






FBIがバイナンス攻撃者を特定、北朝鮮ハッカーが自動化マネーロンダリングを開始


- 核心观点:FBIはバイナンスの60億ドル超の盗難事件を北朝鮮のハッカー組織「TraderTraitor」に正式に帰属させた。ハッカーは自動化手段でマネーロンダリングを加速しており、バイナンスは影響を受けた資産の約90%を補充し、SAFU資金の半分を充当して損失を補填した。
- 关键要素:
- FBIは北朝鮮がバイナンスの60億ドル盗難事件の責任を負うと指摘し、同組織はBybitの約15億ドル盗難事件の背後にある攻撃者ともされている。
- ハッカーは資産を主にETHに交換し、資金は31時間連続で自動的に転出され、夜間の速度は毎時300万~700万ドルに達した。
- 約2500万ドルがTHORChainに流入し、さらに530万ドル、180万ドルがそれぞれSunSwapとBitget Swapに流れた。
- バイナンスは影響を受けた資産の約90%の補充を完了し、BTC、ETH、USDTなどの主要通貨は全額準備金の裏付けを回復した。
- バイナンスはSAFU基金アドレスの資金の50%(7500枚のBTC、約5.8億ドル)を充当して損失を補填し、残りの半分は保持した。
- 準備金証明のスナップショットは完了しており、完全なゼロ知識証明は11月3日に生成される見込みで、出金サービスは本日中に復旧を目標としている。
オリジナル | Odaily(@OdailyChina)
著者 | Asher(@Asher_0210)
今朝、米国連邦捜査局(FBI)が発表した通告によると、北朝鮮が今回のBinanceにおける60億ドル超の仮想資産盗難事件の責任を負うべきであるとされ、関連する悪意あるサイバー活動を「TraderTraitor」と呼称した。この組織は昨年、Bybitで約15億ドルが盗まれた事件の背後にいる攻撃者としてFBIに指摘されたこともある。
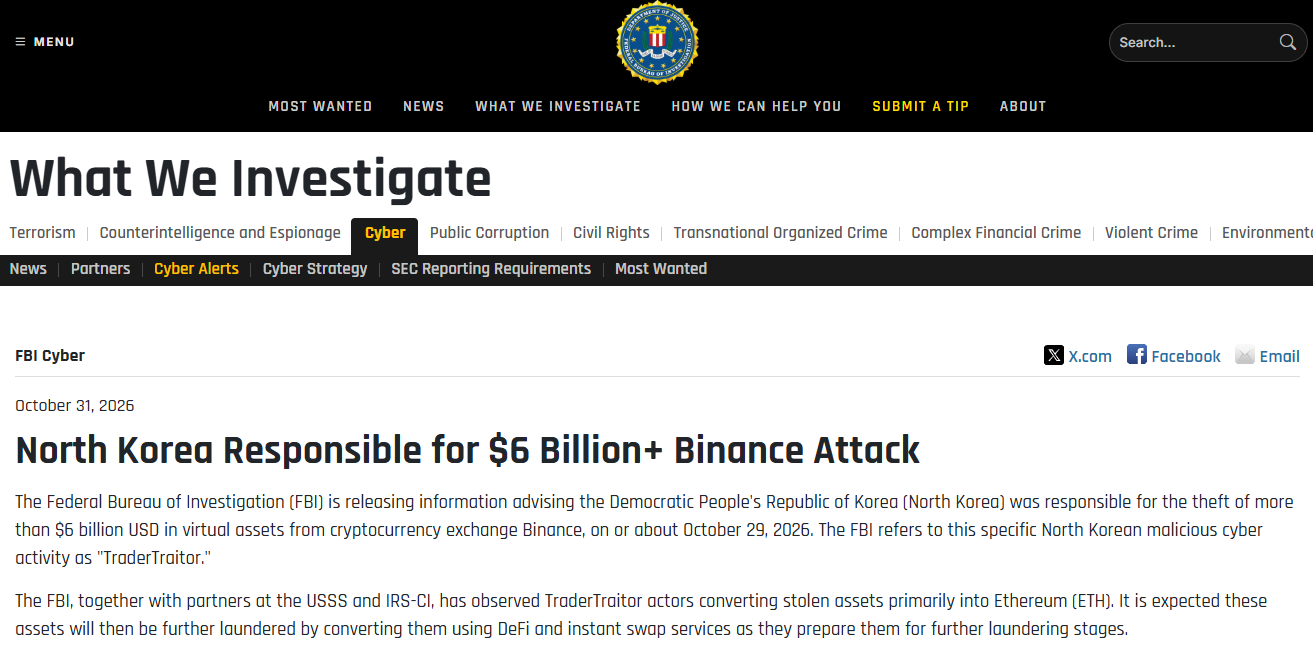
昨日、トランプ氏が今回の攻撃が北朝鮮によって実行されたかどうかを問われた際、「我々は知らない、調査中だ」と述べていた。そして今、FBIが正式に帰属を公表し、この暗号資産業界最大規模の窃盗事件の調査に新たな進展があった。
FBIが関与アドレスを公開、業界に資金阻止への協力を呼びかけ
攻撃者の身元を明らかにすると同時に、FBIは盗まれた資金の動向も明らかにした。FBIによると、米国シークレットサービス(USSS)および米国内国歳入庁刑事捜査部(IRS-CI)とともに、攻撃者が主に盗んだ資産をETHに交換しており、今後もDeFiやインスタント交換サービスを通じて資金洗浄を続け、その後の資金移動に備えると予想している。
不正資金の流通を阻止するため、FBIは関連アドレス(関連アドレスリンク:https://www.fbi.gov/investigate/cyber/alerts/2026/north-korea-responsible-for-6-billion-binance-attack)を公開し、THORChainノード運営者、RPCノード運営者、インスタント交換プラットフォーム、DeFiサービス、ブロックチェーン分析企業、その他の仮想資産サービスプロバイダーに対し、これらのアドレスおよびそこから派生した資金に関連する取引を阻止するよう呼びかけた。資金がすでに新しいウォレットに移されていても、問題のアドレスまで遡ることができれば、阻止要請の範囲に含まれる。FBIは同時に、手がかりを持つ個人や機関に対し、地元のFBI事務所またはインターネット犯罪通報センター(IC3)へ情報を提供するよう求めている。
法執行機関が業界に協力を求める一方で、攻撃者は依然として不正資金の移動を加速させている。オンチェーン監視によると、一部の資金は複数の新旧ウォレット間を繰り返し流転し、次々と交換およびクロスチェーンサービスに流入している。
31時間連続で資金移動、ハッカーは自動マネーロンダリングを開始した可能性
昨日、ハッカーは複数のウォレット間で盗まれた資金の分割、回転、再配分を続けた。Onchain Lensの監視によると、攻撃者は1億2000万枚のTRXを移動し、監視時点の価格で約3878万ドルに相当し、その後さらに複数の宛先アドレスへ分散させた。一部の資金は複数のウォレットを経由した後、以前使用していたアドレスに戻り、さらに新しいウォレットへと移され、追跡経路をより複雑にしている。
Ellipticが昨日更新した監視によると、Tronネットワーク上の主要な分散ウォレットは約150のウォレットへ約9350万ドルを送金し、同時に大口資金の補充を継続的に受けている。夜間の移動速度はさらに加速し、1時間あたり約300万〜700万ドルに達した。
これらの送金には明らかな自動化の特徴が見られる。主要な分散ウォレットは31時間連続で毎時資金を送金し、最長の停止はわずか46分であった。受取ウォレットは通常、約2分以内に資金をさらに送金する。Ellipticはこれに基づき、関連する操作はソフトウェアによって駆動されている可能性が極めて高く、夜間も継続的に稼働していると判断した。
分散された資金は交換およびクロスチェーンサービスに流入している。昨日16時11分時点で、Ellipticは約2500万ドルがTHORChainに流入したことを追跡しており、さらに約530万ドル、180万ドルがそれぞれSunSwapとBitget Swapに流れている。資金移動はウォレット間の繰り返し流転から、異なる交換およびクロスチェーンチャネルへと広がっている。
資産の90%が補充完了、BinanceはSAFU資金の半分を拠出
ハッカーが不正資金の移動を続ける一方で、Binanceもトークンを購入し、資産の不足分を補填している。最新の公式公告によると、影響を受けた資産の約90%が補充完了となり、以前に開示された約80%を上回った。BTC、ETH、USDT、BNB、SOL、USDC、XRP、USD1、RLUSD、ZECは全額の準備金裏付けを回復しており、残りの約10%は主に流動性の低いトークンに関わり、依然として市場およびOTCチャネルを通じた購入が必要である。
補充資金は会社の自己資金、一部のSAFU基金、および一部の契約保険基金から拠出されている。今朝、Binance共同CEOの何一氏はさらに、SAFU基金アドレス内の資金の50%を今回の損失補填に充て、残りの半分は引き続き保持すると述べた。オンチェーン情報によると、同アドレスからはすでに3回に分けて合計7500枚のBTCが送金され、送金後は7500枚のBTCが残り、報道時点の価格で約5億8000万ドルに相当する。

補充が進むにつれ、ユーザーが次に関心を寄せるのは、準備金が検証可能かどうか、出金がいつ再開されるかである。Binanceは、北京時間10月31日8時時点の準備金証明スナップショットを完了しており、完全なゼロ知識証明は11月3日に生成される見込みであると述べた。さらに、出金サービスは本日の再開を目標としており、具体的な日程は追って公表される。
FBIの帰属公表は責任追及の方向性を示したが、盗まれた資金は依然として流転しており、資産の回収には時間がかかる。Binanceにとって、今後の試練は残りの補充を完了し、出金を再開し、完全なセキュリティ総括を公表することである。資産の補填はあくまで第一歩であり、ユーザーが安心して入出金できるようにすることが、この危機の今後の焦点である。





