


イーサリアム プレイヤーアンノウンの戦場


編集者注: この記事は以下から引用しましたブロックチェーンキャンプ(ID:blockchain_camp)編集者注: この記事は以下から引用しました
ブロックチェーンキャンプ(ID:blockchain_camp)
ブロックチェーンキャンプ(ID:blockchain_camp)
、著者:Spreeha Dutta、翻訳:Crescent Moon、Odailyの許可を得て転載。
イーサリアムは、スマート コントラクトをサポートするオープンソースのブロックチェーン ベースのプラットフォームです。イーサリアムプラットフォームによって生成された暗号通貨であるイーサは、現在時価総額で2番目に高い暗号通貨です。
2016 年 6 月、正体不明のハッカーが既存の脆弱性を悪用して 5,000 万ドル相当の 360 万 ETH 以上を盗み、イーサリアムが攻撃を受けていることに気づきました。
ブロックチェーンの初心者が攻撃プロセス全体を理解できるように、以下にいくつかの簡単な固有名詞を紹介します。
スマート コントラクトは、契約の交渉をデジタル的に容易にし、その真正性を検証し、その履行を強制するように設計されたコンピューター プロトコルです。スマート コントラクトは、第三者を必要とせずにトランザクションの信頼性の高い実行を保証します。これらのトランザクションは追跡可能ですが、元に戻すことはできません。つまり、スマート コントラクトは、イーサリアム ブロックチェーン上で実行され、イーサリアムおよびユーザー ウォレットと対話できるコードです。
分散台帳は、イーサリアム ブロックチェーン上のすべてのトランザクションの公開データベースであり、すべてのイーサリアム ノードによって維持されます。
イーサリアムは上記の概念を使用します。これらのブロックチェーンには、セキュリティと不変性という 2 つの重要な特性があります。これらのまさに中核となる原則が脅かされれば、利害関係者は激怒するに違いありません。
攻撃の裏話
イーサリアム (イーサリアム) は、21 歳のヴィタリック・ブテリン (イーサリアム創設者、「V 神」として知られる) によって 2015 年に設立され、イーサリアムを通じてインターネット上の分散化を実現したいと考えています。クラウドファンディング キャンペーンがイーサリアムの立ち上げに資金を提供しました (合計 1,800 万ドル相当のイーサが販売されました)。
副題
何が悪かったのか?
6月17日、DAOは再帰呼び出しのバグを発見したと発表したが、心配する必要はなく、すべての資金は安全であると主張した。 6日後、正体不明のハッカーが5,000万ドル相当のイーサを盗みました。攻撃者はまた、自分の行為は法律の法的管轄範囲内にあり、自分の行為はシステムの抜け穴を悪用しただけであるため、刑事告訴はできないと主張した。
攻撃者は何をしましたか?
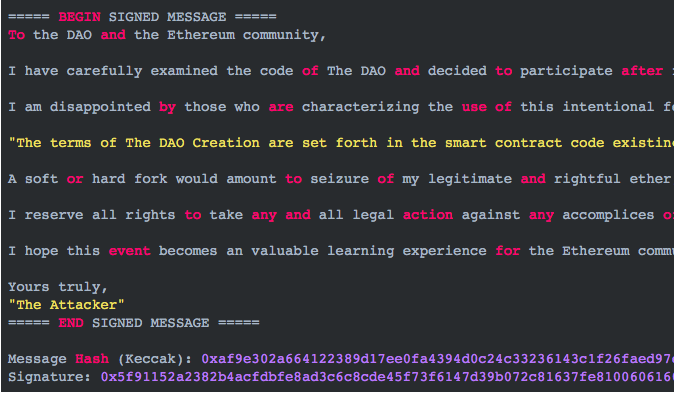
ハッカーはその抜け穴を悪用して、合法的にイーサを盗みました。イーサリアムは、トランザクションが「ガス」単位で計算されるプラットフォームです。ガスとは、ブロックチェーン上でスマートコントラクトを実行するために必要なコストです。攻撃者はこの脆弱性を悪用し、無価値な違法なトランザクションを大量に実行してイーサリアム ブロックチェーンのサイズを拡大しました。これにより、攻撃者にとって有益なトランザクション遅延が発生します。
副題
イーサリアムの未解決の欠点
イーサリアムの設計者が解決できなかった問題は、すべてのイーサが 1 つのアドレスに保存されていることです。これにより、ハッキングの余地が生まれます。もちろん、攻撃を防ぐためにフォークするというアイデアは参加者の注目を集めましたが、コンセンサスを形成してフォークするのに十分な票を得るには時間が短すぎました。
副題
提案された解決策
さて、残された選択肢は 2 つだけです。何もしなければ、結局何千万ドルもの損失を被ることになります。 2 番目の解決策は、最初にソフト フォーク、次にハード フォークという 2 つのステップで実行することです。しかし、これはブロックチェーンの主要原則である「不変性」に違反するため、多くの疑問が生じます。
「開発コミュニティは、DAO とその子 DAO のすべてのトランザクションを無効にし、攻撃者が 27 日後に Ether を撤退できないようにするソフト フォーク (ただし、ロールバックやトランザクションとブロックの取り消しはありません) を提案しています。その後、ハード フォークを実行し、エーテルをすべて取り戻してください。」
— Vitalik Buterin、「緊急アップデート: DAO の脆弱性」、6 月 17 日
しかし、ソフトフォークのアイデアは、多くのセキュリティ上の懸念を引き起こす可能性があるため、棚上げされました。一方、イーサリアム参加者の過半数は賛成票を投じ、ハードフォーク提案に同意した。
ついにこれを乗り越えました...





