


ในยุคของการคำนวณควอนตัม สินทรัพย์คริปโตยังปลอดภัยอยู่หรือไม่? เริ่มจากแผนงานหลังควอนตัมของ Ethereum


- มุมมองหลัก: ภัยคุกคามจากการคำนวณควอนตัมต่อบล็อกเชนได้ก้าวจากขั้นทฤษฎีสู่ขั้นการลงมือปฏิบัติทางวิศวกรรมแล้ว มูลนิธิ Ethereum กำหนดเป้าหมายภายในสิ้นปี 2029 ที่จะบรรลุความต้านทานควอนตัมหลัง (post-quantum resistance) อย่างสมบูรณ์ใน L1 การย้ายระบบเข้ารหัสลับจำเป็นต้องวางแผนล่วงหน้าหลายปี บทบาทของกระเป๋าเงินจะพัฒนาไปจากเครื่องมือจัดการกุญแจส่วนตัว menjadi strukturพื้นฐานสำหรับการจัดการความปลอดภัยของสินทรัพย์ระยะยาว
- องค์ประกอบสำคัญ:
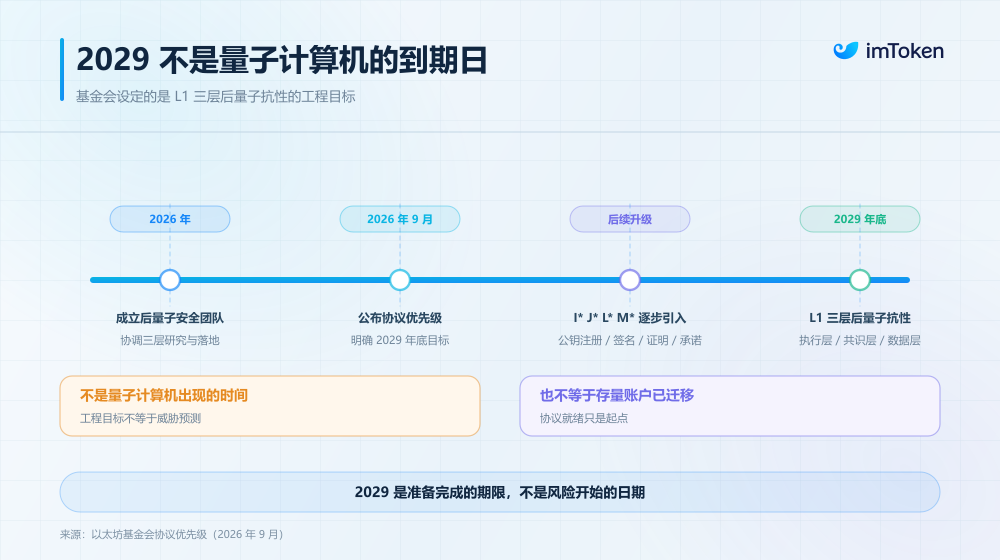
- มูลนิธิ Ethereum ได้จัดตั้งทีม Post-Quantum Security โดยเฉพาะ โดยมีแผนที่จะบรรลุความต้านทานควอนตัมหลังอย่างสมบูรณ์ในชั้น執行 (execution layer) ชั้นฉันทามติ (consensus layer) และชั้นข้อมูล (data layer) ภายในเดือนธันวาคม 2029
- ลายเซ็นเส้นโค้งวงรีอย่าง ECDSA และ BLS จะได้รับผลกระทบก่อนเป็นอันดับแรก อัลกอริทึมของ Shor ในทางทฤษฎีสามารถย้อนกลับหากุญแจส่วนตัวได้ในเวลาพหุนาม ในขณะที่ฟังก์ชันแฮชอย่าง Keccak-256 มีความยืดหยุ่นมากกว่าเนื่องจากอัลกอริทึมของ Grover ให้ความเร็วเพิ่มขึ้นเพียงระดับกำลังสอง
- บัญชี EOA ที่เคยทำธุรกรรมบนเชนเท่านั้นที่จะเปิดเผยกุญแจสาธารณะแบบ کامل ที่อยู่กระเป๋าเงินเย็นที่ไม่เคยลงนามภายนอกยังคงได้รับการปกป้องจากความเป็นทางเดียวของฟังก์ชันแฮช ความเสี่ยงจึงไม่เท่าเทียมกัน
- ชั้น執行ผลักดัน EIP-8141 ที่ทำให้ abstraction ของบัญชีเป็นแบบเนทีฟเพื่อรองรับการหมุนเวียนกุญแจ EIP-8288 ใช้ recursive STARK ในการรวบรวมและบีบอัดลายเซ็นหลังควอนตัม ชั้นฉันทามติสำรวจลายเซ็นแฮช leanXMSS และโซลูชันการรวบรวม leanVM
- KZG polynomial commitments และ SNARK บางส่วนที่พึ่งพาการจับคู่เส้นโค้งวงรีก็เผชิญความเสี่ยงจากควอนตัมเช่นกัน STARK ที่อิงแฮชมีคุณสมบัติความปลอดภัยหลังควอนตัมมากกว่า การย้ายระบบจึงต้องขยายไปถึง L2 และ Rollup ด้วย
- ความท้าทายหลักในการย้ายระบบของผู้ใช้คือการรักษาที่อยู่บัญชีเดิมและความสัมพันธ์ของสินทรัพย์ จำเป็นต้องอนุญาตให้กุญแจใหม่เข้าควบคุมอย่างเชิงรุกในขณะที่ระบบปัจจุบันยังปลอดภัย และต้องระวังการโจมตีรูปแบบใหม่ที่ใช้ความตื่นตระหนกจากควอนตัมเพื่อหลอกให้เปิดเผยวลีกู้คืน (seed phrase)
หากวันหนึ่ง มีคอมพิวเตอร์ควอนตัมเครื่องหนึ่งที่สามารถอนุมานกุญแจส่วนตัวจากกุญแจสาธารณะที่เปิดเผยอยู่บนเชนได้ภายในเวลาอันสั้น ระบบความปลอดภัยของสินทรัพย์เข้ารหัสที่สร้างขึ้นบนพื้นฐานของวิทยาการเข้ารหัสลับในปัจจุบัน จะยังคงดำรงอยู่ต่อไปได้หรือไม่
ในช่วงเวลาที่ยาวนานที่ผ่านมา การถกเถียงในอุตสาหกรรมคริปโตเกี่ยวกับคอมพิวเตอร์ควอนตัมส่วนใหญ่มักหยุดอยู่เพียงระดับการคาดการณ์เชิงทฤษฎี กล่าวคือ ยอมรับว่าวิทยาการเข้ารหัสลับแบบเส้นโค้งวงรีที่บล็อกเชนกระแสหลักอย่าง Bitcoin และ Ethereum ใช้งานอย่างแพร่หลายอาจถูกเจาะได้ในอนาคตโดยคอมพิวเตอร์ควอนตัมที่มีกำลังคำนวณเพียงพอ แต่ก็ยังเป็นเรื่องที่ค่อนข้างไกลตัว
ในความเป็นจริง เมื่อเข้าสู่ปี 2026 ประเด็นนี้ได้ก้าวเข้าสู่ขั้นตอนการลงมือปฏิบัติเชิงวิศวกรรมอย่างเป็นทางการแล้ว——มูลนิธิ Ethereum ไม่เพียงแต่ได้จัดตั้งทีมวิจัยความปลอดภัยหลังควอนตัมโดยเฉพาะขึ้นมาเท่านั้น แต่ยังได้กำหนดให้ช่วงปลายปี 2029 เป็นเป้าหมายเชิงวิศวกรรมสำหรับ L1 ในการบรรลุความต้านทานต่อควอนตัมอย่างสมบูรณ์ในชั้นการดำเนินการ ชั้นฉันทามติ และชั้นข้อมูลในแผนแม่บทโปรโตคอลล่าสุดอีกด้วย
สำหรับเครือข่ายเปิดที่มีบัญชีหลายร้อยล้านบัญชี มีขนาดสินทรัพย์มหาศาล และมีระบบนิเวศแอปพลิเคชันที่ซับซ้อน การเปลี่ยนระบบวิทยาการเข้ารหัสลับนั้นไม่ใช่เพียงการอัปเกรดซอฟต์แวร์ง่าย ๆ เท่านั้น
โดยเฉพาะเมื่อมองจากมุมมองของผู้ใช้ทั่วไป ความท้าทายที่แท้จริงมักไม่ได้อยู่ที่ "จะสร้างกุญแจส่วนตัวที่ต้านทานควอนตัมได้อย่างไร" แต่อยู่ที่ว่าจะควบคุมบัญชีและสินทรัพย์เดิมได้อย่างปลอดภัยและไร้รอยต่อในระหว่างกระบวนการเปลี่ยนอัลกอริทึมลายเซ็นได้อย่างไรมากกว่า
1. คอมพิวเตอร์ควอนตัมคุกคามอะไรกันแน่?
เพื่อทำความเข้าใจผลกระทบของคอมพิวเตอร์ควอนตัมต่อสินทรัพย์เข้ารหัส อันดับแรกจำเป็นต้องแยกส่วนระบบความปลอดภัยของบล็อกเชนออกมาดูก่อน
ปัจจุบัน Ethereum พึ่งพาองค์ประกอบวิทยาการเข้ารหัสลับสี่ประเภทหลักในการทำงาน ซึ่งให้บริการแก่บัญชี ฉันทามติ ความพร้อมใช้งานของข้อมูล และการพิสูจน์ในชั้นแอปพลิเคชันตามลำดับ ปัญหาที่พวกมันแก้ไขนั้นแตกต่างกัน และความเสี่ยงจากการเปิดเผยต่อคอมพิวเตอร์ควอนตัมก็ไม่เท่ากัน:
- ECDSA: อัลกอริทึมลายเซ็นดิจิทัลแบบเส้นโค้งวงรีที่บัญชีผู้ใช้ทั่วไปใช้งาน ใช้เพื่อพิสูจน์ความเป็นเจ้าของของผู้ริเริ่มธุรกรรม
- BLS: อัลกอริทึมลายเซ็นที่ชั้นฉันทามติ PoS ของ Ethereum ใช้งาน ซึ่งสามารถรวมคะแนนเสียงของผู้ตรวจสอบหลายแสนรายให้เป็นลายเซ็นเดียวได้อย่างมีประสิทธิภาพ
- ZK-proof systems: ระบบการพิสูจน์แบบไม่เปิดเผยข้อมูลที่แอปพลิเคชันอย่าง Rollup ใช้งาน
- KZG: รูปแบบการผูกมัดพหุนามที่ใช้สำหรับการตรวจสอบความพร้อมใช้งานของข้อมูล (DA) ของ Blob และ Rollup
ในบรรดาสิ่งเหล่านี้ สิ่งที่เผชิญหน้าก่อนเป็นอันดับแรกคือวิทยาการเข้ารหัสลับแบบอสมมาตรที่อิงกับปัญหาลอการิทึม离散ของเส้นโค้งวงรีอย่าง ECDSA และ BLS
เป็นที่ทราบกันดีว่าการที่คอมพิวเตอร์ทั่วไปจะอนุมานกุญแจส่วนตัวจากกุญแจสาธารณะนั้นแทบเป็นไปไม่ได้ในเชิงการคำนวณ แต่คอมพิวเตอร์ควอนตัมที่ทนต่อข้อผิดพลาดซึ่งรันอัลกอริทึม Shor นั้นในทางทฤษฎีสามารถแก้ปัญหาลอการิทึม离散ของเส้นโค้งวงรีได้ในเวลาพหุนาม ซึ่งจะทำลายความปลอดภัยของวิทยาการเข้ารหัสลับแบบกุญแจสาธารณะที่อิงกับสมมติฐานทางคณิตศาสตร์ที่เกี่ยวข้องอย่าง ECDSA และ BLS
เมื่อกุญแจส่วนตัวถูกกู้คืนกลับมา ผู้โจมตีไม่จำเป็นต้องขโมยวลีชีดจำกัดก็ไม่จำเป็นต้องเจาะไคลเอนต์กระเป๋าเงิน ก็สามารถปลอมแปลงลายเซ็นที่ถูกต้องเพื่อโอนย้ายสินทรัพย์ได้โดยตรง เช่นเดียวกัน กุญแจของผู้ตรวจสอบ สิทธิ์ในการจัดการมัลติซิกของโปรโตคอล และกุญแจควบคุมสะพานข้ามเชน ก็ล้วนเผชิญกับการทดสอบในระยะยาวในลักษณะเดียวกัน
ในทางตรงกันข้าม ฟังก์ชันแฮชที่ représent โดย Keccak-256 มีความยืดหยุ่นต่อคอมพิวเตอร์ควอนตัมมากกว่า แม้ว่าอัลกอริทึม Grover จะสามารถสร้างความเร็วเพิ่มขึ้นแบบกำลังสองได้ แต่ก็ไม่เหมือนกับอัลกอริทึม Shor ที่เปลี่ยนปัญหาความปลอดภัยแบบเอกซ์โพเนนเชียลให้กลายเป็นปัญหาที่แก้ได้ในเวลาพหุนามโดยตรง
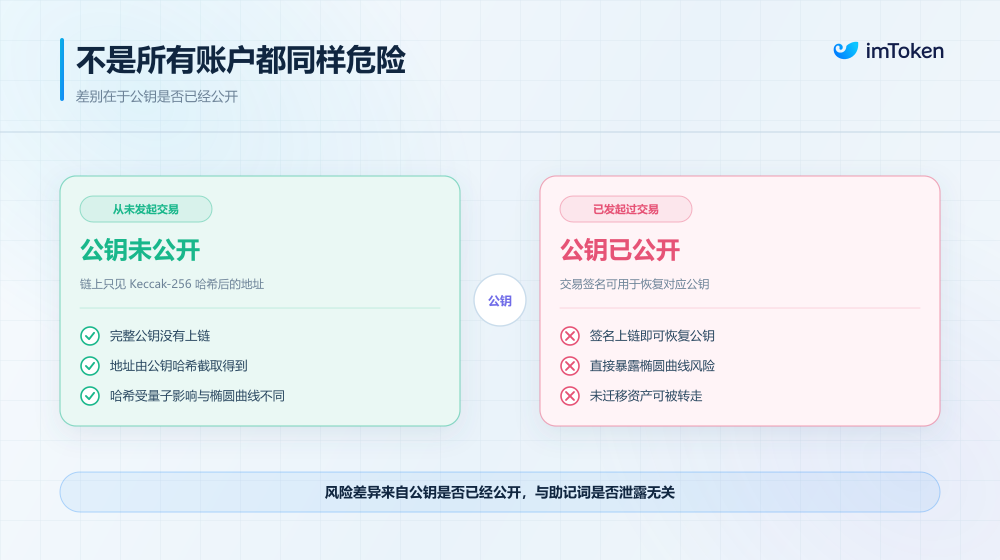
สิ่งนี้ยังนำไปสู่รายละเอียดสำคัญที่มักถูกละเลย นั่นคือไม่ใช่ทุกบัญชีของ Ethereum ที่อยู่ในสถานะความเสี่ยงเท่าเทียมกันเมื่อเผชิญกับภัยคุกคามจากควอนตัม
アドレスของ EOA ทั่วไปของ Ethereum นั้นได้มาจากการนำกุญแจสาธารณะผ่านแฮช Keccak-256 แล้วตัดทอนเอา
ดังนั้น หากกระเป๋าเงินเย็นบางกระเป๋าของคุณไม่เคยส่งธุรกรรมบนเชนใด ๆ ออกไปภายนอกเลย และไม่เคยเปิดเผยลายเซ็นนอกเชนด้วย บันทึกบนเชนก็จะมีเพียงアドレスที่ผ่านการแฮชแล้วเท่านั้น กุญแจสาธารณะแบบสมบูรณ์ไม่เคยถูกเปิดเผย และยังคงได้รับการคุ้มครองจากความเป็นทางเดียวของแฮช แต่ตราบใดที่アドレスนั้นเคยส่งการโอนหรืออนุมัติสัญญาแม้เพียงครั้งเดียว ผู้โจมตีก็สามารถกู้คืนกุญแจสาธารณะแบบสมบูรณ์ได้จากลายเซ็นธุรกรรมที่เปิดเผย ทำให้มันตกอยู่ภายใต้ความเสี่ยงจากการถูกเจาะเส้นโค้งวงรีในอนาคตโดยตรง
แน่นอนว่าในปัจจุบันยังไม่มีคอมพิวเตอร์ควอนตัมใดในโลกที่มีความสามารถในการเจาะวิทยาการเข้ารหัสลับได้ ผู้ใช้ทั่วไปไม่จำเป็นต้องตื่นตระหนกและโอนย้ายสินทรัพย์ด้วยเหตุนี้เลย
ทีมหลังควอนตัมของมูลนิธิ Ethereum ยังได้เน้นย้ำหลายครั้งว่าคอมพิวเตอร์ควอนตัมที่ทนต่อข้อผิดพลาดซึ่งเป็นภัยคุกคามจริงยังต้องข้ามช่องว่างเชิงวิศวกรรมมหาศาลทั้งในด้านขนาดฮาร์ดแวร์และการแก้ไขข้อผิดพลาดควอนตัม (อ่านเพิ่มเติม《คอมพิวเตอร์ควอนตัมคุกคามอะไรกันแน่? คู่มือสำหรับผู้ใช้ Crypto สู่ยุคหลังควอนตัม》)
แต่ปัญหาอยู่ที่ว่า การย้ายวิทยาการเข้ารหัสลับนั้นต้องใช้เวลาหลายปี หากรอจนกระทั่งภัยคุกคามปรากฏขึ้นจริงเสียก่อนจึงเริ่มเตรียมตัว ก็อาจจะสายเกินไปแล้ว
2. Ethereum กำลังเตรียมการอะไรบ้าง?
ในปี 2026 มูลนิธิ Ethereum ได้จัดตั้งทีม Post-Quantum Security โดยเฉพาะขึ้นมา เพื่อรับผิดชอบในการประสานงานการวิจัยและการลงมือปฏิบัติเชิงวิศวกรรมของวิทยาการเข้ารหัสลับหลังควอนตัมในชั้นโปรโตคอล
ซึ่งแตกต่างจากการค้นหาอัลกอริทึมลายเซ็นใหม่เพียงอย่างเดียว Ethereum กำลังพยายามผลักดันการอัปเกรดระบบวิทยาการเข้ารหัสลับไปพร้อมกันจากสามทิศทาง ได้แก่ ชั้นการดำเนินการ ชั้นฉันทามติ และชั้นข้อมูล
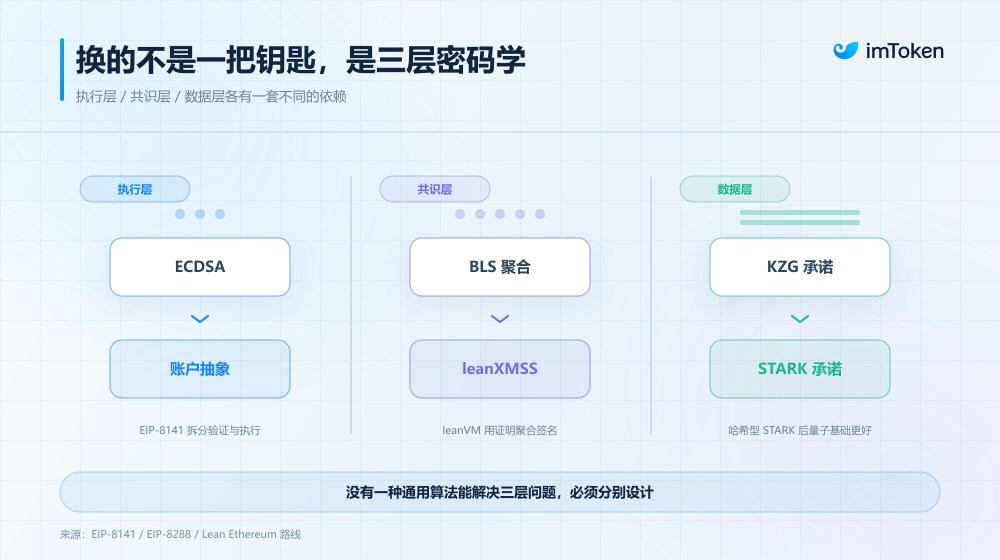
1. ชั้นการดำเนินการ: ทำให้บัญชีไม่ถูกผูกมัดกับกุญแจส่วนตัวเพียงดอกเดียวอย่างถาวรอีกต่อไป
สำหรับผู้ใช้ทั่วไป การเปลี่ยนแปลงที่ตรงที่สุดมาจากชั้นการดำเนินการ
ตรรกะการอนุญาตบัญชีของ EOA แบบดั้งเดิมของ Ethereum นั้นค่อนข้างตายตัว กล่าวคือ ผู้ใช้สร้างลายเซ็นด้วยกุญแจส่วนตัว secp256k1 และเครือข่ายตรวจสอบว่าลายเซ็นถูกต้องหรือไม่ผ่าน ECDSA
การออกแบบนี้เรียบง่ายเพียงพอและผ่านการตรวจสอบมาเป็นเวลานาน แต่ก็ทำให้ตัวตนของบัญชีผูกพันอย่างแน่นแฟ้นกับระบบลายเซ็นเฉพาะ หากในอนาคต ECDSA ไม่ปลอดภัยอีกต่อไป ผู้ใช้จะต้องเปลี่ยนอัลกอริทึมลายเซ็น แต่หากเพียงแค่เปลี่ยนกุญแจส่วนตัวใหม่ดอกเดียว มักหมายถึงการสร้างアドレスบัญชีใหม่ และสินทรัพย์เดิม บันทึกการโต้ตอบกับสัญญา และความสัมพันธ์กับแอปพลิเคชันก็อาจต้องย้ายไปใหม่ด้วย
แน่นอนว่านี่ไม่ใช่ทางออกที่เหมาะสมนัก
เพื่อทำลายข้อจำกัดนี้ Ethereum กำลังเร่งผลักดันการทำ abstraction ของบัญชีแบบเนทีฟ ซึ่งสิ่งที่เป็นตัวแทนมากที่สุดคือ EIP-8141 (อ่านเพิ่มเติม《abstraction บัญชีแบบเนทีฟ + ภัยคุกคามต้านทานควอนตัม: ทำไม EIP-8141 ยังไม่กลายเป็นดาวเด่นของ Ethereum Hegotá?》)
มันพยายามแยกการตรวจสอบธุรกรรม การดำเนินการจริง และการชำระค่า Gas ออกเป็นขั้นตอนการดำเนินการที่แตกต่างกัน ทำให้บัญชีสามารถกำหนดได้ด้วยตรรกะที่เขียนโปรแกรมได้ว่าธุรกรรมหนึ่ง ๆ นั้นถูกต้องหรือไม่ ซึ่งจะช่วยให้บัญชีค่อย ๆ หลุดพ้นจากการพึ่งพากุญแจส่วนตัว ECDSA อย่างตายตัว บรรลุการหมุนเวียนกุญแจแบบเนทีฟ และเปิดพื้นที่สำหรับการนำอัลกอริทึมการตรวจสอบลายเซ็นที่แตกต่างกันมาใช้ในอนาคต
ในขณะเดียวกัน Ethereum ก็กำลังวิจัยพรีคอมไพล์การตรวจสอบลายเซ็นหลังควอนตัม เพื่อให้สัญญาอัจฉริยะและตรรกะการตรวจสอบบัญชีสามารถตรวจสอบลายเซ็นประเภทใหม่ได้อย่างมีประสิทธิภาพมากขึ้นในแบบเนทีฟ
แต่นี่เป็นเพียงก้าวแรกเท่านั้น เนื่องจากลายเซ็นหลังควอนตัมมักมีขนาดใหญ่กว่าลายเซ็น ECDSA/BLS แบบดั้งเดิมมาก Ethereum จึงยังต้องแก้ปัญหาต้นทุนด้านข้อมูลและการคำนวณที่ตามมา ตัวอย่างเช่น EIP-8288 เสนอให้ใช้การรวม STARK แบบเรียกซ้ำ เพื่อบีบอัดผลการตรวจสอบลายเซ็นหลังควอนตัมจำนวนมากให้เป็นProofที่กระชับยิ่งขึ้น ลดภาระด้านข้อมูลและการตรวจสอบบนเชน
2. ชั้นฉันทามติ: ใช้ลายเซ็นแฮชแทน BLS แบบดั้งเดิม
นอกจากชั้นการดำเนินการแล้ว ชั้นฉันทามติยังเกี่ยวข้องกับกลไกการทำงาน PoS พื้นฐานของเครือข่าย Ethereum อีกด้วย
และฉันทามติ PoS ในปัจจุบันพึ่งพาคุณสมบัติการรวมลายเซ็นของ BLS อย่างสูง หากเปลี่ยนไปใช้ลายเซ็นหลังควอนตัมทั่วไปโดยตรง ขนาดลายเซ็นที่มหาศาลจะเพิ่มต้นทุนการเผยแพร่ผ่านเครือข่าย P2P ระหว่างโหนด การจัดเก็บ และการตรวจสอบอย่างมีนัยสำคัญ
ด้วยเหตุนี้ แผนแม่บท Lean Ethereum ของ Ethereum จึงได้เสนอทิศทางเทคโนโลยีสองประการที่น่าจับตามอง
- leanXMSS: รูปแบบลายเซ็นหลังควอนตัมที่อิงกับฟังก์ชันแฮช ซึ่งวางแผนจะใช้แทนลายเซ็น BLS ที่ผู้ตรวจสอบใช้งานอยู่ในปัจจุบัน เพื่อขจัดความพึ่งพาเส้นโค้งวงรีตั้งแต่ต้นเหตุ
- leanVM: เครื่องเสมือนแบบไม่เปิดเผยข้อมูลที่เรียบง่ายที่สุดซึ่งออกแบบมาเพื่อรวมลายเซ็นหลังควอนตัมอย่างมีประสิทธิภาพโดยเฉพาะ พยายามบีบอัดลายเซ็นแฮชของผู้ตรวจสอบจำนวนมากให้เป็นProofที่กระชับผ่านการพิสูจน์แบบไม่เปิดเผยข้อมูลที่ต้านทานควอนตัมอย่าง STARK แบบเรียกซ้ำ เพื่อรักษาความปลอดภัยต้านทานควอนตัมพร้อมกับรักษามาตรฐานประสิทธิภาพของฉันทามติ
สิ่งนี้ยังแสดงให้เห็นว่าการอัปเกรดหลังควอนตัมไม่มีอัลกอริทึมสากลที่ใช้ได้ผลเพียงอย่างเดียว ฉันทามติของผู้ตรวจสอบและกระเป๋าเงินของผู้ใช้ทั่วไปจำเป็นต้องจับคู่กับเครื่องมือวิทยาการเข้ารหัสลับที่เหมาะสมที่สุดของแต่ละฝ่าย
3. ชั้นข้อมูล: KZG และ ZK proof ก็ต้องคำนึงถึงความปลอดภัยควอนตัมเช่นกัน
นอกจากลายเซ็นบัญชีและลายเซ็นผู้ตรวจสอบแล้ว ชั้นข้อมูลก็เผชิญกับความท้าทายในระยะยาวเช่นกัน
Ethereum ได้ใช้งานกลไกการผูกมัดพหุนาม KZG อย่างมากในช่วงไม่กี่ปีที่ผ่านมา โดยเฉพาะในด้านความพร้อมใช้งานของข้อมูลของ Blob และ Rollup ขณะที่ ความปลอดภัยของ KZG พึ่งพาสมมติฐานทางคณิตศาสตร์ที่เกี่ยวข้องกับการจับคู่เส้นโค้งวงรี ดังนั้นจึงจำเป็นต้องคำนึงถึงผลกระทบจากคอมพิวเตอร์ควอนตัมในอนาคตด้วย
นอกจากนี้ ในชั้นแอปพลิเคชัน ZK proof บางส่วนที่ระบบอย่าง Rollup ใช้งานก็มีปัญหา类似กัน โดยเฉพาะ SNARK บางประเภทที่พึ่งพาการจับคู่เส้นโค้งวงรี ซึ่งสมมติฐานด้านความปลอดภัยก็อาจได้รับผลกระทบจากอัลกอริทึม Shor เช่นกัน ในทางตรงกันข้าม STARK ที่สร้างขึ้นบนพื้นฐานของฟังก์ชันแฮชไม่พึ่งพาสมมติฐานลอการิทึม离散ของเส้นโค้งวงรี จึงมีคุณสมบัติความปลอดภัยหลังควอนตัมที่ดีกว่า
ซึ่งหมายความว่าการย้ายสู่ยุคหลังควอนตัมไม่ใช่แค่ปัญหาของ L1 ของ Ethereum เท่านั้น แต่ในอนาคตยังต้องค่อย ๆ ขยายไปยัง L2, Rollup และแอปพลิเคชันบนเชนต่าง ๆ ด้วย
เมื่อพิจารณาจากกรอบเวลา ในลำดับความสำคัญของโปรโตคอลที่มูลนิธิ Ethereum ประกาศเมื่อเดือนกันยายน 2026 ได้ระบุอย่างชัดเจนว่ามุ่งมั่นที่จะทำให้ Ethereum L1 บรรลุความต้านทานต่อควอนตัมในชั้นการดำเนินการ ชั้นฉันทามติ และชั้นข้อมูลภายในเดือนธันวาคม 2029 และโหนดการอัปเกรดในภายหลังจะค่อย ๆ นำโครงสร้างพื้นฐานด้านการลงทะเบียนกุญแจสาธารณะหลังควอนตัม การตรวจสอบลายเซ็น การพิสูจน์ฉันทามติ และการผูกมัดข้อมูลเข้ามาใช้
นี่จะเป็นการดำเนินงานระยะยาวที่เกี่ยวข้องกับระบบนิเวศทั้งหมด
3. จะทำให้ผู้ใช้ย้ายสินทรัพย์ได้





