






Crypto ความปลอดภัย ยังมี "จุดบอดด้านความไว้วางใจ" อะไรอีกบ้างที่ถูกมองข้าม?


- มุมมองหลัก: เหตุการณ์ด้านความปลอดภัยที่เกิดขึ้นต่อเนื่องกับ Ledger, Trezor, Bitget, MetaMask และอื่นๆ เมื่อเร็วๆ นี้ แสดงให้เห็นว่าความเสี่ยงด้านความปลอดภัยใน Crypto ได้ขยายจากช่องโหว่ของ private key และ smart contract ไปสู่ห่วงโซ่อุปทาน บริการบุคคลที่สาม สิทธิ์ภายใน และการสื่อสารกับผู้ใช้ ซึ่งเป็นส่วนรอบนอก การปกป้อง private key เป็นเพียงส่วนหนึ่งของระบบความปลอดภัยเท่านั้น
- ปัจจัยสำคัญ:
- อุปกรณ์ Ledger ถูกฝังวงจรอันตราย สามารถดักจับ seed phrase บนหน้าจอและส่งออกภายนอกผ่านเครือข่ายเซลลูลาร์ และยังผ่านการตรวจสอบว่าเป็นสินค้าแท้จากทางการได้ เผยให้เห็นความเสี่ยงจากการถูกแก้ไขทางกายภาพในห่วงโซ่การหมุนเวียนของฮาร์ดแวร์
- แพลตฟอร์มอีเมลบุคคลที่สามของ Trezor อย่าง Brevo ถูกบุกรุก ที่อยู่อีเมลติดต่อประมาณ 347,000 รายการถูกส่งออกไป โดย attackers ใช้ช่องทางอีเมลทางการส่งข้อมูลฟิชชิ่ง
- Bitget เกิดการรั่วไหลของข้อมูลรับรองที่มีสิทธิ์สูงเนื่องจากช่องโหว่ของผลิตภัณฑ์ความปลอดภัยจากบุคคลที่สาม สินทรัพย์ประมาณ 388 ล้านดอลลาร์สหรัฐถูกโอนออกไปอย่างผิดกฎหมาย private key ไม่ได้รั่วไหลแต่การตรวจสอบคำสั่งล้มเหลว
- MetaMask ถอนตัวจาก validator การ staking บางส่วนโดยสมัครใจเนื่องจากปัญหาด้านโครงสร้างพื้นฐาน ตอกย้ำว่าการควบคุมสินทรัพย์แบบ non-custodial กับความเสี่ยงด้านการดำเนินงานไม่ใช่แนวคิดเดียวกัน
- คำแนะนำในการป้องกัน: ซื้อฮาร์ดแวร์วอลเล็ตจากเว็บไซต์ทางการโดยตรงเป็นอันดับแรก ตรวจสอบข้อความที่ละเอียดอ่อนผ่านที่อยู่เว็บไซต์ทางการที่เก็บไว้เอง และห้ามเปิดเผย seed phrase หรือ private key ให้ใครทั้งสิ้น
เขียนโดย:imToken
ฮาร์ดแวร์วอลเล็ตที่ชิปจากโรงงานยังสมบูรณ์ เฟิร์มแวร์เป็นของแท้ และยังผ่านการตรวจสอบสินค้าแท้อย่างเป็นทางการ (Genuine Check) ได้อย่างราบรื่น กลับยังมีโอกาสที่สินทรัพย์ภายในจะถูกแฮกเกอร์ขโมยไปได้?
เหตุการณ์ด้านความปลอดภัยของ Ledger ที่เกิดขึ้นล่าสุด ได้เปิดเผยความเสี่ยงที่ดูเหมือนเป็นไปไม่ได้นี้อย่างชัดเจน
ตามผลการสอบสวนที่ทีมความปลอดภัยของ Ledger เปิดเผยในภายหลัง ผู้โจมตีได้ฝังวงจรไฟฟ้าที่เป็นอันตรายเพิ่มเติมไว้ภายในอุปกรณ์ที่เกี่ยวข้อง ซึ่งสามารถดักจับวลีการกู้คืน (seed phrase) ที่แสดงบนหน้าจอ และส่งไปยังผู้โจมตีผ่านเครือข่ายการสื่อสารเคลื่อนที่
กล่าวอีกนัยหนึ่ง ชิปความปลอดภัยจากโรงงานไม่ถูกเจาะ แต่วลีการกู้คืนอาจตกอยู่ในมือของแฮกเกอร์ตั้งแต่ครั้งแรกที่แสดงบนหน้าจอ
และนี่ไม่ใช่เหตุการณ์ความปลอดภัยเดียวที่น่ากังวลในช่วงที่ผ่านมา
ตั้งแต่เดือนกันยายนเป็นต้นมา ตั้งแต่ Bitget ที่เผชิญกับการใช้ช่องโหว่ของผลิตภัณฑ์ความปลอดภัยจากบุคคลที่สาม ไปจนถึง Brevo ผู้ให้บริการอีเมลของ Trezor ที่ถูกบุกรุก ไปจนถึงปัญหาด้านความปลอดภัยในโครงสร้างพื้นฐานบางส่วนของ MetaMask เหตุการณ์ต่อเนื่องเหล่านี้กำลังเตือนเราว่า เมื่อผลิตภัณฑ์ Crypto มีความซับซ้อนมากขึ้นเรื่อยๆ ความปลอดภัยไม่ได้เป็นเพียงเรื่องของการปกป้องคีย์ส่วนตัวและหลีกเลี่ยงช่องโหว่ในสัญญาอัจฉริยะอีกต่อไป
ความเสี่ยงที่ซ่อนอยู่ในการจัดจำหน่ายอุปกรณ์ บริการจากบุคคลที่สาม สิทธิ์การเข้าถึงภายใน และการสื่อสารกับผู้ใช้ ก็อาจกลายเป็นช่องทางที่ผู้โจมตีใช้ในการเจาะระบบได้เช่นกัน
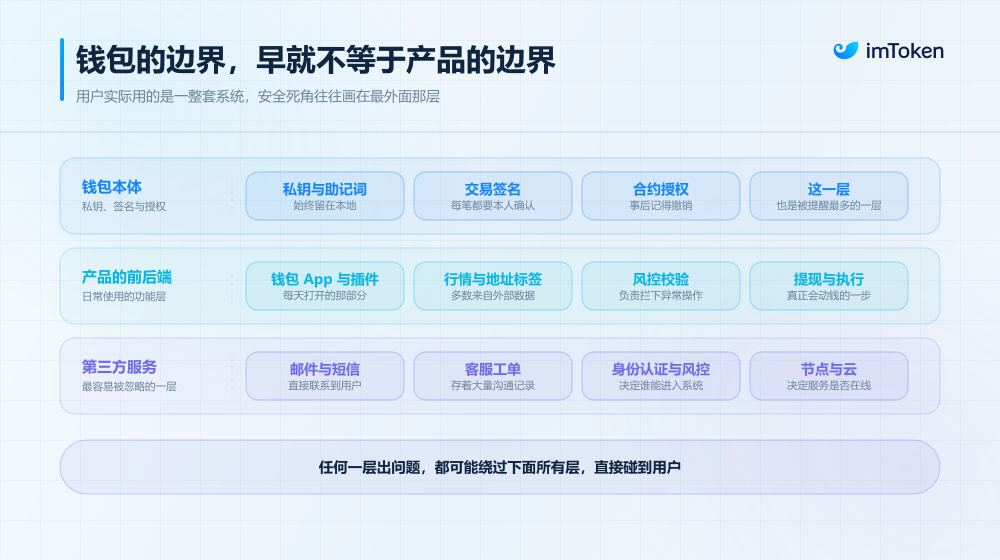
1. Ledger ตีระฆังเตือนใหม่เรื่อง "ความปลอดภัยของห่วงโซ่อุปทาน"
ก่อนอื่นมาแยกแยะเหตุการณ์ที่ Ledger เผชิญในครั้งนี้
โดยปกติแล้ว เวลาที่เราซื้อฮาร์ดแวร์วอลเล็ต สิ่งที่เราระวังมีเพียงสองอย่าง คือ ซื้อของปลอม หรือได้รับอุปกรณ์ที่ถูกตั้งค่าเริ่มต้นไว้ล่วงหน้าโดยผู้อื่น
กลโกงที่พบบ่อยที่สุดในอดีต คือพ่อค้าคนกลางที่มีเจตนาร้ายสร้างวลีการกู้คืนขึ้นมาก่อน พิมพ์ลงบนบัตรขูดแล้วใส่กลับเข้าไปในบรรจุภัณฑ์ โดยเดิมพันว่าผู้ใช้มือใหม่จะไม่เข้าใจกฎและเติมเงินเข้าไปโดยตรง
แม้กลโกงประเภทนี้อันตราย แต่ตรรกะในการป้องกันนั้นชัดเจน——เลือกช่องทางที่ถูกต้อง ตรวจสอบสถานะอุปกรณ์ ดูให้แน่ใจว่าอุปกรณ์สร้างวลีการกู้คืนใหม่ด้วยตัวเอง และไม่ใช้วลีการกู้คืนที่พร้อมใช้ในกล่องบรรจุภัณฑ์เด็ดขาด
แต่การโจมตีที่มุ่งเป้าไปที่ Ledger ในครั้งนี้ มีวิธีการที่ยกระดับขึ้นอย่างชัดเจน แฮกเกอร์ได้ฝังโมดูลอิเล็กทรอนิกส์ที่มีไมโครคอนโทรลเลอร์ eSIM และความสามารถในการสื่อสารผ่านเครือข่ายเซลลูลาร์เพิ่มเติมไว้ภายในตัวเครื่อง เมื่อผู้ใช้เริ่มต้นกระเป๋าเงินเป็นครั้งแรก ย่อมต้องอ่านวลีการกู้คืนจากหน้าจอและจดบันทึกไว้
กล่าวอีกนัยหนึ่ง วงจรไฟฟ้าที่เป็นอันตรายที่ถูกฝังไว้ไม่ได้เข้าแทรกแซงกระบวนการสร้างวลีการกู้คืนเลย มันเพียงแค่เฝ้าดูวลีการกู้คืนและส่งข้อมูลออกไปโดยตรง นี่คือเหตุผลที่ว่า "คีย์ส่วนตัวไม่ได้ถูกดึงออกจากชิปความปลอดภัยโดยตรง" ไม่ได้หมายความว่าข้อมูลการกู้คืนกระเป๋าเงินของผู้ใช้ยังคงปลอดภัย
สิ่งที่ยุ่งยากยิ่งกว่าคือ แม้อุปกรณ์จะผ่านการตรวจสอบสินค้าแท้อย่างเป็นทางการ (Genuine Check) ก็อาจไม่สามารถตรวจจับฮาร์ดแวร์ที่ถูกติดตั้งเพิ่มเติมนี้ได้ เพราะการตรวจสอบสินค้าแท้ส่วนใหญ่เป็นการยืนยันตัวตนของชิปความปลอดภัยและความน่าเชื่อถือของเฟิร์มแวร์
ดังนั้นเหตุการณ์นี้จึงได้เปิดเผย "ความเสี่ยงในห่วงโซ่อุปทาน" ที่ร้ายแรงซึ่งผู้คนมักมองข้ามในชีวิตประจำวันอย่างแท้จริง: ความปลอดภัยของฮาร์ดแวร์วอลเล็ตไม่ได้ขึ้นอยู่กับชิปและเฟิร์มแวร์เท่านั้น แต่ยังขึ้นอยู่กับกระบวนการส่งมอบทั้งหมดตั้งแต่โรงงานจนถึงมือผู้ใช้อีกด้วย
เนื่องจากอุปกรณ์หนึ่งเครื่องอาจต้องผ่านหลายขั้นตอน เช่น ผู้จัดจำหน่ายระดับภูมิภาค คลังสินค้าของบุคคลที่สาม โลจิสติกส์ และผู้ค้าปลีก ผู้เข้าร่วมใดๆ ที่มีโอกาสสัมผัสอุปกรณ์จริง都可能กลายเป็นจุดเสี่ยงที่ต้องได้รับการประเมินเพิ่มเติม
2. จาก Trezor ถึง Bitget: ผู้โจมตีข้ามแนวป้องกันความปลอดภัยหลักได้อย่างไร?
เมื่อเข้าใจปัญหาของ Ledger แล้ว มาดูเหตุการณ์ความปลอดภัยที่ Bitget และ Trezor เผชิญต่อเนื่องกันในช่วงที่ผ่านมา จะพบว่าตรรกะเบื้องหลังมีความคล้ายคลึงกันอย่างน่าทึ่ง: ผู้โจมตีหลีกเลี่ยงแนวป้องกันด้านหน้าที่แข็งแกร่งที่สุดเช่นกัน แล้วหันมาเจาะจาก "บริการของบุคคลที่สาม" ที่อยู่รอบนอกแทน
ก่อนอื่นมาดู Trezor
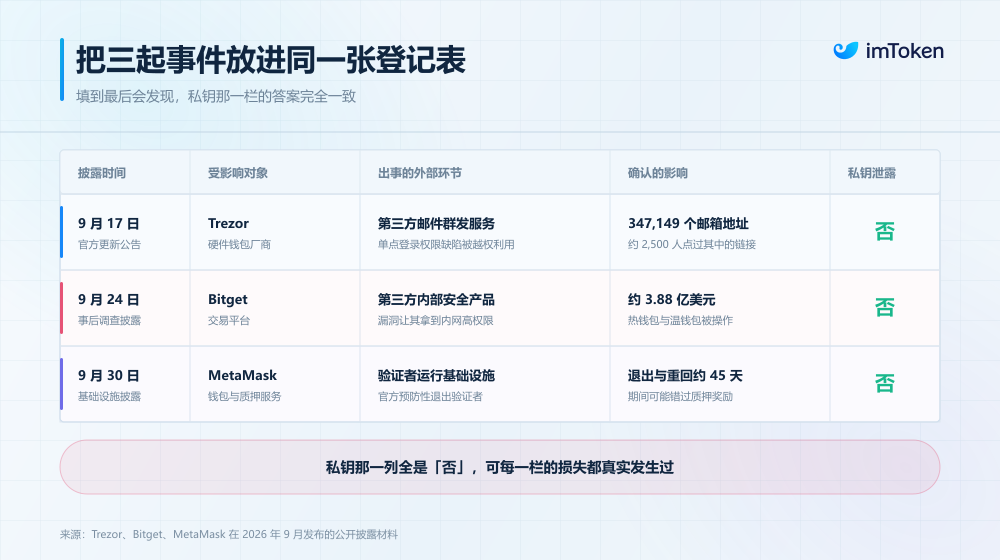
ต้นเดือนกันยายน ผู้ใช้ Trezor บางส่วนได้รับอีเมลหัวข้อ "Critical Security Alert: STM32 Entropy Vulnerability" ซึ่งอ้างว่าฮาร์ดแวร์วอลเล็ตมีช่องโหว่ด้านความปลอดภัยร้ายแรงและจำเป็นต้องดำเนินการทันที
อีเมลประเภทนี้ทำให้ผู้ใช้ตื่นตระหนกได้ง่าย เพราะเกี่ยวข้องกับฮาร์ดแวร์วอลเล็ตและช่องโหว่ด้านความปลอดภัย ไม่มีใครอยากให้สินทรัพย์ของตนได้รับความเสียหาย
นี่คือสิ่งที่ผู้โจมตีใช้ประโยชน์จาก Brevo แพลตฟอร์มการตลาดทางอีเมลของบุคคลที่สามที่ Trezor ใช้งาน ทำให้เนื้อหาที่เป็นอันตรายส่งถึงกล่องจดหมายของผู้ใช้ผ่านโครงสร้างพื้นฐานการส่งอีเมลปกติ
ตามรายงานเหตุการณ์ของ Brevo ในภายหลัง ผู้โจมตีใช้ประโยชน์จากข้อบกพร่องในขอบเขตสิทธิ์ของระบบ Single Sign-On เพื่อเข้าถึงบัญชีลูกค้ารายอื่นโดยไม่ได้รับอนุญาต ซึ่ง最終เกี่ยวข้องกับบัญชีลูกค้า 138 บัญชี โดยบางส่วนถูกใช้ส่งอีเมลฟิชชิ่งหรือส่งออกข้อมูลรายชื่อผู้ติดต่อ
ต่อมา Trezor ยืนยันว่ามีที่อยู่อีเมลติดต่อด้านการตลาด 347,149 รายการถูกส่งออกในเหตุการณ์นี้ ขณะที่อีเมลโจมตีพยายามหลอกล่อให้ผู้ใช้ดาวน์โหลดแอปที่เป็นอันตรายและป้อนข้อมูลสำรองกระเป๋าเงิน
需要注意的是,เหตุการณ์นี้ไม่มีหลักฐานบ่งชี้ว่าฮาร์ดแวร์วอลเล็ตหรือระบบปกป้องคีย์ส่วนตัวของ Trezor ถูกเจาะ สิ่งที่ผู้โจมตีได้รับก่อนคือข้อมูลผู้ใช้และความสามารถในการใช้ช่องทางการสื่อสารอย่างเป็นทางการในทางที่ผิด
แต่สำหรับผู้ใช้ทั่วไปที่ได้รับอีเมล การระบุความเสี่ยงกลับยากขึ้น เพราะอีเมลอาจมาจากโดเมนทางการที่คุ้นเคย และผ่านการตรวจสอบการรับรองอีเมลปกติได้ แต่เนื้อหาถูกผู้โจมตีเปลี่ยนเป็นข้อมูลฟิชชิ่งแล้ว
หากผู้ใช้กรอกวลีการกู้คืนด้วยตัวเอง ปัญหาที่เดิมเป็นเพียงปัญหาของบริการอีเมลบุคคลที่สาม也可能ลุกลามกลายเป็นความเสียหายต่อสินทรัพย์จริง
มาดู Bitget กันต่อ
เมื่อวันที่ 24 กันยายน กระเป๋าเงินร้อนและกระเป๋าเงินอุ่นบางส่วนของ Bitget มีการโอนสินทรัพย์ออกโดยไม่ได้รับอนุญาต ซึ่ง最终ตรวจสอบแล้วเกี่ยวข้องกับมูลค่าประมาณ 388 ล้านดอลลาร์สหรัฐ
ตามผลการสอบสวนที่ Bitget เปิดเผยอย่างเป็นทางการ ผู้โจมตีใช้ประโยชน์จากช่องโหว่ของผลิตภัณฑ์ความปลอดภัยจากบุคคลที่สาม เพื่อ获取ข้อมูลรับรองสิทธิ์สูงภายใน交易所 จากนั้นบุกรุกระบบแบ็กเอนด์ที่เกี่ยวข้องกับกระเป๋าเงิน ปลอมแปลงคำสั่งถอนเงิน ข้ามการตรวจสอบการควบคุมความเสี่ยงเดิม ทำให้การโอนที่ผิดปกติเข้าสู่กระบวนการดำเนินการปกติ
Bitget ระบุว่าเหตุการณ์นี้ไม่พบการรั่วไหลของคีย์ส่วนตัว และกระเป๋าเงินเย็นไม่ได้รับผลกระทบ ฟังดูขัดแย้งเล็กน้อย: ในเมื่อคีย์ส่วนตัวไม่ถูกขโมย ทำไมเงินยังถูกโอนออกไปได้?
จริงๆ แล้วไม่ยากที่จะเข้าใจ
สำหรับแพลตฟอร์มแบบ托管อย่าง交易所 เมื่อผู้ใช้发起การถอนเงิน ไม่ใช่ทุกครั้งที่ต้องมีคนใช้คีย์ส่วนตัวเซ็นชื่อทีละรายการ แต่ต้องผ่านกระบวนการภายในทั้งหมด เช่น การตรวจสอบบัญชี การตรวจสอบการควบคุมความเสี่ยง การสร้างธุรกรรม และการเซ็นชื่อด้วยกระเป๋าเงิน
นี่เหมือนกับห้องนิรภัยของธนาคาร แม้กุญแจห้องนิรภัยจะถูกเก็บรักษาอย่างเข้มงวดมาก แต่ถ้ามีคนสามารถแอบอ้างตัวตนที่มีสิทธิ์สูงภายใน ปลอมแปลงคำสั่งโอนเงินที่ผ่านการอนุมัติ เงินในห้องนิรภัยก็ยังอาจถูกโอนออกไปอย่างผิดพลาดได้
สิ่งที่ Bitget เปิดเผยในครั้งนี้ คือความเสี่ยงที่เกิดขึ้นเมื่อสิทธิ์ระดับต้นน้ำและการตรวจสอบคำสั่งล้มเหลว แล้วลุกลามต่อไปยังระบบดำเนินการสินทรัพย์ ดังนั้น "คีย์ส่วนตัวไม่รั่วไหล" กับ "เงินจะไม่ถูกโอนออกอย่างผิดกฎหมาย" แท้จริงแล้วเป็นคนละเรื่องกัน
ส่วนเหตุการณ์ความปลอดภัยด้านโครงสร้างพื้นฐานที่ MetaMask เปิดเผยเมื่อปลายเดือนกันยายน ได้แสดงถึงความเสี่ยงด้านการดำเนินงานในอีกรูปแบบหนึ่ง
ในเวลานั้น MetaMask ได้ใช้มาตรการป้องกันเชิงรุก โดยถอนตัวออกจากผู้ตรวจสอบการสเตกที่ได้รับผลกระทบบางส่วนตามความสมัครใจ ตามการอัปเดตการสอบสวนอย่างเป็นทางการเมื่อวันที่ 1 ตุลาคม ยังไม่พบสัญญาณว่ากระเป๋าเงิน MetaMask หรือเงินทุนของลูกค้าได้รับผลกระทบ และธุรกิจการสเตกที่เกี่ยวข้องไม่ได้จัดการคีย์การถอนเงินแทนลูกค้า
อย่างไรก็ตาม นี่ไม่ได้หมายความว่าปัญหาโครงสร้างพื้นฐานจะไม่ก่อให้เกิดผลกระทบอื่น การแก้ปัญหาแบบ non-custodial มุ่งเน้นเรื่องการควบคุมสินทรัพย์เป็นหลัก แต่ไม่สามารถขจัดความเสี่ยงด้านการดำเนินงานของโครงสร้างพื้นฐานภายนอกได้โดยอัตโนมัติ
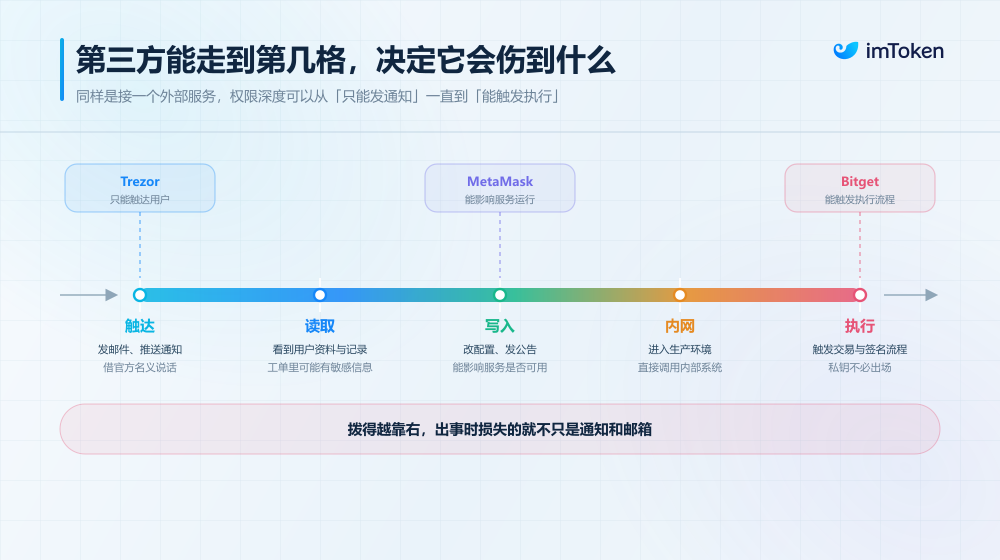
เมื่อนำเหตุการณ์เหล่านี้มารวมกัน 脉络ก็ชัดเจนมาก:
- Ledger เปิดเผยความเสี่ยงจากการถูกดัดแปลงทางกายภาพในขั้นตอนการจัดจำหน่ายฮาร์ดแวร์ ซึ่งอาจนำไปสู่การขโมยวลีการกู้คืนในที่สุด
- Trezor / Brevo เปิดเผยความเสี่ยงจากการรั่วไหลของข้อมูลผู้ใช้และการใช้ช่องทางการสื่อสารอย่างเป็นทางการในทางที่ผิด ซึ่งไม่เท่ากับตัวกระเป๋าเงินถูกเจาะ
- Bitget เปิดเผยความเสี่ยงที่ช่องโหว่ของผลิตภัณฑ์บุคคลที่สามลุกลามไปยังระบบสิทธิ์สูงภายใน ซึ่งสามารถส่งผลโดยตรงต่อการดำเนินการด้านเงินทุน
- MetaMask เตือนเราว่าการควบคุมสินทรัพย์และความเสี่ยงด้านการดำเนินงานของบริการไม่ใช่แนวคิดเดียวกัน
โดยรวมแล้ว ผลิตภัณฑ์ Crypto ในปัจจุบันไม่ได้เป็นเกาะโดดเดี่ยวอีกต่อไป
กระเป๋าเงินต้องพึ่งพาโหนด RPC ภายนอกในการอ่านข้อมูลบนเชน พึ่งพาอินเทอร์เฟซแบบรวมในการดึงข้อมูลราคา 交易所ขาดไม่ได้จากระบบตรวจสอบความปลอดภัยภายนอก การยืนยันตัวตน KYC และองค์ประกอบการควบคุมความเสี่ยง เมื่อขยายออกไปอีกยังมีผู้ให้บริการโหนด ผู้ให้บริการคลาวด์ ระบบตั๋วบริการลูกค้า และระบบอีเมลอย่าง Brevo
บริการภายนอกเหล่านี้ทำให้ผลิตภัณฑ์ทำงานได้มีประสิทธิภาพมากขึ้นและปรับปรุงประสบการณ์ผู้ใช้ แต่ในขณะเดียวกัน ทุกครั้งที่มีการเพิ่มการพึ่งพาภายนอกใหม่ ผลิตภัณฑ์ก็มีชั้นความสัมพันธ์ของความไว้วางใจที่ต้องจัดการเพิ่มขึ้นอีกหนึ่งชั้น:
บุคคลที่สามสามารถเข้าถึงอะไรได้บ้าง มีสิทธิ์มากเพียงใด และหากมันล้มเหลว จะส่งต่อความเสี่ยงไปยังระบบหลักอื่นๆ หรือไม่?
3. ผลิตภัณฑ์และผู้ใช้ควรป้องกันอย่างไร?
เมื่อเผชิญกับความเสี่ยงจากการพึ่งพาบุคคลที่สามที่ซับซ้อนมากขึ้นเรื่อยๆ และความสัมพันธ์แบบพึ่งพาซึ่งกันและกัน การคาดหวังให้ทีมผลิตภัณฑ์ถอยกลับไปสู่สถานะดั้งเดิมที่ "ไม่พึ่งพาบริการภายนอกใดๆ" ย่อมไม่สมจริง และไม่สอดคล้องกับกฎของตลาด
สิ่งที่ทดสอบความสามารถของสถาปัตยกรรมความปลอดภัยอย่างแท้จริง คือการลดขอบเขตความเสี่ยงที่可能เกิดขึ้นแต่ละจุดให้เหลือน้อยที่สุด
ตัวอย่างเช่น ผู้ให้บริการ SaaS ที่มีหน้าที่เพียงส่งอีเมลการตลาด มีสิทธิ์อะไรที่จะเก็บรักษาข้อมูลติดต่อของผู้ใช้ทั้งหมดในระยะยาว? เครื่องมือตรวจสอบความปลอดภัยของบุคคลที่สาม เหตุใดจึงสามารถเข้าถึงสภาพแวดล้อมการผลิตหลักได้โดยไม่มีการอนุญาตหลายชั้นที่เป็นอิสระ? โดยเฉพาะการดำเนินการที่ละเอียดอ่อนเกี่ยวกับการโอนเงิน ระบบภายในต้องไม่ใช้ "ความไว้วางใจโดยค่าเริ่มต้น" ต้องมีการแยกสิทธิ์อย่างเข้มงวดและการตรวจสอบซ้ำแบบอิสระ
นี่คือสิ่งที่เรียกว่า "สิทธิ์น้อยที่สุด" และ "การแยกหน้าที่" ในสถาปัตยกรรมความปลอดภัย: แพลตฟอร์มที่ส่งอีเมลควรมีเพียงสิทธิ์ที่จำเป็นสำหรับการส่งอีเมล เครื่องมือตรวจสอบความปลอดภัยไม่ควรสามารถดำเนินการโอนเงินได้ตามอำเภอใจ และการถอนเงินจำนวนมากก็ไม่ควรได้รับการอนุมัติเพียงเพราะมีคำสั่งจากระบบภายในบางระบบ
และเหตุการณ์ Ledger ยังเตือนผู้ผลิตฮาร์ดแวร์วอลเล็ตเพิ่มเติมว่า การจัดการความปลอดภัยจำเป็นต้องขยายไปถึงขั้นตอนการจัดจำหน่ายทางกายภาพของผลิตภัณฑ์ด้วย
ตั้งแต่การออกจากโรงงาน คลังสินค้า โลจิสติกส์ ไปจนถึงการส่งมอบโดยผู้จัดจำหน่าย การสร้างกระบวนการจัดการที่ตรวจสอบย้อนกลับได้ วิธี détecter การถอดประกอบหรือเปลี่ยนอุปกรณ์ที่ผิดปกติ และวิธีระบุ批次และผู้ใช้ที่ได้รับผลกระทบเมื่อเกิดปัญหา สิ่งเหล่านี้ไม่ควรถูกมองว่าเป็นเพียงงานด้านการจัดการช่องทางจำหน่าย
เพราะสำหรับอุปกรณ์ฮาร์ดแวร์ที่ปกป้องคีย์ส่วนตัว กระบวนการส่งมอบ本身就是ส่วนหนึ่งของระบบความปลอดภัย
แน่นอน สำหรับผู้ใช้ทั่วไป เราไม่สามารถตรวจสอบห่วงโซ่อุปทานซอฟต์แวร์ของกระเป๋าเงินได้ และไม่สามารถตรวจสอบทุกขั้นตอนของคลังสิน





