大门安全课 02|Gate & OneKey:如何防范钱包恶意授权与地址投毒


- 核心观点:链上钱包被盗往往源于用户此前签署的长期有效授权或地址投毒,而非私钥泄露;用户需区分“签名”与“确认”,养成定期撤销授权、核对完整地址、分离资产钱包的安全习惯。
- 关键要素:
- 授权签名不等于单次确认,一次Approve或Permit可被对方在额度内多次转走资产,无需再次确认;NFT的setApprovalForAll更可管理全部同类资产。
- 地址投毒利用用户从交易记录复制地址且只核对首尾的习惯,攻击者批量生成相似地址混入记录实施诈骗。
- 撤销授权和迁移资产是资产被盗时的首要动作,改密码、重装应用均无法阻止已生效的链上授权被继续使用。
- 链上“签名即终局”无中间拦截,交易平台则通过资金密码、动态验证、新地址冷静期、提现锁等多层缓冲降低风险。
- 建议资产分层管理:长期大额放交易账户或硬件冷钱包,小额交互用独立钱包,避免全部资产集中于高频连接DApp的热钱包。
- Gate安全团队建议开启防钓鱼码、绑定Passkey、定期检查API Key权限、调低提现日限额并按需开关出金通道。
หกเดือนก่อน คุณคลิก "ยืนยัน" บนหน้าเว็บページใดページหนึ่งเพื่อรับแอร์ดรอป ในป๊อปอัปมีสตริงตัวอักษรที่อ่านไม่ออก คุณเซ็นไป กิจกรรมจบลง คุณปิดหน้าเว็บ ต่อมาถอนการติดตั้งแอปนั้น และยังเปลี่ยนคอมพิวเตอร์อีกครั้ง
วันนี้ USDT ในกระเป๋าเงินของคุณหายไป Private key ของคุณไม่ได้รั่วไหล คำ seed phrase ถูกล็อกไว้ในลิ้นชักตลอดเวลา และรหัสผ่านก็ไม่เคยบอกใคร แล้วคำถามก็คือ เงินมีปัญหาในขั้นตอนไหน?
นี่คือตอนที่สองของ "คอร์สความปลอดภัยประตูใหญ่" ที่ Gate จัดทำขึ้นเป็นพิเศษ เราขอเชิญ OneKey แบรนด์กระเป๋าเงินฮาร์ดแวร์โอเพนซอร์ส และทีมความปลอดภัยของ Gate มาพูดคุยเรื่องความปลอดภัยของการอนุมัติกระเป๋าเงินบนเชนและการโจมตีด้วยการวางยาพิษที่อยู่ จากมุมมองของกระเป๋าเงินและแพลตฟอร์มการซื้อขาย
แนะนำผู้ร่วมสนทนา
OneKey: ก่อตั้งขึ้นในปี 2019 เป็นหนึ่งในแบรนด์กระเป๋าเงินฮาร์ดแวร์เย็นและกระเป๋าเงินแอปโอเพนซอร์สที่เป็นที่รู้จักทั่วโลก ยึดมั่นในปรัชญาฮาร์ดคอร์โอเพนซอร์สอย่างเต็มรูปแบบมาตั้งแต่ต้นจนจบ โค้ดหลักทั้งซอฟต์แวร์และฮาร์ดแวร์เปิดเผยแบบโอเพนซอร์สเต็มรูปแบบบน GitHub ให้ชุมชนตรวจสอบ และผ่านการตรวจสอบความปลอดภัยจาก SlowMist และ Offside Labs ได้รับความไว้วางใจจากทรัพย์สินหลายพันล้าน และได้รับการสนับสนุนเงินทุนและการนำไปใช้จากสถาบันชั้นนำ
OneKey App ครอบคลุมเดสก์ท็อป โมบาย และส่วนขยายเบราว์เซอร์ สามารถใช้เป็นกระเป๋าเงินซอฟต์แวร์ได้อย่างอิสระ หรือเชื่อมต่อกับกระเป๋าเงินฮาร์ดแวร์ OneKey และผ่านความสามารถอย่างชิปความปลอดภัย การเซ็นชื่อออฟไลน์ การแยกวิเคราะห์ธุรกรรม การแจ้งเตือนความเสี่ยง และการเซ็นชื่อแบบข้อความธรรมดา ช่วยให้ผู้ใช้จัดการทรัพย์สินหลายเชนโดยไม่ต้องมอบ private key และ seed phrase
ทีมความปลอดภัย Gate: สวัสดีทุกคน นี่คือตอนที่สองของ "คอร์สความปลอดภัยประตูใหญ่" ฝ่ายความปลอดภัยของ Gate รับผิดชอบการสร้างระบบความปลอดภัยของบัญชีแพลตฟอร์ม การซื้อขาย และทรัพย์สิน พร้อมทั้งจัดการกับคำร้องเรียนบัญชีผิดปกติและการขอความร่วมมือตรวจสอบจากผู้ใช้มาเป็นเวลานาน
Gate ก่อตั้งขึ้นในปี 2013 เป็นแพลตฟอร์มซื้อขายแห่งแรกในอุตสาหกรรมที่เปิดตัวหลักฐานสำรอง 100% ปัจจุบันให้บริการผู้ใช้มากกว่า 60 ล้านคนทั่วโลก สำหรับเรา ความปลอดภัยไม่ใช่ฟีเจอร์เสริม แต่เป็นเงื่อนไขว่าธุรกิจนี้จะดำรงอยู่ได้หรือไม่ เราหวังว่าผ่านซีรีส์คอร์ส "คอร์สความปลอดภัยประตูใหญ่" นี้ จะอธิบายกลไกร่วมเบื้องหลังความเสี่ยงจริงที่ผู้ใช้อาจเผชิญให้ชัดเจน
Q1. ทำไมกระเป๋าเงินบนเชนจึงไม่ต้องใช้ private key ก็โอนทรัพย์สินออกไปได้?
OneKey: Private key กำหนดสิทธิ์ในการเซ็นชื่อ ส่วนการอนุมัติมอบสิทธิ์การดำเนินการบางอย่างให้กับสัญญาหรือที่อยู่ เจตนาของการอนุมัติหลายอย่างดี ช่วยให้ผู้ใช้ประหยัด Gas ลดการดำเนินการซ้ำบนเชน แต่ก็อำนวยความสะดวกให้ผู้โจมตีเช่นกัน
การอนุมัติที่คุณเซ็นไปก่อนหน้านี้ เท่ากับอนุญาตให้ผู้อื่นใช้ทรัพย์สินเหล่านี้ได้ ยกตัวอย่างเช่นโทเคน ERC-20 บนเครือข่าย EVM อย่าง Ethereum เมื่อใช้แอปอย่างการแลกเปลี่ยน การกู้ยืม ผู้ใช้อมักต้องทำ Approve คือการอนุมัติก่อน มันอนุญาตให้ที่อยู่หรือสัญญาที่ระบุ ใช้โทเคนบางชนิดของคุณภายในวงเงินที่กำหนด หลังการอนุมัติมีผล อีกฝ่ายก็สามารถเรียก transferFrom เพื่อโอนโทเคนออกไปได้ ไม่ต้องขอให้คุณยืนยันทุกครั้ง
ยกตัวอย่าง คุณเตรียมแลก 100 USDC แต่สิ่งที่ให้จริงกลับเป็นการอนุมัติวงเงินไม่จำกัด หลังธุรกรรมจบ การอนุมัติที่เหลืออยู่อาจยังมีผลอยู่ หากผู้รับการอนุมัติเป็นผู้โจมตี หรือสัญญาที่เกี่ยวข้องมีช่องโหว่ที่ถูกใช้ประโยชน์ได้ในภายหลัง ความเสี่ยงก็ไม่จำกัดอยู่แค่ 100 USDC ของการแลกครั้งนั้น แต่อาจลุกลามไปยัง USDC อื่นๆ ในที่อยู่นี้มากขึ้น
NFT ก็มีกลไกคล้ายกัน setApprovalForAll มักอนุญาตให้อีกฝ่ายจัดการ NFT ทั้งหมดที่คุณถืออยู่ภายใต้สัญญา NFT เดียวกัน ไม่ใช่แค่ชิ้นที่เตรียมขายในขณะนั้น
ดังนั้นเราจึงแนะนำให้ผู้ใช้ยืนยันทีละรายการก่อนเซ็นชื่อ ทั้งผู้รับการอนุมัติ ทรัพย์สิน วงเงิน และขอบเขตที่มีผล หากมีข้อใดอธิบายไม่ได้ ก็อย่าเซ็น ที่สำคัญกว่านั้นคือ ต้องใช้กระเป๋าเงินที่มีความสามารถแยกวิเคราะห์การเซ็นชื่อ เพื่อเข้าใจว่าสิ่งที่คุณจะเซ็นชื่อคืออะไร
ทีมความปลอดภัย Gate: กลไกที่ OneKey พูดนั้นละเอียดมากแล้ว สิ่งที่เราอยากเสริมคือความเข้าใจคลาดเคลื่อนของผู้ใช้ เพราะมันคือต้นตอที่แท้จริงที่สุดของความเสี่ยงประเภทนี้ ผู้ใช้จำนวนมากเข้าใจ "การเซ็นชื่อ" ว่าเป็น "การยืนยัน"
ในอินเทอร์เน็ตแบบดั้งเดิม การคลิกยืนยันหนึ่งครั้งคือการยอมรับการดำเนินการครั้งนี้ การดำเนินการจบ สิทธิ์ก็จบ แต่การเซ็นชื่ออนุมัติบนเชนไม่ใช่ตรรกะนี้ หลังเซ็นชื่อครั้งหนึ่ง อีกฝ่ายสามารถโอนทรัพย์สินออกไปได้ทุกเมื่อ หลายครั้ง โดยไม่ต้องให้คุณยืนยันอีกภายในวงเงิน สิ่งที่ผู้ใช้เซ็นไม่ใช่ธุรกรรมครั้งหนึ่ง แต่更像หนังสือมอบอำนาจที่มีผลระยะยาว
ที่นี่ยังมีความแตกต่างที่ซ่อนเร้นกว่าอีกข้อ Permit และ Permit2 เป็นการเซ็นชื่อแบบออฟเชน มันไม่สร้างธุรกรรมบนเชน ไม่ใช้ Gas ป๊อปอัปในกระเป๋าเงินมักแสดงเพียงสตริงตัวอักษรที่อ่านไม่ออก สัญชาตญาณของผู้ใช้คือ "การดำเนินการที่ไม่เสียเงินน่าจะไม่มีความเสี่ยง" แต่จริงๆ แล้วอานุภาพของการเซ็นชื่อประเภทนี้เท่ากับการอนุมัติบนเชนทุกประการ
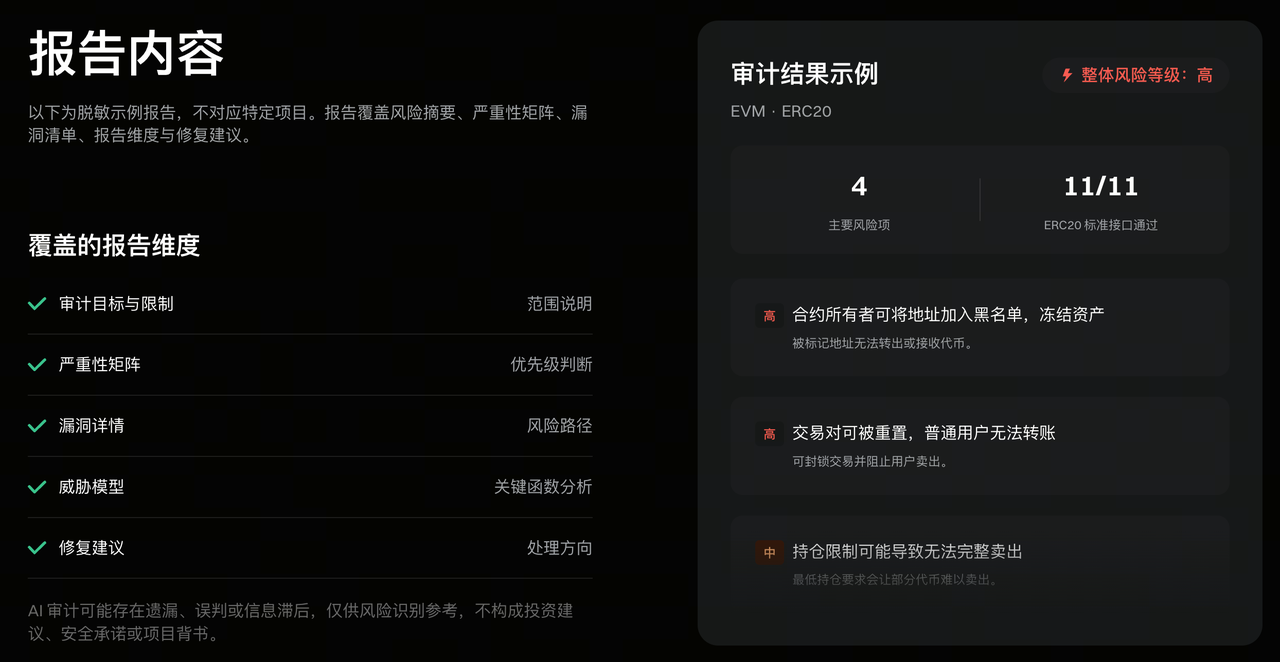
เจาะจงไปที่เครื่องมือของ Gate สัญญาที่ไม่รู้จักอย่าเพิ่งรีบเชื่อมต่อ สามารถนำที่อยู่สัญญาไปใส่ในการตรวจสอบสัญญาของ Gate AI ให้ออกรายงานความเสี่ยงแบบมีโครงสร้างก่อน กับดักทั่วไปอย่างสิทธิ์เจ้าของ บัญชีดำ การเพิ่มโทเคน ภาษีการโอน จะถูกทำเครื่องหมายไว้ก่อน ครอบคลุมช่องโหว่กว่า 57 ประเภท ถึงขั้นตอนเซ็นชื่อ ต้องดูให้ชัดว่าอนุมัติโทเคนใด จำนวนเท่าไร โปรเจกต์ใด รองรับการเซ็นชื่อแบบเห็นสิ่งที่เซ็น และยกเลิกการอนุมัติทันทีเมื่อใช้เสร็จ
Q2. เหยื่อล่อที่พบบ่อยที่สุดสำหรับผู้ใช้ทั่วไปมีอะไรบ้าง? เมื่อเห็นหน้าเว็บประเภทนี้ จะตัดสินใจอย่างไรว่าควรเชื่อมต่อกระเป๋าเงินหรือไม่?
OneKey: เหยื่อล่อที่พบบ่อยมักวนอยู่กับสองอารมณ์ ทำให้คุณรู้สึกว่ามีของถูกให้คว้า หรือทำให้คุณกังวลว่าจะสูญเสียหากไม่ดำเนินการ อย่างแรกคือแอร์ดรอป ไวท์ลิสต์ การมิ้นต์ฟรี การคืนเงินชดเชย อย่างหลังคือบัญชีผิดปกติ การอัปเกรดความปลอดภัย การย้ายโทเคน ทรัพย์สินกำลังจะถูกอายัด การห่อหุ้มอาจแตกต่างกัน แต่สุดท้ายจะนำคุณไปสู่หน้าที่ต้องเชื่อมต่อกระเป๋าเงิน เซ็นชื่อ หรือโอนเงิน
เราแนะนำให้ผู้ใช้ใช้กระเป๋าเงินที่มีความสามารถตรวจสอบความปลอดภัยของเว็บเพจ โดยทั่วไปหน้าเว็บทางการจะมีเครื่องหมายรับรอง หากไม่มีเครื่องหมายรับรองหรือมีการเตือนฟิชชิง ก็อย่าเชื่อมต่อ
และการเชื่อมต่อกระเป๋าเงินมักเป็นเพียงจุดเริ่มต้น การเซ็นชื่อในภายหลังต่างหากที่สร้างสิทธิ์ที่แท้จริง ก่อนอื่นให้ตรวจสอบโดเมนแบบเต็มและวัตถุประสงค์ของการดำเนินการ จากนั้นดูสัญญา เมธอด วงเงินการอนุมัติ และ Spender การรับรางวัลหนึ่งรายการ แต่กลับเรียกร้องวงเงินไม่จำกัดของทรัพย์สินที่ไม่เกี่ยวข้อง ควรออกทันที ข้อมูลเลขฐานสิบหกที่แยกวิเคราะห์ไม่ได้ ข้อความ EIP-712 ที่ไม่รู้จัก และการเร่งเร้าอย่างต่อเนื่อง ก็ควรระวัง
เมื่อทดสอบ DApp ที่ไม่รู้จักสามารถใช้กระเป๋าเงินขนาดเล็กแบบแยก สำหรับกระเป๋าเงินออมระยะยาวควรพยายามไม่เชื่อมต่อกับโปรเจกต์
ทีมความปลอดภัย Gate: จากกรณีที่เราจัดการ ความเสี่ยงที่ทางเข้ามักสูงกว่าตัวหน้าเว็บเอง นั่นคือสิ่งที่เราเน้นพูดใน "คอร์สความปลอดภัยประตูใหญ่" ตอนแรก ว่าลิงก์ไม่ควรคลิกมั่ว โดยเฉพาะลิงก์จากข้อความส่วนตัว แชทกลุ่ม และตำแหน่งโฆษณาในเครื่องมือค้นหา เป็นสามแหล่งที่มาที่พบบ่อยที่สุดของเว็บฟิชชิง ตำแหน่งโฆษณาในการค้นหานี้ต้องเน้นเป็นพิเศษ หลายคนเข้าใจผิดว่าผลการค้นหาอันดับแรกคือเว็บไซต์ทางการ แต่ตำแหน่งโฆษณาสามารถซื้อได้ นี่คือหนึ่งในวิธี引流ที่เว็บฟิชชิงใช้บ่อยที่สุด
แม้ว่าการเชื่อมต่อกระเป๋าเงินนั้นเป็นความเสี่ยงต่ำ แต่ก็ไม่ได้หมายความว่าไม่มีความเสี่ยงเลย 100% เมื่อเทคนิคของแฮกเกอร์พัฒนาไป ในหลายกรณีที่กระเป๋าเงินบนเชนถูกขโมย มีหลายกรณีที่เป็นการเข้าสู่เว็บไซต์ฟิชชิงลอกเลียนแบบโดยไม่เซ็นชื่อ เพียงแค่เชื่อมต่อกระเป๋าเงิน ทรัพย์สินก็ถูกขโมยไปแล้ว ดังนั้นผู้ใช้ต้องระมัดระวังอย่างยิ่งในขั้นตอนการคลิก URL ในช่วงแรก
วิธีที่เชื่อถือได้มากกว่าคือเพิ่มแอปที่ใช้บ่อยลงในบุ๊กมาร์กของเบราว์เซอร์ จากนั้นเข้าจากบุ๊กมาร์กทุกครั้ง นิสัยนี้สามารถหลีกเลี่ยงการโจมตีประเภท引流และหน้าเว็บทางการปลอมได้ส่วนใหญ่ นี่คือต้นทุนการป้องกันที่มีราคาถูกที่สุดสำหรับผู้ใช้ ที่นี่ขอเตือนอีกครั้ง ผู้โจมตีมักใช้เครดิตของแพลตฟอร์มการซื้อขายเป็นเครื่อง背书 พวกเขาจะพูดว่า "Gate ขึ้นโทเคนนี้แล้ว" "Gate กำลังทำแอร์ดรอป" ใช้ชื่อแพลตฟอร์มทำให้โปรเจกต์ลมดูน่าเชื่อถือ
ในเวลานี้เกณฑ์การตัดสินจริงๆ นั้นง่ายมาก ประกาศทางการทั้งหมดของ Gate จะซิงค์บนหน้าประกาศของเว็บไซต์ทางการ หากข้อความปรากฏเฉพาะในบัญชีโซเชียลใดบัญชีหนึ่ง ค้นหาในเว็บไซต์ทางการไม่เจอ ก็เป็นไปได้สูงที่จะมีปัญหา การตัดสินนี้ไม่ต้องใช้ความรู้ทางเทคนิคใดๆ และไม่ต้องให้ผู้ใช้ดูสัญญา
หากผู้ใช้ได้รับอีเมล SMS หรือข้อความส่วนตัวที่อ้างว่ามาจาก Gate สามารถตรวจสอบได้ที่ช่องทางตรวจสอบอย่างเป็นทางการว่าโดเมนหรืออีเมลติดต่อนี้เป็นของเราหรือไม่ การดำเนินการนี้ใช้เวลาเพียงสิบกว่าวินาที นอกจากนี้ ผู้ใช้สามารถตั้งรหัสต่อต้านฟิชชิงของตัวเองในบัญชีได้ หลังตั้งค่าแล้ว อีเมลทั้งหมดที่ส่งจาก Gate จะมีสตริงตัวอักษรนี้ ผู้ใช้ที่ยังไม่ได้ตั้งค่า แนะนำให้ไปเปิดในการตั้งค่าความปลอดภัยก่อน
Q3. การวางยาพิษที่อยู่หลอกให้ผู้ใช้โอนไปที่อยู่ผิดได้อย่างไร? การตรวจสอบที่ต้องทำก่อนโอนเงินจำนวนมากคืออะไร?
OneKey: มันใช้ประโยชน์จากนิสัยที่พบบ่อยมาก การคัดลอกที่อยู่จากประวัติธุรกรรม แล้วดูแค่ต้นกับท้าย
ผู้โจมตีจะสร้างที่อยู่ที่มีต้นท้ายคล้ายกันเป็นจำนวนมากตามที่อยู่ที่เป้าหมายใช้บ่อย จากนั้นส่งโทเคนจำนวนศูนย์หรือจำนวนน้อยมาก เพื่อให้ที่อยู่ปลอมปนเข้าไปในประวัติธุรกรรม หลายคนตรวจสอบแค่ต้นกับท้ายเมื่อโอนเงิน หรือคัดลอก "ที่อยู่ล่าสุด" โดยตรง เงินก็จะถูกส่งไปให้ผู้โจมตี
การป้องกันที่สำคัญที่สุดคือ อย่าถือว่าประวัติธุรกรรมเป็นสมุดที่อยู่รับเงินที่เชื่อถือได้ การเติมเงินไปยังแพลตฟอร์มซื้อขาย ให้รับที่อยู่จากหน้าฝากเงินทางการที่ตรวจสอบแล้ว การจ่ายเงินให้ผู้อื่น ให้ยืนยันใหม่ผ่านช่องทางที่เชื่อถือได้ แหล่งที่มาของที่อยู่ต้องเชื่อถือได้ หลังวางแล้วต้องตรวจสอบตัวอักษรทั้งหมด ไม่ใช่ดูแค่ตัวอักษรต้นท้ายไม่กี่ตัว
การโอนเงินจำนวนมากแนะนำให้ทดสอบจำนวนน้อยก่อน และให้ผู้รับยืนยันว่าได้รับเงิน หรือตรวจสอบในบัญชีเป้าหมายของตัวเอง เมื่อโอนจริง ยังต้องตรวจสอบที่อยู่ทั้งหมดอีกครั้ง การทดสอบครั้งแรกสำเร็จไม่ได้หมายความว่าการคัดลอก วาง และยืนยันครั้งที่สองสามารถละเว้นการตรวจสอบได้ ที่อยู่ที่ใช้บ่อยสามารถบันทึกไว้ในสมุดที่อยู่หรือไวท์ลิสต์หลังตรวจสอบแล้ว
กระเป๋าเงินแอปอย่าง OneKey จะมีการตรวจจับที่เกี่ยวข้อง สำหรับการคัดลอกผิด ปกติจะเตือน "นี่คือการโอนครั้งแรก" "คำเตือนที่อยู่คล้ายกัน" ช่วยให้ผู้ใช้ค้นพบได้อย่างรวดเร็วว่านี่คือการวางยาพิษ
ทีมความปลอดภัย Gate: คำถามนี้เกี่ยวข้องกับแพลตฟอร์มซื้อขายโดยตรงกว่าที่หลายคนคิด เพราะการฝากและถอนเงินเป็นสองสถานการณ์ที่การวางยาพิษที่อยู่เกิดบ่อยที่สุด
พูดถึงการฝากเงินก่อน หลักการที่ OneKey พูดถึงเราขอเน้นอีกครั้ง ที่อยู่ฝากเงินต้องรับจากหน้าฝากเงินทางการของแพลตฟอร์มเท่านั้น อย่าคัดลอกจากประวัติของซอฟต์แวร์โซเชียลใดๆ และต้องระวังว่าซอฟต์แวร์คีย์บอร์ดที่ติดตั้งในมือถือมีความปลอดภัยหรือไม่ มีหลายกรณีที่ซอฟต์แวร์คีย์บอร์ดมีปัญหาและแทนที่ที่อยู่โอนและฝากเงินของผู้ใช้อย่างเงียบๆ ทำให้เงินถูกขโมย
ด้านการถอนเงิน Gate มีสองอย่างที่แนะนำให้ใช้เลย หนึ่งคือสมุดที่อยู่ ที่อยู่ที่ใช้บ่อยเก็บไว้หลังตรวจสอบ จากนั้นเลือกจากสมุด ลดการวางมือผิดพลาดหนึ่งครั้ง สองคือการถอนเงิน