คอร์สความปลอดภัยประตูบานใหญ่ 01 | Gate & BlockSec: วิธีป้องกันการถูกขโมยบัญชี ฟิชชิ่ง และการสวมรอยตัวตน


- ประเด็นหลัก: การโจมตีทางวิศวกรรมสังคม (Social Engineering) กลายเป็นความเสี่ยงที่สร้างความเสียหายมากที่สุดในอุตสาหกรรม Web3 แต่กลับมีความซับซ้อนทางเทคนิคไม่สูงนัก ผู้โจมตีไม่ได้เจาะรหัสหรือทำลายระบบเข้ารหัส แต่ใช้ความไว้วางใจ ความโลภ และความประมาทหลอกล่อให้ผู้ใช้ทำธุรกรรมโอนเงินหรือลงนามด้วยตนเอง ดังนั้นแนวป้องกันความปลอดภัยจึงต้องขยายจาก "ป้องกันช่องโหว่ในโค้ด" ไปสู่ "ป้องกันการตัดสินใจที่ผิดพลาด"
- องค์ประกอบสำคัญ:
- การโจมตีทางวิศวกรรมสังคมที่พบบ่อยแบ่งเป็น 5 ประเภท: บัญชีโซเชียลมีเดียจริงถูกยึดครอง, การฉ้อโกงแบบเจาะจงหลัง SIM Swap, การสร้างความสัมพันธ์ระยะยาวเพื่อชักชวนลงทุน, การใช้เหยื่อล่อจากการรับสมัครงานหรือธุรกิจเพื่อฝังมัลแวร์, และการแอบอ้างเป็นฝ่ายบริการลูกค้าของExchange
- ในคดี Cheng v. T-Mobile ผู้โจมตีใช้ SIM Swap ยึดครองบัญชี Telegram จริง หลอกเหยื่อให้โอน 15 BTC; การโจมตี GrassCall ใช้การสัมภาษณ์งานออนไลน์ใน Web3 เป็นฉากหน้าเพื่อฝังโปรแกรมขโมยข้อมูล
- Gate มีระบบควบคุมความเสี่ยง 4 ด่าน: การเข้าสู่ระบบ, การถอนเงิน, สวิตช์เปิดปิดช่องทางถอนเงิน, และระยะเวลาผ่อนผันสำหรับการตั้งค่าความปลอดภัย ที่อยู่ถอนเงินใหม่มีระยะผ่อนผัน 24 ถึง 48 ชั่วโมง หากแก้ไข 2FA หรือรหัสผ่านพร้อมกันจะล็อกการถอนเงินทั้งบัญชี
- ในกรณีคนรู้จักก่อเหตุ การยืนยันตัวตนแบบดั้งเดิมอาจใช้ไม่ได้ผล ร่องรอยในระบบทั้งหมดชี้ไปที่ "การดำเนินการโดยเจ้าของบัญชี" ดังนั้นจึงแนะนำให้ใช้ Passkey (ต้านฟิชชิ่งโดยธรรมชาติ ผูกกับโดเมน ต้องใช้ไบโอเมตริก) และ Gate Ukey ซึ่งเป็นกุญแจกายภาพ
- หลักการจัดการเมื่อบัญชีถูกบุกรุก: ใช้-block การเข้าถึงจากอุปกรณ์ที่เชื่อถือได้ก่อน, ตรวจสอบอีเมลและเบอร์โทรศัพท์ต้นทาง, ประกาศเตือนความเสี่ยง, ย้ายสินทรัพย์ที่เหลืออยู่, และบันทึกหลักฐาน เช่น แฮชธุรกรรม ที่อยู่ผู้โจมตี ประวัติการแชท เป็นต้น
- เงินบนเชนสามารถติดตามได้แต่ไม่ได้หมายความว่าจะเรียกคืนได้ ต้องอาศัยความร่วมมือจาก Exchange ผู้ออก stablecoin บริษัทความปลอดภัย และหน่วยงานบังคับใช้กฎหมาย; อัตราสำรองของ Gate อยู่ที่ 127% มูลค่า 8.215 พันล้านดอลลาร์ ตรวจสอบโดย Hacken และเปิดซอร์ส
- คำแนะนำในการเสริมความปลอดภัย: แยกส่วนสี่ชั้น ได้แก่ ตัวตน อุปกรณ์ สินทรัพย์ และช่องทางยืนยัน, ธุรกรรมขนาดใหญ่ต้องยืนยันผ่านช่องทางที่สอง, ระวังคำสั่งชักจูง เช่น "กล้องใช้งานไม่ได้" "อัปเดตปลั๊กอิน Zoom" เป็นต้น
เริ่มต้นด้วยคำถามหนึ่งข้อ
คู่ค้าของคุณส่งข้อความมาทาง Telegram ว่าบริษัทเปลี่ยนที่อยู่สำหรับรับเงินแล้ว กรุณาโอนเงินงวดนี้ไปยังที่อยู่ใหม่ พร้อมแนบหนังสือยืนยันที่ประทับตรามาให้ด้วย คุณจะทำอะไรเป็นอันดับแรก?
ถ้าคำตอบคือ "โอนก่อน ค่อยตรวจสอบทีหลัง" บทความนี้เขียนขึ้นเพื่อคุณโดยเฉพาะ ความสูญเสียของสินทรัพย์จำนวนมากไม่ได้เริ่มต้นจากโค้ดที่ซับซ้อนหรือการบุกรุกเข้าสู่ระบบ ผู้โจมตีไม่จำเป็นต้องแฮกบล็อกเชนหรือทำลายระบบเข้ารหัสลับ สิ่งที่พวกเขาต้องการเพียงอย่างเดียวคือใช้ประโยชน์จากความเมตตาและความไว้วางใจของคุณ หรือกระตุ้นความโลภและความประมาทของคุณ
นี่คือตอนแรกของ คอร์สความปลอดภัยประตูใหญ่ (大门安全课) ที่ Gate ริเริ่มจัดทำขึ้นเป็นพิเศษ เราขอเชิญบริษัทด้านความปลอดภัยบล็อกเชน BlockSec และทีมความปลอดภัยของ Gate มาพูดคุยกันในมุมมองของทั้งองค์กรด้านความปลอดภัยและแพลตฟอร์มซื้อขาย เกี่ยวกับการโจมตีประเภทที่สร้างความสูญเสียมากที่สุดในอุตสาหกรรมนี้ แต่กลับมักไม่ต้องใช้เทคนิคระดับสูง นั่นก็คือ การขโมยบัญชีและฟิชชิง วิศวกรรมสังคม และการก่อเหตุโดยคนรู้จัก
แนะนำผู้ร่วมสนทนา
ศาสตราจารย์โจว หยาจิน แห่ง BlockSec: ศาสตราจารย์โจว หยาจิน เป็นรองศาสตราจารย์ประจำมหาวิทยาลัยจีนแห่งฮ่องกง และเป็นผู้ร่วมก่อตั้งบริษัทด้านความปลอดภัยบล็อกเชน BlockSec ท่านได้ตีพิมพ์บทความระดับสูงในงานประชุมและวารสารชั้นนำระดับนานาชาติด้านความปลอดภัยมากกว่า 50 ฉบับ และได้รับการอ้างอิงมากกว่าหมื่นครั้ง ปัจจุบันท่านกำลังศึกษาวิจัยวิธีการ重构โครงสร้างพื้นฐานของระบบเพื่อเพิ่มประสิทธิภาพและความปลอดภัยของ AI Agent
BlockSec ก่อตั้งขึ้นในปี 2021 มุ่งเน้นด้านความปลอดภัยและการปฏิบัติตามกฎเกณฑ์ของบล็อกเชน ครอบคลุมธุรกิจ 3 ด้าน ได้แก่ การป้องกันความปลอดภัยบนเชน การติดตามและสืบสวนเส้นทางเงินทุน และการปฏิบัติตามกฎเกณฑ์ของสินทรัพย์ดิจิทัล ปัจจุบันให้บริการลูกค้าทั่วโลกมากกว่า 1,000 ราย คุ้มครองสินทรัพย์บนเชนสะสมมากกว่า 50 พันล้านดอลลาร์สหรัฐ ฐานข้อมูลแท็กที่อยู่ผิดกฎหมายมีขนาดมากกว่า 600 ล้านรายการ และขนาดเงินทุนสูงสุดที่สามารถฟื้นคืนได้อย่างสมบูรณ์ในคดีเดียวคือ 1.6 พันล้านดอลลาร์สหรัฐ
ทีมความปลอดภัย Gate: สวัสดีทุกท่านครับ/ค่ะ เรายินดีเป็นอย่างยิ่งที่ได้ริเริ่มคอลัมน์นี้ ฝ่ายความปลอดภัยของ Gate รับผิดชอบการสร้างระบบความปลอดภัยของบัญชีแพลตฟอร์ม การซื้อขาย และสินทรัพย์ อีกทั้งยังดูแลการอุทธรณ์บัญชีที่ผิดปกติและการร้องขอประสานสอบสวนของ Users ในระยะยาวด้วย
Gate ก่อตั้งขึ้นในปี 2013 เป็นแพลตฟอร์มซื้อขายแห่งแรกในอุตสาหกรรมที่นำเสนอการพิสูจน์เงินสำรอง 100% ปัจจุบันให้บริการ Users ทั่วโลกมากกว่า 60 ล้านคน ความปลอดภัยสำหรับเราไม่ใช่ฟีเจอร์เสริม แต่เป็นเงื่อนไขพื้นฐานที่ธุรกิจนี้จะดำรงอยู่ได้ เราหวังว่าผ่าน คอร์สความปลอดภัยประตูใหญ่ จะอธิบายกลไกเบื้องหลังความเสี่ยงจริงเหล่านี้ให้ชัดเจนมากขึ้น
คำถามที่ 1. ช่วยแชร์กรณีจริงของการถูกขโมยบัญชีจากวิศวกรรมสังคมได้ไหม? บัญชีถูกขโมยได้อย่างไร? วิธีหลักๆ มีกี่แบบ?
ศาสตราจารย์โจว หยาจิน แห่ง BlockSec: ลักษณะสำคัญของการโจมตีด้วยวิศวกรรมสังคมคือ ผู้โจมตีไม่ได้เจาะระบบพื้นฐานของบล็อกเชน สmart Contract หรือกลไกการเข้ารหัสลับโดยตรง แต่ใช้การควบคุมตัวตน ช่องทางสื่อสาร หรือใช้ความสัมพันธ์ไว้วางใจที่มีอยู่ หลอกให้เหยื่อโอนเงิน ลงนาม อนุมัติ หรือติดตั้งโปรแกรมอันตรายด้วยตนเอง โดยทั่วไปมี 5 ประเภทที่พบบ่อย
1) บัญชีโซเชียลมีเดียถูกยึดครอง ผู้โจมตีไม่ได้สร้างบัญชีปลอม แต่เข้าควบคุมบัญชีจริงโดยตรง แล้วใช้อิทธิพลที่บัญชีนั้นสะสมมาเป็นเวลานานในการโปรโมตโทเคนหรือลิงก์ฟิชชิง บัญชีเป็นของจริง แต่นั่นไม่ได้หมายความว่าข้อความที่บัญชีส่งออกมาในขณะนี้เป็นของจริงด้วย
2) การหลอกลวงแบบเจาะจงหลังช่องทางสื่อสารถูกยึดครอง คดี Cheng v. T-Mobile ที่เปิดเผยในเอกสารศาลรัฐบาลกลางสหรัฐฯ เป็นตัวอย่างคลาสสิก ผู้โจมตีใช้ SIM Swap ควบคุมหมายเลขโทรศัพท์ แล้วยึดบัญชี Telegram จริง ใช้ความสัมพันธ์ซื้อขาย Bitcoin ที่มีอยู่เดิมหลอกเหยื่อให้โอน 15 BTC โดยอ้างว่าจะรับซื้อในราคาสูงกว่าราคาตลาด บัญชีเป็นของจริง คู่สนทนาเป็นของจริง ความร่วมมือในอดีตก็เป็นของจริง แต่คนที่ออกคำสั่งในขณะนี้ไม่ใช่คนเดิมอีกต่อไป
3) การสร้างความสัมพันธ์ระยะยาวแล้วชักชวนลงทุน ผู้โจมตีเข้าสู่วงสังคมประจำวันของเหยื่อในฐานะเพื่อน ที่ปรึกษาการลงทุน ผู้เช่า หรือคู่ค้าที่มีศักยภาพ สร้างความไว้วางใจเป็นเวลาหลายเดือนหรือนานกว่านั้น แล้วชักนำให้เหยื่อเข้าสู่แพลตฟอร์มการลงทุนปลอม การโจมตีประเภทนี้ไม่ต้องขโมยบัญชีใดๆ ผู้โจมตีคือคนที่กลายเป็นคนที่คุณไว้วางใจด้วยตนเอง
4) ใช้การรับสมัครงานหรือความร่วมมือทางธุรกิจเป็นเหยื่อล่อเพื่อฝังมัลแวร์ ในการโจมตี GrassCall ที่เปิดเผยในปี 2025 ผู้โจมตีอ้างว่าสัมภาษณ์งานออนไลน์ในสาย Web3 แล้วขอให้ดาวน์โหลดซอฟต์แวร์ประชุม ซึ่งซอฟต์แวร์นั้นมีโปรแกรมขโมยข้อมูลจริง โดยมุ่งเป้าไปที่ข้อมูลรับรองในเบราว์เซอร์และกระเป๋าเงินคริปโต ในทำนองเดียวกันยังมีกรณีอ้างว่า "กล้องใช้ไม่ได้" "ต้องอัปเดตปลั๊กอิน Zoom" เพื่อหลอกให้ผู้ใช้รันคำสั่งในเทอร์มินัลอีกด้วย
ทีมความปลอดภัย Gate: การโจมตี 5 ประเภทที่ศาสตราจารย์โจวรวบรวมมา เราแทบจะเจอครบทุกประเภทในการจัดการอุทธรณ์ และสอดคล้องอย่างยิ่งกับสิ่งที่เราเห็นในการอุทธรณ์และการประสานสอบสวน นั่นคือ ผู้โจมตีมักไม่จำเป็นต้องเจาะระบบของแพลตฟอร์มซื้อขาย
เนื่องจากแนวป้องกันความปลอดภัยของแพลตฟอร์มเรานั้นหนามาก เช่น การตรวจจับภัยคุกคามแบบเรียลไทม์ด้วย AI และ Machine Learning การเข้ารหัสการส่งข้อมูลตลอดสาย การชำระล้างทราฟฟิกแบบกระจาย การติดตั้ง Anycast และ DNSSEC เหล่านี้ทำงานอย่างต่อเนื่อง แต่การโจมตีด้วยวิศวกรรมสังคมไม่ได้เจาะแนวป้องกันเหล่านี้ของแพลตฟอร์ม แต่ใช้การเข้าถึงข้อมูลส่วนตัวของผู้ใช้เองในการก่อการ นี่ก็เป็นเหตุผลที่เราทำคอลัมน์นี้ ความเสี่ยงบางอย่างแก้ได้ด้วยการเสริมความแข็งแกร่งของแพลตฟอร์ม แต่บางอย่างต้องอาศัยผู้ใช้เองในการ识别 และอย่างหลังคือประเภทการโจมตีที่สร้างความสูญเสียมากที่สุด
与此同时ขอเสริมอีกสองมุมมองที่เรามองเห็นได้จากฝั่งแพลตฟอร์มซื้อขาย
ประการแรกคือภาพลวงตาของความถี่ กรณีบัญชีคนดังถูกขโมยที่ขึ้นข่าวล้วนเป็นคดีใหญ่ แต่จากตั๋วงานที่เรารับที่ตลาดหลักทรัพย์ แท้จริงแล้วความถี่สูงไม่ใช่คนดังประเภทนี้ แต่เป็นคนธรรมดา บัญชี Telegram ที่ถูกขโมยส่งข้อความเร่งให้คนรู้จักจ่ายเงิน เปลี่ยนที่อยู่รับเงินในความร่วมมือ หรือปลอมเป็นทีมโครงการโพสต์ที่อยู่ Mint ปลอม เป็นต้น จำนวนเงินต่อครั้งอาจมีเพียงไม่กี่พันดอลลาร์สหรัฐ ไม่มีสื่อใดรายงาน แต่จำนวนนั้นมากกว่าประเภทแรกอย่างมาก และ Users จะหวังให้เราช่วยสกัดกั้นธุรกรรม
ประการที่สองคือ การปลอมเป็นฝ่ายบริการลูกค้าของแพลตฟอร์มซื้อขาย ผู้โจมตีจะปลอมตัวเป็นฝ่ายบริการลูกค้าของ Gate ติดต่อ Users ผ่านอีเมล SMS หรือข้อความส่วนตัวบนแพลตฟอร์มโซเชียล โดยมักอ้างว่า บัญชีผิดปกติ ต้องยืนยันตัวตน มีรายการถอนที่รอการยืนยัน สำหรับเรื่องนี้ เราได้จัดเตรียมเครื่องมือสองอย่างที่ใช้งานได้ทันที
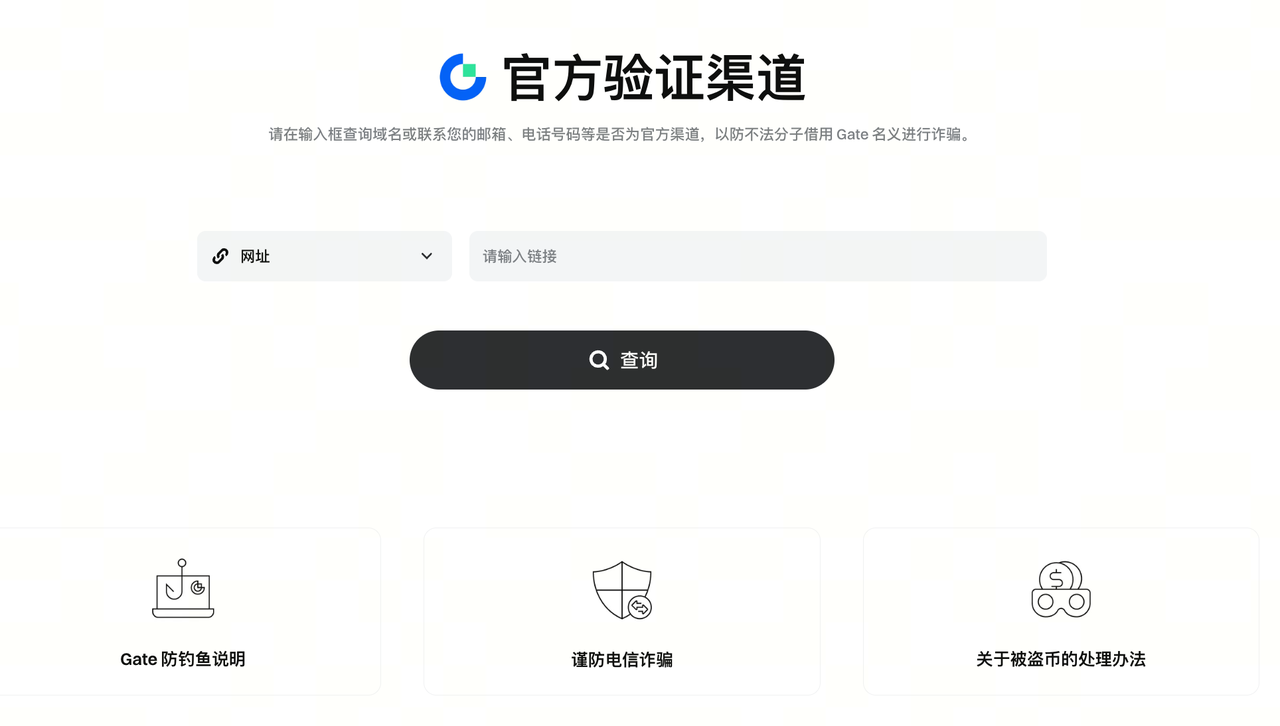
ประการแรกคือ ช่องทางยืนยันอย่างเป็นทางการ เราสามารถตรวจสอบได้โดยตรงว่าโดเมนหรืออีเมลติดต่อใด ๆ เป็นของ Gate อย่างเป็นทางการหรือไม่ เราอยากให้ Users สร้างนิสัยอย่างหนึ่ง นั่นคือ เมื่อได้รับข้อความใด ๆ ที่อ้างว่ามาจาก Gate ให้มาตรวจสอบที่นี่ก่อน การกระทำนี้ใช้เวลาเพียงสิบกว่าวินาที
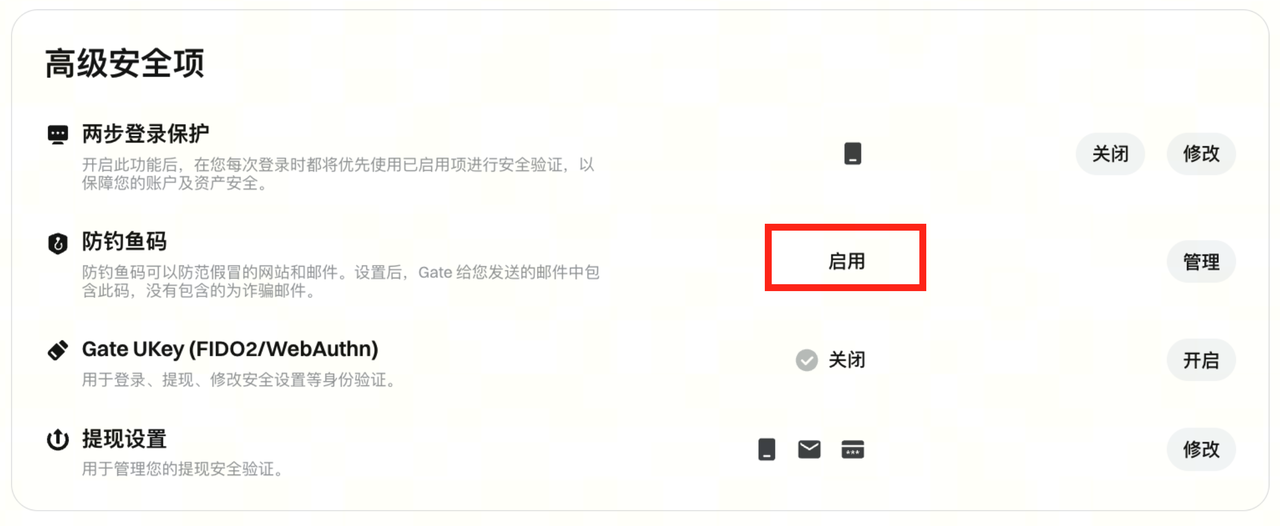
ประการที่สองคือรหัสป้องกันฟิชชิง นี่คือชุดตัวอักษรที่ผู้ใช้ตั้งเอง อีเมลทุกฉบับที่ Gate ส่งออกจะมีรหัสนี้ติดมาด้วย ในทางกลับกัน อีเมลใดที่อ้างว่าเป็น "อีเมล Gate" แต่ไม่มีชุดรหัสนี้ ถือเป็นของปลอมทั้งหมด คุณค่าของกลไกนี้อยู่ที่มันไม่พึ่งพาความสามารถในการตัดสินใจของผู้ใช้ ผู้ใช้ไม่จำเป็นต้องแยกแยะตัวอักษรที่เกินมาในโดเมนผู้ส่ง หรือตัดสินว่าถ้อยคำเหมือนของทางการหรือไม่ เพียงแค่ดูว่ามีชุดรหัสที่ตัวเองตั้งไว้หรือไม่
คำถามที่ 2. หลังจากบัญชีคนดังถูกขโมยแล้วมีการโพสต์ที่อยู่สัญญาโทเคน และบัญชีเพื่อนที่สงสัยว่าถูกขโมย ผู้ใช้ทั่วไปควรตรวจสอบและดำเนินการอย่างไรจึงจะปลอดภัยที่สุด?
ศาสตราจารย์โจว หยาจิน แห่ง BlockSec: ก่อนอื่นต้องสร้างหลักการพื้นฐานข้อหนึ่ง นั่นคือ ความเป็นจริงของบัญชีและความเป็นจริงของข้อมูลต้องตรวจสอบแยกกัน แม้ข้อมูลจะมาจากบัญชีทางการที่ผ่านการยืนยัน บัญชีทีมโครงการ บัญชีคนดัง หรือบัญชีคนรู้จักที่ติดต่อกันมานาน ก็ไม่ควรดำเนินการที่มีความเสี่ยงสูงโดยอ้างอิงจากตัวตนของบัญชีเพียงอย่างเดียว โดยเฉพาะการซื้อโทเคนที่ออกใหม่ การเชื่อมต่อกระเป๋าเงิน การลงนามธุรกรรมบนเชน การให้ Token Approval ต้องระมัดระวังเป็นพิเศษ
สำหรับที่อยู่สัญญาโทเคนที่คนดังหรือทีมโครงการโพสต์อย่างกระทันหัน สามารถตรวจสอบได้จากมิติต่อไปนี้
1) ตรวจสอบข้ามช่องทาง ไม่ควรพึ่งพาบัญชี X, Telegram, Discord หรือ WeChat เพียงช่องทางเดียว ควรตรวจสอบเว็บไซต์ทางการ ช่องทางโซเชียลมีเดียทางการอื่น ๆ ประกาศของชุมชน และแหล่งข้อมูลบุคคลที่สามที่น่าเชื่อถือไปพร้อมกัน หากโครงการประกาศโทเคน Airdrop หรือ Mint ใหม่โดยฉับพลัน แต่เว็บไซต์ทางการและช่องทางทางการอื่น ๆ ไม่มีข้อมูล同步เลย ตัวมันเองก็ควรถูกมองว่าเป็นสัญญาณผิดปกติ
2) ตรวจสอบสินทรัพย์บนเชนและสถานะสัญญา สามารถดูเวลา Deploy สัญญา ที่อยู่ Deployer ขนาดสภาพคล่อง การกระจุกตัวของ Holder ความเชื่อมโยงของเงินทุนระหว่างที่อยู่หลักอย่างชัดเจนหรือไม่ และมีการดันราคาขึ้นเร็วกับการเทขายแบบกระจุกตัวหรือไม่ ผู้ใช้ทั่วไปไม่จำเป็นต้องทำการสืบสวนบนเชนระดับมืออาชีพ แต่ควรตรวจสอบพื้นฐานผ่าน Block Explorer และเครื่องมือความปลอดภัยที่น่าเชื่อถืออย่างน้อย
3) อย่ารีบวิ่งนำโดยไม่ยืนยันก่อน การโจมตีด้วยวิศวกรรมสังคมพึ่งพา FOMO และความรู้สึกเร่งด่วนอย่างมาก ข้อความอย่าง "สิ้นสุดเร็ว ๆ นี้" "รับสิทธิ์จำกัดเวลา" "ถ้าไม่ซื้อตอนนี้จะหมด" โดยเนื้อแท้แล้วล้วนเป็นการบีบเวลาในการตรวจสอบข้อมูลของผู้ใช้ สำหรับสินทรัพย์ใหม่ที่ยังไม่ได้ตรวจสอบอย่างเพียงพอ การรอและยืนยันมักปลอดภัยกว่าการวิ่งนำ
หากเป็นเพื่อน คู่ค้า หรือเพื่อนร่วมงานที่บริษัทที่อยู่ ๆ ก็ขอให้โอนเงิน เปลี่ยนที่อยู่รับเงิน ควรตรวจสอบผ่านช่องทางที่สองที่เป็นอิสระจากช่องทางสื่อสารเดิม ตัวอย่างเช่น ได้รับคำขอโอนเงินทาง Telegram แล้วยืนยันทางโทรศัพท์ ได้รับแจ้งเปลี่ยนที่อยู่รับเงินทางอีเมล แล้วตรวจสอบผ่านช่องทางติดต่อที่เคยยืนยันมาก่อน ยืนยันที่อยู่ใหม่ก่อนโอนเงินจำนวนมาก และทดสอบโอนจำนวนน้อยก่อน หลักการสำคัญที่สุดคือ ไม่ควรทำการออกคำสั่งและยืนยันตัวตนในช่องทางสื่อสารเดียวกันที่อาจถูกผู้โจมตีควบคุมไปแล้ว
คำถามที่ 3. ในฐานะแพลตฟอร์มซื้อขายแบบรวมศูนย์ ความเสี่ยงของบัญชีที่ Gate มองเห็นแตกต่างจากการถูกขโมยกระเป๋าเงินบนเชนอย่างไร? แพลตฟอร์มสามารถให้การป้องกันเพิ่มเติมอะไรได้บ้าง?
ทีมความปลอดภัย Gate: ความแตกต่างพื้นฐานที่สุดคือเวลา เนื่องจากการถูกขโมยกระเป๋าเงินบนเชน จากการลงนามถึงการย้ายสินทรัพย์เสร็จสิ้นในขั้นตอนเดียว ไม่กี่วินาที จบเกม ไม่มีขั้นตอนกลางใดให้แทรกแซง แต่ภายในแพลตฟอร์มซื้อขาย ตั้งแต่มีคนได้ข้อมูลรับรองการเข้าสู่ระบบของผู้ใช้ ไปจนถึงสินทรัพย์ออกจากบัญชีของผู้ใช้จริง ๆ ยังมีอีกหลายขั้นตอนคั่นกลาง ตัวอย่างเช่น ความปลอดภัยของบัญชี Gate ถูกออกแบบตามสี่环节 ได้แก่ การเข้าสู่ระบบ การซื้อขาย การถอนเงิน และการตั้งค่าความปลอดภัย แต่ละ环节มีวิธีการยืนยันที่เป็นอิสระต่อกัน ความเสี่ยงไม่ได้畅通无阻ตลอดทาง สิ่งเหล่านี้ได้แก่
1) ขั้นตอนการเข้าสู่ระบบ รหัสผ่านเข้าสู่ระบบ อีเมล SMS Google Authenticator และการตรวจสอบที่อยู่ IP เมื่อมีตำแหน่งเข้าสู่ระบบที่ผิดปกติ ระบบจะแจ้งเตือน คุณค่าของการแจ้งเตือนนี้อยู่ที่ความทันเวลา ในบัญชียังมีบันทึกความปลอดภัยที่จะบันทึกประวัติการเข้าสู่ระบบและการดำเนินการสำคัญ เมื่อสงสัยว่ามีความผิดปกติ นี่คือทางเข้าตรวจสอบตัวเองที่ตรงที่สุด
2) ขั้นตอนการถอนเงิน รหัสผ่านเงินทุนเป็นข้อมูลรับรองที่เป็นอิสระจากสถาน