


DAOrayaki: การเปรียบเทียบความเสี่ยงของลายเซ็นสี่ประเภทที่ไม่มีแก๊ส


ชื่อเรื่องเดิม: การเซ็นชื่ออย่างปลอดภัย 101
หากผู้ใช้สามารถโต้ตอบได้อย่างอิสระโดยไม่ต้องจ่ายค่าก๊าซสูง Web3 จะถูกใช้ในวงกว้าง ดังนั้นการทำธุรกรรมแบบไม่ใช้น้ำมันจึงมีความคาดหวังมากมาย แต่มีความเข้าใจผิดมากมายเกี่ยวกับลายเซ็นไร้น้ำมัน ในบทความนี้ เราจะแนะนำลายเซ็นข้อความสี่ประเภท (ลายเซ็นแบบไม่ใช้แก๊ส) เพื่อช่วยให้ผู้ใช้เข้าใจถึงความเสี่ยงที่เกี่ยวข้องกับการเซ็นข้อความบน Ethereum หรือบล็อกเชนที่เข้ากันได้กับ EVM อื่นๆ
สี่ประเภทของลายเซ็น
ประเภทลายเซ็นเหล่านี้มีความสำคัญอย่างยิ่งต่อ Etherean ทั้งหมดใน web3
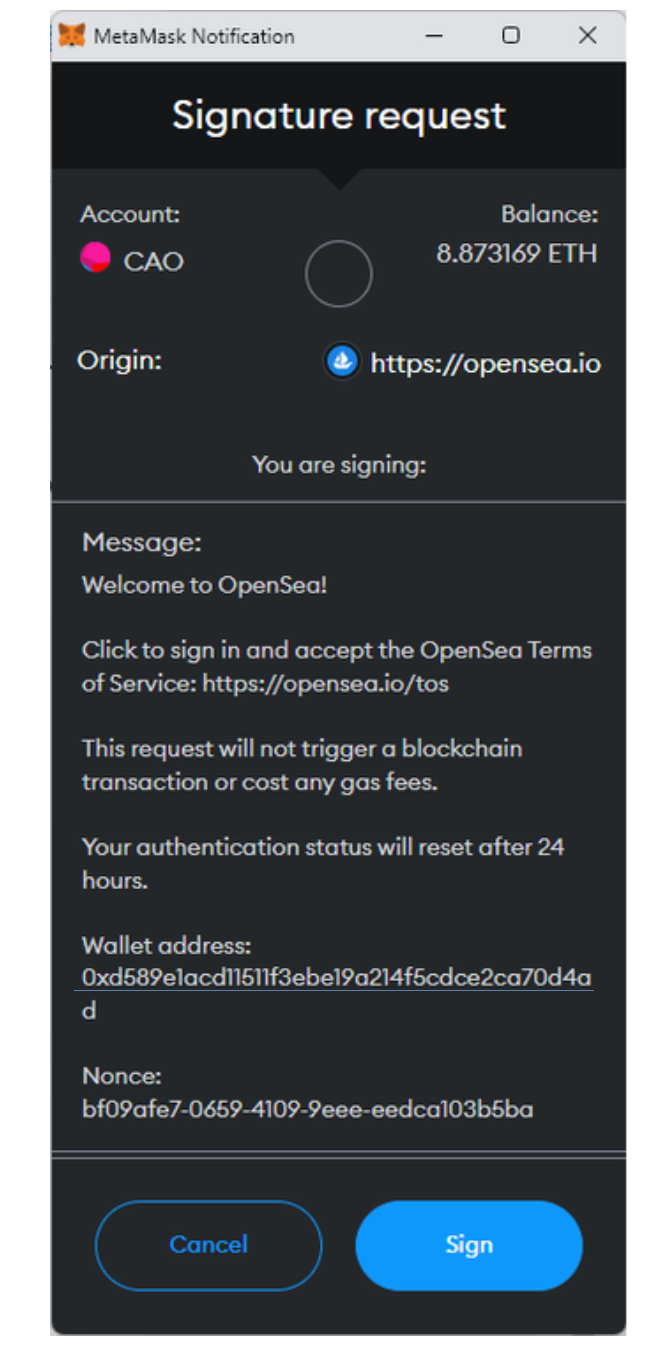
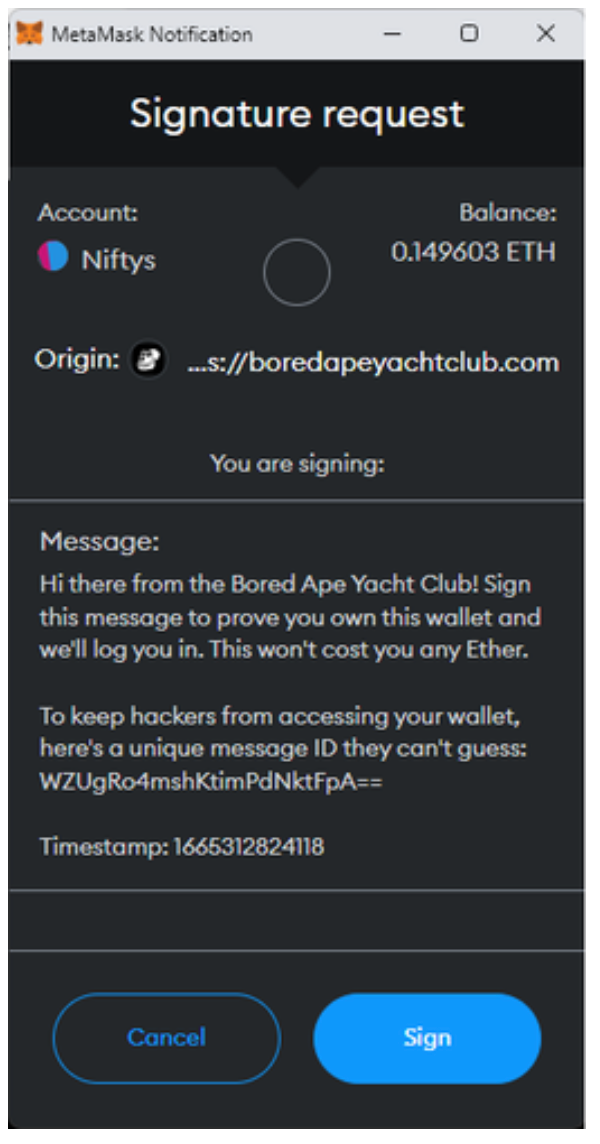
ประเภท #1 - หลักฐานยืนยันตัวตน (ความปลอดภัย)
นี่คือสิ่งที่ลายเซ็นใน web3 มีไว้เป็นหลัก แม้ว่าจะไม่มีมาตรฐานที่เหมือนกัน แต่รายการทั่วไปบางรายการรวมถึงข้อกำหนดในการให้บริการ ที่อยู่กระเป๋าเงิน บางครั้งใช้ nonce เพื่อป้องกันการโจมตีซ้ำ และอาจเป็นสตริงสั้นๆ เพื่อให้แน่ใจว่าข้อมูลที่คุณลงชื่อในกระเป๋าเงินซอฟต์แวร์นั้นเหมือนกับในกระเป๋าเงินซอฟต์แวร์ เช่นเดียวกับกระเป๋าเงินฮาร์ดแวร์ ตัวอย่างที่เป็นรูปธรรม:
พิมพ์ #2 - พิมพ์ลายเซ็น [การโต้ตอบสัญญาอัจฉริยะ] (ใช้ด้วยความระมัดระวัง)
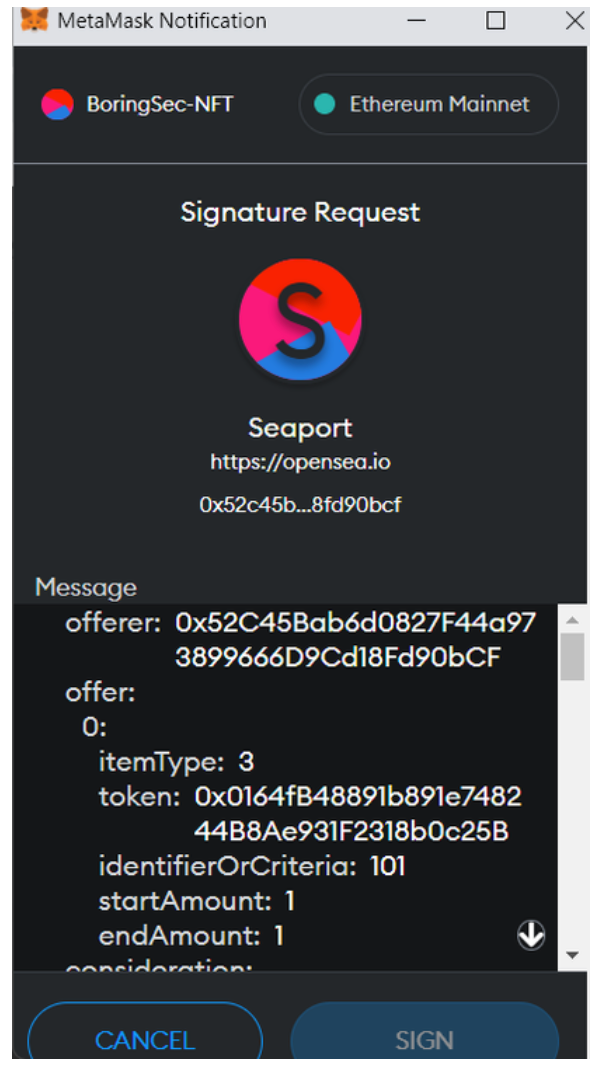
บ่อยครั้ง บางส่วนของสัญญาอัจฉริยะอาศัยลายเซ็นแบบออฟไลน์ในการดำเนินการ ลายเซ็นประเภทนี้จะทำลายอินพุตทั้งหมดที่จะเป็นส่วนหนึ่งของการโต้ตอบของสัญญา สะดวกมาก แต่ต้องระวังหากคุณได้รับการอนุมัติจากสาธารณะ ตามที่เราได้กล่าวถึงในบทความการอนุมัติ แม้ว่าคุณจะสามารถบอกได้อย่างชัดเจนว่าพวกเขากำลังทำอะไรในตัวอย่างนี้ คุณต้องตรวจสอบให้แน่ใจว่าแหล่งที่มาที่แสดงคำขอที่ลงนามประเภทเหล่านี้นั้นมีชื่อเสียง
ตัวอย่างเช่น หากคุณได้รับคำขออนุมัติที่ลงนามแล้วดังที่แสดงนอก Opensea คุณควรระวังให้มากและอย่าลงนาม
พิมพ์ #3 - ลายเซ็นฐานสิบหกที่คลุมเครือ (โปรดระวัง!)
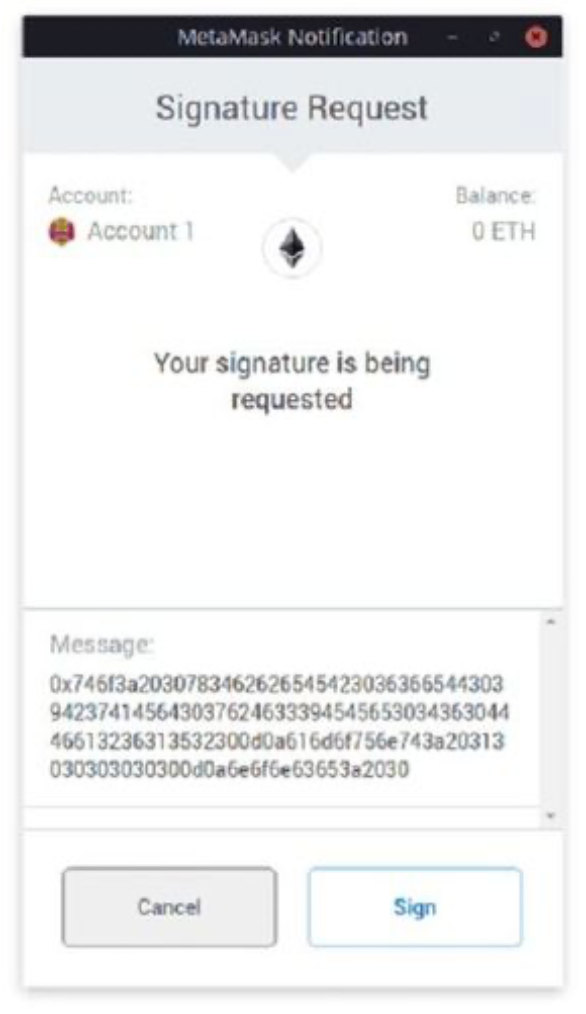
ตอนนี้ เพียงเพราะบางสิ่งไม่มีลายเซ็นประเภทแฟนซีที่สอดคล้องกับมาตรฐาน EIP-712 ที่กล่าวมาแล้ว ไม่ได้หมายความว่าเป็นการหลอกลวง อย่างไรก็ตาม หมายความว่าคุณไว้วางใจบุคคลอื่น ไม่ว่าคุณจะลงนามในข้อมูลประเภทใด เพราะโดยพื้นฐานแล้ว"สัญญาณคนตาบอด"ข้อความ. เราไม่เห็นคันโยกเหล่านี้ใน Opensea ในปัจจุบันเนื่องจากการอัปเกรดสัญญา Seaport แต่ฉันยังคงหยุดชั่วคราวก่อนที่จะลงชื่อออกจากข้อความประเภทนี้ โดยเฉพาะที่อยู่กระเป๋าเงินที่มีการอนุมัติจากสาธารณะ
พิมพ์ #4 - ETH_Sign - ล้าสมัยและค่อนข้างน่ากลัว (อันตราย!)
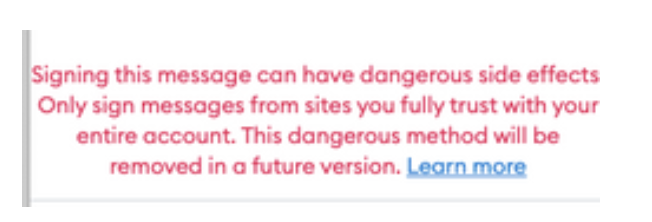
นี่เป็นลายเซ็นประเภทที่อันตรายมาก โดยพื้นฐานแล้วเป็น "เช็คว่าง" สำหรับ Ethereum ผู้ร้องขอสามารถใช้เพื่อลงนามในธุรกรรมใด ๆ ด้วยรหัสส่วนตัวของคุณ ข่าวดีก็คือ Metamask จะแสดงคำเตือนสีแดงขนาดใหญ่หากมีการร้องขอ ช่วยให้ใครบางคนสามารถ "เล่นซ้ำ" การทำธุรกรรมเพื่อประโยชน์ของพวกเขาเอง เช่น การส่ง ETH ให้พวกเขาได้อย่างมีประสิทธิภาพ หากพวกเขาสร้างเพย์โหลดที่ลงนามอย่างถูกต้อง สิ่งนี้ไม่ได้ขึ้นอยู่กับการอนุมัติ เช่น ขโมย weETH, NFT และโทเค็นอื่นๆ นี่เป็นลายเซ็นประเภทเดียวที่แสดงความเสี่ยงนี้ เนื่องจากบริการน้อยมากใช้อย่างถูกต้องตามกฎหมาย และโดยทั่วไปควรหลีกเลี่ยงค่าใช้จ่ายทั้งหมด!
เกี่ยวกับการแนะนำลายเซ็น บทความเพิ่มเติม:
Intro to Cryptography and Signatures in Ethereum
https://medium.com/immunefi/intro-to-cryptography-and-signatures-in-ethereum-2025 b 6 a 4 a 3 3d





