


มีข้อผิดพลาดในไคลเอนต์ Ethereum เวอร์ชันเก่า แต่จะไม่ทำให้เกิดการแยก


ผู้แต่ง | ฉิน เสี่ยวเฟิง
ผลิต | Odaily
ตามThe Block ผู้แต่ง | ฉิน เสี่ยวเฟิง
ผลิต | Odaily"ตาม"ตามข่าว มี BUG ในไคลเอนต์ Ethereum เวอร์ชันเก่า ซึ่งอาจทำให้เครือข่าย Ethereum พบกับ "การโจมตีการใช้จ่ายซ้ำซ้อน" หรือแม้กระทั่งแยก แต่สถานการณ์จริงอาจไม่รุนแรงและไม่มีทางแยกเกิดขึ้น
เป็นที่เข้าใจกันว่าข้อผิดพลาดนี้ปรากฏขึ้นครั้งแรกในการตรวจสอบ Telos EVM (หมายเหตุ: Telos EVM เป็นเวอร์ชันของ Ethereum Virtual Machine ที่ทำงานบน Telos blockchain) Guido Vranken ผู้ตรวจสอบของ Sentnl ที่ดำเนินการตรวจสอบ ค้นพบ BUG โดยบอกว่ามี
ปัญหาความรุนแรงสูง
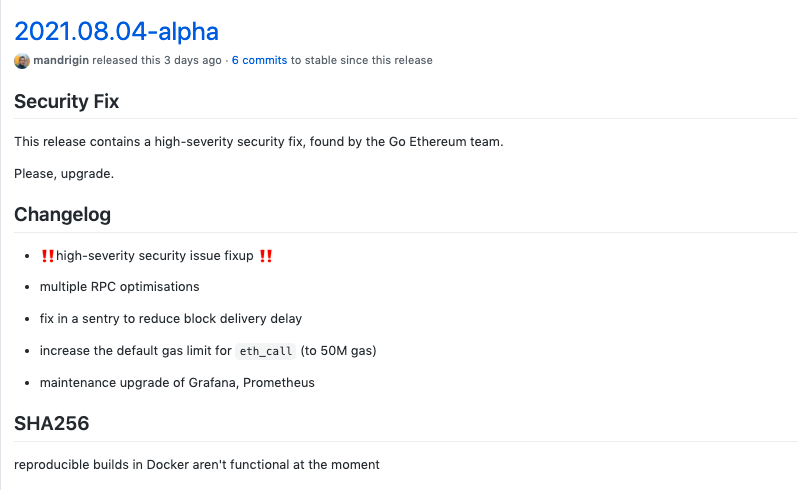
และรายงานไปยังนักพัฒนาหลักของ Ethereum เมื่อสามวันก่อน (24 สิงหาคม) นักพัฒนา Ethereum ได้ออกแพตช์อัปเดตเพื่อแก้ไขช่องโหว่ข้างต้น ดังนี้
ปัจจุบัน ข้อบกพร่องส่วนใหญ่กระจุกตัวอยู่ใน Ethereum Geth v1.10.7 และเวอร์ชันก่อนหน้านี้ "ทุกเวอร์ชันของ Geth ที่รองรับการฮาร์ดฟอร์กของลอนดอนมีข้อผิดพลาด (ซึ่งเกิดขึ้นก่อนการอัปเกรดลอนดอน) ดังนั้นผู้ใช้ทุกคนควรอัปเดต"
ตามสถิติของ Ethernodes จำนวนโหนดที่ใช้เวอร์ชันเก่าเหล่านี้ในปัจจุบันคือ 2858 คิดเป็น 54% ของจำนวนโหนด Ethereum ทั้งหมด (5289)
แม้ว่าสัดส่วนของโหนดที่ไม่ได้อัปเดตจะค่อนข้างใหญ่ แต่ก็ไม่ได้หมายความว่าเครือข่าย Ethereum อาจถูกโจมตีแบบใช้จ่ายซ้ำซ้อน เนื่องจากสายโซ่ที่ยาวที่สุดของ Ethereum ในปัจจุบันนั้นปลอดภัย และในขณะที่โหนดได้รับการปรับปรุงทีละโหนด เว้นแต่แฮ็กเกอร์จะสามารถควบคุมมากกว่า 51% ของพลังการประมวลผลของเครือข่ายทั้งหมด การโจมตีจะไม่เกิดขึ้นและเครือข่ายจะไม่ถูกแยก
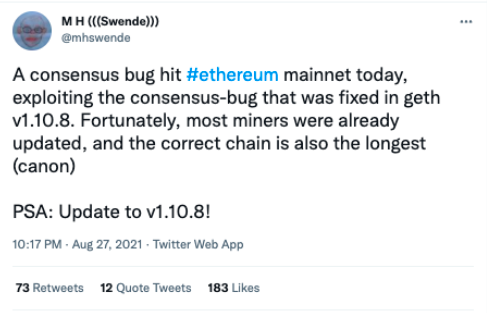
Martin Swende หัวหน้าฝ่ายรักษาความปลอดภัยของ Ethereum Foundation กล่าวใน Twitter ว่า: "วันนี้ ช่องโหว่ที่เป็นเอกฉันท์ (ใช้ประโยชน์จากช่องโหว่ที่เป็นเอกฉันท์ที่แก้ไขใน geth v1.10.8) โจมตี Ethereum mainnet โชคดีที่นักขุดส่วนใหญ่ได้รับการอัปเดตและสายโซ่ที่ถูกต้อง ก็ยาวที่สุดด้วย (ศีล).”





