ความปลอดภัย


ข้อความ
Jingdong Zhilian Cloud Pan Xizhi
ใน 2 ประเด็นที่แล้ว เราได้พูดถึง "ความสามารถในการขยายขนาด" และ "การกระจายอำนาจ" ใน "ไตรเลมมา" ของระบบเชนสาธารณะบล็อกเชน ในฉบับนี้ เราได้รวมประเด็นด้านความปลอดภัยและความท้าทายในระบบเชนสาธารณะบล็อกเชน กรณีต่างๆ เรามาพูดถึงหัวข้อสุดท้ายของบทความชุดนี้กัน: ความปลอดภัย
ในความเห็นของหลายๆ คน สำหรับระบบ การรักษาความปลอดภัยเป็นเงื่อนไขที่จำเป็น แต่ยังไม่เพียงพอ บางคนถึงกับกล่าวว่า "การกระจายอำนาจ" และ "การขยายขนาด" เป็น "ความขัดแย้ง" มากกว่า "Triple Paradox" นั้นแม่นยำกว่า และ มีเพียงเลขฐานสองเท่านั้นที่สามารถอธิบายสถานะประสิทธิภาพของระบบห่วงโซ่สาธารณะ blockchain แต่นี่เป็นเรื่องจริงเหรอ?
ก่อนอื่น ฉันขออ้างถึงคำอธิบายความปลอดภัยในเอกสารไวท์เปเปอร์ของระบบ BTC เพื่อกำหนดความปลอดภัยของระบบเชนสาธารณะบล็อกเชนในขอบเขต: กลไกฉันทามติตามการเข้ารหัสและหลักฐานการทำงาน (POW) ดังนั้น ตราบใดที่พลังการประมวลผลทั้งหมดของโหนดที่เป็นอันตรายในระบบทั้งหมดไม่เกิน 50% ระบบสามารถรับประกันความปลอดภัยที่มีความเป็นไปได้สูง และการฉ้อโกง "การใช้จ่ายซ้ำซ้อน" ที่ร้ายแรงถึงตายจะไม่เกิดขึ้น
จะเห็นได้จากข้อความนี้ว่าขอบเขตความปลอดภัยของระบบเชนสาธารณะของบล็อกเชนมีสองด้าน ด้านหนึ่งคือความปลอดภัยของระบบเอง (กลไกป้องกันความผิดพลาด) และอีกด้านคือความปลอดภัยของข้อมูลและธุรกรรมของผู้เข้าร่วมระบบ (ความเป็นส่วนตัว ป้องกัน).
ส่วนที่สำคัญมากของความแตกต่างระหว่างระบบบล็อกเชนสาธารณะและระบบรวมศูนย์คือ "ความปลอดภัย" เป็นตัวบ่งชี้ประสิทธิภาพในระบบ (รับประกันโดยเทคโนโลยี เช่น การเข้ารหัสและกลไกที่เป็นเอกฉันท์) ซึ่งสามารถขึ้นอยู่กับความต้องการโดยรวมของ ระบบ การเลือกที่ยืดหยุ่นและแม้กระทั่งการเปลี่ยนระหว่างการทำซ้ำระบบ
ดังนั้น ในความเห็นของผู้เขียน สำหรับระบบบล็อกเชน ความปลอดภัยไม่สามารถกำหนดเงื่อนไขที่จำเป็นและเพียงพออย่างคร่าว ๆ ได้ และไม่สามารถประเมินแยกต่างหากจากข้อกำหนดของสถานการณ์ต่าง ๆ เช่น การกระจายอำนาจและความสามารถในการปรับขนาดได้ ซึ่งเป็นสถานที่ที่น่าสนใจที่สุดในบล็อกเชน เทคโนโลยีความปลอดภัย
คำอธิบายภาพ
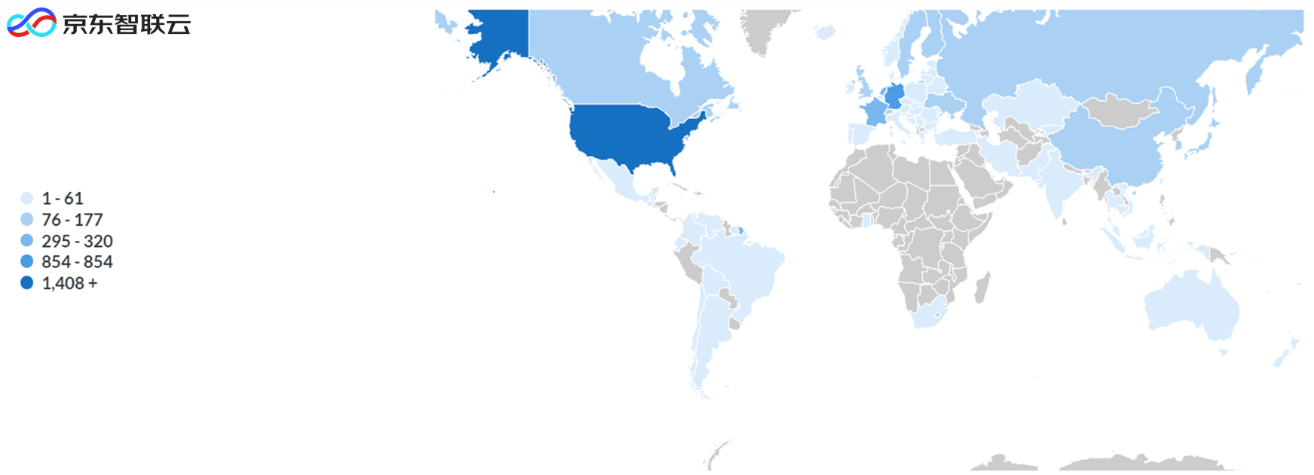
แผนที่การกระจายโหนดแบบเต็มของระบบ BTC (แหล่งข้อมูล: Jingdong Zhilian cloud BDS blockchain data service)
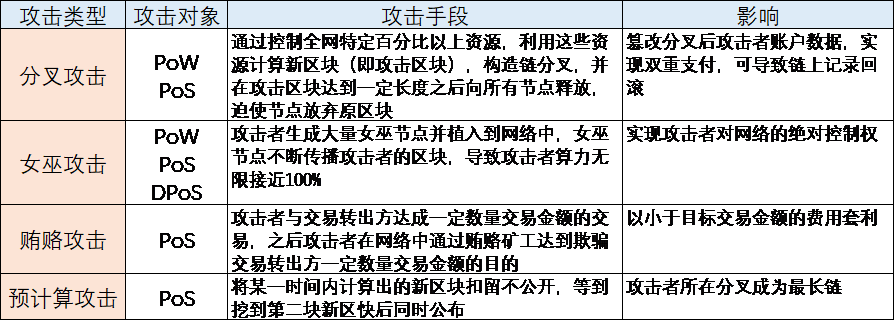
(1) การโจมตีแบบกำหนดเป้าหมายที่กำหนดเป้าหมายกลไกฉันทามติ: กลไกฉันทามติเป็นพื้นฐานในการรักษาการทำงานที่เป็นระเบียบเรียบร้อยของระบบบล็อกเชน โหนดบล็อกเชน ที่ไม่ได้สร้างความสัมพันธ์ที่ไว้วางใจซึ่งกันและกันจะร่วมกันตรวจสอบข้อมูลที่เขียนลงในบล็อกใหม่ผ่านฉันทามติ กลไก ความถูกต้องของข้อมูล มีกลไกที่เป็นเอกฉันท์มากมายที่ใช้ในบล็อกเชน รวมถึง PoW, PoS, BFT เป็นต้น (กล่าวถึงในสองบทความก่อนหน้านี้) ในปัจจุบัน กลไก PoW, PoS และ DPoS (Delegated Proof of Stake) ได้ผ่านการทดสอบภาคปฏิบัติในระยะยาวเป็นจำนวนมาก และมีการพัฒนาค่อนข้างสมบูรณ์ อย่างไรก็ตาม ในการพัฒนาระยะยาวและการประยุกต์ใช้กลไกฉันทามติของบล็อกเชน วิธีการโจมตีแบบกำหนดเป้าหมายจำนวนมาก เช่น การโจมตีด้วยพลังคอมพิวเตอร์ การโจมตีด้วยส้อม และการโจมตีด้วยแม่มด ส่งผลให้เกิดผลที่ตามมา เช่น การดัดแปลงบันทึกบน โซ่ดังแสดงในรูปด้านล่าง
คำอธิบายภาพ
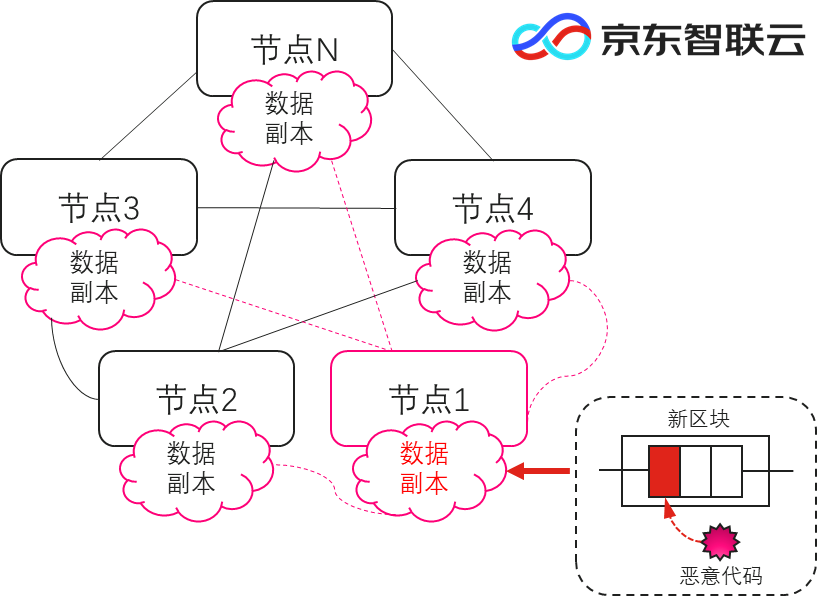
(2) ฝังรหัสที่เป็นอันตรายลงในบล็อกและใช้กลไกการจัดเก็บข้อมูลแบบกระจายเพื่อการเผยแพร่อย่างรวดเร็ว: บล็อกเชนตระหนักถึงการบันทึกและจัดเก็บข้อมูลพร้อมกันในทุกด้านของผู้ใช้โดยการสร้างโปรโตคอลการแชร์แบบโอเพ่นซอร์ส ซึ่งแตกต่างจากฐานข้อมูลแบบรวมศูนย์แบบดั้งเดิมที่จัดเก็บข้อมูลในศูนย์เดียวหรือหลายศูนย์ ในระบบ blockchain ฝั่งผู้ใช้ทั้งหมดอาจจัดเก็บสำเนาข้อมูลที่สมบูรณ์ ดังนั้น จึงไม่มีการโจมตีโหนดเดียวหรือหลายโหนด ข้อมูลของทั้งเครือข่ายมีผลกระทบร้ายแรง ซึ่งปรับปรุงความทนทานต่อข้อผิดพลาดของการจัดเก็บ อย่างไรก็ตาม กลไกการจัดเก็บข้อมูลแบบกระจายนี้ยังขยายพื้นผิวของภัยคุกคามความปลอดภัยในระดับหนึ่ง โดยทั่วไปคือ โหนดที่เป็นอันตรายสามารถฝังรหัสที่เป็นอันตราย เช่น ไวรัสและม้าโทรจันในบล็อกใหม่ และใช้กลไกการกระจายเพื่อแพร่กระจายไปยังเครือข่ายทั้งหมดโดยธรรมชาติ รอโอกาสที่จะเริ่มการโจมตีเครือข่ายดังแสดงในรูปด้านล่าง
คำอธิบายภาพ
แผนผังของการโจมตีโค้ดที่เป็นอันตรายโดยใช้กลไกการจัดเก็บข้อมูลแบบกระจายของบล็อกเชน
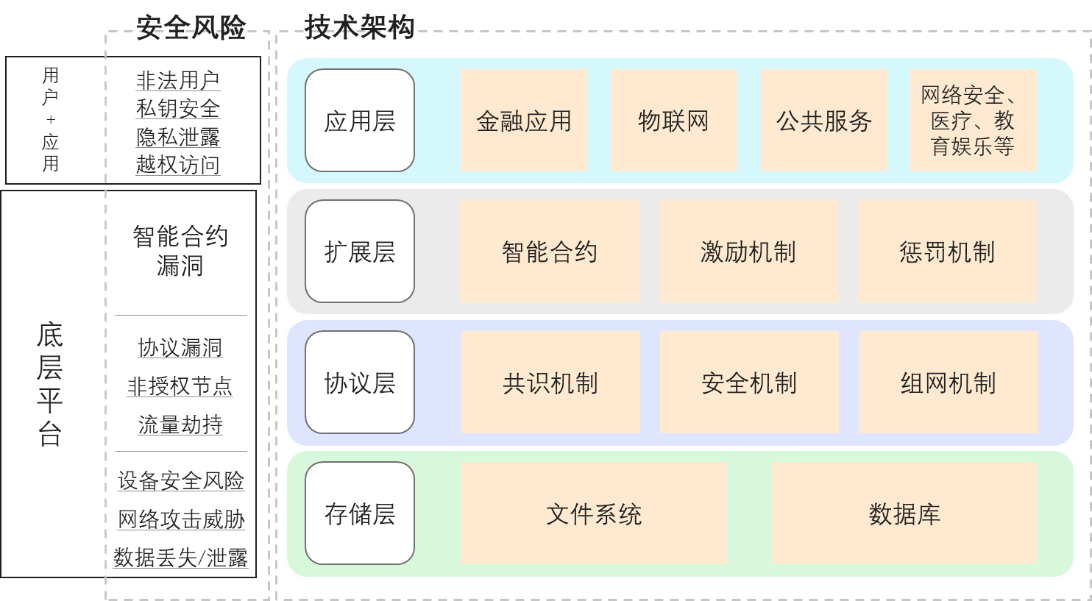
ดังนั้น แม้ว่าข้อได้เปรียบทางเทคนิคของบล็อกเชน เช่น การป้องกันการงัดแงะ การจัดเก็บข้อมูลแบบกระจาย และการไม่เปิดเผยตัวตนของผู้ใช้ทำให้มีพื้นที่มากมายสำหรับนวัตกรรมในการพัฒนาและแอปพลิเคชัน โหมดแอปพลิเคชันปัจจุบันของเทคโนโลยีบล็อกเชนในสาขาต่างๆ ยังคงอยู่ในระยะที่กว้างขวาง การสำรวจและเชิงลึกแอปพลิเคชันยังต้องการกระบวนการบูรณาการและการพัฒนาที่ยาวนาน ใน "เอกสารไวท์เปเปอร์ด้านความปลอดภัยของบล็อกเชนของสถาบัน ICT" ได้อธิบายปัญหาด้านความปลอดภัยของเทคโนโลยีบล็อกเชนในแอปพลิเคชันและสรุปไว้ดังนี้:
คำอธิบายภาพ
ความเสี่ยงด้านความปลอดภัยที่สอดคล้องกับสถาปัตยกรรมแอปพลิเคชันทั่วไปของบล็อกเชน
จากภาพด้านบน สรุปความเสี่ยงด้านความปลอดภัยทั้งสี่ระดับได้ดังนี้
ชั้นจัดเก็บข้อมูล: ความเสี่ยงหลักมาจากภัยคุกคามด้านความปลอดภัยด้านสิ่งแวดล้อม เช่น ความเสี่ยงด้านความปลอดภัยของโครงสร้างพื้นฐาน ภัยคุกคามจากการโจมตีเครือข่าย การสูญหายและการรั่วไหลของข้อมูล เป็นต้น ซึ่งจะส่งผลต่อความน่าเชื่อถือและความสมบูรณ์ของไฟล์ข้อมูลบล็อกเชนและความปลอดภัยของข้อมูลที่จัดเก็บในที่สุด รวมถึง สามประเด็นต่อไปนี้: ความเสี่ยงด้านความปลอดภัยของโครงสร้างพื้นฐาน ภัยคุกคามจากการโจมตีทางไซเบอร์ การสูญหายและการรั่วไหลของข้อมูล
ชั้นโปรโตคอล: ความเสี่ยงหลักมาจากข้อบกพร่องในการออกแบบของกลไกหลัก (กลไกที่สอดคล้องกัน กลไกเครือข่าย P2P เทคโนโลยีการเข้ารหัส) เราได้แนะนำกลไกหลักเหล่านี้ในสองบทแรก เมื่อการออกแบบกฎของกลไกหลักเหล่านี้ถูกใช้โดย โหนดที่เป็นอันตราย ดังนั้น จึงเป็นเรื่องง่ายที่จะสร้างความเสียหายให้กับระบบความปลอดภัยและความปลอดภัยในการทำธุรกรรม รวมถึงจุดสามจุดต่อไปนี้: ช่องโหว่ของโปรโตคอล การโจมตีทราฟฟิก และการคุกคามของโหนดที่เป็นอันตราย
Extension Layer: ความเสี่ยงหลักมาจากช่องโหว่ด้านความปลอดภัยในการติดตั้งโค้ด เนื่องจากการใช้งานทั่วไปของเลเยอร์นี้เป็นสัญญาอัจฉริยะ (หรือสัญญาที่สามารถตั้งโปรแกรมได้) การประยุกต์ใช้สัญญาอัจฉริยะจึงเริ่มต้นค่อนข้างช้า และนักพัฒนาจำนวนมากยังขาดความเข้าใจเกี่ยวกับสมาร์ท สัญญา ความสามารถในการเข้ารหัสที่ปลอดภัยของสัญญาส่งผลให้เกิดช่องโหว่ด้านความปลอดภัยจำนวนมากในโค้ด รวมถึง 2 จุดต่อไปนี้: ช่องโหว่ในการพัฒนาสัญญาและความปลอดภัยของการดำเนินการตามสัญญา
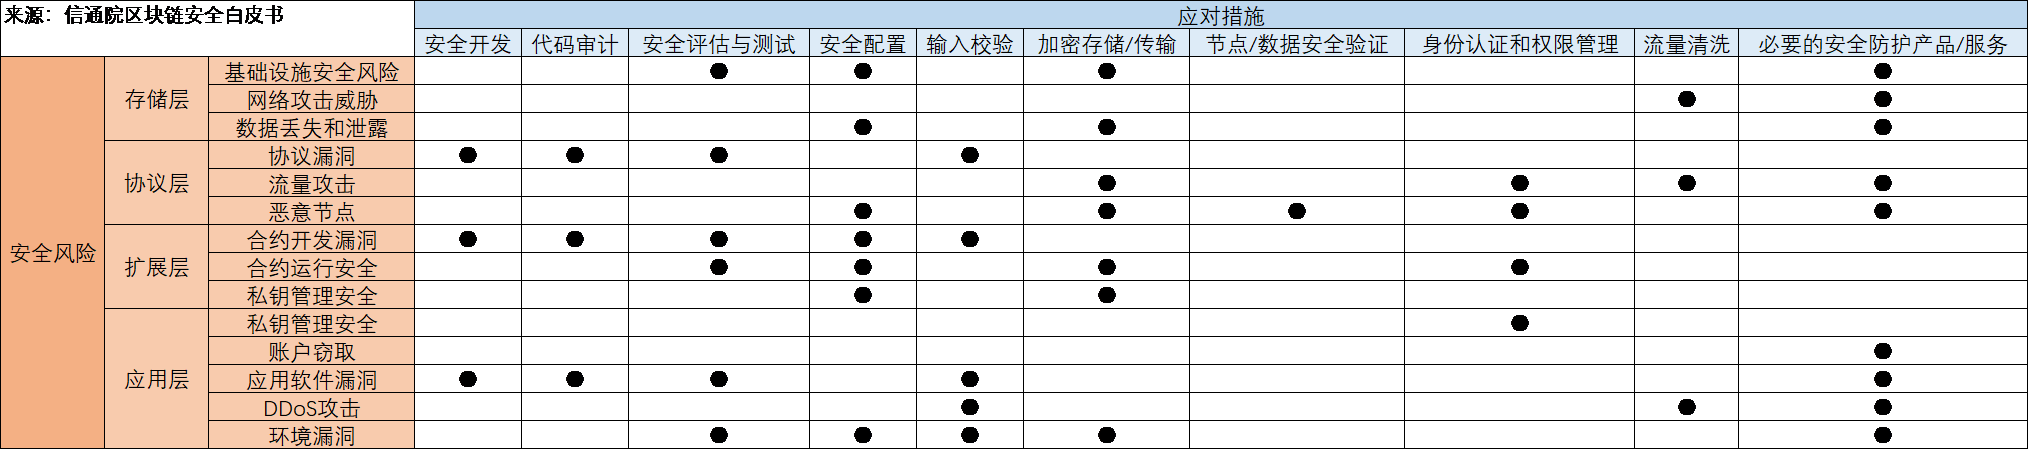
โดยสรุป มาตรการปัจจุบันเพื่อจัดการกับความเสี่ยงข้างต้นสามารถสรุปโดยสังเขปได้ในรูปต่อไปนี้
คำอธิบายภาพ
กรอบการตอบสนองความเสี่ยงของบล็อกเชน
ที่นี่เราแสดงรายการวิธีการเฉพาะสำหรับการอ้างอิง:
(1) เพิ่มจำนวนโหนดที่เข้าร่วมในการซิงโครไนซ์และการตรวจสอบ: ในระบบเชนสาธารณะบล็อกเชน ความถูกต้องและความปลอดภัยของเครือข่ายเชนสาธารณะขึ้นอยู่กับการรับรองของโหนดบางส่วน ตัวอย่างเช่น ใน Bitcoin หรือ Ethereum ตามข้อตกลง เมื่อนักขุดแต่ละคนทำการขุดบล็อก จะต้องทำให้แน่ใจว่าธุรกรรมแต่ละรายการในบล็อกใหม่และในแต่ละบล็อกในประวัติศาสตร์นั้นถูกต้อง กล่าวคือ เมื่อนักขุด Bitcoin สร้างบล็อก พวกเขารับรองความถูกต้องของบล็อกก่อนหน้าทั้งหมด ใน EOS ซุปเปอร์โหนดจะรับรองความถูกต้องของบล็อกผ่านลายเซ็น เราเรียกว่า "โหนดที่มีส่วนร่วมในฉันทามติ" ที่นี่ ดังนั้น หากธุรกรรมที่ได้รับการยืนยันทุกรายการได้รับการซิงโครไนซ์และตรวจสอบโดยโหนดฉันทามติที่เข้าร่วมมากขึ้น (ยกเว้นผู้โจมตี) ความปลอดภัยโดยรวมของระบบจะสามารถปรับปรุงได้
(2) เพิ่มเกณฑ์สำหรับโหนดที่จะเข้าร่วมในระบบ: เราได้กล่าวถึงในบทความก่อนหน้านี้ว่าการลดเกณฑ์สำหรับการมีส่วนร่วมของผู้ใช้สามารถปรับปรุงระดับการกระจายอำนาจของระบบ ดังนั้น เมื่อเกณฑ์สำหรับการมีส่วนร่วมของระบบเพิ่มขึ้น ความปลอดภัย และความน่าเชื่อถือของระบบสามารถปรับปรุงได้ตามนั้น ความสามารถในการปรับขนาด ในบางกลไกที่เป็นเอกฉันท์ ผู้ใช้ทั่วไปจะไม่มีส่วนร่วมในการซิงโครไนซ์และการตรวจสอบธุรกรรม แต่เลือกโหนดพิเศษจำนวนเล็กน้อยสำหรับฉันทามติผ่านวิธีการบางอย่าง ในขณะนี้ เราสามารถ ถือว่าแต่ละโหนดที่เข้าร่วมมีทรัพยากรคอมพิวเตอร์เพียงพอ เช่น CPU ที่ดีขึ้น ฮาร์ดดิสก์ขนาดใหญ่ขึ้น และแบนด์วิธเครือข่ายที่ใหญ่ขึ้น ในเวลานี้ ไม่จำเป็นต้องตั้งค่า "ข้อกำหนดการกำหนดค่าขั้นต่ำ" ให้ต่ำมาก ตามลำดับ ความปลอดภัยโดยรวมของ ระบบจะสูงขึ้น
(3) การตรวจสอบการตอบสนองการโจมตี: สร้าง "ไฟล์การกำหนดค่าธุรกรรม" บางอย่างในบล็อกเชน ตรวจสอบธุรกรรมบนบล็อกเชนเฉพาะ และตรวจจับการโจมตีที่เป็นอันตราย ซึ่งรวมถึงการโจมตี 51% และการโจมตีซีบิล
กล่าวโดยย่อ ความท้าทายของการออกแบบความปลอดภัยของระบบ blockchain คือการทำให้แน่ใจว่าระบบจะไม่ถูกทำลายโดยผู้ไม่หวังดี ในระบบ blockchain แบบเปิดที่เชื่อมโยงกับผลประโยชน์ทางเศรษฐกิจ ไม่เพียงแต่คนดีเท่านั้นที่จะเข้าร่วมระบบ แต่จะมี คนไม่ดีมากขึ้นพยายามที่จะได้รับผลกำไรโดยการทำลายระบบ ดังนั้น วิธีการรับประกันความปลอดภัยของระบบเมื่อมีคนไม่ดีอยู่ในระบบไม่ได้เป็นเพียงความท้าทายทางเทคนิคของสถาปัตยกรรมความปลอดภัยในความหมายดั้งเดิมเท่านั้นแต่ยังเป็นความท้าทายของ การออกแบบกลไกความปลอดภัย
คำอธิบายภาพ
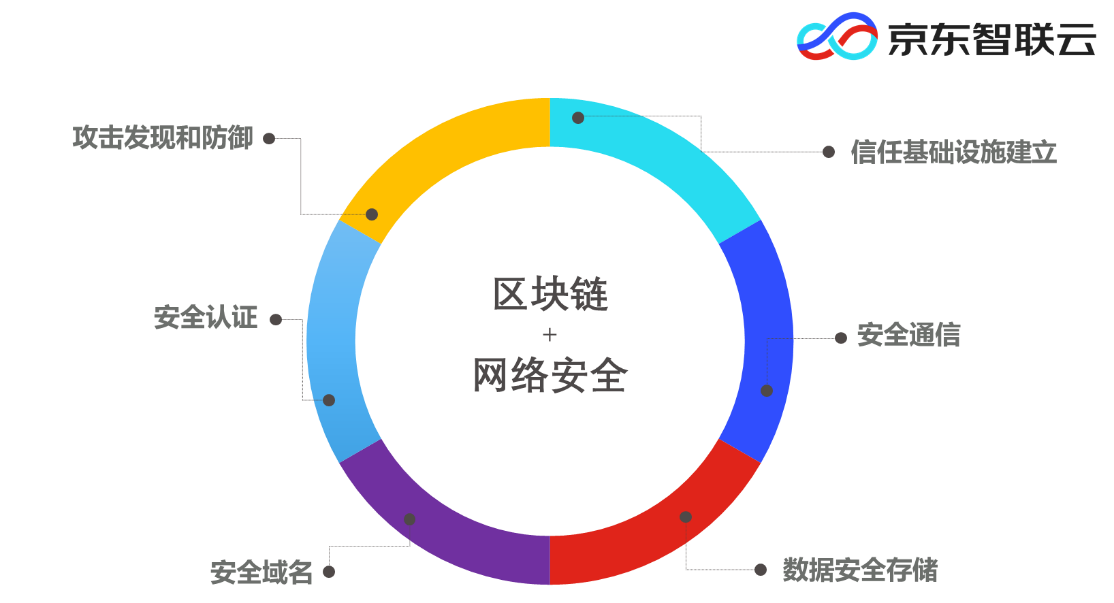
แอปพลิเคชันทั่วไปของบล็อกเชนในด้านการรักษาความปลอดภัยเครือข่าย
สุดท้าย ดังที่แสดงในรูปด้านบน เรามาพูดถึงวิธีการใช้คุณลักษณะของเทคโนโลยีบล็อกเชนเพื่อเพิ่มความปลอดภัยให้กับฟิลด์ความปลอดภัยเครือข่ายแบบดั้งเดิม
เนื่องจากการสื่อสารแบบจุดต่อจุดแบบกระจายของบล็อกเชนมีลักษณะของการเชื่อมต่อที่ง่ายดายและการทำงานร่วมกันจำนวนมาก การไม่เปิดเผยตัวตนตามการเข้ารหัสแฮชยังสามารถปกป้องความเป็นส่วนตัวของผู้ใช้และพิสูจน์เอกลักษณ์ สิทธิ์ในการจัดการที่หลากหลาย ดังนั้นลักษณะทางเทคนิคเหล่านี้ทำให้บล็อกเชน วิธีที่มีประสิทธิภาพในการแก้ปัญหาเครือข่ายและการจัดเก็บข้อมูลความปลอดภัยของข้อมูล การเผยแพร่และการจัดการปัญหาในการค้นหาและป้องกันการโจมตี การรับรองความปลอดภัย ชื่อโดเมนที่ปลอดภัย การจัดตั้งโครงสร้างพื้นฐานที่เชื่อถือได้ การสื่อสารที่ปลอดภัย และการจัดเก็บข้อมูลความปลอดภัยของข้อมูลได้รับการสำรวจอย่างแข็งขัน
ต่อไปนี้คือบางกรณีแอปพลิเคชันเฉพาะของการรักษาความปลอดภัยเครือข่ายบล็อกเชน:
(1) กรณีการค้นพบและการป้องกันการโจมตีของ Guardtime: สร้างแฮชการประทับเวลาสำหรับสถานะของข้อมูลหรือระบบ และแฮชการประทับเวลารูทจะตรวจสอบสถานะอย่างต่อเนื่องเพื่อค้นหาว่ามีการเข้าถึงไฟล์ ระบบ หรือโปรแกรมโดยไม่ได้รับอนุญาตหรือไม่ ปัจจุบันมีการใช้ในโรงไฟฟ้านิวเคลียร์ของอังกฤษ ระบบควบคุมน้ำท่วม และการใช้งานโครงสร้างพื้นฐานที่สำคัญระดับชาติอื่นๆ
(3) ชื่อโดเมนที่ปลอดภัยของ Blockstack: สร้างโครงสร้างพื้นฐานของชื่อโดเมนบน blockchain, สร้างการแมปชื่อโดเมน, ดำเนินการจดทะเบียนชื่อโดเมน, ถ่ายโอนและดำเนินการอื่น ๆ ในแต่ละโหนดเครือข่าย, เก็บคู่คีย์สาธารณะและส่วนตัวของเจ้าของชื่อโดเมน และ บันทึกการวิเคราะห์ ชื่อโดเมนหลังจะกระจายบริการชื่อโดเมนแบบรวมศูนย์เดิม เนื่องจากไม่มีบันทึกแบบรวมศูนย์ที่สามารถโจมตีหรือแก้ไขโดยแฮ็กเกอร์ได้ นอกจากนี้ยังป้องกันการโจมตีแบบเดิม เช่น การจี้ชื่อโดเมนและการทำลายแคช
คำอธิบายภาพ
แกนหลักของความปลอดภัยของระบบ Blockchain: ฉันทามติ
ในตอนท้ายของบทความชุดนี้ ผู้เขียนเชื่อว่า ไม่ว่าในแง่ของความสามารถในการปรับขนาด การกระจายอำนาจ หรือความปลอดภัย คุณลักษณะหลักของเทคโนโลยีบล็อกเชนคือคำว่า "ฉันทามติ" เนื่องจาก "ฉันทามติ" ด้วยคุณลักษณะนี้ a ระบบสามารถเปลี่ยนจาก "ผู้จัดการ" เป็น "ผู้จัดการ" โหนดที่เข้าร่วมในการก่อสร้างระบบทำงานร่วมกันเพื่อรักษาการทำงานปกติของระบบบล็อกเชนเพื่อให้บรรลุเป้าหมายของการเป็นอิสระของระบบ นอกจากนี้ยังสามารถต่อต้านสิ่งต่างๆ การโจมตีจากภายนอกในระดับมากและสุดท้ายรับประกันความปลอดภัยโดยรวมของระบบ
"สามเหลี่ยมที่เป็นไปไม่ได้" ไม่ใช่ข้อสรุปหลังจากการสาธิตอย่างเข้มงวด แต่เป็นเพียงการสรุปสถานะการดำเนินงานที่แท้จริงของห่วงโซ่สาธารณะแต่ละอันในอุตสาหกรรม ความหมายของสามเหลี่ยมที่เป็นไปไม่ได้คือการบอกผู้ออกแบบว่าในระบบบล็อกเชนเมื่อออกแบบ สถาปัตยกรรม การแลกเปลี่ยนต้องทำตามสถานการณ์การใช้งานเฉพาะ โดยไม่ต้องใช้พลังงานมากเกินไปในความสมดุลขององค์ประกอบทั้งสามนี้
นอกจากนี้ จำเป็นต้องเน้นย้ำว่า Impossible Triangle ไม่ใช่ข้อจำกัด แต่เป็นการเปิดความคิดของนักออกแบบในเส้นทางที่ถูกต้อง ทำให้พวกเขาออกแบบระบบได้หลากหลายภายใต้การแลกเปลี่ยนที่หลากหลาย
สุดท้ายนี้ ผมหวังเป็นอย่างยิ่งว่าบทความชุดนี้จะช่วยให้คุณรู้จักและเข้าใจเทคโนโลยีบล็อกเชนและคุณค่าที่แท้จริงที่ระบบบล็อกเชนสามารถนำเสนอเราในมุมมองที่กว้างขึ้น