






1000만 개 토큰을 무에서 발행, Cysic 크로스체인 브릿지가 해커의 현금인출기가 되나?


- 핵심 관점: Cysic 크로스체인 브릿지가 검증 로직 취약점으로 공격을 받아, 공격자가 무권한으로 1000만 개의 CYS를 발행하고 약 28분 만에 약 72만 7천 달러를 현금화하여 크로스체인 브릿지 검증 메커니즘의 시스템적 리스크를 드러냈다.
- 핵심 요소:
- 공격자가 크로스체인 브릿지 데이터베이스 권한을 획득하고 메시지 처리 로직 취약점을 이용해 허위 발행 메시지를 제출하여, BNB Chain에서 무권한으로 1000만 개의 CYS를 발행했으며 이는 총 공급량의 1%에 해당한다.
- 발행 후 약 28분 이내에 공격자는 15건의 거래를 통해 약 720만 개의 CYS를 매도하여 약 58만 8,300 USDT 및 220 BNB를 확보했으며, 그중 12건은 OKX DEX 애그리게이터를 통해 실행되었다.
- 현금화된 자금은 SWFT, Mayan, deBridge를 통해 크로스체인으로 이더리움으로 전송되었으며, 합계 약 306.6 ETH(약 72만 7천 달러)에 달한다.
- 프로젝트 측은 비정상 발행 후 약 76분이 지나서야 수취 주소를 블랙리스트에 추가했으며, 이때 주소에는 약 280만 개의 CYS만 남아 있어 비정상 발행량의 28%를 차지했다.
- Cysic은 2022년에 설립되어 ZK 하드웨어 가속 및 탈중앙화 컴퓨팅 네트워크에 집중하고 있으며, 누적 펀딩 1,800만 달러, CYS 총 공급량은 10억 개이다.
- 올해 KelpDAO, Verus, Across, Wanchain 등 크로스체인 보안 사건으로 인한 합계 손실이 3억 2,300만 달러를 초과하며, 크로스체인 브릿지 보안 리스크가 계속 부각되고 있다.
原创 | Odaily 星球日报(@OdailyChina)
作者 | Asher(@Asher_ 0210)
크로스체인 브리지에서 또 사고가 터졌다.
10월 18일, Cysic Foundation은 사고 보고서를 발표하며 자사의 크로스체인 브리지가 10월 17일 공격을 받았음을 확인했다. 1,000만 개의 CYS가 무단으로 발행되었고, 약 720만 개가 주소 동결 전에 매도되었다. Cysic은 크로스체인 브리지 서비스를 중단했으며, 이번 공격이 Cysic 메인넷에 영향을 미치지 않았고 사용자 지갑에 있던 기존 자산을 직접 탈취하지도 않았다고 밝혔다.
이 토큰들은 왜 무에서 생성될 수 있었고, 공격자는 어떻게 현금화를 완료했을까? Odaily 星球日报는 Cysic의 프로젝트 배경부터 시작해 이번 공격의 경과와 취약점의 원인을 정리한다.
Cysic: ZK 하드웨어 가속에서 탈중앙화 컴퓨팅 네트워크로
Cysic은 2022년에 설립되었으며, 초기에는 영지식 증명(ZK) 하드웨어 가속에 집중하여 전용 칩과 소프트웨어 최적화를 통해 증명 생성 비용을 낮추고 계산 시간을 단축했다. 이후 점차 ZK 증명 생성, AI 추론 등의 작업을 위한 탈중앙화 컴퓨팅 네트워크로 확장했다.
Cysic은 현재까지 두 차례 펀딩을 완료했으며 총 금액은 1,800만 달러이다. 그 내역은 다음과 같다:
- 2023년 2월 17일, Cysic은 600만 달러 규모의 시드 라운드 펀딩 완료를 발표했다. 이번 라운드는 Polychain Capital이 리드했으며 Hashkey, SNZ Holding, A&T Capital, ABCDE, Web3.com 등이 참여했다.
- 2024년 5월 24일, Cysic은 1,200만 달러 규모의 pre-A 라운드 펀딩 완료를 발표했다. 이번 라운드는 HashKey Capital과 OKX Ventures가 리드했다.
네이티브 토큰 CYS는 컴퓨팅 서비스 결제, 스테이킹 및 노드 보상에 사용되며, 공급량은 10억 개다. 이번에 공격받은 크로스체인 브리지는 CYS가 Cysic 메인넷과 BNB Chain 등 네트워크 간에 유통되는 통로였다.
76분 만에, 공격자는 어떻게 추가 발행과 현금화를 완료했나?
베이징 시간 10월 17일 20:31:38, 공격자는 Cysic 크로스체인 브리지를 통해 BNB Chain에서 1,000만 개의 CYS를 무단으로 발행했으며, 이는 토큰 총 공급량의 1%에 해당한다.
발행 약 5분 후, 공격자는 토큰 매도를 시작했다. The Block의 온체인 기록 정리에 따르면, 20:36부터 20:41까지 공격자는 11건의 거래를 통해 565만 개의 CYS를 매도해 약 58.83만 개의 USDT를 확보했고, 20:57부터 20:59까지 다시 4건의 거래를 통해 나머지 155만 개의 CYS를 매도해 약 220 BNB를 확보했다. 위 15건의 거래 중 12건은 OKX DEX 애그리게이터를 통해 실행되었으며, 주문은 PancakeSwap 등 거래 플랫폼으로 분할되었다. 비정상 발행부터 약 720만 개의 CYS 매도까지 공격자가 사용한 시간은 약 28분에 불과했다.
이후 공격자는 SWFT, Mayan, deBridge 등의 크로스체인 서비스를 통해 환전 수익을 이더리움으로 이전했고, 총 약 306.6 ETH(약 72.7만 달러 상당)를 수령해 다시 다른 지갑으로 이체했다.
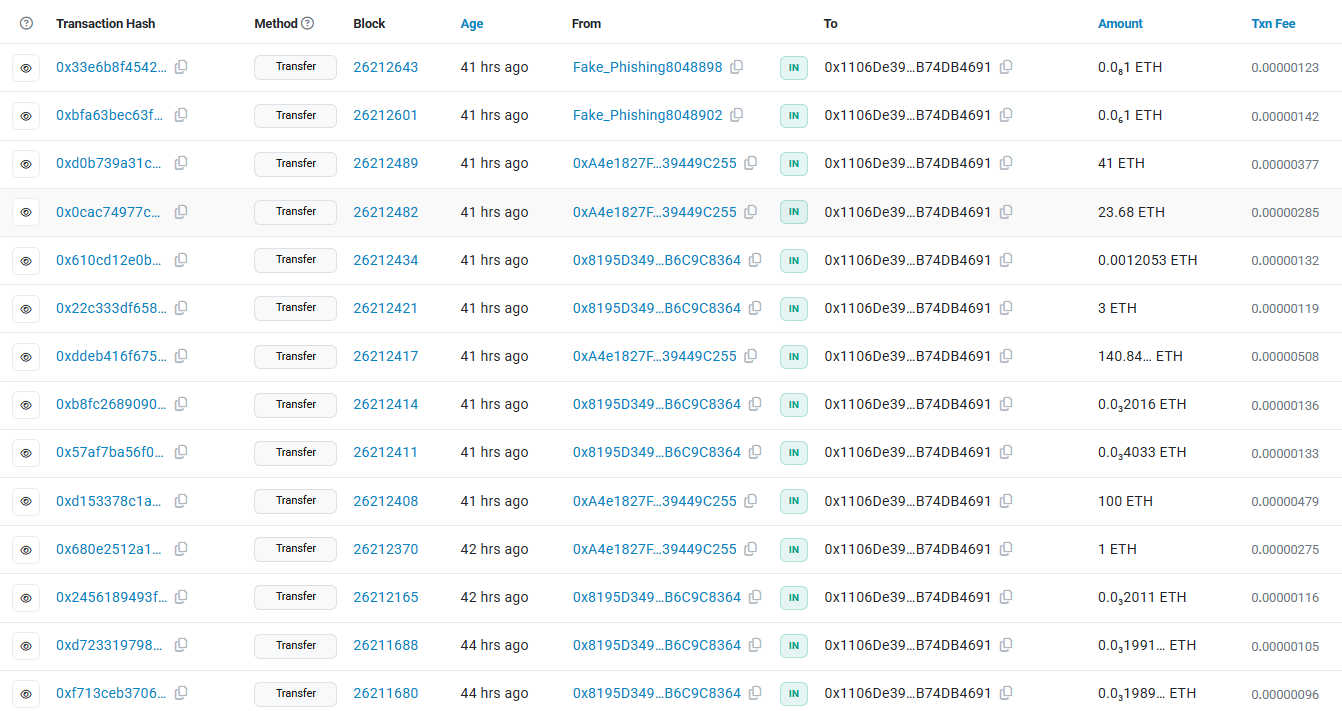
당일 밤 21:47:52에 이르러서야 프로젝트 측은 수령 주소를 CYS 토큰 컨트랙트 블랙리스트에 추가했다. 비정상 발행으로부터 약 76분이 지난 시점이었으며, 이때 주소에는 약 280만 개의 CYS만 남아 있어 비정상 발행 총량의 28%에 해당했다.
공격자가 현금화할 수 있었던 전제는 먼저 크로스체인 브리지가 존재해서는 안 될 CYS를 생성하도록 만드는 것이었다. 그렇다면 Cysic 크로스체인 브리지는 왜 이 발행 요청을 수락했을까?
크로스체인 브리지 검증 실패, 허위 요청이 토큰 추가 발행을 촉발
정상적인 경우, 크로스체인 브리지는 소스 체인에서 실제 자산 잠금 또는 소각이 발생했음을 확인한 후에만 대상 체인에서 해당 토큰을 발행할 수 있다.
그러나 Cysic의 초기 조사에 따르면, 공격자는 크로스체인 브리지 서비스를 지원하는 관련 데이터베이스 권한을 획득하고 메시지 처리 로직의 취약점을 악용해 허위 발행 메시지를 제출했으며, 최종적으로 BNB Chain에서 대응 자산이 뒷받침되지 않는 1,000만 개의 CYS를 생성했다.
공격자가 어떻게 데이터베이스 권한을 획득했는지, 허위 메시지가 왜 검증을 통과할 수 있었는지는 아직 전체 조사 보고서가 공개되어야 확인할 수 있다.
현재 조사는 아직 끝나지 않았지만, 비정상적으로 추가 발행된 토큰은 이미 시장에 유입되었다. 홀더 입장에서 "지갑 자산이 탈취되지 않았다"는 사실만으로는 비정상 발행이 초래한 매도 압력을 해소할 수 없다. 이 토큰들을 어떻게 처리할지, 프로젝트 측이 손실을 부담할지에 대해서는 아직 명확한 방안이 없다.
크로스체인은 필수 수요, 보안 비용은 누가 부담하나?
Cysic이 공격받은 것은 고립된 사례가 아니다. 올해 KelpDAO의 크로스체인 브리지 사건은 약 2억 9,200만 달러의 손실을 초래했고, Verus 크로스체인 브리지는 5월과 7월 두 차례 공격을 받아 각각 약 1,158만 달러와 754만 달러의 손실이 발생했다. Across와 Wanchain에서도 각각 약 450만 달러와 930만 달러 규모의 보안 사고가 발생했다. 이 다섯 건의 사건만으로도 관련 금액은 이미 3억 2,300만 달러를 넘으며, 회수된 자금은 제외한 수치다.
크로스체인 수요는 사라지지 않겠지만, 자산 유통 통로가 하나 늘어날 때마다 신뢰해야 할 검증 메커니즘도 하나씩 늘어난다는 의미다. 프로젝트가 멀티체인 유동성의 편익을 누리는 동안 보안 사고의 손실은 시장이 떠안는다면, 크로스체인 브리지는 업계의 필수 수요인 동시에 사용자가 언제 폭발할지 판단할 수 없는 폭탄이 될 수도 있다.





