


AI Agent가 내부 네트워크로 빠르게 유입되면서 「사이버 보안」의 주 전장이 바뀌었다


- 핵심 관점: AI Agent가 기업에 진입한 후, 보안 모순은 "모델 지능"에서 "통제 불능의 권한"으로 전환되었으며, 사이버 보안 통제면은 네트워크와 엔드포인트에서 아이덴티티, 데이터 및 런타임으로 이동하고 있다. 누가 먼저 Agent 보안 수요를 ARR 성장으로 전환하는지가 이번 재평가의 승자를 결정할 것이다.
- 핵심 요소:
- Agent는 합법적 자격 증명을 보유하면서도 논리적 드리프트나 악성 Prompt로 인해 권한 초과 작업을 실행할 수 있어, 기존의 "사람과 기기를 관리하는" 보안 아키텍처는失效하게 된다. 기업은 "행위가 초기授权 목적에 부합하는지"라는 새로운 판단 차원을 추가해야 한다.
- PANW는 플랫폼화가 가장徹底적이며, Prisma AIRS는 모델, 데이터, Agent 및 Runtime을 포괄하고, 분기 수익 34.1억 달러로 전년 대비 34% 성장했다. 플랫폼형 기업은 가장 짧은 상업화 경로를 보유하고 있다.
- CRWD는 Falcon 엔드포인트 텔레메트리를 Runtime으로 확장했으며, 수익은 전년 대비 26% 성장, ARR은 25% 성장했다. S는 Purple AI로 Security Agent가 초급 분석가 워크플로를 대체하는 것을探索하고 있다.
- SAIL은 AI-driven ARR이 7,000만 달러를 초과한다고 공시했으며, AI 제품이 순증 ARR의 30% 이상을 기여하여 Identity 거버넌스가 제품 스토리에서 실제 계약 단계로 진입했음을 검증했다.
- VRNS의 총수익은 전년 대비 약 18% 성장했고, SaaS ARR은 52% 성장했다(마이그레이션 제외 시 약 25%). AI Data Security가 성장을 이어받을 수 있는지가 핵심 관찰 포인트이다.
- ZS는 수익과 ARR 모두 약 25% 성장했으며, Employee→App에서 Agent→App으로의 Zero Trust 새로운 수요로 확장하고 있다. FTNT는 Private AI가 가져오는 네트워크 격리와 보안 구매 주기에 베팅하고 있다.
- 밸류에이션 분화가 뚜렷하다: CRWD, NET은 높은 프리미엄을 유지하고, PANW, FTNT는 품질 방어주에 속하며, SAIL, VRNS, ZS, OKTA의 탄력성은 입증 대기 중이다. Agent가 순증 ARR을 견인함을 먼저 입증하는 기업이 밸류에이션 회복을 맞이할 것이다.
지난 2년 동안 실리콘밸리와 테크 업계는 필사적으로 대규모 모델을 "더 똑똑하게" 만들기 위해 노력해 왔습니다.
하지만 모델이 대화 상자를 벗어나 사원증을 차고 Agent가 되면서, Palantir의 AIP 현장부터 각 대기업의 내부망 도입 사례에 이르기까지, 기업의 CTO들은 갑자기 깨닫게 됩니다. 지능은 더 이상 최우선 과제가 아니며, 통제 불능의 권한이야말로 재앙의 근원이라는 것을.
Agent 하나에 계정을 할당하면, 그것은 SharePoint를 순식간에 읽고, SQL을 실행하고, 코드를 수정하며, 심지어 ERP에서 결제 승인을 클릭할 수도 있습니다. 그것은 직원이 아니지만 시스템 자격 증명을 가지고 있으며, 전통적인 소프트웨어가 아니지만 능동적으로 도구를 호출하고, 데이터에 접근하고, 작업을 수행할 수 있습니다.
지난 20년 동안 기업 네트워크 보안의 숨은 전제는 "사람과 기기를 관리하고, 자기 집 안마당을 잘 지키자"였습니다. 하지만 오늘날, 합법적인 Agent가 합법적인 Token을 들고 합법적인 비즈니스 흐름 안에서, 논리적 표류나 한 줄의 독성 Prompt 때문에 누구도 예상하지 못한 권한 초과 작업을 저지를 수 있습니다.
이때, 누가 결정권을 가지는가?
이것이 이번 네트워크 보안 재평가가 과거와 가장 크게 다른 점입니다. AI는 한편으로 공격 장벽을 낮추는 동시에, 다른 한편으로 새로운 보안 대상인 모델, Agent, MCP, 머신 아이덴티티, 기업 데이터, 그리고 Runtime(런타임)을 창출했습니다.
다시 말해, 네트워크 보안의 제어면은 되돌릴 수 없이 주변 네트워크와 단말에서 아이덴티티, 데이터, Runtime(런타임)으로 옮겨가고 있습니다.
1. '네트워크 보안'은 왜 갑자기 다시 AI의 메인 라인이 되었는가
지난 10여 년 동안 기업 네트워크 보안은 대체로 안정적인 분업 체계를 형성했습니다.
방화벽은 네트워크 입구를 담당하고, EDR은 단말을 감시하며, IAM은 아이덴티티와 로그인을 관리하고, 데이터 보안은 민감 정보를 책임지며, SOC은 이미 발생한 경보를 처리합니다.
이 체계의 근본 논리는 매우 간단합니다. 항상 사람과 기기를 중심으로 전개됩니다—운영자는 직원이거나 침입자입니다. 따라서 이 사람이 누구인지, 기기가 신뢰할 수 있는지, 네트워크 연결이 안전한지만 식별할 수 있다면, 대부분의 문제에는 이미 비교적 성숙한 처리 방식이 있습니다.
Agent는 이 논리를 산산조각냈습니다.
Agent는 아이덴티티가 합법적이고 로그인도 정상이더라도, 권한이 너무 크거나 도구를 잘못 호출하거나 악성 Prompt와 외부 콘텐츠의 영향을 받아 아무도 예상하지 못한 행동을 할 수 있습니다.
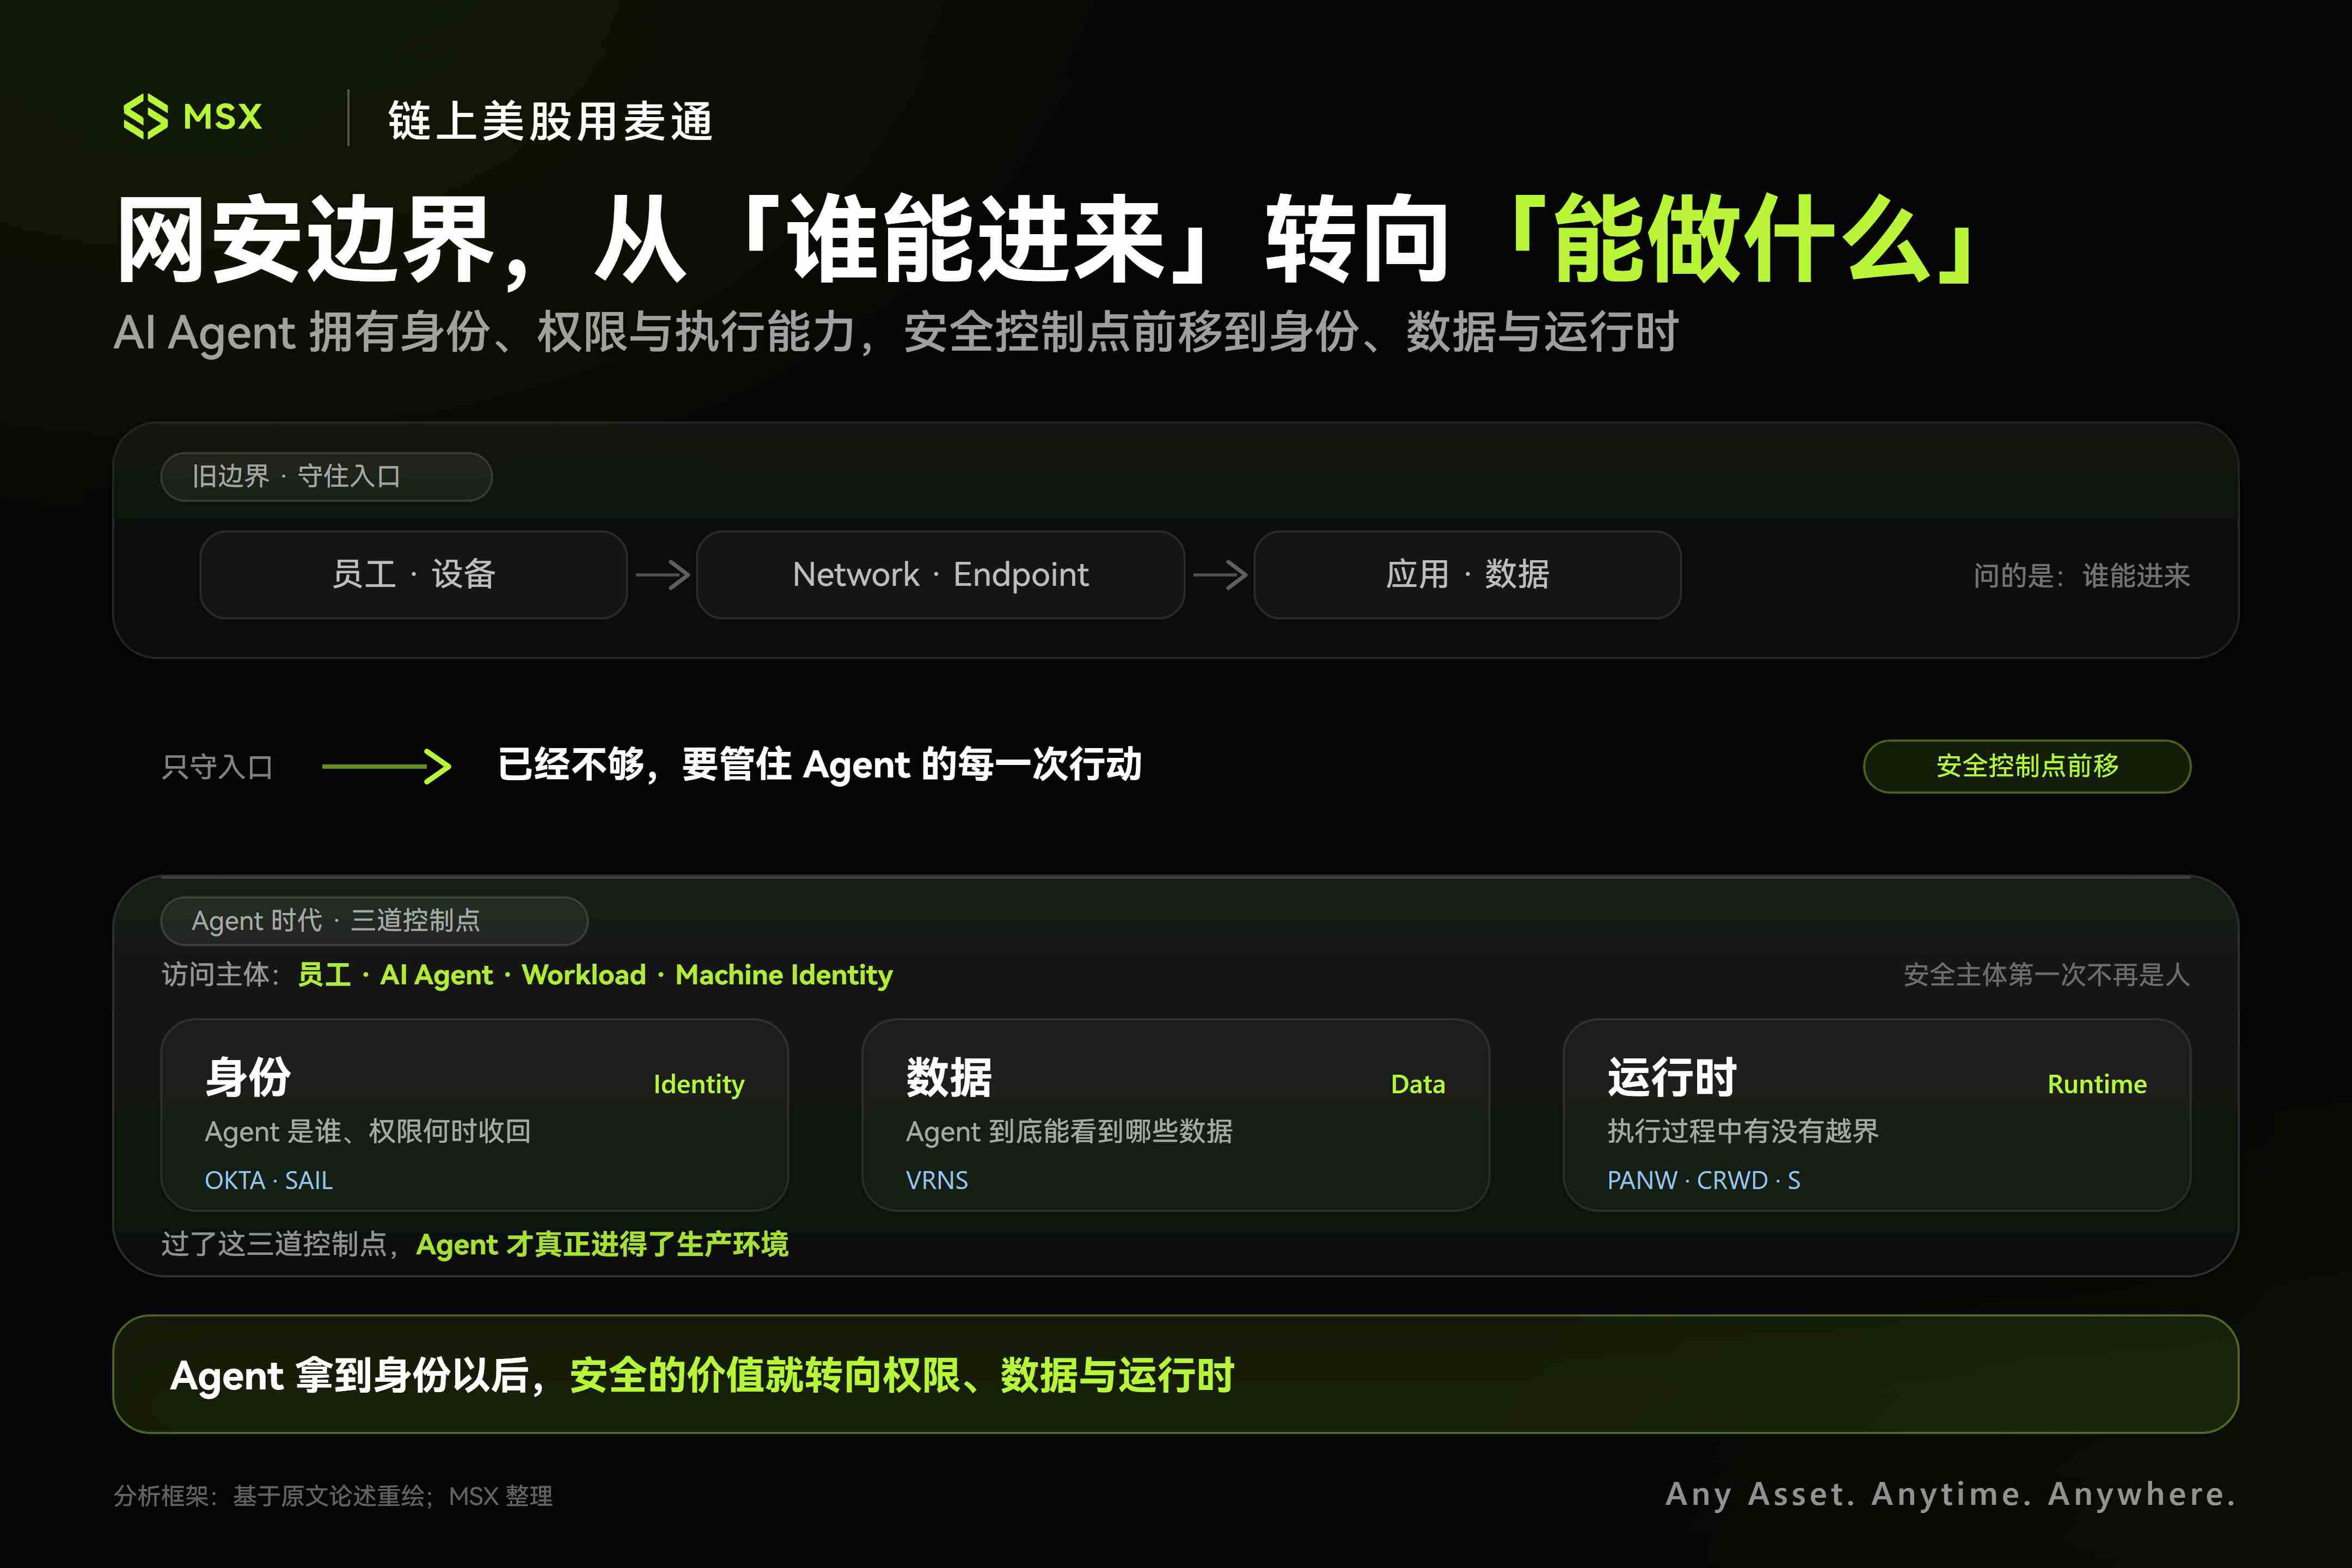
따라서 기업 보안은 과거에 한 번도 마주친 적 없는 질문에 하나 더 답해야 합니다. 바로 그것이 지금 하는 일이 애초에 부여받은 권한의 목적에 여전히 부합하는가?입니다.
Agent가 실제로 기업에 진입한 이후의 경로를 따라가 보면, 현재 이 네트워크 보안 회사들은 사실 세 진영으로 나눌 수 있습니다. 한 부류는 플랫폼을 구축하고, 한 부류는 아이덴티티와 데이터를 통제하며, 다른 한 부류는 네트워크와 접근 입구를 지킵니다.
2. PANW, CRWD에서 SAIL, VRNS까지, 누가 진짜 급소를 쥐고 있는가?

1. PANW, CRWD, S: 플랫폼형 거대 기업, 가장 짧은 상업화 수익화 경로
Palo Alto Networks(PANW)는 여전히 플랫폼화가 가장 철저한 회사입니다.
그것은 이미 오래전부터 전통적인 방화벽에만 의존하지 않고, Network Security, Cloud Security, SOC, Identity, AI Security를 하나의 플랫폼으로 계속 통합해 왔습니다. Prisma AIRS는 현재 모델, 데이터, AI Application, Agent를 아우르며, 동시에 AI Runtime Firewall, Red Teaming 등의 역량을 추가했습니다.
따라서 PANW가 해결하려는 것은 사실 전체 경로입니다. AI가 어떤 모델을 사용하고, 어떤 데이터에 접근하며, 어떤 도구를 호출하고, 실제로 구동된 후 이상 행동이 발생했는지 여부까지 포함합니다. 최신 분기 회사 매출은 34억 1천만 달러에 달해 전년 동기 대비 34% 성장했습니다. 인수 합병 증가분이 포함되어 있지만, 여전히 새로운 보안 예산이 나타날 때 대형 플랫폼이 일반적으로 가장 짧은 상업화 경로를 가진다는 것을 보여줍니다.
결국 고객은 이미 거기에 있고, 계약도 이미 거기에 있으며, 신제품은 기존 체계에 직접 교차 판매할 수 있습니다.
CrowdStrike(CRWD)의 진입점은 다르며, 더 실행 계층에 집중합니다.
Agent의 추론은 클라우드에서 이루어질 수 있지만, 실제 동작이 착지하는 곳—스크립트 실행, 임시 파일 작성, 시스템 프로세스 호출—은 결국 서버, 컨테이너 또는 직원 단말에서 발생하며, 이는 정확히 Falcon 플랫폼의 안방입니다. 단말 원격 측정(Telemetry)을 자연스럽게 Runtime으로 확장하는 CRWD는 태생적으로 동작이 발생하는 제1현장에 서 있습니다.
따라서 CRWD의 가장 핵심 자산은 항상 Falcon 플랫폼과 대량의 Endpoint 및 Cloud Workload에서 축적된 Telemetry입니다. 최신 분기 매출은 전년 동기 대비 26% 성장했고, ARR은 전년 동기 대비 25% 성장했으며, 순신규 ARR 성과는 더 강력해, CRWD가 Endpoint에서 Identity, Cloud, Runtime, SOC로 확장하고 있음을 보여줍니다.
SentinelOne(S)도 유사한 방향을 걷고 있지만, 규모는 분명히 더 작습니다.
그것의 Purple AI는 야심이 더 과감합니다. 보조 도구를 만드는 것보다 Security Agent가 초급 분석가의 워크플로를 인수하여 자동 조사, 이벤트 상관 분석, 대응 트리거로 더 나아가게 합니다.
이 단계가 실제로 성공한다면, AI가 바꾸는 것은 네트워크 보안 회사의 제품 기능만이 아니라, 보안 소프트웨어 자체의 사용 방식과 과금 모델입니다.
2. OKTA, SAIL, VRNS: 증분 순도가 가장 높은 새로운 보안 자물쇠
PANW와 CRWD 같은 플랫폼이 규모에서 강하다면, Agent가 가져오는 원생 증분은 가장 먼저 Identity와 Data를 강타합니다.
Okta(OKTA)와 SailPoint(SAIL)는 모두 Agent Identity로 확장하고 있지만, 두 회사의 전통적 강점은 다릅니다.
Okta는 Authentication과 Access Management에 더 가까워 "당신은 누구인가, 로그인할 수 있는가, 어떤 애플리케이션에 접근할 수 있는가"를 처리합니다. SailPoint는 Identity Governance에 더 치우쳐, 권한이 왜 존재하는지, 누가 승인했는지, 얼마나 유지해야 하는지, 작업 종료 후 회수해야 하는지를 관심 가집니다.
사람에게 적용하면 이 거버넌스는 이미 매우 복잡하지만, Agent에게 적용하면 문제는 의심할 여지 없이 더 까다로워집니다. 왜냐하면 Agent의 생명주기는 매우 짧을 수도 있고, 장기간 존재할 수도 있으며, 여러 도구를 호출하고, 사용자 권한을 상속하며, 심지어 새로운 Agent를 추가로 생성할 수도 있기 때문입니다.
이것이 SAIL의 최근 데이터에서 비교적 주목할 만한 부분입니다. 최신 분기 ARR은 전년 동기 대비 25% 성장했고, SaaS ARR은 36% 성장했으며, 더 중요하게는 회사가 AI-driven ARR이 이미 7천만 달러를 초과했고, AI 제품이 순신규 ARR의 30% 이상을 기여했다고 공시한 것은 Identity가 제품 스토리에서 실제 계약으로 진입했음을 증명합니다.
이에 비해 OKTA의 최신 분기 매출은 약 11% 성장했고, 현금 흐름과 이윤율은 지속적으로 개선되고 있지만, 전체 성장률은 선두 네트워크 보안 플랫폼보다 현저히 낮습니다. 따라서 다음 단계에서 진정으로 증명해야 할 것은 이 신제품들이 언제 다시 전체 성장 곡선에 영향을 미칠 수 있는가입니다.
VRNS는 또 다른 매우 직접적인 Agent 논리, 즉 데이터 위에 서 있습니다. 그것이 오랫동안 해온 것은 민감 데이터 발견, 권한 분석, 데이터 분류, 위협 탐지이며, 이제 다시 AI Governance와 AI Runtime을 동일한 체계에 추가하기 시작했습니다.
결국 Agent가 강할수록 기업은 먼저 한 가지를 명확히 해야 합니다. 이 Agent가 도대체 무엇을 볼 수 있는가를. 최신 분기 VRNS 총매출은 전년 동기 대비 약 18% 성장했고, SaaS ARR은 52% 성장했습니다. 물론 이 52%에는 대량의 전통 고객이 SaaS로 전환한 영향이 포함되어 있습니다. conversion을 제외하면 SaaS ARR 성장률은 약 25%입니다.
따라서 VRNS에서 현재 진정으로 관찰할 가치가 있는 것은 SaaS 전환 효과가 점차 옅어진 후, AI Data Security가 성장을 이어받을 수 있는가입니다.
Agent가 진정으로 기업 생산 환경에 진입한다면, 데이터 권한은 아마도 "선택적 보안 모듈"이 아니라 배포 전에 반드시 먼저 해결해야 할 문제가 될 것입니다.
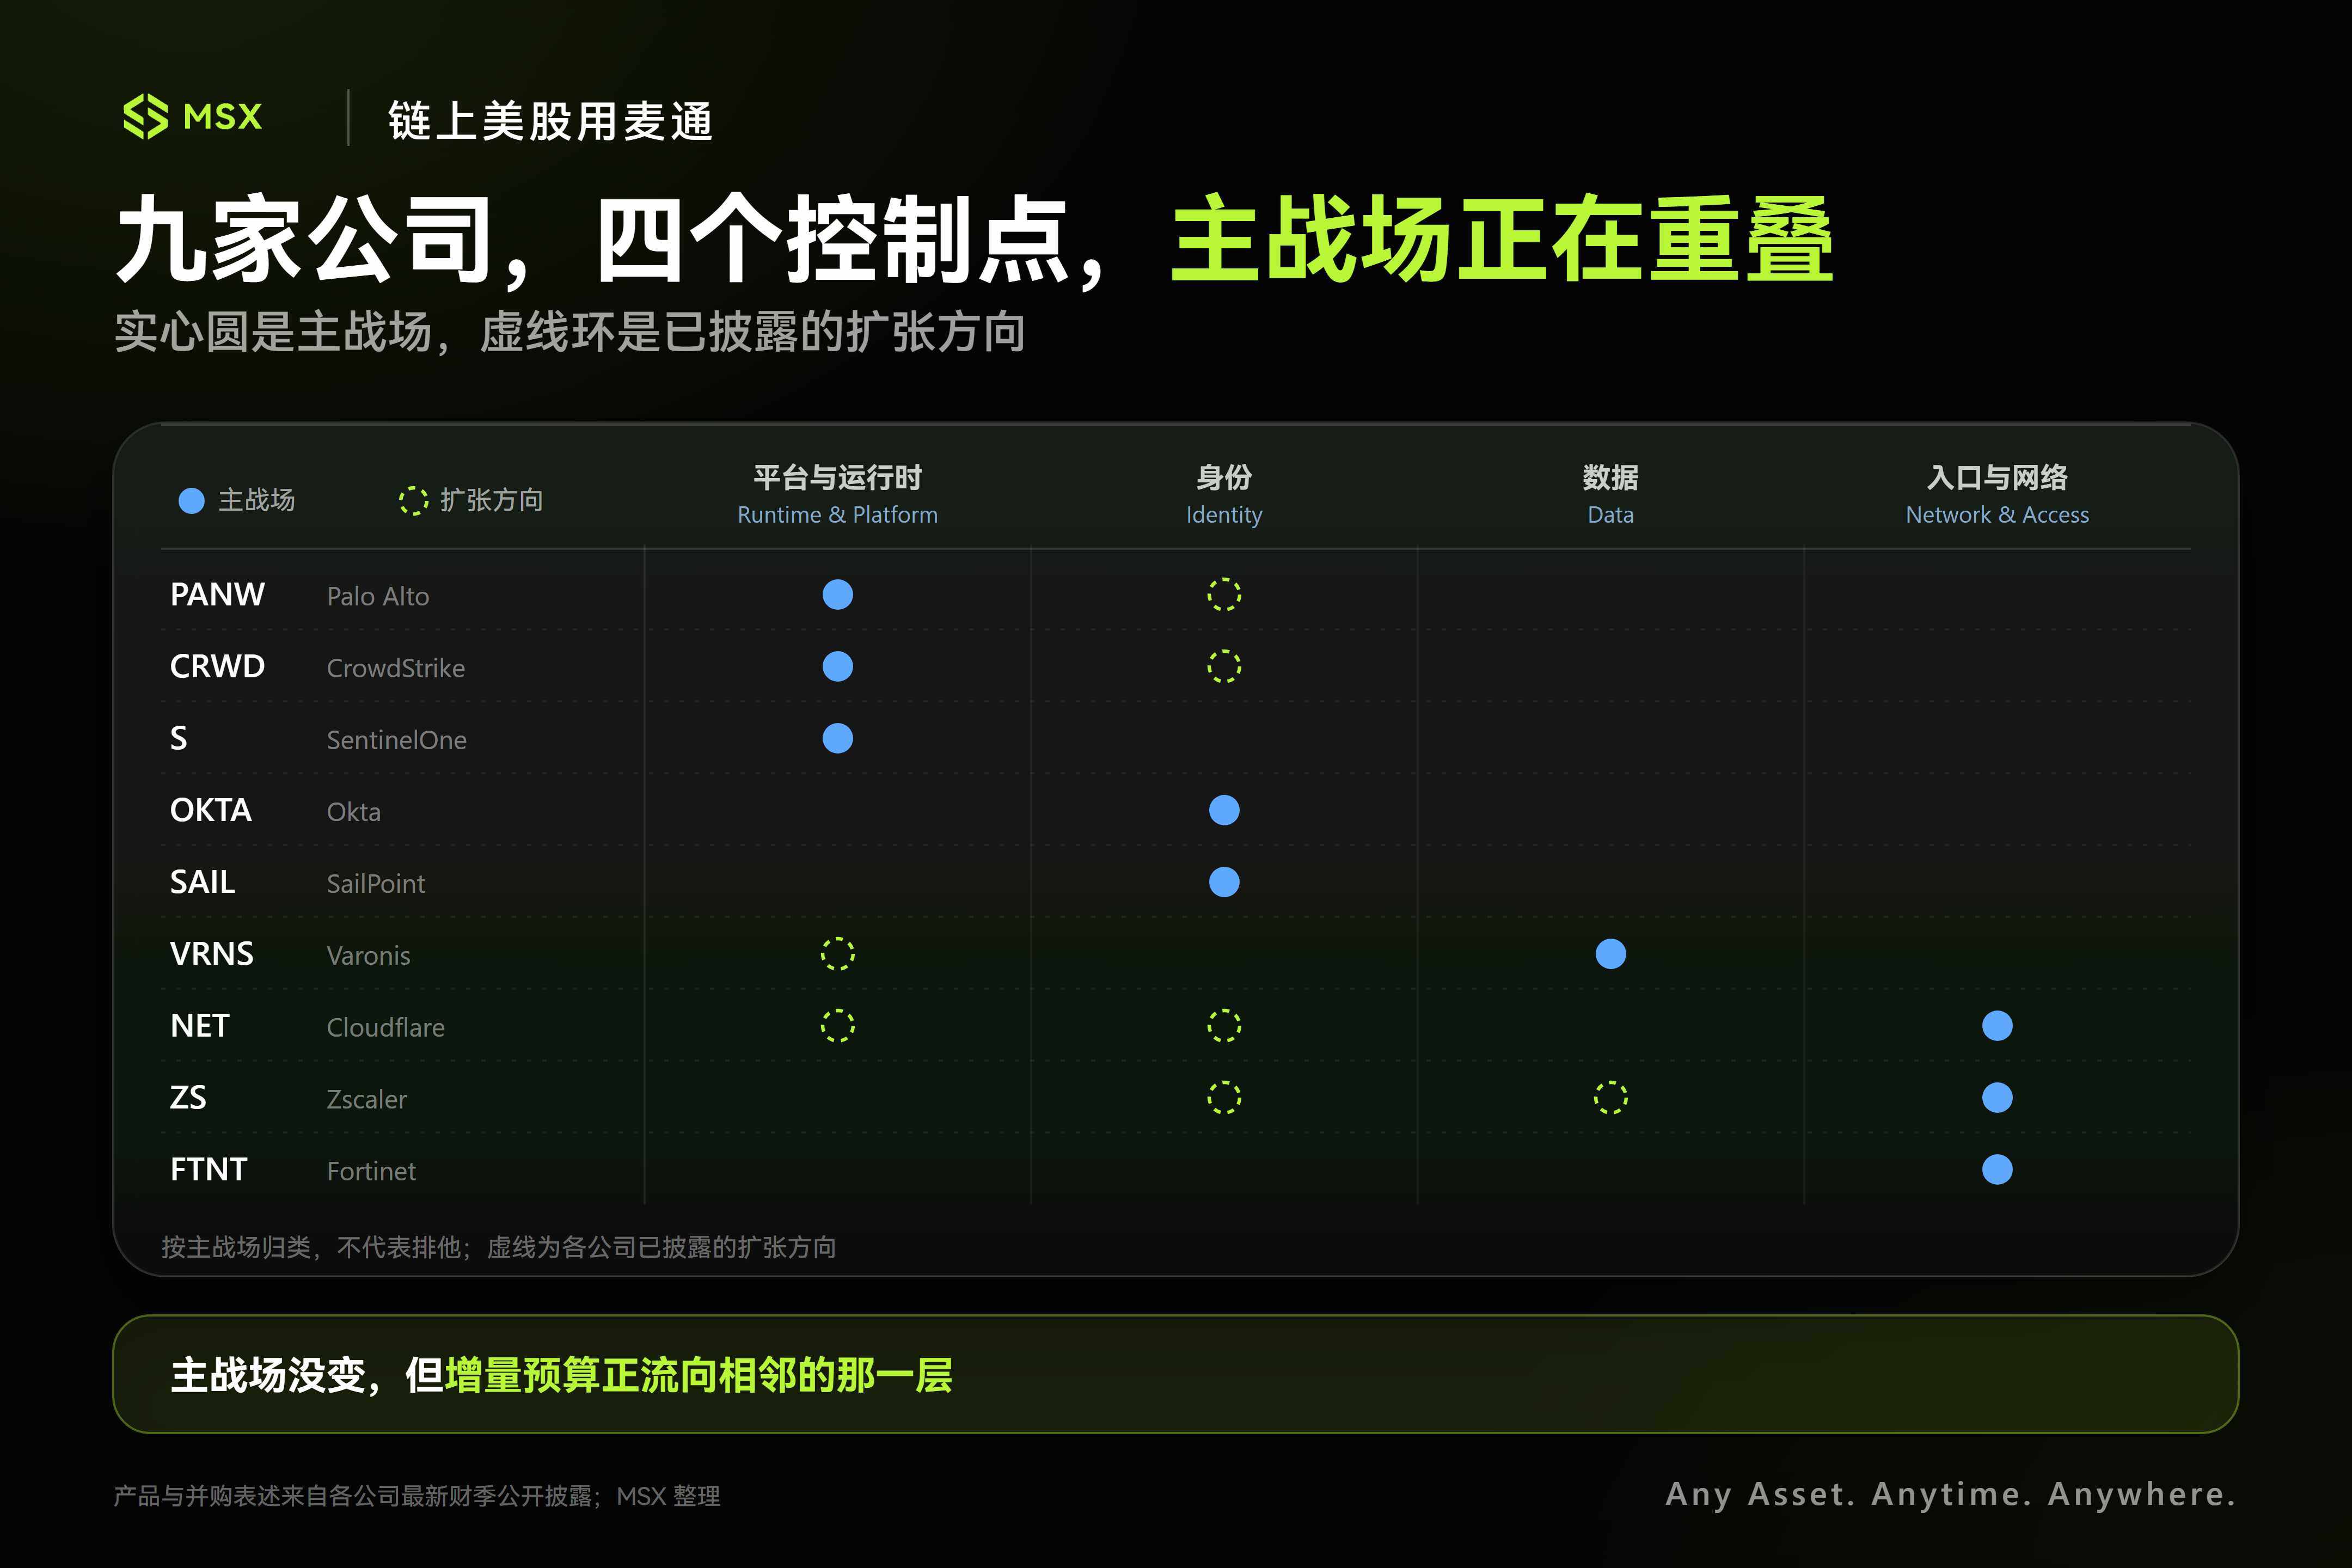
3. FTNT, ZS, NET: 네트워크 주체가 바뀌어도 파이프는 여전히 남아 있다
Agent가 가져오는 변화가 전통 네트워크 보안이 가치를 잃는다는 것을 의미하지는 않습니다. 다만 미래에 기업 애플리케이션과 인터넷에 접근하는 것이 더 이상 직원과 기기만이 아니라는 것입니다.
Zscaler(ZS)의 Zero Trust는 과거 주로 Employee → Application을 관리했으며, 미래에는 점차 Employee + Workload + Agent → Application으로 확장될 것입니다. 그러면 Agent 수가 많아질수록 인증, 권한 부여, 격리가 필요한 머신 접근도 많아집니다.
따라서 머신 접근 트래픽이 지수적으로 폭발하기만 하면, Zero Trust 게이트웨이의 과금 지점은 존재합니다.
최신 분기 ZS 매출과 ARR은 모두 약 25% 성장했지만, Red Canary 인수 합병 영향을 제외하면 두 성장률은 20%에 더 가깝습니다. 이 관점에서 ZS가 이후 진정으로 검증해야 할 것은 Agent-to-App이라는 새로운 수요가 신규 ARR 가속을 다시 추진할 수 있는가입니다.
Fortinet(FTNT)의 AI 논리는 인프라에 더 치우쳐 있으며, 프라이빗 배포의 배당을 누렸습니다.
그것은 전형적인 Agent Security 회사는 아니지만, 점점 더 많은 금융, 의료, 대기업, 정부 프로젝트가 자체 GPU 클러스터, Private Cloud, AI Factory를 구축한다면, 네트워크 격리, 동서향 트래픽, 방화벽, SASE, 보안 운영 수요는 자연히 모두 증가할 것입니다.
이것들은 정확히 Fortinet이 오랫동안 축적한 역량입니다. 다시 말해, 그것이 거는 것은 전통 인프라가 새로운 컴퓨팅 사이클에서 가지는 필수 수요, 그리고 Private AI가 새로운 기업 네트워크와 보안 구매 사이클을 열 것인가입니다.
Cloudflare는 더 특별합니다. 그것은 욕심이 가장 크고, 밸류에이션도 가장 비쌉니다(추가 읽기《GPT, Claude, Grok이 집단으로 오프라인, 왜 모두 Cloudflare를 의심하나?》).
NET은 애초에 단순히 네트워크 보안 회사로 분류할 수 없습니다. CDN, WAF, DDoS, Zero Trust, Workers, 글로벌 Edge Network는 그것을 동시에 인터넷 인프라, 클라우드, 보안이라는 여러 위치에 놓이게 합니다. Agent가 보편화되면 인터넷 자체의 트래픽 구조도 바뀔 수 있습니다.
과거에는 더 많았던 것이 Human-to-Web이었다면, 미래에는 점점 더 많은 Agent-to-API, Agent-to-Agent가 나타날 것입니다. Agent는 스스로 웹사이트에 접속하고, 모델을 호출하고, 코드를 실행하며, 심지어 머신 결제를 완료할 것입니다. 결국 Cloudflare가 진정으로 거는 것은 AI Security만이 아니라, 더 큰 변화입니다:
인터넷의 점점 더 많은 트래픽이 머신에 의해 능동적으로 생성된다면, NET이 이 Agent Internet 계층의 중요한 입구가 될 수 있는가. 이것이 다른 네트워크 보안 회사와의 가장 큰 차이점입니다—상상 공간은 더 크지만, 밸류에이션에 미리 반영된 기대도 더 많습니다.

3. 밸류에이션 분수령: 누가 먼저 Agent를 ARR에 산입하는가
산업 논리를 다시 기본면과 밸류에이션에 놓으면, 시장은 사실 이미 매우 솔직한 발로 투표를 해왔습니다:
- 고프리미엄 진영(CRWD, NET): 20%+ 또는 그 이상의 성장 기대를 유지하며, 시장이 거래하는 것은 이들이 AI를 빌려 TAM을 계속 확장하는 상상력이며, 부여하는 EV/Sales는 항상 최고 등급에 있습니다;
- 품질 방어 진영(PANW, FTNT): 성장률은 그렇게 폭주하지 않지만, 플랫폼





