


全景研究报告:加密世界应对量子攻击,各家都准备好了吗?


オリジナル | Odaily(@OdailyChina)
著者|jk
読む前の注意:まず5つのことを整理しよう
本レポートは、読者が暗号学や量子物理学の知識を持っていることを前提としていない;結論だけ知りたい場合は、直接「主要な発見」まで飛ばして構わない;本文に入る前に、まず日常的なたとえ話を使って5つの重要な概念を説明する。
一、暗号資産における「鍵」とは何か
あなたのビットコインやイーサはどこかのファイルに保存されているのではなく、ブロックチェーン上の特定のアドレス名義で登録されている。この資金を使うには、あなたがそのアドレスの持ち主であることをネットワーク全体に証明する「デジタル署名」を提示しなければならない。署名の生成には秘密鍵を使い、秘密鍵は自分だけが知っている;署名の検証には公開鍵を使い、公開鍵は公開されており、誰でも照合に使える。
銀行に保管されている署名見本のようなものだと考えればよい:銀行はあなたの署名見本(公開鍵)を持っており、誰かが引き出しに来たら、銀行は見本と筆跡を照合する(署名の検証)。しかし、誰かが見本を見ても、まったく同じ自筆署名を模倣することはできない(秘密鍵の導出)。この仕組みが今日信頼できるのは、公開鍵から秘密鍵を逆算することが数学的に不可能と言われるほど難しいからだ。量子コンピュータの脅威は、まさにこの「不可能なこと」を実行可能にしてしまう可能性がある点にある。
二、量子コンピュータは何を変えるのか
通常のコンピュータが暗号を解読するのは、大量の鍵を一本ずつ試すようなもので、どれだけ速く試しても天文学的な時間がかかる。量子コンピュータはより速く試すのではなく、別の解き方に切り替える:特定の種類の数学問題に対して、1994年に提唱されたShorのアルゴリズムは、所要時間を「宇宙の年齢のオーダー」から「数分から数時間」に短縮できる。
強調すべきは、量子コンピュータは万能ではないということだ。ほとんどの日常的な計算タスクでは優位性を持たない。しかし不幸なことに、それが得意とする種類の問題は、まさに今日のインターネットとブロックチェーンが依存する公開鍵暗号(RSAや楕円曲線を含む)の基盤そのものである。これに対し、ハッシュ関数(どんな入力も固定長の指紋に攪拌する一方向のミンチマシンのようなもの)は量子アルゴリズムによってわずかに加速されるだけなので、ハッシュに依拠して構築されたセキュリティ機構は相対的に堅固である。これが、多くのポスト量子方式が「ハッシュベース」の方向に寄っている理由でもある。
三、なぜ「慌てる必要はないが、放置はできない」のか
現在の量子コンピュータはビットコインを脅かすにはほど遠い。ビットコインの鍵を1つ解読するのに必要なのは約50万個の物理量子ビットだが、現在最も先進的な公開チップは100個程度しかなく、差は数千倍である。だから今日、量子コンピュータであなたのコインが盗まれることはない。
しかし、タイムテーブルには不安を煽る2つの要因がある。第一に、移行自体に極めて時間がかかることだ:ブロックチェーン全体を新しい署名体系に置き換えるには、コードの作成、監査、テスト、ネットワーク全体のアップグレード調整、さらに数億人のユーザーに資産を移してもらう必要があり、業界では一般的に5年から10年かかると考えられている。第二に、推定値が急速に低下していることだ:1年前は数百万個の量子ビット(量子コンピュータがブロックチェーンを解読するのに必要な計算能力と簡単に理解してよい)が必要とされていたが、今年はすでに50万個未満に下がっている。これは、橋を建設するのに10年かかる一方、洪水がいつ来るか予測できないようなもので、合理的なやり方は今すぐ着工することであり、水位が上がるのを待つことではない。
四、なぜ一部のコインはより危険なのか
あるアドレス内のコインが危険かどうかは、公開鍵がすでに公開されているかどうかによる。封をされた封筒のようなものだと考えよう:多くのアドレスには公開鍵そのものではなく、公開鍵のハッシュ指紋が保存されており、公開鍵を封筒に封じているのと同じで、その資金を使うときに初めて封筒が開かれる。封筒が開かれていない限り、量子コンピュータは手を出せない。
問題は、一部のアドレスの封筒がすでに開かれていることだ。ビットコイン初期(サトシ・ナカモトの時代を含む)のある種のアドレスは公開鍵を直接チェーン上に書き込んでおり、封筒がない;また、大量のユーザーが同じアドレスを繰り返し使用しており、初めて資金を使ったときに封筒が開かれ、その後も残りのコインが同じアドレスに残っているため、公開鍵がずっと公開されたままになっている。これがレポートで繰り返し言及される「露出」資産であり、ビットコイン総量の約3分の1を占める。また、封をされた封筒であっても、送金を開始し取引がまだ確認されていない短い時間枠の中で公開鍵がブロードキャストされるため、これは一瞬ではあるが不可能ではない攻撃の機会である。
五、「ポスト量子」とは結局何を解決するのか
解決の方向性は複雑ではない:量子コンピュータでもこじ開けられない新しい鍵に交換することだ。学界はすでにハッシュベースの署名、格子ベースの署名などいくつかの候補を提案しており、2024年に米国NISTによって標準化が完了している。本当に難しいのは次の3つだ:新しい鍵はより大きく重く、署名サイズは現在の10倍から40倍で、取引速度を直接低下させコストを押し上げる;鍵の交換にはネットワーク全体の合意が必要だが、分散型ネットワークはまさに意見を統一するのが最も難しい;そして、持ち主がすでに消息を絶ち、永遠に鍵を交換しに来ないコインを、凍結するのか、焼却するのか、そのままにしておくのか、誰もが納得する方案は存在しない。
よくあるいくつかの誤解
誤解の一つは「量子コンピュータが登場すれば、すべての暗号資産はゼロになる」というものだ。実際には、脅かされるのは署名という段階であり、ネットワークは署名方式のアップグレードによって対応でき、各チェーンの進捗は異なり、リスクは均等ではない。
誤解の二つ目は「量子コンピュータはマイニングを無意味にする」というものだ。マイニングはハッシュ計算に依存しており、量子アルゴリズムは限定的な加速しかもたらさず、プルーフ・オブ・ワークを覆すことはない。
誤解の三つ目は「これはSFであり、自分には関係ない」というものだ。現在の量子コンピュータは確かにビットコインを解読できないが、規制当局、カストディアン、ETF発行体はすでにこれを正式なリスクリストに加えており、移行の時間枠も各国の政策に書き込まれている。
主要な発見
暗号業界の量子攻撃への準備水準は1年前より明らかに向上しているが、メインネット上で実際に使用できるポスト量子保護は依然としてごく少なく、全体としてはまだ準備ができていない。
ブロックチェーンは秘密鍵署名によって資産の帰属を証明しており、署名の安全性は楕円曲線離散対数という数学的困難の上に成り立っている。古典コンピュータは実行可能な時間内にこの問題を解くことはできないが、十分な規模と誤り訂正能力を備えた量子コンピュータは、Shorのアルゴリズムを用いることで、理論上、公開された公開鍵から秘密鍵を逆算し、他者の資産を移転することができる。ポスト量子暗号とは、量子コンピュータに直面してもなお安全と見なされる署名・暗号化方式を指す。
「楕円曲線離散対数」は抽象的に聞こえるが、生活に即した比喩で理解できる。特殊な形状のグリッド上に公開された起点があり、固定されたルールに従って起点から連続して数回「ジャンプ」し、最後にどこかの位置に着地するとしよう。あなたの秘密鍵はジャンプの回数、すなわち極めて巨大な乱数であり;あなたの公開鍵は最終的な着地点の位置であり、公開される。ジャンプの回数が分かれば着地点の計算は容易で、数百ステップの演算で完了する;逆に、着地点だけを見て、最初に何回ジャンプしたかを知ろうとすると、考えられるすべての回数を一つずつ試す以外に、現在より良い方法はない。ビットコインとイーサが使用する曲線では、可能な回数は約2の256乗にも達し、これは天文学的な数字であり、世界中のすべてのコンピュータを動員しても、人類あるいは宇宙の寿命の中で試し終えることはできない。これこそが、秘密鍵が公開鍵から他人に導出され得ない理由である。
量子コンピュータが脅威となるのは、一つずつ試す必要がないからだ。Shorのアルゴリズムは量子重ね合わせの特性を利用して、大量の可能な回数を同時に検討し、そこからジャンプ過程に隠された規則性を抽出することで、本来天文学的なステップ数を要する探索を、規模が制御可能な計算量に圧縮する。言い換えれば、古典コンピュータは大海の中で一滴ずつ針を探しているのに対し、量子コンピュータは針が存在する規則性を見つけ出すのである。
実際の攻撃に即して言えば、過程はおおむね3つのステップに分かれる:第一に、攻撃者がブロックチェーン上からあるアドレスのすでに公開された公開鍵を読み取る;第二に、十分に大型の量子コンピュータで対応する秘密鍵を計算する;第三に、この秘密鍵を使って合法的な署名を偽造し、そのアドレス内のコインを自分の名義に移す。ネットワークはこの署名が本物か偽物かを区別できない。なぜなら、それは数学的に持ち主が自ら署名したものと完全に同じだからだ。これが、後述で繰り返し「公開鍵がすでに公開されているかどうか」が強調される理由である:公開鍵が公開されていなければ、攻撃の第一ステップは始まらない。
脅威はいつ到来するのか?
過去1年の間に、暗号資産を破るのに必要な量子リソースの推定値は学界で大幅に低下した。Google Quantum AIが2026年3月に発表したホワイトペーパー(共著者にはスタンフォード大学のDan Bonehとイーサリアム財団のJustin Drakeが含まれる)は、secp256k1曲線に対する2種類の攻撃回路を示しており、それぞれ最大1,200個と1,450個の論理量子ビットを必要とする。論理量子ビットとは誤り訂正を経て信頼性の高い計算が可能な量子ビットを指し、実際のハードウェアに換算すると、誤り率が約1000分の1の超伝導方式では、必要な物理量子ビットは50万個未満で、完全な実行には約18分から23分かかる。計算の約半分は事前に完了できるため、ある公開鍵が取引のブロードキャスト時に開示されると、攻撃者はわずか約9分で秘密鍵を導出できる。CoinDeskは報道の中で、これは攻撃者が約41%の確率で元の取引が確認される前に資金を移せることを意味すると述べている。Forbesは、この結果が従来の数百万物理量子ビットという推定に比べて約20分の1に縮小したと見ている。
量子ビットは量子コンピュータがブロックチェーンを解読するのに必要な計算能力と簡単に理解でき、それに対応して、Q-dayとは十分に強力な量子コンピュータが出現する日のことを指す。
Craig Gidneyは2025年5月のプレプリントで、RSA-2048の解読に必要なノイズを含む量子ビットが100万個未満にまで低下したと指摘しており、彼とEkeråが2019年に行った推定は2,000万個であった。カリフォルニア工科大学、Oratomic、カリフォルニア大学バークレー校がホワイトペーパー発表当日に提出した別のプレプリントは、中性原子方式を使用すれば1万個から2.6万個の量子ビットで十分かもしれないと主張しているが、この結論はシミュレーションによるものであり、ハードウェアによる検証はまだない。さらに、Googleは攻撃回路自体を公開しておらず、ゼロ知識証明のみで回路の有効性を示しており、これはこの分野で初めて採用された「責任ある開示」の方式である。
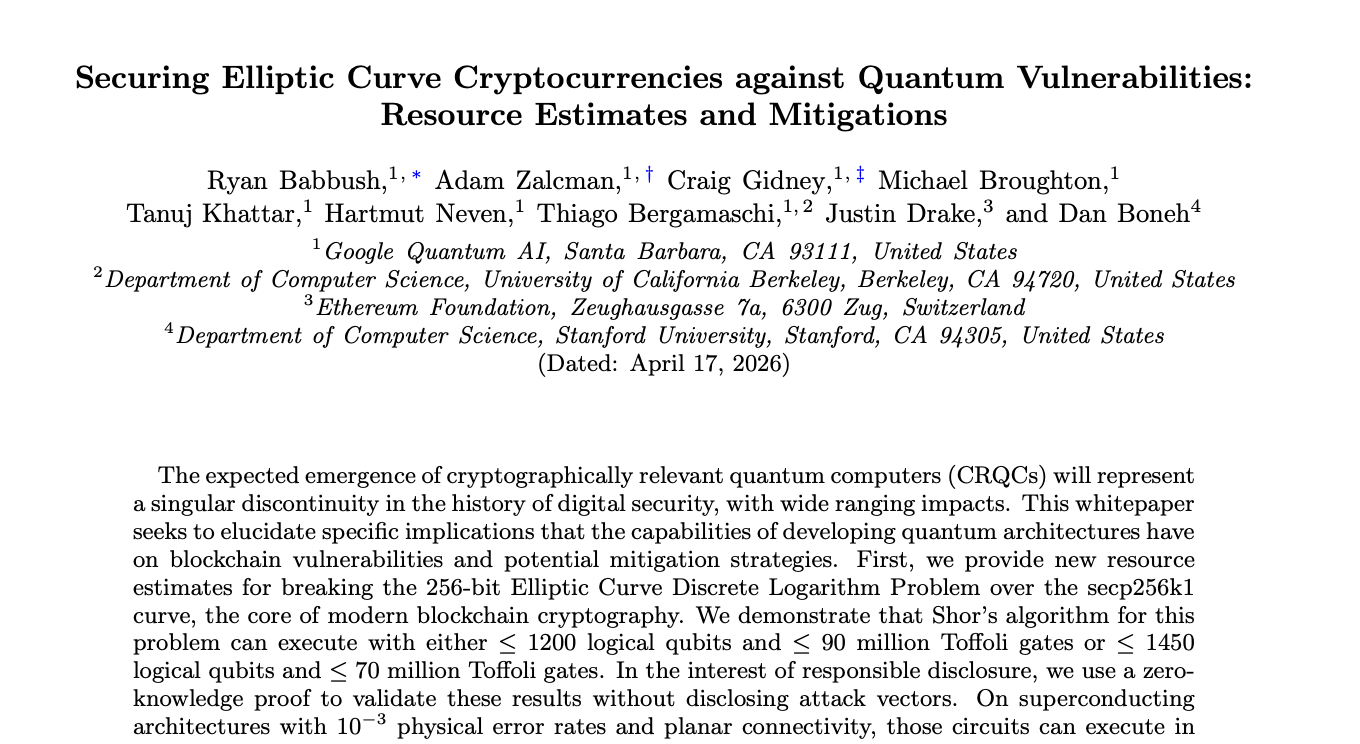
Google論文のスクリーンショット、出典:arxiv
しかし、慌てる必要がないのは、ハードウェアの現状と上記の推定との間にはまだ大きな隔たりがあるからだ。GoogleのWillowチップはわずか105量子ビットしかなく、公開デモで解読に成功した最大の楕円曲線鍵はわずか15ビットであり、ビットコインが使用するのは256ビット鍵である。Project Elevenがこのために授与したQ-Day賞にも議論があり、ビットコイン開発者はその出力がランダムな推測と有意な違いがないと考えている。
実際の解読能力を備えたマシンがいつ出現するかについて、専門家の判断はおおむね2030年代初頭から中期に集中しており、2030年以前にもリスクがある。Coinbase顧問委員会は、NISTが設定した2035年の移行期限までにそのようなマシンが出現しないと確信することはできないと述べている。Charles Hoskinsonは2033年までに商用レベルの量子コンピュータが出現する確率は半分を超えると考えており、Nic Carterはビットコインが2035年までに攻撃されやすくなる確率を70%から80%と推定している。Googleは自社のポスト量子移行スケジュールを2029年に設定している。
リスクの性質と露出規模
公開台帳にとっての主要なリスクは署名の偽造、すなわち攻撃者が公開鍵の露出を前提に秘密鍵を導出して資産を盗むことであり、業界でよく言われる「先に収集し、後で解読する」ではない。公開鍵がすでにチェーン上に現れているアドレスの資産は、大型量子コンピュータが出現した日から「静的露出」状態にある;ハッシュ値のみをアドレスとし、一度も使用されたことのない資産は、取引がブロードキャストされてから確認されるまでの短い時間枠でのみ露出する。「先に収集し、後で解読する」脅威は主にプライバシーコインに





