


詳細な技術説明: CertiK による Ant Group の HyperEnclave の高度な正式検証


先週、CertiK は、Ant Group の信頼できるネイティブ テクノロジー チームが開発した革新的でオープンなクロスプラットフォームの信頼できる実行環境 (TEE) である HyperEnclave の高度な正式検証を完了したと発表しました。
Web 3 の世界を保護するという使命を達成するために、CertiK は監査プロセス中にさまざまな分析手法を採用しました。これには、人間の監査人による詳細かつ厳密なコード レビュー、ファズ テストと静的分析によるプログラムのバグの発見、モデル チェックを使用した標準プロトコルのプログラムの正しさの数学的証明が含まれますが、これらに限定されません。これらの中で最も強力なものの 1 つは、機械検証された証明 (つまり、形式的検証) の使用です。
正式な検証には、モデル チェックの使用などの標準プロパティの自動検証と、特定のプロジェクトに対してカスタムメイドのセキュリティ プロパティが定式化および証明されるより高度な検証の両方が含まれます。
以下の図に示すように、Web 3 アプリケーションはソフトウェア スタック上のコンポーネントのすべての層に依存します。スマート コントラクトのビジネス ロジックは高級プログラミング言語で記述され、バイトコードにコンパイルされ、ブロックチェーン ノード上のバイトコード仮想マシンによって実行されます。チェーンのノードは、その特定のコードを実行して、誓約やコンセンサス アルゴリズムなどの構成を計算します。さらに、ブロックチェーン ノードは、オペレーティング システム、仮想マシン モニター、信頼できる実行環境などのシステム ソフトウェアを含む物理クラウド インフラストラクチャ上で実行されます。
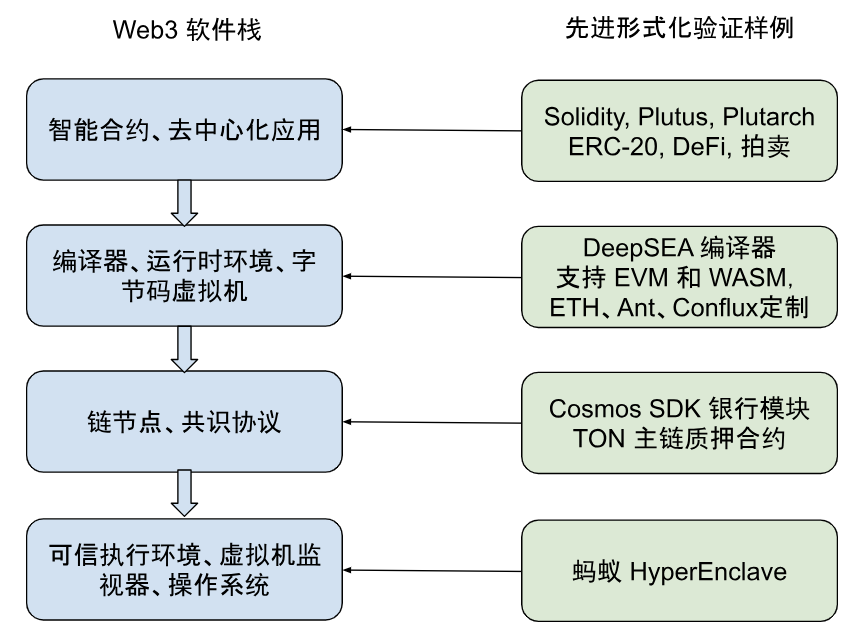
Web 3 のセキュリティについて議論するとき、ソフトウェア スタックの最上位に位置するスマート コントラクトに注目することがよくあります。下位層のソフトウェア コンポーネントは複数の異なる Web 3 アプリケーションで共有されるため、よりテストされ、バグが発生する可能性が低くなります。
しかし同時に、これによりブロックチェーンの重要性もさらに高まります。ブロックチェーン ノードのコードのバグはそのブロックチェーン上のすべてのアプリケーションを危険にさらす可能性があり、システム インフラストラクチャのバグは Web 3 の世界全体を危険にさらす可能性があります。
機械検証による証明に関する CertiK の取り組みは、Web 3 ソフトウェア スタックのあらゆる層をカバーしています。例えば:
シンボリック モデル チェックを使用して、標準インターフェイスを実装する ERC-20 コントラクトおよびその他の Solidity コントラクトを自動的に検証します。
UniSwap などの DeFi アプリケーションのスマート コントラクトを検証し、Move と Cardano の契約監査の一部として正式な検証を行い、一部の Solidity プロジェクトのカスタム プロパティを検証しました。
当社の DeepSEA Validation Compiler は、コンパイル中のエラーを排除するように設計されています。
Cosmos SDKの標準バンクモジュールを正式に検証しました
TONチェーンのメインチェーン質権契約を正式に確認しました
最初のレベルのタイトル
HyperEnclave の信頼できる実行環境
Trusted ExecutionEnvironment (TEE) は、最も困難なタイプの攻撃の 1 つであるコンピューターのオペレーティング システムを制御することさえできる攻撃からアプリケーションを保護するように設計されています。
最も注目すべき TEE には、Intel の SGX、Arm TrustZone、AMD SEV などがあります。これらは、特定の安全なアプリケーション (エンクレーブ) がロードされていることを CPU に暗号的に証明させ、他のソフトウェアがそのアプリケーションに干渉するのを防ぐことによって機能します。
TEE はデジタル ライフのさまざまな側面に統合されています。 Apple の FileVault などのディスク暗号化ソフトウェアや Google Authenticator などの 2 段階認証アプリはキーを TEE に保存するため、誰かがラップトップや携帯電話を盗んで分解した場合でもキーを保護できます。
同時に、Web 3 では、TEE の重要性もますます高まっています。暗号通貨ウォレットは、暗号化キーをより安全に保存するために TEE も使用します。分散型ブロックチェーン オラクルは TEE を使用してデータの信頼性と信頼性を高めることができます。ゼロ知識証明実装エラーからの回復を支援するために、「2-of-3 システム」に TEE を使用するという提案があります。
LucidiTEE、SubstraTEE、Oasis Network、AntChain など、ユーザーにデータ プライバシー保護を提供するために TEE を使用することを提案するブロックチェーン プロジェクトもいくつかあります。
現在、ほとんどの TEE はクローズド ソースであり、特定のハードウェア ベンダーに関連付けられています。たとえば、Intel SGX を使用するには、アプリケーションが Intel CPU 上で実行され、Intel によって承認され、ホワイトリストに登録される必要があります。しかし、ハードウェアの開発は本質的に遅いため、TEE の機能セットは小さく、セキュリティの問題により CPU ファームウェアの更新が必要になります。対照的に、HyperEnclave は主にソフトウェアで実装され、広く利用可能な 2 つのハードウェア機能を利用します。
まず、コンピューターのトラステッド プラットフォーム モジュール (TPM、一般的に UEFI セキュア ブートの実装に使用されます) を使用して、HyperEnclave と特定のセキュア エンクレーブ (エンクレーブ) のセットが実行されていることを確認します。 2 番目に、HyperEnclave は CPU の仮想化拡張機能を使用してエンクレーブを保護します (通常、VMware、VirtualBox、Hyper-V、KVM などの仮想マシン モニターによって使用されます)。コンピューター ハードウェアにとって、HyperEnclave は他のハイパーバイザーのように見えますが、エンクレーブにとっては、SGX 用に作成されたアプリケーションを HyperEnclave で実行するように簡単に適合できるようにする SGX 互換 API を提供します。標準の仮想化テクノロジを使用することで、オペレーティング システムと緊密に対話する高性能アプリケーションを簡単にサポートできます。
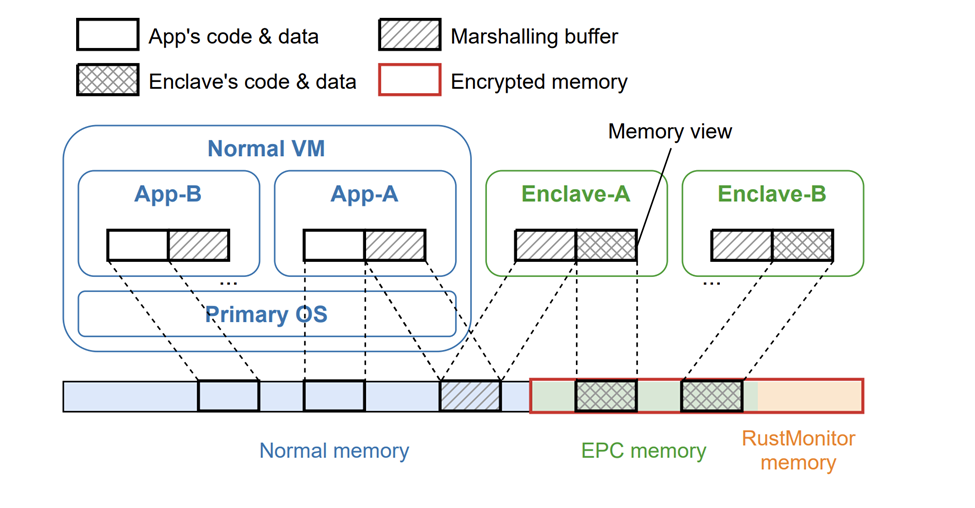
HyperEnclave の最も重要な部分は RustMonitor と呼ばれるモニターで、他のエンクレーブやオペレーティング システムからの危険からエンクレーブを保護します。仮想化されたエンクレーブと OS"guest"これは、メモリにアクセスしようとするたびに、アクセスされたメモリ アドレスが、最初に RustMonitor によって管理されるページ テーブルを通じて変換されることを意味します。エンクレーブを物理メモリの異なる領域に配置することで、RustMonitor は他のエンクレーブが所有するデータを決して読み取ったり上書きしたりできないようにすることができます。しかし、これは単なる静的な分離ではありません。エンクレーブがオペレーティング システムと通信するには、一部のメモリ アドレスの重複を許可する必要があり、アドレス マップはページ区切りが処理されるときに更新されます。
HyperEnclave の開発者は、メモリ アドレス マッピング テーブルがどのように動作することが期待されるかを定義する、「ページ テーブルが従わなければならない不変プロパティ」のセットを作成しました。これには、たとえば、「仮想アドレスが ELRANGE 内にある場合にのみ、仮想アドレスが EPC 内の物理ページにマップされる」などの属性が含まれます。詳しい特性については正式検証報告書をご参照ください。これらの条件に違反するエラーは、HyperEnclave システム全体のセキュリティ保証を無効にする可能性があります。
最初のレベルのタイトル
HyperEnclave の RustMonitor の正式な検証
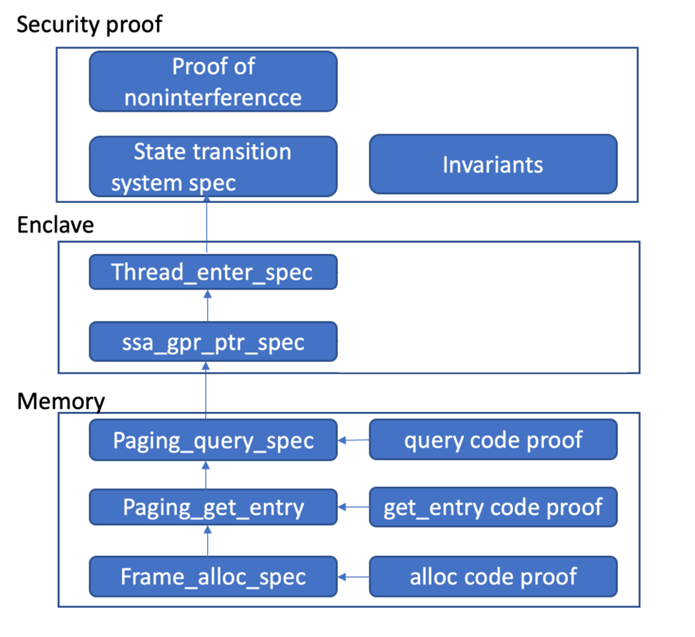
RustMonitor のページ テーブル管理コードは、小さい上に安全性が重要であるため、検証の対象として適しています。 Web 3 スマート コントラクトの場合と同様に、その正式な検証に力を入れることは可能です。このプロジェクトでは、CertiK はページ テーブルが従う必要がある不変プロパティから開始し、それらを英語から Coq 正式仕様言語に翻訳します。次に、RustMonitor コードがテーブルを変更したときに、結果として得られるテーブルが依然としてすべての不変プロパティを満たしていることを機械検査で証明します。
実際、これらの不変式の設計が正しいこと、およびそれらの不変式の Coq 言語への翻訳が正しいことも確認したいため、私たちの開発作業はさらに進んでいます。この目的を達成するために、クライアント コードが監視できる情報を Coq でさらに指定し、不変プロパティを使用して他の情報フローが存在しないことを証明します ("無関連性定理")。これらすべての証明を総合すると、ページ テーブル管理が設計と実装の両方で正しいという強力な保証が得られます。
ただし、TEE 監視プログラムの正しさを証明するのは簡単な作業ではありません。仮想化モニターやオペレーティング システム カーネルなどのシステム レベルのプログラムは、ポインターを含むデータ構造を含み、型の抽象化をスキップし、パフォーマンスが高度に最適化された低レベル コードを多用します。今日に至るまで、このようなプログラムの検証は、コンピューターサイエンスのトップジャーナルに掲載されるに値する熱い研究課題であり、コードの各行を証明するには多大な労力が必要です。
たとえば、seL 4 の最初の証明には 20 人年かかりましたが、Komodo では、C コードの約 650 行に相当するアセンブリ コードの検証に 2 人年かかりました。これらのプロジェクトのコードは、すでに運用されており Rust イディオムで記述されている HyperEnclave とは異なり、検証を簡素化するために特別に書き直されています。最先端技術に基づくと、すべてのコードを検証することは経済的に非現実的です。もう1つの問題は、Rustの検証ツールチェーンが他のプログラミング言語に比べて成熟していないことです。実際のコードの代わりに手動の「モデル」コードを記述することで、検証の負担を軽減できます。一例として、検証研究プロジェクトである Sanctum TEE があります。このアプローチの欠点は、コードと抽象モデルの間の不一致によって、モデルに関する安全性や正確性のプロパティが弱められたり、無効になったりする可能性があることです。
CertiK は、この問題を解決する独自の立場にあります。当社の 2 人の創設者である Shao Zhong 教授と Gu Ronghui 教授は、同時認証抽象化レイヤー (CCAL) 検証手法の発明者であり、この手法を使用して世界初の同時認証オペレーティング システム カーネル CertiKOS を検証し、KVM 仮想化モニター seKVM と検証を行いました。 ARM 機密コンピューティング アーキテクチャ。 CCAL の基本的な考え方は、プログラム内のすべての関数を多くの「層」に分割し、各層の抽象モデルを記述し、関数の実際のコードがその抽象モデルを実装していることを証明することで、リスクを大幅に軽減します。コードが抽象モデルの動作と一致しません。階層化されたアプローチでは、プログラム全体を単一のモノリスとして検証するよりも、コードの証明と同時実行の問題を簡単に処理できます。 seKVM と Arm CCA に関するこれまでの取り組みは、これまで正式な検証には大きすぎた産業規模のシステム ソフトウェア プロジェクトの検証に注目を集めました。
HyperEnclave の正式検証チームには、以前に CertiKOS と seKVM の検証に参加したメンバーが含まれており、この経験を利用してセキュリティ保証と検証リソースの間で適切なバランスを取るよう努めています。これを行うために、CCAL 仕様に基づいた回復力のある検証アプローチを使用しました。私たちのフレームワークは、関数コードがモデルに準拠しているかどうかの検証をサポートしていますが、この検証を関数のサブセット (メモリ ページを直接処理する 49 個の関数) に対してのみ実行することにしました。表)。他の関数については、Rust コードの手動による Coq 変換が正しいと仮定し、これらの Coq モデルの機能の正確性のみを証明します。ここでソース コード内でアクセスされるデータ構造の抽象化のレベルによって、各関数がそのコードがモデルに準拠していることを検証する必要があるかどうかが決まります。 HyperEnclave が高レベルの Rust データ構造を使用する場合、それらを Coq に直接変換しますが、低レベルのバイトベースのページ テーブル形式を使用する場合は、高レベルの機能モデルとの同等性を証明するためにより多くの労力を費やします (詳細を参照)正式な検証報告書)。 RustMonitorの場合、これは、ページテーブル表現を処理する「Memory」モジュールをコード証明し、エンクレーブの状態を管理する「Enclave」モジュールの抽象モデルを使用し、結果として得られるすべてのモデルを組み合わせて不変定理を証明することを意味します。トップレベルのセキュリティ定理。
この検証のもう 1 つの興味深い点は、コードの証明がどのように行われるかです。ページ テーブルを処理する HyperEnclave コードは低レベル コードであり、既存の検証ツールはいずれもこれを適切に処理できません。この目的を達成するために、Rust コードを中間言語 MIR (Mid-level Intermediate Representation) に変換して検証し、それを使用して主要な機能を検証するフレームワークを開発しました。 MIR は小さな言語であるため、正確な操作セマンティクスを記述し、コンパイラーによって生成された MIR コードの正確な検証を実行できます。これにより、コードの証明は、 の任意のトランスレーターに依存するよりも強固な基盤を持つことができます。
要約する
要約する
Trusted Execution Environment (TEE) はクラウド コンピューティングおよび Web 3 アプリケーションの基礎テクノロジーであるため、そのセキュリティを構築することが重要です。このプロジェクトでは、CertiK は高度な形式的検証技術を適用して最も重要なコンポーネントを検証し、そのコードが期待どおりに動作し、実際に望ましいセキュリティ特性を満たしていることを強力に保証しました。
この正式な検証作業はプライベート コンピューティングのセキュリティ保護の一部にすぎず、システム全体の 1 つのコンポーネントにすぎない RustMonitor のページ テーブル管理部分のみを対象としています。将来的には、他のプライバシー コンピューティング コンポーネントのコード レビュー、テスト、正式な検証も実施する予定です。コア部分を検証することで、プライバシークラウドコンピューティングの強固な基盤を築きました。





