


Certik: 2023 年第 1 四半期の Web3.0 業界セキュリティ レポート


まとめ
まとめ
● 悪意のある攻撃者は、2023 年第 1 四半期に Web 3.0 プロトコルから 3 億 2,000 万ドル (320,332,058) を超える価値を盗みました。
● この数字は、2022 年第 4 四半期の資産損失 9 億 5,000 万ドルの約 3 分の 1、2022 年第 1 四半期の資産損失 13 億ドルの約 4 分の 1 です。
● 2023 年の第 1 四半期には、損失の 60% 以上を引き起こしたセキュリティ インシデントが 1 件だけでした。それは、1 億 9,700 万ドルの Euler Finance 侵害事件でした。
● 90 件の出口詐欺が「背後」で総額約 3,100 万ドル (31,043,335 ドル) の資産を盗まれ、52 件のフラッシュローン攻撃とオラクル操作の脆弱性により 2 億 2,000 万ドル (222,963,86 ドル) を超える損失が発生しました。オイラー事件が直接的にフラッシュローン攻撃による平均損失額を428万8,000ドルに押し上げたのに対し、出口詐欺による資産損失の平均額は34万5,000ドルとそれよりも低い。
PDFのダウンロードリンクは記事の最後に添付されています
導入
導入Euler Finance全体として、2023 年の第 1 四半期は比較的静かです。損失額は2022年同期の24%にとどまり、昨年第4四半期の9億5000万ドルから大幅に減少した。第 1 四半期に 60% 以上の損失が発生する場合
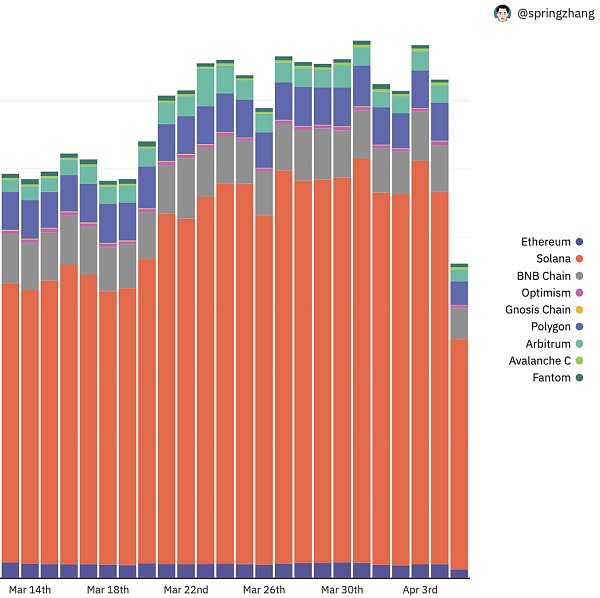
優良資産の価値は前年同期に比べて大幅に下がったが、その価格は第1四半期に大きく回復した。主要ネットワークにおける毎日のトランザクション量も横ばいまたは増加しています。イーサリアムは 1 日あたり平均約 110 万件のトランザクションを処理し、BNB チェーンも年初の 1 日あたりのトランザクション量の継続的な減少を反転させ、1 日あたりのトランザクション数の最低 225 万件から年末までに平均 400 万件近くまで回復しました。 3月の。
画像の説明
出典: デューン・アナリティクス
特に、Arbitrum エコシステムは、2 月末に 1 日あたりのトランザクション量の点でイーサリアムを超えた最初の L2 となり、3 月にユーザーにエアドロップされた後、トランザクション量のさらなる急増を引き起こしました。第 1 四半期、Arbitrum のセキュリティ インシデントにより約 426 万 1,000 ドルの損失が発生しました。これは、Web 3.0 ブロックチェーン全体の損失総額の 1.45% に相当します。
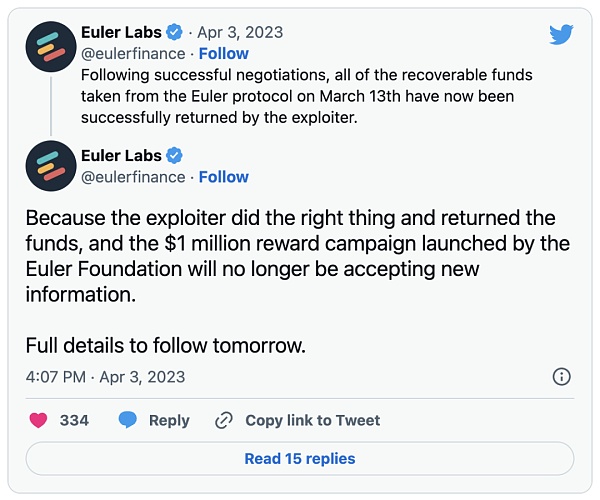
Euler Finance のハッキングは当四半期最大のセキュリティ インシデントでしたが、最終的に資金のほとんどが返還され、インシデントの影響は弱まりました。今四半期のハッキング、詐欺、エクスプロイトによる損失が減少した理由を正確に説明したり推測したりすることはできませんが、大きな可能性の 1 つは、Web3.0 セキュリティの重要性に対する一般の認識と相まって、資産価格の低下によるものでもあります。しかし成長し続けています。この傾向が第 2 四半期、さらには 2023 年全体まで続くことを期待しています。"オイラーの損失: 1 億 9,700 万ドル"回収可能なすべての資金
Euler Finance返されました
これは、「ユーザーが事実上あらゆる Web 3.0 金融資産の貸し借りを可能にする、イーサリアム上の非保管プロトコル」です。 2023 年 3 月 13 日、攻撃者はフラッシュ ローンを使用して複数の Euler Finance プールを攻撃しました。彼らは最終的に約1億9,700万ドルを盗んだ。このインシデントだけでも、第 1 四半期における Web 3.0 セキュリティ インシデントの損失総額は 2 倍以上になりました。
さらに、オイラーのホワイトペーパーでは、ミント関数の値の上限はデポジットの 19 倍であると説明されていますが、複数回呼び出された場合、レバレッジ係数を実際に制御することはできません。
攻撃プロセス
攻撃プロセス"repay"攻撃者フラッシュは、AAVE から 3,000 万 DAI を融資し、eDAI 契約を通じて 2,000 万 DAI を Euler に預け、2,000 万 eDAI を受け取りました。攻撃者が 2,000 万 DAI をデポジットする前、オイラー プールの DAI 残高は 890 万でした。次に、攻撃者は「eDAI.mint()」を呼び出します。この特定の「ミント」機能は Eule Financer に固有のもので、ユーザーは繰り返し借りたり返済したりすることができます。これは借入サイクルを作成する方法であり、その結果、レバレッジを利かせた借入ポジションが得られます。 「ミント」がコールされると、2 億 dDAI と 1 億 9,560 万 eDAI が受信されました。 (注: dToken は債務トークンを表し、eToken は住宅ローン資産を表します)。移行"mint"、eDAI プール内の 1,000 万 DAI をオイラーに返済すると、1,000 万の dDAI が破棄されます。それからもう一度電話してください
、攻撃契約のために 2 億 dDAI と 1 億 9,560 万 eDAI の形で別の借入ポジションを作成します。現時点での攻撃者のポジションは、3 億 9,000 万 dDAI と 4 億 eDAI です。"donate"「donateToReserves」(脆弱な機能は 2022 年 7 月に導入されました)を呼び出して、1 億 eDAI を Euler に転送します。この法律の担保状況について適切なチェックが行われていなかったため、
最後の攻撃者は「違反者」(不健全なレベルの負債を持つアドレス)となり、そのリスク調整後の負債が担保価値をはるかに上回るため、清算される可能性があります。攻撃者が展開した清算人契約により「違反者」の清算が開始され、清算人はプラットフォームの仕組みを利用して 20% の利益を得ました。
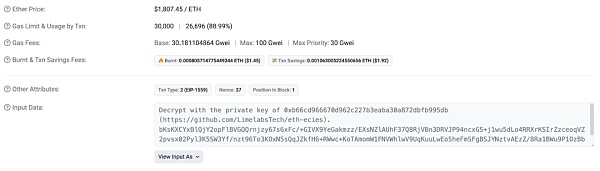
攻撃後、Ronin Bridge 攻撃に関連するウォレットがオンチェーン メッセージを介して Euler 攻撃者と通信し、暗号化されたメッセージと「復号ツール」へのリンクが添付されました。これは、オイラー攻撃者から資金を盗むことを目的としたマルウェアである可能性が高くなります。
これは事件の興味深い展開であり、プロのハッカーが Web 3.0 分野で採用するさまざまな戦術や戦術を明らかにするものです。
3月20日、ハッカーらはブロックチェーン上にメッセージを送信し、交渉に応じる意向を表明した。
「私たちは、影響を受けるすべての人がこれらの問題を少しでも簡単に解決できるようにしたいと考えています。私たちに属さないものを保持するつもりはありません。安全なコミュニケーションを確立し、合意に達しましょう。」
- トランザクション ID: 0xcc73...6a1c0
この事件は、Web3.0 分野の他の多くのハッキング事件と比較すると「ハッピー」エンドですが、プロジェクトがハッカーの「善意」を期待できるわけではありません。盗まれた価値の大部分は決して返されないため、事前のセキュリティ予防策が非常に重要です。
画像の説明
出典: ツイッター
ココモ ファイナンスとその他 89 件の出口詐欺
出国詐欺の継続的な脅威は、第 1 四半期に特に顕著でした。 2023 年の最初の 3 か月間で、89 件の出口詐欺により、投資家から 3,100 万ドル以上が盗まれました。出口詐欺、一般的にプロジェクト暴走と呼ばれるもの。 「ラグプル」としても知られ、通常、詐欺師はプロジェクトの多額の資金を突然引き出し、プロジェクトに「脂肪を与えた」後プロジェクトを閉鎖し、最終的には投資家が保有するトークンの価値を失わせます。長年にわたる出国詐欺の蔓延と影響を示す統計は数多くありますが、その特徴や加害者を調査したデータやレポートはほとんどありません。 CertiK は出口詐欺の開始から終了までのサイクル全体を検査しますラグプル40個
最終的に流動性から除外される共通点と相違点をよりよく理解するため。プロジェクトの特徴を特定し、定性的および定量的な分析を行うことで、ラグプルに共通する特徴を特定して分析することができました。
Kokomo Finance は、Optimism にデプロイされた Ethereum のレイヤー 2 スケーリング ソリューションです。 2023年3月26日、ココモファイナンスは出口詐欺を実行しました。プロジェクト チームが管理するデプロイヤ コントラクトには、プロトコルの融資機能を停止し、デポジットを外部アドレスに転送することを可能にする悪意のあるコントラクトが実装されており、その結果 141 wBTC の損失が発生しました。典型的な離脱詐欺と同様、チームはその後すべてのソーシャル メディア アカウントを削除し、プロジェクトの Web サイトにはアクセスできなくなりました。
これは第 1 四半期で最大の穴ではありませんでしたし、特別な穴でもありませんでした。しかし、それは代わりに、この種の詐欺の継続を表しています。つまり、Web 3.0 ユーザーからお金が盗まれて積み増されています。
詐欺師が Web3.0 の池で何度もフィッシング
BombFlower
Web3.0 と暗号化の世界は常に進化しています。そしてこの発展に伴い、コミュニティは新たな、より複雑な脅威や課題に直面し始めています。そのような脅威の 1 つは、ユーザーをだまして貴重な資産を譲渡させることを目的とした偽のウォレットの蔓延です。これらの偽ウォレットは Web3.0 コミュニティにとって継続的な問題であり、それらを特定して暴露するには献身的な努力と調査が必要です。
CertiK は組織的な詐欺シンジケートを発見しました。このグループは、ユーザーを欺き、ユーザー資産を盗むために展開された偽のウォレットを組織しました。このグループが使用する特定の回避的なフォレンジック対策機能は珍しいため、BombFflower と名付けました。このグループが使用している検出回避技術により、これらの偽ウォレット モバイル アプリは主流のマルウェア検出ツールでは見逃される可能性があります。
BombFflower グループは通常、これらの偽のウォレットを正規のウォレットに酷似するように設計します。たとえば、ドメイン名をわずかに変更しただけで、元の Web サイトと同様のデザインとレイアウトを使用します。そのため、ユーザーが区別するのは困難です。
偽のウォレットにはバックドア、フック技術の生成機能が含まれており、ウォレットの Javascript コード (index.android.bundle など) または小さなコードに悪意のあるコードを直接挿入します。
Monkey Drainer
ユーザーは、ウォレット アプリケーションのダウンロード元となる Web サイトのドメイン名を再確認し、基本的な予防策として、Web 3.0 通貨取引に使用されるコンピュータ上でマルウェア対策ソフトウェアを実行する必要があります。
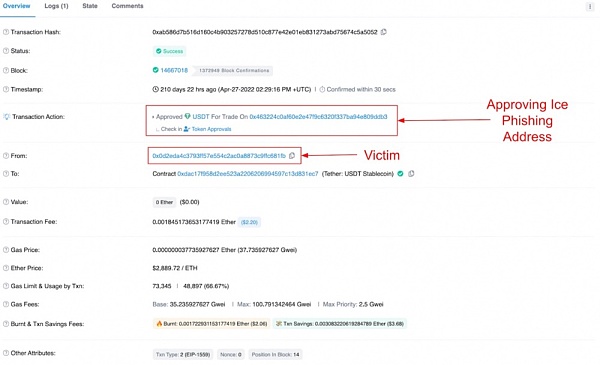
Ice Phishing一般に Monkey Drainer として知られるフィッシング キットを悪用する詐欺師がいるのを目撃しました。これらのフィッシング キットは、悪意のある攻撃者が Web3.0 コミュニティから資産を盗むための迅速かつ簡単なツールを提供します。これらのキットは、ユーザーの資金を盗もうとする詐欺師志望者に悪意のあるベンダーによって販売されており、「詐欺のプロ」に詳しくなくても、フィッシング キットを使えば獲物を捕まえることができます。 Monkey Drainer キットと同様のフィッシング キットは、「アイス フィッシング」と呼ばれる手法を使用して、ユーザーをだまして無制限のアクセス許可を持つトークンを消費させます。
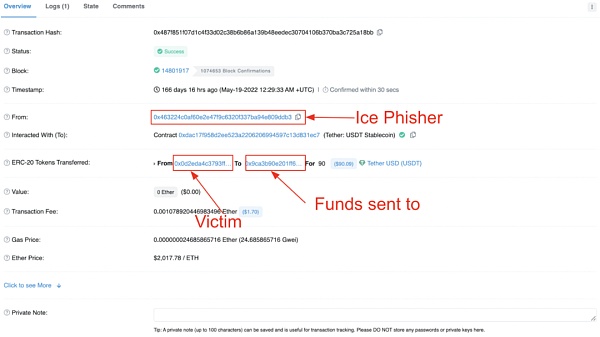
これは Web3.0 の世界に特有の攻撃の一種で、ユーザーがだまされてアクセス許可に署名させられ、詐欺師がユーザー アカウント内の資産を直接消費できるようになります。これは、ソーシャル エンジニアリングの一種であり、ログイン認証情報やウォレット、秘密キーやパスワードなどの資産情報などのユーザー データを盗むためによく使用される従来のフィッシング攻撃とは異なります。これにより、Web3.0 ユーザーにとって Ice Phishing はより大きな脅威となります。DeFi プロトコルとのやり取りではユーザーにアクセス許可を与える必要があり、詐欺師は承認した悪意のあるアドレスが正当なものであるとユーザーに納得させるだけでよいからです。ユーザーが詐欺師による資産の使用を承認すると、アカウントが盗まれるリスクがあります。
ユーザーは、revoke.cash や Etherscan の Token Approval Checker などのサイトを使用して、付与されたアクセス許可を確認することで、Ice フィッシングから身を守ることができます。認識されていないアドレス、または承認なしにトランザクションを開始するアドレスがある場合は、そのアドレスに付与されているすべての権限を取り消す必要があります。
従来の金融システムが打撃を受ける
金融機関が預金の移行や流動性の問題に取り組む中、割引窓口借入の増加や緊急準備金の創設は、銀行システム内の根深い脆弱性を浮き彫りにしている。対照的に、Web 3.0 通貨エコシステムは、この激動の時代でも効果的に機能する能力を証明しています。たとえば、SVB が Circle 預金を取り下げることを心配するユーザーは、24 時間 365 日のマーケットプレイスで Web 3.0 通貨と USDC を取引でき、取引に応じる意欲のあるユーザーにはそれに応じた報酬が与えられます。
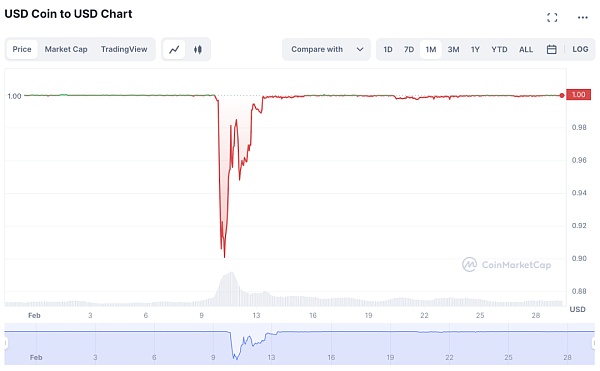
画像の説明
出典: CoinMarketCap
Web 3.0 マネー エコシステムの主な目標は常に、従来の金融に代わる分散型で自由かつ公正な代替手段を構築することでした。 Web 3.0 マネーネイティブ ソリューションをさらに開発することで、業界はますます脆弱になる従来の金融システムからさらに隔離されることができます。このうち、後者は安定を維持するために政府の介入や取引の停止を必要とすることが多い。
米国と欧州の金融システムにおける最近の出来事は間違いなく従来の銀行の弱点を明らかにしましたが、Web 3.0 通貨エコシステムはその回復力と効率性がより優れていることが証明されました。従来の金融への依存を減らすことで、Web 3.0 通貨エコシステムは繁栄する機会を得て、ますます脆弱になりつつある従来の銀行システムに代わる堅牢かつ分散型の代替手段となるでしょう。
コミュニティ向けスカイネット: 概要Skynet for Community2023 年の第 1 四半期に、CertiK は誇りを持って
は、Web3.0 エコシステムの信頼性と透明性を高めるために設計された、オールインワンのセキュリティ、デューデリジェンス、データ プラットフォームです。このプラットフォームは、コミュニティ ユーザー、投資家、プロジェクト チームに、Web3.0 エコシステムを簡単に調査して理解するために必要なツールとリソースを提供することを目指しています。
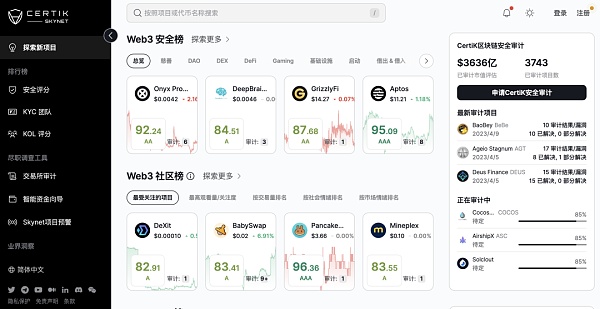
何千もの Web 3.0 プロジェクトが毎日数百万のデータ ポイントを作成しているため、ユーザーはノイズの中で簡単に道に迷ってしまいます。スカイネット フォー コミュニティの豊富なデータ主導の洞察は、ユーザーが新しいプロジェクトを発見し、関心のあるプロジェクトについてデューデリジェンスを実施し、Web 3.0 分野の最新ニュースや開発状況を把握するのに役立ちます。このプラットフォームは、Web 3.0 で最もアクセスしやすい、セキュリティに重点を置いたデュー デリジェンス ツールに膨大な量のデータを集約します。実用的なオンチェーン データやソーシャル データに対する包括的なデュー デリジェンスを実施する場合でも、スマート コントラクトの監査を完了するための最新プロジェクトを発見する場合でも、最も貴重な業界の洞察やセキュリティのベスト プラクティスを発掘する場合でも、スカイネット フォー コミュニティはプロセスを簡素化し、これらすべてのデータはユーザーが閲覧できる 1 つのプラットフォーム。新しく設計されたインターフェイスと強力な機能を備えた Skype for Community は、情報に基づいた意思決定を行い、Web3.0 エコシステムの信頼性と透明性を促進するための究極のツールです。
コミュニティのためのスカイネット: ソリューション
スカイネット コミュニティのホームページはデフォルトで「新しいプロジェクトを探索する」になっています。このページから、いつでもどこでも簡単に気になる商品を検索したり、新品の商品を探すことができます。
Web3.0 セキュリティ リストは、セキュリティ スコアと市場パフォーマンスに基づいてプロジェクトをリストし、ランク付けします。セキュリティ スコアは、プロジェクトのコード セキュリティ、基本的な健全性、運用上の回復力、コミュニティの信頼、市場の安定性、ガバナンスの強さを計算および考慮する独自のアルゴリズムを通じて生成されるスコアです。セキュリティ スコア リーダーボードを使用すると、ユーザーはセキュリティ体制に基づいて最もパフォーマンスの高いプロジェクトをすばやく特定し、類似のプロジェクトと比較できます。Web3.0 KYC チームのリストは公開され、プロジェクトによって取得された CertiK KYC バッジのステータスに従ってランク付けされます。厳格なバックグラウンドチェックを通過したプロジェクトチームには、CertiK KYC バッジ
, CertiK は、プロジェクト チームから提供された検証可能な情報と情報のレベルに基づいて、KYC ゴールド バッジ、KYC シルバー バッジ、または KYC ブロンズ バッジを授与します。 KYC バッジは、プロジェクトの背後にあるチームを把握しており、CertiK KYC 標準に準拠して調査と検証を行ったことを示します。また、プロジェクト チームがコンプライアンス措置を履行するというコミットメントを表しています。Web3.0 KOL リストは、KOL 出力としてのコンテンツの影響力と範囲を反映する各 KOL の影響力スコアに従ってランク付けされます。これリーダーボード
Web 3.0 業界を形成している KOL を特定することに興味がある人にとって役立ちます。さらに、KOL に関連するコミュニティやプロジェクトの概要も提供され、ユーザーがこの分野のホットスポットやトレンドをより深く理解できるようになります。
Exchange Audit Analytics を使用すると、ユーザーはオンチェーン資産の保有を表示することで、集中型取引所に対してデュー デリジェンスを実行できます。これは、予備証明書の検証における最初で最も重要なステップです。
スカイネット プロジェクトの早期警告システムは、ラグ プル攻撃と Web3.0 通貨分野の脆弱性イベントの最初の早期警告を提供できます。このシステムはさまざまな情報ソースをリアルタイムで監視し、潜在的な Rug Pull 攻撃やエクスプロイトを特定して報告します。ユーザーは、「新しいプロジェクトの探索」ページの「Web3.0 ホット スマート ファンド リスト」からウォレット アナライザーにアクセスしたり、プロジェクトの詳細ページのトークン チェーン上の監視とガバナンスと自律性モジュールで任意のウォレット アドレスをクリックしたりすることもできます。それを見るために。
スマート ファンド ウィザードは、スマート通貨ウォレット アナライザー機能のアクセス ポイントであり、ユーザーはウォレット アドレスを直接検索し、ウォレットの検索傾向、スマート ファンド リスト、流動性取引ペアを表示できます。 Wallet Analyzer はウォレット・アドレスの分析を提供し、主要なウォレットの特性、ウォレット間の関係、およびトークン・トランザクション・アクティビティの視覚的な図を表示することで、ユーザーがウォレット間のオンチェーン・トランザクションを解釈しやすくします。
今すぐスカイネット フォー コミュニティ プラットフォームにログインし、スカイネット教育ハブを読んでマスタークラスの授業を視聴し、高度なデューデリジェンスを行ってください。
CertiK エンドツーエンド セキュリティ ソリューション
Web 3.0 のセキュリティ保護に取り組む中で、CertiK は、プロジェクトによるエンドツーエンドのセキュリティ ソリューションの導入を支援する多数のツールを開発してきました。CertiK セキュリティ リーダーボード
Web 3.0 ユーザーが CertiK の監査およびセキュリティ チームの専門知識を活用して、投資プロジェクトのセキュリティ リスクをより深く理解し、より多くの情報に基づいた意思決定を行えるようにすることで、これらのユーザーはエコシステム全体を新たな高みに引き上げます。
現在、CertiK セキュリティ ランキングはセキュリティ ランキング 360 に完全にアップグレードされており、リストにある数千のプロジェクトのセキュリティ ステータスの完全かつリアルタイムの「パノラマ」が提供されます。包括的なシステム アップデートのおかげで、このセキュリティ データへのアクセスと分析がこれまでより簡単になります。さらに、定量的なツールも活用して、個人投資家に合理的な意思決定の提案を提供します。詳細については、certik.com にアクセスしてください。スカイネット スカイネットダイナミックスキャニングシステム
SkyTraceオンチェーンのトランザクション監視とオフチェーンのデータ (社会世論など) を組み合わせて、数百の Web 3.0 プラットフォーム上でリアルタイムかつ包括的なセキュリティの監視と分析を実行できます。スカイネット ダイナミック スキャン システムの先進バージョンであるスカイネット プレミアムは、2021 年に CertiK によって正式に発売される予定です。その脅威検出モデルは、機械学習を通じて、絶えず変化するスマート コントラクトのリスク環境と同期して進化します。これは、脅威インテリジェンス ライブラリとスマート コントラクト脆弱性ライブラリが蓄積され続けるにつれて、プラットフォームがより高度になり、変化し続けるスマート コントラクトのリスク環境に適応できることも意味します。現在、スカイネットのダイナミック スキャン システムは完全にアップグレードされ、スカイネットの信頼スコアのより多くの次元や、プロジェクト固有のプロジェクトのハイライトや早期警告などの新機能が追加されています。
は、イーサリアムおよび BSC ウォレットからのトランザクション データの分析および視覚化に役立つ、スマートで直感的な追跡ツールです。このツールは、個人のウォレットまたはプロジェクト チームのウォレットとの間で送受信される不審なトラフィックを特定して追跡するための詳細な分析を提供します。CertiK KYCプロジェクトのバックグラウンドチェックサービス
AI ベースの検出システムを使用して個人が本物であることを確認し、ID が一致していることを確認する ID の信頼性チェックなど、プロジェクト チームに ID 検証を提供します。認証プロセス中のリアルタイムの有効性チェックに加えて、CertiK はプロジェクト チームの各メンバーとのライブ ビデオ コミュニケーションも実施して、メンバーの身元やその他の必要なパラメーターを確認します。チームの匿名性が高まっているため、プロジェクトの危険な行為がますます可能になってきています。さらに、CertiK セキュリティ リーダーボードは、KYC 調査に合格したプロジェクト チームにブロンズ、シルバー、ゴールドの KYC バッジを授与します。これにより、プロジェクト チームの匿名性が最大限に解除され、より完全な説明責任システムが確立され、セキュリティの信頼性が向上します。プロジェクトの信頼性。
CertiK ペネトレーション テストは、運用環境で Web3.0 アプリケーションを保護するための包括的なソリューションの重要な部分です。当社の侵入テスト サービスは、経験豊富な倫理的ハッカーのチームによって独自のツールを使用して実行され、コード内の最も小さな脆弱性も見つけます。
SkyHarbor は、デジタル資産を保護および監視するためのオールインワン ソリューションを提供します。 SkyHarbor は、高度な監視および脅威検出システムを備えており、システム内の脆弱性や不審なアクティビティを迅速に特定し、資産が常に安全であることを保証します。
生態系
生態系
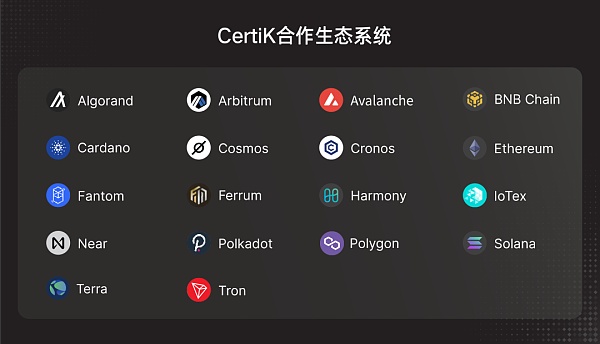
CertiK の監査およびエンドツーエンドのソリューションは、現在市場に出ているほとんどのエコシステムをカバーしており、ほぼすべての主流プログラミング言語をサポートし、ブロックチェーン プラットフォーム、Web 3.0 資産取引プラットフォーム、スマート コントラクトなどの分野でさまざまなエコロジカル チェーンにサービスを提供しています。セキュリティ: セキュリティ技術サポートを提供します。私たちが現在取り組んでいるエコシステムには次のものがあります。
CertiK Consulting と提携して Web 3.0 を最大限に活用し、当社の経験豊富なアナリスト チームがテクノロジー評価、独自の調査、戦略的アドバイスを含む完全なサービスを提供します。
CertiK は Web 3.0 の世界を保護することに尽力しており、セキュリティ データに焦点を当ててセキュリティの将来と Web 3.0 の発展を継続的に分析していきます。ユーザーが「地球の犬」や空中に踏み出す人々から遠ざかるように支援し、テクノロジーを利用してテクノロジーの価値とボートを運ぶ方法を提供します。
レポートの PDF バージョンが含まれており、リンクが生成されています。ダウンロードしてご覧ください。
ダウンロード方法⬇️





