


LD Capital: ZK プログラムのオールスター プロジェクトの概要


最初のレベルのタイトル
副題
1.1 ゼロ知識証明の概念
ゼロ知識証明 (ZKP) は現代の暗号化の重要な部分です。これは、検証者に有益な情報を提供することなく、特定の主張が正しいことを検証者に納得させる証明者の能力を指します。ゼロ知識証明は本質的に 2 つ以上の当事者が関与する合意、つまり、タスクを完了するために 2 つ以上の当事者が実行する必要がある一連の手順です。証明者は検証者に対して証明し、自分が特定のメッセージを知っている、または持っていると信じ込ませますが、証明プロセスでは証明されたメッセージに関する情報が検証者に漏洩することはできません。平たく言えば:証明したいことを証明するだけでなく、検証者に情報を開示します。"ゼロ"。
ゼロ知識証明自体には比較的複雑な暗号アルゴリズムが含まれますが、誰もがゼロ知識証明を理論的に理解できるように、[パンダを探して] の例を挙げます。
この写真に写っているパンダをグループで探していました。パンダの位置を最初に発見したのは小さな A さんでしたが、他の人のゲーム体験を台無しにしてしまうため、すぐに公に指摘することはできませんでした。
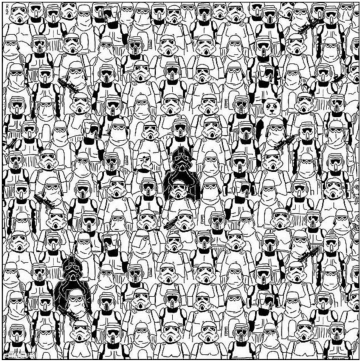
答えを他の人に知らせずに、小さな A がパンダの場所を知っていることを証明する方法はありますか?
そこでXiao Aさんは超大きな白い紙を見つけて、パンダが描かれた写真をランダムに覆いました。そこで、Aちゃんは白い紙に小さな穴を開けて、パンダだけを露出させました。
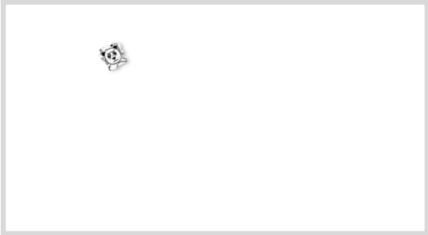
このように、パンダの位置は重要な情報として保護されていますが、小Aはパンダの居場所を他人に知らせることなくパンダを見つけたことを証明することができ、これがゼロ知識証明となります。
ゼロ知識証明の検証方法では、次のことが強調されます。そしてそして信頼性。完全性の原則は、証明者が正しい声明を受け入れるように証明者を説得できることを意味し、信頼性の原則は、証明者が検証者に間違った声明を受け入れるように説得できないことを意味します。しかし実際には、信頼性は依然として確率論的なものであり、証明者が不正行為をする確率は非常に低いと言うだけです。
副題
1.2 ゼロ知識証明理論の進化
ゼロ知識証明の概念は、1985 年に S.Goldwasser、S.Micali、C.Rackoff によって初めて提案されました。彼は論文の中で「相互作用」と「ランダム性」を導入し、初期の概念を構築しました。【対話型証明システム】。インタラクティブな証明では、検証者は証明者が持つ「知識」について一連の質問を継続的に行う必要があります。証明者は、一連の質問に答えることで、証明者がこれらのことを知っていると検証者に納得させます。"知識"。これによって生成される質問が増えれば増えるほど、より多くのやり取りが行われることになりますが、そのようなアプローチでは、証明者と検証者の両方が誠実であると人々に信じさせることはできません。
その後 10 年間、多くの伝説的な暗号学者がゼロ知識証明システムの開発に重要な貢献をしました。たとえば、M. Blum、P. Feldman、および S. Micali は、「相互作用」と「隠れたランダム性」は必要ないことを指摘し、公開パラメータ CRS (Common Reference String) に基づくモデルを提案しました。【非対話型ゼロ知識証明システム】。非対話型証明とは、証明者が検証者と対話する必要がなく、一連の公開パラメータをシステムに事前に設定する必要があり、トランザクションはゼロ知識の公開パラメータに基づいて構築および検証されることを意味します。証拠。これは、証明者が独立して証明を生成できることも意味し、証明者と検証者の間の共謀の可能性を回避します。
2010 年に、イェンス グロースは、CRS にいくつかの秘密のランダム値を隠すことにより、物議を醸した指数知識仮定 (Knowledge of Exponent Assumption) を提案しました。校正長を一定レベルまで短くする。このプロセスは、システムだけが「知っている」秘密を作成するものとして理解でき、パブリック パラメータの生成方法を知っている人なら誰でも証明を偽造できます。このプロセスは [信頼できる設定の初期化] です。このスキームは証明の長さを大幅に短縮しますが、公開パラメーターの生成方法を知っている人なら誰でも証明を偽造できるため、セキュリティ上のリスクも伴います。ただし、このスキームは、今後 10 年間でゼロ知識証明テクノロジーの最も重要な分野を確立します。
ゼロ知識証明理論の継続的な発展に伴い、暗号学者はエンジニアリングの方向に向けて徹底的な研究を実施し始めています。 2013 年には、2010 年の Jens Groth の研究に基づいて、Rosario Gennaro、Craig Gentry らがより最適化された改善計画を作成しました。これにより、証明時間が大幅に短縮され、証明長がより小さな一定レベルに短縮されました。その後、Parno らは、これに基づいて Pinocchio と呼ばれる検証可能なコンピューティング プロトコルを実装し、最適化と改善を続けました。
副題
1.3 ゼロ知識証明の開発状況
ゼロ知識証明技術と Zcash の組み合わせは、ブロックチェーン分野でゼロ知識証明技術が果たせる大きな役割に人々の注目を集めています。また、ゼロ知識証明技術が理論から応用に移行するための重要な実践でもあります。
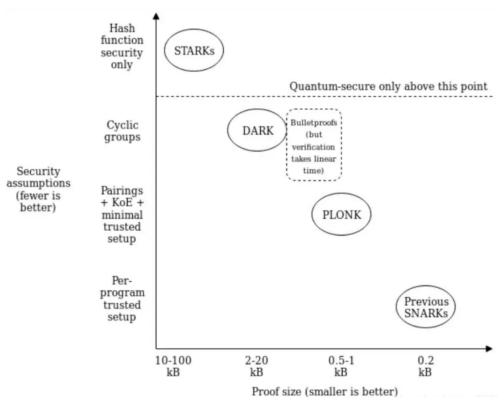
現在、ゼロ知識証明にはいくつかのスキームがあります。それぞれのスキームは、ゼロ知識証明の異なる実践を表しています。実践が異なれば、主にセキュリティ、証明サイズ、計算速度、検証速度の点で、異なる効果が生じます。
文章
1.3.1 zk-SNARK
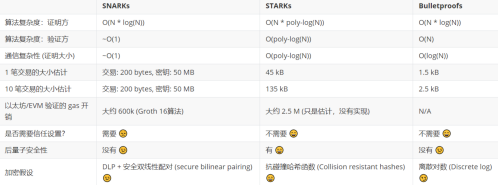
SNARK(Succinct Non-Interactive Argument of Knowledge)「Concise Non-Interactive Demonstration of Knowledge」の頭字語です。この方式の特徴は、検証プロセスに大量のデータ転送が含まれず、検証アルゴリズムが単純であるため、検証時間が計算処理量の増加に伴って指数関数的に増加しないという単純さです。第 2 に、非対話型の知識証明は証明者から検証者への単一の情報であるため、検証プロセス全体がより効率的になります。 Groth16 は現在、最速の検証速度と最小のデータ量を備えた zk-SNARK であり、Zcash はその最初の広く普及した実装です。 Groth16 は Pinocchio プロトコルをベースにさらに最適化したもので、安全性の前提を若干強化した条件下では証明サイズがほぼ半分に縮小されます。
しかし、Groth16計画の物議を醸している点は、【信頼できる設定を初期化する】、CRS の非表示のランダム値は通常、小さな集団定式化する信頼の問題信頼の問題。さらに、理論的には、証明者に十分な計算能力がある場合、偽の証明を提出することができ、システム全体のセキュリティに影響を与える可能性があります。これが、量子コンピューターがそのようなアルゴリズムを脅かすと考えられる理由です。したがって、[信頼できる設定の初期化] は、他のゼロ知識証明技術が克服しようとしている中心的な問題でもあります。 PLONK アルゴリズムも信頼できる設定の改良版であり、2 つのアルゴリズムの違いについては後で詳しく説明します。
この問題を解決するために、スタンフォード大学の暗号学者 Benedikt Bünz らが提案しました。Bulletproof(防弾) テクノロジー、以前の zk-SNARK と比較して、信頼できる設定を初期化する必要はありませんが、計算と検証時間は STARK よりも長くなりますが、証明サイズは STARK よりもはるかに小さくなります文章
1.3.2 zk-STARK
STARK(Scalable Transparent Argument of Knowledge)は、SNARK の代替として作成された、スケーラブルで透明な知識の証明です。 SNARK の Succinct の「S」とは異なり、STARK の「S」は Scalable (スケーラブル) の略であり、主に STARK 生成の証明 (Proof) の時間計算量が計算の複雑さと類似しているという点で、検証の複雑さは異なります。証明 (検証証明) ) の時間計算量は計算量よりもはるかに小さいです。つまりSTARK のスケーラビリティが向上しても、それに応じて STARK の証明の複雑さは増加しません。
しかし、もっと重要なのは、スターク信頼できる初期設定は不要なぜなら、ハッシュ関数の衝突によるより効率的な対称暗号化に依存しているからです。これもSTARKの【透明】の部分です。
SANRKと比較したSTARKの3番目の改善点は、反量子コンピューティング、つまり、量子コンピューティングでは解読できないということです。もちろん、これらの改善には犠牲も伴います。SNARKと比較すると、STARKはより複雑で、証明サイズが288バイトから数百KBに増加し、消費されるイーサリアム検証手数料も高くなります。
1.3.3 信頼できる設定のためのゼロ知識証明スキーム
信頼された設定に基づくゼロ知識証明システムは公開パラメーターを生成する必要がありますが、計算コストと証明サイズの点で独自の利点があることが証明されているため、多くのプライバシー指向のブロックチェーン アプリケーションにとって依然として推奨ツールです。信頼できるセットアップ ゼロ知識証明システムのセキュリティは、主に公開パラメータ生成のセキュリティに帰着しますが、これらのパラメータを信頼できる集中型の方法で生成することは可能ですが、分散化の目標とは両立しません。信頼された設定で使用される最も頼りになる技術は、マルチパーティ セキュア コンピューティング (MPC) です。
MPC スキームは、どの当事者もこれらのパラメーターの基礎となる数学的構造に関する知識を生成したり取得したりできないことを保証しようとします。これは、セットアップの安全性を維持するために、少数 (または 1 人) だけが誠実に動作する必要があり、生成プロセスができるだけ多くの独立したアクター間で共有されることを要求することによって行われます。明らかに、MPC を使用する場合、参加者の数が増えるほど、パラメーターのセキュリティが高くなります。
Zk-SNARK は信頼できる設定のためのゼロ知識証明スキームですが、そこではさまざまなアルゴリズムが進化しています。 Groth 16 と PLONK は、現在、信頼できる設定に最も広く使用されているゼロ知識証明スキームです。この 2 つの違いは次のとおりです。
Groth16 は最も検証速度が速く、データ量が最も少ない方式ですが、Groth16 の秘密計算には特定の問題が伴うため、毎回異なる問題に応じて MPC の信頼済み設定をやり直す必要があります。複数のパーティの参加を必要とするコンピューティング プロトコルは通常、非常に扱いにくく、Groth16 のパフォーマンスに大きな影響を与えます。
PLONK は Sonic の改良版で、証明時間が 5 分の 1 に短縮されています。 Sonic は、更新可能なグローバル CRS スキームです。 、いわゆる更新可能とは、秘密が漏洩したと誰もが疑う限り、信頼できるプリセットがいつでも更新できることを意味します。いわゆるグローバルとは、計算プロセスが CRS に拘束されなくなり、アプリケーションは 1 つの信頼できるプリセットを完了するだけで、さまざまなゼロ知識証明回路計算を実現できることを意味します。つまり、信頼できる設定は更新を除いて一度設定するだけでよく、さまざまな問題に応じて毎回新しい MPC を保持する必要はありません。次の図は、Groth16 と PLONK のパフォーマンスの比較を示しています。
PLONK アルゴリズムは、Protocol Labs の研究者である Gabizon と、イーサリアムのプライバシー トランザクション プロトコルである Aztec Protocol の 2 人の研究者によって完成されました。 PLONK は Groth16 よりも後に提案され、証明サイズや検証速度の点で Groth16 と一定の差がありますが、更新可能な信頼できる設定の特徴に基づいて、PLONK アルゴリズムはゼロ知識証明の分野で地位を占めています。
2 ゼロ知識証明技術の応用
ゼロ知識証明技術の 2 つの重要な特徴は、ブロックチェーン分野に適用できる主な要素です: 1) ゼロ知識証明はデータのプライバシーを保護し、データ情報を漏らすことなく証明することができます; 2) ゼロ知識証明は必要なものだけを必要とします少量のデータの証明を生成して大量のデータの証明を完了することは、データ量の圧縮とパフォーマンスの向上に大きな役割を果たします。
したがって、ゼロ知識証明が機能する方向は次の 2 つです。
2.1 プライバシー保護
プライバシー保護はブロックチェーンにおいて常に非常に重要な概念であり、分散ネットワーク内のトランザクションと参加者を保護する機能を表します。ブロックチェーンは常に匿名性を主張してきましたが、ほとんどの取引では、取引参加者は実名を使用する必要はありませんが、公開鍵のハッシュ値を取引識別子として繰り返し使用することでトレーダーを識別できます。そのため、このタイプのトランザクションは仮名のみを持ち、真の匿名性は実現されません。デフォルトでは、ユーザーのすべてのトランザクションは公開されており、ユーザーのアドレスがロックされると、資金源を確認したり、ポジションを計算したり、アドレスに基づいてユーザーのオンチェーンアクティビティを分析したりすることもできます。
ゼロ知識証明技術は、情報を一切開示しない証明書を提出することで取引の正当性を確認でき、取引情報の完全な匿名性を実現します。暗号化プライバシー問題を重視した開発期間中、多くの開発者はプライベート パブリック チェーンの探求に専念しましたが、ゼロ知識証明のプライバシー保護とデータ圧縮機能は、ゼロ知識証明がパブリック チェーンのコンポーネント技術となる重要な理由です。この時期、Zcash や Monero などのプロジェクトが輝かしく輝きました。
Zcashを例に挙げると、ZCashは最初にPinocchioプロトコルを採用し、2019年にGroth16プルーフシステムに切り替えました。 ZCash ウォレットのアドレスは、隠蔽アドレスと透過アドレスの 2 種類に分類されます。透明なアドレス間のトランザクションは、ビットコインのトランザクションと何ら変わりません。送信者、受信者、およびトランザクション金額は公開されますが、非表示のアドレス間のトランザクションもパブリック ブロックチェーン上に表示されますが、トランザクションのアドレス、資金の量、およびコメントは公開されません。フィールドは暗号化され、zk-SNARK はネットワークコンセンサスルールに基づいてトランザクションの正当性を証明します。さらに、隠しアドレスと透過的なアドレス間のトランザクションも可能です。 Zcash はトランザクションのプライバシーを保護しながら、監査や監督にも対応しており、アドレスを隠したトランザクションの送信者と受信者の両方が、証人、コンプライアンス、または監査の要件を満たすためにトランザクションの詳細を第三者に開示できます。
2.2 拡張
「不可能な三角形」はイーサリアムのような L1 ブロックチェーンが直面する永遠の問題であり、さまざまなチェーンが常に分散化、セキュリティ、スケーラビリティの間のバランスを模索しています。イーサリアムは分散化とセキュリティに重点を置いているため、スケーラビリティの制限に直面する必要があります。イーサリアムの高いガス料金と長いトランザクション確認時間は、ユーザーエクスペリエンスに大きな影響を与えます。したがって、その中核となる開発チームとコミュニティは、さまざまな拡張オプションを検討してきました。
ブロックチェーンを拡張するには 2 つの方法があります。 1) L1 ブロックチェーン自体を拡張するには、この方法にはブロック サイズを増やすこと、またはフラグメンテーションが含まれます。つまり、ブロックチェーン ネットワーク内のノードを複数の比較的独立したシャーディングに分割し、単一のシャードが担当します。処理規模が小さい場合、またはネットワーク状態の一部のみを保存する場合でも、複数のシャードがトランザクションを並行して処理すると、理論的にはネットワーク全体のスループットが向上します。ただし、この方法では分散化が犠牲になり、2) L1層ネットワーク上のトランザクションをL2層に転送し、L2層でトランザクションを収集し、L1層ネットワークに送信して決済する。このようにして、トランザクションごとにではなく、トランザクションの各バッチでガス料金が支払われます。したがって、すべてのトランザクションでガスコストが償却され、各トランザクションのコストが効果的に削減されます。このようにして、L1 は、L2 で実行されたすべてのトランザクションの決済層になります。 L2 レイヤー拡張ソリューションは、分散化とセキュリティを犠牲にすることなく、L1 のスケーラビリティの問題を解決できます。
もちろん、L2 層拡張ソリューションもステート チャネルからプラズマ、そしてロールアップへの進化を経験しました。現在、Rollup が最も主流であり、最も有望な L2 です。ロールアップとは、複雑な計算と状態メンテナンスをチェーンから外して実行し、コントラクト呼び出しを通じて状態変更に関連するデータを呼び出し、より安価な CALLDATA を使用してチェーン上にデータを保存し、多数のトランザクションを 1 つのトランザクションに要約し、最終的に TPS を改善することを指します。 [データの可用性]を確保するという前提の下で。
ロールアップ スキームの共通点は、チェーン上のデータの可用性を強調することです。つまり、誰でもチェーンに保存されているデータに基づいてグローバル状態を復元できるため、データの可用性の問題によって引き起こされるセキュリティ リスクが排除されます。ゼロ知識証明が役割を果たすポイントは、チェーン上の計算量を圧縮しながらデータの正しさを保証することです。
ZK ロールアップ スキームは 2018 年後半に始まりました。このスキームの鍵は ZK です。そのすべての状態変化はゼロ知識証明を提供し、メイン チェーン上のコントラクトによって検証される必要があります。検証に合格した場合にのみ、ZK を実行できます。状態が変化すること。つまり、ZK Rollup の状態遷移は暗号証明に厳密に依存します。 (注: ZK ロールアップの原理の詳細な説明については、Li Hua の「レイヤーとクロスチェーンの方法を明確にするための 1 つの記事」をお勧めします)
もちろん、2019 年後半に設立された Optimistic Rollup など、他のロールアップ ソリューションもあります。各状態遷移について厳密な検証は必要ありません。各遷移が正しいと楽観的に仮定し、一定の時間制限内で特定の遷移に挑戦できます。挑戦が成功した場合、以前の送信に問題があることが証明されます。状態をコミットしてロールバックします。つまり、楽観的ロールアップの状態遷移は経済的インセンティブとゲームに依存します。
ZK ロールアップの未解決の問題は、プログラマビリティを実現するのが難しいことですが、ZkSync の仮想マシンとその関連設計によりプログラマビリティを実現できます。オプティミスティック ロールアップの最も懸念される問題は、チャレンジ期間が終了しているため、レイヤ 2 から資金が戻ってくるときのようです。ただし、前払いサービスを提供できる仲介業者が存在するため、オプティミスティック ロールアップ ソリューションをより迅速に実装できます。
2 つのパフォーマンスの比較を次の図に示します。
オプティミスティックロールアップと比較すると、ZKロールアップスキームは技術的に非常に複雑で多くの計算が必要であり、トランザクション遅延が長くなり、計算コストが高くなりますが、各トランザクション手数料は低く、検証は計算よりもはるかに低くなりますコストがかかるため、このようなシンプルさが拡張の条件を提供します。
I2beat.comの最新データによると、第2層ソリューションのロック資産は約67億米ドルで、そのうちOptimistic Rollup第2層拡張ソリューションはArbitrum and Optimismによって提案され、初めて市場に導入されました。現在、これは第 2 層ソリューションの半分を占めています。ゼロ知識証明スキームによってロックされている資産規模は約 17 億米ドルに過ぎませんが、その理由は技術的実装がより難しく、エコロジーなアプリケーション構築がまだ実装されていないためです。
3 ゼロ知識証明スキームスタープロジェクト
初期のゼロ知識証明プロジェクトである Zcash と Monero はプライバシー保護においては優れた役割を果たしましたが、これらは価値の保存方法としてのみ使用でき、他のアプリケーションを持ち運ぶのは困難です。多くの開発者の努力により、ゼロ知識証明とスマート コントラクトを組み合わせて、ゼロ知識証明テクノロジーのより大きな可能性を探ろうとしています。現在のアプリケーションは大きく以下の 3 つに分類できますが、ここでは、まだトークンが発行されていない、期待されているゼロ知識証明プロジェクトをいくつか紹介します。
3.1 Mina
mina は 2017 年に設立され、以前は Coda プロトコルと呼ばれていました。その開発チームは O(1) Labs で、現在そのチームは世界クラスの暗号学者、エンジニア、博士号、起業家で構成されています。
ミナは軽量なブロックチェーンの構築に注力しており、イーサリアムやビットコインのブロック容量が数百GBであるのに対し、ミナのブロックサイズは22KBに維持され、ほとんどの人が参加してノードになれる。低しきい値のノード展開はあらゆる種類のユーザーに普及しやすく、ユーザーは簡単にノードにアクセスしてノードを展開できるため、ネットワークがより分散され、それに応じてセキュリティも向上します。
一定のブロック サイズを達成するミナの能力の中核は、[再帰的ゼロ知識証明] の使用です。つまり、ブロックが生成されるたびに、ブロックは zk-SNARK テクノロジーを使用して単一の証明に圧縮され、新しいSNARK証明とは過去のSNARK証明も含めてノードはこの証明のみを確認すればよいため、トランザクション履歴全体を確認する必要はありません。
しかし、これは最初のステップにすぎず、ブロックチェーンの特徴として、ブロックごとに SNARK プルーフのみが生成されたとしても、全体の容量は線形的に増加するため、各ブロックは前のブロックを参照する必要があることです。したがって、Mina は SNARK の SNARK (つまり再帰) を作成し、反復とネストを続けて、これらの SNARK 証明を再帰構造でリンクして、ブロックを約 22 KB の一定サイズに保ちます。
さらに、Mina は、データ プライバシーを保護できるゼロ知識証明を中心としたエコシステムを構築しています。そのエコロジカル アプリケーション Snapps (現在は zkApps に名前変更されました) は、一部のシナリオ向けに特定のビジネス ロジックを実装でき、ブリッジを介して他の企業と通信することもできます。相互運用性を強化し、ブロックチェーンエコロジー全体を相互に有益でWin-Winにすること。また軽量ノードという特徴もあり、現在この分野で開発を進めているのはミナだけです。
資金調達の背景:
2022 年 3 月、Mina は、FTX Venture と Three Arrows Capital が主導する 9,200 万米ドルの戦略的資金調達の完了を発表しました。これらの資金は、世界クラスの企業を誘致することにより、Web3 内の主要なゼロ知識証明プラットフォームとしての mina の採用を加速するために使用されます。開発者。
これに先立ってミナは4回の資金調達ラウンドを実施し、資金調達額は約4,815万米ドルに達し、参加投資家にはCoinbase Ventures、Polychain Capital、Three Arrows Capital、Paradigm、Multicoinなどのトップ機関が含まれており、優良な投資機関は傾向が強い。長期的な価値にもっと注意を払い、これらの機関のほとんどは独自の IP トラフィックを持っており、これはミナの将来の市場の積極的な拡大にとって非常に有益です。
3.2 ZkSync
zkSync は、Ethereum のスケーリングを主な目的として 2019 年 12 月に設立された Matter Labs チームによって構築されたプロジェクトです。 zkSync 1.0は、主に決済に焦点を当てたイーサリアム上のZKロールアップ(ゼロ知識証明)L2拡張ソリューションで、2020年6月にイーサリアムメインネット上でローンチされる予定です。 zkSync が最初に採用した SNARK アルゴリズムは Groth 16 です。 Groth 16 を使用するには、信頼できる設定 (zkSync 作成の開始など) が必要なだけでなく、zkSync で新しいアプリケーションがアップグレードされるたびに信頼できる設定も必要になります。これは、zkSync 1.0 が EVM と互換性のある環境を作成する際の障害も生み出すため、zkSync 1.0 は支払いなどの特定のアプリケーションにのみ限定されます。
zkSync 2.0 は、zkEVM としても知られるイーサリアム上に構築された EVM 互換の L2 ソリューションです。EVM コードを再コンパイルし、ゼロ知識証明を使用してロールアップ トランザクションを検証するため、開発者はイーサリアムのネイティブ プログラミングを使用できます。この言語は、分散アプリケーションを構築してデプロイします。低ガスで拡張性の高い L2 環境。
2021年5月にzkSyncはzkEVMのAphaバージョンをリリースし、メインネットは2021年8月にローンチされる予定だったが、技術的な問題により遅れた。 2022 年 2 月に、zkSync 2.0 パブリック テストネットが開始されます。 zkEVM がリリースされました。イーサリアム テストネット上で最初の EVM 互換 ZK ロールアップです。
資金調達の背景:
2021 年 3 月に、Matter Labs は Union Square Ventures 主導の 600 万ドルのシリーズ A ラウンドを完了しました。他の著名な投資家には Placeholder や Dragonfly が含まれます。この資金調達ラウンドでさらに驚くべきことは、仮想通貨分野で最も有名な企業や創設者を含む、多数のエコロジカルパートナーが導入されたことだ。
2021 年 11 月に、Matter Labs は A16Z 主導でさらに 5,000 万米ドルのシリーズ B 資金調達を完了しました。他の戦略的投資家には、多くの集中型取引所 (Blockchain.com、Crypto.com、ByBit、OKEx) も含まれます。資金調達が発表された直後、これらの取引所は、取引所とL2の間の入出金をサポートするためにzkSyncとの協力に達したと発表した。
3.3 StarkWare
StarkWare チームは 2018 年 5 月に設立され、そのチームは世界クラスの暗号学者と科学者で構成されており、中心メンバーは Zcash の元主任科学者であり、2018 年に学術論文で提案されました。この論文の著者は続けて StarkWare を作成しました。
zkSync と同様に、StarkWare はゼロ知識証明拡張ソリューション プレーヤーですが、StarkWare は STARK に基づいています。 STARK の問題点は、その技術が SNARK ほど成熟していないことであり、Turing 完全性を達成すると EVM との互換性が困難になることです。 StarkWare は、STARK を利用した自律プログラムを実行するための特定のプログラミング言語 Cairo を作成しました。そして、StarkWare チームは現在、Nethermind チームと協力して、Solidity スマート コントラクトを Cairo にシームレスに変換して EVM と互換性を持たせるトランスパイラーである Warp を作成しています。
StarkWare は StarEx を起動し、Cairo と STARK を利用したアプリケーション固有の ZK ロールアップの作成を可能にします。 dydx、Immutable、Deversifi は、StarkEx でサポートされている 3 つの主要なアプリケーションです。 StarkEx はこれまでに、これらのアプリケーションを通じて 2,500 億ドル以上に相当する 500 万件以上のトランザクションを処理しました。
2021 年 11 月 29 日、StarkNet メインネットのアルファ版をリリースしました。 StarkNet は ZK Rollup レイヤー 2 アプリケーション ネットワークであり、独自のエコシステムを開発する予定です。
資金調達の背景:
StarkWareは計4回の資金調達ラウンドを実施し、資金調達額は1億6,000万米ドルを超え、参加者にはParadigm、Polychain、Sequoia Capital、IOSGなど多くのトップ機関が含まれ、エンジェル投資家にはイーサリアムの創設者ヴィタリック・ブテリン (V 神)、暗号化サークルの支持者。
3.4 Aztec
Aztec チームは 2018 年に設立されました. チームメンバーのほとんどは世界クラスの大学の博士号を取得しています. チームには強力な技術的背景を持つ元 Zcash 研究者も含まれています. 自社開発した PLONK アルゴリズムは業界の多くのプロジェクトで採用されています.
Aztec は、イーサリアムの拡張問題を解決するために ZK Rollup テクノロジーも使用しており、プロジェクトの設立から Aztec2.0 の立ち上げまで、チームは PLONK アルゴリズムに関する徹底的な研究を行っており、次のようなゼロ知識証明アルゴリズムをリリースしています。この時期はPLONKUPとして活躍し、その能力は高く評価されています。
Aztec ネットワークには 2 つの主な機能があります。1 つはユーザー インタラクションのプライバシーを確保することであり、もう 1 つはユーザーが Aztec を通じてプログラム可能なプライバシー契約を提供して、完全にプライベートなアプリケーションを構築できることです。
Aztec 2.0 のリリース後、zk.money プライベート送金アプリケーションが起動されます。トークンの送受信は匿名です。暗号化されたトランザクションは再帰的ゼロ知識によって証明されます。ユーザーのプライバシーを保護するためにトランザクション データは公開されませんが、現在はユーザーのみ 入金送金を行ってください。最初のプライベート クロスチェーン ブリッジとして、Aztec Connect も現在テスト ネットワーク上にあります。
Aztec プロジェクトの開発には大きく 3 つの段階があります: 第 1 段階はイーサリアム上のプライバシー取引ツールである Aztec 1.0、第 2 段階は zk-Rollup を介してイーサリアムのプライバシーの第 2 層となる Aztec 2.0 です。イーサリアムへのプライバシー; 既存の開示情報から判断すると、将来の第 3 段階は、Noir プライバシー プログラミング言語を使用してイーサリアムの第 2 層でプライバシー スマート コントラクトを実現する Aztec 3.0 です。ただし、ほとんどの zk-Rollup 第 2 層プロジェクトが直面する問題は EVM の互換性の問題であり、Aztec ネットワークは依然として EVM と互換性がなく、プライバシー スマート コントラクトを構築する多くのプロジェクトの困難とコストが増加します。プロジェクト当事者は、技術研究を通じてこの問題を改善していることも明らかにした。
資金調達の背景:
2018年11月、AztecはConsenSys Labs主導のシードラウンドで210万ドルを調達した。 2021年12月、アステカはパラダイム主導で1,700万米ドルのシリーズA資金調達を完了し、IOSGや大手融資プロジェクトAaveの創設者でエンジェル投資家のスタニ・クレクフホフ氏を含むその他の参加者が参加した。このラウンドの資金調達は、ZK システムの開発を継続し、Aztec Connect の改善を継続するために使用され、その説明によると、このブリッジによりプライベート取引を行う際のガス料金を最大 100 倍節約できるとのことです。
3.5 Aleo
Aleo プロジェクトは 2019 年に正式に設立されました。チーム メンバーは、Google、Amazon、Facebook などの企業や、カリフォルニア大学バークレー校、ジョンズ ホプキンス大学、ニューヨーク大学、コーネル大学などの研究大学の世界クラスの暗号学者で構成されています。大学、エンジニア、デザイナー、オペレーターで構成されています。
Aleo は、構造によって構築された zkCloud システムを通じて ID を保護し、トランザクションを保護します。保護された ID は、直接 (資産転送など) またはプログラムで (スマート コントラクトを通じて) 対話できます。一般的なパブリック ブロックチェーンでは、プログラムの実行は、各ネットワーク ノードによって実行されるグローバルな「仮想マシン」(VM) のオンチェーンで行われます。したがって、ネットワーク内のすべてのノードは、特定のプログラムのすべてのステップを再計算する (そして集合的に同意する) 必要があります。これは非効率であるだけでなく、処理速度が低下し、エンド ユーザーのコストが増加します。 zkCloud は、ブロックチェーン (オンチェーン + オフチェーン) によって維持される状態からアプリケーションのランタイムを分離し、再帰的なゼロ知識証明と組み合わせることによってこれらの制限を克服し、Aleo が完全なプログラマビリティとプライバシー、およびより高いトランザクション スループットを実現できるようにします。
開発者のエクスペリエンスを向上させるために、Aleo はゼロ知識証明アプリケーション開発により親しみやすいプログラミング言語 Leo を構築しました。 Leo は、Rust からインスピレーションを得た静的型付けプログラミング言語で、プライベート アプリケーションを作成するために構築されています。開発者に優しいことに加えて、Aleo の初期のエコロジー開発を支援する開発者インセンティブ プログラムとテストネット インセンティブも立ち上げました。
資金調達の背景:
2021年4月、Aleoは、Placeholde、Galaxy Digital、Variant Capital、Coinbase Venturesの参加を得て、a16z主導による2,800万ドルのシリーズA資金調達ラウンドを完了した。
まとめ
まとめ
参考文献
参考文献
1. ジャイロ研究所 アンビラボ「ゼロ知識証明技術開発報告書」
2.「ゼロ知識証明とは何ですか?」 |ZKポピュラーサイエンスシリーズ(1)」を愛する、ZK愛好家
3. 「【公開デューデリジェンス】徹底レポート:ミナ」第一種倉庫
4. 「Layer2 の開発と zk-Rollup の台頭 | ZK Popular Science シリーズ (2)」、ZK Enthusiast
5. 「1 つの記事でレイヤーとクロスチェーンの方法を明確にする」、Li Hua 著
6. 「【パスワードコラム】超上級:PLONK VS Groth16(前編)」、Qulian Technology





