


SushiSwap MISOプラットフォームがハッキングされ、300万ドル以上のETHが盗まれる


この記事の由来はDecrypt、原作者:アンドリュー・アスマコフ
日常翻訳者 | ニアン・イン・シー・タン
この記事の由来は
、原作者:アンドリュー・アスマコフ
日常翻訳者 | ニアン・イン・シー・タン報道によると、SushiSwapのLaunchpadプラットフォームMISOが攻撃され、ハッカーは現在の価格で300万ドル以上に相当する864.8ETHを盗んだ。SushisSwap は世界最大の分散型取引所 (DEX) の 1 つであり、Uniswap の競合相手です。 CoinCeckoのデータによると、この記事の執筆時点で、SushisSwapは過去24時間で4億9,500万ドル以上の取引を行っています。
プロジェクトとして
公式サイトにも記載されている通り
, MISOは「SushisSwap取引所に新しいプロジェクトを上場するプロセスを簡素化するために設計されたオープンソースのスマートコントラクトのセット」です。
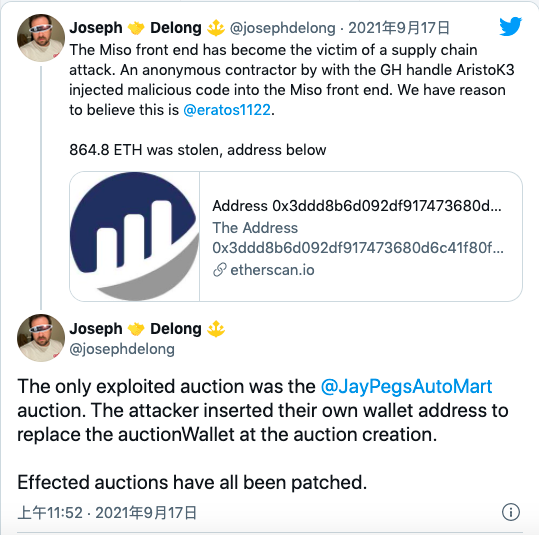
SushiSwap の最高技術責任者、Joseph Delong 氏によると、MISO はいわゆるサプライチェーン攻撃に見舞われました。匿名の請負業者が、GitHub の Handler AristoK3 の下で MISO プラットフォームのフロントエンドに悪意のあるコードを挿入し、オークションのウォレット アドレスを自分のウォレット アドレスに置き換えました。
注: Baidu Baike によると、サプライ チェーン攻撃はソフトウェア開発者とサプライヤーにとって新たな脅威となっています。目的は、正規のアプリケーションに感染して、ソース コードへのアクセス、プロセスの構築、メカニズムの更新を取得することでマルウェアを配布することです。
今回影響を受けるのは、車をテーマにしたNFTプロジェクトJay Pegs Auto MartのDONAトークンです。この脆弱性は現在修正されています。イーサリアムブロックチェーンブラウザEtherscanのデータによると、攻撃は木曜日の米国東部時間午後12時04分(つまり、北京時間9月17日午前0時04分)に発生し、同社はDelongが公開したハッカーのアドレスが次のものであることを特定した。 MISO: 攻撃のアドレス。実はMISOが同様の問題に遭遇したのはこれが初めてではなく、前回は「高貴な人々の助け」のおかげで免れたのだ。
著者の開示つぶやきBitDAOは以前、セキュリティ抜け穴のあるSushiSwap MISOプラットフォーム上でオランダのオークションスマートコントラクトを実施し、数人のホワイトハッカーが協力してクラウドファンディングプールから109,000 ETH(約3億5,000万米ドル)を節約しました。その後、SushiSwap の最高技術責任者である Joseph Delong 氏は脆弱性分析を発表し、samczsun とホワイトハット救助活動によって報告された脆弱性を確認し、MISO プラットフォーム上の ETH クラウドファンディング プールにある 3 億 5,000 万ドル相当の ETH が安全になったことを確認しました。
samczsun氏によると、これはホワイトハットによる救出活動としては最大規模となる可能性があるという。このホワイトハット救済活動により、MISOプラットフォーム上のBitDAOのダッチオークションのETH資金プールの早期終了につながり、参加者は事前にBITトークンを受け取り、SushiSwapで取引できるようになりました。 Paradigm 研究チームのメンバー、Immunefi チームのメンバー、および SushiSwap 開発チームがこの活動に参加しました。 10日後、デロングつぶやき当時のオークションは無事に終了し、その過程で
3億6,500万ドルが集まった
。潜在的な脅威を排除するために、MISO が BitDAO チームにトークン オークションを手動で終了するよう依頼したことは言及する価値があります。
副題
ハッカーの身元はロックされていますか?
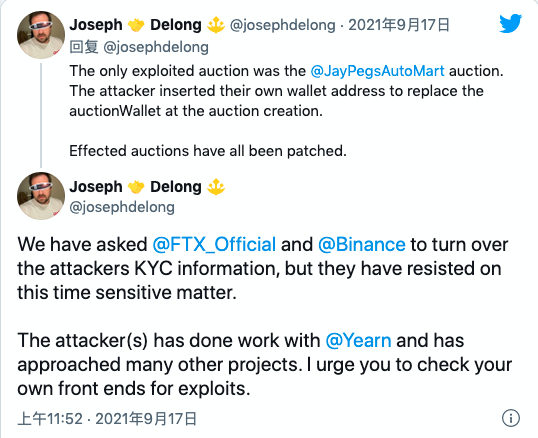
SushiSwap は、ハッカーが Twitter ユーザー @eratos1122 であると信じる理由があると主張しており、彼は「 Yearn.Finance と協力しており、他の多くのプロジェクトに関与していた」という。
「早い段階でバグを発見するためにユーザーインターフェイスをテストすることをお勧めします」とデロング氏は言う。
更新する:
同氏はまた、金曜日の東部時間午前8時までに盗まれた資金が返還されない場合、同社の弁護士スティーブン・パリー氏に事件をFBIに報告するよう指示すると述べた。





