


1990 年代から現在まで: ビットコインとサイファーパンクの継続


原題:「Dry Goods | The continue of Bitcoin and Cypherpunk」、著者ジェイムソン・ロップ
ビットコインからブロックチェーン、分散台帳に至るまで、暗号通貨の分野は非常に急速に変化しているため、どこに向かっているのかを見るのが難しい場合があります。
しかし、それでもいくつかの痕跡を見つけることができます。暗号通貨業界には多くの革新的なテクノロジーがありますが、それらはすべて先人による数十年にわたる研究に基づいています。この歴史をたどることで、ビットコイン運動の背後にある動機を理解することができ、ひいてはビットコインの将来のビジョンを理解することができます。
1970 年代以前は、暗号は主に軍事機関やスパイ機関によって秘密裏に使用されていました。しかし、2 つの出版物が暗号化に脚光を当てました。1 つは米国政府発行の The Data Encryption Standard、もう 1 つはホイットフィールド ディフィー博士とマーティン ヘルマン博士による公開鍵暗号化に関する最初の書籍である New Public-Key Cryptography です。 。
1980 年代に、デイビッド チャウム博士は暗号化に関する多数の論文を執筆しました。論文の 1 つである「本人確認のないセキュリティ: ビッグ ブラザーを過去のものにする取引システム」では、匿名のデジタル キャッシュと匿名の評判システムについて言及しています。
次の数年間で、これらのアイデアが結合して運動を形成しました。
1992 年後半、エリック ヒューズ、ティモシー C メイ、ジョン ギルモアは、ジョン ギルモアのサンフランシスコ ベイエリア会社であるシグナス ソリューションズで毎月集まる小さなチームを結成しました。チーム名は「cipher(パスワード)」と「cyberpunk(サイバーパンク)」を略した「cypherpunks(サイファーパンクス)」という気の利いた名前が付けられている。
サイファーパンクのメーリング リストはこの頃に作成されました。数か月後、エリック・ヒューズは「サイファーパンク宣言」を出版しました。彼が書きました:
「電子時代において、プライバシーは開かれた社会の前提条件です。プライバシーと秘密を混同しないでください。プライベートなこととは、誰にも知られたくないものであり、秘密とは誰にも知られたくないものです。」プライバシーとは、自分自身を選択的に世界に明らかにすることです。」
それは合理的だと思われます。しかし、あなたはこう思っているかもしれません、私はサイファーパンクではありません、何も悪いことはしていません、何を隠さなければなりませんか?しかし、ブルース・シュナイアー氏が言うように、「隠す必要はない」という人々は前提を誤解しています。プライバシーが必要なのは犯罪者だけではなく、プライバシー保護を使用するからといって幽霊が現れるわけではありません。
たとえば、部外者が家の中を覗くのを防ぐために窓にカーテンを付けます。これは、あなたが違法または不道徳なことをしているということを示すものではなく、単に自分自身を外の世界にさらすことによって起こり得る悪影響を懸念していることを示しています。
この記事を読んでいるあなたは、自分がサイファーパンク運動の直接の受益者であることに気づくでしょう。
ここでは、いくつかの有名なサイファーパンクとその貢献を紹介します。
ジェイコブ・アッペルバウム: Tor の開発者
ジュリアン・アサンジ: ウィキリークス創設者
アダム・バック博士: ハッシュキャッシュの発明者、ブロックストリームの創設者
ブラム・コーエン: BitTorrent の発明者
Hal Finney: PGP 2.0 の主著者であり、Reusable Proof of Work の作成者
Tim Hudson: SSLeay (OpenSSL の前身) の共著者
Paul Kocher: SSL 3.0 の共著者
Moxie Marlinspike: Open Whisper Systems の創設者 (Signal の開発者)
スティーブン・シアー:「令状カナリア」という概念の提案者
Bruce Schneier: 著名なセキュリティ研究著者
Zooko Wilcox-O'Hearn: DigiCash の開発者、Zcash の創設者
フィリップ・ジマーマン: PGP 1.0 の提案者
(翻訳者注: これらの成果のほとんどはインターネット プライバシーに関するもので、一部は SSL などのインターネット インフラストラクチャになりました。)
1990年代
1980 年代から 1990 年代の 10 年間に暗号戦争が勃発し、米国政府は暗号技術の商業トレンドを潰そうとしました。
この時代、暗号技術は軍事技術としてほぼ完全に独占され、暗号技術は米国軍需品リストの第13カテゴリーに含まれ、「輸出」は厳しく禁止された。
輸出規制のため、「輸出可能な」SSL 暗号化は 40 ビットのキー長のみをサポートしており、パーソナル コンピュータを使用して数日で解読できます。
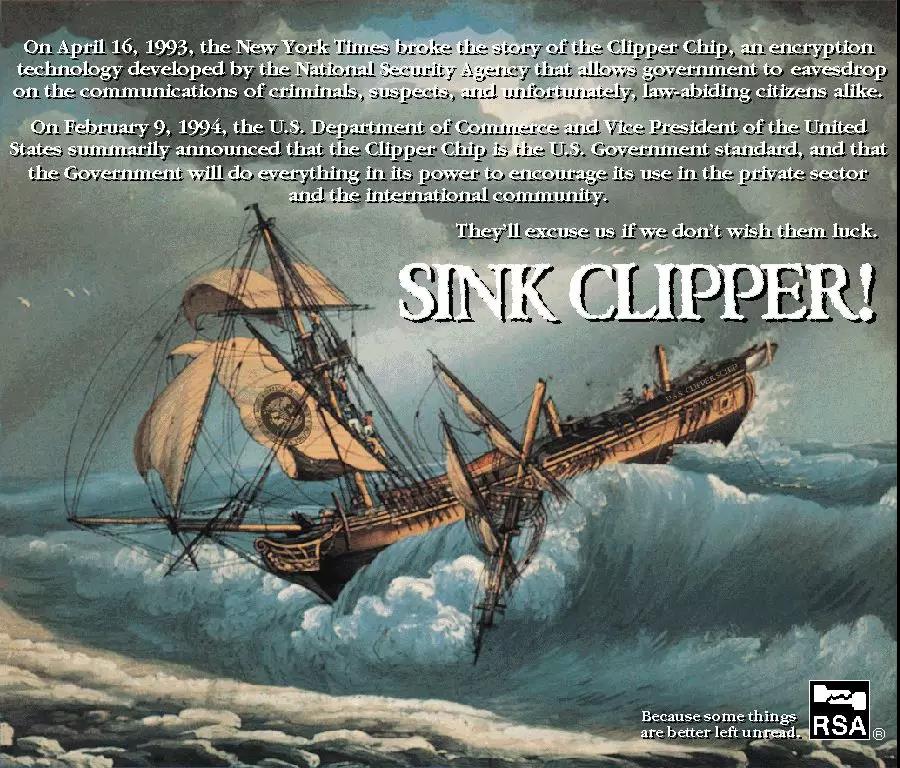
米国政府が国民のプライバシーを侵害しているという自由主義者やプライバシー擁護派からの苦情、米国外での暗号化ソフトウェアの人気、そしてマット・ブレイズが提案したバックドアによるクリッパー・チップのハッキングの成功などにより、米国政府は最終的に暗号化を断念した。米国政府の独占。
1997 年、アダム バック博士はハッシュキャッシュを発明しました。 Hashcash は、電子メール送信の (時間と計算) コストを効果的に増加させることで、スパマーに損失を与えるスパム対策メカニズムです。
アダム・バック氏は、ユーザーがアカウントを作成する必要がないため、ハッシュキャッシュはチャウムのデジキャッシュよりも使いやすいと考えている。さらに、Hashcash は「二重支払い」攻撃を防ぐためにいくつかの措置を講じています。
1998 年後半、Wei Dai は、匿名の参加者間の合意を強制するための「b-money」というアイデアを提案しました。彼は 2 つの興味深いコンセプトを提案しました。馴染みのないものではないと思います。最初の概念は、各参加者が独立したデータベースを維持してユーザーの資金の所有権を記録できるようにするというもので、2 番目の概念は最初の概念の変形であり、一部の参加者がユーザーの口座残高を記録します。悪。
ビットコインは最初の概念を採用し、他の多くの暗号通貨プロジェクトは 2 番目の概念 (現在プルーフ オブ ステークと呼ばれるもの) のバリエーションを採用しました。
21世紀
明らかに、サイファーパンクは何十年にもわたって互いの研究を基礎にし、実験を行い、1990 年代に必要なフレームワークを作成しました。しかし、最も重要なのは、21 世紀における暗号通貨の誕生です。
2004 年に、Hal Finney は Back's Hashcash に基づいて Reusable Proof-of-Work (RPOW) を作成しました。 RPOW は、ビットコインの未使用のトランザクション出力と同様に、一度だけ使用できる特別な暗号トークンです。ただし、二重支払い攻撃の検証と防止は依然として集中サーバーによって実行されます。
Nick Szabo は 2005 年に、Finney の RPOW に基づいて作成されたデジタル コレクション「ビット ゴールド」を考案しました。しかし、ビットゴールドの総発行量を制限するメカニズムを提案する代わりに、サボ氏は、ビットゴールドの各ユニットの価値が、それらを作成するために必要な計算量に基づいて変化することを想定しています。
最後に、2008 年にサトシ ナカモト (これまで知られていなかった個人/グループ) がビットコイン ホワイト ペーパーを出版し、その中でハッシュキャッシュと b マネーについて言及しました。実際、サトシはウェイ ダイへのメールの中で、バック博士から b-money について知ったと述べています。
サトシ・ナカモト氏は、ビットコインのホワイトペーパーでプライバシーについて具体的に言及しました。
画像の説明
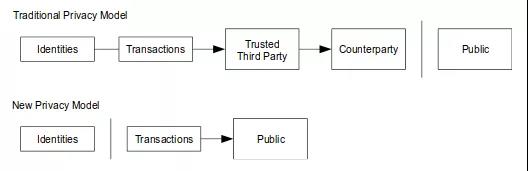
- ビットコインのプライバシーモデル(出典:ビットコインホワイトペーパー) -
サトシ・ナカモトは、人々が使用、拡張、フォークできるシステムを作成し、暗号化の開発を大きく促進しました。
ビットコインの誕生により、サイファーパンク運動全体がさらに強力になりました。これにより、ウィキリークスなどの組織は、従来の金融システムによってブラックリストに登録された後も、ビットコインの寄付を通じて活動を継続できるようになります。
プライバシーの戦い
しかし、近年ビットコインエコシステムが成長するにつれて、プライバシーの懸念は軽視されてきたようです。
初期のビットコイン ユーザーの多くは、ビットコイン システムにより完全に匿名にできると考えていましたが、多くの法執行機関が捜査中にビットコイン ユーザーを特定できることを明らかにしたと私たちは理解しています。
Open Bitcoin Privacy Project は、プライバシーについてユーザーを教育し、Bitcoin サービスの最適な使用例を推奨することで、このギャップを埋めています。同グループは、ビットコインウォレットに対するプライバシー攻撃の脅威モデルを構築した。
現在、このモデルでは攻撃者を次のカテゴリに分類しています。
ブロックチェーン オブザーバー - バリュー ストリームのパターンを観察することで、異なるトランザクションを同じ ID に接続します。
Network Watcher - ピアツーピア ネットワーク上のアクティビティを監視することで、さまざまなトランザクションとアドレスを接続します。
物理的攻撃者 - ウォレットを改ざんしたり分析したりするために、ウォレット デバイス上のデータを見つけようとします。
トランザクション参加者 - トランザクションを作成して、ブロックチェーン上のアクティビティを追跡し、取引者を識別します。
ウォレットプロバイダー - ユーザーに個人を特定できる情報の提供を求め、取引を観察する場合があります。
Blockstream の Jonas Nick は、ビットコイン ユーザーのプライバシー問題について多くの研究を行ってきました。
ジョナス・ニックは素晴らしい講演で多くのプライバシーの穴を暴露しました。これらの脆弱性の一部は、SPV ビットコイン クライアントにとって壊滅的なものでした。
アドレス:https://youtu.be/HScK4pkDNds
ビットコインの場合、プライバシーに対する最大の脅威はブロックチェーン監視者によってもたらされます。ネットワーク内のすべてのトランザクションは永続的に公開されるため、現在または将来、誰でもビットコイン ユーザーのプライバシーを脅かす可能性があります。
したがって、ベストプラクティスは同じビットコインアドレスを決して再利用しないことですが、これもありきたりなアドバイスです。
サトシ・ナカモトはビットコインのホワイトペーパーでもこのことを強調しました:
「追加のプライバシー保護手段として、トレーダーは、トランザクションの所有者が誰かにバレた場合に備えて、トランザクションを送信するたびに新しいキー ペアを使用する必要があります。複数入力トランザクションでは、入力がすべて同じ所有者からのものであることを示す必要があります。何らかの相関関係が漏洩することは避けられません。ここでのリスクは、キーの所有者の身元が明らかになった場合、この相関関係によってキーの所有者の他のトランザクションが漏洩する可能性があることです。」
近年のサイファーパンクのイノベーション
ビットコインユーザーのプライバシーを向上させるために、近年、多くのシステムやベストプラクティスが作成されています。 BIP32 で Pieter Wuille 博士によって提案された階層的決定論的ウォレットは、ビットコイン ウォレットのアドレス管理の難しさを大幅に軽減します。
Pieter Wuille の主な目的はプライバシー保護ではありませんが、階層的決定論的ウォレットはトランザクション用の新しいアドレスを簡単に生成できるため、ユーザーはアドレスの再利用を避けることができます。
楕円曲線ディフィー ヘルマン メルケル (ECDHM) アドレスは、プライバシーが強化されたビットコイン アドレス スキームです。 ECDHM アドレスはパブリックに共有できます。 ECDHM アドレスは、トランザクションの送信者と受信者がブロックチェーンの監視者が予測できない従来のビットコイン アドレスを秘密裏に生成するために使用できます。したがって、再利用によりプライバシーが漏洩する従来のビットコイン アドレスとは異なり、ECDHM アドレスは再利用できます。
ECDHM アドレス スキームの例には、Peter Todd によって提案されたステルス アドレス、Justus Ranvier によって提案された BIP47 再利用可能な支払いコード、Justin Newton らによって提案された BIP75 アウトオブバンド アドレス交換などがあります。
ユーザーはビットコイン ミキサーを使用してプライバシーを強化することもできますが、この方法にはより多くの人的リソースが必要です。ネットワーク参加者のトークンを混合するという概念は、チャウム博士の「混合ネットワーク」に似ています。
既存の通貨混合アルゴリズムには次のようなものがあります。
CoinJoin - 最初の通貨混合アルゴリズムは、Blockstream の共同創設者である Gregory Maxwell によって提案された CoinJoin です。これにより、ユーザーは複数の当事者からの入力を使用してトランザクションを作成し、複数の出力 (つまり、同じ人物) にビットコインを送信することができます。各資金が混在しているため、入力と出力の間の相関関係を見つけるのは困難です。
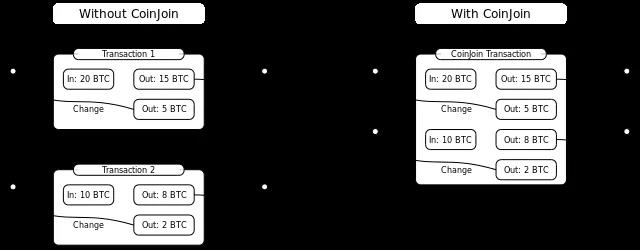
- シンプルな CoinJoin トランザクション図 -
JoinMarket — 開発者の Chris Belcher が提案した JoinMarket では、ビットコイン保有者が CoinJoin ミキシングに参加するビットコインを提供することで手数料を稼ぐことができます。 JoinMarket は、ある種のスマート コントラクトを使用して、ユーザーの秘密キーがローカル エリアから流出するのを防ぎ、それによって秘密キー紛失のリスクを軽減します。つまり、JoinMarket を使用すると、低コストかつ分散型の方法でビットコイン取引のプライバシーを高めることができます。
CoinShuffle — ドイツのザールランド大学の研究者グループは、分散型通貨混合プロトコル CoinShuffle を開発しました。 CoinShuffle は CoinJoin の改良版であり、混合通貨取引の作成に信頼できる第三者を必要としないため、追加の混合通貨手数料は請求されません。
CoinSwap - Maxwell によって提案された CoinSwap は、4 つのマルチシグ トランザクション (2 つのエスクロー トランザクションと 2 つのエスクロー リリース トランザクション) のセットを使用して 2 者間でトラストレスなトークン交換を可能にするという点で CoinJoin とは大きく異なります。 CoinJoin よりも効率ははるかに劣りますが、強力なプライバシーを提供し、クロスチェーン トークン トランザクションを実現することもできます。
コインを混ぜることは「森に木を隠す」に等しいのですが、森は通常それほど大きくありません。コインの混合は混乱を引き起こすだけであり、完全な匿名性を達成することはできません。この種のスキームは低レベルの監視者による資金の流れの追跡を困難にするだけですが、高レベルの監視者は依然として混合通貨取引を解読できるからです。
画像の説明
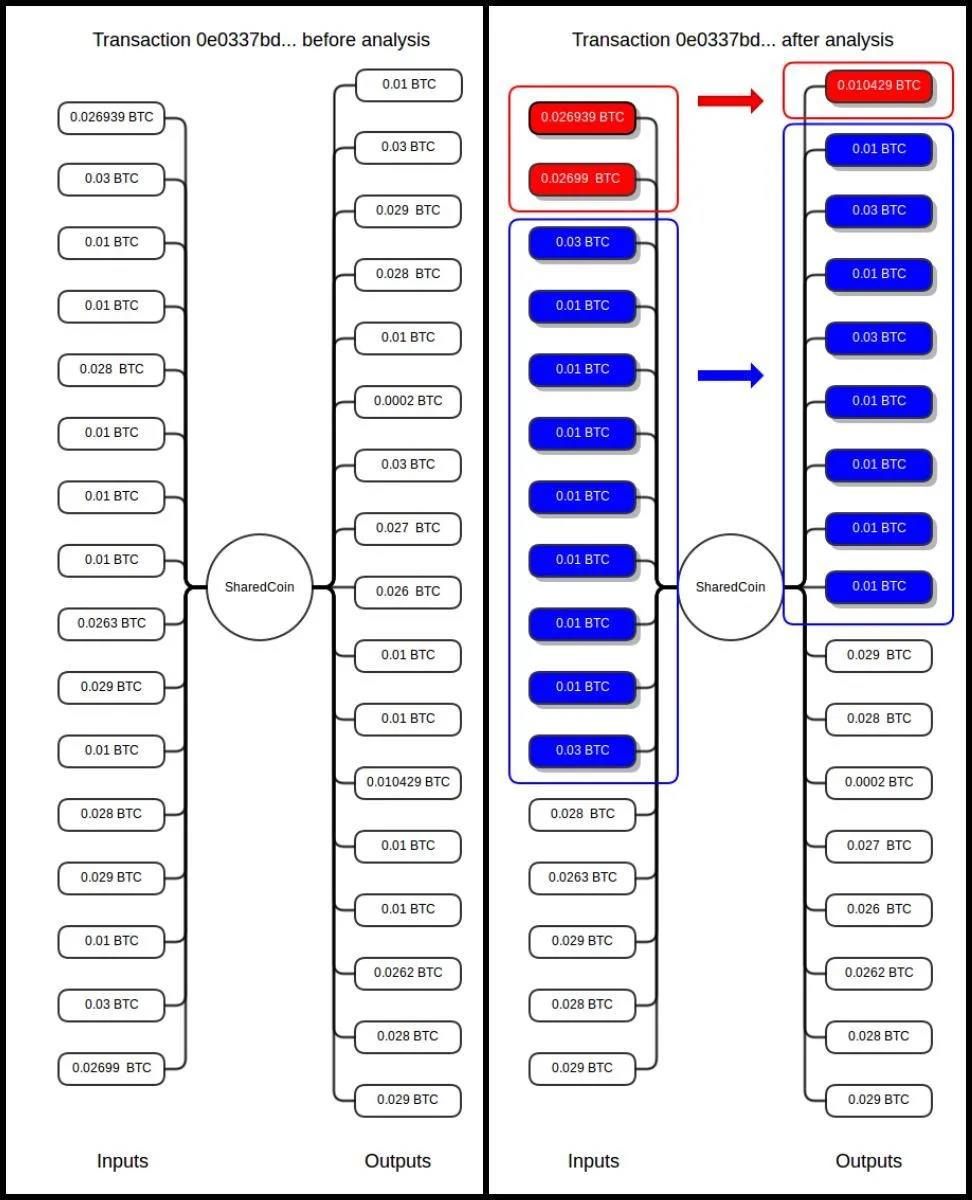
画像の説明
アトラス氏は、粗雑な分析ツールを使用した場合でも、CoinJoin トランザクションの入力の 69% と出力の 53% を見つけることができたと述べました。
プライバシーを重視した暗号通貨もいくつかあります。
たとえば、Evan Duffield と Daniel Diaz による Dash には、「Darksend」と呼ばれる機能があります。 Darksend は CoinJoin の改良版であり、主に使用量と通貨混合の頻度が改良されています。
Dash の通貨混合スキームでは、0.1 DASH、1 DASH、10 DASH、100 DASH などの一般的な金額が使用されるため、入力と出力のグループ化が大幅に困難になります。各ミキシング セッションでは、ユーザーは入力と出力として同じ量を送信します。
画像の説明
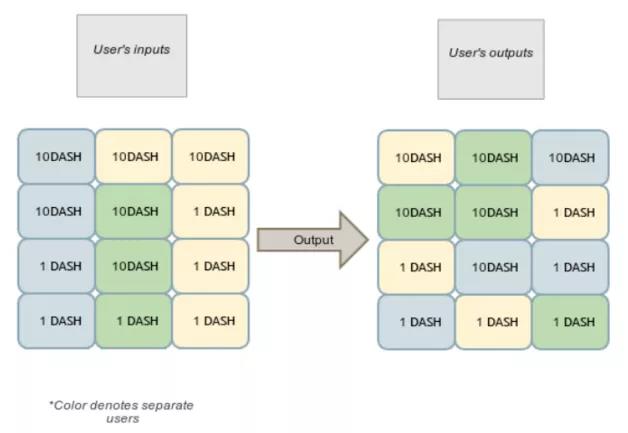
- DASH ミキシング (出典: DASH ホワイトペーパー) -
ビットコインの上にさえ構築されていないプライバシーコインのクラスもあります。 2014 年、Nicolas van Saberhagen は CryptoNote のホワイト ペーパーをリリースしました。 Monero などの一部の暗号通貨は、CryptoNote の概念に基づいて実装されています。主な革新は、暗号化リング署名とワンタイム キーです。
一般的なデジタル署名 (ビットコイン署名など) は、鍵のペア (公開鍵と秘密鍵) によって作成されます。したがって、誰かが秘密鍵を使用してトランザクションに署名できる限り、秘密鍵に対応する公開アドレスが ta によって所有されていることを証明できます。
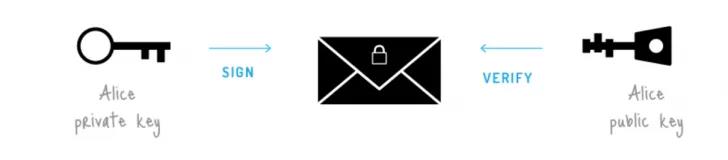
リング署名は、1991年にチャウム博士とユージン・ヴァン・ヘイスト博士によって提案されたグループ署名(グループ署名)をもとに、2001年にアディ・シャミル博士らによって最初に提案されました。リング署名には、それぞれが独自の鍵ペアを保持する当事者のグループが必要です。
リング署名は、メッセージの署名者がグループのメンバーであることを証明できます。通常のデジタル署名スキームとの主な違いは、署名者は秘密キーを保持するだけで済みますが、検証者は署名者の正確な身元を判断できないことです。
したがって、アリス、ボブ、キャロルの公開鍵を含むリング署名が表示された場合、署名者が 3 人のうちの 1 人であることだけがわかりますが、署名されたトランザクションが誰に属しているかを知る方法はありません。リング署名は別のレベルの難読化を提供するため、ブロックチェーンの監視者がシステム内の各支払いの誰 (発信者) を追跡することが困難になります。
画像の説明
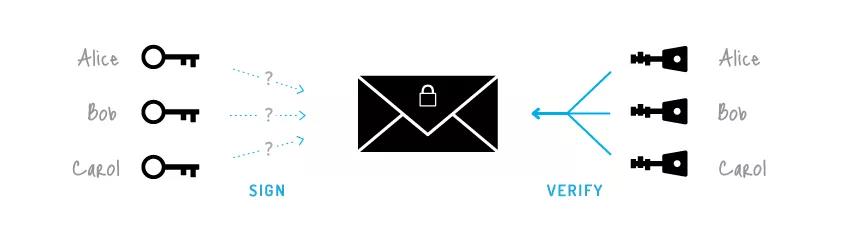
- リング署名 (出典: https://cryptonote.org/inside/) -
CryptoNote は、キーの再利用と出力を追跡するための入力の使用のリスクを軽減するように設計されています。支払いアドレスは、送信者と受取人のデータを使用して生成されるワンタイム キーです。入力にリング署名を使用すると、どのトランザクションの出力にリング署名が費やされたかを正確に判断することが難しくなります。
ブロックチェーンウォッチャーがブロックチェーン上のトランザクションに基づいて使用されているアドレス間の関連性を見つけ出してその関係をグラフに描こうとすると、アドレスが 2 回使用されていないため、樹形図が得られます。各リング署名によりアドレス間の価値の流れに不確実性が加わるため、樹状図の可能性はトランザクションが増えるにつれて指数関数的に増大します。
したがって、正確な支払い先住所を特定することはできません。
リング署名に関与する参加者の数に応じて、各トランザクションの難読化は「1/2」から「1/100」まで変化します。新しいトランザクションが発生するたびにエントロピーが増大し、ブロックチェーン監視者による追跡が困難になります。
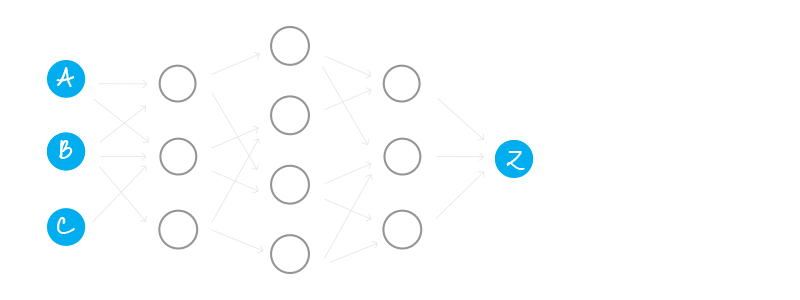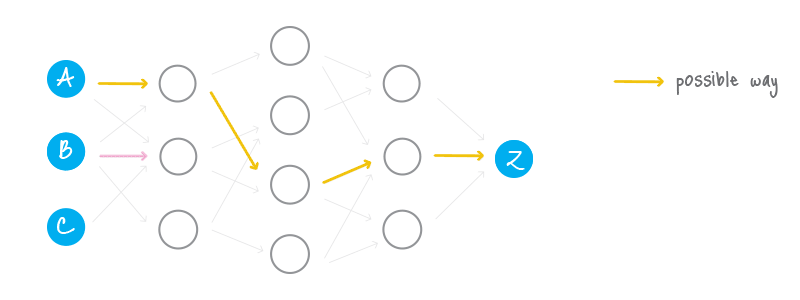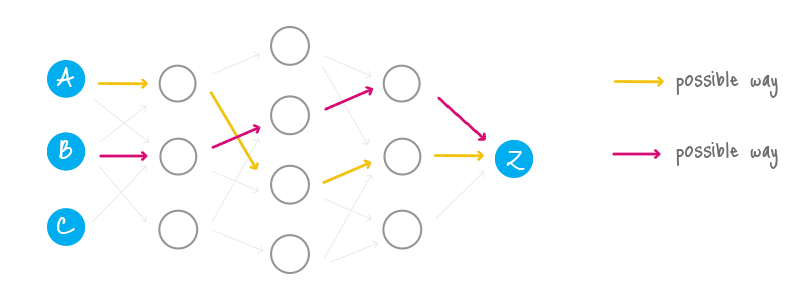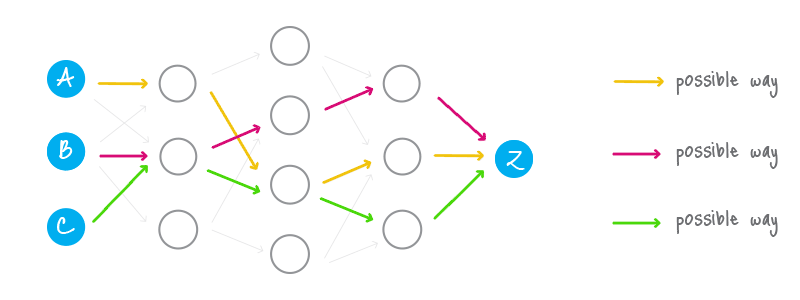
- アンチブロックチェーン分析 (出典: https://cryptonote.org/inside/) -
サイファーパンクのイノベーションが進行中
暗号通貨ユーザーのプライバシーとセキュリティにはまだ多くの隠れた危険がありますが、サイファーパンクの継続的な努力により、未来は明るいでしょう。
ゼロ知識証明は、プライバシー保護における次の大きな進歩となる可能性があります。ゼロ知識証明は、暗号プロトコルの潜在的な応用範囲を広げるために 1985 年に初めて提案されました。
マクスウェル博士は、2013年にバック博士が著した「準同型価値を持つビットコイン」をもとに、機密取引(Confidential Transaction)の研究に注力してきました。機密トランザクションでは、ゼロ知識範囲証明を使用してビットコイン トランザクションを作成し、トランザクションに含まれる値が関係者のみに見えるようにします。
機密取引自体は大きな前進です。しかし、CoinJoin と組み合わせれば、トランザクションの入力と出力の間のすべてのリンクを遮断する通貨混合サービスを構築できます。
マクスウェル氏はかつてサンフランシスコで開催されたビットコイン開発者カンファレンスで「サイドチェーン要素」に関するトピックを共有したことがある。彼が次のようなことを言ったのを覚えています。「IETF (インターネット技術特別委員会) の老人たちの最大の後悔の 1 つは、インターネットがデフォルトで暗号化されたデータ転送を備えて構築されていなかったことです。」
マクスウェル氏は、ビットコインのプライバシーについても同様に考えているようだ。そもそも機密取引が使用できればいいのだが。現在、Blockstream は、取引所間の転送をマスクするために、Liquid サイドチェーンに機密トランザクションを実装しています。
マクスウェルは、ビットコインネットワーク上にゼロナレッジコンティンジェントペイメント(ZKCP)を実装し、最初の支払いを正常に完了しました。 ZKCP は、買い手がビットコインを使用して売り手から情報を購入できるようにするトラストレス トランザクション プロトコルです。購入者は、支払いが完了した場合にのみ情報を受け取ります。買い手と売り手はお互いを信頼したり、第三者の仲裁に頼ったりする必要はありません。
数年前、私はゼロコインに関する記事を書き、このシステムが実際に使用できるようになるには、いくつかの技術的課題を解決する必要があると指摘しました。それ以来、研究者たちは証明をより効率的にし、最初のシステム パラメーター生成を通じて信頼性の問題に対処してきました。 Zerocoin のビジョンは、Wilcox-O'Hearn によって作成された Zcash によって実現されようとしています。
Zcash は、パブリック チェーンを使用して分散型ネットワークを維持しながら、完全な支払いプライバシーを提供します。 Zcash トランザクションは、すべてのオンチェーン トランザクションの送信者、受取人、および送金額を自動的に非表示にします。閲覧キーの所有者のみが、対応するトランザクションの内容を閲覧できます。 Zcash トランザクションの内容は暗号化されており非公開であるため、システムは支払いを検証するために新しい暗号化方法を使用する必要があります。
Zcash は、zk-SNARK と呼ばれるゼロ知識証明構造を使用します。 zk-SNARK は、経験豊富な暗号学者のグループによって開発されました。
取引メタデータは暗号化されており、送金承認および送金金額は開示されません。 zk-SNARK は、トランザクションの正当性を証明するために使用されます。 Zcash は、おそらく完全な匿名性を実現した最初のデジタル決済システムです。
サイファーパンクが聖火を渡す
サイファーパンクたちが探索してきた過去 10 年間で、コンピューター技術も大きく進歩しました。個人もグループも、完全な匿名性で通信および対話できます。
2 人は、相手の本名や身元を知らなくても、情報を交換し、ビジネスを行い、電子契約を結ぶことができます。もちろん政府は、国家の安全を脅かし、犯罪を助長し、社会の分断を引き起こす可能性があるという理由で、この技術の普及を阻止したり封じ込めたりするだろう。
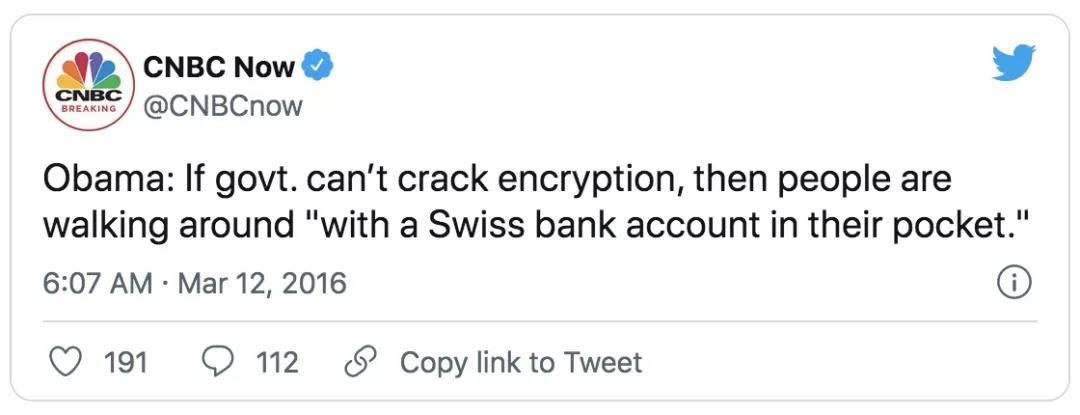
サイファーパンクは、プライバシーを獲得するにはそれを守らなければならないことを知っています。何世紀にもわたって、プライバシーを保護するために、人々はささやき、密会、封書、密室、秘密の握手、個人的なメッセンジャーなど、さまざまな手段に頼ってきました。
20 世紀以前には、強力なプライバシー技術も、低コストで大量監視を可能にする技術もありませんでした。
プライバシーを強化するテクノロジーが存在するにもかかわらず、世界では依然としてプライバシーよりも監視が好まれています。私たちは、多くの人が暗号戦争 2.0 と呼ぶものに突入しました。
最初の暗号戦争ではサイファーパンクが勝利しましたが、私たちは調子に乗ってはいけません。 Zooko はサイファーパンク プロジェクトの失敗を経験しており、失敗に対して心の準備をしておくようにと警告しました。
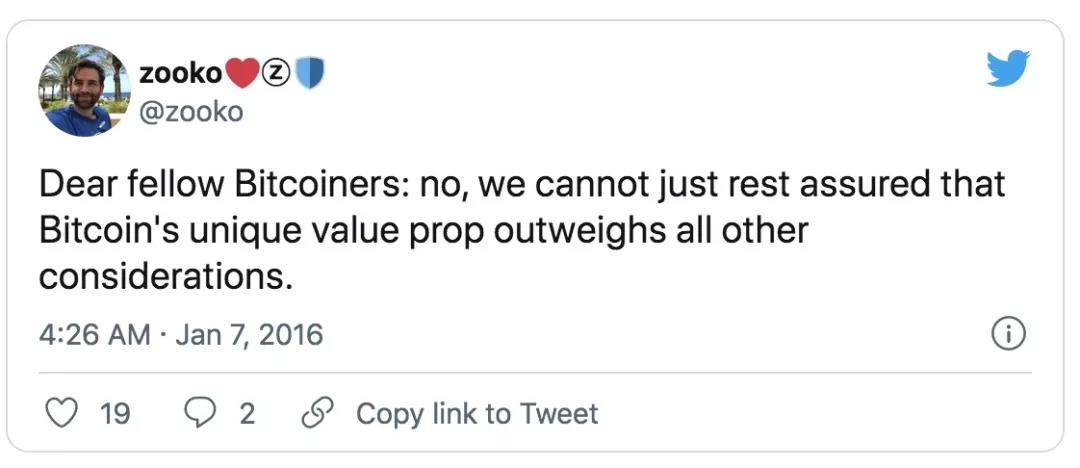
サイファーパンクは、政府によって保証されるプライバシーを含め、プライバシーは基本的人権であると信じています。彼らは、何らかの理由(「信頼できる当局」の介入を含む)でシステムのセキュリティが侵害されると、システムのユーザーのセキュリティが脅かされることを理解しています。
サイファーパンクはコードを書きます。彼らは、プライバシーを守るために誰かがソフトウェアを作成しなければならないことを知っていたので、名乗り出ました。また、他のサイファーパンクが学習、攻撃、改善できるようにコードを公開します。
サイファーパンクでは誰でも自分のコードを使用でき、自分が書いたソフトウェアが他人に承認されるかどうかは気にしません。彼らは、自社のソフトウェアが侵害されることはなく、広範囲に分散されたシステムをシャットダウンすることはできないことを知っています。
—–BEGIN PGP SIGNED MESSAGE—–
Hash: SHA256
Public Key: https://keybase.io/lopp/key.asc
The original Cypherpunks mailing list no longer exists, but there are more Cypherpunks now than ever before. We discuss our ideas on a wide variety of email lists, chat rooms, and social media platforms. There is much work to be done; while great progress has been made designing and deploying privacy enhancing systems, they are still far from perfect and it is still far too difficult for the average person to benefit from them. There are many battles left to be fought in the Crypto Wars; take up your keyboards and let us proceed together apace.
—–BEGIN PGP SIGNATURE—–
wsFcBAEBCAAQBQJW9VrFCRAnjdn7DA6bSQAAI68QAKxMRyGXfr8g0xhNJadJFaH6
iXJlv+PA74h3oSKV97lOAejY8yGyhyb8UodF5H3YBqSrLUCEF2Xj8U4pCl5imvSe
uuRfxbSeyUcgMonxF8W4dswcU0Ls1znLbpVkoLiRNAkkFVG+LyGY0eC7dDQ17okf
mTzjaW6/3Ed289+yz7Lj5fE6pST4L7IsOEdlyPSm/1Rn6jLVaQ/WoNGB/xPUjNZw
zagpg5qHGgcTCHCPZR9i1obsJtKLHLCRhCCxHQ6ldAiLXJn0WeOCHYIRhaC4fr0P
C+yBB2BwzXccVh4PUvgc4OEXTFvZUCkvUd88Z3j5ZN8r0ZJB83ZPITk7TMueneYW
Ery21LXG2Wv+CACwPzE+LM9GkaOLkEDgiENDq20CsM6VQl3GkiCj3KdFl9btYvzw
tpiHbmvE4HMepiVc4TjhEmIiCTMAjkcn0MRQl/tJsPw5dyQBs22++O/cslzc3w+T
Ky+7DA4jIbMk993FpDsZwyqpvkPXWylLofbqq6DmLYCu1ahpdV8X18kApeY0W2E8
rsPDr4eukXnLdDemoqFDtsIYDPb/LdQe5RaXuH7/xpWzWuOccOe305pUZnic7CO3
5cVnSg7KgUjfZhfHPijyTzHKO8QShSl7bSMW/botaO9C/wha0/+qmnWVMdUwBVyj
BLDeMjqvB87UbJE5E7rl
=hR9e
—–END PGP SIGNATURE—–
(署名付きメッセージの意味: 元のサイファーパンク メーリング リストはもう存在しませんが、サイファーパンク コミュニティは前例のない規模に成長しました。私たちはさまざまなメーリング リスト、チャット ルーム、ソーシャル プラットフォームでアイデアについて話し合います。現在、まだ多くの作業が残っています。プライバシー強化システムの設計と導入は大きく進歩しましたが、完璧には程遠く、一般の人がその恩恵を受けるのは困難です。暗号戦争ではまだ多くの戦いが残されています。キーボードを手に取り、一緒に突進していきましょう。)





