


攻撃、挑発、反撃: Poly Network ハッカーのパフォーマンス アートにより、監視の実装が加速される可能性があります


8月10日、DeFi分野で史上最大の盗難が発生した。クロスチェーン相互運用プロトコルPoly Networkがハッキングされ、3億200万USDT、5万5000ETH、数種類の2000ドルを含む総額6億1000万米ドルの仮想通貨が盗まれた。ビットコインなどのトークンの大量破壊と、イーサリアム、BSC、ポリゴンの 3 つのネットワーク上の資産が 30 分以上でほぼ略奪されました。今回のハッキング事件では、クロスチェーンアグリゲーター「O3 Swap」を通じてマイニングを行ったユーザーが主な被害者となっているが、現在O3 Swapはクロスチェーン機能を停止している。
追跡と迎撃 vs 密告
Poly Networkの公式Twitterは攻撃に関する声明を発表し、ハッカーの特定のアドレスをさまざまなチェーンに投稿し、マイナーや仮想通貨取引所に対しハッカーのアドレスのトークンをブラックリストに登録するよう呼び掛けた。 BinanceのCEOであるChangpeng Zhao氏、OKExのCEOであるJay氏、HufuのCEOであるWang Ruixi氏は全員、この件について見解を表明し、TetherのCTOであるPaolo Ardoino氏は、Poly Networkを攻撃した3,300万USDTのハッカーアドレスをTetherが凍結したとツイートした。 。
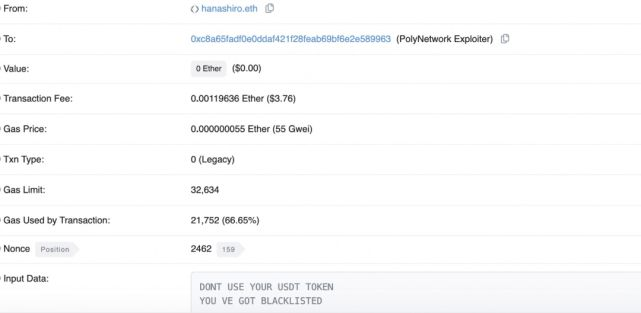
ハッカーのアドレスは多くの関係者によって追跡され、傍受されていますが、ハッカーはまだ一部の資産を「クリーンアップ」しています。さらに劇的なのは、コミュニティ ユーザー hanahiro.eth がハッカーに、USDT がブラックリストに登録されており、トランザクションを通じて今後 USDT を使用すべきではないことを思い出させたことです。このニュースを聞いた日和見主義者のグループがやって来て、ハッカーのアドレスにチェーン情報を送信し、ハッカーを助けて報酬を得ようとしました。 、そして「Etherhood」と呼ばれるハッカーを送り始めました。さらに予想外だったのは、花城さんが受け取ったETHを全額寄付し、さらに文学的な詩や歌詞をチェーンに残したという、まさにパフォーマンスアートの完成だ。
両者間の対話、ハッカーは資産を返還する準備ができている
Poly Network は、初期調査の結果、脆弱性の原因が判明したとツイートしました。ハッカーは契約コール間の抜け穴を悪用しましたが、この攻撃は噂されているような単一の管理者によって引き起こされたものではありませんでした。 Roxe 決済ネットワーク技術担当副社長の Jesse 氏も、Poly Network の盗難は主にスマート コントラクトのコードの抜け穴が原因であると考えています。ジェシー氏は、「DeFiはもともと暗い森であり、多くの裏の動機を持つ人々が密かに監視してきた。いくつかの脆弱性が発見されても、攻撃者はすぐに行動を起こさず、潜伏期間と同じように、より適切な機会を待つことを選択する」と指摘した。ウイルスの影響で、より大きな収益機会が待っています。未知の脆弱性はたくさんあるはずだが、まだ爆発していない。
資産が盗まれた後、Poly Network はハッカーとの通信を確立しようとし、ハッカーが盗まれた資産を返却することを期待し、一部の DeFi トークンが回収されたと主張しました。その後、セキュリティ会社SlowMistも、攻撃者のメールボックス、IP、デバイスの指紋を特定したとの報告書を発表した。他のレポートでは、DeFi資金が中央機関と結びついているため、攻撃者を追跡することが可能であると指摘しています。
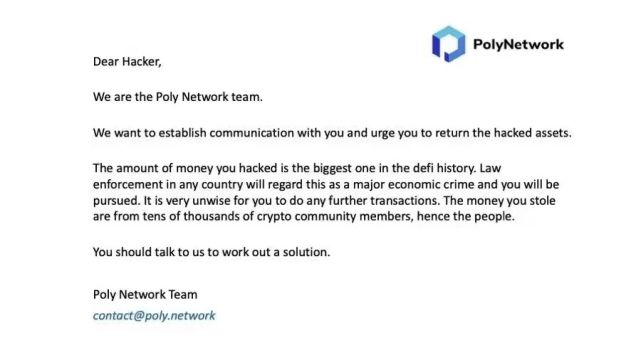
8 月 11 日の早朝、Poly Network を攻撃したハッカーは、「残りのコインを送金すれば、10 億ドルのレベルになるでしょう。私はプロジェクトを保存したのではありませんか? 私はお金にあまり興味がありません」と応じました。 、そして今、いくつかのトークンを返すか、ここに残しておくことを検討しています。」それから彼は、「新しいトークンを作って、そのトークンの行き先をDAOに決めさせたらどうなるだろう」と言いました。
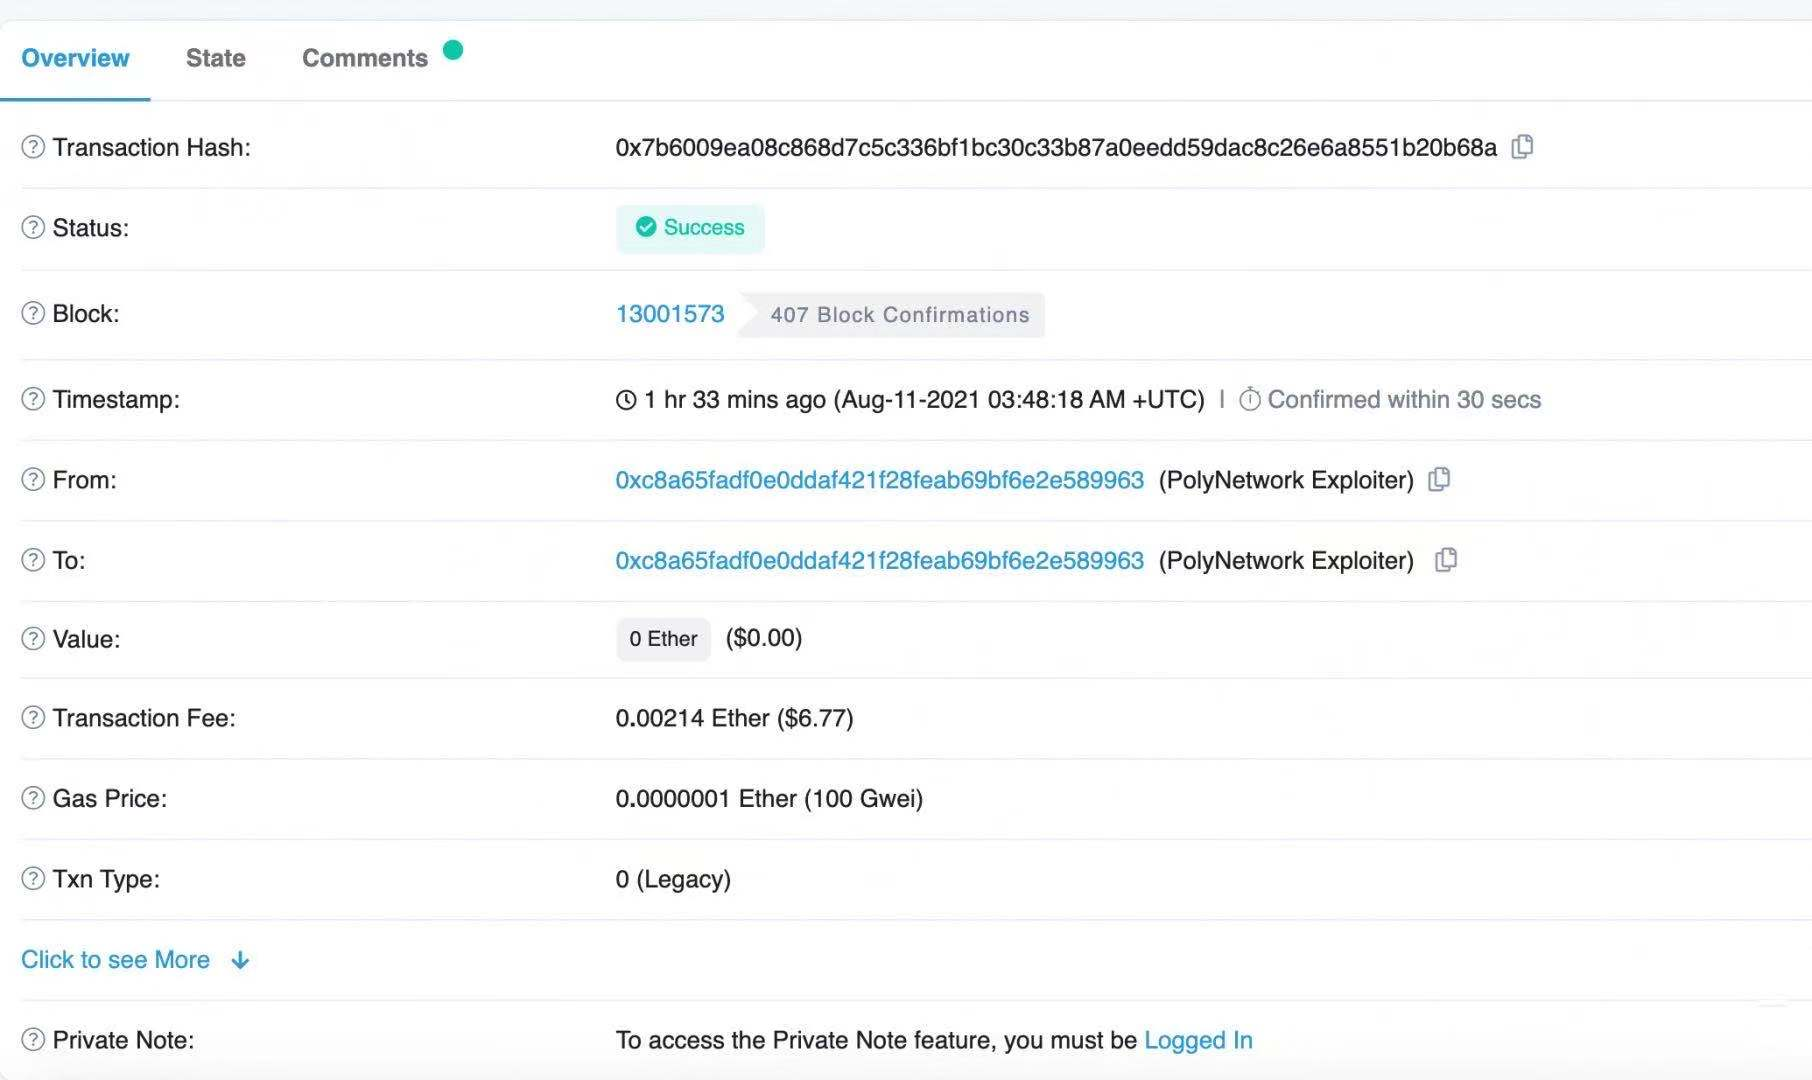
返答は少し挑発的でした。しかし、予想外だったのは、ハッカーが実際に最新の転送 (ブロック高さ 13001578 およびブロック高さ 13001573) で、資産を返却する準備はできているが、Poly Network プロジェクト関係者と連絡が取れなかったため、Poly Network が返却してくれることを望んでいたと述べたことです。マルチシグネチャウォレットを提供します。このハッカーはまた、「これほど多くの富を手に入れたことはすでに伝説であり、世界を救うことは永遠の伝説です。私はもうDAOを使用しないことに決めました。」とも述べ、公開マルチ署名を準備しているとのことです。 Poly Network によって管理されるウォレット。今のところ、ブロックチェーンセキュリティの歴史に記録されるに十分なこのハッキング事件は成功裏に終わったとみなせるが、ブロックチェーンとDeFiの資本セキュリティをめぐって、再び激しい議論が巻き起こっている。
テザーはUSDTを凍結しますが、ユーザーの資産はまだ安全ですか?
この事件では、テザーのアプローチによりハッカーの浄化作戦は時間内に阻止されたが、「テザーは資産を凍結すべきか?」「分散化の境界はどこにあるのか?」といった激しい議論も巻き起こした。 Roxeの決済ネットワーク技術担当副社長のジェシー氏は、「集中化と分散化にはそれぞれ長所と短所がある。ユーザーは資産を100%独立して管理できることを望んでおり、問題があれば誰かが解決してくれることを望んでいる」と述べた。テザーが中央集権化によって常に疑問と批判を受けてきたのと同じように、テザーはコインを盗んだり紛失したりするたびに、損失を減らすためにこれらの中央集権的な方法に頼らなければなりません。
従来の産業と比較すると、DeFi の開発期間は比較的短く、改善すべき点がまだ多く、政府支援の銀行のように十分なセキュリティ保護を提供することはできません。 DeFiの最大の利点は信頼ですが、この信頼はコードに基づいています。一般のユーザーはセキュリティの専門家ではなく、コードが安全かどうかを識別する能力はありません。信頼できるのはセキュリティ会社の監査だけですが、これは安全です。 100%の安全性を保証するものではありません。ハッカーはコードに関する豊富な知識を持っており、ほとんどの攻撃は両者間の知識の大きな不平等によって引き起こされます。
DeFi投資家にとって、秘密鍵を保護し、公開せず、紛失しないようにする必要があります。また、可能な限り、優れたプロジェクトと監査済みの契約を選択してください。
攻撃を回避し、ユーザー資産のセキュリティを保護するために、Roxe Chain は、しきい値キーのアルゴリズムと、異なるチェーン間の通信の相互検証を改善しました。クロスチェーン資産の場合、Roxe の決済ノード (クロスチェーン ゲートウェイ) は、発行された資産マッピング リクエストをレビューするために Roxe プロトコルに準拠する必要があります。同時に、Roxe は純粋な技術的手段を使用するだけでなく、認可されたノードのすべてのビジネスが定期的な監査に確実に含まれるようにする一連の認可および監査メカニズムも組み込みます。同時に、Roxe ユーザーの権利と利益を最大限に保護するために、Roxe は法的監督、コンプライアンス、個人のプライバシー、マネーロンダリング防止、および詐欺防止にも多大なエネルギーを投資してきました。
頻繁なセキュリティインシデントにより、規制当局の対応が早まる可能性がある
通貨業界では、DeFi がハッカー攻撃の最も大きな被害を受けている分野です。仮想通貨インテリジェンス企業CipherTraceのレポートによると、今年の最初の7か月間で全体的な仮想通貨詐欺と犯罪は大幅に減少したが、DeFiハッキングによる損失は昨年より270%増加したという。
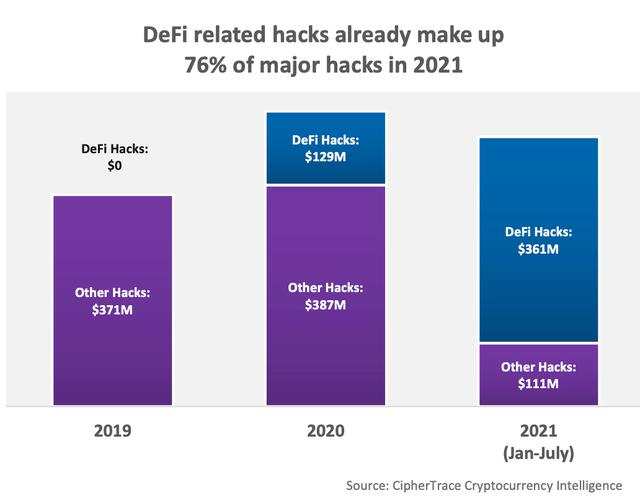
しかし、クロスチェーン分野での盗難事件はこれまで稀であり、今回の事件はハッカーがすでにクロスチェーントラックに狙いを定めていることを示している。 7月以降、ChainSwapが2度攻撃され、その後Anyswapも攻撃されており、セキュリティインシデントが頻繁に発生することで、各国での規制強化が加速する可能性がある。これに関して、Roxe 決済ネットワーク技術担当副社長のジェシー氏は、「長期的には、監督は業界の発展に有益です。ブロックチェーン業界が成熟し続けるにつれて、各国が監督を強化するのが一般的な傾向であり、これはまた、業界の成熟の兆しです。」





