


フィッシング詐欺と隠れたマイニング トロイの木馬が復活しています。ハッカーのマイニング マシンや現金自動預け払い機にならないでください


コンピューター上で「グランド・セフト・オート 5」を快適にプレイしているとき、この時点であなたのコンピューターが数千マイル離れたテクノロジー企業のトロイの木馬プログラムによって制御されていると想像できますか?"採掘"、彼らのために暗号通貨を稼ぎますか?
Web を閲覧しているときに、Web サイト上にポップアップ表示される広告ページに気づきませんか—"マスク氏の仮想通貨エアドロップ"、広告をクリックしたら、あなたの財布の中の暗号資産が一瞬にして盗まれるかもしれない、ということを想像できますか?
いいえ、それはファンタジーではありません、それは現実です、前者はそう呼ばれています"隠されたマイニング トロイの木馬"、後者はと呼ばれます"副題"。
隠れたマイニング型トロイの木馬の蔓延
2018年、中国公安機関は数百万台のコンピュータが関与したマイニング型トロイの木馬事件を捜査した。
ゲーム「PlayerUnknown's Battlegrounds」、通称「Eating Chicken」はインターネット上で人気を博し、多くのゲーマーのお気に入りとなっています。ゲーム内で「無敵」になるために、多くのプレイヤーはゲームのプラグイン プログラムを使用して、「自動照準」、「シースルー」、「弾丸加速」などの機能を追加します。 ins は無料であると主張していますが、メモリは扱いにくいです。
Tencent Guardian Projectのセキュリティチームは12月20日、「PUBG Mobile」ゲーム内の「Chicken Eater」と呼ばれるプラグインにバックグラウンドでサイレントマイニング機能を持つトロイの木馬プログラムが隠されているのを発見した。何千ものユーザーマシンの。
その後、手がかりは調査のため濰坊市公安局インターネットセキュリティ分遣隊に移送された。公安機関による継続的な捜査の結果、"マイニングトロイの木馬"その背後には通常のインターネット企業があります。
事件の原因は、2014年以降、ビットコインに代表される主流の仮想通貨が普及し、多くの仮想通貨が登場したことにある。この「出口」を見て、大連昇平ネットワーク技術有限公司は 2015 年以来、マイニング トロイの木馬にバンドルされたソフトウェア クライアントを販売する代理店を全国で募集しています。クライアントは、コンピュータ ホストに埋め込まれると、静かに動作します。ダウンロード マイニング監視ソフトウェアとマイニングプログラムが実行され、マイニングされたコインは会社管理者He Mouの仮想通貨ウォレットに転送されます。
彼が説明した:
「ホストにトロイの木馬が埋め込まれると、ホストの電源が入っている限り、監視ソフトウェアがコンピュータの CPU 使用率を分析します。使用率が 50% を下回ると、「マイニング」プログラムが開始されます。 「マイニング」。CPU 使用率が高い場合は、発見されないように「マイニング」を停止してください。
統計によると、2015 年以降、He らは付加価値収入を宣伝するために 389 万台のコンピューター ホストを違法に制御し、100 万台以上のコンピューター ホストにマイニング プログラムをサイレント インストールし、合計で DGB コイン (「ギギテコイン」) をマイニングしました。過去 3 年間に発行されたコイン、DCR コイン (「Desay コイン」)、および SC コイン (「クラウド コイン」) は 2,600 万枚以上、不正利益総額は 1,500 万元以上でした。
副題
隠れたマイニング型トロイの木馬が再び氾濫
少し前に、インターネット セキュリティ会社のアバストは、コンピュータ リソースを盗む可能性のある悪意のあるマイニング ソフトウェアを隠した、11 もの有名な海賊版ゲームが検出されたと述べた最新の調査報告書を発表しました。ユーザーがフォーラムや非公式プラットフォームで配布されているこれらの無料の海賊版ゲーム ソフトウェアを知らずにダウンロードしてインストールすると、デバイスには自動的に「Crackonosh」と呼ばれる悪意のあるソフトウェア ランチャーが埋め込まれ、ユーザーのコンピューターのコンピューティング リソースがマイニングに使用されます。暗号通貨「Monero」(モネロ)を裏で支えている。セキュリティ対策ソフトウェアの検出と傍受を巧妙に回避できるだけでなく、コンピュータ デバイスの動作がますます遅くなり、ユーザーはそのために莫大な電気代を支払わなければなりません。
アバストの研究者の検出によると、これまでのところ、過去 6 か月間に、世界中の合計 12 か国以上、約 220,000 台の Windows PC が Crackonosh マルウェアに感染しています。
今年 5 月を例にとると、依然として毎日平均して数千台のコンピュータ デバイスが侵害されています。累積マイニングによって生成されたモネロコインの価値は、200万米ドル(約1,291万人民元)に達すると推定されています。この波の影響を受ける国と地域は主に北米、ブラジル、インド、フィリピン、ドイツなどに集中しており、特にブラジル、インド、フィリピンではPCユーザーデバイスへの悪意ある感染が最も深刻です。 。
副題
フィッシング詐欺の残り火が復活
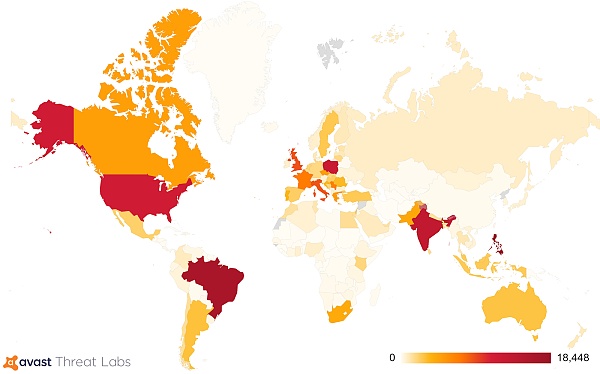
今年の初め以来、アバストの脅威研究所の研究者は、暗号通貨関連のフィッシング サイトの増加を阻止し、ユーザーを保護してきました。そのほとんどは、正規のホスト型ウォレットを装っています。これらのサイトの増加率は、暗号通貨の導入が最も広く普及している国でより高くなります。米国、ブラジル、ナイジェリアがこうした仮想通貨詐欺の最大の標的となっており、英国、フランス、ロシア、インドでも高水準の詐欺が発生している。この調査のために、アバスト脅威研究所は 37 のサンプルを監視しました。以下のグローバル ヒートマップは、2021 年の最初の 6 か月間におけるユーザー アクセスの暗号化関連のフィッシングが世界中で発生した場所を示しています。

アバストの上級研究員ピーター・コバック氏は、「仮想通貨市場は現在活況を呈している。エルサルバドルでビットコインが同国の法定通貨として認められるという最近のニュースを受けてビットコインは勢いを増しており、この地域の他の国々もこれに追随している」と語った。スーツ。エミュレートしてください。」
副題
他人のものにならないようにする方法"鉱夫"そしてハッカーのための現金自動預け払い機?
まず、隠れたマイニング トロイの木馬を防ぐ最善の方法は、ゲームやその他のソフトウェアを公式 Web サイトやストアからのみダウンロードすることで完全に回避することです。ユーザーは、無料のプレミアム ゲームを提供する違法なソースに注意し、非公式のサプライヤーを避けることをお勧めします。
インターネット上の不明なリンクやファイルをクリックしないようにし、不明なネットワークや U ディスクに気軽に接続しないようにし、マイニング ウイルスの侵入を防ぐことができる MinerBlock、アンチウェブマイナー、Adblock Plus などの特別なソフトウェアを試してください。また、コンピュータ内にさまざまなウイルスが侵入した場合の損失を軽減するために、コンピュータを定期的にバックアップすることも非常に効果的です。
初期のマイニング トロイの木馬はシステム リソースの消費を制限していませんでした。マイニング トロイの木馬が実行されると、コンピュータのリソース消費量が増加し、CPU 使用率が大幅に増加し、コンピュータが熱くなり、実行速度が遅くなります。下。これらの明らかな症状により、初期のマイニング トロイの木馬がユーザーによって発見され、削除されやすくなります。進化後、マイニング トロイの木馬は、ユーザーに発見されないようにマイニング動作を調整しました。ユーザーのコンピュータの CPU 使用率が高いことを検出すると、マイニングは自動的に一時停止されます。ユーザーのコンピュータがアイドル状態のときは、マイニング トロイの木馬は完全にマイニングを停止します。私の。このようにして、進化したマイニング トロイの木馬はユーザーのコンピュータ上で長期間生存できるため、コンピュータがすでに汚染されている場合でも、異常を見つけることが困難になります。この場合、ウイルス対策ソフトウェアに頼ってチェック、警告、クリアするしかありません。
明らかにコンピューターが遅いと感じた場合は、すぐに CPU 使用率を確認し、疑わしいプロセスを見つけた場合は、適切なタイミングでプロセスを終了し、不明な公開キー ファイルが存在するかどうかを確認します。 (/tmp/ddg/tmp/AnXq、/tmp/AnXqV など)
アバストは、オンラインではフィッシング詐欺が「イーロン・マスクの仮想通貨プレゼント」から「あなたに投資して毎月 XYZ% を稼ぎます」に至るまで、さまざまな形で現れる可能性があることをユーザーに注意喚起しています。それがうますぎるように聞こえるかもしれませんが、おそらくその通りです。
暗号化の所有者は次のことを行う必要があります。
未承諾のプライベート メッセージに注意する: WhatsApp/Telegram またはその他のソーシャル メディア フォーラムであっても、詐欺の可能性がある未承諾メッセージを直ちにブロックする必要があります。たとえば、メッセージが未知の番号から送信された場合、またはメッセージが連絡先から送信されたものの、その連絡先からの異常で緊急の可能性があるメッセージである場合、その連絡先の電話がハッキングされている可能性があります。さらなるアクションを起こす前に、電話などで連絡先に連絡し、実際にこのメッセージを送信したことを確認することをお勧めします。メッセージが暗号化と関係がない場合でも、その目的はフィッシングである可能性があり、最終的にはユーザーのデータをスパイすることになります。
モバイル フィッシングに注意してください: 暗号化資格情報を盗むために、ハッカーがモバイル デバイスをターゲットにすることが増えています。これらの攻撃は、テキスト、ソーシャル メディア、サードパーティのメッセージング プラットフォーム、電子メールなど、モバイル デバイス上のどこからでも行われる可能性があります。フィッシングに加えて、キーストロークを記録し、ユーザーの画面上のアクティビティを監視する隠れた機能を備えた悪意のあるモバイル アプリも増加しています。モバイル フィッシング攻撃を防ぐために、ユーザーは Android デバイス上の危険な Web サイトをブロックできるフィッシング対策機能を提供する Web セキュリティ ソフトウェアを使用できます。ブラウザのフィッシング対策機能は、Windows および Mac デバイスでも機能します。
強力なセキュリティ対策を採用したサービスに依存する: カストディアル ウォレットやソフトウェア ウォレットを選択するときは、2 要素認証方法を含む強力なセキュリティ対策を提供するプロバイダーを選択するようにする必要があります。安全性を高めるために、一部のプラットフォームでは、ユーザーがプラットフォームにログインして送金するために別のパスワードを設定することを推奨しています。完全なプライバシーを求める人は、ID の送信を必要としないプラットフォームを選択するかもしれませんが、これらのプラットフォームはセキュリティ対策が不十分であることがよくあります。一部のプラットフォームでは、EUR や USD などの法定通貨ではなく、暗号通貨での取引のみが許可されているため、これを提供できます。そのため、AML および顧客確認 (KYC) ルールに準拠する義務がありません。
ウイルス対策ソフトウェアをインストールする: 暗号通貨の所有者は、すべてのデバイスに強力なウイルス対策保護が備わっていることを確認する必要があります。たとえば、多くの人は PC にはウイルス対策ソフトウェアをインストールしていますが、モバイル デバイスやタブレットにはインストールしていません。これが、悪意のあるモバイル フィッシングやマルウェア キャンペーンがハッカーに対して非常に効果的である理由です。暗号化されたアカウントは貴重な場合があるため、暗号化された情報を保存したり、アカウントにアクセスしたりするデバイス上で強力なインターネット セキュリティを確保することがユーザーにとって重要です。





