


從私鑰保護,到系統性防禦:AI 時代,Crypto 如何重建安全與信任?


- 核心觀點:加密行業的安全邏輯正從單一保護私鑰轉向構建覆蓋人員、軟件、設備與權限的全鏈路縱深防禦體系,AI時代的攻擊方式使單點設防失效,可驗證、可持續、可追責的安全架構成為行業新標準。
- 關鍵要素:
- Binance事件中攻擊者通過社會工程、軟件供應鏈和內部AI工具滲透,歷時數月獲取簽名服務權限,未直接攻破私鑰卻造成資產損失,暴露權限安全與密鑰安全的分離風險。
- Ledger芯片與系統未被攻破,風險出現在設備離開廠商後的分銷環節;Trezor確認3台設備遭硬件植入,隨後將授權經銷商網絡縮減約80%。
- Coinbase披露超99%客戶資產存放冷錢包,並採用分佈式密鑰保護、轉賬限額與異常行為監測,體現縱深防禦邏輯。
- 韓國FSC在事件後要求交易所考慮提高冷錢包比例(現行法律要求至少80%),並加強7×24小時監控與管理員權限控制。
- AI Agent接入錢包後需按最小權限原則分離查詢、交易構建、審批與簽名,高風險操作應設置帶外確認、Passkey或多重授權等獨立機制。
- 安全體系需從一次性審計轉向持續驗證,從相信品牌轉向機制透明可核實,涵蓋資產儲備披露、代碼審計記錄與固件完整性校驗。
在過去十餘年裡,加密行業的安全敘事幾乎都濃縮在一句經典口號中:「Not your keys, not your coins」。
無論是普通用戶還是機構從業者,長期默認一種線性的安全邏輯——只要離線抄好助記詞、買一台硬體錢包,或者把資產交給頭部合規平台,安全就有了兜底。
然而,近期接連爆發的一系列標誌性安全事件,正在徹底擊碎這種單點設防的幻覺。
一邊是攻擊者開始利用 AI、社會工程和軟體供應鏈漏洞,繞過傳統的安全防護,直接滲透企業內部系統;另一邊,即使是被認為相對安全的冷錢包和硬體錢包,也可能因為內部權限管理、設備流通和第三方供應商的問題,成為新的攻擊入口。
在 AI 大踏步改變攻擊與防禦方式的背景下,加密行業的安全邊界也正在被重新劃定,可以說,從交易平台到硬體錢包廠商,整個行業似乎正在形成一種新的共識:
加密安全的競爭,已經從誰更善於保護私鑰,轉向誰能夠建立一套更完整、更可驗證、也更具韌性的安全體系(延伸閱讀《當駭客「更高效」用上 AI,Web3 的「矛與盾」軍備競賽如何升級?》)。
一、私鑰很重要,但不再是全部
如果回顧加密行業過去的安全事件,最常見的風險無非是私鑰洩露、助記詞被盜、釣魚網站以及智慧合約漏洞。
這些問題當然沒有消失,但攻擊者正在尋找更多、更隱蔽的突破口,尤其是在 AI 工具快速普及之後,傳統的安全邊界正在發生變化。
Binance 10 月 29 日的安全事件,就是觀察這種變化的一個典型案例。
根據 Binance 公布的初步調查,攻擊者透過被篡改的軟體安裝程式、虛假招聘面試和惡意程式碼,逐步滲透錢包開發團隊的工作環境,隨後利用受感染的員工設備和內部 AI 工具,進一步取得具有容器部署權限的憑證,最終觸及錢包簽名服務,發起未經授權的鏈上交易。
整個過程持續數月,涉及社會工程、軟體供應鏈、員工終端和內部權限等多個環節,攻擊者並沒有直接攻破 Binance 的錢包系統,反而藉由多階段的滲透鏈條,取得了觸及企業內部系統和關鍵權限的跳板。
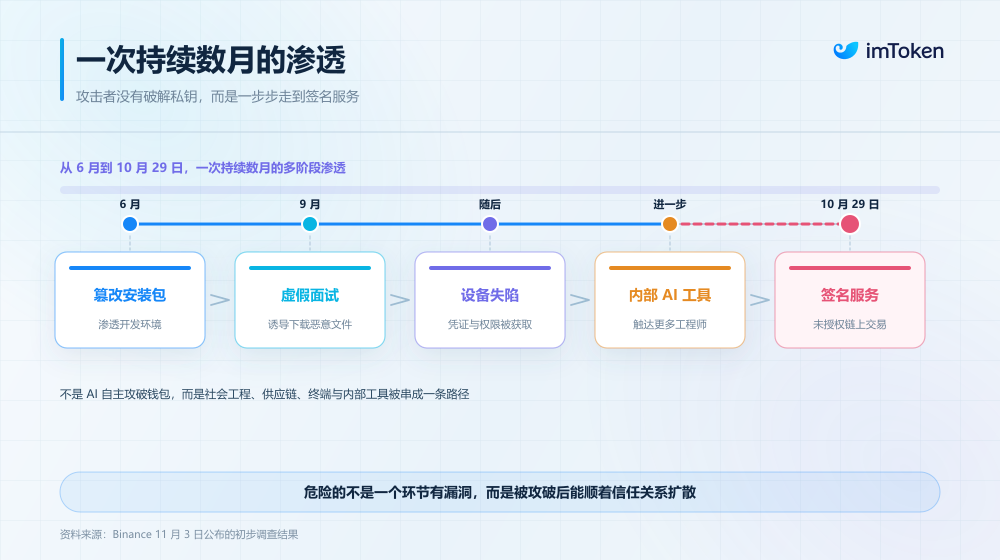
這也說明,攻擊者未必需要直接拿到私鑰,只要能夠濫用關鍵簽名服務的呼叫權限,同樣有可能造成嚴重的資產損失。
即使私鑰採用 MPC(多方計算)機制進行分片保護,也不意味著整個簽名系統天然安全,因為 MPC 解決的是密鑰如何分散管理、如何在不完整重構私鑰的情況下完成簽名,卻不會自動解決誰有權發起簽名、哪些授權可以被執行,以及異常授權如何被及時撤銷等問題。
換言之,密鑰安全與權限安全,是兩套需要同時成立的防護機制。
再以 Ledger 事件為例,其晶片、作業系統和伺服器並未遭到攻破,問題發生在設備離開廠商控制之後的分銷環節,用戶仍然可能在購買和初始化階段遭遇攻擊。
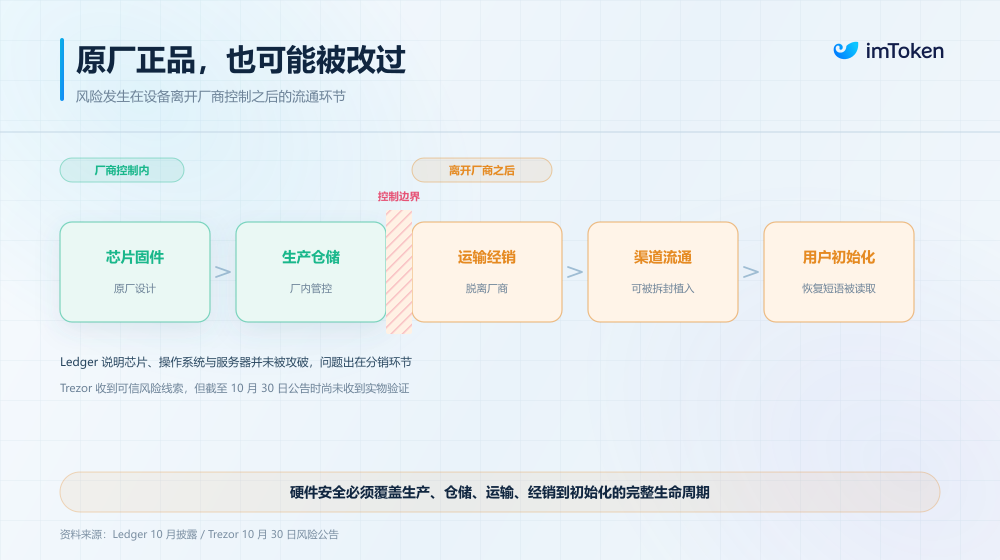
把這些事件放在一起看,會發現一個共同的變化:攻擊者越來越傾向於利用不同系統之間的信任關係,而不只是尋找某一個孤立的技術漏洞。
這也意味著,加密行業需要重新定義安全邊界,從保護單一資產,轉向保護整個資產生週期;從關注某個設備或系統是否安全,轉向審視人員、軟體、設備與權限之間的完整信任鏈條。
但值得關注的是,面對這些變化,行業並沒有只停留在風險討論上。
二、從 Binance 到 Ledger:加密行業正在如何升級安全防線?
近期一系列安全事件之後,交易平台、硬體錢包廠商、安全機構和監管部門,都開始從各自的環節推進調整。
如果把這些行動放在一起看,會發現加密安全正在發生幾個值得關注的變化。
1. Binance 與 Coinbase:從保護密鑰,走向保護整個簽名和資金流轉過程
Binance 事件發生後,平台在新的環境中重建了受影響的錢包系統和內部 AI 工具,替換相關員工設備,停用遭到波及的憑證與存取權杖,並對員工終端進行進一步安全檢查。
與此同時,Binance 還強化了錢包服務的風險控制和 AI 驅動的異常行為偵測,並計劃引入獨立安全機構,對事件原因、內部權限和相關防護體系展開進一步審查。
這些措施看似分散,實際上針對的是同一個問題:當攻擊者已經進入內部系統之後,如何防止其繼續利用既有權限,觸及更高風險的資產操作?
類似的思路,也能在 Coinbase 最新公開的資產保護體系中找到對應。
11 月 4 日,Coinbase 專門發布文章,介紹其客戶資產安全架構,並表示目前超過 99% 的客戶資產存放在冷錢包中,同時披露了一整套資金流轉控制機制。
例如,在密鑰管理層面,Coinbase 採用分散式密鑰保護機制,避免單點私鑰暴露;在冷熱錢包調撥過程中,設置嚴格的轉帳速度和額度限制,並透過異常行為監測識別可疑操作。
它們也提供了一個值得參考的樣本:資產存放在哪裡固然重要,但誰能夠發起轉帳、什麼條件下允許簽名、發生異常時能否及時停止操作,同樣決定著整個系統的安全程度。
這其實正是縱深防禦(Defense in Depth)的核心邏輯。
沒有任何一個環節被假定為絕對安全,相反,即使某個員工設備被入侵、某項權限遭到濫用,其他防護機制仍然應當有能力限制攻擊繼續擴散。
2. Ledger 與 Trezor:安全開始延伸到生產、流通和交付環節
硬體錢包領域的變化同樣具有代表性。
在此次硬體植入事件之後,Ledger 開始調整授權經銷管道的設備管理要求,要求相關授權經銷商和分銷商暫停東南亞及香港地區的銷售,並展開設備抽檢和庫存檢查。
同時,Ledger 進一步明確,經銷商不得將退回的設備重新銷售,即使包裝看起來完整也不例外;設備不應繼續擺放在開放式貨架或展示區,而應存放於後方倉儲區域,在用戶購買時才交付。
這些措施也說明硬體安全的邊界正在擴大,本質上是在縮小攻擊者能夠接觸和改造設備的機會。
Trezor 的調整則更加直接。
11 月 12 日,Trezor 公布最新調查結果,確認有 3 台透過涉事經銷商 CryptoBilis 銷售的 Trezor Safe 5 存在硬體植入;與此同時,Trezor 宣布已將授權經銷商網路縮減約 80%,並要求保留的合作夥伴遵守更嚴格的採購、倉儲和設備存取管理規則。
在產品層面,Trezor 於 11 月 11 日發布 2.13.1 版本韌體,加入針對已發現植入模組的防護措施,使其無法繼續讀取螢幕資訊。
這也反映出硬體安全治理正在發生的一種變化,即安全不再只看產品出廠時是否可靠,還要看廠商能否持續管理供應鏈風險,並在問題發生後提供有效的偵測、修復和用戶補救措施。
對於錢包廠商而言,這意味著需要管理的不只是晶片和韌體,還包括完整的產品生命週期。
3. 從 CZ 的安全聯盟倡議到監管發力:行業協作正形成實際能力
除了企業內部的安全升級,另一個值得關注的方向是跨平台協作。
Binance 事件發生後,CZ 公開呼籲加密行業建立安全聯盟,推動安全情報共享、交叉安全審計,以及更高效的被盜資金追蹤和緊急處置。
這背後其實是加密行業長期存在的一個矛盾:區塊鏈資產可以跨平台、跨鏈快速流動,但安全防禦卻往往分散在不同交易所、錢包廠商、安全公司和鏈上分析機構手中。
一家平台發現異常地址,並不意味著其他平台能夠立即識別;一個安全團隊掌握了新的攻擊特徵,也不意味著整個行業能夠及時更新防護策略。
這反映出一種不同於傳統企業自建安全團隊的防禦模式:把分散在不同機構手中的安全研究、威脅監測和應急回應能力連結起來,讓攻擊資訊能夠更快地被識別、共享和利用。
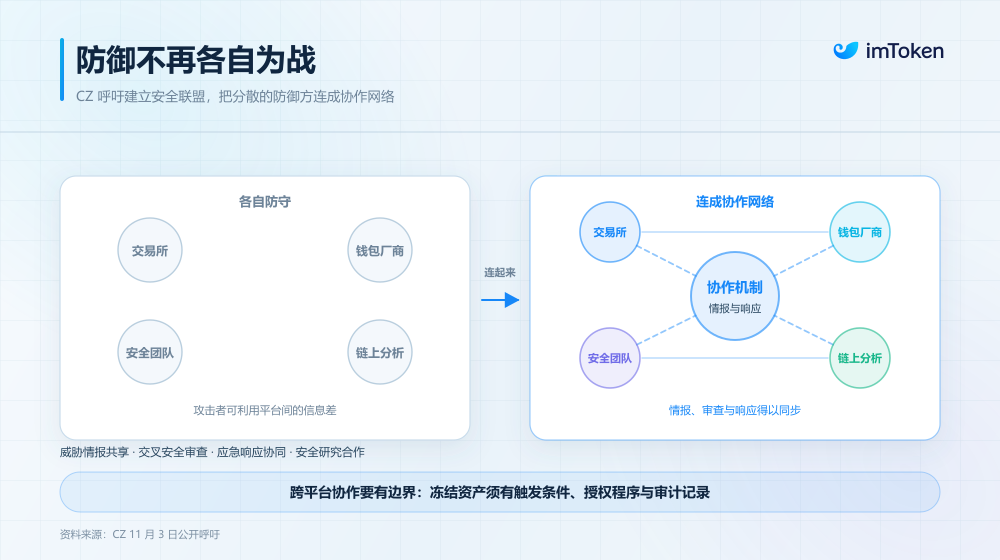
當然,跨平台協作並不意味著所有企業都應該無條件共享內部系統資訊,或者擁有隨意凍結用戶資產的權力。
如何在安全情報共享、商業機密保護和用戶資產自主權之間建立清晰邊界,同樣需要進一步完善。
但至少可以看到,加密安全正在從過去相對孤立的企業自保,逐步走向由安全機構、平台和社群共同參與的協作防禦。
值得注意的是,Binance 事件發生後,韓國金融委員會(FSC)緊急召集金融監督院、韓國金融安全院以及主要虛擬資產交易平台,對交易所的資產保管和安全防護情況進行檢查。
其中一個重點,就是重新審視交易所冷錢包的資產保管比例,根據韓國現行《虛擬資產用戶保護法》,交易所至少需要將用戶資產經濟價值的 80% 存放在冷錢包中。
但在此次事件之後,監管機構進一步要求交易所考慮提高冷錢包比例,同時加強 7×24 小時的充提監控、儲備資金管理、錢包簽名審批和管理員權限控制。
這說明監管層也開始意識到,交易所的安全不能僅僅依靠事後賠償,還需要透過事前的資產隔離和操作限制,盡可能降低單次攻擊能夠造成的損失。
三、AI 時代,Crypto 產品需要怎樣的新安全標準?
如果將近期行業的這些行動串聯起來,會發現它們在逐步形成一套更完整的安全邏輯。
Binance 重構內部系統和權限,Coinbase 強調多層簽名控制,Ledger 與 Trezor 收緊供應鏈,全行業推動跨平台應急協作,韓國監管機構進一步強化全天候監控和事故責任。
imToken 認為,未來加密產品至少需要從以下幾個方面重新建立安全體系。
1. 從私鑰安全走向全鏈路權限安全
私鑰依然是數位資產安全的核心,但它不應該成為安全體系的全部。
對於交易平台而言,需要同時保護密鑰、簽名服務、管理員帳戶、開發環境和生產部署權限;對於錢包產品而言,則需要明確區分密鑰管理、交易建構、交易授權和最終簽名等不同環節。
尤其是 AI Agent 開始接入錢包、交易帳戶和鏈上應用之後,權限管理會變得更加重要。
一個能夠讀取行情、查詢餘額的 Agent,並不應該天然擁有轉移資產的權限;一個可以幫助用戶建構交易的 Agent,也不意味著它可以在沒有額外授權的情況下直接完成簽名。
合理的設計應該是:按照任務需要分配最小權限,將查詢、交易建構、交易審批和最終簽名分離;對高風險操作設置獨立確認機制,例如帶外確認、Passkey 或多重授權;所有授權都應該有明確的範圍、有效期限和撤銷機制;對關鍵操作保留可驗證的審計記錄。
簡單來說,AI 可以幫助用戶完成更多工作,但不能因此獲得不受約束的資產控制權,這不僅是 AI Agent 的安全要求,也是整個加密產品未來需要建立的權限標準。
2. 從一次性審計走向持續驗證
過去,很多加密產品習慣透過智慧合約審計、程式碼審查或者硬體安全認證,向用戶證明自己的安全性,這些工作當然重要,但問題在於,審計通常只能覆蓋特定時間、特定程式碼版本和特定範圍。
一款產品通過了智慧合約審計,並不代表後續升級的程式碼沒有問題;一台硬體錢包通過了晶片安全測試,也不代表它在倉儲和運輸過程中不會遭到篡改。
因此,未來安全體系需要從一次性審計轉向持續驗證。
3. 從單點防護走向縱深防禦
沒有任何一種技術可以解決所有安全問題。
MPC 可以降低單點密鑰洩露風險,但無法自動阻止錯誤授權;冷錢包可以降低遠端攻擊風險,但無法完全消除內部操作和供應鏈風險;硬體錢包可以隔離私





