


Thời đại điện toán lượng tử, tài sản mã hóa còn an toàn không? Bắt đầu từ lộ trình hậu lượng tử của Ethereum


- Quan điểm cốt lõi: Mối đe dọa của điện toán lượng tử đối với blockchain đã chuyển từ giai đoạn lý thuyết sang giai đoạn triển khai kỹ thuật. Quỹ Ethereum đặt mục tiêu đến cuối năm 2029 đạt được khả năng kháng lượng tử hoàn toàn cho L1. Việc di chuyển mật mã học cần được bố trí trước nhiều năm, và vai trò của ví sẽ tiến hóa từ công cụ quản lý khóa cá nhân thành cơ sở hạ tầng quản lý an toàn tài sản dài hạn.
- Yếu tố then chốt:
- Quỹ Ethereum đã thành lập đội ngũ chuyên trách Post-Quantum Security, dự kiến trước tháng 12 năm 2029 sẽ đạt được khả năng kháng lượng tử toàn diện ở tầng thực thi, tầng đồng thuận và tầng dữ liệu.
- Các chữ ký đường cong elliptic như ECDSA và BLS là đối tượng bị tấn công trước tiên, thuật toán Shor về mặt lý thuyết có thể suy ngược khóa cá nhân trong thời gian đa thức; trong khi các hàm băm như Keccak-256 nhờ thuật toán Grover chỉ có tăng tốc bậc hai nên có khả năng chống chịu mạnh hơn.
- Chỉ những tài khoản EOA từng thực hiện giao dịch trên chuỗi mới bộc lộ toàn bộ khóa công khai, các địa chỉ ví lạnh chưa từng ký ra bên ngoài vẫn được bảo vệ bởi tính một chiều của hàm băm, rủi ro không đồng đều.
- Tầng thực thi thúc đẩy EIP-8141 trừu tượng hóa tài khoản gốc để thực hiện luân chuyển khóa, EIP-8288 sử dụng STARK đệ quy để tổng hợp và nén chữ ký hậu lượng tử; tầng đồng thuận khám phá chữ ký băm leanXMSS và giải pháp tổng hợp leanVM.
- Cam kết đa thức KZG và một số SNARK phụ thuộc vào ghép cặp đường cong elliptic cũng đối mặt với rủi ro lượng tử, STARK dựa trên hàm băm có thuộc tính an toàn hậu lượng tử tốt hơn, việc di chuyển cần mở rộng đến L2 và Rollup.
- Thách thức cốt lõi của việc di chuyển người dùng nằm ở việc bảo toàn địa chỉ tài khoản gốc và mối quan hệ tài sản, cần chủ động ủy quyền khóa mới tiếp quản khi hệ thống hiện tại vẫn còn an toàn, đồng thời cảnh giác với các kiểu tấn công mới lợi dụng tâm lý hoảng loạn lượng tử để dụ tiết lộ cụm từ khôi phục.
Nếu một ngày nào đó, một máy tính lượng tử có thể suy ra khóa riêng từ khóa công khai đã lộ trên chuỗi trong thời gian cực ngắn, thì hệ thống bảo mật tài sản mã hóa được xây dựng trên nền tảng mật mã học ngày nay liệu còn có thể tiếp tục tồn tại?
Trong một thời gian dài trước đây, các cuộc thảo luận trong ngành crypto về điện toán lượng tử chủ yếu dừng ở mức suy luận lý thuyết, tức là thừa nhận rằng mật mã đường cong elliptic được sử dụng rộng rãi trên các blockchain chủ đạo như Bitcoin, Ethereum có thể bị máy tính lượng tử với năng lực tính toán đủ lớn phá vỡ trong tương lai, nhưng còn khá xa.
Trên thực tế, đến năm 2026, chủ đề này đã chính thức bước vào giai đoạn triển khai kỹ thuật — Ethereum Foundation không chỉ thành lập một nhóm nghiên cứu bảo mật hậu lượng tử chuyên biệt, mà còn đặt cuối năm 2029 làm mục tiêu kỹ thuật để L1 đạt được khả năng kháng lượng tử toàn diện ở tầng thực thi, tầng đồng thuận và tầng dữ liệu trong quy hoạch giao thức mới nhất.
Đối với một mạng lưới mở sở hữu hàng trăm triệu tài khoản, quy mô tài sản khổng lồ và hệ sinh thái ứng dụng phức tạp, việc thay đổi hệ thống mật mã học hoàn toàn không phải là một lần nâng cấp phần mềm đơn giản.
Đặc biệt là từ góc nhìn của người dùng thông thường, thách thức thực sự thường không nằm ở việc "làm thế nào để tạo ra một khóa riêng kháng lượng tử mới", mà nằm ở việc làm sao trong quá trình thay đổi thuật toán chữ ký vẫn có thể kiểm soát tài khoản và tài sản hiện có một cách an toàn, liền mạch.
1. Điện toán lượng tử thực sự đe dọa điều gì?
Để hiểu tác động của điện toán lượng tử đối với tài sản mã hóa, trước tiên cần tách rời hệ thống bảo mật blockchain ra để xem xét.
Hiện nay Ethereum chủ yếu dựa vào bốn loại thành phần mật mã học để duy trì hoạt động, lần lượt phục vụ tài khoản, đồng thuận, khả dụng dữ liệu và chứng minh ở tầng ứng dụng, chúng giải quyết những vấn đề khác nhau, và mức độ phơi nhiễm trước rủi ro điện toán lượng tử cũng không đồng đều:
- ECDSA: Thuật toán chữ ký số đường cong elliptic được sử dụng cho tài khoản người dùng thông thường, dùng để chứng minh quyền sở hữu của người khởi tạo giao dịch;
- BLS: Thuật toán chữ ký được sử dụng ở tầng đồng thuận PoS của Ethereum, có thể tổng hợp hiệu quả phiếu bầu của hàng trăm nghìn validator thành một chữ ký duy nhất;
- ZK-proof systems: Hệ thống chứng minh không tiết lộ thông tin được sử dụng bởi các ứng dụng như Rollup;
- KZG: Sơ đồ cam kết đa thức dùng để xác minh khả dụng dữ liệu (DA) của Blob và Rollup;
Trong đó, đối tượng bị ảnh hưởng đầu tiên là các loại mật mã bất đối xứng dựa trên bài toán logarit rời rạc đường cong elliptic như ECDSA và BLS.
Như chúng ta đã biết, máy tính truyền thống muốn suy ngược khóa riêng từ khóa công khai là gần như bất khả thi về mặt tính toán, nhưng máy tính lượng tử chịu lỗi chạy thuật toán Shor về lý thuyết có thể giải bài toán logarit rời rạc đường cong elliptic trong thời gian đa thức, từ đó phá vỡ tính bảo mật của mật mã khóa công khai dựa trên các giả định toán học liên quan như ECDSA, BLS.
Một khi khóa riêng bị khôi phục, kẻ tấn công không cần đánh cắp cụm từ ghi nhớ, cũng không cần tấn công ứng dụng ví, mà có thể trực tiếp giả mạo chữ ký hợp lệ để chuyển tài sản; tương tự, khóa validator, quyền quản lý đa chữ ký của giao thức và khóa kiểm soát cầu cross-chain cũng đều đối mặt với thử thách dài hạn tương tự.
So sánh ra, các hàm băm tiêu biểu như Keccak-256 có khả năng chống chịu tốt hơn với điện toán lượng tử. Mặc dù thuật toán Grover có thể mang lại tốc độ tăng tốc bậc hai, nhưng không giống thuật toán Shor biến vấn đề từ bảo mật cấp số mũ thành vấn đề có thể giải trong thời gian đa thức.
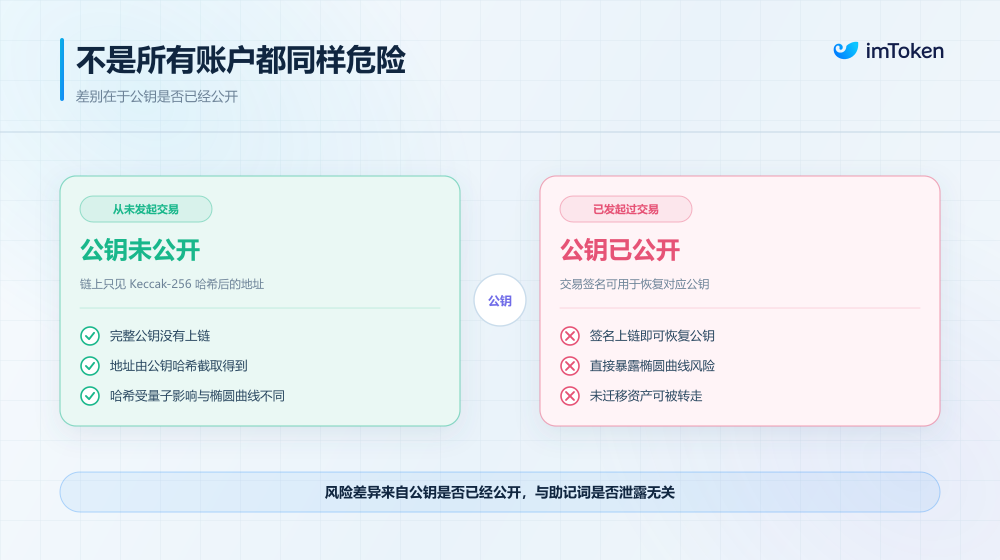
Điều này cũng dẫn đến một chi tiết quan trọng thường bị bỏ qua, đó là không phải tất cả tài khoản Ethereum đều ở trong trạng thái rủi ro như nhau trước mối đe dọa lượng tử.
Địa chỉ của EOA thông thường trên Ethereum được tạo ra bằng cách băm khóa công khai qua Keccak-256 rồi cắt lấy.
Do đó, nếu một ví lạnh nào đó của bạn chưa từng khởi tạo bất kỳ giao dịch on-chain nào ra bên ngoài, cũng chưa từng công khai chữ ký off-chain, thì trên chuỗi chỉ ghi lại địa chỉ đã được băm, khóa công khai đầy đủ chưa bao giờ bị lộ, vẫn được bảo vệ bởi tính một chiều của hàm băm; nhưng chỉ cần địa chỉ đó đã từng khởi tạo dù chỉ một lần chuyển khoản hoặc ủy quyền hợp đồng, kẻ tấn công có thể khôi phục khóa công khai đầy đủ thông qua chữ ký giao dịch công khai, khiến nó trực tiếp phơi nhiễm trước rủi ro đường cong elliptic bị phá vỡ trong tương lai.
Tất nhiên, ở giai đoạn hiện tại trên toàn cầu chưa xuất hiện máy tính lượng tử có năng lực phá vỡ mật mã, người dùng thông thường hoàn toàn không cần vì thế mà hoảng loạn chuyển tài sản.
Nhóm hậu lượng tử của Ethereum Foundation cũng đã nhiều lần nhấn mạnh rằng, máy tính lượng tử chịu lỗi có mối đe dọa thực tế vẫn cần vượt qua nhiều khoảng cách kỹ thuật về quy mô phần cứng và sửa lỗi lượng tử (đọc thêm《Điện toán lượng tử thực sự đe dọa điều gì? Hướng dẫn cho người dùng Crypto đến kỷ nguyên hậu lượng tử》).
Nhưng vấn đề nằm ở chỗ, bản thân việc di chuyển mật mã học cần nhiều năm, nếu đợi đến khi mối đe dọa thực sự xuất hiện mới bắt đầu chuẩn bị, có thể đã quá muộn.
2. Ethereum đang chuẩn bị những gì?
Năm 2026, Ethereum Foundation đã thành lập nhóm Post-Quantum Security chuyên biệt, chịu trách nhiệm điều phối nghiên cứu và triển khai kỹ thuật của mật mã học hậu lượng tử ở tầng giao thức.
Khác với việc đơn giản tìm kiếm một thuật toán chữ ký mới, Ethereum đang cố gắng thúc đẩy nâng cấp hệ thống mật mã học đồng thời từ ba hướng: tầng thực thi, tầng đồng thuận và tầng dữ liệu.
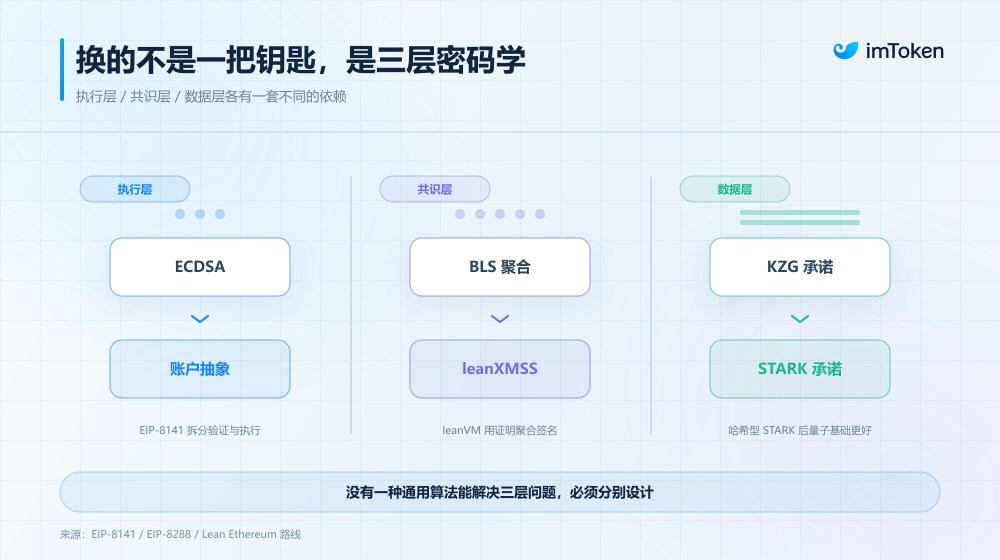
1. Tầng thực thi: Để tài khoản không còn bị ràng buộc vĩnh viễn bởi một khóa riêng
Đối với người dùng thông thường, thay đổi trực tiếp nhất đến từ tầng thực thi.
Logic ủy quyền tài khoản của EOA Ethereum truyền thống tương đối cố định, tức là người dùng tạo chữ ký thông qua khóa riêng secp256k1, mạng lưới xác minh chữ ký có hợp lệ hay không thông qua ECDSA.
Thiết kế này đủ đơn giản, cũng đã được kiểm chứng lâu dài, nhưng khiến danh tính của tài khoản bị ràng buộc chặt chẽ với hệ thống chữ ký cụ thể. Nếu trong tương lai ECDSA không còn an toàn, người dùng cần thay đổi thuật toán chữ ký, nhưng nếu chỉ đơn giản thay một khóa riêng mới, thường có nghĩa là tạo ra một địa chỉ tài khoản mới, tài sản hiện có, lịch sử tương tác hợp đồng và mối quan hệ ứng dụng cũng có thể cần di chuyển lại.
Đây rõ ràng không phải là một giải pháp lý tưởng.
Để phá bỏ ràng buộc này, Ethereum đang đẩy nhanh việc trừu tượng hóa tài khoản gốc, trong đó tiêu biểu nhất là EIP-8141 (đọc thêm《Trừu tượng hóa tài khoản gốc + chống mối đe dọa lượng tử: Tại sao EIP-8141 chưa trở thành át chủ bài của Ethereum Hegotá?》).
Nó cố gắng tách việc xác minh giao dịch, thực thi thực tế và thanh toán Gas thành các giai đoạn thực thi khác nhau, cho phép tài khoản quyết định một giao dịch có hợp lệ hay không thông qua logic có thể lập trình, từ đó giúp tài khoản dần thoát khỏi sự phụ thuộc cố định vào khóa riêng ECDSA, thực hiện luân chuyển khóa gốc, và để lại không gian cho việc giới thiệu các thuật toán xác minh chữ ký khác nhau trong tương lai.
Đồng thời, Ethereum cũng đang nghiên cứu precompile xác minh chữ ký hậu lượng tử, để hợp đồng thông minh và logic xác minh tài khoản có thể xác minh các loại chữ ký mới một cách gốc hiệu quả hơn.
Nhưng đây mới chỉ là bước đầu tiên. Vì chữ ký hậu lượng tử thường lớn hơn nhiều so với chữ ký ECDSA/BLS truyền thống, Ethereum còn cần giải quyết vấn đề chi phí dữ liệu và tính toán do đó mang lại. Ví dụ EIP-8288 đề xuất sử dụng tổng hợp STARK đệ quy, nén kết quả xác minh của một lượng lớn chữ ký hậu lượng tử thành chứng minh gọn hơn, từ đó giảm gánh nặng dữ liệu và xác minh trên chuỗi.
2. Tầng đồng thuận: Thay thế BLS truyền thống bằng chữ ký băm
Ngoài tầng thực thi, tầng đồng thuận còn liên quan đến cơ chế vận hành PoS nền tảng của mạng lưới Ethereum.
Hiện tại đồng thuận PoS phụ thuộc nhiều vào đặc tính tổng hợp của chữ ký BLS, nếu trực tiếp thay thế bằng chữ ký hậu lượng tử thông thường, kích thước chữ ký khổng lồ sẽ làm tăng đáng kể chi phí truyền bá mạng P2P, lưu trữ và xác minh giữa các nút.
Vì vậy, lộ trình Lean Ethereum của Ethereum đã đề xuất hai hướng kỹ thuật đáng chú ý.
- leanXMSS: Một phương án chữ ký hậu lượng tử dựa trên hàm băm, dự kiến dùng để thay thế chữ ký BLS mà validator hiện đang sử dụng, loại bỏ sự phụ thuộc vào đường cong elliptic từ gốc;
- leanVM: Máy ảo không tiết lộ thông tin tối giản được thiết kế chuyên biệt để tổng hợp chữ ký hậu lượng tử hiệu quả, cố gắng thông qua các chứng minh không tiết lộ thông tin kháng lượng tử như STARK đệ quy, nén chữ ký băm của một lượng lớn validator thành chứng minh gọn, đảm bảo an toàn kháng lượng tử đồng thời giữ vững giới hạn hiệu năng đồng thuận;
Điều này cũng cho thấy, nâng cấp hậu lượng tử không tồn tại thuật toán phổ quát "một chiêu ăn cả", đồng thuận validator và ví người dùng thông thường cần mỗi bên khớp với công cụ mật mã học phù hợp nhất.
3. Tầng dữ liệu: KZG và chứng minh ZK cũng cần xem xét an toàn lượng tử
Ngoài chữ ký tài khoản và chữ ký validator, tầng dữ liệu cũng tồn tại thách thức dài hạn.
Ethereum trong những năm gần đây sử dụng rộng rãi cơ chế cam kết đa thức KZG, đặc biệt là ở khả dụng dữ liệu của Blob và Rollup, trong khi an toàn của KZG phụ thuộc vào các giả định toán học liên quan đến ghép cặp đường cong elliptic, do đó cũng cần xem x





