


Đột phá: Hacker Triều Tiên tái xuất, ví nóng của Bitget thiệt hại hơn 350 triệu USD


- Quan điểm cốt lõi: Ví nóng của Bitget bị tấn công, thiệt hại khoảng 351,6 triệu USD, quan chức cho biết ví lạnh và phần lớn tài sản không bị ảnh hưởng, quỹ bảo vệ người dùng có thể chi trả toàn bộ, sự việc phơi bày lỗ hổng bảo mật ở khâu ví nóng.
- Yếu tố then chốt:
- Cuộc tấn công xảy ra lúc 2 giờ 31 phút sáng, hacker xâm nhập hệ thống backend của cơ sở hạ tầng ví để giả mạo dữ liệu giao dịch, loại trừ khả năng rò rỉ khóa riêng tư.
- Tài sản bị đánh cắp bao gồm ETH, USDT, USDC, XAUT, BNB, AVAX, v.v., liên quan đến nhiều chuỗi công khai như Arbitrum, Avalanche.
- Bitget áp dụng kiến trúc ví ba tầng gồm nóng, ấm, lạnh, lần này chỉ một phần ví nóng và ví ấm bị ảnh hưởng, ví lạnh an toàn.
- Nền tảng đã tạm dừng rút tiền, cơ quan thực thi pháp luật tham gia điều tra, quỹ bảo vệ người dùng có quy mô hơn 464 triệu USD có thể chi trả thiệt hại.
- CEO Gracy Chen cho biết một số địa chỉ IP trùng khớp với VPN của tổ chức hacker Triều Tiên, nhưng chưa xác nhận cuối cùng, bước đầu loại trừ khả năng nội bộ gây án.
Bài viết gốc|Odaily(@OdailyChina)
Tác giả|Wenser(@wenser 2010)

Lại một mùa Trung thu nữa đến, nhưng điều đến sớm hơn cả ngày lễ lại là một vụ tấn công mạng quy mô lớn khác nhắm vào sàn CEX trong ngành.
Vào lúc 2 giờ 31 phút sáng nay, một số ví nóng của Bitget đã xuất hiện các giao dịch bất thường quy mô lớn. Ban đầu, các giám sát on-chain cho thấy quy mô tài sản bị đánh cắp vượt 100 triệu USD, sau đó con số này nhanh chóng được nhân viên chính thức của Bitget xác nhận mở rộng lên 351,6 triệu USD.
Theo thông báo chính thức, ví lạnh và phần lớn tài sản của nền tảng không bị ảnh hưởng; Quỹ bảo vệ người dùng của Bitget hiện có quy mô hơn 464 triệu USD, đủ để bao phủ toàn bộ tài sản bị đánh cắp. Hiện tại, vì lý do an toàn tài sản, chức năng rút tiền của nền tảng Bitget tạm thời đóng, sẽ được khôi phục có trật tự sau khi hoàn tất kiểm tra an ninh; cơ quan thực thi pháp luật và các tổ chức an ninh on-chain đã tham gia điều tra; nền tảng sẽ tiếp tục cập nhật theo từng giờ và phát hành báo cáo sự kiện đầy đủ trong vòng 24 giờ, bao gồm phân tích nguyên nhân gốc rễ và các biện pháp khắc phục.
Để nâng cao niềm tin của người dùng, CEO Bitget Gracy Chen cũng đã livestream, đồng bộ tiến độ sự kiện và tình hình hiện tại theo thời gian thực.
Từ Binance đến Bybit, gần như mọi sàn giao dịch hàng đầu đều từng đối mặt trực tiếp với các cuộc tấn công mạng tương tự. Đúng dịp Bitget kỷ niệm 8 năm thành lập, cuộc tấn công này đối với sàn giao dịch lâu đời này có lẽ cũng là một lần tôi luyện quan trọng — điều được kiểm nghiệm không chỉ là phòng tuyến an ninh, mà còn là độ dày của niềm tin, sức bền ứng phó và phẩm chất thương hiệu.
Ví nóng bất ngờ bị hacker cướp phá, quy mô thiệt hại vượt 350 triệu USD
Vào lúc 3 giờ 57 phút sáng, trader crypto DCF GOD đã đăng bài cho biết, ví nóng của Bitget nghi ngờ bị tấn công, số tiền thiệt hại là 20 triệu USD. Chi tiết cụ thể là, địa chỉ ví mới 0xe410 trong vòng 6 phút đã thông qua UniswapX + 1inch Fusion sử dụng 19,67 triệu USDT từ ví nóng Bitget để mua 7.111 ETH trên chuỗi Arbitrum, mức chênh lệch cao nhất lên tới 5% so với giá giao ngay. Vào thời điểm đó, quy mô pool thanh khoản WETH/USDC chỉ là 2.870 USD, nếu ai đó chỉ muốn mua ETH thì điều này hoàn toàn không hợp lý.
Góc nhìn bên ngoài: Hacker thử chuyển tiền, Bitget nhanh chóng phản ứng tạm dừng rút tiền và tập hợp tài sản
Vào lúc 4 giờ 8 phút sáng, trưởng bộ phận nghiên cứu của The Block, Steven sau đó đã đăng bài tiếp theo cho biết: "Trong một giờ qua, có khoảng 174 triệu USD đã được chuyển từ ví nóng và ví lạnh qua nhiều chuỗi công cộng đến địa chỉ 0x770b10b273fC44Fe9197D6bF20F145c2e98463Ee." Điều đáng chú ý là, khác với các sự kiện an ninh trước đây thực hiện nhanh chóng các giao dịch lớn, dữ liệu on-chain cho thấy hacker thậm chí còn thực hiện các giao dịch nhỏ để thử nghiệm.
Khoảng 4 giờ 12 phút, Steven giám sát thấy Bitget nghi ngờ tạm dừng rút tiền, vào thời điểm đó tài sản trong ví nóng và ví lạnh liên quan vẫn lên tới 500 triệu USD, tránh được thiệt hại mở rộng thêm. Ông cũng đưa ra phỏng đoán của mình: "Tôi nghiêng về việc cho rằng đây đúng là một cuộc tấn công của hacker, nhưng không phải tấn công quy mô lớn, mà là một số ít ví có bảo mật yếu đã để lộ lỗ hổng."
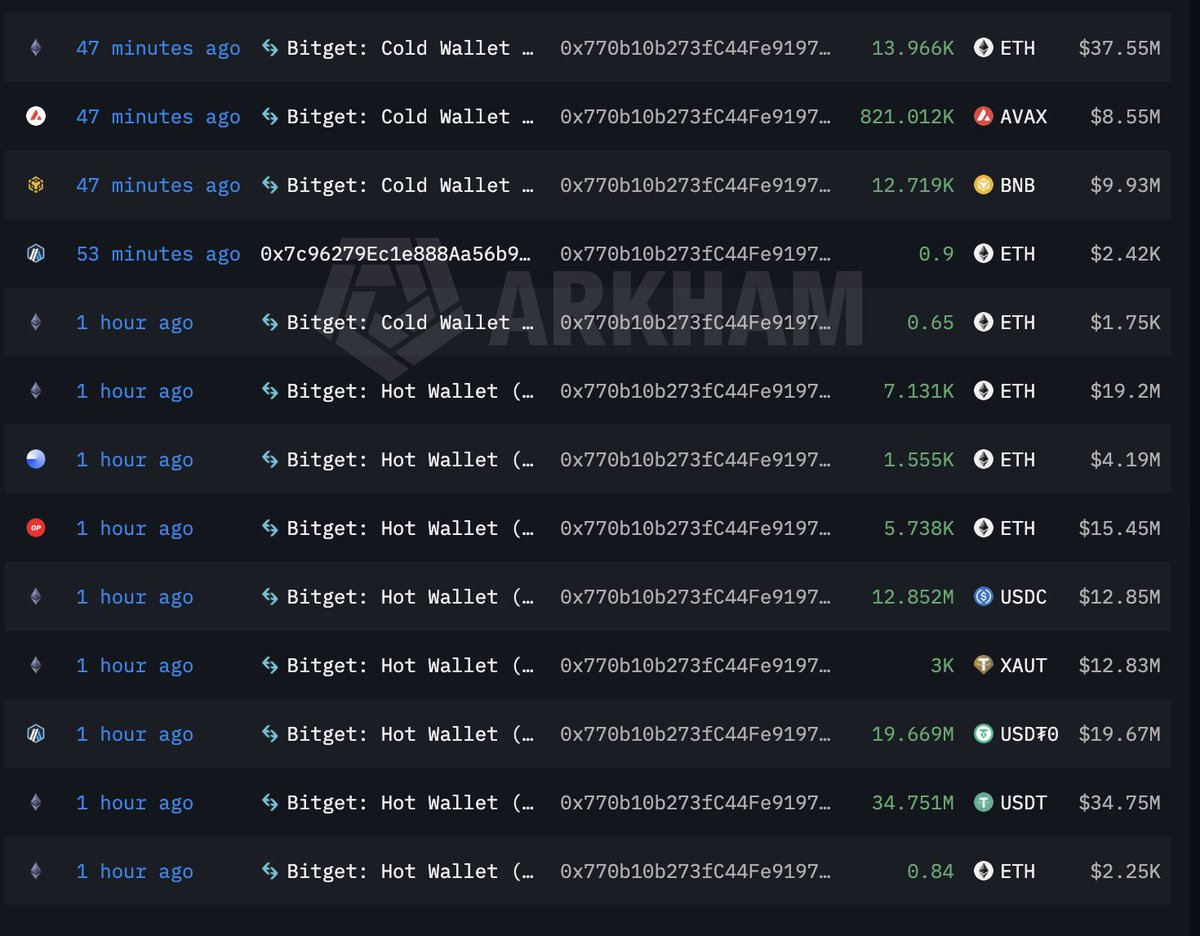
Lúc 4 giờ 50 phút, dữ liệu on-chain cho thấy, một số tài sản trong ví nóng của Bitget được tập hợp đến địa chỉ ví lạnh 0xffa8DB7B38579e6A2D14f9B347a9acE4d044cD54, nhưng ví lạnh này sau đó đã chuyển tiền đến địa chỉ của hacker.
Các chuyên gia trong ngành cho rằng đây có thể không phải là việc khóa riêng tư của sàn giao dịch bị đánh cắp, mà là hành vi của một khách hàng lớn nào đó của Bitget, do đó mới xuất hiện (1) hacker không lấy hết toàn bộ tài sản trong ví Bitget; (2) địa chỉ ví Bitget sẽ tập hợp tiền đến một địa chỉ ví từng chuyển tiền cho kẻ tấn công.
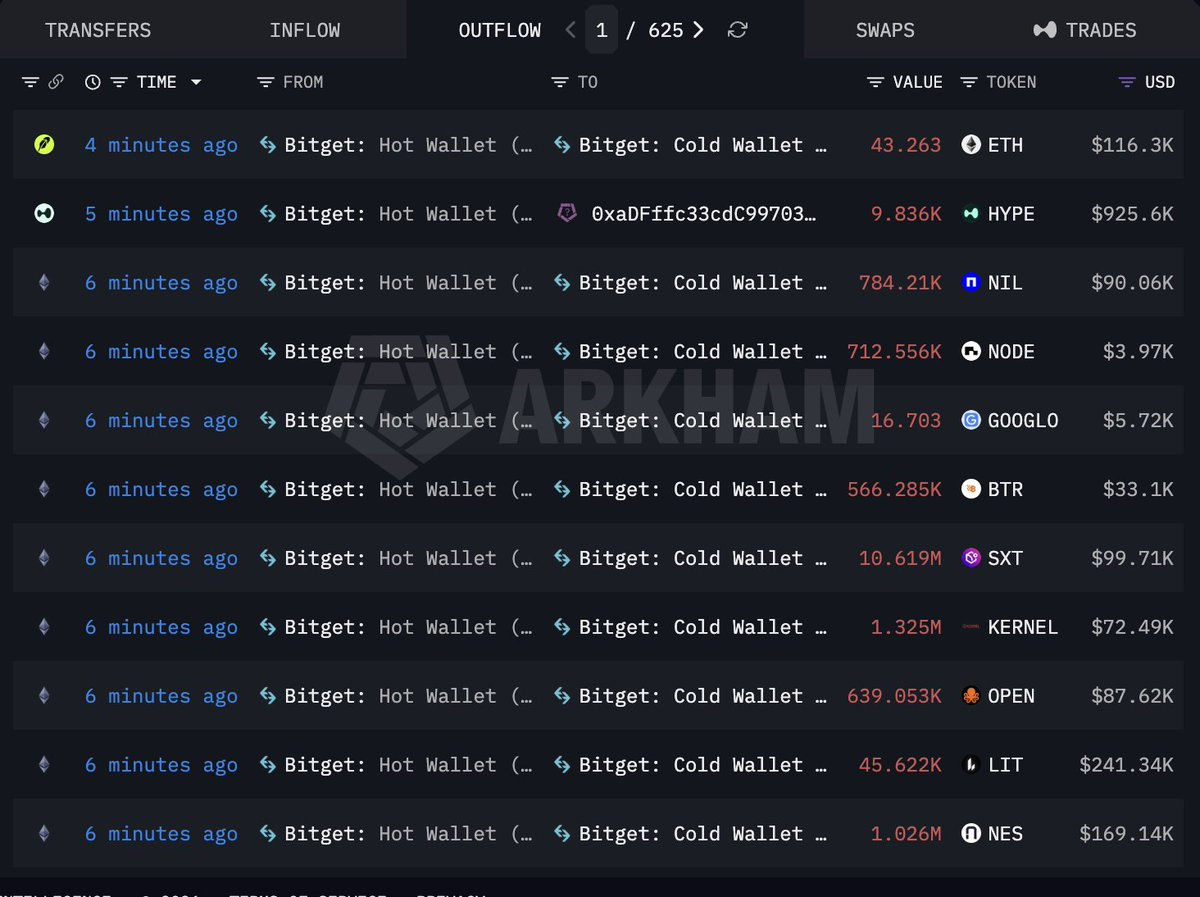
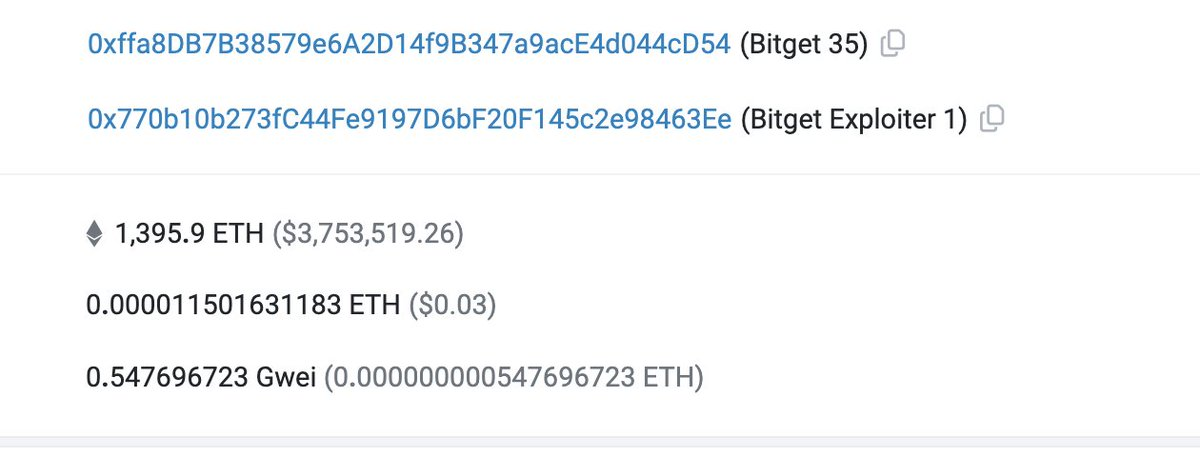
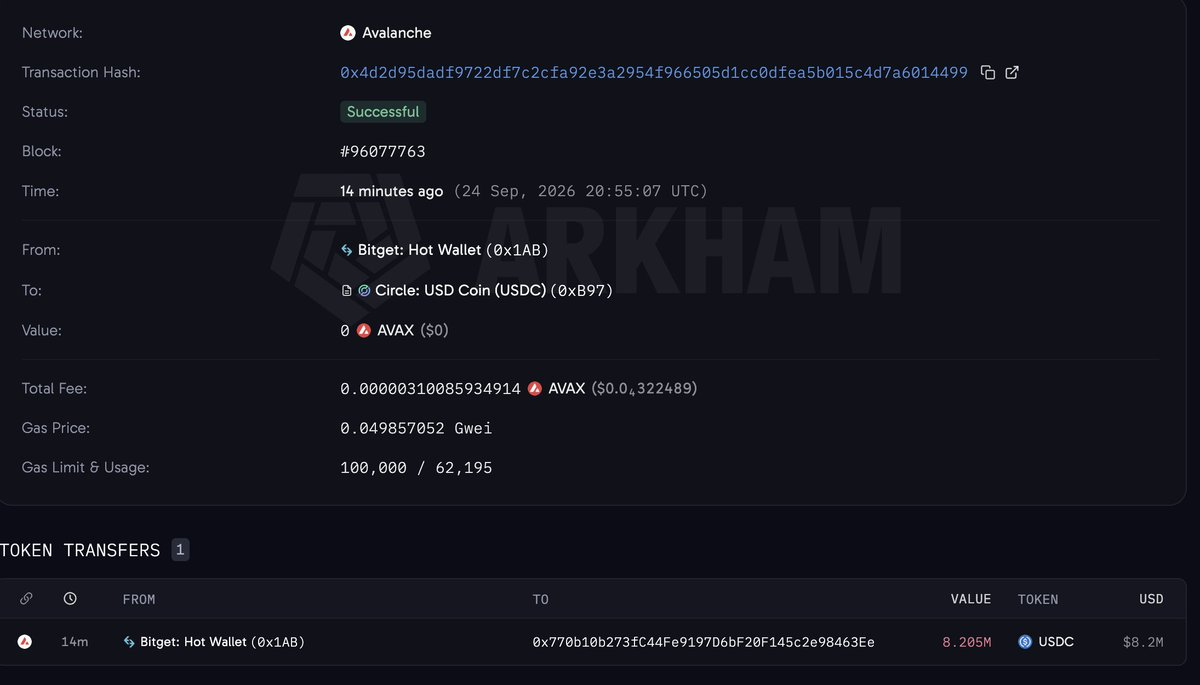
Lúc 5 giờ 10 phút sáng, dữ liệu on-chain cho thấy, một giao dịch 8 triệu USD USDC trên chuỗi Avalanche bị chuyển đến địa chỉ hacker, cuộc tấn công khai thác lỗ hổng vẫn đang tiếp diễn.
Lúc 5 giờ 30 phút, CEO Bitget Gracy Chen chính thức phát hành thông báo, giới thiệu chi tiết quy mô tài sản bị đánh cắp, thời gian, kế hoạch ứng phó khẩn cấp và quy trình theo dõi tiếp theo, hệ thống xử lý an ninh liên quan bắt đầu vận hành nhanh chóng có trật tự; người phụ trách tiếng Hoa của Bitget, Tạ Gia Ấn sau đó cũng đăng bài nhanh chóng thông báo tình hình cụ thể của cuộc tấn công mạng này. Điều đáng chú ý là, trong buổi livestream sau đó của CEO, Gracy Chen cũng nhấn mạnh, nền tảng Bitget áp dụng kiến trúc ví ba tầng nóng, ấm, lạnh, cuộc tấn công mạng lần này chỉ liên quan đến một số ví nóng và ví ấm, ví lạnh và phần lớn tài sản của nền tảng không bị ảnh hưởng.
Thông tin then chốt về cuộc tấn công mạng: Địa chỉ ví hacker, địa chỉ ví chính thức Bitget, chi tiết tài sản thiệt hại
Khoảng 5 giờ, nền tảng giám sát on-chain Bubblemaps đăng bài cho biết, hacker trước tiên tập hợp tiền đến 0x770b10b273fC44Fe9197D6bF20F145c2e98463Ee; sau đó thực hiện hoán đổi tài sản, tiếp tục phân phối đến các địa chỉ sau:
- 0x469Ac1406dE92f82C0563477240a3627057425DC;
- 0xe410a2E5710Ee787bcaa63f52A3943ff71F0d946;
- 0xD2C2f029eFF5caCc686F24377CfdDcfc82d9F899;
- 0x7c96279Ec1e888Aa56b9B836e0dB26ca48573E1C;
- 0x94A43df7687A8494948Be937400e9d5D33135DA0;
- 0xA6dD3F218B65E32Ccc37BE30f74884133c655545.
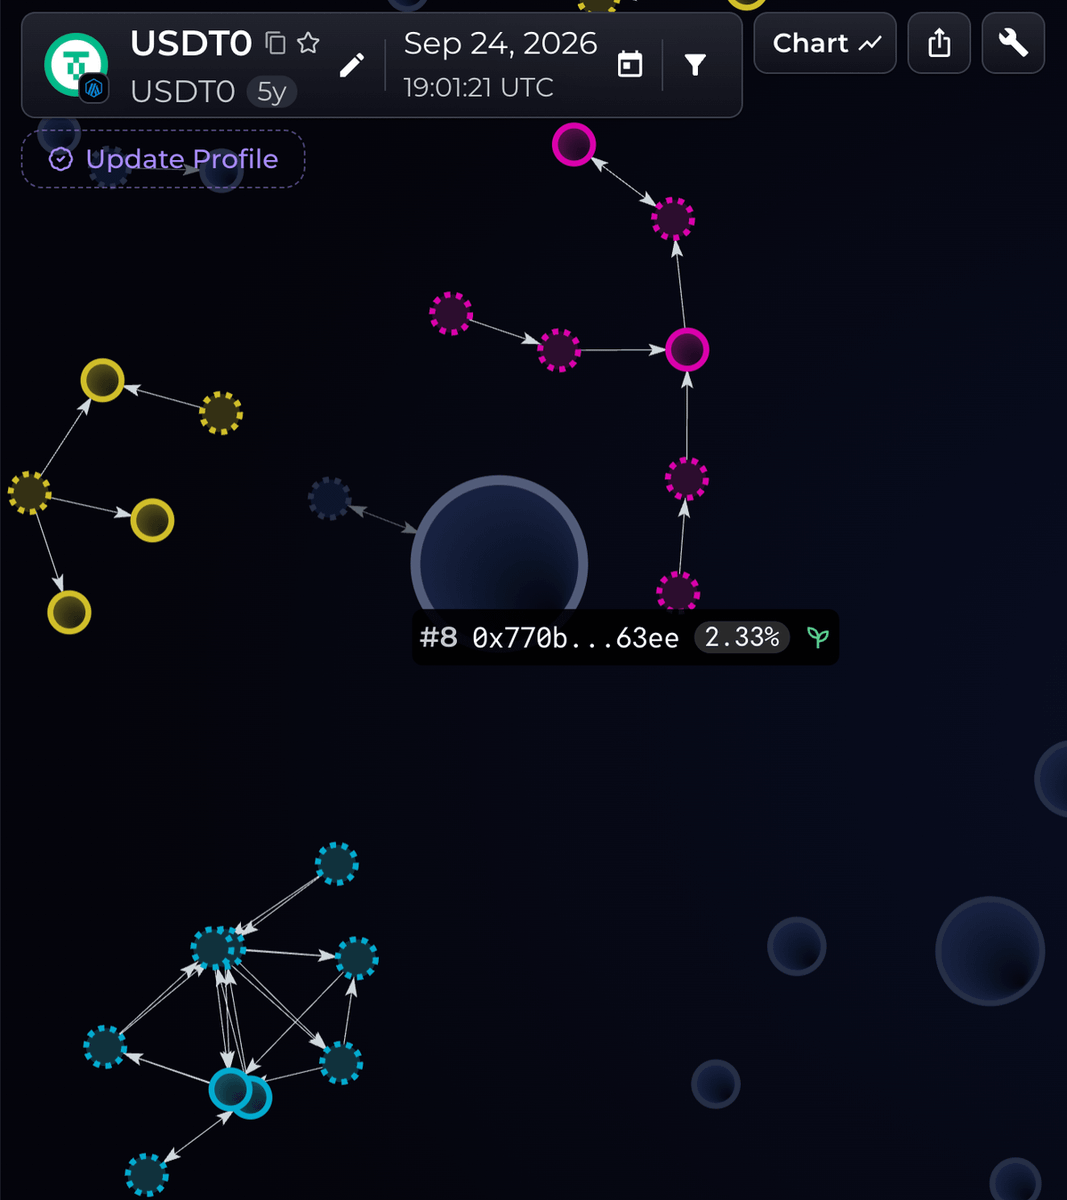
Địa chỉ ví nóng bị đánh cắp của Bitget bao gồm:
- 0x1AB4973a48dc892Cd9971ECE8e01DcC7688f8F23;
- 0xffa8DB7B38579e6A2D14f9B347a9acE4d044cD54;
- 0x97b9D2102A9a65A26E1EE82D59e42d1B73B68689;
- 0x5bdf85216ec1e38D6458C870992A69e38e03F7Ef;
- 0x1AB4973a48dc892Cd9971ECE8e01DcC7688f8F23.
Lúc 5 giờ 42 phút, Bitget Wallet chính thức phát hành thông báo, nhắc nhở người dùng có thể tạm thời hủy ủy quyền hợp đồng liên quan đến ví, chờ xác nhận kiểm tra thêm từ phía chính thức.
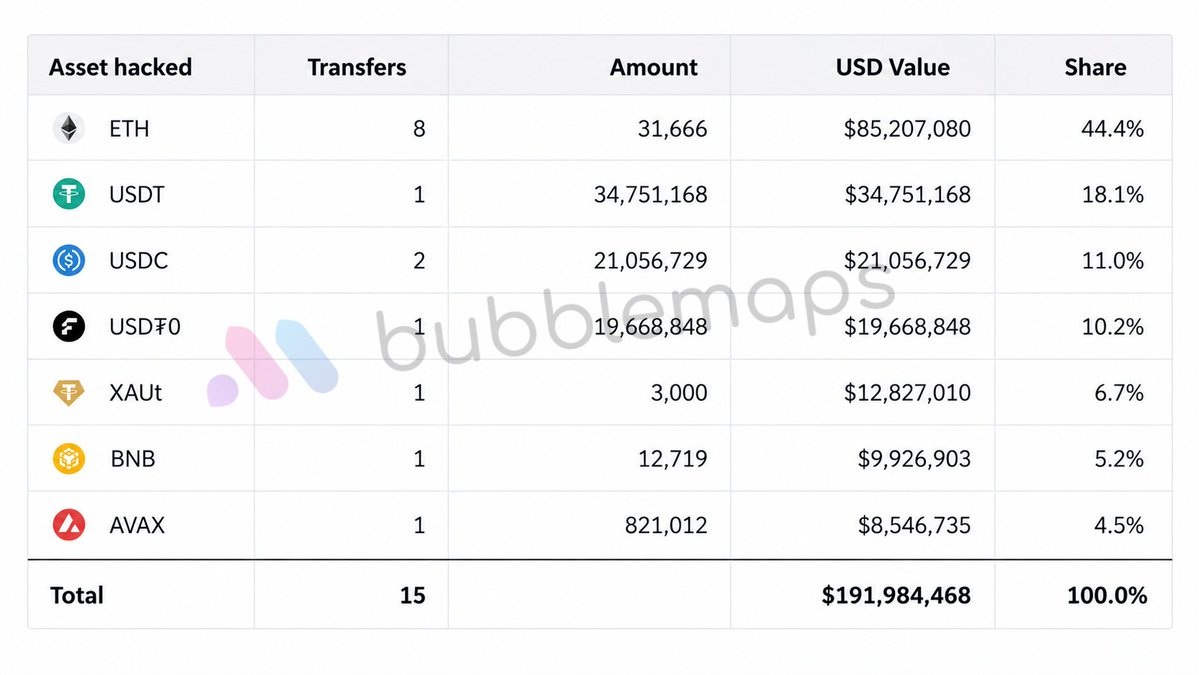
Tính đến 5 giờ 33 phút, khi nhân viên chính thức Bitget phát hành thông báo, theo giám sát của Bubblemaps, tổng lượng tài sản bị đánh cắp trong cuộc tấn công mạng lần này của Bitget đạt 191 triệu USD, tài sản bị đánh cắp chính bao gồm ETH, USDT, USDC, USDT0, XAUT, BNB, AVAX, dữ liệu cụ thể như sau:
Nguyên nhân bị đánh cắp: Hacker Triều Tiên? Nhân viên đã nghỉ việc? Hay là điều gì khác?
Tính đến thời điểm viết bài, chi tiết cụ thể của vụ đánh cắp tài sản khổng lồ lần này của Bitget vẫn chưa được công bố, trên thị trường có người phỏng đoán có thể là do tổ chức hacker Triều Tiên Lazarus Group — thủ phạm của vụ đánh cắp 1,5 tỷ USD của Bybit — thực hiện; KOL crypto, người sáng lập Hertzflow, Crypto Weituo kêu gọi nhắc nhở chính thức Bitget: "Đề nghị kiểm tra nghiêm khắc những nhân viên đã nghỉ việc trong bộ phận kỹ thuật."
Xét theo thông tin hiện có, lỗ hổng an ninh nằm ở khâu ví nóng, cũng có không ít người phỏng đoán có thể là hành vi của nhân viên nội bộ,<





