Khóa học an toàn Gate 01 | Gate & BlockSec: Cách phòng chống đánh cắp tài khoản, lừa đảo phishing và mạo danh danh tính


- Quan điểm cốt lõi: Tấn công kỹ thuật xã hội đã trở thành loại rủi ro gây thiệt hại lớn nhất trong ngành Web3 nhưng lại không đòi hỏi trình độ kỹ thuật cao. Kẻ tấn công không phá mã code hay mật mã học, mà lợi dụng lòng tin, lòng tham và sự bất cẩn để dụ dỗ người dùng chủ động thực hiện chuyển tiền hoặc ký giao dịch. Do đó, hàng phòng thủ an toàn phải mở rộng từ "phòng lỗ hổng code" sang "phòng sai sót trong phán đoán".
- Yếu tố then chốt:
- Các cuộc tấn công kỹ thuật xã hội phổ biến chia thành năm loại: tài khoản mạng xã hội thật bị chiếm đoạt, lừa đảo có mục tiêu sau SIM Swap, xây dựng quan hệ lâu dài để dụ dỗ đầu tư, mồi nhử tuyển dụng hoặc thương mại để cài phần mềm độc hại, mạo danh nhân viên hỗ trợ sàn giao dịch.
- Trong vụ án Cheng v. T-Mobile, kẻ tấn công thông qua SIM Swap chiếm đoạt tài khoản Telegram thật, lừa nạn nhân chuyển ra 15 BTC; cuộc tấn công GrassCall thì mạo danh phỏng vấn trực tuyến Web3 để cài chương trình đánh cắp thông tin.
- Gate thiết lập bốn lớp kiểm soát rủi ro: đăng nhập, rút tiền, công tắc phương thức rút tiền, thời gian chờ bảo mật cài đặt. Địa chỉ rút tiền mới có thời gian chờ 24 đến 48 giờ, việc đồng thời thay đổi 2FA hoặc mật khẩu sẽ khóa toàn bộ chức năng rút tiền của tài khoản.
- Trong các vụ vi phạm bởi người quen, xác thực danh tính truyền thống có thể mất hiệu lực, dấu vết hệ thống đều chỉ về "thao tác của chính chủ". Do đó, khuyến nghị sử dụng Passkey (tự nhiên chống phishing, liên kết tên miền, yêu cầu sinh trắc học) và khóa vật lý Gate Ukey.
- Nguyên tắc xử lý khi tài khoản bị xâm phạm: trước tiên dùng thiết bị tin cậy để chặn truy cập, kiểm tra email và số điện thoại cấp trên, đăng cảnh báo rủi ro, chuyển tài sản còn lại, và lưu giữ bằng chứng như mã giao dịch, địa chỉ tấn công, lịch sử trò chuyện.
- Dòng tiền trên chuỗi có thể truy vết nhưng không đồng nghĩa với có thể thu hồi, cần sự phối hợp của sàn giao dịch, tổ chức phát hành stablecoin, công ty an toàn và cơ quan thực thi pháp luật; tỷ lệ dự trữ của Gate là 127%, quy mô 8,215 tỷ USD, được Hacken kiểm toán và mã nguồn mở.
- Khuyến nghị tăng cường bảo mật: cách ly bốn lớp gồm danh tính, thiết bị, tài sản, kênh xác minh; giao dịch lớn phải xác nhận qua kênh thứ hai; cảnh giác với các lệnh dụ dỗ như "camera không hoạt động được" hay "cập nhật plugin Zoom".
Hãy bắt đầu với một câu hỏi.
Đối tác của bạn nhắn tin trên Telegram: Công ty đã đổi địa chỉ nhận tiền, vui lòng chuyển khoản thanh toán kỳ này đến địa chỉ mới; đối phương còn đính kèm một văn bản xác nhận có đóng dấu. Bạn sẽ làm gì trước tiên?
Nếu câu trả lời là "chuyển trước, xác nhận sau", thì bài viết này dành cho bạn. Rất nhiều tổn thất tài sản không bắt đầu từ một đoạn mã phức tạp hay một cuộc xâm nhập hệ thống. Kẻ tấn công không cần phá giải blockchain, cũng không cần bẻ khóa mật mã học. Hắn chỉ cần lợi dụng lòng tốt và sự tin tưởng của bạn, hoặc khơi dậy lòng tham và sự sơ suất của bạn.
Đây cũng là số đầu tiên của chuyên mục đặc biệt "Bài học An ninh Cổng lớn" do Gate thực hiện. Chúng tôi mời công ty bảo mật blockchain BlockSec và đội ngũ bảo mật Gate, từ hai góc nhìn của cơ quan bảo mật và sàn giao dịch, cùng bàn về loại tấn công gây thiệt hại nhiều nhất trong ngành này nhưng hàm lượng kỹ thuật thường không cao: đánh cắp tài khoản và lừa đảo, kỹ thuật xã hội và người quen gây án.
Giới thiệu khách mời
Giáo sư Chu Á Kim của BlockSec: Giáo sư Chu Á Kim là phó giáo sư tại Đại học Trung văn Hồng Kông, đồng thời là đồng sáng lập công ty bảo mật blockchain BlockSec. Ông đã công bố hơn 50 bài báo chất lượng cao tại các hội nghị và tạp chí hàng đầu quốc tế trong lĩnh vực bảo mật, với hơn mười nghìn lượt trích dẫn. Hiện tại, ông đang nghiên cứu cách tái cấu trúc hạ tầng hệ thống để nâng cao hiệu quả và tính bảo mật của các tác nhân AI.
BlockSec được thành lập năm 2021, tập trung vào bảo mật và tuân thủ blockchain, với ba mảng kinh doanh chính: bảo vệ an ninh trên chuỗi, điều tra truy vết tài sản và tuân thủ tài sản số. Hiện phục vụ hơn 1000 khách hàng toàn cầu, đã bảo vệ tổng cộng hơn 50 tỷ USD tài sản trên chuỗi, kho nhãn địa chỉ bất hợp pháp có quy mô hơn 600 triệu, và quy mô tài sản lớn nhất được khôi phục hoàn toàn trong một vụ án là 1,6 tỷ USD.
Đội ngũ bảo mật Gate: Xin chào mọi người, rất vui được khởi xướng chuyên mục này. Bộ phận bảo mật của Gate phụ trách xây dựng hệ thống an ninh tài khoản, giao dịch và tài sản của nền tảng, đồng thời cũng xử lý lâu dài các yêu cầu khiếu nại và hỗ trợ điều tra tài khoản bất thường của người dùng.
Gate được thành lập năm 2013, là nền tảng giao dịch đầu tiên trong ngành đưa ra chứng minh dự trữ 100%, hiện phục vụ hơn 60 triệu người dùng toàn cầu. Đối với chúng tôi, bảo mật không phải là một tính năng bổ sung, mà là tiền đề để công việc kinh doanh này có thể tồn tại. Chúng tôi hy vọng thông qua "Bài học An ninh Cổng lớn" có thể làm rõ cơ chế chung đằng sau những rủi ro thực tế này.
Q1. Ông có thể chia sẻ một số vụ bị đánh cắp thực tế thuộc loại kỹ thuật xã hội không? Tài khoản bị đánh cắp như thế nào? Các phương thức phổ biến gồm những loại nào?
Giáo sư Chu Á Kim của BlockSec: Đặc điểm cốt lõi của tấn công kỹ thuật xã hội là kẻ tấn công không trực tiếp phá vỡ tầng dưới của blockchain, hợp đồng thông minh hay cơ chế mật mã học, mà thông qua việc kiểm soát danh tính, kênh liên lạc, hoặc lợi dụng mối quan hệ tin cậy sẵn có, để dụ dỗ nạn nhân chủ động thực hiện chuyển tiền, ký tên, cấp quyền hoặc cài đặt chương trình độc hại. Phổ biến có năm loại.
1) Tài khoản mạng xã hội bị chiếm đoạt. Kẻ tấn công không làm giả tài khoản, mà trực tiếp kiểm soát tài khoản thật, rồi dùng ảnh hưởng tích lũy lâu dài của nó để quảng bá token hoặc liên kết lừa đảo. Tài khoản là thật, không có nghĩa là thông tin mà tài khoản phát ra lúc này cũng là thật.
2) Lừa đảo có mục tiêu sau khi kênh liên lạc bị chiếm đoạt. Vụ án Cheng v. T-Mobile được tài liệu tòa án liên bang Hoa Kỳ công bố là điển hình: kẻ tấn công thông qua SIM Swap kiểm soát số điện thoại, từ đó chiếm đoạt tài khoản Telegram thật, lợi dụng mối quan hệ giao dịch Bitcoin sẵn có giữa hai bên, với lý do mua với giá cao hơn thị trường để dụ nạn nhân chuyển ra 15 BTC. Tài khoản là thật, người liên hệ là thật, hợp tác trong quá khứ cũng là thật, nhưng người đưa ra chỉ thị lúc này đã không còn là người đó nữa.
3) Xây dựng quan hệ lâu dài rồi dụ dỗ đầu tư. Kẻ tấn công xâm nhập vào vòng quan hệ xã hội hàng ngày của nạn nhân với thân phận bạn bè, cố vấn đầu tư, người thuê nhà hoặc đối tác tiềm năng, xây dựng lòng tin trong nhiều tháng hoặc thậm chí lâu hơn, rồi dẫn dắt họ đăng nhập vào nền tảng đầu tư giả mạo. Loại tấn công này không cần đánh cắp bất kỳ tài khoản nào, kẻ tấn công chủ động trở thành một người mà bạn tin tưởng.
4) Dùng tuyển dụng hoặc hợp tác kinh doanh làm mồi để cài phần mềm độc hại. Trong cuộc tấn công GrassCall được công bố năm 2025, kẻ tấn công với danh nghĩa phỏng vấn trực tuyến Web3 yêu cầu tải phần mềm họp, phần mềm này thực chất chứa chương trình đánh cắp thông tin, nhắm vào thông tin đăng nhập trình duyệt và ví crypto. Tương tự còn có việc lấy lý do "camera không hoạt động", "cần cập nhật plugin Zoom" để dụ người dùng chạy lệnh terminal.
Đội ngũ bảo mật Gate: Năm loại tấn công mà giáo sư Chu tổng kết, chúng tôi gần như đã gặp đủ cả năm trong quá trình xử lý khiếu nại. Và nội dung chúng tôi thấy trong khiếu nại, hỗ trợ điều tra cũng rất nhất quán: kẻ tấn công thường không cần phá vỡ hệ thống của sàn giao dịch.
Bởi vì phòng tuyến an ninh của nền tảng chúng tôi rất dày, ví dụ: phát hiện mối đe dọa thời gian thực bằng AI và học máy, truyền dẫn mã hóa toàn tuyến, làm sạch lưu lượng phân tán, triển khai Anycast và DNSSEC, tất cả đều đang vận hành liên tục. Nhưng tấn công kỹ thuật xã hội không phá vỡ những phòng tuyến an ninh phía nền tảng này, mà thực hiện hành vi tấn công thông qua việc nắm bắt thông tin cá nhân của chính người dùng. Đây cũng là lý do chúng tôi làm chuyên mục này. Có những rủi ro chỉ cần tăng cường nền tảng là giải quyết được, có những rủi ro phải do chính người dùng nhận diện, và loại sau chính là loại tấn công gây tổn thất lớn nhất.
Đồng thời bổ sung thêm hai góc nhìn mà chỉ từ phía sàn giao dịch chúng tôi mới thấy được.
Thứ nhất là ảo giác về tần suất. Các vụ tài khoản người nổi tiếng bị đánh cắp lên tin tức đều là án lớn, nhưng từ các phiếu yêu cầu chúng tôi nhận được ở sàn giao dịch, thứ thực sự có tần suất cao không phải là những người nổi tiếng này, mà là người bình thường. Tài khoản Telegram bị đánh cắp để giục người quen thanh toán, thay đổi địa chỉ nhận tiền hợp tác, hoặc mạo danh bên dự án phát hành địa chỉ Mint giả, v.v. Số tiền mỗi vụ có thể chỉ vài nghìn USD, sẽ không có bất kỳ phương tiện truyền thông nào đưa tin, nhưng số lượng vượt xa loại trước, người dùng sẽ mong chúng tôi giúp chặn giao dịch.
Thứ hai là: mạo danh nhân viên chăm sóc khách hàng của sàn giao dịch. Kẻ tấn công sẽ giả danh nhân viên chăm sóc khách hàng Gate, liên hệ người dùng qua email, SMS hoặc tin nhắn riêng trên nền tảng xã hội, lý do thường là tài khoản bất thường, cần xác minh, có một lệnh rút tiền đang chờ xác nhận. Đối với vấn đề này, chúng tôi cung cấp hai công cụ có thể dùng ngay lập tức.
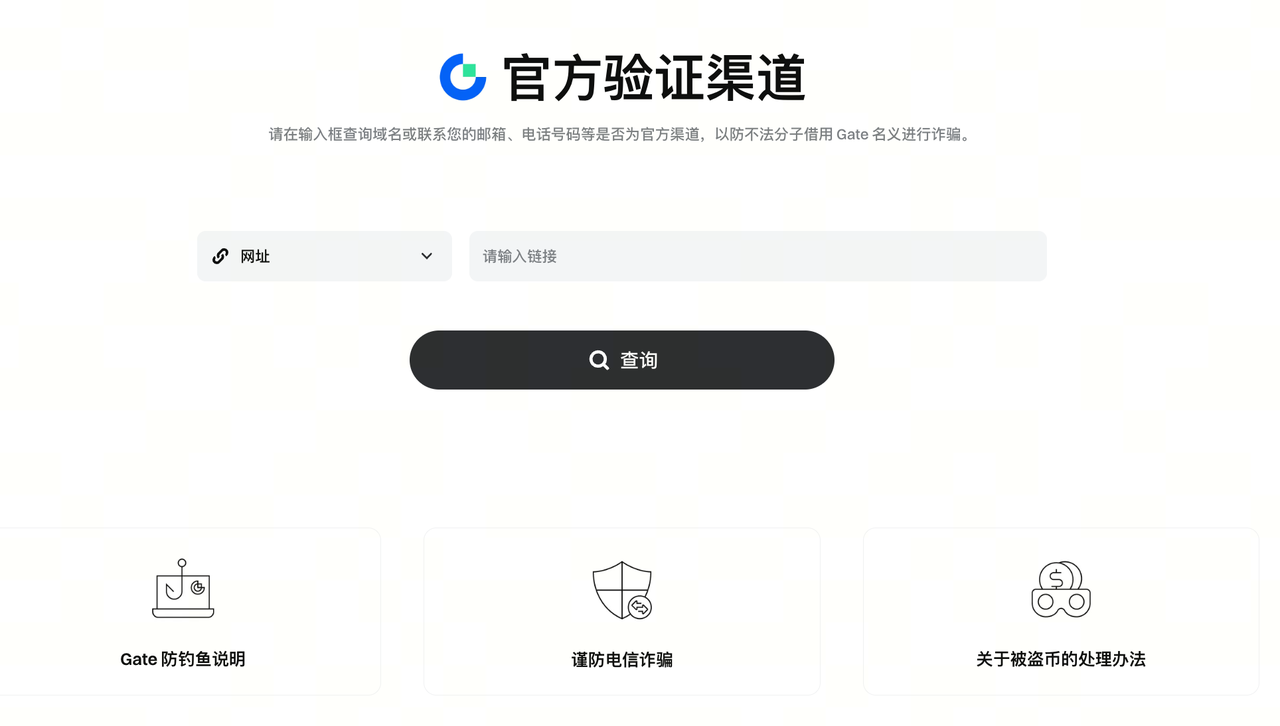
Đầu tiên là trên kênh xác minh chính thức, chúng tôi có thể trực tiếp tra cứu bất kỳ tên miền hoặc email liên hệ nào có thuộc về Gate chính thức hay không. Chúng tôi hy vọng người dùng hình thành thói quen: nhận được bất kỳ tin nhắn nào tự xưng từ Gate, hãy tra cứu ở đây trước, thao tác này chỉ mất mười mấy giây.
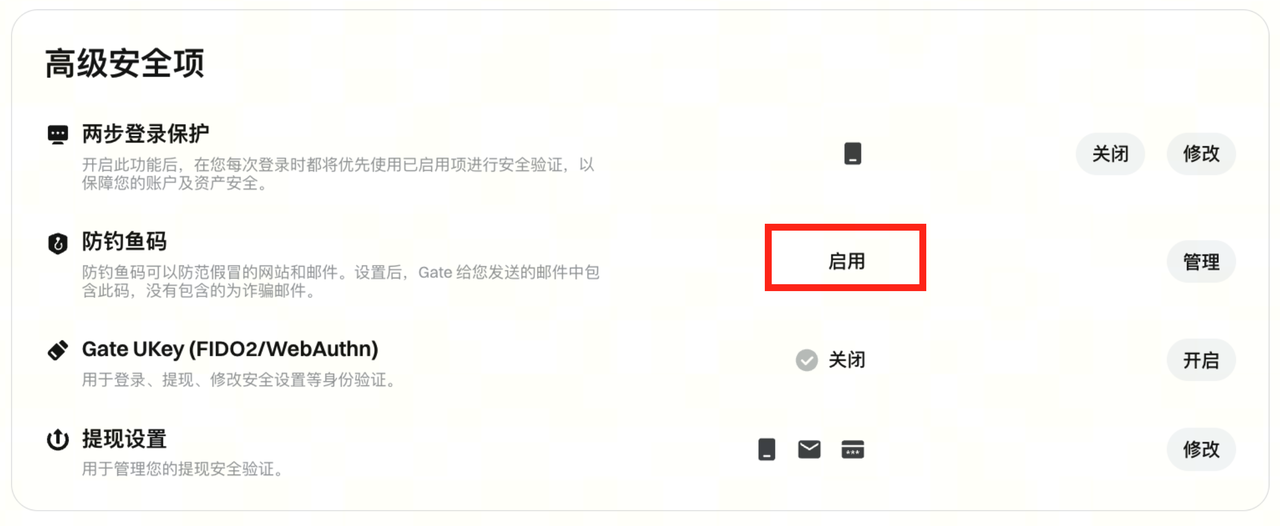
Tiếp theo là mã chống lừa đảo. Đây là một chuỗi ký tự do người dùng tự thiết lập, tất cả email do Gate gửi đi đều sẽ mang theo nó. Ngược lại, bất kỳ "email Gate" nào không có chuỗi mã này, đều là giả mạo. Giá trị của cơ chế này nằm ở chỗ nó không phụ thuộc vào khả năng phán đoán của người dùng. Người dùng không cần phân biệt chữ cái thừa ra trong tên miền người gửi, cũng không cần phán đoán cách diễn đạt có giống chính thức hay không, chỉ cần xem có chuỗi mã do mình tự đặt hay không.
Q2. Sau khi tài khoản người nổi tiếng bị đánh cắp phát ra địa chỉ hợp đồng token, cũng như tài khoản bạn bè nghi ngờ bị đánh cắp, người dùng bình thường làm thế nào để xác minh và thao tác an toàn nhất?
Giáo sư Chu Á Kim của BlockSec: Trước tiên cần thiết lập một nguyên tắc cơ bản: tính xác thực của tài khoản và tính xác thực của thông tin phải được xác minh riêng biệt. Ngay cả khi thông tin đến từ tài khoản chính thức đã được xác minh, tài khoản bên dự án, tài khoản người nổi tiếng, hoặc tài khoản người quen liên hệ lâu dài, cũng không nên chỉ dựa vào danh tính tài khoản để trực tiếp thực hiện thao tác rủi ro cao. Đặc biệt là mua token mới phát hành, kết nối ví, ký giao dịch trên chuỗi, cấp quyền Token Approval, v.v., cần hết sức thận trọng.
Đối với địa chỉ hợp đồng token mà người nổi tiếng hoặc bên dự án đột ngột công bố, có thể xác minh từ các chiều sau.
1) Xác minh đa kênh. Không nên chỉ dựa vào một tài khoản X, Telegram, Discord hoặc WeChat duy nhất. Nên đồng thời kiểm tra trang web chính thức, các kênh truyền thông xã hội chính thức khác, thông báo cộng đồng và nguồn thông tin bên thứ ba đáng tin cậy. Nếu một dự án đột ngột công bố Token, Airdrop hoặc Mint mới, nhưng trang web chính thức và các kênh chính thức khác hoàn toàn không có thông tin đồng bộ, thì bản thân điều đó đã nên được coi là tín hiệu bất thường.
2) Xác minh tài sản trên chuỗi và trạng thái hợp đồng. Có thể chú ý đến thời gian triển khai hợp đồng, địa chỉ Deployer, quy mô thanh khoản, mức độ tập trung Holder, giữa các địa chỉ chính có mối liên hệ vốn rõ ràng hay không, cũng như có hành vi kéo giá nhanh và xả hàng tập trung hay không. Người dùng bình th