


Có một lỗi trong phiên bản cũ của ứng dụng khách Ethereum, nhưng nó sẽ không gây ra sự phân tách


Tác giả | Tần Hiểu Phong
Sản xuất | Odaily
dựa theoThe Block Tác giả | Tần Hiểu Phong
Sản xuất | Odaily"dựa theo"Theo tin tức, có một LỖI trong phiên bản cũ của ứng dụng khách Ethereum, điều này có thể khiến mạng Ethereum gặp phải "cuộc tấn công chi tiêu gấp đôi" hoặc thậm chí là phân nhánh. Nhưng tình hình thực tế có thể không nghiêm trọng và sẽ không có fork nào xảy ra.
Điều này được hiểu rằng lỗi này lần đầu tiên xuất hiện trong quá trình kiểm tra Telos EVM (Lưu ý: Telos EVM là phiên bản của Máy ảo Ethereum chạy trên chuỗi khối Telos). Guido Vranken, kiểm toán viên Sentnl, người đã tiến hành kiểm toán, đã phát hiện ra BUG, cho biết nó có
vấn đề nghiêm trọng cao
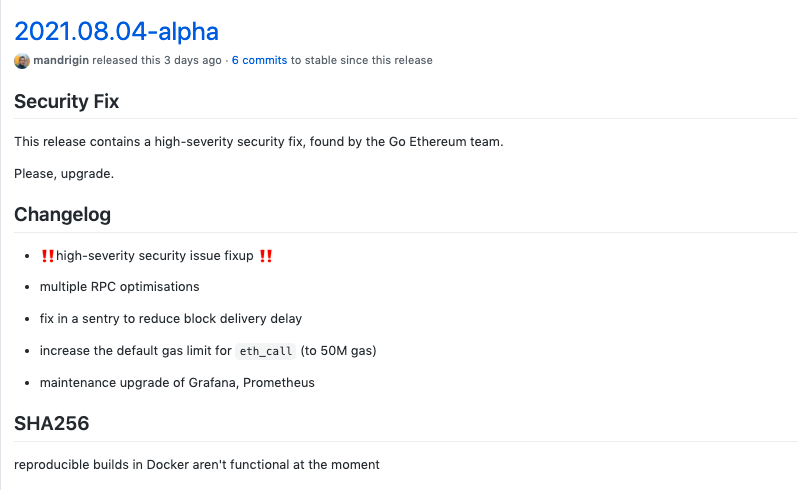
và được báo cáo cho các nhà phát triển lõi Ethereum. Ba ngày trước (24/08), các nhà phát triển Ethereum đã phát hành bản cập nhật vá lỗ hổng trên, cụ thể như sau:
Hiện tại, lỗi chủ yếu tập trung ở phiên bản Ethereum Geth v1.10.7 trở về trước. "Tất cả các phiên bản Geth hỗ trợ hard fork London đều có lỗi (có trước bản nâng cấp London), vì vậy tất cả người dùng nên cập nhật."
Theo thống kê của Ethernodes, số nút hiện đang sử dụng các phiên bản cũ này là 2858, chiếm 54% tổng số nút Ethereum (5289).
Mặc dù tỷ lệ các nút không được cập nhật là tương đối lớn, nhưng điều đó không có nghĩa là mạng Ethereum có thể gặp phải các cuộc tấn công chi tiêu gấp đôi. Bởi vì chuỗi Ethereum dài nhất hiện tại là an toàn và do các nút được cập nhật lần lượt, trừ khi tin tặc có thể kiểm soát hơn 51% sức mạnh tính toán của toàn bộ mạng, các cuộc tấn công sẽ không xảy ra và mạng sẽ không bị phân nhánh.
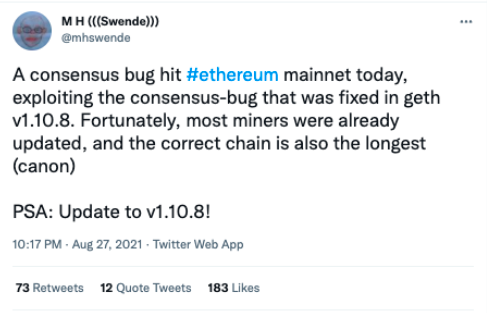
Martin Swende, người đứng đầu bộ phận bảo mật của Ethereum Foundation, cho biết trên Twitter: "Hôm nay, một lỗ hổng đồng thuận (khai thác lỗ hổng đồng thuận đã được sửa trong geth v1.10.8) đã tấn công mạng chính Ethereum. May mắn thay, hầu hết các công cụ khai thác đã được cập nhật. Và chuỗi chính xác cũng là dài nhất (canon)."





