






Shaw เปิดเผยการ reverse engineer สัญญา Pump.fun: เพื่อประโยชน์ของโอเพนซอร์ส? หรือเพื่อโปรโมตโปรเจกต์ใหม่?


- ประเด็นหลัก: Shaw ผู้ก่อตั้ง Eliza Labs ประกาศว่าได้ใช้โมเดล AI ขนาดใหญ่ทำ reverse engineering สัญญา Pump.fun สำเร็จประมาณ 90% โดยอ้างว่าเพื่อ "บังคับให้เปิดโอเพนซอร์ส" และผลักดันการจำลองกลับแบบไบต์ต่อไบต์ แต่แท้จริงแล้วเป็นการสร้างกระแสให้โปรเจกต์ใหม่ slop.cash ของเขา
- องค์ประกอบสำคัญ:
- Shaw ได้เปิดเผย repository บน GitHub แล้ว ซึ่งรวบรวมหลักฐานการ deploy on-chain ของโปรแกรมหลัก Pump, PumpSwap, Pump Fees และ Mayhem แต่การจำลองกลับระดับไบต์ของทั้งสี่โปรแกรมหลักยังไม่เสร็จสมบูรณ์
- เป้าหมายไม่ใช่การสร้าง fork แต่เป็นการจำลองกลับระดับพิกเซล โดยต้องสร้างไบนารีให้ตรงกับต้นฉบับ on-chain ทุกไบต์ และไม่แก้ไขข้อบกพร่องเชิงตรรกะเดิม ซึ่งยากกว่าการเขียนสัญญาใหม่มาก
- เครื่องมือหลักที่ใช้ในการ reverse engineering คือ ChatGPT Max (ค่าบริการรายเดือน 200 ดอลลาร์) และระบุว่า GLM-5.3 และ Kimi K3.1 สามารถใช้ทดแทนได้ พร้อมวิจารณ์ว่า Gemini ทำงานได้แย่มาก และ Claude ปฏิเสธที่จะดำเนินการเนื่องจากข้อจำกัดด้าน compliance
- Shaw วิจารณ์ว่าการปิด源码ของสัญญาในระบบนิเวศ Solana กลายเป็นเรื่องปกติ โดยอ้างข้อมูลว่าภายในหนึ่งปีที่ผ่านมามีกองทุนที่ถูกขโมยเนื่องจากช่องโหว่ของสัญญาปิด源码มากกว่า 40 ล้านดอลลาร์
- โปรเจกต์ใหม่ slop.cash มีแผนจะเปิดตัวบน Umia Finance โดยเน้นความปลอดภัยทางอินเทอร์เน็ตและ private bug bounty ซึ่ง源码ที่จำลองกลับจะถูกรวบรวมไว้ด้วย โดยค่าธรรมเนียมของ meme coin ที่เกี่ยวข้องจะถูกใช้เพื่อ buyback และเป็นเงินรางวัล
- ความคิดเห็นในชุมชนแตกแยกอย่างชัดเจน: ฝ่ายสนับสนุนเห็นว่าความโปร่งใสช่วยให้ตรวจสอบร่วมกันได้ ฝ่ายคัดค้านกังวลว่าการเปิดเผย bug ตามต้นฉบับจะลดอุปสรรคในการโจมตีของแฮกเกอร์
- ในอุตสาหกรรมเชื่อกันโดยทั่วไปว่าการเปิดเผย源码ยากที่จะสั่นคลอนสถานะของ Pump.fun เนื่องจากคูเมืองของมันอยู่ที่ network effect ของระบบนิเวศ การเชื่อมต่อ wallet และ terminal ตลอดจนความไว้วางใจของผู้ใช้ ไม่ใช่ตัวโค้ดสัญญาเอง
ต้นฉบับ | Odaily 星球日报(@OdailyChina)
ผู้เขียน|Azuma(@azuma_eth)
"ไม่มีสิ่งใดปลอดภัยอย่างสมบูรณ์ และไม่มีสิ่งใดศักดิ์สิทธิ์จนไม่อาจล่วงละเมิดได้ ป่าแห่งแสงสว่าง (The bright forest) ได้มาถึงแล้ว"
เมื่อวันที่ 25 ตุลาคม Shaw(@shawmakesmagic)ผู้ก่อตั้ง Eliza Labs(ซึ่งอาจเป็นที่รู้จักกันดีในชื่อ ai16z)ได้ประกาศความเคลื่อนไหวล่าสุดบนแพลตฟอร์ม X โดย Shaw ได้พุ่งเป้าไปที่ Pump.fun แพลตฟอร์มออกเหรียญชั้นนำในระบบนิเวศ Solana และอ้างว่าเขาได้ทำ reverse engineering สัญญาอัจฉริยะที่เกี่ยวข้องกับ Pump.fun เสร็จแล้วประมาณ 90% และคาดว่าจะทำงานที่เหลือให้เสร็จภายในคืนนั้น
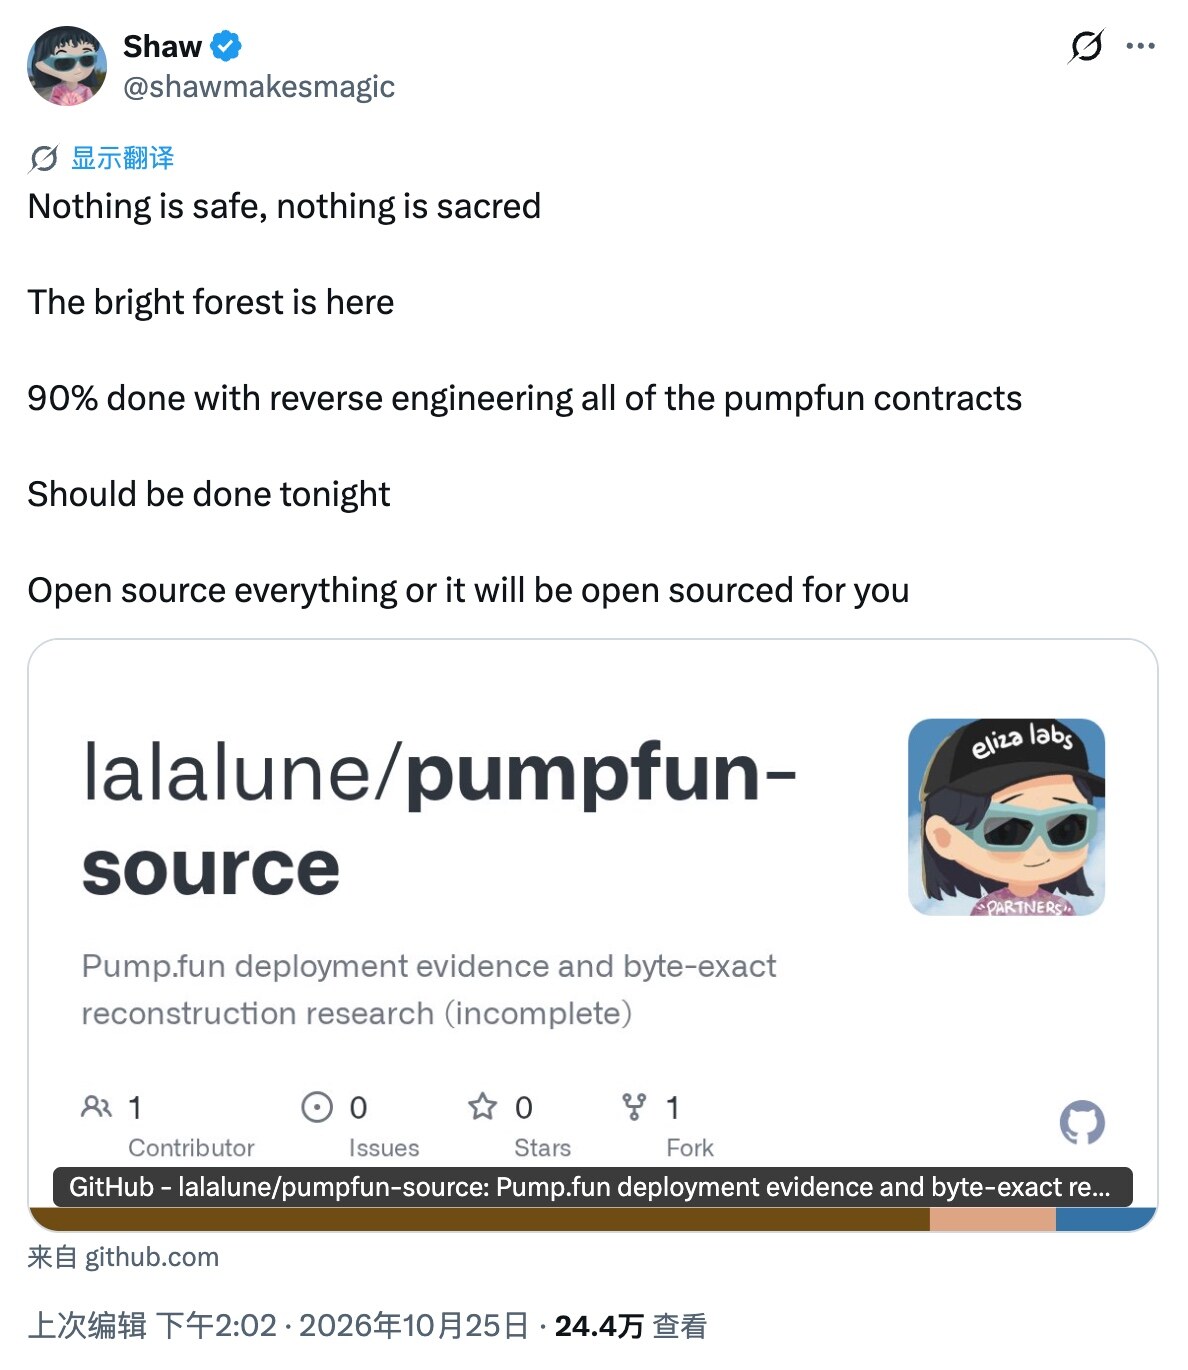
ในโพสต์บน X ถ้อยคำของ Shaw ค่อนข้างยั่วยุ:"จงเปิดซอร์สทุกสิ่งทุกอย่าง มิฉะนั้นฉันจะเปิดซอร์สให้แทนเอง"
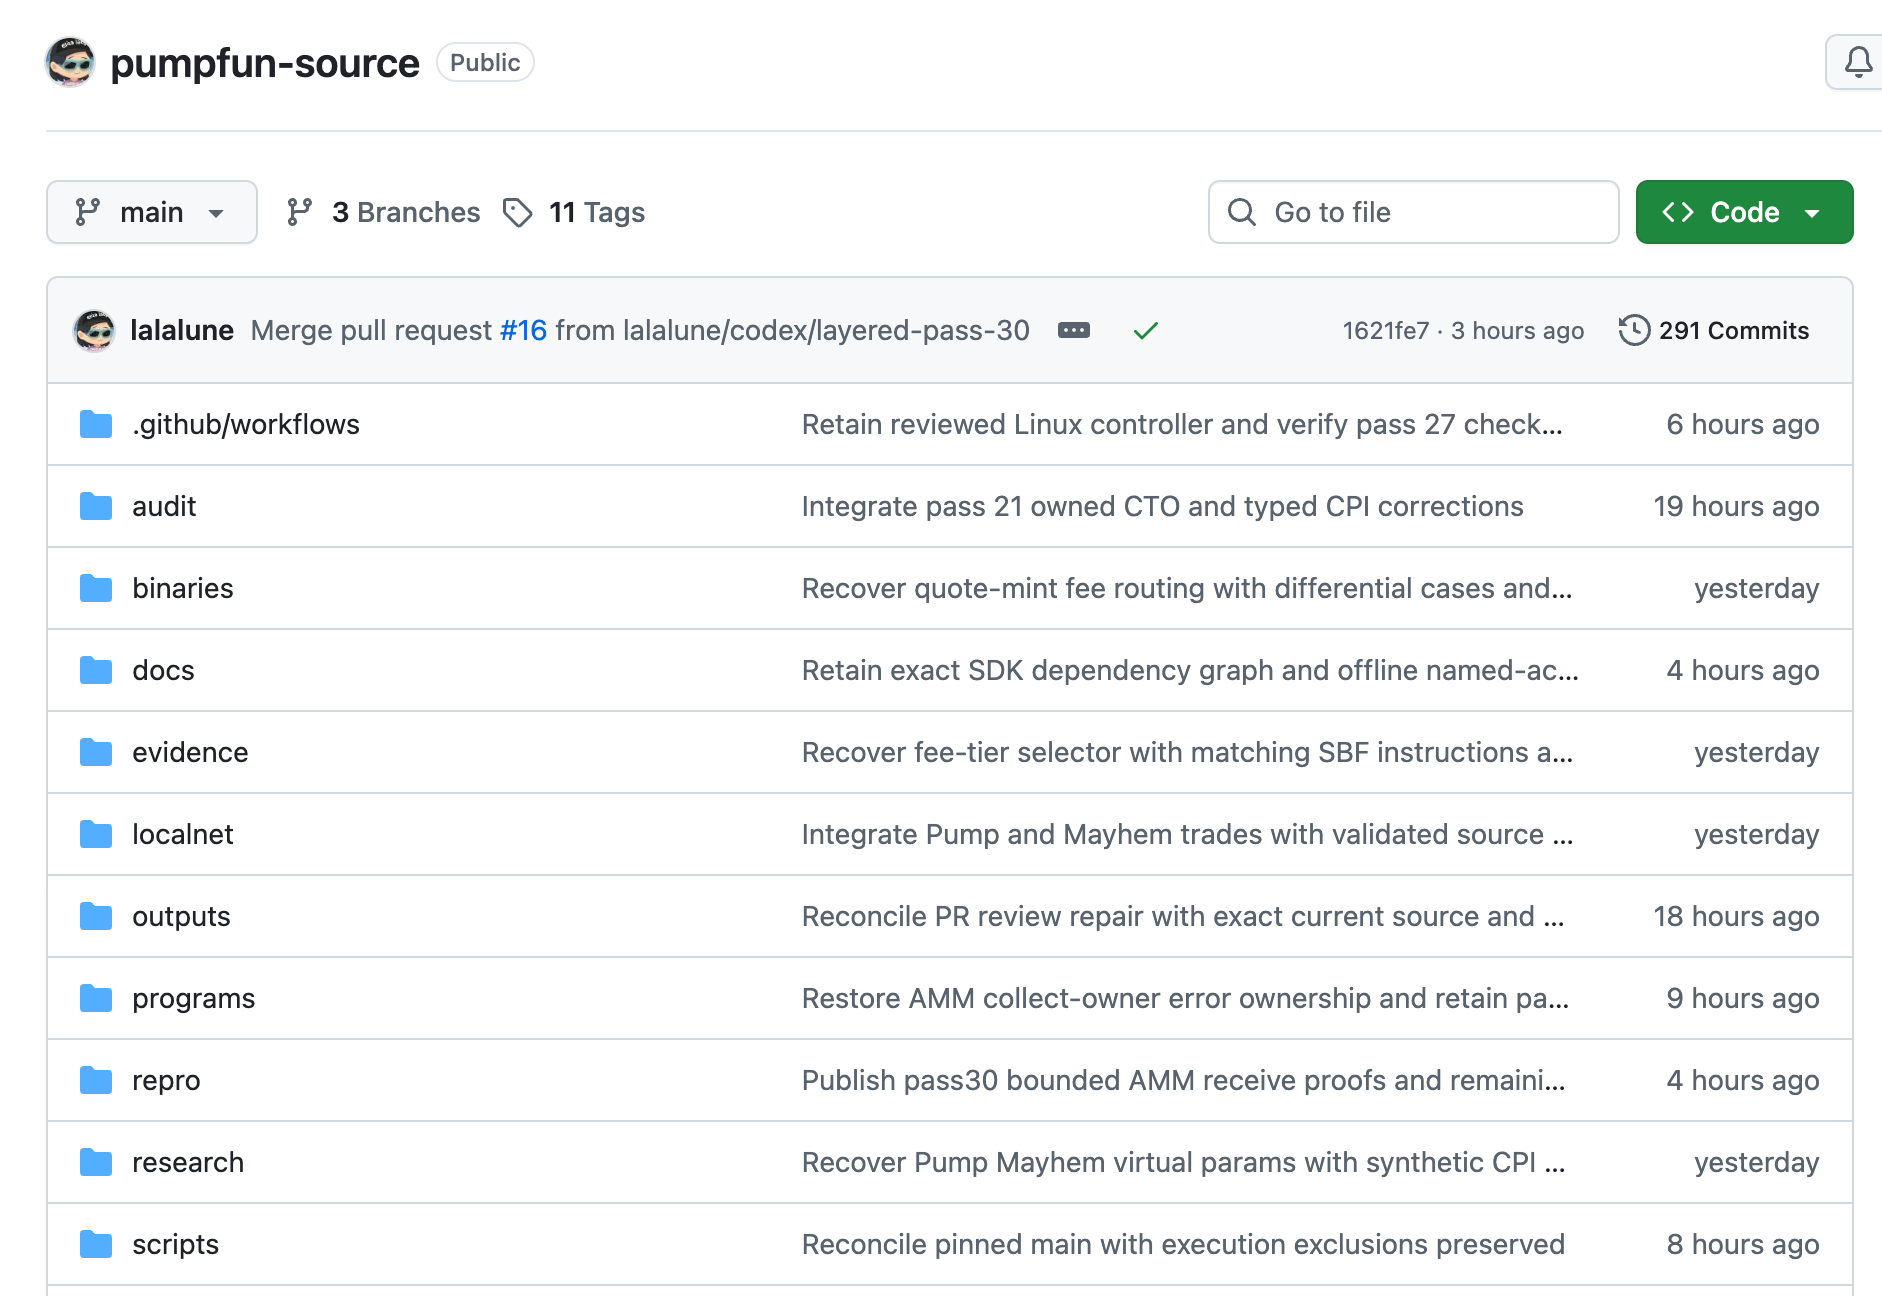
ปัจจุบัน GitHub repository ที่เชื่อมโยงกับ Shaw ได้เปิดเผยต่อสาธารณะแล้ว จากเนื้อหาใน repository พบว่าได้รวบรวมหลักฐานการ deploy on-chain ที่สมบูรณ์ของโปรแกรมหลัก包括 Pump main program, PumpSwap, Pump Fees และ Mayhem และกำลังพยายาม decompile ไฟล์ไบนารีเพื่อกู้คืนเป็นซอร์สโค้ดที่อ่านได้ทีละไบต์ อย่างไรก็ตาม repository ดังกล่าวได้ระบุไว้อย่างชัดเจนว่าการกู้คืนระดับไบต์ที่สมบูรณ์ของโปรแกรมหลักทั้งสี่ของ Pump.fun ยังไม่เสร็จสิ้น แม้ในปัจจุบันจะมี implement ของฟังก์ชันจัดการบางส่วนและผลการทดสอบ differential จำนวนมาก แต่ bytecode ของโปรแกรมทั้งหมดยังคงแตกต่างจากเวอร์ชันต้นฉบับ นอกจากนี้ การที่การทดสอบบางส่วนผ่านไม่ได้หมายความว่าโปรแกรมทั้งหมดถูกกู้คืนแล้ว และยิ่งไม่หมายความว่าการตรวจสอบความปลอดภัยเสร็จสิ้นแล้ว
ไม่ใช่การสร้างแพลตฟอร์มเลียนแบบขึ้นใหม่ แต่เป็นการกู้คืนระดับพิกเซล
หลังจากข่าวแพร่กระจายออกไป ปฏิกิริยาแรกของนักพัฒนาหลายคนในชุมชนคือการตั้งคำถามถึงความจำเป็น — เพราะด้วยเครื่องมือพัฒนาที่มีอยู่ การเขียนสัญญาออกเหรียญแบบ Bonding Curve ที่คล้ายกับ Pump.fun มักใช้เวลาเพียงสิบกว่านนาทีเท่านั้น
เมื่อเผชิญกับเสียง这类 Shaw จึงได้โพสต์บทความยาวเพื่อตอบกลับอีกครั้ง Shaw เน้นย้ำว่าสิ่งที่เขาต้องการทำไม่ใช่การเขียนแพลตฟอร์มเลียนแบบที่มีฟังก์ชันคล้ายกันขึ้นใหม่ แต่เป็นการกู้คืนโปรแกรมต้นฉบับให้มากที่สุด และทำให้ไฟล์ไบนารีที่คอมไพล์จากเวอร์ชันที่สร้างใหม่ตรงกับเวอร์ชันต้นฉบับบนเชนทีละไบต์ ตามเป้าหมายของเขา ข้อบกพร่องเชิงตรรกะในโปรแกรมต้นฉบับก็ไม่สามารถแก้ไขได้ตามอำเภอใจ มิฉะนั้นจะไม่ถือว่าเป็นการกู้คืนที่แท้จริง
เมื่อเทียบกับการเขียนสัญญาใหม่ตั้งแต่ต้น งานประเภทนี้ที่ต้องกู้คืนต้นฉบับผ่านการ decompile โดยไม่มีซอร์สโค้ดหรือพิมพ์เขียว มีความยากทางเทคนิคที่แตกต่างกันอย่างเห็นได้ชัดในระดับที่ต่างกัน และเหตุผลที่ Shaw สามารถรุดหน้าไปถึง 90% ได้อย่างรวดเร็ว เครื่องมือหลักก็คือ large language model ชั้นนำในปัจจุบัน
Shaw ได้เปิดเผยกระบวนการ reverse engineering ของเขาบนโพสต์ และยังให้ "บทแนะนำแบบ crowdsourcing" ที่เชิญชวนชุมชนเข้าร่วม พร้อมทั้งแสดงความคิดเห็นเกี่ยวกับประสิทธิภาพของโมเดล AI ชั้นนำในท้องตลาด
- เครื่องมือหลัก:แนะนำเป็นอันดับแรกคือแพ็กเกจ ChatGPT Max ที่สมัครสมาชิกรายเดือนละ 200 ดอลลาร์ โดยเห็นว่า "คุ้มค่ากับราคาอย่างเต็มที่" ในงาน reverse engineering โค้ดที่มีความถี่และความเข้มข้นสูง;
- ผลิตภัณฑ์ทดแทน:Shaw ยังระบุอย่างชัดเจนว่าสามารถใช้ GLM-5.3 หรือ Kimi K3.1 ของจีนเป็นทางเลือกทดแทนได้;
- ตัวแทน "ที่แย่":Shaw กล่าวตรงๆ ว่า Gemini มีประสิทธิภาพแย่มาก(garbage) ส่วน Claude จะปฏิเสธที่จะดำเนินการตามคำสั่ง reverse engineering เนื่องจากข้อจำกัดด้านความปลอดภัยและการปฏิบัติตามข้อกำหนดที่มีอยู่ภายใน — เว้นแต่จะถอยกลับไปใช้เวอร์ชันเก่าอย่าง Opus 4.8
ตามเส้นทางการดำเนินการที่ Shaw ให้ไว้ นักพัฒนาเพียงแค่ใช้เครื่องมือ reverse engineering แบบโอเพนซอร์ส ป้อน prompt ที่เฉพาะเจาะจงให้กับ AI Agent เพื่อให้ดำเนินการ decompile เปรียบเทียบ bytecode และส่ง PR(pull request)โดยอัตโนมัติ ก็สามารถทำ reverse engineering "อะไรก็ได้"
เบื้องหลังการวิจารณ์ระบบปิด คือการตลาดของโปรเจกต์ใหม่
ส่วนเหตุผลที่ต้องเสียเวลาและแรงกายในการแฮ็ก Pump.fun นั้น Shaw ได้แสดงแรงจูงใจสองชั้นที่ชัดเจนในโพสต์ — ในด้านหนึ่งคือการวิจารณ์วัฒนธรรมความปลอดภัยของ public chain และอีกด้านหนึ่งคือการสร้างกระแสให้กับโปรเจกต์ใหม่ของตัวเอง
ในระดับแนวคิด Shaw ได้วิจารณ์อย่างรุนแรงต่อปรากฏการณ์ "การเป็นปกติของสัญญาแบบปิดซอร์ส" ที่มีอยู่ในระบบนิเวศ Solana มาเป็นเวลานาน — "สัญญาอัจฉริยะไม่ควรเป็นแบบปิดซอร์สตลอดไป นี่คือมะเร็งบนโครงสร้างพื้นฐานสาธารณะ"
Shaw กล่าวว่า ย้อนกลับไปในปี 2019 ช่วงเริ่มต้นของ DeFi สัญญาแบบปิดซอร์สในอุตสาหกรรมแทบจะเทียบเท่ากับความเสี่ยงสูงหรือแม้แต่แพลตฟอร์มฉ้อโกง แต่ไม่รู้ว่าตั้งแต่เมื่อไหร่ การปิดซอร์สกลับกลายเป็นเรื่องปกติในระบบนิเวศ Solana Shaw อ้างข้อมูลระบุว่าในปีที่ผ่านมา มีเงินมากกว่า 40 ล้านดอลลาร์ถูกแฮ็กเกอร์ขโมยไปเนื่องจากช่องโหว่ด้านความปลอดภัยร้ายแรงในสัญญาแบบปิดซอร์ส ในความเห็นของเขา มีเพียงการเปิดเผยโค้ดอย่างสมบูรณ์เท่านั้นที่ white hat hacker และ AI จะสามารถตรวจสอบและรายงานช่องโหว่ได้ทันเวลา
แต่หลังจากหารือเกี่ยวกับจุดเจ็บปวดด้านความปลอดภัยของอุตสาหกรรมแล้ว Shaw ก็เปลี่ยนทิศทางและได้แนะนำตัวเอกที่แท้จริง — โปรเจกต์ใหม่ที่ Shaw กำลังสร้างชื่อ slop.cash
ตามคำอธิบายของ Shaw slop.cash วางแผนที่จะเปิดตัวบน Umia Finance โดยมีทิศทางหลักคือความปลอดภัยทางอินเทอร์เน็ตและกลไก bounty สำหรับช่องโหว่แบบส่วนตัว เพื่อจูงใจให้ชุมชนช่วยเหลือในการกู้คืนโค้ดของ Pump.fun Shaw ยังเปิดเผยว่าเขากำลังใช้ค่าธรรมเนียมการซื้อขายของผู้สร้างที่เกิดจากเหรียญ Meme ที่เกี่ยวข้องบางส่วนเพื่อ回购โทเค็น และวางแผนที่จะใช้เงินทุนนี้เป็น pool รางวัล แจกจ่ายให้กับผู้มีส่วนร่วมในโค้ดทั้งหมดที่ช่วยให้บรรลุ "การกู้คืนทีละไบต์" เมื่อ slop.cash อัปเกรด mainnet เสร็จสิ้น ซอร์สโค้ด Pump.fun ที่กู้คืนได้ชุดนี้จะถูกนำเข้าแพลตฟอร์มโดยตรง
จะเห็นได้ไม่ยากว่า การแสดง reverse engineering ที่โอ้อวดภายใต้ธง "ยุติความวุ่นวายของระบบปิดซอร์ส" ที่ Shaw กำลังดำเนินการอยู่นี้ แท้จริงแล้วคือการตลาดแบบ cold start ที่เต็มไปด้วยกลิ่นอาย geek ของ slop.cash
การ reverse engineering แบบโอเพนซอร์สอาจเป็นไปได้ แต่ยังยากที่จะสั่นคลอนคูเมืองของ Pump.fun
ณ เวลาที่เผยแพร่บทความ Pump.fun และ Alon ผู้ก่อตั้ง ยังไม่ได้ตอบสนองต่อโครงการ reverse engineering แบบโอเพนซอร์สของ Shaw บนช่องทางสาธารณะ
หากมองข้ามการพิจารณาด้านการตลาด หากสัญญาพื้นฐานที่ทำรายได้มหาศาลทุกวันของ Pump.fun ถูกกู้คืน 100% และเปิดเผยต่อสาธารณะจริง จะส่งผลกระทบต่อระบบนิเวศอย่างไร? ปัจจุบันชุมชนมีความคิดเห็นที่แตกต่างกันมากในเรื่องนี้
ในด้านความปลอดภัย ผู้สนับสนุนเชื่อว่าโปรโตคอลชั้นนำอย่าง Pump.fun ที่มีเงินทุนจากนักลงทุนรายย่อยจำนวนมหาศาลสะสมอยู่ การดำเนินงานแบบ black box มาเป็นเวลานานนั้น本身就是ความเสี่ยงเชิงระบบ และความโปร่งใสจะช่วยให้ชุมชนสามารถตรวจสอบร่วมกันและขจัดความเสี่ยงได้ แต่ฝ่ายค้านก็มีความกังวลเช่นกัน — เนื่องจาก Shaw มุ่งมั่นที่จะ "กู้คืนแม้กระทั่งบั๊กให้เหมือนต้นฉบับ" ภายใต้สมมติฐานที่ทางการไม่ได้ร่วมมืออัปเกรดโดยสมัครใจ การเปิดเผยตรรกะหลักต่อสาธารณะโดยตรงย่อมลดเกณฑ์สำหรับแฮ็กเกอร์ในการค้นหาเส้นทางการโจมตีลงอย่างมากอย่างไม่ต้องสงสัย
ในด้านการแข่งขันทางธุรกิจ แม้บางคนจะคิดว่าการเปิดเผยซอร์สโค้ดจะก่อให้เกิดแพลตฟอร์มออกเหรียญประเภทเดียวกันมากขึ้น แต่วงการโดยทั่วไปเห็นว่าสิ่งนี้ยากที่จะคุกคามตำแหน่งทางการตลาดของ Pump.fun ได้จริง ในปีที่ผ่านมา มีโปรเจกต์ fork ที่พยายามท้าทาย Pump.fun ผุดขึ้นอย่างต่อเนื่อง แต่ส่วนใหญ่หลังจากพุ่งสูงขึ้นชั่วคราวก็เงียบหายไป สำหรับแพลตฟอร์มออกเหรียญในปัจจุบัน คูเมืองที่แท้จริงไม่ใช่โค้ดสัญญาอัจฉริยะไม่กี่บรรทัดนั้นอีกต่อไป แต่เป็น Network Effect ของระบบนิเวศที่สร้างขึ้นรอบแพลตฟอร์ม — รวมถึงการเชื่อมต่อเชิงลึกของ terminal การซื้อขายและแอปกระเป๋าเงินกระแสหลัก ความไว้วางใจระยะยาวของผู้ใช้ต่อความปลอดภัยของสัญญา และแพลตฟอร์มเคยมีโทเค็น标杆ที่สร้างผลกระทบทางความมั่งคั่งหรือไม่
จากมุมมองนี้ Shaw อาจใช้ AI กู้คืนโค้ดทั้งหมดของ Pump.fun ได้ แต่การจะสั่นคลอนฐานธุรกิจของอีกฝ่ายด้วยการโอเพนซอร์สเพียงอย่างเดียวนั้นเห็นได้ชัดว่าไม่ง่ายขนาดนั้น





