


Poly Network ถูกขโมยเงินไป 610 ล้านเหรียญสหรัฐ และ "ขอทาน" ในแวดวงสกุลเงินแนะนำให้แฮ็กเกอร์


ชื่อเรื่องรอง
เหตุการณ์แฮ็กครั้งใหญ่ที่สุดในประวัติศาสตร์
แนวคิดของ 610 ล้านเหรียญสหรัฐคืออะไร? หากคำนวณตามราคาตลาดของสินทรัพย์ที่เกี่ยวข้อง ณ เวลาที่เกิดเหตุการณ์ นี่ไม่ใช่แค่เหตุการณ์การแฮ็กครั้งใหญ่ที่สุดในประวัติศาสตร์ของ DeFi เท่านั้น แต่ยังเป็นเหตุการณ์การแฮ็กครั้งใหญ่ที่สุดในประวัติศาสตร์ของสกุลเงินดิจิทัลอีกด้วย ซึ่งแซงหน้า Mt.Gox ที่มีชื่อเสียง เหตุการณ์ (744,408 BTC มูลค่ารวมประมาณ $400 ล้านในขณะนั้น) และกรณี Coincheck ในปี 2018 (523 ล้าน XEM มูลค่ารวมประมาณ $534 ล้านในขณะนั้น)
สถิติสถิติในปี 2020 มีการโจมตีมากกว่า 40 ครั้งในฟิลด์ DeFi โดยสูญเสียไปประมาณ 177.4 ล้านดอลลาร์สหรัฐ (กู้คืนแล้วประมาณ 49.39 ล้านดอลลาร์สหรัฐ) จำนวนเหตุการณ์ของ Poly Network นั้นมากกว่าสามเท่า
เกี่ยวกับสาเหตุเฉพาะของเหตุการณ์นี้ Odaily ได้สอบถามบริษัทรักษาความปลอดภัยที่มีชื่อเสียงหลายแห่ง เช่น PeckShield, SlowMist, BlockSec, Certik และ Chengdu Lianan ในหมู่พวกเขา BlockSec ระบุกับ Odaily ว่าแฮ็กเกอร์ให้ข้อความลายเซ็นที่ถูกต้องกับฟังก์ชัน "verifyHeaderAndExecuteTx" ในสัญญา Poly Network และตัวแก้ไข "onlyManagerContract" ในสัญญา "LockProxy" จะไม่ถูกข้ามจากการสังเกตเหล่านี้ BlockSec เชื่อว่าสาเหตุของเหตุการณ์นี้อาจเป็นไปได้ว่ารหัสส่วนตัวที่ใช้สำหรับลายเซ็นข้ามสายโซ่รั่วไหล หรือโปรแกรมลายเซ็นมีช่องโหว่ทางตรรกะที่นำไปสู่การลงนามในธุรกรรมการโจมตี
การวิเคราะห์นี้ยังสอดคล้องกับมุมมองของ KOL อื่นๆ Igor Igamberdiev นักวิเคราะห์จาก The Block Research เชื่อว่าต้นตอของการโจมตีของ Poly Network คือปัญหาการเข้ารหัส ซึ่งอาจคล้ายกับเหตุการณ์การแฮ็ก Anyswap ที่เกิดขึ้นไม่นานมานี้ ในเหตุการณ์นั้น แฮ็กเกอร์สามารถคว่ำการเข้ารหัสได้สำเร็จผ่าน ช่องโหว่ของสัญญา กุญแจ ในที่สุดก็ขโมยเงิน 7.9 ล้านดอลลาร์
Mudit Gupta นักวิจัยด้านความปลอดภัยเสนอความเป็นไปได้อื่น เนื่องจากสัญญา Poly Network มีผู้ดูแลเพียงรายเดียว ยกเว้นว่า แฮ็กเกอร์อาจได้รับกุญแจด้วยวิธีบางอย่างเป็นไปได้ว่าแฮ็กเกอร์ร่วมมือกับสมาชิกในทีมเพื่อทำการโจมตีให้สำเร็จ ซึ่งต้องมีการตรวจสอบอย่างละเอียดถี่ถ้วนมากขึ้น
Dovey Wan หุ้นส่วนผู้ก่อตั้ง Primitive Ventures กล่าวว่า "ทั้ง Poly Network และ O3 (หมายเหตุ: โครงการสำคัญอีกโครงการหนึ่งที่เกี่ยวข้องกับเหตุการณ์นี้ ซึ่งจะอธิบายด้านล่าง) ไม่ใช่โอเพ่นซอร์สอย่างสมบูรณ์ ดังนั้นนี่จึงน่าจะเป็นการโจมตีภายใน "
--------------------------------------------------------------
วิเคราะห์วิเคราะห์ชี้ให้เห็น: การโจมตีนี้ส่วนใหญ่เป็นเพราะผู้รักษาสัญญา EthCrossChainData สามารถแก้ไขได้โดยสัญญา EthCrossChainManager และฟังก์ชัน VerifyHeaderAndExecuteTx ของสัญญา EthCrossChainManager สามารถเรียกใช้ข้อมูลที่ส่งโดยผู้ใช้ผ่านฟังก์ชัน _executeCrossChainTx ดังนั้นผู้โจมตีจึงส่งข้อมูลที่สร้างขึ้นอย่างระมัดระวังผ่านฟังก์ชันนี้เพื่อแก้ไขที่อยู่ที่ระบุโดยผู้รักษาสัญญา EthCrossChainData สำหรับผู้โจมตี ไม่มีรายงานบนอินเทอร์เน็ตว่าเหตุการณ์นี้เกิดขึ้นเนื่องจากการรั่วไหลของคีย์ส่วนตัวของผู้รักษา
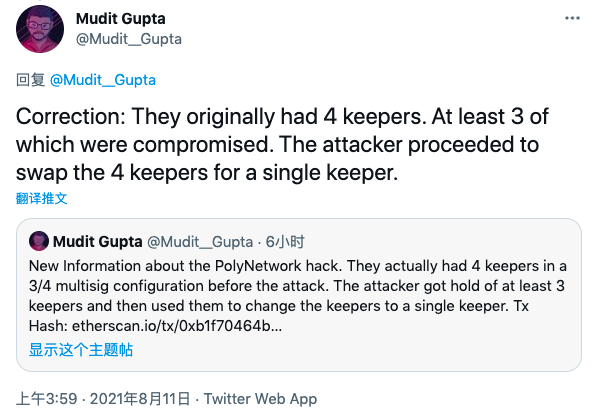
09:50 UPDATE: Mudit Gupta ที่กล่าวถึงข้างต้นได้ทำการแก้ไขการวิเคราะห์ของเขาแล้ว Mudit กล่าวว่าเขาไม่เห็นด้วยกับคำตัดสินของ SlowMist แต่ Poly Network มีผู้ดูแลสี่คนในตอนเริ่มต้นโดยใช้การกำหนดค่าหลายลายเซ็น 3/4 อย่างไรก็ตาม ก่อนการโจมตี แฮ็กเกอร์ควบคุมผู้ดูแลอย่างน้อยสามคนและแทนที่ด้วย มันกลายเป็นลายเซ็นเดียว ซึ่งเป็นสาเหตุที่ธุรกรรมของแฮ็กเกอร์ทั้งหมดมีลายเซ็นผู้รักษาเพียงรายเดียว
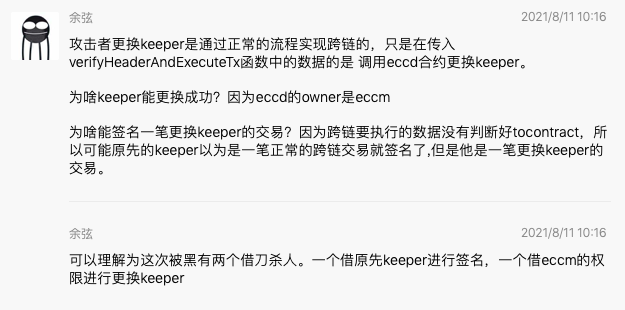
10:25 อัปเดต: Yu Xian ผู้ก่อตั้ง SlowMist อธิบายเพิ่มเติมเกี่ยวกับเหตุการณ์นี้ในชุมชนเมื่อเช้านี้ โดยกล่าวว่าผู้โจมตีเปลี่ยนผู้ดูแลผ่านกระบวนการข้ามสายโซ่ตามปกติ แต่ข้อมูลที่ส่งผ่านไปยังฟังก์ชัน (EthCrossChainData) สัญญาแทนที่ผู้รักษา เหตุผลที่ผู้รักษาสามารถเปลี่ยนได้สำเร็จเนื่องจากเจ้าของ ECCD คือ ECCM (EthCrossChainManager) เหตุผลที่ฉันสามารถลงนามในธุรกรรมเพื่อแทนที่ผู้รักษาได้เนื่องจากข้อมูลที่จะดำเนินการข้ามสายโซ่ไม่ได้ตัดสินถึงสัญญา ดังนั้นผู้รักษาเดิมอาจลงนามเป็นธุรกรรมข้ามสายตามปกติ แต่จริง ๆ แล้วนี่คือการแทนที่ ธุรกรรมการรักษา
ในที่สุด Yu Xian ก็สรุปได้ว่าสามารถเข้าใจได้ว่ามีการฆาตกรรมสองครั้งด้วยมีดที่ยืมมาในการแฮ็กนี้ หนึ่งลงนามโดยผู้ดูแลดั้งเดิมและอีกอันหนึ่งถูกแทนที่โดยผู้มีอำนาจของ ECCM
ชื่อเรื่องรอง
--------------------------------------------------------------
การกักกันและการหลบหนี
ที่อยู่แฮ็กเกอร์:
ที่อยู่แฮ็กเกอร์:
ที่อยู่ Ethereum: 0xC8a65Fadf0e0dDAf421F28FEAb69Bf6E2E589963;
ที่อยู่ BSC: 0x0D6e286A7cfD25E0c01fEe9756765D8033B32C71;
ที่อยู่รูปหลายเหลี่ยม: 0x5dc3603C9D42Ff184153a8a9094a73d461663214
หลังจากที่ Poly Network ได้ยื่นอุทธรณ์ KOL ต่างๆ ก็ได้แสดงการสนับสนุนในความพยายามที่จะป้องกันไม่ให้แฮ็กเกอร์ทำการฟอกเงิน
Changpeng Zhao กล่าวบน Twitter: "เราได้รับแจ้งเหตุการณ์การแฮ็กที่ Poly Network แม้ว่าจะไม่มีใครสามารถควบคุม BSC หรือ Ethereum ได้ แต่เรากำลังประสานงานกับพันธมิตรด้านความปลอดภัยทั้งหมด และเราจะพยายามอย่างดีที่สุดเพื่อช่วยเหลือเชิงรุก"
Jay ซีอีโอของ OKEx ยังกล่าวอีกว่า: "OKEx ให้ความสนใจกับกรณีนี้ เรากำลังเฝ้าดูกระแสของสกุลเงิน และจะพยายามอย่างดีที่สุดเพื่อช่วยเหลือในการจัดการกับเหตุการณ์นี้"
ด้านอื่น ๆ,คำอธิบายภาพ
แฮ็กเกอร์แลกเปลี่ยนเกือบ 100 ล้าน USDC เป็น DAI ผ่าน Curve
ชื่อเรื่องรอง
ฉากขอทานขนาดใหญ่
ด้วยการขโมยจำนวนมาก จำนวนเหยื่อจึงขาดไม่ได้โดยธรรมชาติ (ผู้เขียน Odaily ก็เป็นหนึ่งในนั้นเช่นกัน)
เท่าที่เกี่ยวข้องกับสถานการณ์ปัจจุบัน กลุ่มหลักที่ได้รับผลกระทบจากเหตุการณ์นี้คือผู้ใช้ที่ขุดผ่าน O3 Swap ตัวรวมข้ามเชน ดังนั้น O3 Swap เองจึงระงับบริการที่เกี่ยวข้องกับข้ามเชน ก่อนเหตุการณ์ดังกล่าว อัตราต่อปีของ O3 Swap ที่มีเสถียรภาพของสกุลเงินบน Polygon และเชนอื่น ๆ อาจเกิน 20% และอัตรารายปีของกลุ่มสกุลเงินเดียวระยะสั้นบางรายการ (เพิ่งปิดเมื่อสัปดาห์ที่แล้ว) อาจสูงถึงหลายร้อยเปอร์เซ็นต์ วันนี้ รายได้ของฉันลดลงทุกวัน ระดับต่อปีนี้ค่อนข้างน่าสนใจ "เกษตรกร DeFi" จำนวนมากมาเพื่อผลตอบแทนสูง แต่จบลงด้วยการ "สูญเสียทุกอย่าง"
สาเหตุที่ Poly Network ถูกโจมตีและผู้ใช้ O3 Swap ได้รับความเดือดร้อนเนื่องจากฟังก์ชันข้ามสายของ O3 Swap นั้นใช้ Poly Network ในความเป็นจริง ก่อนที่ Poly Network จะยืนยันอย่างเป็นทางการว่าถูกแฮ็ก การคาดเดาหลักในชุมชนคือการที่สัญญา O3 Swap ถูกแฮ็ก
ในอดีต เมื่อ DeFi ถูกขโมยและผู้ใช้ไม่สามารถขอความช่วยเหลือได้ ผู้คนจำนวนมากเลือกที่จะส่งธุรกรรมไปยังที่อยู่ของแฮ็กเกอร์ ทิ้งข้อความไว้ว่านั่นเป็นเงินที่หามาได้ยากของพวกเขาเอง และขอให้แฮ็กเกอร์ส่งคืน กองทุน แต่ครั้งนี้ ผู้ชมหลายคนที่ "ดูตื่นเต้น ไม่คิดว่าจะเป็นเรื่องใหญ่" ทำให้ "เปลี่ยนไป"
หลังจากที่ผู้กินแตงบางคน "แจ้งและแนะนำ" แฮ็กเกอร์ซึ่ง USDT ถูกขึ้นบัญชีดำและถูกแฮ็กเกอร์ "ให้" 13 ETH เป็นของขวัญ ผู้คนจำนวนมากที่ไม่มีส่วนเกี่ยวข้องกับเหตุการณ์นี้ก็เริ่มเข้าร่วม "ขอทาน" ขนาดใหญ่นี้ " ในหมู่พวกเขา แฮ็กเกอร์แสวงหารางวัลด้วยการ "สนับสนุน" พวกเขา และแม้กระทั่งขอให้แฮ็กเกอร์ "ดึง" เหรียญของพวกเขาเอง
คนส่วนใหญ่ที่กินแตงที่มี "ทักษะทางเทคนิค" โดยเฉลี่ยเลือกที่จะขอทานโดยตรง เช่น "พี่ชาย ขอเงินหน่อย" หรือ "พี่ชาย ได้โปรด"
ผู้ใช้ที่มี "เทคโนโลยี" ที่ดีกว่าจะเลือกเล่าเรื่อง และแม้แต่ให้แฮ็กเกอร์กลายเป็น "นักลงทุนเทวดา" ของพวกเขาเอง เช่น "ฉันเคยคิดจะทำโปรเจกต์หนึ่ง ถ้าเธอให้เงินฉันเท่าไหร่ ฉันจะเป็นคนตัดสินใจเอง" หลังจากที่ฉันประสบความสำเร็จ" ฉันจะตอบแทนคุณสองเท่า" หรือพูดว่า "ฉันยังเรียนอยู่และมีความฝันเป็นแฮ็กเกอร์โดยหวังว่าจะได้รับการสนับสนุนทางการเงินจากรุ่นพี่"
ผู้ใช้ที่มี "เทคนิค" ที่ดีที่สุดจะไม่สักหมึกเลย และเพียงแค่ยอมรับพ่อของพวกเขาโดยไม่พูดอะไรสักคำ
ชื่อเรื่องรอง
มีความหวังที่จะกู้คืนเงินทุนหรือไม่?
วางเรื่องตลกทุกประเภทตั้งแต่เหตุการณ์เกิดขึ้นสิ่งที่ทุกฝ่ายกังวลมากที่สุดคือจะสามารถกู้คืนทรัพย์สินได้สำเร็จหรือไม่
เมื่อรวมเหตุการณ์ด้านความปลอดภัยก่อนหน้านี้ที่เกิดขึ้นในโลกของ DeFi แล้ว เป็นไปไม่ได้ที่จะกู้คืนเงินที่ถูกขโมย ตัวอย่างเช่น เหตุการณ์ dForce และ EMD เมื่อปีที่แล้วสามารถกู้คืนเงินที่ถูกขโมยได้สำเร็จโดยรวมแล้ว เหตุการณ์ดังกล่าวโดยทั่วไปมีสิ่งหนึ่งที่เหมือนกัน - จากการติดตาม ทำให้ตัวตนของแฮ็กเกอร์ในโลกแห่งความเป็นจริงถูกเปิดเผย เผชิญกับการฟ้องร้องและความรับผิดชอบจากฝ่ายโครงการและผู้ใช้ที่เสียหาย และในที่สุดก็เลือกที่จะคืนเงินโดยสมัครใจ
กรณีที่ผ่านมาบอกเราว่า แม้ว่า DeFi จะประสบความสำเร็จในการกระจายอำนาจในระดับปฏิสัมพันธ์ แต่มนุษย์ ซึ่งได้รับการคุ้มครองและผูกพันตามกฎหมายก็เป็นผู้เล่นหลักที่เข้าร่วมใน DeFi ดังนั้น DeFi จึงไม่ใช่สถานที่ที่ไร้กฎหมาย เมื่อพบกับความสูญเสีย การแสวงหากฎหมาย การป้องกัน off-chain เป็นทางออกที่มีประสิทธิภาพสูงสุด
ข่าวดีก็คือทีมรักษาความปลอดภัยของ SlowMist ระบุว่าด้วยการสนับสนุนทางเทคนิคจากพันธมิตร Hoo และการแลกเปลี่ยนจำนวนมากพบกล่องจดหมาย IP ลายนิ้วมือของอุปกรณ์และข้อมูลอื่น ๆ ของผู้โจมตีผ่านการติดตามแบบ on-chain และ off-chainกำลังติดตามข้อมูลประจำตัวที่เป็นไปได้ซึ่งเกี่ยวข้องกับผู้โจมตี Poly Network ทีมรักษาความปลอดภัยของ SlowMist ตรวจสอบและพบว่าแหล่งเงินทุนเริ่มต้นของแฮ็กเกอร์คือ Monero (XMR) ซึ่งจากนั้นแลกเปลี่ยนเป็น BNB/ETH/MATIC และสกุลเงินอื่นๆ ในการแลกเปลี่ยน และเหรียญถูกถอนไปยังที่อยู่ 3 แห่ง .
บางทีอาจรู้สึกกดดัน แฮ็กเกอร์ยังแสดงเจตนาต่อสาธารณะว่าจะคืนเงินบางส่วนผ่านการทำธุรกรรมเมื่อเวลา 00:05 น. ของวันที่ 11 สิงหาคม ในเวลาเดียวกัน แฮ็กเกอร์ยังเสนอความเป็นไปได้ใหม่ ซึ่งก็คือการใช้เงินเพื่อออกโทเค็นใหม่และดำเนินการในรูปแบบของ DAO
อย่างไรก็ตาม Hoo ซึ่งเป็นพันธมิตรหลักที่ SlowMist กล่าวถึง ได้ตอบกลับในชุมชนเพิ่มเติมว่าแฮ็กเกอร์เพิ่งลงทะเบียนบัญชีที่ไม่มี KYC ใน Hoo และโอน ETH จำนวนเล็กน้อยเป็นค่าธรรมเนียมน้ำมัน และไม่มีเงินทุนไหลเข้าสู่ Hoo สิ่งที่สำคัญที่สุดคือบัญชีของแฮ็กเกอร์ใน Hufu ไม่มีการตรวจสอบชื่อจริง ดังนั้นจึงยังไม่แน่นอนว่าจะสามารถระบุตัวตนของแฮ็กเกอร์ผ่านข้อมูลอื่นๆ ได้สำเร็จหรือไม่ (อีเมล, IP และอื่นๆ ที่ SlowMist กล่าวถึง)
ก่อนหน้านี้ เจ้าหน้าที่ของ Poly Network ได้เรียกร้องให้แฮ็กเกอร์อีกครั้งในรูปแบบของจดหมายเปิดผนึก โดยย้ำว่าเงินหลายร้อยล้านดอลลาร์จะเป็นคดีใหญ่ในเขตอำนาจศาลใด ๆ โดยหวังว่าจะใช้สิ่งนี้กดดันแฮ็กเกอร์และได้รับโอกาส เพื่อสื่อสารกับพวกเขา แต่จากการเผยแพร่ Poly Network ยังไม่ได้เปิดเผยความคืบหน้าที่สำคัญอื่น ๆ
เนื่องจากโครงสร้างแบบหลายห่วงโซ่มีความเสถียรมากขึ้น สะพานข้ามโซ่ซึ่งเป็นช่องทางสำหรับสภาพคล่องระหว่างระบบนิเวศที่แตกต่างกันจึงมีมูลค่าเพิ่มขึ้นอย่างรวดเร็ว จาก Chainswap, Anyswap ไม่นานมานี้ จนถึง Poly Network ในวันนี้ แทร็กนี้กลายเป็น "โมโมที่หอมกรุ่น" ในสายตาของแฮ็กเกอร์ สถานการณ์ด้านความปลอดภัยกำลังรุนแรงขึ้นเรื่อยๆ ฝ่ายโครงการ บริษัทตรวจสอบ และผู้ใช้ทุกคนจำเป็นต้องตื่นตัว
เหตุการณ์ Poly Network ยังคงเกิดขึ้น และ Odaily จะตรวจสอบและรายงานความคืบหน้าในภายหลังโดยเร็วที่สุด โปรดคอยติดตาม
-------------------------------------------------------
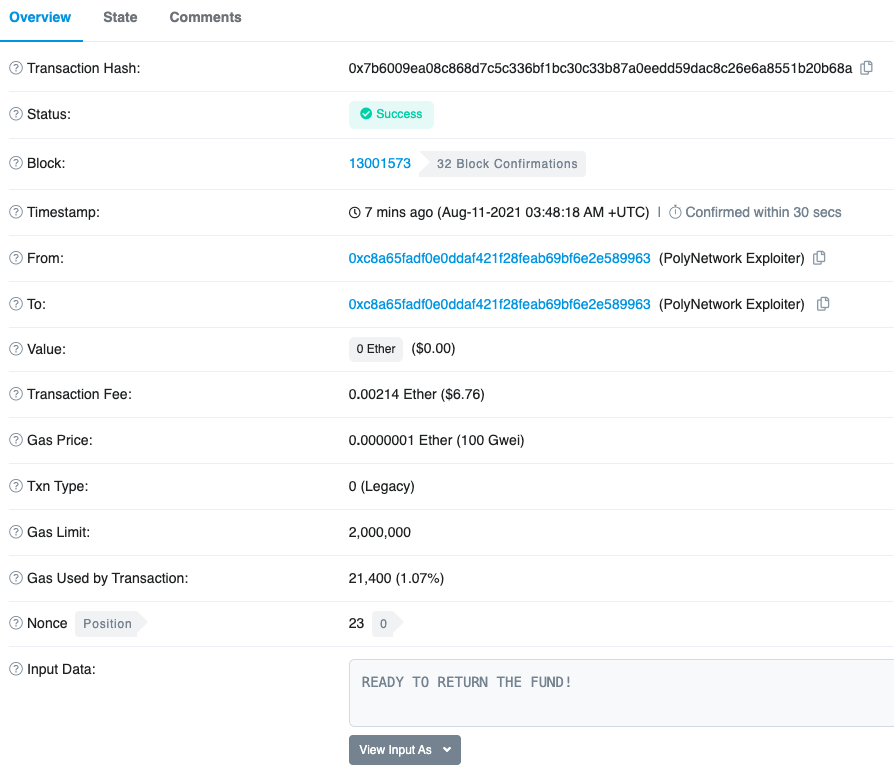
อัปเดตเวลา 12:05 น.: เวลา 11:48 น. ที่อยู่ Ethereum ของแฮ็กเกอร์ระบุผ่านข้อมูลเพิ่มเติมของธุรกรรม: พร้อมที่จะคืนเงิน! แฮชของธุรกรรมคือ: 0x7b6009ea08c868d7c5c336bf1bc30c33b87a0eedd59dac8c26e6a8551b20b68a





