


Ethereum PlayerUnknown's Battlegrounds


หมายเหตุบรรณาธิการ: บทความนี้มาจากค่ายบล็อคเชน (ID: blockchain_camp)หมายเหตุบรรณาธิการ: บทความนี้มาจาก
ค่ายบล็อคเชน (ID: blockchain_camp)
ค่ายบล็อคเชน (ID: blockchain_camp)
, ผู้แต่ง: Spreeha Dutta, แปล: Crescent Moon, พิมพ์ซ้ำโดยได้รับอนุญาตจาก Odaily
Ethereum เป็นแพลตฟอร์มที่ใช้บล็อกเชนแบบโอเพ่นซอร์สที่รองรับสัญญาอัจฉริยะ Ether ซึ่งเป็นสกุลเงินดิจิทัลที่สร้างโดยแพลตฟอร์ม Ethereum ปัจจุบันเป็นสกุลเงินดิจิทัลที่มีมูลค่าสูงสุดเป็นอันดับสองตามราคาตลาด
ในเดือนมิถุนายน 2559 Ethereum พบว่าตัวเองถูกโจมตีเมื่อแฮ็กเกอร์ที่ไม่รู้จักใช้ประโยชน์จากช่องโหว่ที่มีอยู่เพื่อขโมย ETH มากกว่า 3.6 ล้าน ETH มูลค่า 50 ล้านดอลลาร์
เพื่อช่วยให้มือใหม่เข้าใจกระบวนการโจมตีทั้งหมด เราขอแนะนำคำนามง่ายๆ ด้านล่าง:
สัญญาอัจฉริยะคือโปรโตคอลคอมพิวเตอร์ที่ออกแบบมาเพื่ออำนวยความสะดวกในการเจรจาสัญญาแบบดิจิทัล ตรวจสอบความถูกต้อง และบังคับใช้ประสิทธิภาพ สัญญาอัจฉริยะรับประกันการดำเนินการธุรกรรมที่เชื่อถือได้โดยไม่จำเป็นต้องมีบุคคลที่สาม ธุรกรรมเหล่านี้สามารถติดตามได้ แต่ไม่สามารถย้อนกลับได้ กล่าวโดยย่อ สัญญาอัจฉริยะคือรหัสที่ทำงานบน Ethereum blockchain และสามารถโต้ตอบกับ Ethereum และกระเป๋าเงินของผู้ใช้ได้
บัญชีแยกประเภทแบบกระจายเป็นฐานข้อมูลสาธารณะของธุรกรรมทั้งหมดบน Ethereum blockchain และได้รับการดูแลโดยโหนด Ethereum ทุกโหนด
Ethereum ใช้แนวคิดข้างต้น บล็อกเชนเหล่านี้มีคุณสมบัติที่สำคัญสองประการ: ความปลอดภัยและการเปลี่ยนแปลงไม่ได้ หากหลักการสำคัญเหล่านี้ถูกคุกคาม ผู้มีส่วนได้ส่วนเสียจะต้องบ้าดีเดือด!
เบื้องหลังการโจมตี
Ethereum (Ethereum) ก่อตั้งขึ้นในปี 2558 โดย Vitalik Buterin วัย 21 ปี (ผู้ก่อตั้ง Ethereum หรือที่รู้จักในชื่อ "V God") เขาหวังว่าจะตระหนักถึงการกระจายอำนาจบนอินเทอร์เน็ตผ่าน Ethereum แคมเปญคราวด์ฟันดิ้งช่วยสนับสนุนการเปิดตัว Ethereum (ขายอีเทอร์มูลค่ารวม 18 ล้านดอลลาร์)
ชื่อเรื่องรอง
เกิดอะไรขึ้น?
เมื่อวันที่ 17 มิถุนายน DAO ประกาศว่าพบข้อผิดพลาดการโทรซ้ำ แต่อ้างว่าไม่มีอะไรต้องกังวลและเงินทั้งหมดปลอดภัย หกวันต่อมา แฮ็กเกอร์ที่ไม่รู้จักได้ขโมยอีเธอร์มูลค่า 50 ล้านดอลลาร์ ผู้โจมตียังอ้างว่าการกระทำของเขาอยู่ในขอบเขตอำนาจทางกฎหมาย ดังนั้นจึงไม่สามารถตั้งข้อหาทางอาญากับเขาได้ เพราะทั้งหมดที่เขาทำคือใช้ประโยชน์จากช่องโหว่ในระบบ
ผู้โจมตีทำอะไร
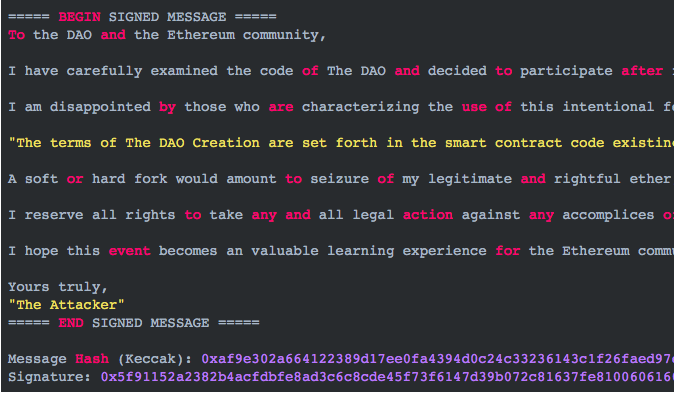
แฮ็กเกอร์ใช้ประโยชน์จากช่องโหว่เพื่อขโมยอีเทอร์อย่างถูกกฎหมาย Ethereum เป็นแพลตฟอร์มที่คำนวณการทำธุรกรรมในหน่วยของ "ก๊าซ" โดยที่ก๊าซเป็นต้นทุนที่จำเป็นในการดำเนินการตามสัญญาอัจฉริยะบนบล็อกเชน ผู้โจมตีใช้ช่องโหว่นี้เพื่อเพิ่มขนาดของ Ethereum blockchain ผ่านการทำธุรกรรมที่ผิดกฎหมายจำนวนมาก ซึ่งส่งผลให้เกิดความล่าช้าในการทำธุรกรรมซึ่งเป็นประโยชน์ต่อผู้โจมตี
ชื่อเรื่องรอง
ข้อเสียที่ยังไม่ได้แก้ไขของ Ethereum
ปัญหาที่นักออกแบบ ethereum ไม่สามารถแก้ไขได้คือ ether ทั้งหมดถูกจัดเก็บไว้ในที่อยู่เดียว สิ่งนี้ทำให้มีที่ว่างสำหรับการแฮ็ค แน่นอนว่าแนวคิดในการแยกเพื่อป้องกันการโจมตีนั้นดึงดูดความสนใจของผู้เข้าร่วม แต่เวลานั้นสั้นเกินไปที่จะสร้างฉันทามติและได้คะแนนเสียงเพียงพอที่จะแยก
ชื่อเรื่องรอง
วิธีแก้ปัญหาที่เสนอ
ตอนนี้เหลือแค่สองทางเลือก ไม่ทำอะไรเลยและลงเอยด้วยการสูญเสียเงินนับสิบล้านดอลลาร์ วิธีที่สองคือทำสองขั้นตอน ขั้นแรกใช้ส้อมแบบอ่อนและส้อมแบบแข็ง แต่สิ่งนี้ละเมิดหลักการสำคัญของ blockchain "ความเปลี่ยนรูปไม่ได้" ดังนั้นจึงทำให้เกิดข้อสงสัยมากมาย
"ชุมชนการพัฒนากำลังเสนอซอฟต์ฟอร์ก (แต่ไม่มีการย้อนกลับ ไม่มีการเพิกถอนธุรกรรมและการบล็อก) ซึ่งจะทำให้ธุรกรรมทั้งหมดของ DAO และ DAO ย่อยเป็นโมฆะ ป้องกันผู้โจมตีถอนตัวหลังจาก 27 วันอีเธอร์ จากนั้นทำฮาร์ดฟอร์กและ เอาอีเธอร์ทั้งหมดคืนมา”
— Vitalik Buterin, "Emergency Update: Vulnerabilities in The DAO," 17 มิถุนายน
อย่างไรก็ตาม ความคิดเรื่อง soft fork ถูกระงับเนื่องจากจะทำให้เกิดความกังวลด้านความปลอดภัยหลายประการ ในทางกลับกัน ผู้เข้าร่วม Ethereum ส่วนใหญ่ลงมติเห็นชอบและเห็นด้วยกับข้อเสนอฮาร์ดฟอร์ก
ในที่สุดก็ผ่านเรื่องนี้ไปได้...





