


AI 공격이 채굴을 노려, 6.4만 대 BTC 채굴기 20시간 동안 탈취당해


- 핵심 관점: 약 6.4만 대의 BTC 채굴기(총 13 EH/s 해시파워)가 AI 보조 공격으로 탈취되어 OCEAN 채굴 풀로 경로가 변경되었으며, 이는 채굴기 군집 관리 소프트웨어가 채굴 업계의 새로운 보안 취약점으로 부각된 중대한 리스크를 드러냈다.
- 핵심 요소:
- 공격자는 Luxor 산하 Commander 관리 소프트웨어의 취약점을 통해 해시파워를 지정된 채굴 풀과 BTC 주소로 유도했으며, 공격자는 0.162 BTC만 이득을 보았지만 그 기간 동안의 채굴 수익 손실은 되돌릴 수 없었다.
- OCEAN 채굴 풀의 총 해시파워는 일시적으로 약 40 EH/s에서 거의 50 EH/s까지 급등했으며, 공격은 약 24시간 지속된 후 위치가 파악되어 수리되었다.
- Luxor CEO는 이를 "복잡한 AI 보조 벡터 공격"이라고 칭하며, 영향을 받은 10여 개 고객에게 정상 채굴 수익 기준으로 전액 배상하겠다고 약속했으며, 예상 금액은 3.4만~34만 달러이다.
- 관리 소프트웨어는 수천 대의 채굴기에 채굴 풀 설정을 일괄 푸시할 수 있어, 자격 증명이나 API 엔드포인트가 유출될 경우 공격자가 신속하게 대규모 해시파워 경로 변경을 실행할 수 있다.
- 공격자는 해시파워 자원을 탈취할 필요 없이 stratum 엔드포인트와 worker 이름만 변경하면 수익을 현금화할 수 있으며, 목표는 채굴 풀이 채굴자 주소로 직접 지급하는 Coinbase 수익을 직접 겨냥한다.
- Luxor는 10월 말에 막 1600만 달러 규모의 투자 유치를 완료했으며, 이번 사건은 업계가 관리 소프트웨어 보안 책임과 보상 기준을 명확히 하는 계기가 될 수 있다.
原创|Odaily@OdailyChina)
作者|Wenser@wenser 2010 )
BTC가 한때 6만 2천 달러까지 하락하며 시장 심리가 침체된 가운데, 거의 주목받지 못한 '온체인 대사건'이 조용히 발생하고 막을 내렸다. 약 6만 4천 대의 BTC 채굴기, 합계 약 13 EH/s의 해시파워가 관련된 사건이었다.
베이징 시간 11월 15일 오전 10시, 이 해시파워는 조용히 OCEAN 마이닝풀로 유도되었고, 채굴 수익은 공격자가 통제하는 BTC 주소로 지급되도록 지정되었다. OCEAN 마이닝풀의 총 해시파워는 한때 50 EH/s에 근접했다가 이후 약 40 EH/s로回落했다. 다행히 한 채굴기 호스팅 서비스 업체가 이를 조기에 발견하고 경고했으며, 채굴 서비스 업체 Luxor가 이후 문제를 Commander 소프트웨어로 특정했다. 최종적으로 공격자는 0.162 BTC만을 획득했지만, 해당 시간대의 채굴 수익 손실은 되돌릴 수 없게 되었으며, Luxor는 영향을 받은 십여 명의 고객에게 전액 보상하겠다고 밝혔다.
주목할 점은 Luxor가 10월 말에 막 1,600만 달러 규모의 펀딩을 완료했다는 것이다. CEO Nick Hansen은 이번 공격이 "복잡한 AI 보조 공격"과 관련되어 있다고 밝혔다. 마이닝풀, 채굴 관리 소프트웨어, AI 공격이 얽힌 이번 '온체인 대사건'은 BTC 채굴 산업의 고위험한 단면을 드러냈다.
6만 4천 대 BTC 채굴기의 24시간 아찔한 순간: 채굴기 해시파워가 탈취되어 수익 창출용으로 전환될 때
먼저 사건 경과를 돌아보자.
11월 15일, 채굴기 호스팅 서비스 업체 CoreX Hosting은 글을 올려 "알려드립니다. 현재 채굴기를 대상으로 한 대규모 해킹 공격이 진행 중입니다. 채굴기가 Ocean 마이닝풀로 유도되고 있으며, 해당 BTC 주소는 bc1qphukp9rjfc4rcej7erpm9ae20xmtspw8pcddrr입니다"라고 밝혔다.
경고가 발령된 후 Bitcoin News는 신속히 후속 보도를 시작했으며, 이번 공격이 6만 4천 대의 BTC 채굴기에 영향을 미쳤고 총 해시파워 약 13 EH/s에 해당한다고 강조했다. 이로 인해 OCEAN 마이닝풀이 통제하는 해시파워는 한때 50EH/s까지 증가했다가 이후 40EH/s로回落했다.
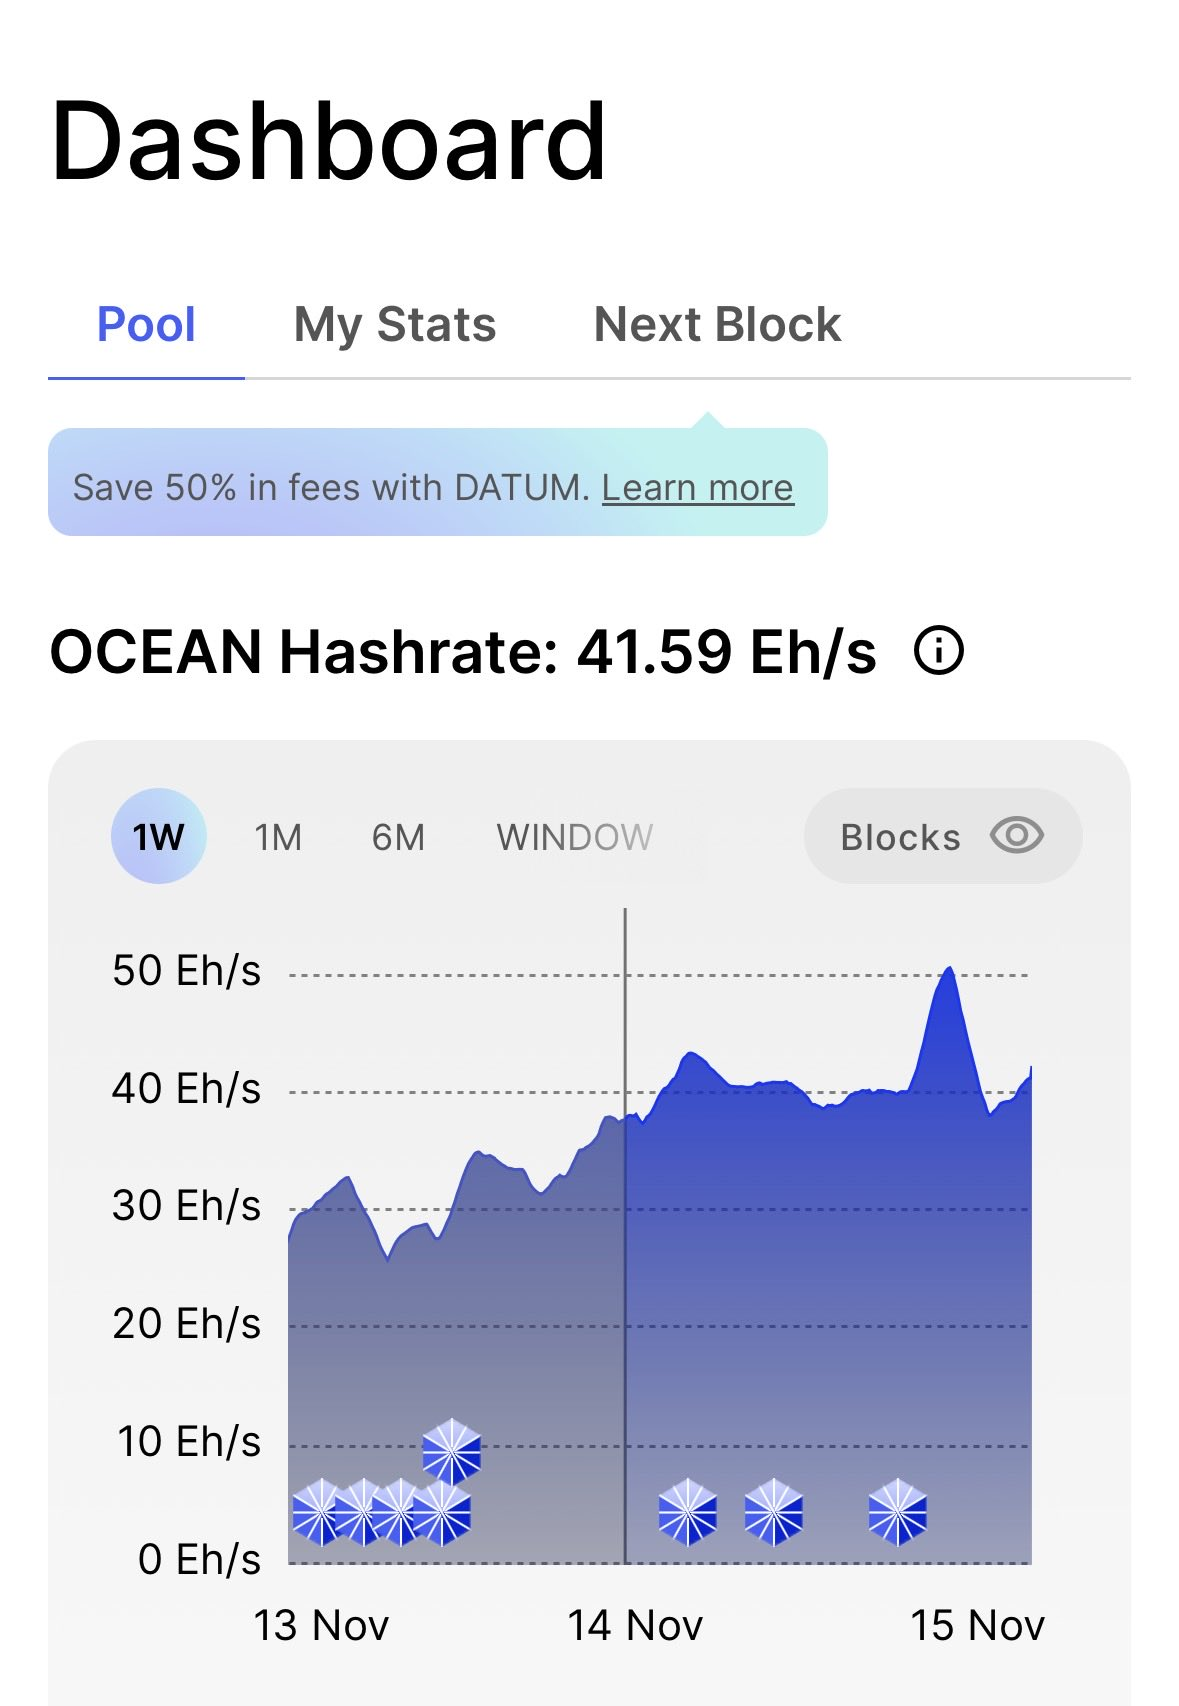
11월 15일 오후 2시 40분, CoreX는 모니터링 업데이트를 통해, 전환된 해시파워가 13 EH/s에서 약 100 PH/s로 감소했으며 공격은 종료된 것으로 보인다고 밝혔다.
11월 16일 새벽, Luxor Technology는 공식적으로 처음 대응하며 내부 모니터링을 통해 Commander를 경유한 해시파워의 무단 전환을 발견했고, 십여 명의 고객에게 영향을 미쳤으며, 2시간 내에 Commander 패치 수리를 완료하고 영향을 받은 채굴기를 원래 마이닝풀 설정으로 복구하기 시작했다고 밝혔다. 모든 영향을 받은 고객에게 '정상 채굴 수익' 기준으로 전액 보상하며, 시스템 데이터는 유출되지 않았고, 영향 범위는 Commander에 한정되며 Luxor 마이닝풀과 LuxOS 시스템은 모두 영향을 받지 않았다.
11월 16일 새벽 1시, Luxor CEO Nick Hansen은 글을 올려 대응하며 이번 공격이 "복잡한 AI 보조 벡터 공격"이라고 밝혔고, 고객 손실 전액 보상을 재차 강조했다. 이어 그는 다시 강조하며 AI 공격이 갈수록 보편화될 것이라고 밝히고 "대부분의 신규 기능 개발을 중단하고 각종 보안 인프라 강화에 전력을 다하고 있다"고 말했다.
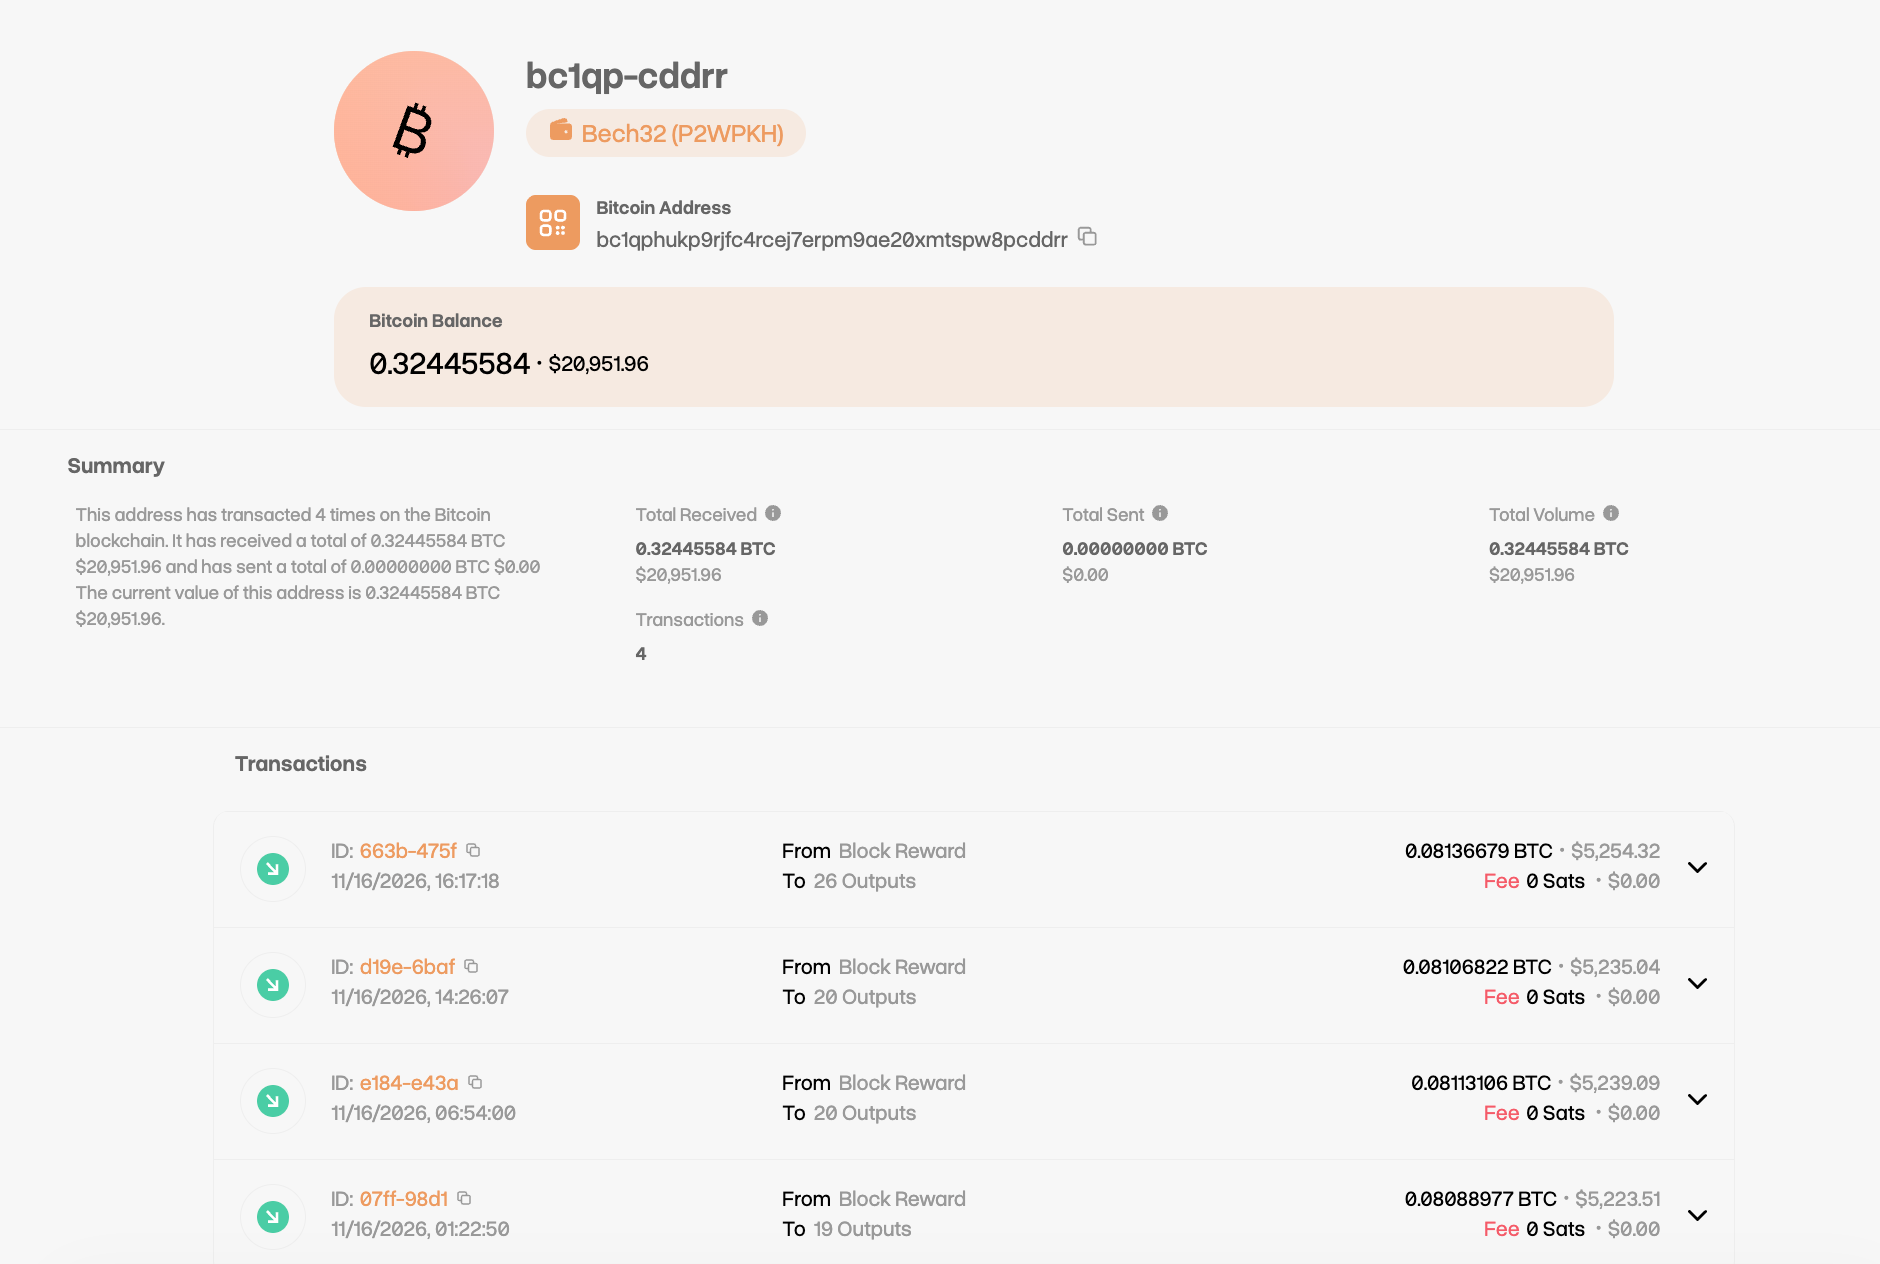
주목할 점은 온체인 데이터에 따르면 CoreX가 앞서 경고한 수취 주소에 현재까지 누적 4건의 지급 보상이 들어왔으며 합계 0.3244 BTC, 약 2만 900달러 상당이다. 다만 시간이 각각 11월 16일, 즉 오늘 새벽과 오후의 서로 다른 시간대에 해당한다는 점에서 Luxor가 공식적으로 밝힌 패치 수리 시간과 충돌하는 부분이 있으며, 공격에 대한 상세 설명과 보안 보고서는 추후 Luxor가 구체적으로 해명해야 할 것이다.
통제 소프트웨어가 새로운 공격 취약점이 될 때: Luxor Commander 소프트웨어가 탈취 사건의 핵심으로
하루 가까이 지속된 이번 채굴기 탈취 사건에서 BTC 네트워크 차원의 합의 규칙은 전혀 훼손되지 않았고 블록은 정상적으로 생성되었으며, 이중 지불 공격도 없어 BTC 네트워크에 대한 영향은 거의 제로에 가까웠다. 그러나 BTC 채굴 체인상의 또 다른 위험 요소, 즉 채굴기 군집 관리 소프트웨어를 드러냈다.
편리함과 위험은 흔히 이런 통제 소프트웨어의 양면성이다.
Luxor Commander 같은 채굴기 군집 관리 소프트웨어는 마이닝풀 설정을 수천 대의 채굴기에 한 번에 푸시할 수 있지만, 이는 흔히 소프트웨어가 공격받을 경우 영향 범위가 한두 대의 BTC 채굴기에 그치지 않고 수만 대의 BTC 채굴기로 확산될 수 있음을 의미하기도 한다.
극단적인 경우, 공격자는 단 하나의 권한 자격 증명, 하나의 API 엔드포인트, 하나의 세션만으로 채굴기 군집 운영자와 동일한 해시파워 일괄 전환 능력을 신속히 획득할 수 있다. Luxor가 수행한 각종 내부 통제 검토와 인증은 "고객 측에서 채굴기로 진입하는 자격 증명 채널"이 결코 문제가 생기지 않을 것이라고 보장할 수 없다.
다만 이번 사건에서 공격자의 수법을 보면, 비수탁 마이닝풀인 OCEAN은 마치 해시파워에 따라 돈을 지급하는 중계소와 같았고, 공격자가 노린 것은 이 6만 4천 대 채굴기가 보유한 13EH/s의 해시파워 자원이 아니라, 마이닝풀 배후에서 Coinbase가 채굴자가 지정한 주소로 직접 지급하는 수익이었다.
쉽게 말해, 공격자는 BTC 채굴기의 해시파워 자원을 훔칠 필요 없이, 단지 이를 '보너스'가 있는 마이닝풀로 유도하여 해시파워 전환을 완료하면 되며, stratum 엔드포인트와 worker 이름 등을 변경하는 형식만으로도 현금화하여 공격 이익을 실현할 수 있다. 이번 사건은 또한 BTC 마이닝풀 아키텍처의 보안과 BTC 채굴기 군집 관리 소프트웨어의 보안이 서로 다른 차원의 것임을 보여주며, 이번에 문제가 발생한 것은 바로 후자다.
마지막으로 이번 사건의 잠재적 손실을 대략 추산해 보자. 현재의 채굴 난이도와 BTC 가격을 기준으로 13 EH/s의 해시파워는 평균 하루 약 2개의 블록을 생성할 수 있으며, 이는 전체 네트워크의 일일 450 BTC 산출량의 1.3918%에 해당한다. 약 6만 5천 달러 가격으로 계산하면 산출 가치는 약 시간당 1만 7천 달러, 일일 41만 달러의 수익에 해당한다. 잠정 추산으로 Luxor가 약속한 '정상 채굴 기준 전액 보상'에 해당하는 금액은 약 3만 4천 달러에서 34만 달러 사이로 다양할 것이다(2시간, 20시간 무수익 기간 기준).
이 숫자는 막 1,600만 달러의 전략적 펀딩을 완료한 회사에게 물론 뼈를 깎는 손실은 아니지만, 업계의 모든 채굴기 운영 서비스 제공업체에게 본보기를 제시했다. 즉 채굴기 군집 관리 소프트웨어가 공격받아 발생한 손실에 대해 해당 회사는 전액 보상할 책임이 있다는 것이다. 또한 '모니터링 패널'에서 해시파워, 에너지 계약, 나아가 AI 해시파워 스케줄링 등의 통합 진입점으로 업그레이드되고 있는 채굴기 군집 관리 패널의 경우, 그 보안성과 관리 권한은 더욱 중요해질 것이다.
후속 초점: 마이닝풀 설정이 지속적인 공방전이 될 것
이번 '6만 4천 대 채굴기 탈취' 사건의 여파는 계속되고 있다. 한편으로 Luxor는 전체 보안 사건에 대해 상세히 설명해야 하며, 특히 관련된 채굴기 수와 실제 전환된 해시파워, 공격 시작 및 종료 시간, 보상 금액 수치 등을 밝혀야 한다. 앞서 언급한 "십여 명의 영향을 받은 고객"은 개략적인 설명에 불과하다. 다른 한편으로 채굴기 해시파워 탈취는 더 이상 새로운 일이 아니며, 이전에도 마이닝풀 운영자가 관련 설정이 무단으로 변경되었다고 보고한 사례가 있다. 이는 마이닝풀 운영자, 호스팅 업체, 서비스 제공업체 등 업계의 다양한 역할이 공동으로 보안 공방 위험에 직면해야 함을 충분히 보여주며, 이는 필연적으로 장기전이 될 것이다.
향후 유사한 위험 사건의 발생을 어떻게 방지할 것인가. 아마도 마이닝풀 하드웨어 차원의 운영 관리를 제외하고, 관련 소프트웨어의 보안 역시 경계할 가치가 있을 것이다.





