






Shaw, Pump.fun 컨트랙트 역설계 공개: 오픈소스 대의를 위해서? 아니면 새 프로젝트 홍보를 위해서?


- 핵심 관점: Eliza Labs 창립자 Shaw가 AI 대형 모델을 활용해 Pump.fun 컨트랙트의 약 90%에 대한 역설계를 완료했다고 발표하며, '강제 오픈소스화'를 명분으로 바이트 단위 복원을 추진한다고 밝혔으나, 실질적으로는 자신의 새 프로젝트 slop.cash를 위한 사전 홍보에 해당한다.
- 핵심 요소:
- Shaw는 이미 GitHub 저장소를 공개하여 Pump 메인 프로그램, PumpSwap, Pump Fees, Mayhem의 온체인 배포 증거를 수록했으나, 네 개 핵심 프로그램의 바이트 수준 복원은 모두 완료되지 않았다.
- 목표는 모방판이 아닌 픽셀 수준의 복원으로, 바이너리를 온체인 원본과 바이트 단위로 일치시키도록 요구하며 기존 로직 결함도 수정하지 않아, 컨트랙트를 재작성하는 것보다 난이도가 훨씬 높다.
- 역설계 주력 도구는 ChatGPT Max(월 200달러)이며, GLM-5.3과 Kimi K3.1을 대안으로 지목했다. Gemini는 성능이 형편없다고 비판했고, Claude는 컴플라이언스 제한으로 실행을 거부했다고 언급했다.
- Shaw는 Solana 생태계 컨트랙트의 비공개 소스화가 상시화된 점을 비판하며, 지난 1년간 비공개 소스 컨트랙트 취약점으로 인해 도난당한 자금이 4000만 달러를 넘는다는 데이터를 인용했다.
- 새 프로젝트 slop.cash는 Umia Finance에서 출시할 계획이며, 인터넷 보안과 비공개 취약점 바운티에 초점을 맞춘다. 복원된 소스 코드도 여기에 수록될 예정이며, 관련 Meme 코인 수수료는 환매와 바운티 풀 재원으로 사용된다.
- 커뮤니티의 의견分歧는 뚜렷하다. 지지자들은 투명성이 공동 감사에 도움이 된다고 보는 반면, 반대자들은 버그를 그대로 공개하면 해커의 공격 문턱이 낮아질까 우려한다.
- 업계에서는 소스 코드 공개만으로는 Pump.fun의 지위를 흔들기 어렵다고 보는 것이 일반적이다. 그 해자(경쟁 우위)는 생태계 네트워크 효과, 지갑 및 터미널 연동, 사용자 신뢰에 있지 컨트랙트 코드 자체에 있지 않기 때문이다.
原创 | Odaily 星球日报(@OdailyChina)
作者|Azuma(@azuma_eth)
“그 어떤 것도 절대적으로 안전하지 않고, 그 무엇도 신성불가침하지 않다. 빛의 숲(The bright forest)이 이미 도래했다.”
10월 25일, Eliza Labs(더 잘 알려진 이름은 ai16z) 창립자 Shaw(@shawmakesmagic)가 X 플랫폼에서 최신 동향을 공개했다. Shaw는 Solana 생태계의 대표적인 토큰 발행 플랫폼 Pump.fun을 겨냥했으며, Pump.fun 관련 스마트 컨트랙트에 대한 약 90%의 리버스 엔지니어링을 완료했다고 밝히고, 그날 밤 남은 작업을 마무리할 것이라고 예상했다.
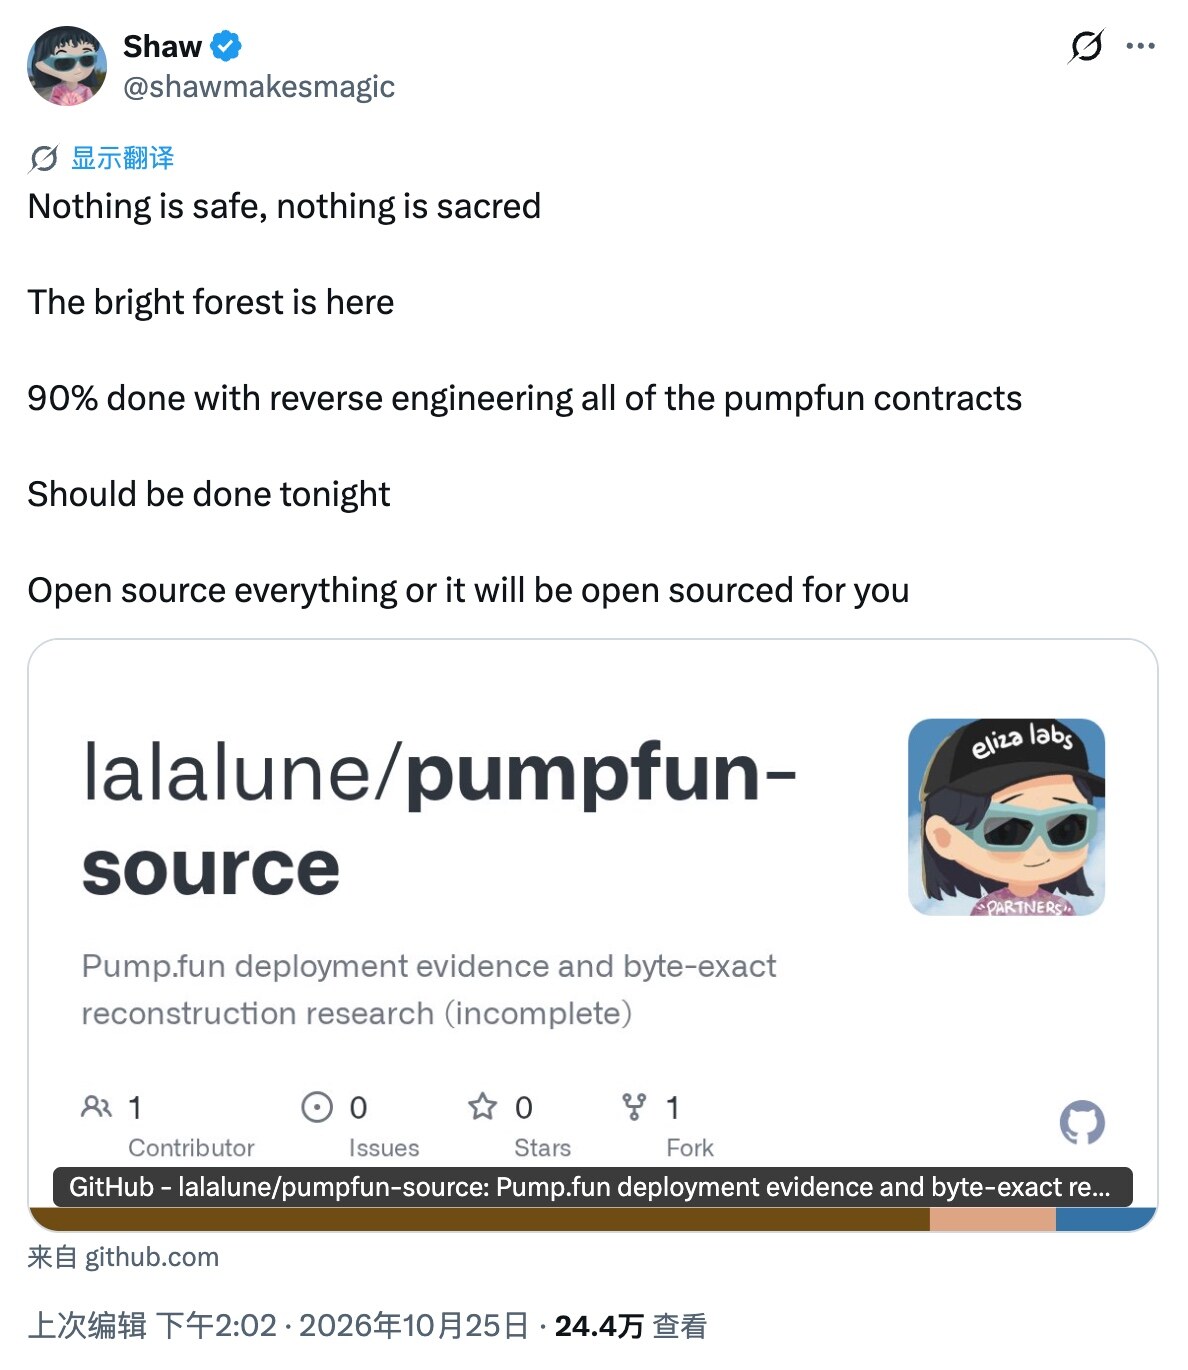
X 게시물에서 Shaw의 발언은 상당히 도발적이었다. “모든 것을 오픈소스로 공개하든가, 아니면 내가 대신 오픈소스로 공개하겠다.”
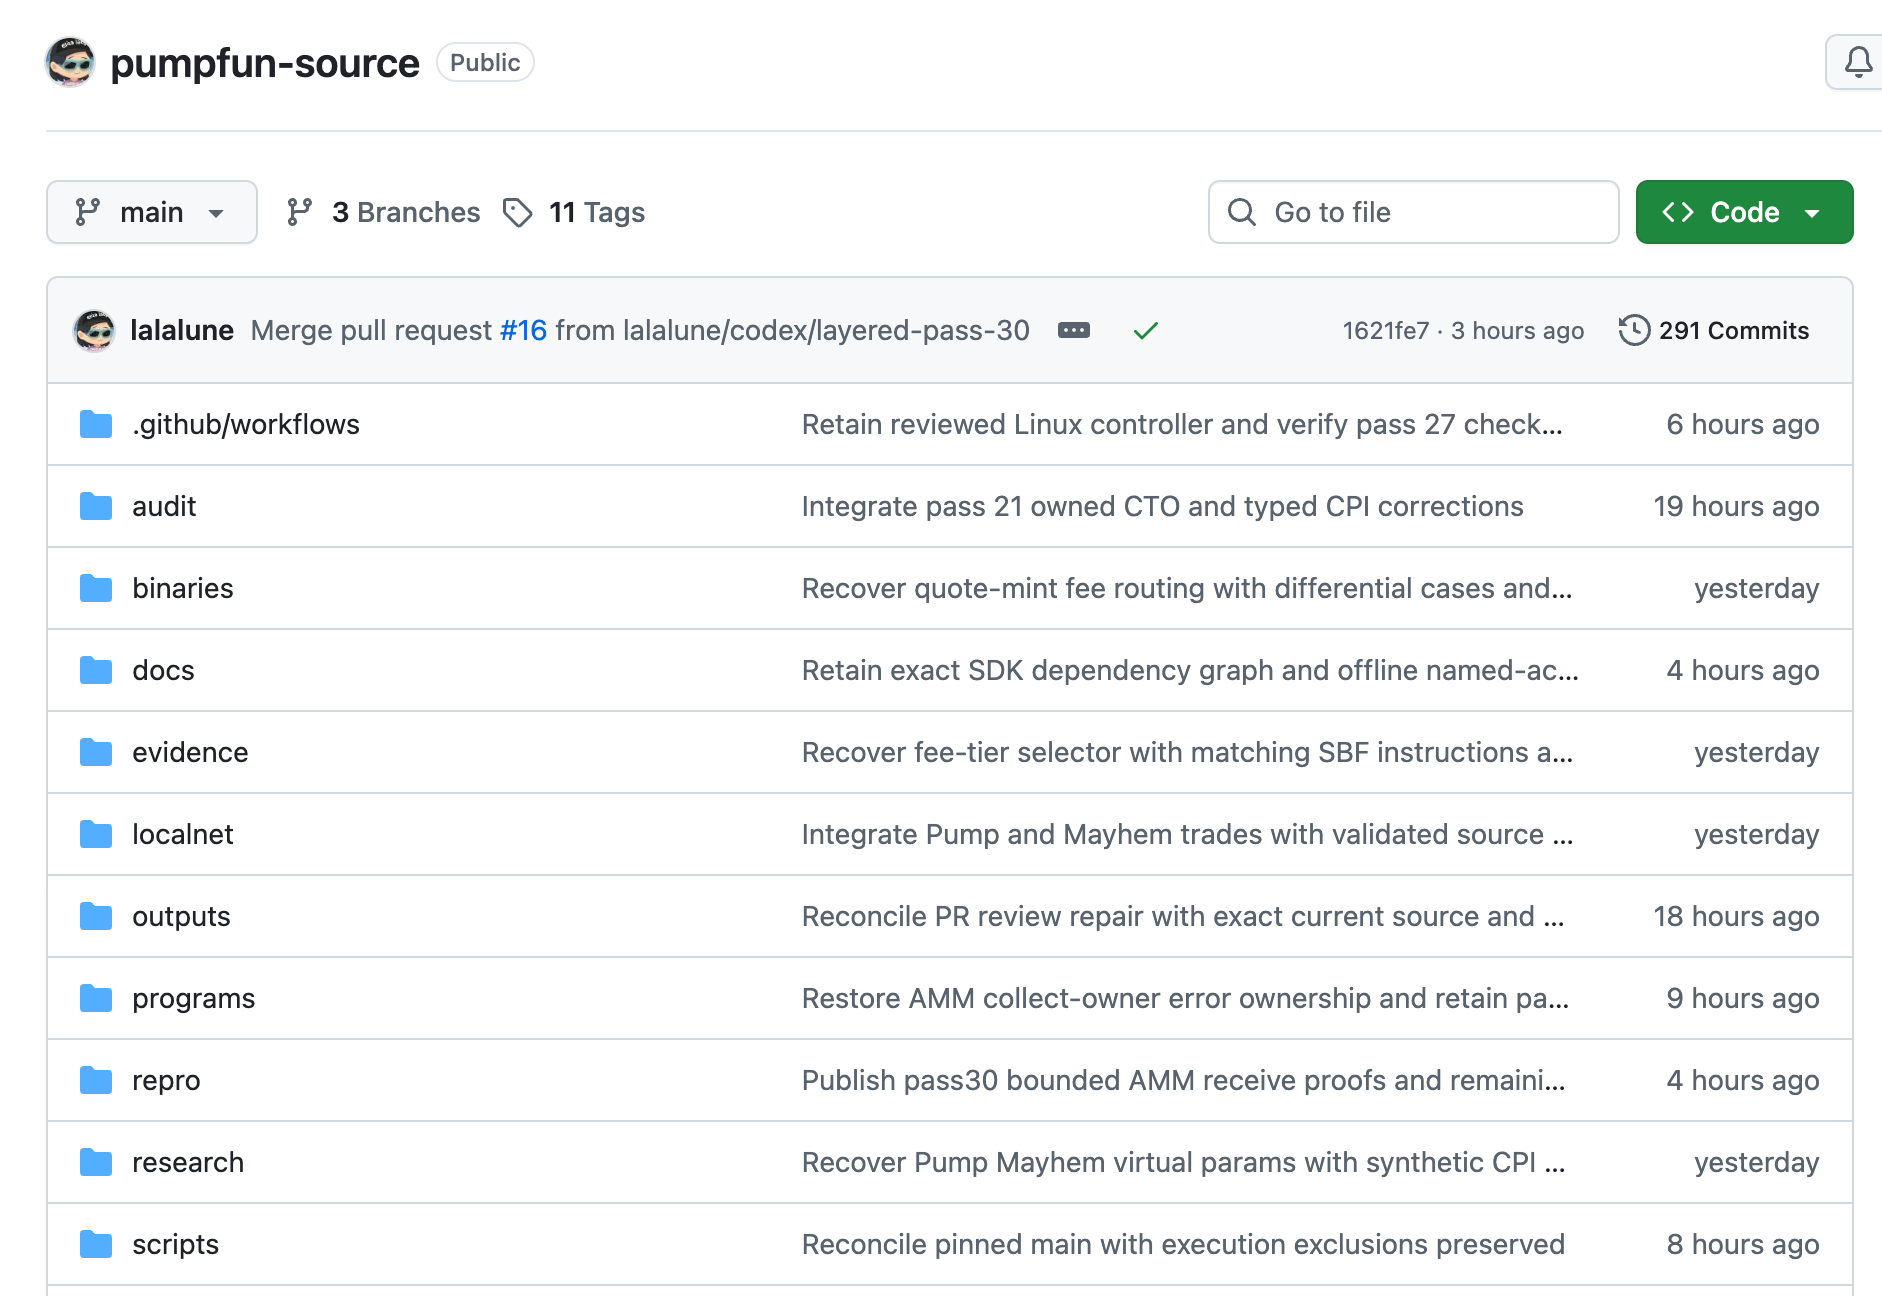
현재 Shaw와 연결된 GitHub 저장소가 이미 공개되어 있다. 저장소 내용을 보면 Pump 메인 프로그램, PumpSwap, Pump Fees, Mayhem 등 핵심 프로그램의 완전한 온체인 배포 증거가 수록되어 있으며, 바이너리 파일을 디컴파일하여 바이트 단위로 읽을 수 있는 소스 코드로 복원하려 시도하고 있다. 다만 해당 저장소에는 네 가지 핵심 Pump.fun 프로그램의 완전한 바이트 수준 복원이 모두 완료되지 않았다고 명확히 표시되어 있다. 현재 일부 처리 함수 구현과 다수의 차분 테스트 결과가 있지만, 전체 프로그램의 바이트코드는 여전히 원본 버전과 차이가 있다. 또한 부분 테스트 통과가 전체 프로그램의 복원 완료를 의미하지 않으며, 보안 감사 완료를 의미하는 것도 아니다.
모조품 제작이 아닌, 픽셀 단위 복원
소식이 전해지자 커뮤니티의 많은 개발자들은 첫 반응으로 그 필요성에 의문을 제기했다. 기존 개발 도구로 Pump.fun과 유사한 본딩 커브(Bonding Curve) 토큰 발행 컨트랙트를 작성하는 데는 보통 십여 분밖에 걸리지 않기 때문이다.
이러한 목소리에 대해 Shaw는 이후 다시 장문의 글을 게시하며 대응했다. Shaw는 자신이 하려는 것이 유사한 기능의 모조품을 새로 작성하는 것이 아니라 원본 프로그램을 최대한 복원하여, 최종적으로 재구축 버전이 컴파일한 바이너리 파일이 온체인 원본과 바이트 단위로 일치하도록 하는 것이라고 강조했다. 그의 목표에 따르면, 원본 프로그램의 논리적 결함도 임의로 수정해서는 안 되며, 그렇지 않으면 진정한 복원이 아니다.
새로운 컨트랙트를 처음부터 작성하는 것에 비해, 소스 코드 설계도 없이 디컴파일을 통해 원본 초안을 복원하는 작업은 기술적 난이도가 비교할 수 없을 정도로 높다. Shaw가 빠르게 90%까지 진행할 수 있었던 핵심 도구는 바로 현재 주류 대형 언어 모델이다.
Shaw는 게시물에서 자신의 리버스 엔지니어링流程을 공개했으며, 커뮤니티 참여를 촉구하는 “크라우드소싱 튜토리얼”까지 곁들여 제공하고, 시중 주요 AI 모델들에 대한 효용 평가도 덧붙였다.
- 주력 도구: 월 200달러의 ChatGPT Max 요금제를 최우선으로 추천하며, 고빈도·고강도의 코드 리버스 엔지니어링 작업에서 “충분히 값어치를 한다”고 평가;
- 대체 제품: Shaw는 중국의 GLM-5.3 또는 Kimi K3.1을 대체方案으로 사용할 수 있다고 명확히 지목;
- “형편없는” 대표: Shaw는 Gemini의 성능이 매우 나쁘다(garbage)고 직언했으며, Claude는 내장된 안전 규정 제한 때문에 리버스 엔지니어링 명령 실행을 거부한다고 밝혔다 — Opus 4.8 등 구버전으로 돌아가지 않는 한.
Shaw가 제시한操作 경로에 따르면, 개발자는 오픈소스 리버스 도구와 결합하여 특정 프롬프트를 AI Agent에 입력하고, 자동으로 디컴파일, 바이트코드 비교 및 PR(병합 요청) 제출을 수행하게 함으로써 “무엇이든” 리버스 엔지니어링할 수 있다.
폐쇄 소스 비판 이면에 숨은 신규 프로젝트 마케팅
Pump.fun을 해킹하는 데 왜 시간과 노력을 들이는지에 대해, Shaw는 게시물에서 뚜렷한 이중 동기를 드러냈다 — 표면적으로는 퍼블릭 체인 보안 문화에 대한 비판이지만, 이면에는 자신의 신규 프로젝트를 띄우려는 동기도 숨어 있다.
이념적 차원에서 Shaw는 먼저 Solana 생태계에 오랫동안 존재해 온 “컨트랙트 폐쇄 소스 상시화” 현상을严厉히 비판했다 — “스마트 컨트랙트는 결코 폐쇄 소스여서는 안 되며, 이는 공공 인프라 위의 악성 종양이다.”
Shaw는 2019년 DeFi 태동기에는 폐쇄 소스 컨트랙트가 업계에서 거의 고위험 또는 사기판과 동일시되었지만, 어느 순간부터 폐쇄 소스가 Solana 생태계에서 당연시되기 시작했다고 밝혔다. Shaw는 데이터를 인용하며 지난 1년간 폐쇄 소스 컨트랙트의 치명적 보안 취약점으로 인해 해커에게 도난당한 자금이 4,000만 달러를 초과했다고 지적했다. 그가 보기에 코드를 완전히 공개해야만 화이트햇 해커와 AI가 적시에 취약점을排查하고 보고할 수 있다.
그러나 업계 보안 문제점을 논한 후, Shaw는 화제를 전환하여 진짜 주인공 — Shaw가 구축 중인 신규 프로젝트 slop.cash — 를 꺼냈다.
Shaw의 소개에 따르면, slop.cash는 Umia Finance에서 출시할 계획이며, 핵심 방향은 인터넷 보안과 프라이빗 취약점 바운티 메커니즘이다. 커뮤니티가 Pump.fun 코드 복원을 돕도록 장려하기 위해, Shaw는 특정 관련 Meme 코인에서 발생한 크리에이터 거래 수수료를 토큰 매입에 사용하고 있으며, 이 자금을 바운티 풀로 삼아 “바이트 단위 복원” 달성을 지원한 모든 코드 기여자에게 분배할 계획이라고 밝혔다. slop.cash가 메인넷 업그레이드를 완료하면, 이렇게 복원된 Pump.fun 소스 코드는 플랫폼에 직접 수록될 예정이다.
Shaw가 추진 중인 “폐쇄 소스 난립 종식”이라는 기치를 내건 이 고调의 리버스 엔지니어링 쇼는 본질적으로 slop.chah의 극도로 긱(geek)적인 콜드 스타트 마케팅이기도 하다.
리버스 오픈소스는 가능할 수 있으나, Pump.fun의 해자 흔들기는 여전히 어려워
발행 시점까지 Pump.fun 및 창립자 Alon은 Shaw의 리버스 오픈소스 프로젝트에 대해 공개 채널에서 응답하지 않았다.
마케팅 측면의 고려를 제외하고, 만약 Pump.fun의 이 막대한 수익을 창출하는 기반 컨트랙트가 정말 100% 복원되어 공개된다면 생태계에 어떤 영향을 미칠까? 현재 커뮤니티의 견해는 상당히 분분하다.
보안 측면에서 지지자들은 Pump.fun처럼 막대한 개인 투자자 자금이 축적된 대표 프로토콜이 장기간 블랙박스로 운영되는 것 자체가 시스템적 위험이며, 투명화는 커뮤니티의 공동 감사와 위험 요소 제거에 도움이 된다고 본다. 그러나 반대자들도 우려를 가지고 있다 — Shaw가 추구하는 것이 “버그까지 원본 그대로 복원”이기 때문에, 공식이 주도적으로 협력하여 업그레이드하지 않는 전제 하에 핵심 로직을 그대로 공개하는 것은 해커가 공격 경로를 찾는 문턱을 크게 낮추는 것이나 다름없다.
상업적 경쟁 측면에서는, 소스 코드 공개가 더 많은 유사 토큰 발행 플랫폼을 양산할 것이라는 의견도 있지만, 업계에서는 이것이 Pump.fun의 시장 지위를 실질적으로 위협하기는 어렵다고 보는 것이 일반적이다. 지난 1년간 Pump.fun에 도전하려는 포크 프로젝트가 끊임없이 등장했지만, 대다수는 짧은 급등 후 잠잠해졌다. 오늘날 토큰 발행 플랫폼에게 진정한 해자는 이미 그 몇 줄의 스마트 컨트랙트 코드가 아니라, 플랫폼을 중심으로 구축된 생태계 네트워크 효과 — 주류 거래 터미널 및 지갑 앱의 심층 연동, 컨트랙트 안전성에 대한 사용자의 장기적 신뢰, 그리고 플랫폼이 과거에 부의 효과를 창출한 벤치마크 토큰을 배출한 적이 있는지 여부 — 이다.
이런 관점에서 보면, Shaw가 AI로 Pump.fun의 전체 코드를 복원할 수는 있을지 몰라도, 오픈소스만으로 후자의 상업적 기본판을 흔들려는 것은 분명 그리 쉽지 않다.





