






버신: 2023년 1분기 글로벌 Web3 블록체인 보안 상황 보고


원본 출처:Beosin
원본 출처:
데이터 차트는 여기에서 확인할 수 있습니다. Footprint Analytics: Crypto Analysis Dashboards
2023년 1분기 Web3 보안 상황 개요2023년 1분기,
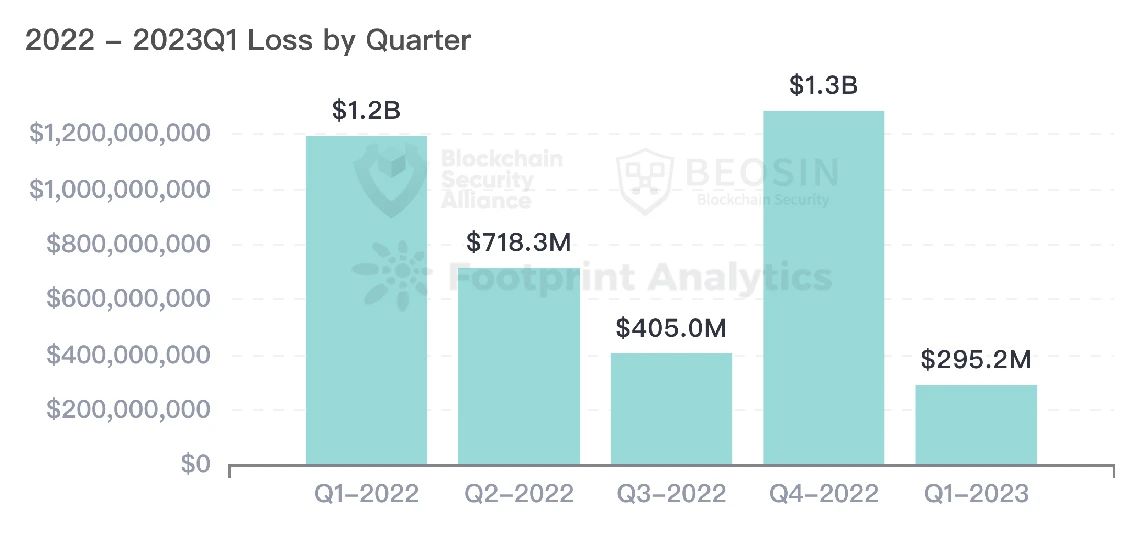
블록체인 보안 감사 기업인 베오신의 조기 경보 및 차단 플랫폼인 버신 이글아이 보안 리스크 모니터링에 따르면 Web3 분야에서 총 61건의 주요 공격이 모니터링되었으며, 총 손실액은 약 2억 9,500만 달러로, 2022년 4분기 대비 약 77%. % . 2023년 1분기 총 손실액은 2022년 어느 분기보다 적습니다.
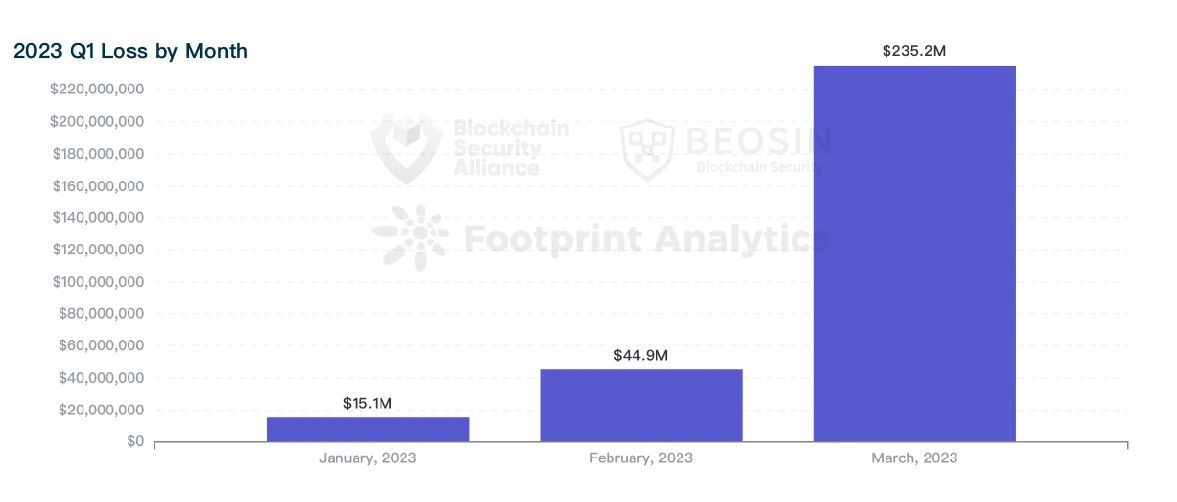
공격 사건 외에도 2023년 1분기에 약 2,034만 달러 규모의 Rug Pull 사건이 41건 발견되었습니다.공격이 잦은 3월에는 총 손실액이 2억 3,500만 달러로 1분기 전체 손실액의 79.7%를 차지했다.
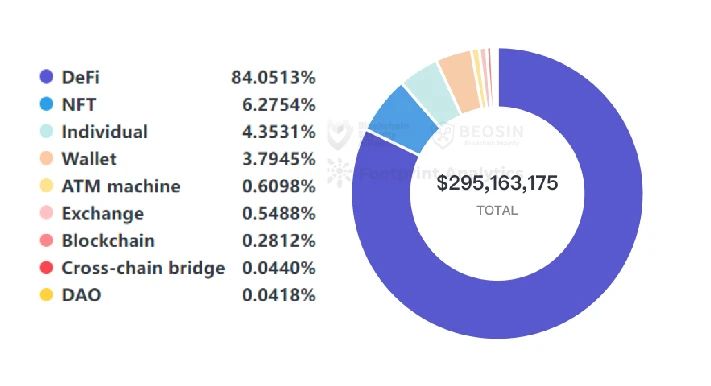
공격을 받는 프로젝트 유형의 관점에서 볼 때,DeFi는 이번 분기에 공격 빈도가 가장 높고 손실 규모가 가장 큰 프로젝트 유형입니다. 42건의 보안 사고의 총 손실 금액은 2억 4,800만 달러로 전체 손실 금액의 84%를 차지했습니다.
체인 플랫폼 유형의 관점에서 볼 때,체인 플랫폼 유형의 관점에서 볼 때,
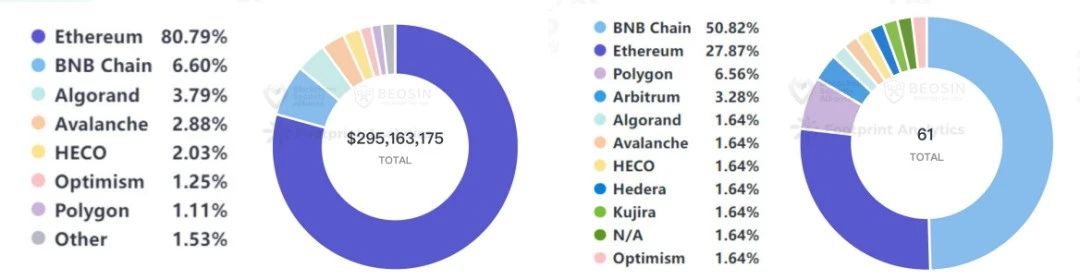
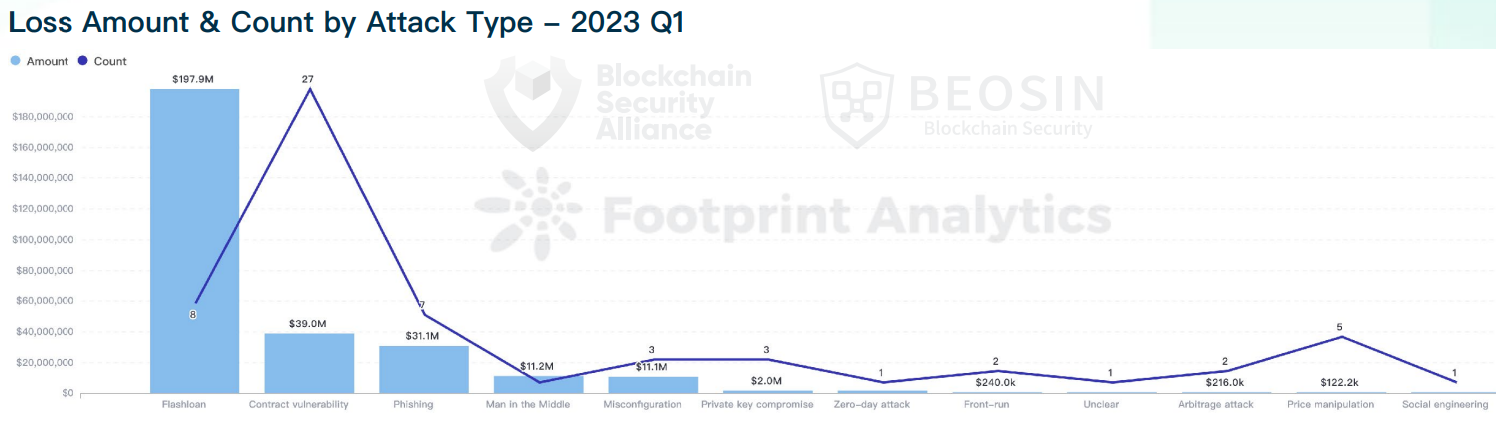
손실액의 80.8%가 이더리움에서 발생했으며, 전체 체인 플랫폼 중 1위를 차지했습니다.이번 분기에 가장 많은 손실을 입은 공격 방식은 플래시론 공격으로 8건의 플래시론 사건에서 약 1억 9800만 달러의 손실을 입었으며, 빈도가 가장 높은 공격 방식은 계약 취약점 악용으로 27건의 공격이 발생했습니다. 모든 사건의 44%.
자본 흐름의 관점에서 보면,이번 분기 동안 약 2억 달러의 도난 자산이 회수되었습니다. 이번 분기 자금 회수율은 2022년 어느 분기보다 좋았습니다.
감사의 관점에서 보면,감사의 관점에서 보면,
공격을 받은 프로젝트의 41%만이 감사를 받았습니다.
공격 이벤트 개요
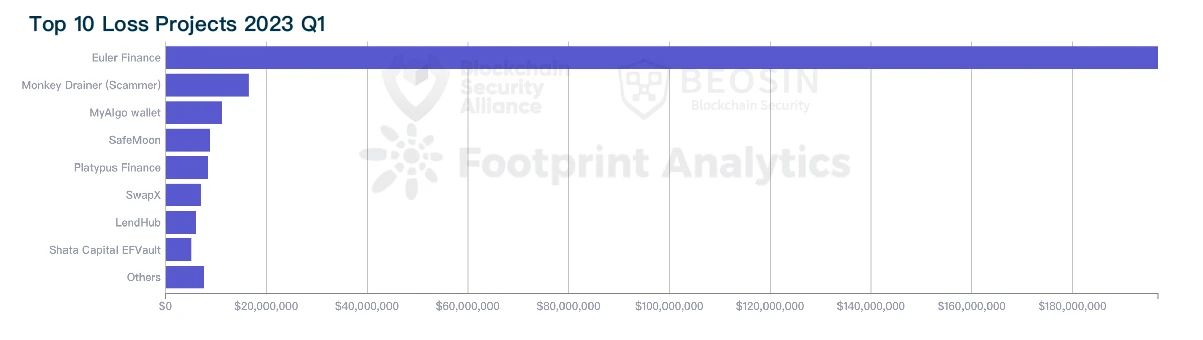
2023년 1분기 Beosin EagleEye 보안 위험 모니터링, 조기 경보 및 차단 플랫폼은 Web3 분야에서 총 61건의 주요 공격을 탐지했으며 총 손실액은 약 2억 9,500만 달러였습니다. 그 중 미화 1억 달러 이상의 손실을 입은 보안 사고가 1건 있었습니다(Euler Finance 플래시 론 공격으로 미화 1억 9700만 달러 손실). 1,000만~1억 달러 규모의 사고가 2건, 100만~1,000만 달러 규모의 사고가 17건 있었다.
공격받은 아이템 유형
보조 제목
손실 금액의 84%는 DeFi 유형에서 발생했습니다.
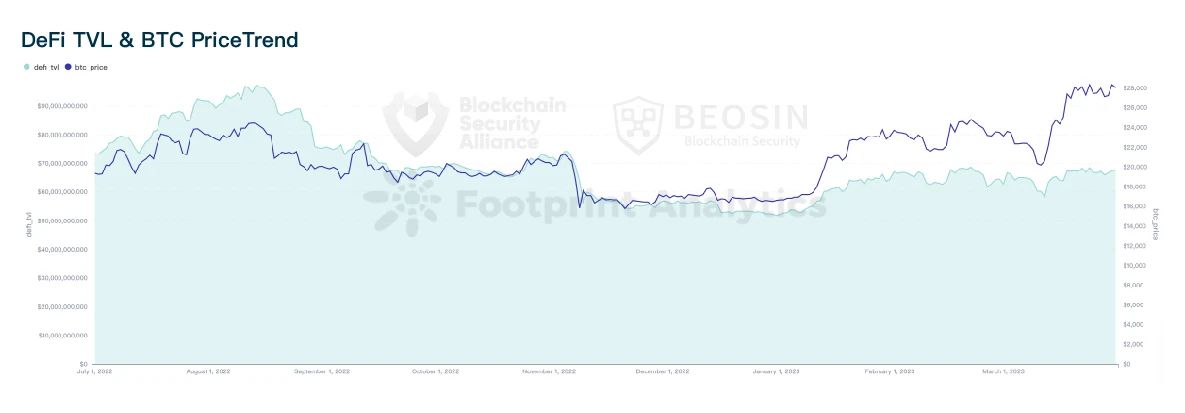
암호화폐 시장은 레버리지를 청산하기 위한 몇 달 간의 침체와 여러 차례의 검은 백조 사건 이후 바닥을 쳤습니다. DeFi의 TVL은 통화 가격이 변동하면서 1분기에 반등했습니다.2023년 1분기 DeFi 프로젝트에서 총 42건의 보안 사고가 발생하여 전체 사고 건수의 68.9%를 차지했습니다. DeFi의 총 손실 금액은 2억 4,800만 달러로 전체 손실 금액의 84%를 차지했습니다.
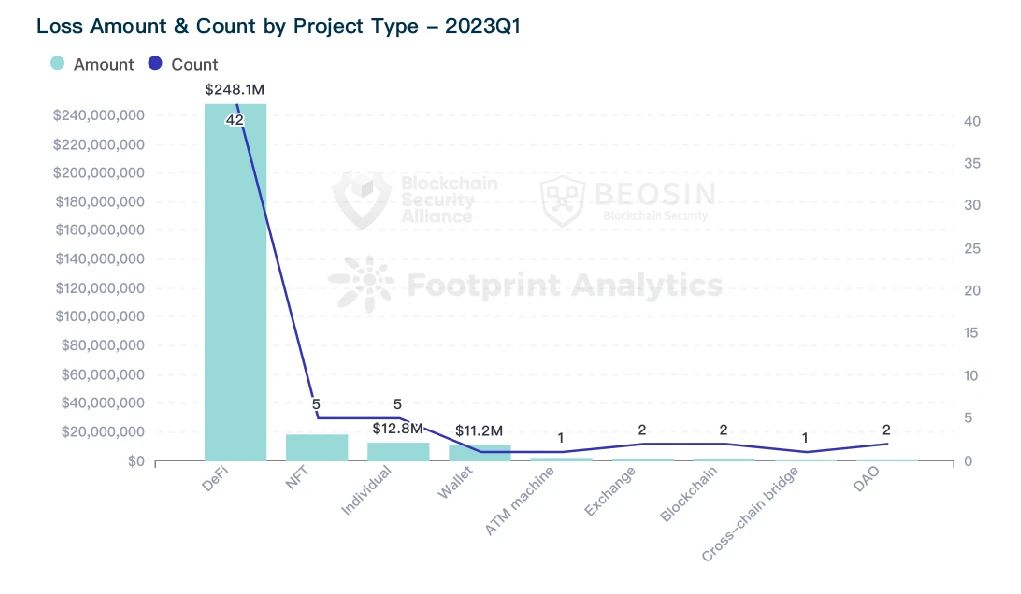
DeFi는 이번 분기에 공격 빈도가 가장 높고 손실 규모가 가장 큰 프로젝트 유형입니다.NFT 유형 손실액은 NFT 피싱 사건을 중심으로 2위(1,852만 달러)를 기록했습니다. 세 번째 유형은 개인 사용자이며 이 범주는 모두 피싱 공격입니다. 손실 금액의 네 번째는 지갑 공격 이벤트입니다. 유형의 관점에서 볼 때,
손실액의 2~4자리는 이용자의 안전과 밀접한 관련이 있습니다.
각 체인 플랫폼의 손실량
보조 제목
손실 금액의 80.8%는 이더리움에서 발생했습니다.
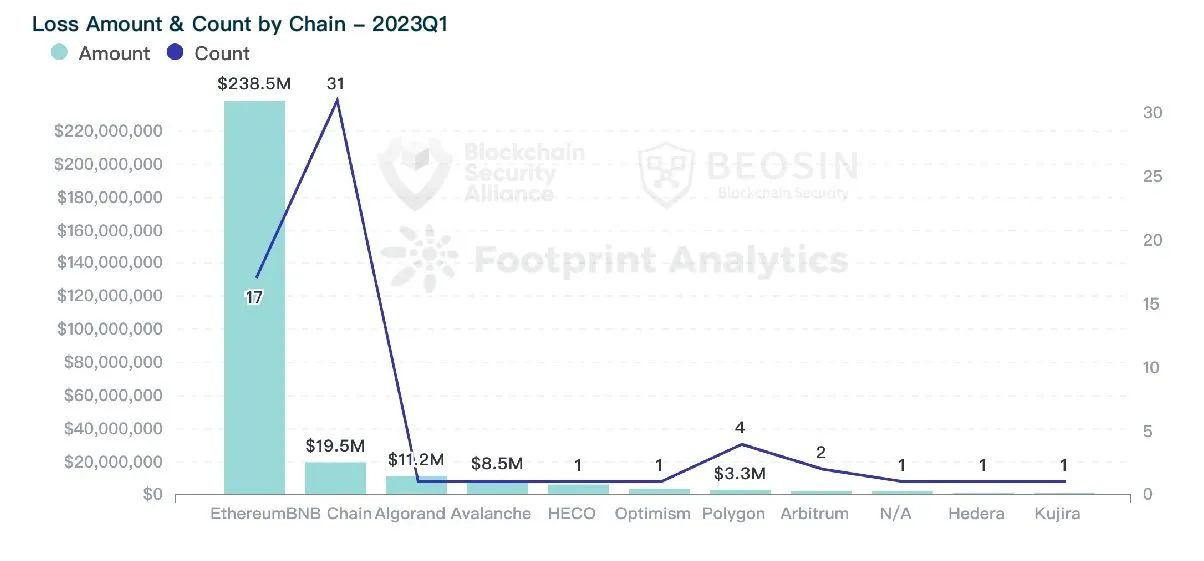
2023년 1분기에 이더리움 체인에 대한 17건의 주요 공격이 있었고 약 2억 3,800만 달러의 손실이 발생했습니다. 이더리움 체인의 손실액은 약 80.8%로 전체 체인 플랫폼 중 1위를 차지했습니다.
가장 많은 공격은 BNB Chain에서 탐지되어 31건에 달했습니다. 총 손실액은 1,948만 달러로 모든 체인 플랫폼 중 2위를 차지했습니다.
세 번째로 큰 손실을 입은 퍼블릭 체인은 알고랜드이며 손실은 MyAlgo 지갑 도난으로 발생합니다. 알고랜드 체인은 2022년에 중대한 보안 사고가 없었습니다.
2022년 솔라나 체인의 손실액이 모든 퍼블릭 체인 중 3위를 차지했으며 이번 분기에는 주요 공격이 감지되지 않았다는 점을 언급할 가치가 있습니다.
공격 방식 분석
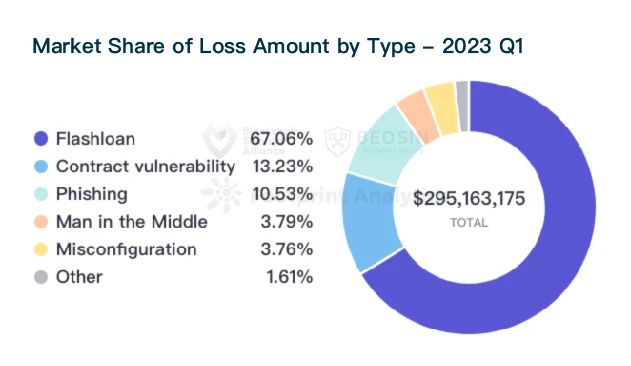
이번 분기 가장 많은 손실을 입은 공격 방식은 플래시론으로, 8건의 플래시론은 전체 손실의 67%인 약 1억9800만 달러의 손실을 입었다.가장 빈번한 공격
계약 악용의 경우 27건의 공격이 전체 사건의 44%를 차지했습니다. 계약 취약성으로 인한 총 손실액은 미화 3,905만 달러로 모든 공격 유형 중 2위를 차지했습니다.
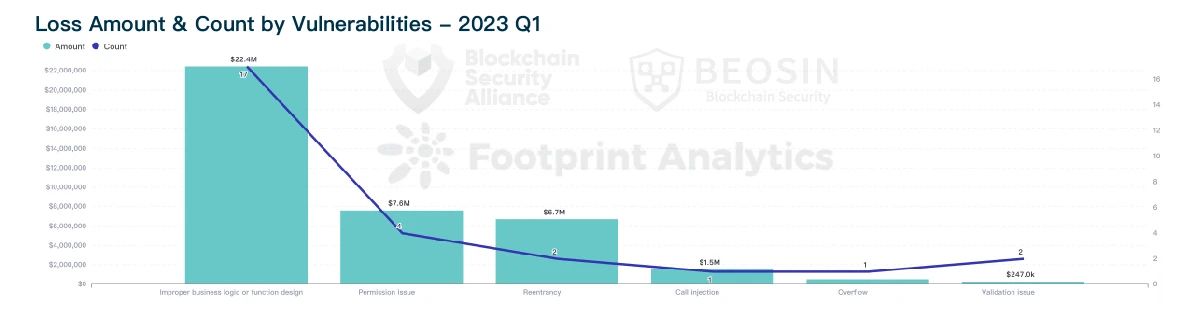
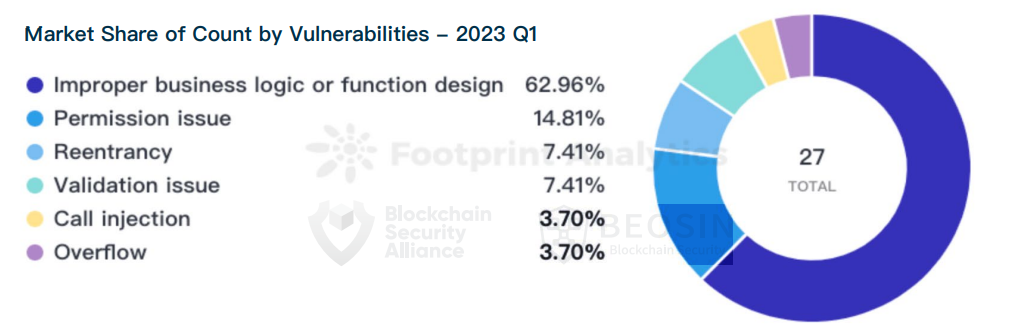
취약점 유형에 따라 손실이 가장 많이 발생한 상위 3개 항목은 부적절한 비즈니스 로직/기능 설계, 권한 문제, 재진입 문제였습니다. 17개의 비즈니스 로직/기능 설계 취약점으로 인해 총 2,244만 달러의 피해가 발생했습니다.
첫 번째 레벨 제목
대표 사례별 공격 방식 분석
1 오일러 금융 보안 사고
이벤트 요약
3월 13일 이더리움 체인의 대출 프로젝트인 Euler Finance가 플래시론의 공격을 받아 손실액이 1억 9700만 달러에 달했습니다.
3월 16일, 오일러 재단은 해커를 체포하고 도난당한 자금을 돌려받을 수 있는 정보에 대해 100만 달러의 현상금을 제공했습니다.
3월 17일, Euler Labs의 CEO인 Michael Bentley는 Euler가 "항상 보안에 민감한 프로젝트였다"고 트윗했습니다. Euler Finance는 2021년 5월부터 2022년 9월까지 Halborn, Solidified, ZK Labs, Certora, Sherlock 및 Omnisica를 포함한 6개 블록체인 보안 회사의 10개 감사를 수락했습니다.
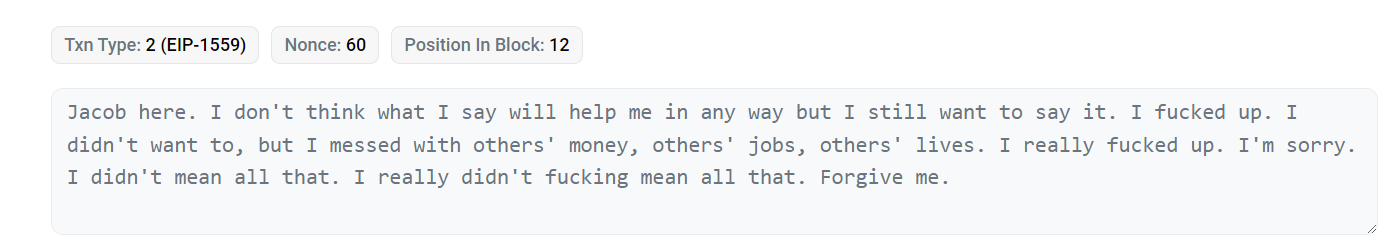
4월 4일, Euler Labs는 성공적인 협상 후 공격자들이 훔친 자금을 모두 반환했다고 트윗했습니다.
취약점 분석
취약점 분석
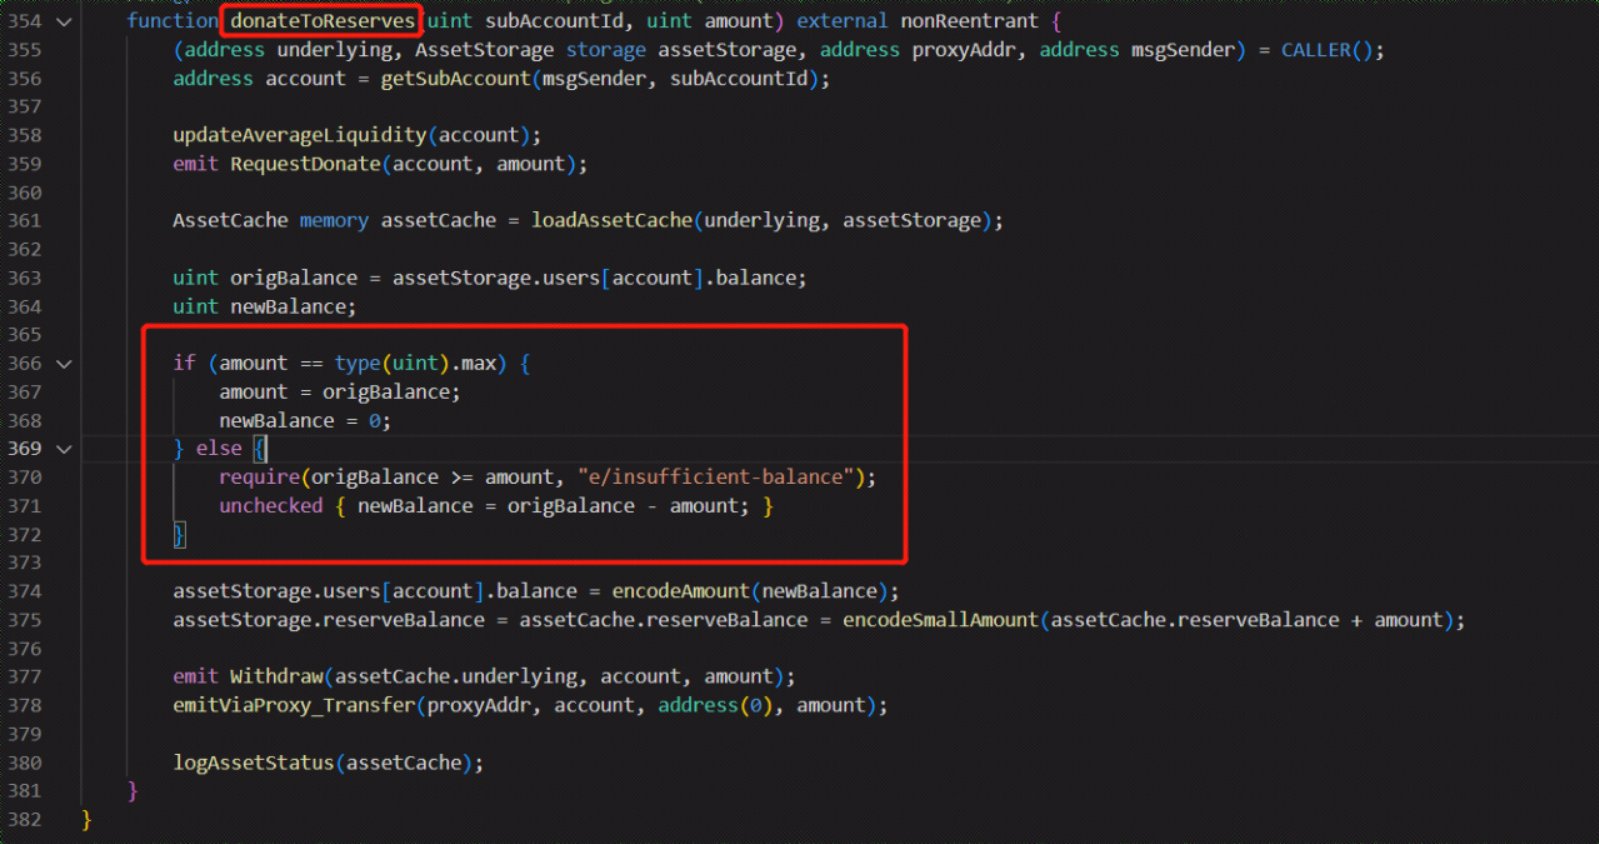
이 공격에서 Etoken 컨트랙트의 donateToReserves 기능은 사용자가 실제로 보유한 토큰의 양과 기부 후 사용자 원장의 건강 상태를 올바르게 확인하지 않았습니다. 공격자는 이 취약점을 악용해 1억 개의 eDAI를 기부했지만, 실제로는 공격자가 약정한 DAI는 3천만 개에 불과했습니다.
이 시점에서 사용자 원장의 상태가 복원되었으며 사용자는 자금을 인출할 수 있습니다. 출금 가능한 금액은 eDAI와 dDAI의 차액입니다. 하지만 실제로 풀에 있는 DAI는 3,890만 개뿐이므로 사용자는 이 금액만 인출할 수 있습니다.
보조 제목
2 BonqDAO 보안 사고
2월 1일, 암호화 프로토콜 BonqDAO는 가격 조작 공격을 받았습니다. 공격자는 1억 개의 BEUR 토큰을 발행한 후 Uniswap에서 BEUR을 다른 토큰으로 교환했습니다. ALBT의 가격은 거의 0으로 떨어졌고, 이로 인해 ALBT가 더욱 트리거되었습니다. 재무부의 청산 . 해킹 당시 토큰 가격으로 따지면 손실액이 8800만 달러에 달했지만 유동성 고갈로 실제 손실액은 185만 달러 안팎이었다.
취약점 분석
취약점 분석
이번 공격에서 공격자는 가격을 조절해 대량의 토큰을 빌려주는 공격과 다른 사람의 재산을 청산해 이익을 내는 가격을 조절하는 총 2가지 공격을 진행했다.
BonqDAO 플랫폼에서 사용하는 오라클은 'getDataBefore' 대신 'getCurrentValue' 함수를 사용합니다.
해커는 10개의 TRB 토큰(약 $175 상당)을 스테이킹하여 가격 보고자가 되었고, submitValue 함수를 호출하여 오라클에서 WALBT 토큰의 가격을 수정했습니다. 가격이 설정되면 공격자는 Bonq 계약의 createTrove 기능을 호출하여 Trove 계약을 생성하고 차용 작업을 위해 계약에 0.1 WALBT 토큰을 저당합니다. 통상적으로 대출금액은 0.1 WALBT 미만이어야 모기지 금리가 안전한 범위 내에서 유지될 수 있으나, 본 계약의 대출 과정에서 담보가치를 산정하는 방식은 TellorFlex 계약을 통해 실현된다. . 이전 단계에서 공격자는 이미 WALBT의 가격을 비정상적으로 높은 수준으로 인상하여 공격자가 이 대출에서 1억 BEUR 토큰을 빌려주도록 했습니다.
공격자는 두 번째 거래에서 WALBT 가격을 비정상적으로 낮게 설정하여 적은 비용으로 다른 사용자가 저당 잡힌 WALBT 토큰을 청산합니다.
3 오리너구리 금융 보안 사고
이벤트 요약
2월 17일 Avalanche 플랫폼의 Platypus Finance는 기능 확인 메커니즘의 문제로 공격을 받아 약 850만 달러의 손실을 입었습니다. 그러나 공격자는 계약에 출금 기능을 구현하지 않아 공격 수익금이 공격 계약에 저장되어 출금이 불가능합니다.
2월 26일, 프랑스 경찰은 오리너구리 공격 용의자 2명을 체포하고 소환했다.
취약점 분석
취약점 분석
공격의 원인은 MasterPlatypusV 4 컨트랙트의 EmergencyWithdraw 기능 확인 메커니즘에 문제가 있어 사용자의 대출 금액이 사용자의 BorrowLimitUSP(대출 한도)를 초과하는지 여부만 감지할 뿐 사용자가 해당 금액을 상환했는지 여부는 확인하지 않는다. 빚.
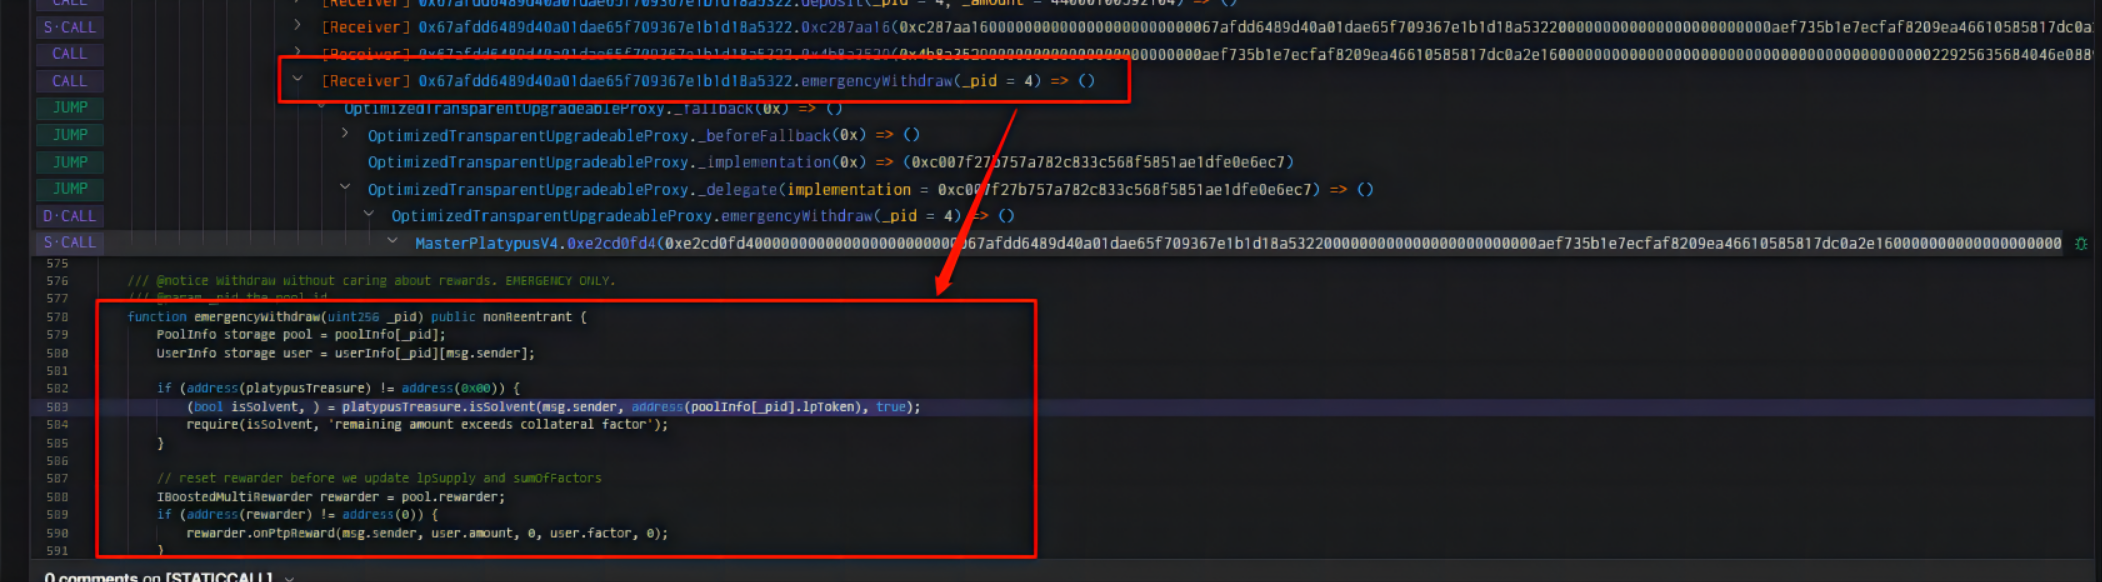
공격자는 먼저 AAVE 계약 플래시 론을 통해 풀 계약에 4,400만 USDC를 빌려준 다음 4,400만 LP-USDC를 발행했습니다. 그런 다음 공격자는 4,179만 USP를 빌려주는 대출 기능을 호출한 후 즉시 EmergencyWithdraw 기능을 호출했습니다.
EmergencyWithdraw 함수에 isSolvent 함수가 있어 대출 잔액이 최대 대출 가능 금액을 초과하는지 확인하고 true를 반환하면 부채 상환 여부 확인을 고려하지 않고 이체 작업에 들어갈 수 있습니다. 따라서 공격자는 이전에 약정한 4,400만 LP-USDC를 빚을 갚지 않고 직접 호출하여 성공적으로 인출할 수 있습니다.
자금 흐름 분석2023년 1분기에 약 $200,146,821의 도난 자산이 회수되었으며 전체 도난 자산의 67.8%를 차지했습니다. 이 중 Euler Finance에서 도난당한 1억 9,700만 달러의 자산은 모두 해커에 의해 반환되었습니다. 2월 13일 dForce를 공격한 해커는 훔친 자금 365만 달러를 모두 반환했고, 3월 7일 Tender.fi를 공격한 화이트 햇 해커는 훔친 자금을 반환하고 62개의 바운티를 ETH로 받았습니다.
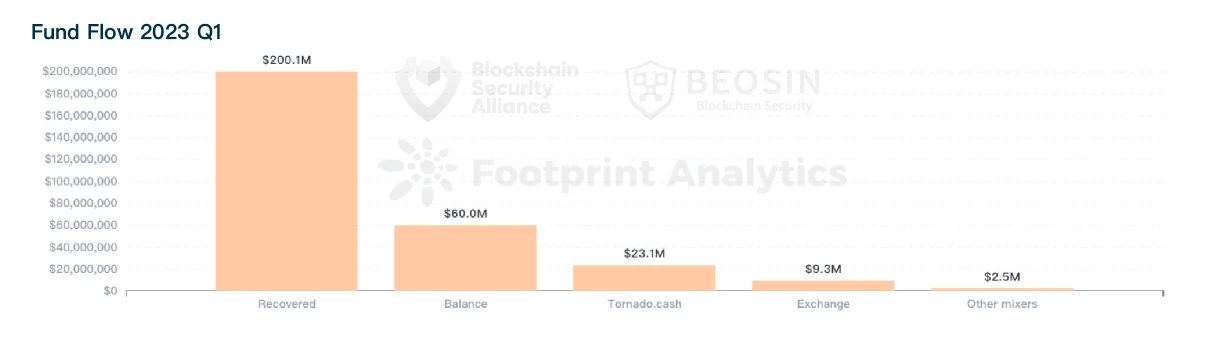
이번 분기 자금 회수율은 2022년 어느 분기보다 좋았습니다.Beosin KYT 자금세탁방지 분석 플랫폼
약 2,313만 달러(7.8%)의 자산이 토네이도 캐시로 이체되었고, 또 다른 254만 달러가 다른 믹서로 이체된 것으로 나타났습니다. 작년과 비교하여 이번 분기에 믹서로 이체된 도난 자금의 비율이 크게 감소했습니다. 실제로 지난해 8월 토네이도캐시가 제재된 이후 토네이도캐시로 이체된 도난자금 비중은 2022년 3분기 이후 지속적으로 감소하는 추세를 보였다.
같은 시각, 버신KYT 자금세탁방지 분석 플랫폼은 해커 주소 잔고에 약 6002만 달러(20.3%)의 자산이 남아있는 것으로 나타났다. 도난 자산 중 약 932만 달러(3.1%)도 거래소로 이전됐다. 거래소로 이관된 사건의 대부분은 소액의 공격이었으며 일부는 며칠이 지나야 대중에게 인지되지 않는 피싱 사건이었습니다. 낮은 관심 또는 지연된 관심과 같은 이유로 인해 해커는 훔친 돈을 거래소로 전송할 수 있습니다.
프로젝트 감사 상황 분석
2023년 1분기에 공격을 받은 프로젝트 중 감사로 측정할 수 없는 8개 이벤트(일부 개인 사용자가 겪은 피싱 공격 등)를 제외한 나머지 공격 프로젝트 중 28개는 감사를 받았고, 25개는 감사를 받지 않았습니다. 감사되었습니다.
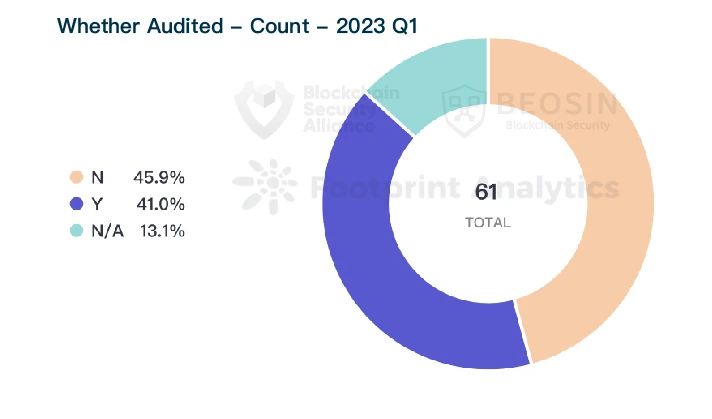
이번 분기에는 계약 취약성 악용으로 인한 27건의 공격이 있었으며, 이 중 15개 프로젝트는 감사를 받았고(약 3,119만 달러 손실), 12개 프로젝트는 감사를 받지 않았습니다(약 786만 달러 손실). 전체 시장의 감사 품질은 여전히 낙관적이지 않습니다. 프로젝트 당사자는 감사 회사를 선택하기 전에 더 많은 비교를 해야 하며 전문 감사 회사를 선택해야만 프로젝트 보안을 효과적으로 보장할 수 있습니다.
러그 풀 분석
2023년 1분기에 Web3 분야에서 총 41건의 주요 Rug Pull 사고가 모니터링되었으며 금액은 약 2,034만 달러입니다.
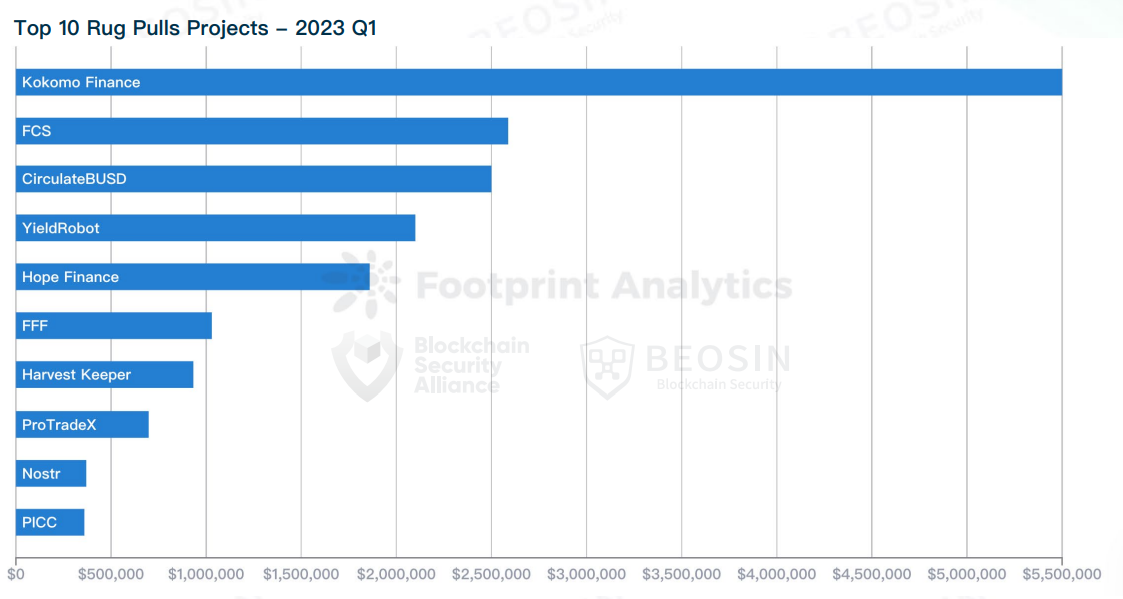
가치 측면에서 6건(14.6%)의 러그 풀 사건은 100만 달러 이상이었고, 12건(29.2%)은 10만 달러에서 100만 달러 사이였으며, 23건(56%)은 10만 달러 미만이었습니다. % ).
41개의 Rug Pull 이벤트 중 34개의 프로젝트가 BNB Chain에 배치되어 83%를 차지했습니다. 많은 사기성 프로젝트가 BNB 체인을 선택하는 이유는 무엇입니까? 이유는 다음과 같습니다.
1) BNB Chain은 GAS 수수료가 낮고 블록 생성 간격이 짧습니다.
2) BNB Chain은 더 많은 활성 사용자를 보유하고 있습니다. 사기성 프로젝트는 활성 사용자가 더 많은 퍼블릭 체인에 우선 순위를 부여합니다.
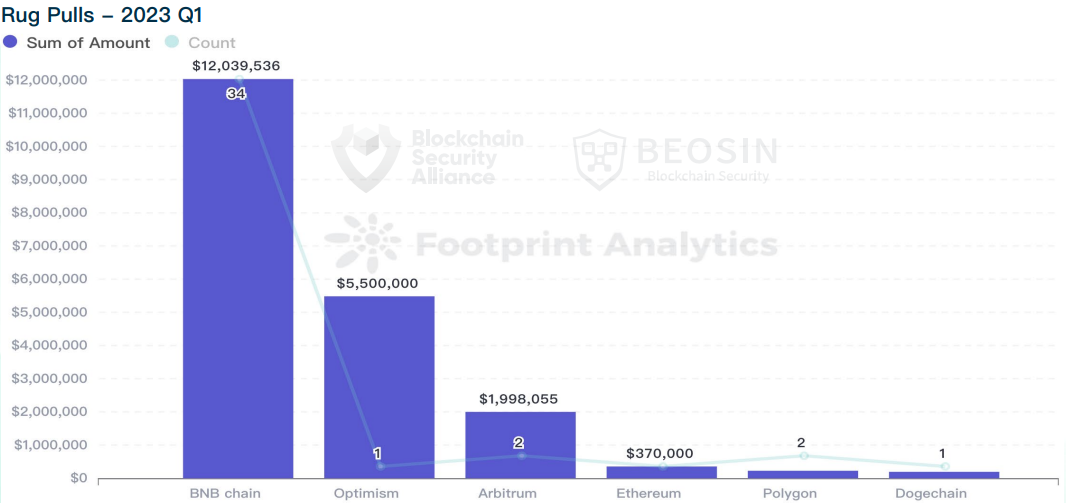
3) BNB Chain 사용자가 Binance를 사용하여 자금을 입출금하는 것이 더 편리하고 빠릅니다.
2023년 1분기 보안 상황 요약
전체적으로 2023년 1분기 공격 사고의 총 손실액은 2022년 어느 분기보다 낮고 자금 회수도 2022년 모든 분기보다 좋습니다. 2022년 1년 동안 해커가 난무한 후 이번 분기에 Web3 분야의 전반적인 보안이 크게 개선되었습니다.
DeFi는 이번 분기에 공격 빈도가 가장 높고 손실 규모가 가장 큰 프로젝트 유형입니다. DeFi 분야에서 총 42건의 보안 사고가 발생했으며, 이 중 22건은 계약 취약성의 악용에서 파생되었습니다(22건의 감사 프로젝트 및 11건의 감사 안 함). 전문 보안 업체를 찾아 감사를 진행하면 대부분의 취약점은 감사 단계에서 발견해 복구할 수 있다.
이번 분기에 Rug Pull 사건은 여전히 빈번하며 프로젝트의 56%가 $100,000 미만의 금액으로 중단됩니다. 이러한 프로젝트는 일반적으로 공식 웹 사이트, Twitter, Telegram, Github 및 기타 정보가 부족하고 로드맵 또는 백서가 없으며 팀원의 정보가 의심스럽고 프로젝트 시작에서 최종 실행까지의 기간은 3개월을 초과하지 않습니다. 자금 손실을 방지하기 위해 사용자는 프로젝트에 대한 배경 조사를 수행하는 것이 좋습니다.
보조 제목
버신소개





