


バイナンスハッカーの資金洗浄ルートを追跡、未移動の30億ドルはどう逃げるのか


- 核心的な見解:バイナンスから63億ドルが盗まれた事件の発生から3日以内に、攻撃者はトロンネットワークを通じて約2億4200万ドルを洗浄し、主にクロスチェーンブリッジを利用して資金をイーサリアムとビットコインネットワークへ移転したが、依然として30億ドル超の盗難資金はほぼ移動されていない。
- 主要な要素:
- 攻撃者はトロンで合計6億2800万ドルを盗み、Tetherが3億7870万USDTを凍結した後、残りの約2億4900万ドルは複数の経路で移転された。
- クロスチェーンブリッジが主要な資金洗浄チャネルであり、約1億9400万ドルに関与、うちRelay(4800万)、THORChain(4400万)、Chainflip(3210万)が上位3大経路となった。
- THORChainが最大の単一チャネルであり、1億8510万TRXと383万USDTを注入し、純交換額は約4830万ドルで、約12%が手数料とスリッページで失われた。
- Bitget Walletチャネルは約4170万ドルに関与し、資金の行き先がまだ判明していない主要経路であり、関連する宛先は同サービスが把握している。
- クロスチェーン後、大部分の資金はイーサリアムメインネット(約53300 ETH)に流入し、別に68.8 BTCがビットコインネットワークに入り、少量がArbitrumとBaseに流入した。
- 攻撃者は依然として他のチェーン上で30億ドル超の資産(18270 BTC、約51.9万ETH、2億3300万XRP、97万SOL)を保有しており、現在ほぼ未移動である。
本記事の出典:オンチェーンアナリスト SomaXBT
翻訳|Odaily 星球日报(@OdailyChina);訳者|Azuma(@azuma_eth)
バイナンスから63億ドルが盗まれてから、すでに3日が経過した。11月1日午後21時27分時点で、攻撃者(資金洗浄チーム)はトロン(Tron)という単一の資金移動経路だけで、すでに約2億4200万ドルを洗浄している。また、先の凍結措置の後も、攻撃者は約35億ドルの不正資金を依然として掌握している。
以下は、私がオンチェーン追跡を通じて行った、今回の攻撃者の資金洗浄活動に関する完全な分析である。
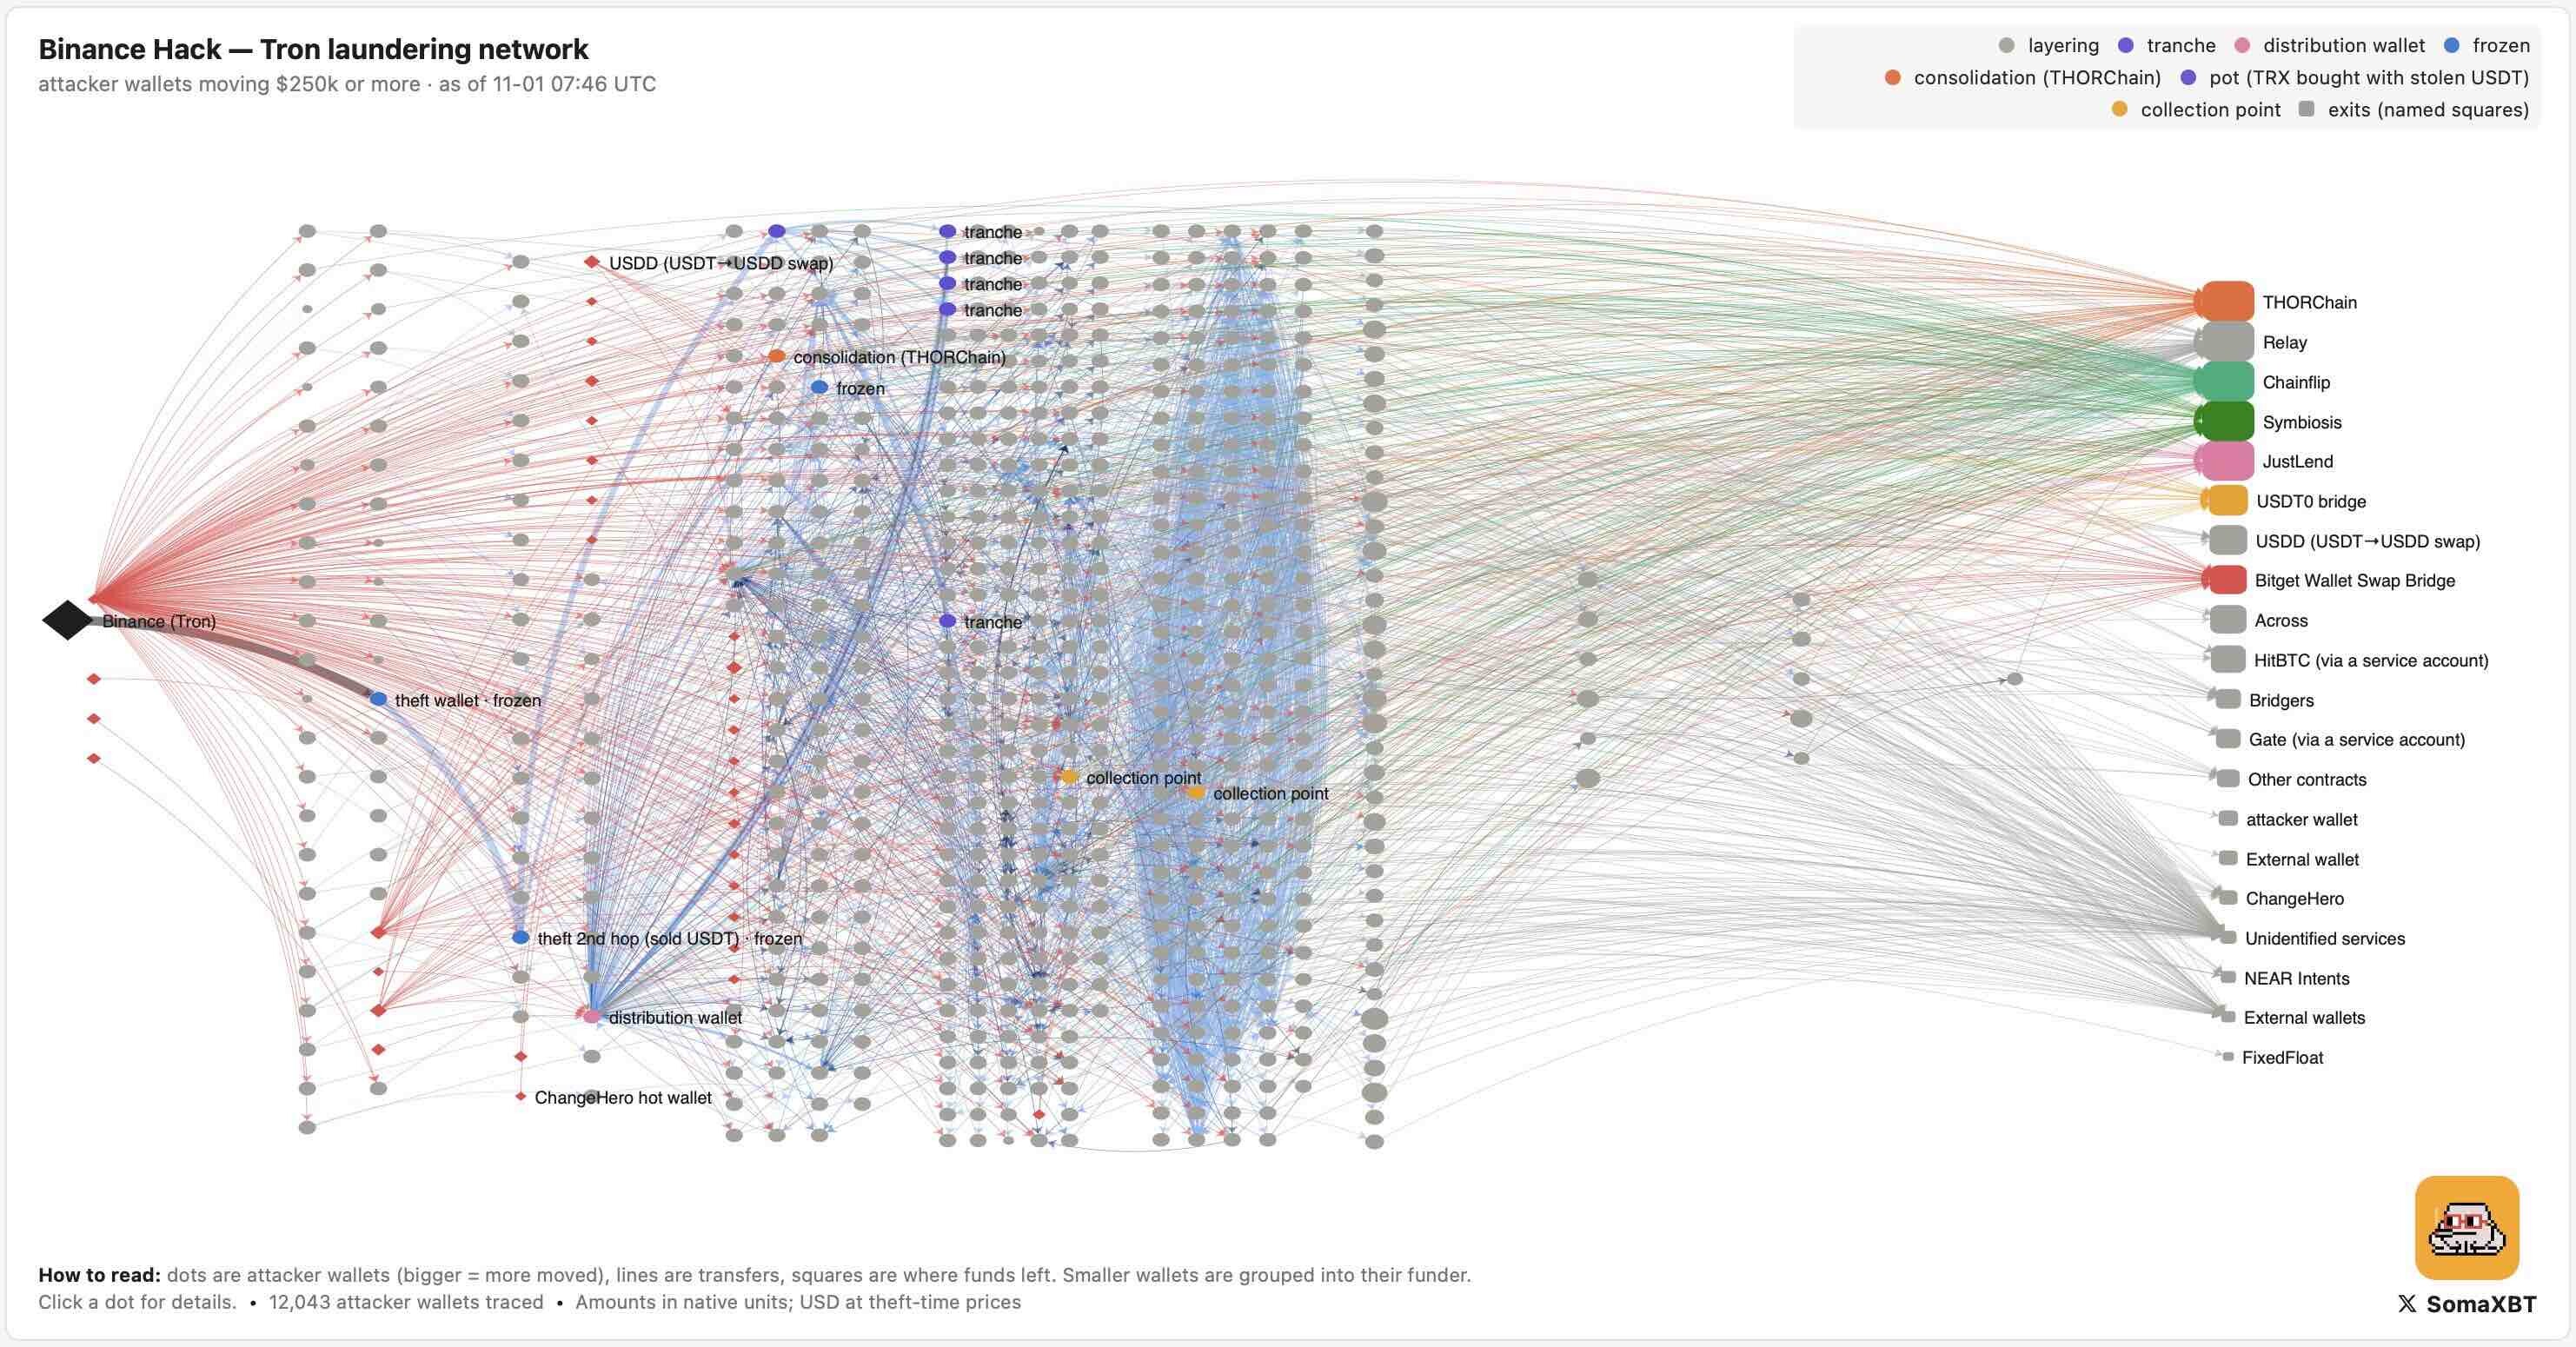
トロン・チェーン上の動向
攻撃者はトロンネットワーク上で合計6億2800万ドル(6億1270万USDTと4640万TRXを含む)を盗み出した。
事件発生初日、Tetherは3億7870万USDTを凍結し、残りの約2億4900万ドル相当のTRXは攻撃者が掌握し、移転を続けた。その後、この資金は主に三つの方向に分かれた。
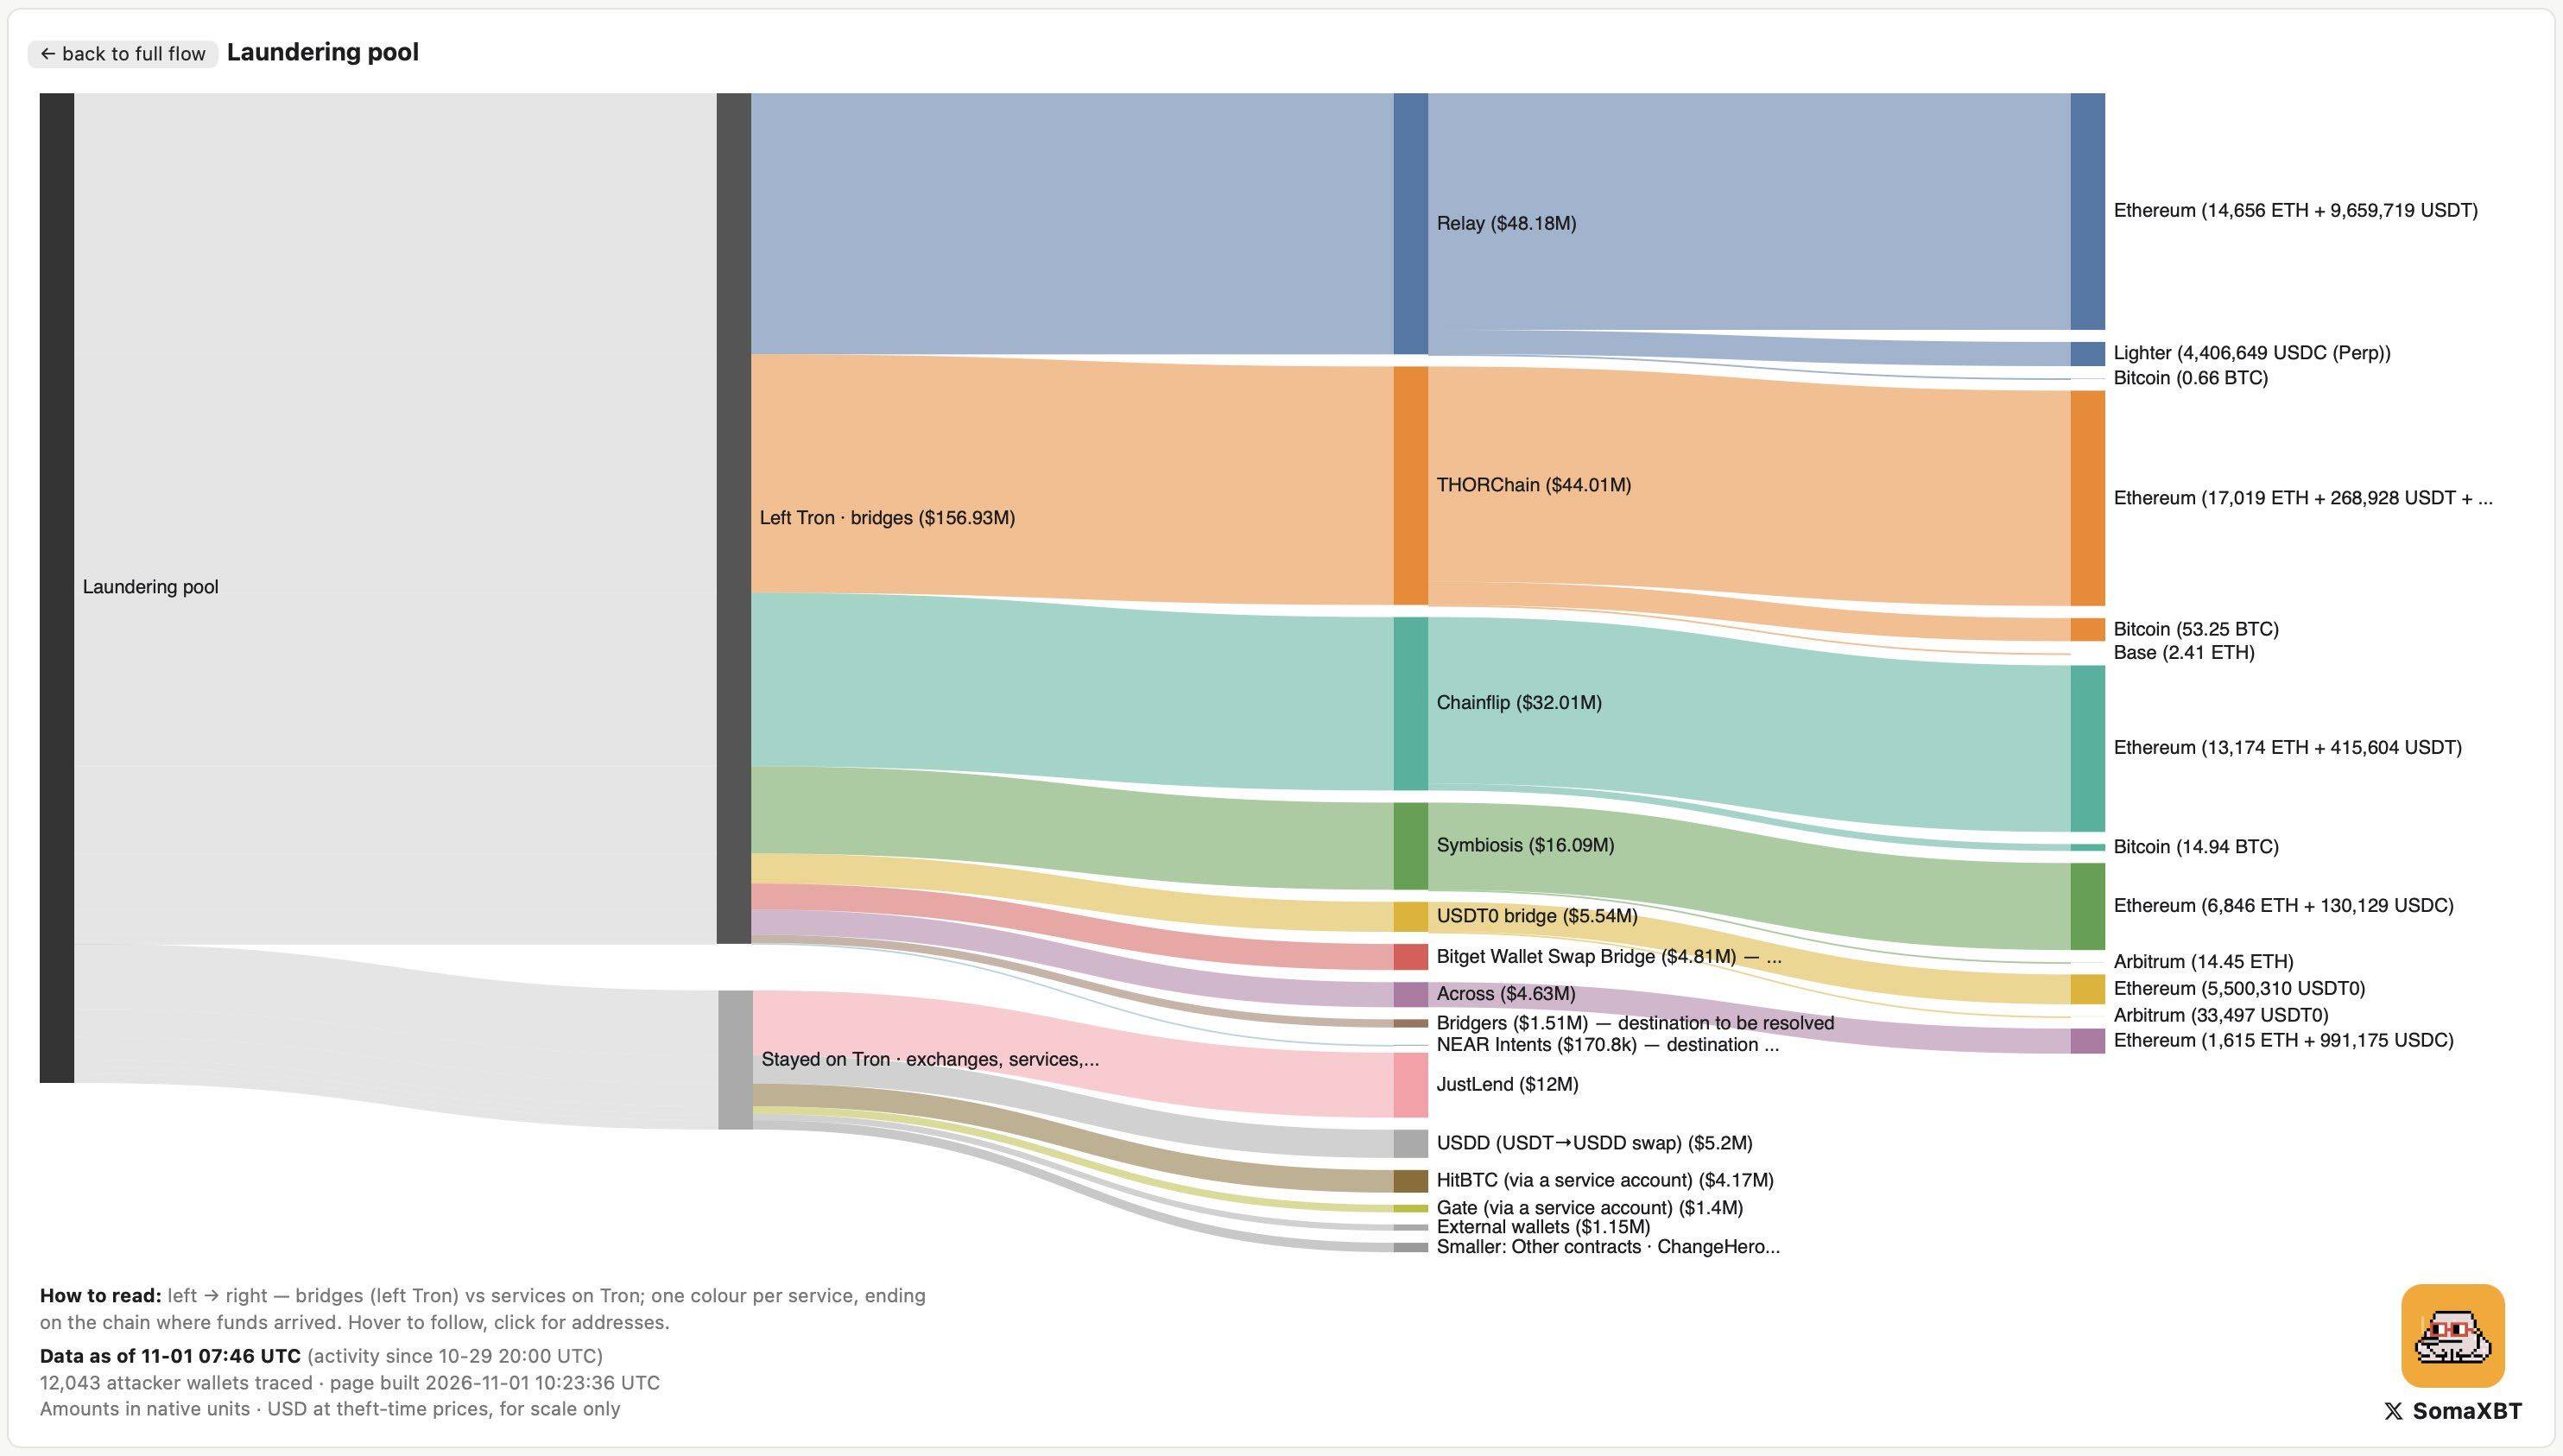
第一の方向はクロスチェーンブリッジ経由の移転で、関連資金は約1億9400万ドル。そのうち、以下の経路が主要な資金移動を担った:
- Relay:4800万ドル;
- THORChain:4400万ドル;
- Chainflip:3210万ドル;
- Symbiosis:1600万ドル;
- USDT0:550万ドル;
- Across:470万ドル。
第二の方向はBitget Walletなどのサービス経由の移転で、約4300万ドル。うちBitget Walletが4170万ドルを占め、ほかにBridgersとNEAR Intentsがある。関連資金の最終的な行き先は依然として確認待ちである。
第三の方向はトロンネットワーク上に残っている資金で、総額約2600万ドル。主な行き先は以下の通り:
- JustLend:1200万ドル;
- USDTからUSDDへの交換:520万ドル;
- HitBTCのサービスアカウント:420万ドル;
- Gateのサービスアカウント:140万ドル;
- ChangeHeroおよびその他の小規模サービス。
残りの約2200万ドルは、移転プロセス全体で手数料、スリッページ、価格変動により消失した。クロスチェーン後の資金の行き先を見ると、大部分の資金は最終的にイーサリアムメインネットに流入し、約53300 ETHを含む。さらに約68.8 BTCがビットコインネットワークに移され、約1590万USDTと120万USDCがイーサリアムに残り、441万USDCがLighterに移され、少量の資金がArbitrumとBaseに流入した。
下図は、トロンネットワーク上の不正資金が凍結後にたどった完全な流れを示しており、資金が経由した各クロスチェーンブリッジ、そして最終的に到達したターゲットチェーンを含む。
逃亡経路一:THORChain
THORChainは今回、攻撃者がトロンネットワークから資金を移す最大の単一チャネルであった。攻撃者は2697件の預け入れを通じて、1億8510万TRXと383万USDTをTHORChainに注入した。
最終的に送金された資金は以下の通り:
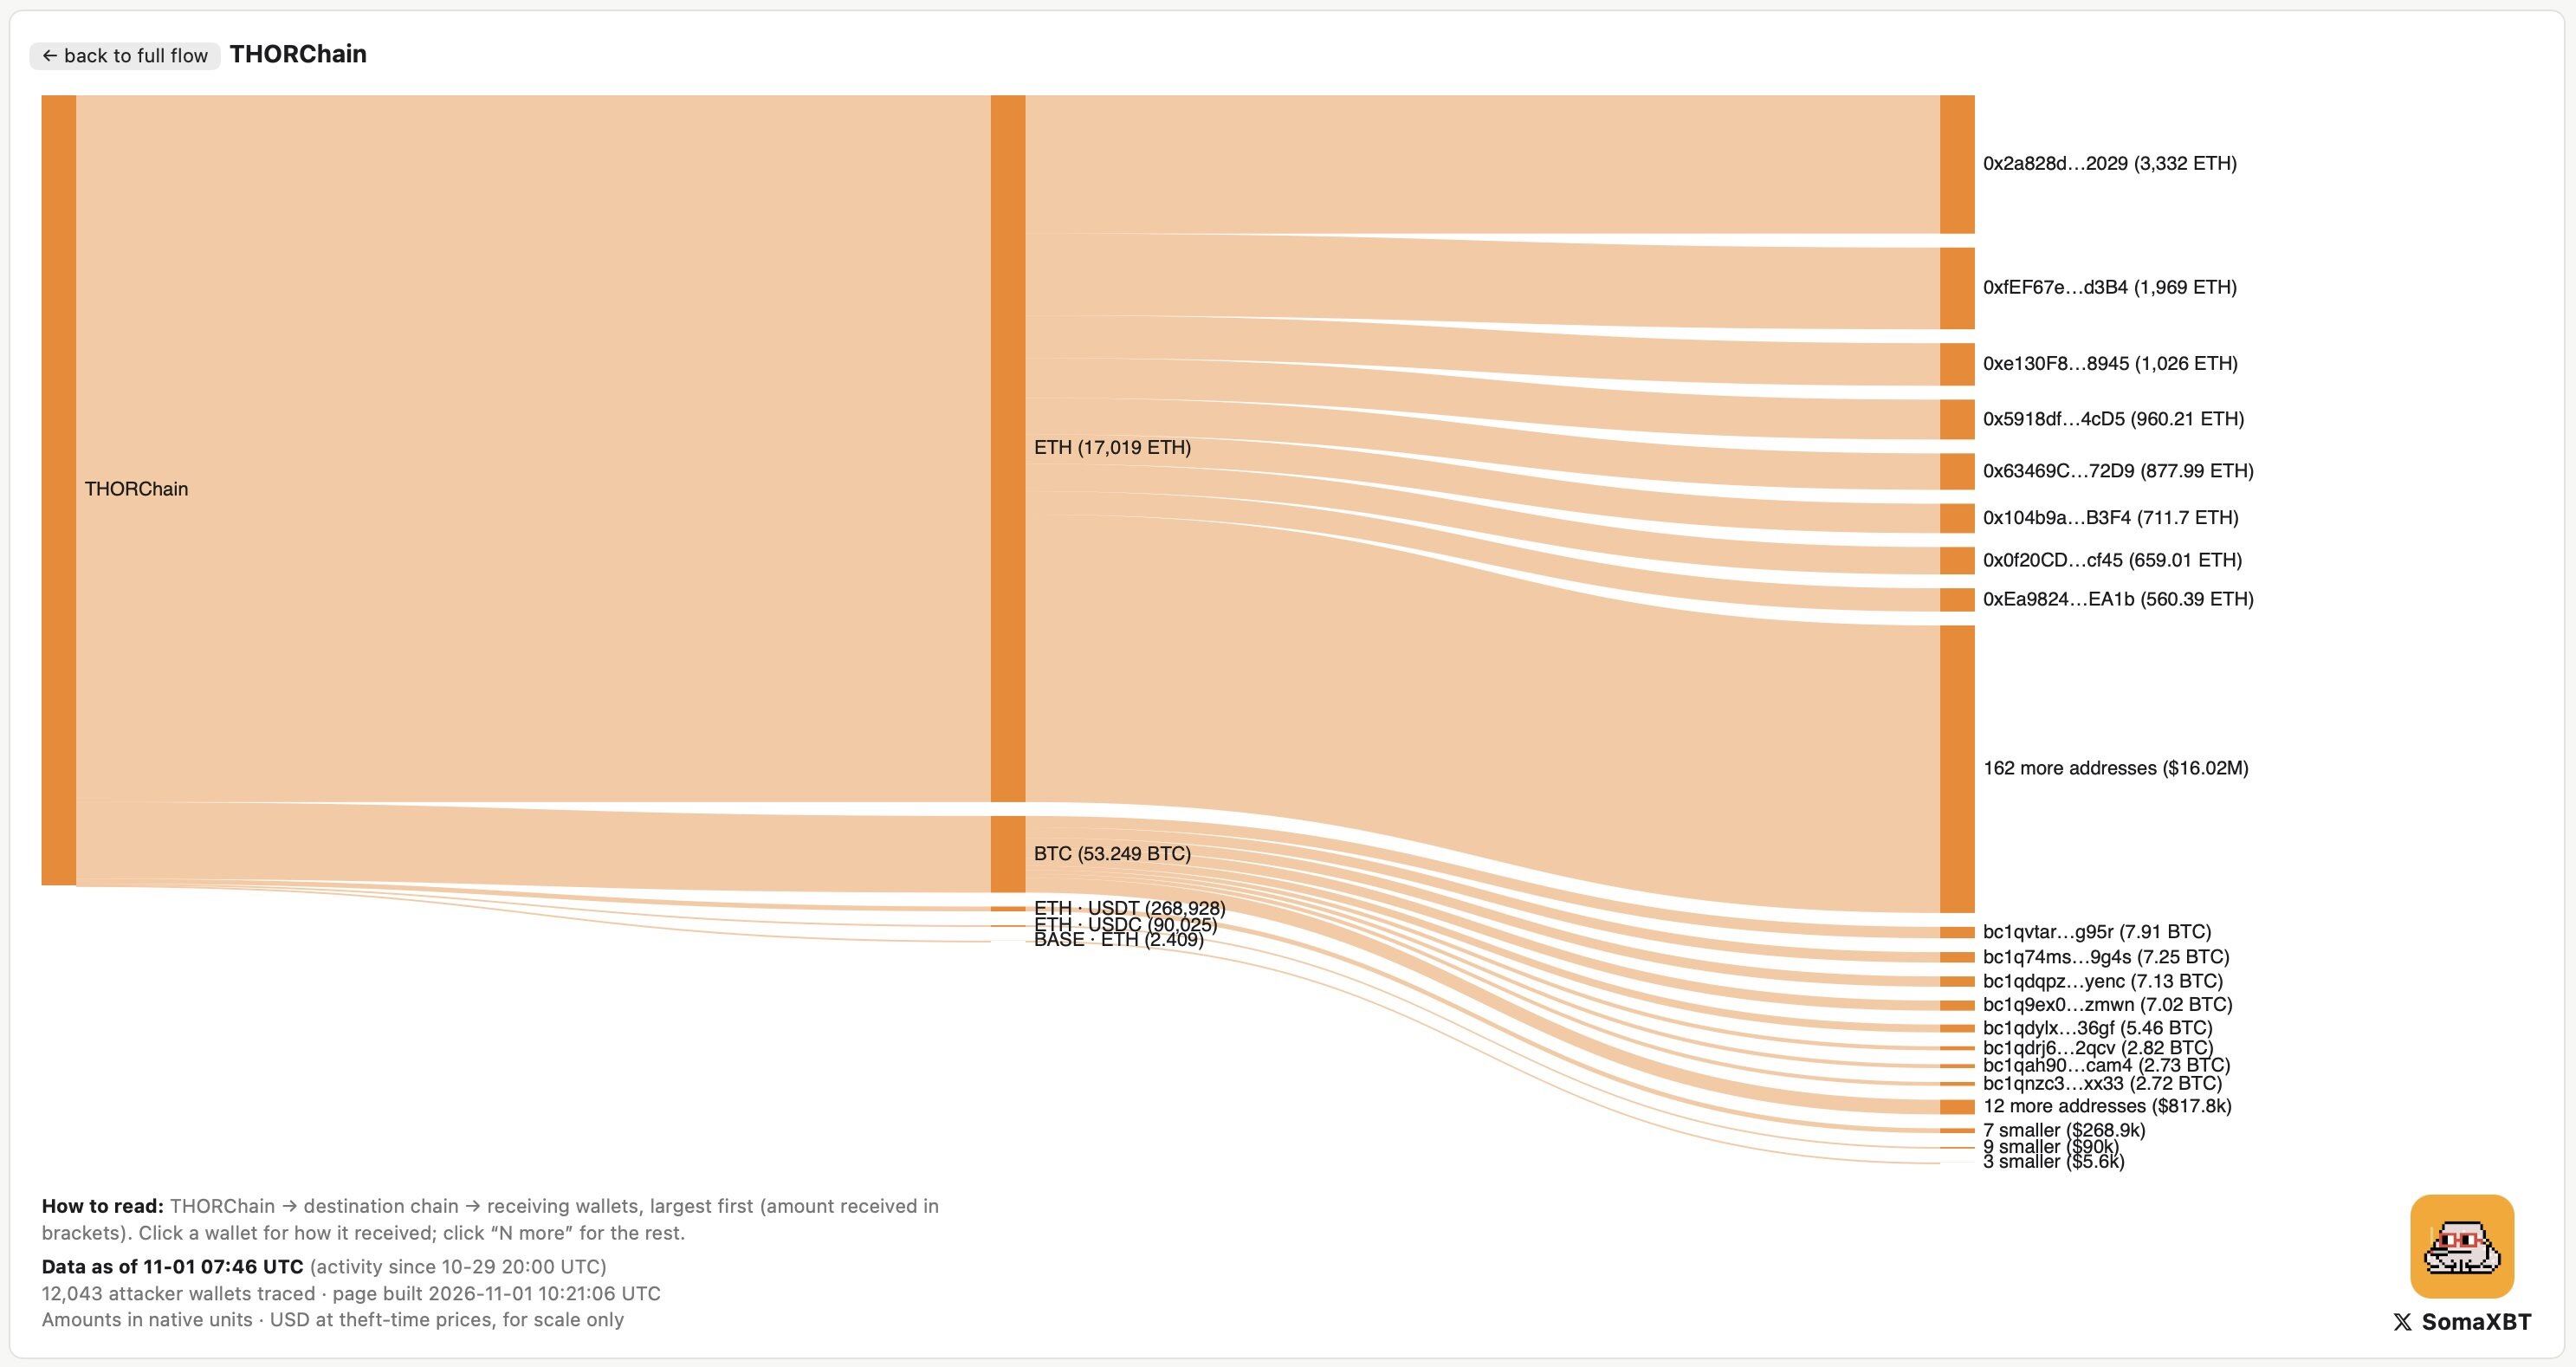
- 17,019 ETH、170のイーサリアムアドレスに分散;
- 53.25 BTC、20のビットコインアドレスに分散;
- 268,928 USDTと90,025 USDC、イーサリアムへ;
- 2.41 ETH、Baseへ;
- 8.01 ZEC。
さらに、別途4687万TRXと33.9万USDTが攻撃者のトロンウォレットに返還され、その後他の経路を通じて送金された。
純額で見ると、攻撃者はTHORChainを通じて約4830万ドルを交換し、最終的に約4270万ドルを受け取り、約570万ドル(12%)が手数料とスリッページで消失した。これらの交換に関与したフロントエンドインターフェースは、関連取引を通じて約14.58万枚のRUNE(約9.5万ドル相当)の収益分配を得た。
下図は、THORChainを通じて送金された資金が最終的にどのブロックチェーンに流れたか、および対応する受取ウォレットを示している。
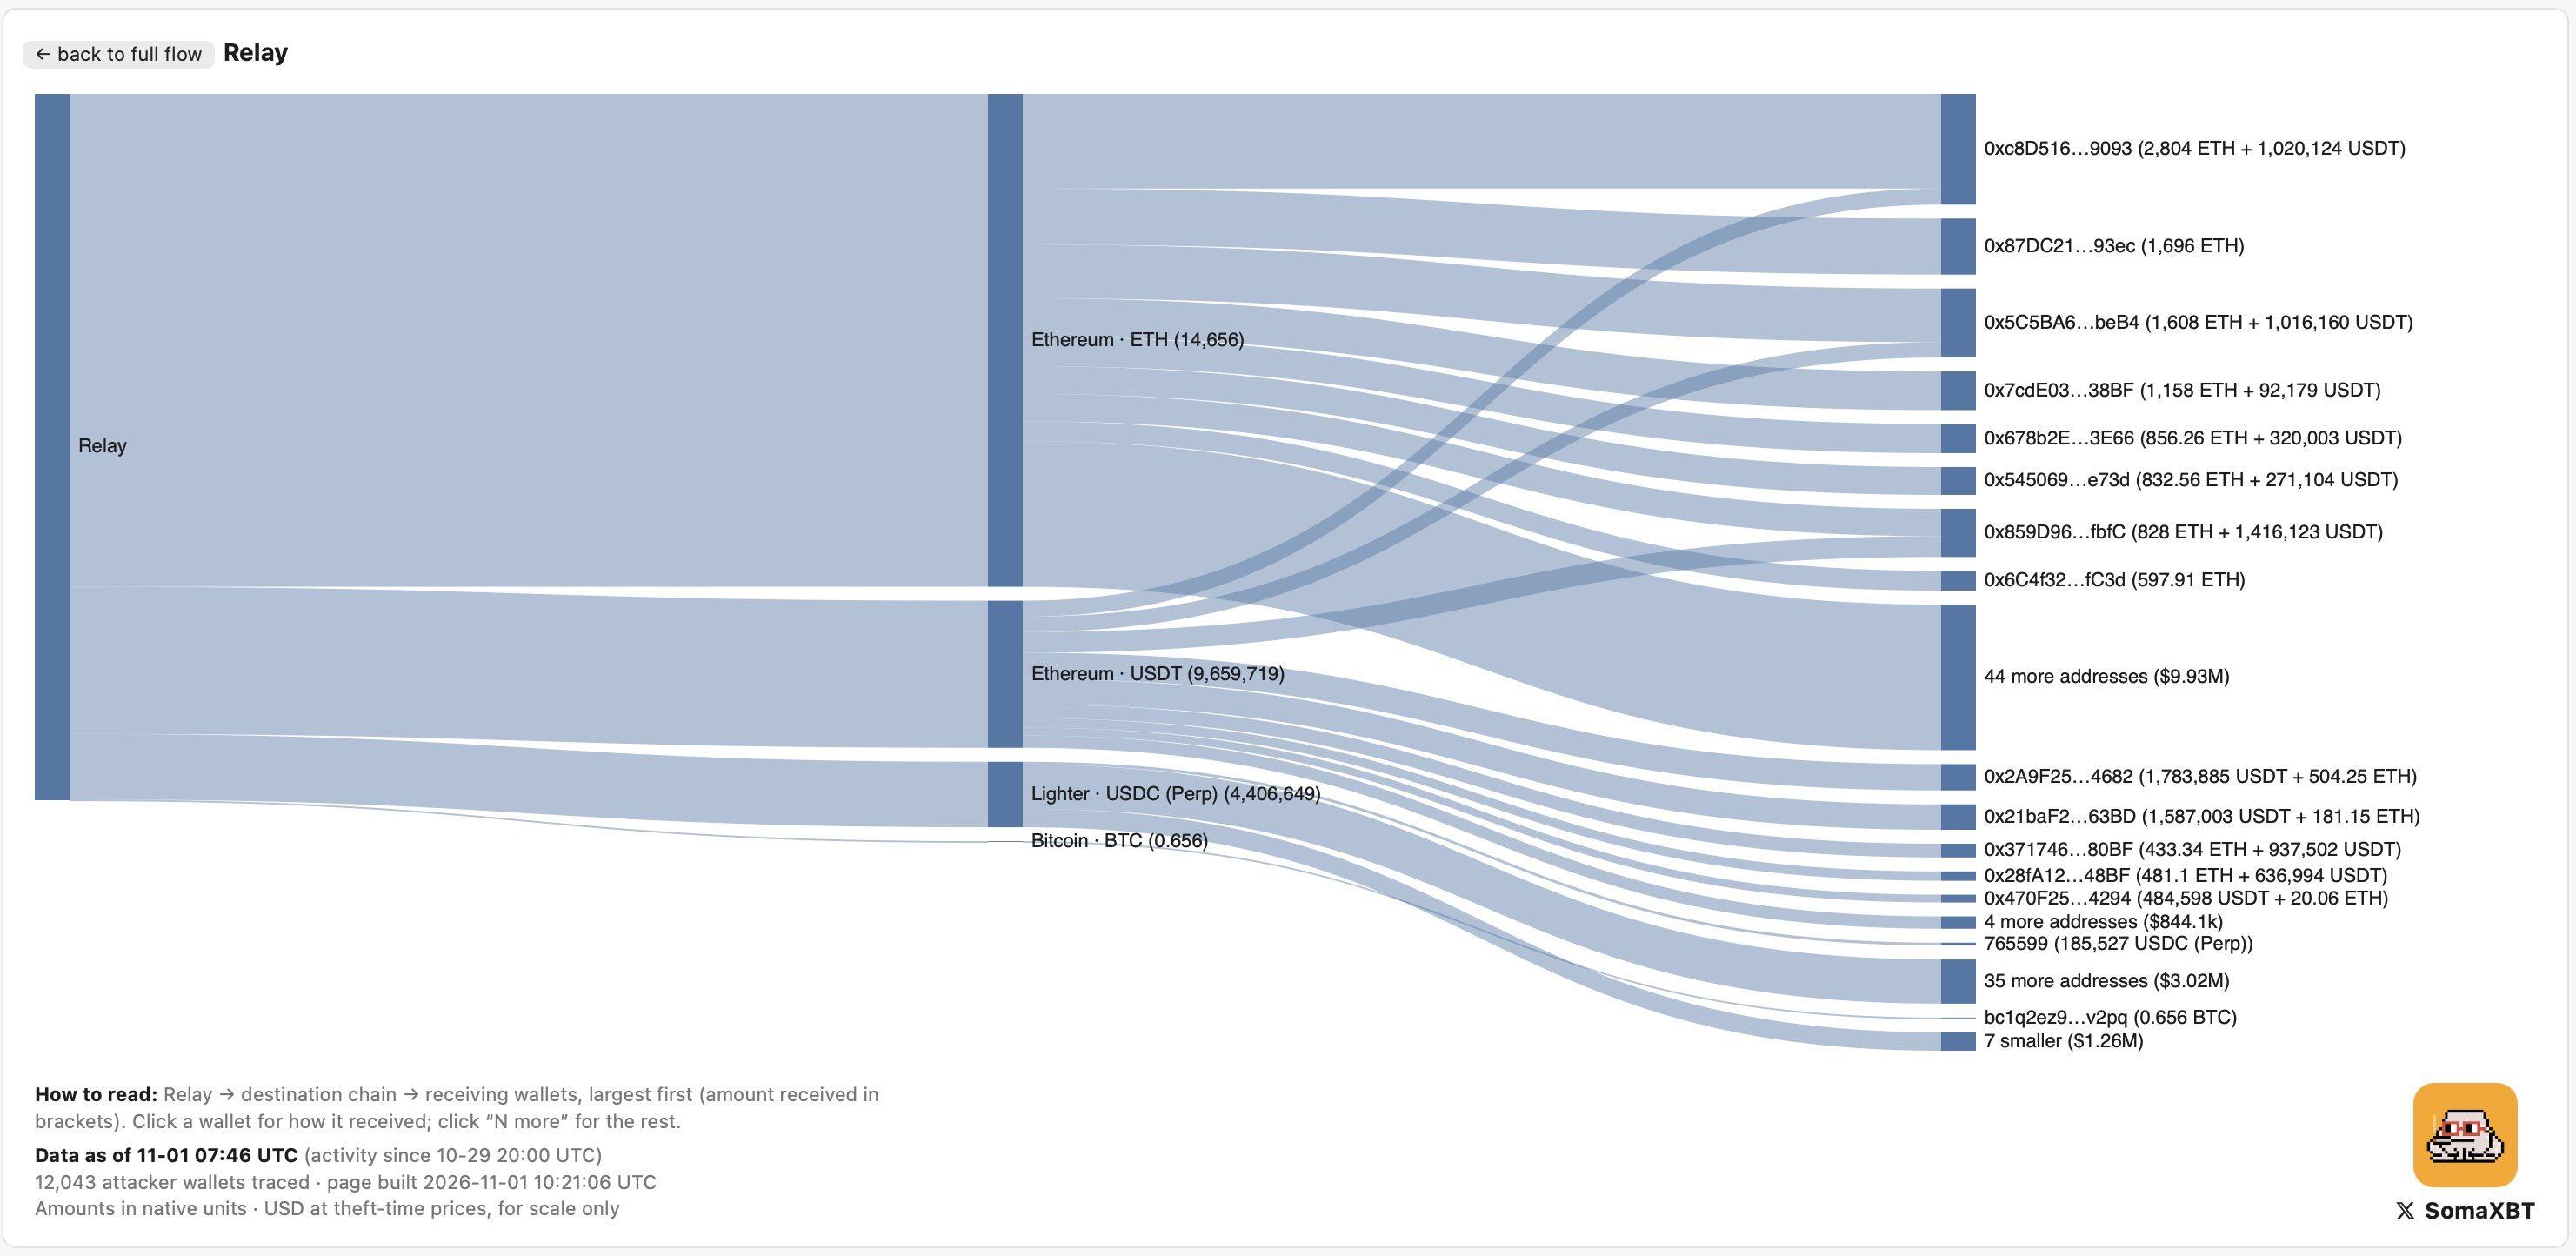
逃亡経路二:Relay Protocol
Relay Protocolは今回の資金洗浄活動において、これまでをはるかに超える役割を果たした。
過去のTraderTraitorハッカー攻撃事件では、Relayは不正資金の洗浄にほとんど関与していなかったが、今回の事件では、攻撃者がトロンネットワークから資金を移す第二大チャネルとなった。攻撃者は735件の預け入れを通じて、3764万USDTと3928万TRXをRelayに送金した。
最終的に着金した資金は以下の通り:
- 14,656 ETH、52のアドレスに分散;
- 966万USDT、12のイーサリアムアドレスに分散;
- 441万USDC、パーペチュアルDEX Lighterの43のアカウントへ(これらの資金はその後すべて移転済み);
- 0.656 BTC、ビットコインネットワークへ。
資金移動の速度は驚くべきものだった。最大の資金受取アドレス(0xc8D516a53e28909d9eAB92642938762eA36F9093)は97件の取引を通じて累計2804 ETHと102万USDTを受け取り、あるトロンウォレットはほぼ毎分約10万USDTをそこへ送り込んでいた。
さらに、353万TRXと119万USDTが攻撃者のトロンウォレットに返還され、その後再び送金された。
下図は、Relayを通じて移転された資金が最終的にどのブロックチェーンに流れたか、および対応する受取ウォレットを示している。
逃亡経路三:Chainflip
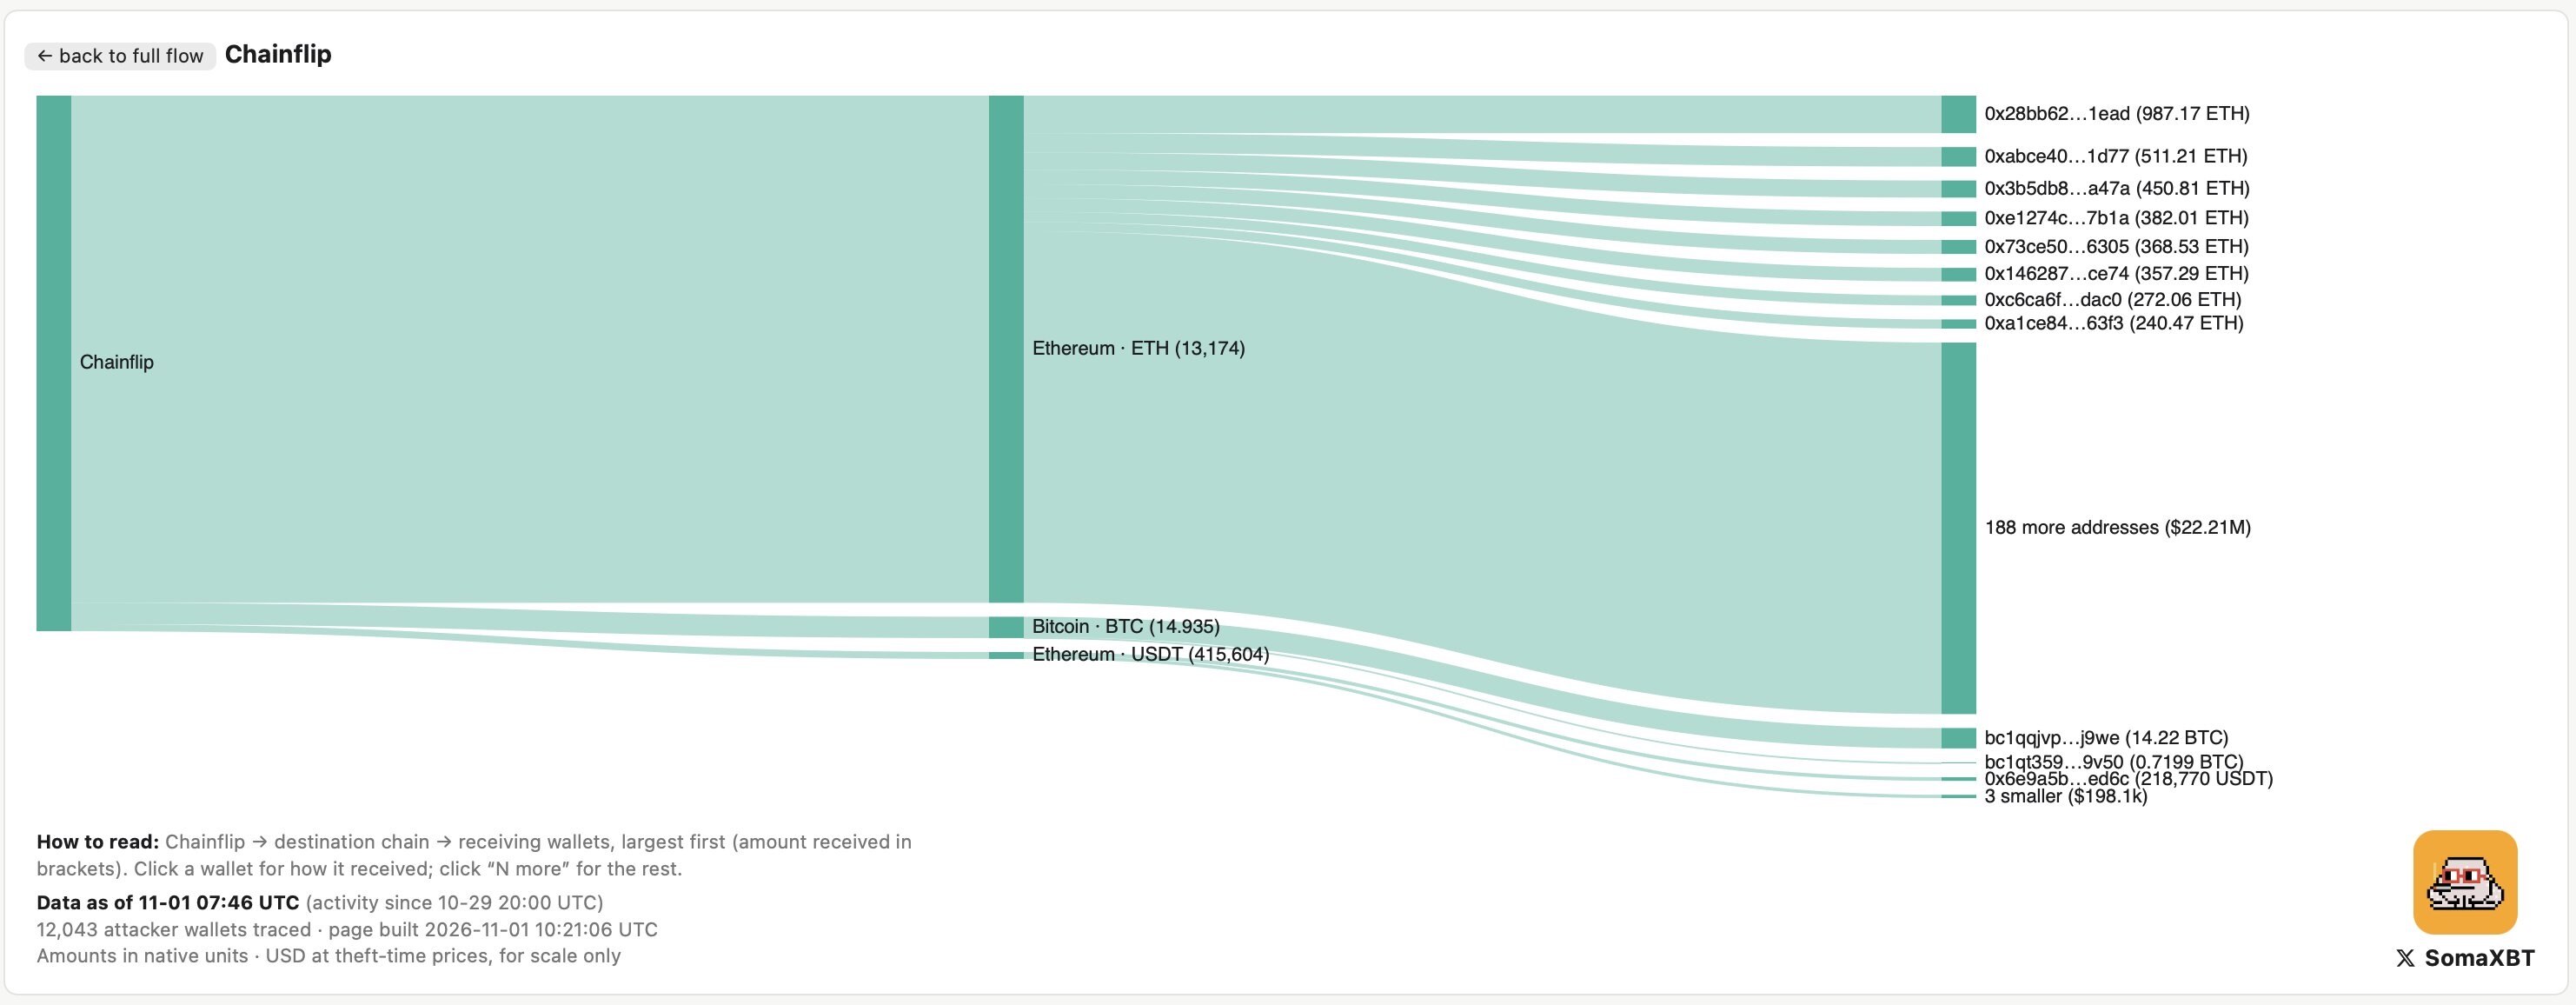
Chainflipは攻撃者が使用した第三の主要チャネルであり、プロセス全体で最も混乱した経路でもあった。
攻撃者は571件の預け入れを通じて、4971万USDTをChainflipに送金したが、そのかなりの部分で交換取引が失敗した。取引が失敗するたびに、資金は新しく作成されたトロンウォレットに返還され、その後攻撃者は直ちにその資金を再びChainflipに送金し、再度交換を試みた。
累計1791万USDTが取引失敗により返還され、再送金が行われ、一部の資金は数回にわたって繰り返し試行された。
最終的に成功裏に送金された資金は以下の通り:
- 13,174 ETH、196のイーサリアムアドレスに分散;
- 415,604 USDT、イーサリアムへ;
- 14.94 BTC、2つのビットコインアドレスへ。
下図は、Chainflipを通じて移転された資金が最終的にどのブロックチェーンに流れたか、および対応する受取ウォレットを示している。
逃亡経路四:Symbiosis
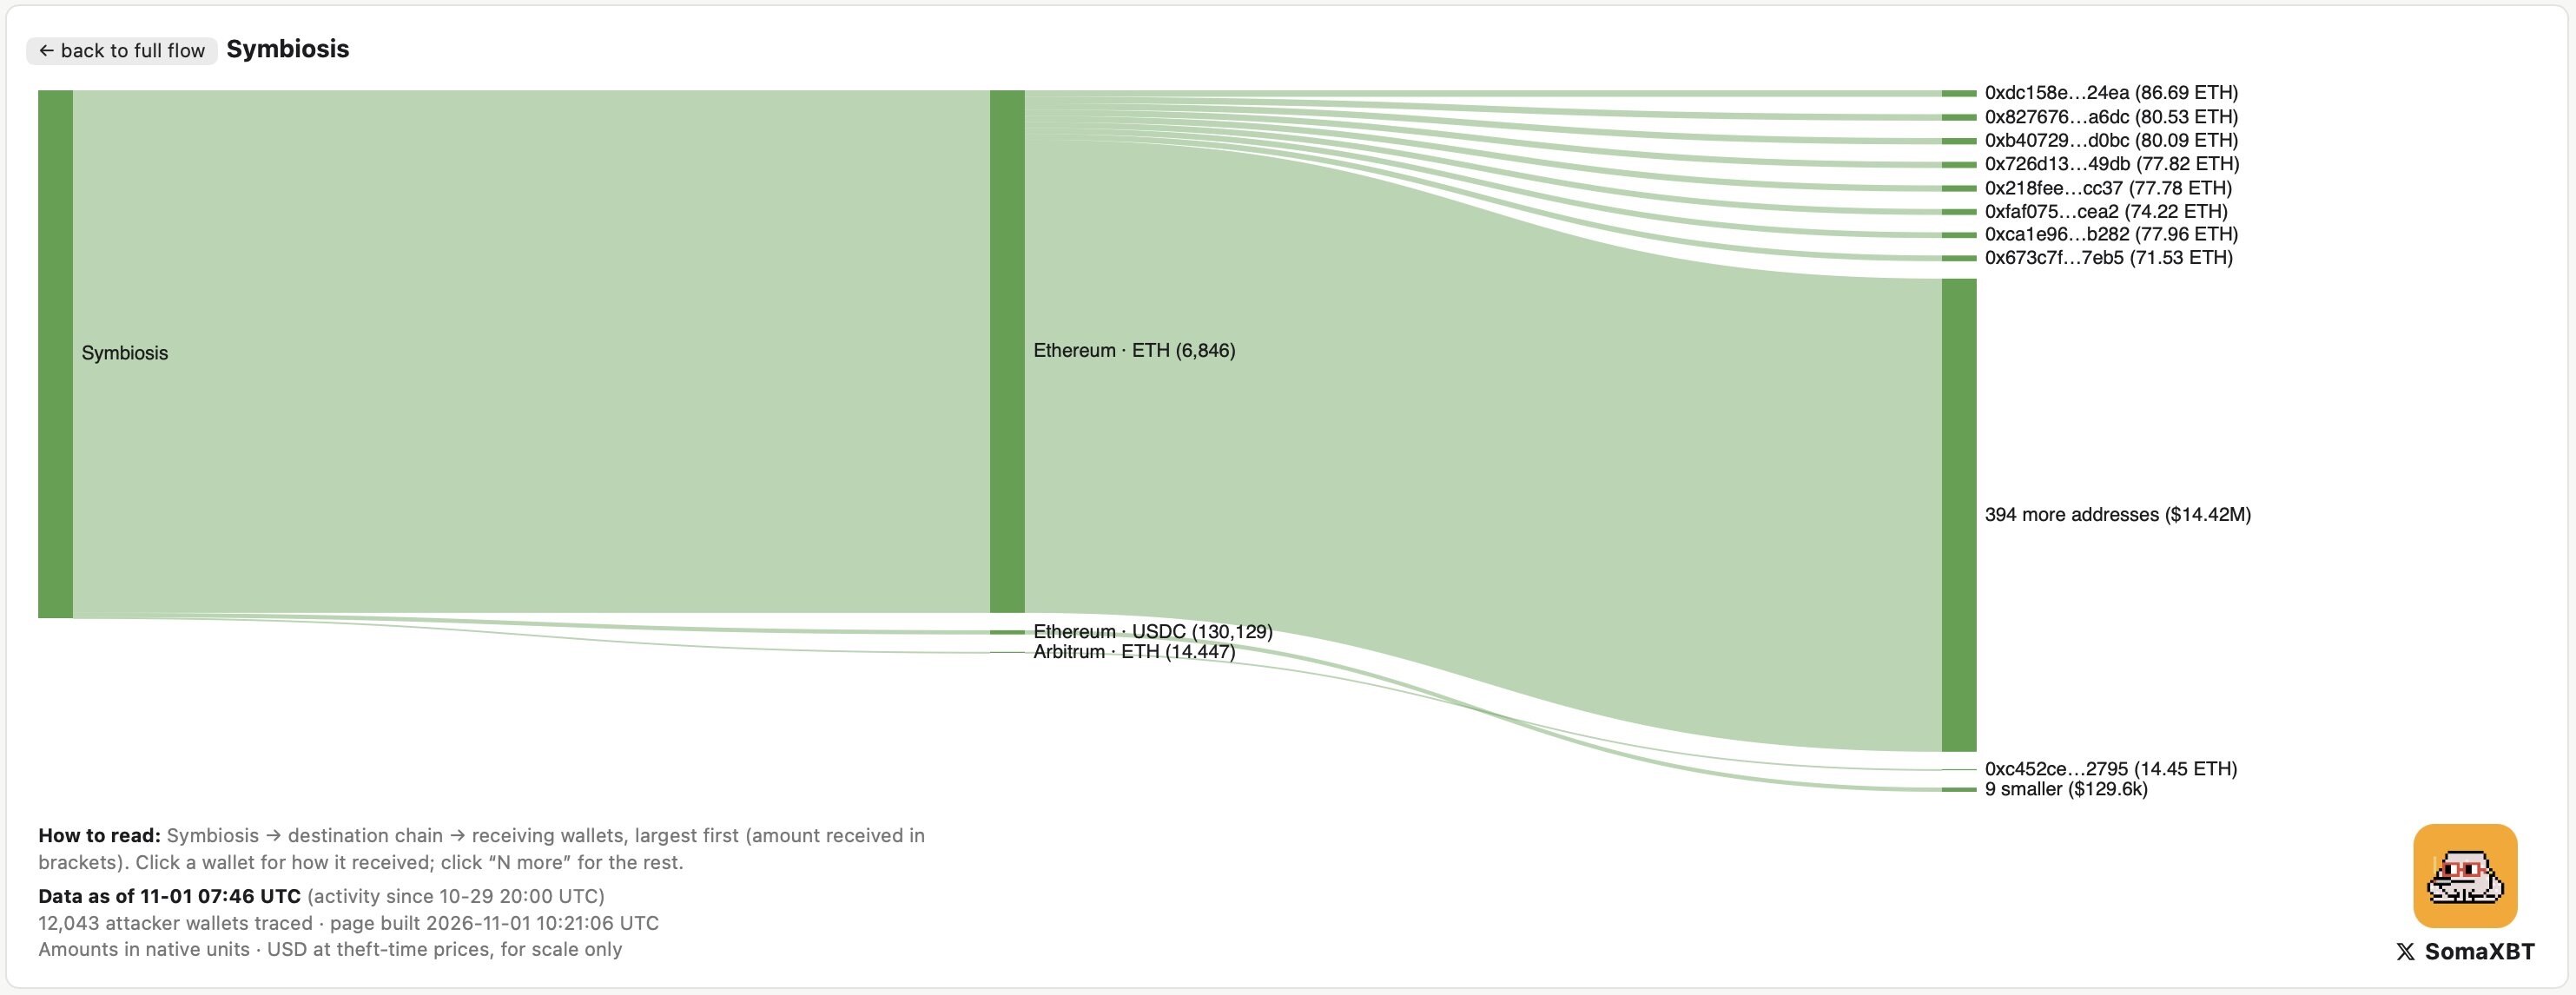
Symbiosisは第四の主要資金移動チャネルである。前述の経路とは異なり、攻撃者はここで大口送金を集中的に行うのではなく、広く分散させる方式を取った――彼らは1367件の小口預け入れを通じて、4971万TRXをSymbiosisに送金した。
最終的に着金した資金は以下の通り:
- 6846 ETH、402のイーサリアムアドレスに分散;
- 130,129 USDC、イーサリアムへ;
- 14.45 ETH、Arbitrumへ。
別途28件の預け入れ(合計104万TRX)が交換に失敗し、その後33.6万USDTの形で攻撃者のトロンウォレットに返還された。
下図は、Symbiosisを通じて移転された資金が最終的にどのブロックチェーンに流れたか、および対応する受取ウォレットを示している。
その他の経路
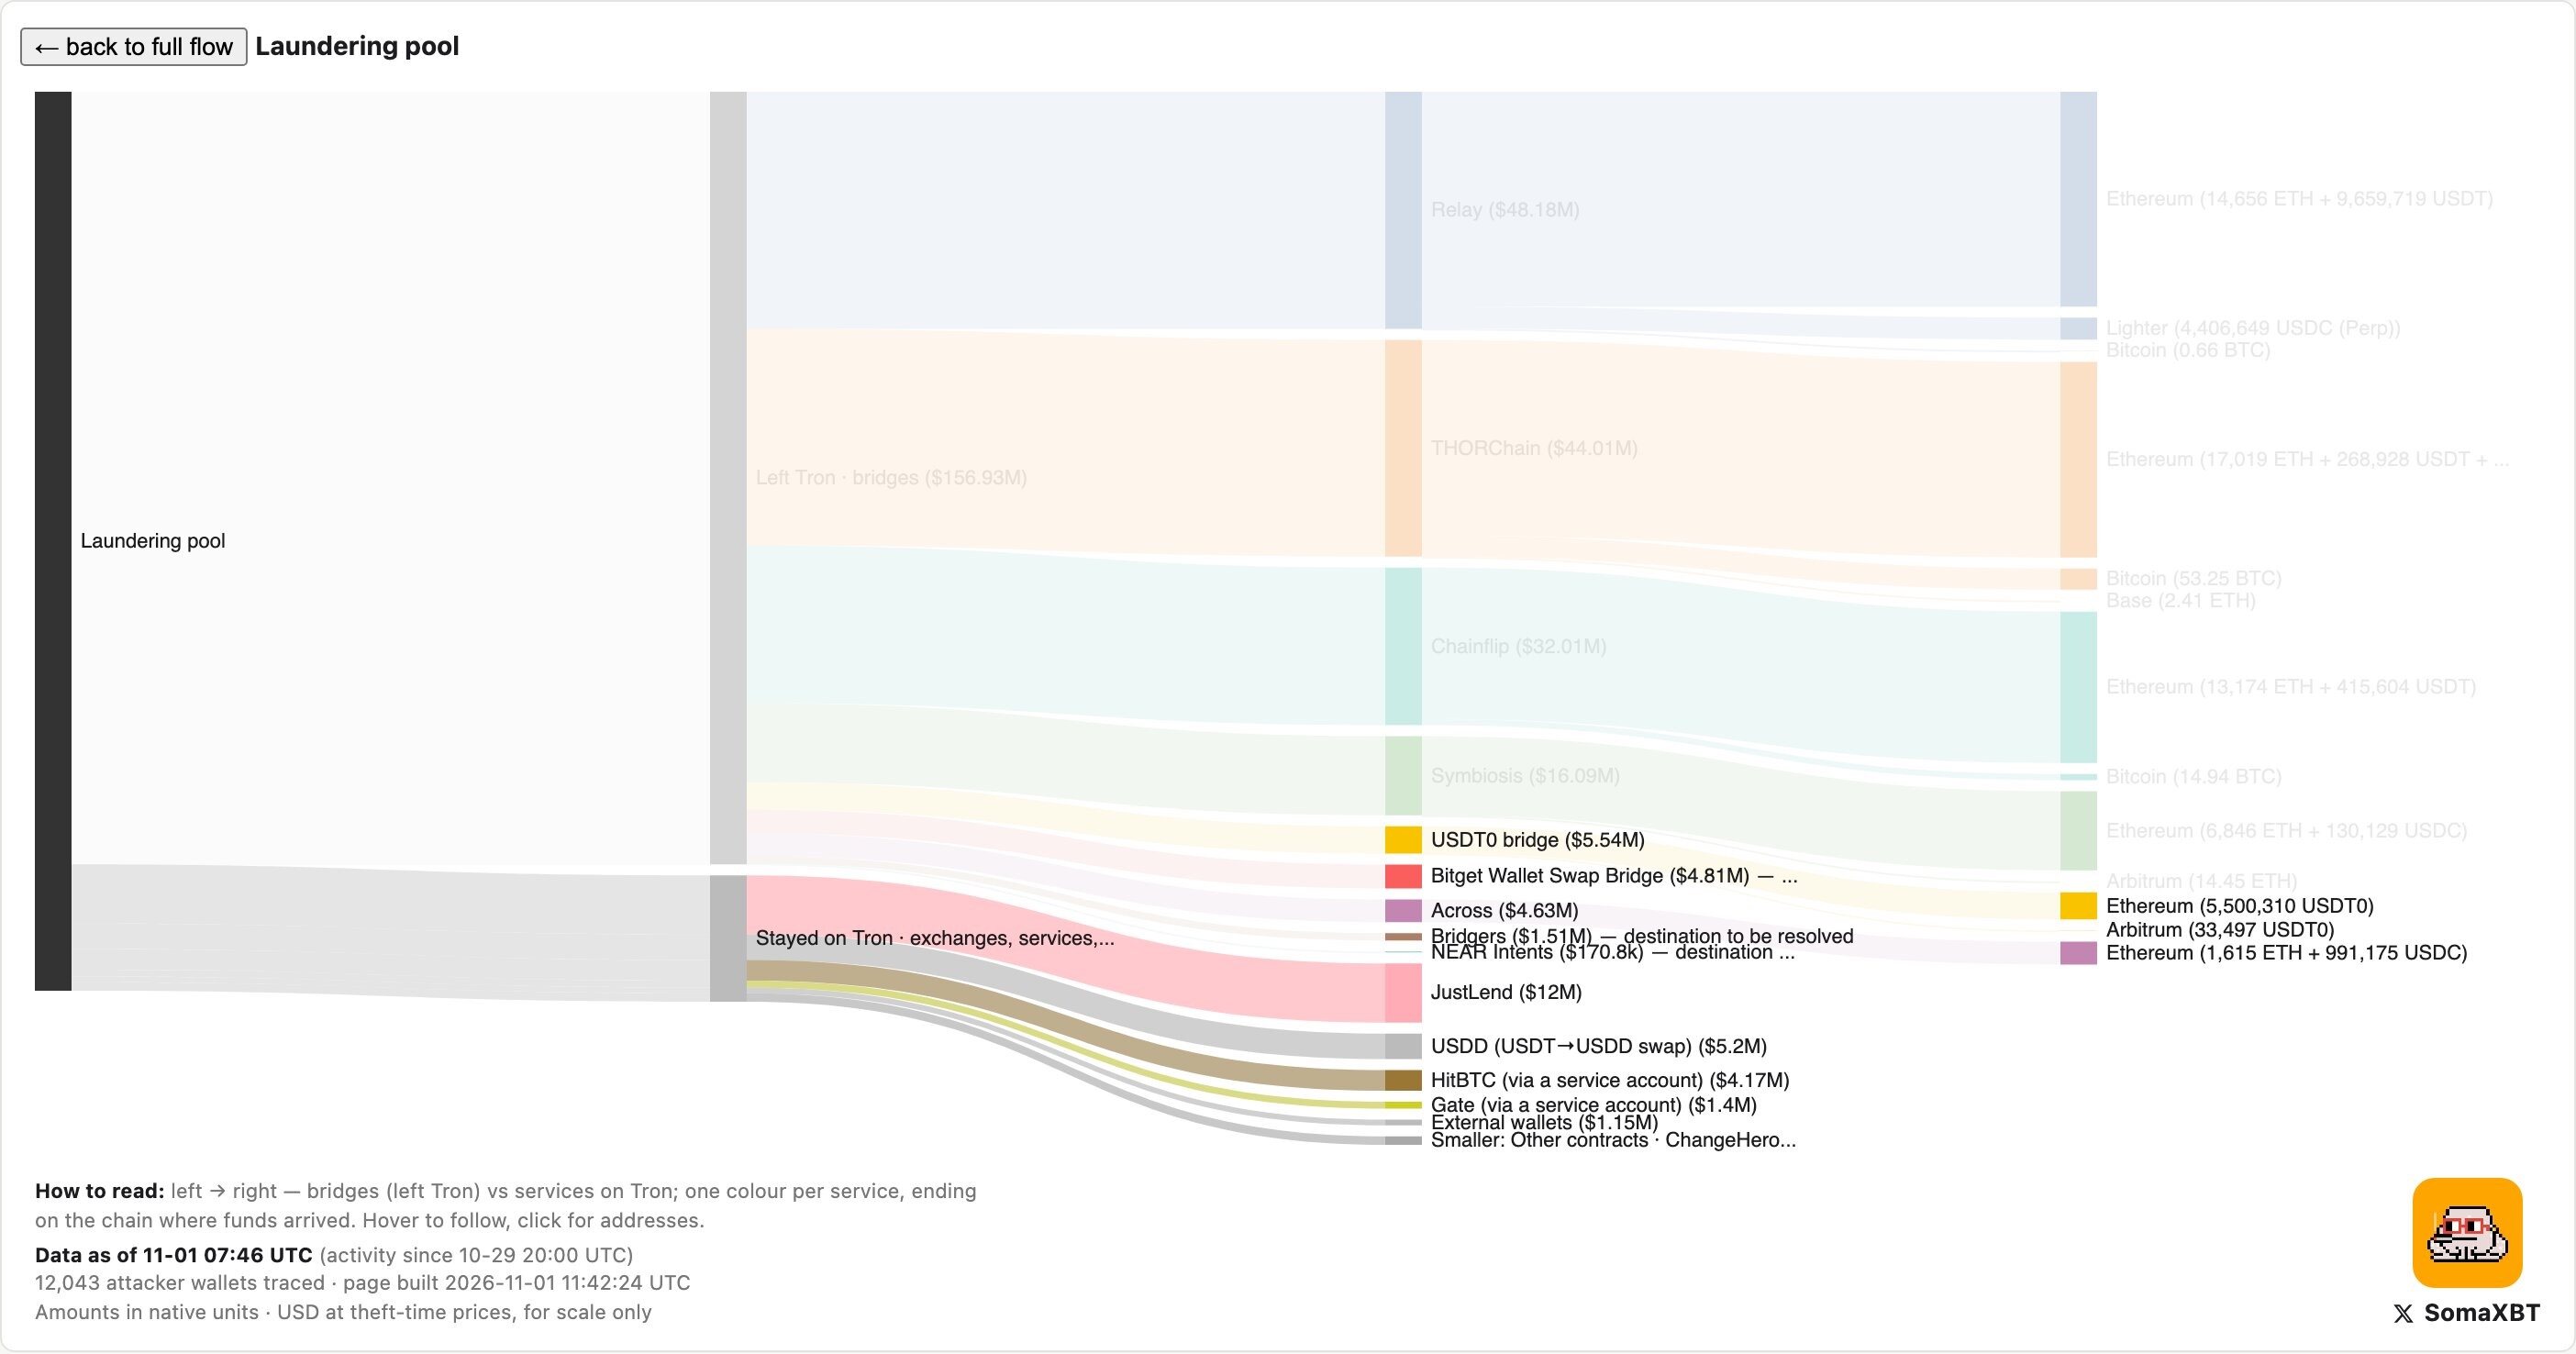
上述の主要経路に加えて、攻撃者は他のチャネルを通じても資金を移転した。
トロンネットワークから送金されたその他の資金の流れは以下の通り:
- Bitget Wallet:約4170万ドル。うち3690万ドルが「スワップ+クロスチェーン」機能を通じて移転され、481万ドルがそのクロスチェーンブリッジを通じて移転された。これは現在も大量の資金の行き先が未解明の経路であり、関連する目的地は同サービスが掌握しており、さらなる確認が必要である。
- USDT0:569万USDTが550万USDT0に交換され、イーサリアムへ。さらに3.35万USDT0がArbitrumへ。残りの15.85万ドルは正常に送付できず、クロスチェーンブリッジ内に滞留しており、凍結された可能性がある。
- Across Protocol:463万USDTが1615 ETHと99.1万USDCに交換され、イーサリアムへ。
- Bridgers:151万ドル。
- NEAR Intents:17.1万ドル。
BridgersとNEAR Intentsの両経路の最終的な資金の行き先は依然として確認待ちである。
トロンネットワーク上に残っている資金は以下の通り:
- JustLend:1200万ドル、およびUSDTからUSDDへの交換を通じて移転された520万ドル;
- HitBTCとGateのサービスアカウント:それぞれ417万ドルと140万ドル;
- ChangeHero:43.2万ドル;
- Fixed Floatおよびその他の小規模サービス。
下図は、これらの比較的小規模な資金移動経路、および依然としてトロンネットワーク上に残っている資金を重点的に示している。
現在の資金状況
執筆時点で、攻撃者はトロンネットワーク上に依然として約750万ドルを有しており、すでにクロスチェーンで送金された資金はイーサリアムとビットコインネットワーク上で流動を続けている。
攻撃者が依然として掌握し、他のブロックチェーン上に保管している30億ドル以上の資産(18,270 BTC、約51.9万ETH、2.33億XRP、97万SOLを含む)については、現在ほぼ未移転の状態である。
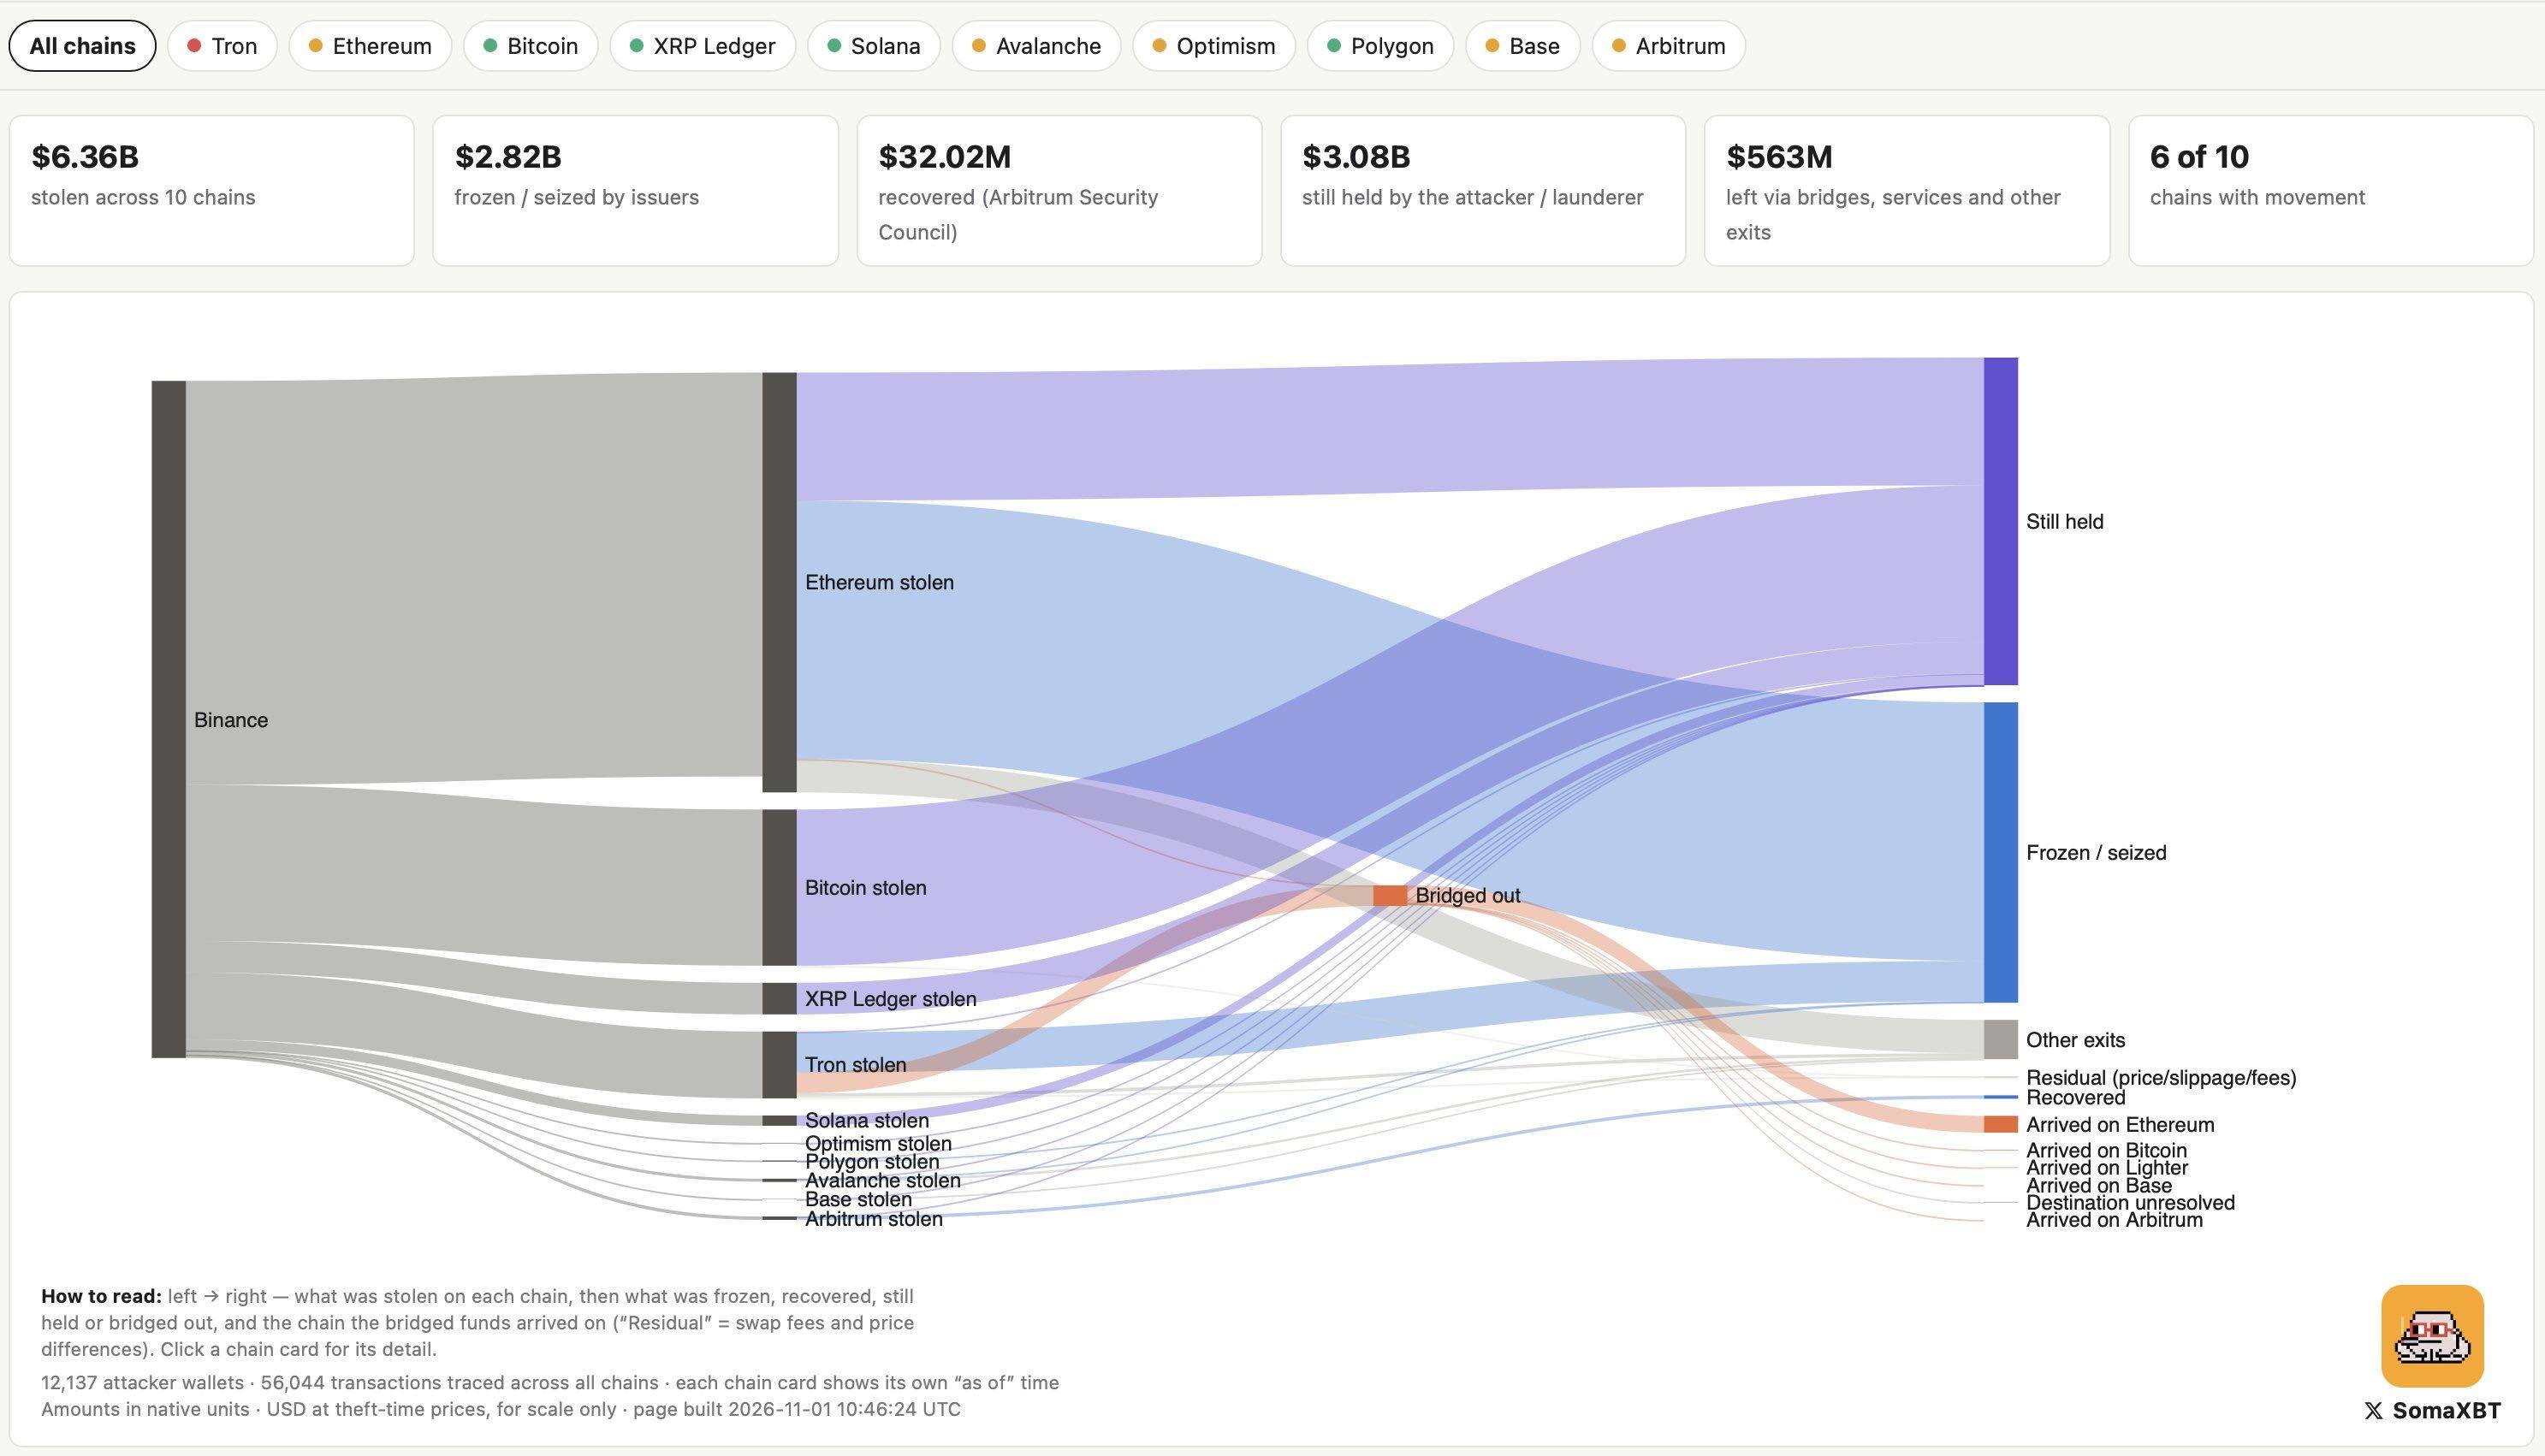
以上が、攻撃者のトロンネットワーク上での完全な資金流向追跡であり、約2億4200万ドルが2日ほどで洗浄された。私は引き続き、これらの資金のイーサリアムおよびビットコインネットワーク上での流れを追跡しており、同時に依然として未移転の30億ドル以上の不正資金を注視している。





