


Okey Cloud Chain のオンチェーン ガード: 2023 年 2 月のセキュリティ インシデントの一覧


1. 基本情報
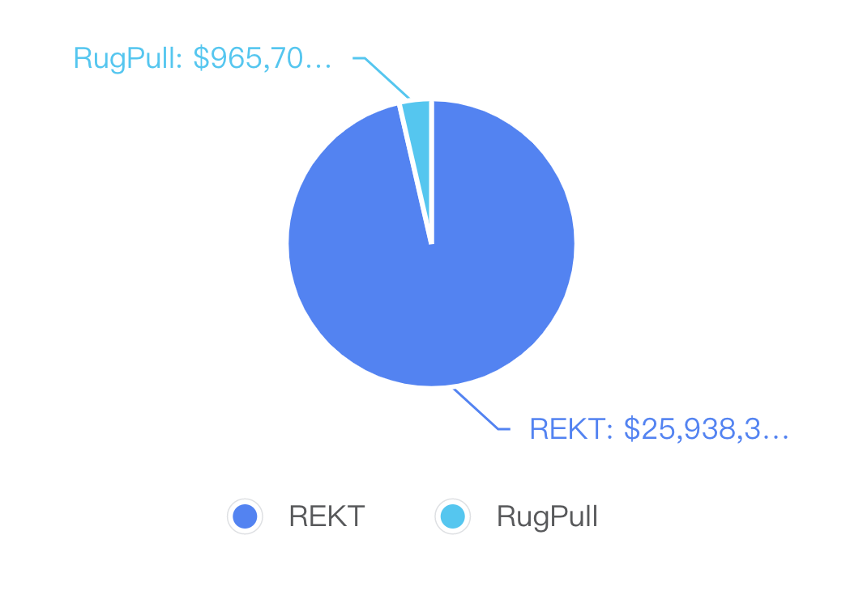
2023年2月のセキュリティインシデントによる被害総額は約3,796万米ドルで、前月と比べてセキュリティインシデント件数、被害額ともに大幅に増加しており、その中でもPlatypus Financeフラッシュローン攻撃による被害総額は過去最高となった。 -850万米ドルの使用損失。今月のRugPull数は先月とほぼ同じで、被害額の割合は大幅に減少しましたが、ソーシャルメディア詐欺などの事件は依然として多く、Twitterプロジェクトパーティーのアカウントが偽造されたり、公式Discordが攻撃されてフィッシングが公開されるなどの事件が発生しています。リンク。
1.1 REKTの在庫
No.1
副題
1.1 REKTの在庫
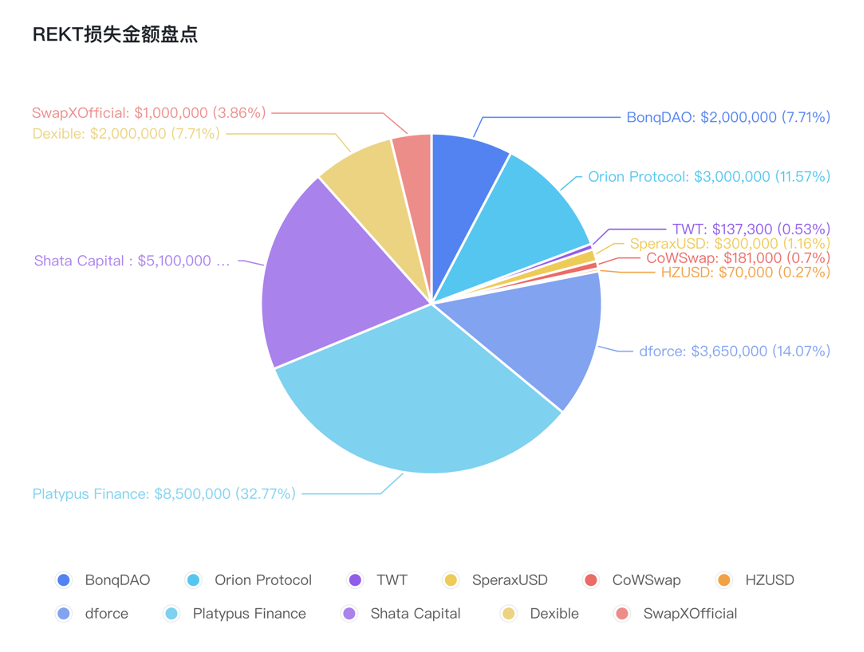
2月2日、非保管融資プラットフォームBonqDAOと暗号化インフラストラクチャプラットフォームAllianceBlockがBonqDAOのスマートコントラクトの脆弱性によりハッキングされ、約1億2,000万米ドル相当のトークンが失われ、約200万米ドルの利益を得ています。 10 個の TRB トークンを抵当に入れた後、ハッカーは Bonq スマート コントラクト内のオラクルの「updatePrice」関数を呼び出す権限を持ち、WALBT 担保テラーのフィード価格を更新します。攻撃者は WALBT の価格を非常に高い値に設定するため、価格を更新した後、同じ取引でほとんど担保なしで資産を借りることができます。次に、攻撃者は、担保をほぼゼロにして Bonq から資産を鋳造し、他の資産に変換します。
攻撃トランザクション: https://www.oklink.com/zh-cn/polygon/tx/0x 31957 ecc 43774 d 19 f 54 d 9968 e 95 c 69 c 882468 b 46860 f 921668 f 2c 55 fad d5 1 b 19
No.2
BonqDAO 契約アドレス: https://www.oklink.com/zh-cn/polygon/address/0x 4248 fd 3 e 2c 055 a 02117 eb 1 3d e 4276170003 ca 295
攻撃契約: https://www.oklink.com/zh-cn/polygon/address/0x e d5 96991 ac 5 f 1 aa 1858 da 66 c 67 f 7 cfa 76 e 54 b 5 f 1 攻撃者のアドレス: https : //www.oklink.com/zh-cn/polygon/address/0x cacf 2d 28 b 2 a 5309 e 099 f 0 c 6 e 8 c 60 ec 3d df 656642
2 月 3 日、Orion Protocol はリエントランシー攻撃を受け、ETH および BSC チェーンで 300 万ドル以上を失いました。この脆弱性の主な理由は、swapThroughOrionPool 関数によりユーザーがトークン交換パスを提供できるようになり、ハッカーがフックを含む悪意のあるトークンを構築して交換パスをハイジャックし、呼び出しロジックを DepositAsset 関数に転送し、それによって残高が増加することです。コスト0。
BSC 攻撃トランザクション: https://www.oklink.com/zh-cn/bsc/tx/0x fb 153 c 572 e 304093023 b 4 f 9694 ef 39135 b 6 e d5 b 2515453173 e 81 ec 0 2d f 2 e 2104
ETH 攻撃トランザクション: https://www.oklink.com/zh-cn/eth/tx/0x a 6 f 63 fcb 6 bec 8818864 d 96 a 5 b 1 bb 19 e 8 bd 85 ee 37 b 2c c 916412 e 720988440 b 2 aa
BSC 攻撃者のアドレス: https://www.oklink.com/zh-cn/bsc/address/0x 83796 2b 686 f d5 a 407 fb 4 e 5 f 92 e 8 be 86 a 230484 bd
ETH 攻撃者のアドレス https://www.oklink.com/zh-cn/eth/address/0x 83796 2b 686 f d5 a 407 fb 4 e 5 f 92 e 8 be 86 a 230484 bd
No.3
ETH 攻撃コントラクト アドレス (自己破壊): https://www.oklink.com/zh-cn/eth/address/0x 5061 f 7 e 6 dfc 1 a 867 d 945 d 0 ec 39 ea 2 a 33 f 772380ある
攻撃トランザクション:
https://www.oklink.com/zh-cn/arbitrum/tx/0x e 74641 b 4 b 7 e 9 c 9 eb 7 ab 46082 f 322 efbc 510 b 8 d 39 af 609 d 934 f 41 c 41 d 7057 fe 49
https://www.oklink.com/zh-cn/arbitrum/tx/0x faf 84 cabc 3 e 1 b 0 cf 1 ff 1738 dace 1 b 2810 f 4 2d 98 baeea 17 b 146 ae 032 f 0 bdf 8 2d 5
2 月 4 日、Arbitrum の収益自動化プロトコルである SperaxUSD が攻撃され、約 30 万ドルが失われました。ハッカー攻撃の根本原因は、アカウントをリベース ベースから非リベースに移行する契約が存在する場合、アカウント タイプの時期尚早な変更により、事前に残高を計算するために非リベース メカニズムが使用されることです。
https://www.oklink.com/zh-cn/arbitrum/address/0x 5 c 978 dF 5 F 8 AF 72298 fe 1 c 2C 8 C 2C 05476 a 10 F 2539
https://www.oklink.com/zh-cn/arbitrum/address/0x 4 AfcD 19 bB 978 Eaf 4 F 993814298504 eD 285 df 1181
No.4
アタッカー:
契約住所:
https://www.oklink.com/zh-cn/eth/address/0x d 4 df 22556 e 07148 e 591 b 4 c 7 b 4 f 555 a 17188 cf 5 cf
No.5
2 月 7 日、ETH チェーン上の CoWSwap プロジェクトが攻撃され、ハッカーは 181,000 米ドルの利益を得ました。この攻撃の原因は、CoWDAO がソルバーの競争による CoW 決済契約の資本リスクを軽減するためにホワイトリストの仕組みを導入し、ホワイトリスト内のバーター ソルバーが任意のコールによる契約を承認し、これを使用した誰でもトークンの送金が行われる可能性があることです。この認可。
契約住所:
https://www.oklink.com/zh-cn/eth/address/0x 9008 d 19 f 58 aabd 9 ed 0 d 60971565 aa 8510560 ab 41
攻撃トランザクション:
https://www.oklink.com/zh-cn/eth/tx/0x 61 a 5196468 b 276 bcedc 3 aab 2 f 2 fe 255 c 2d 54 ca 1 c 655523 f 4 b 25 c 99 b 1 a 224 e 715
No.6
攻撃トランザクション:
契約住所:
https://www.oklink.com/zh-cn/bsc/address/0x cb 9 d 192 f 6 b 846 d 9 adcefa 56382 f 6 cf 60 b 2 e 2b 0 fb
No.7
2月8日、BSCチェーンHZUSDプロジェクトが攻撃され、約7万ドルが失われた。この脆弱性の核心は、出金機能に権限制限がないことです。
契約住所:
https://www.oklink.com/zh-cn/optimism/tx/0x 6 c 19762186 c 9 f 3 2c 81 eb 2 a 79420 fc 7 ad 4485 aa 916 cab 37 ec 278 b 216757 bfba 0 d
2 月 10 日、分散型金融プロトコル dforce が読み取り専用リエントランシー攻撃を受け、約 365 万ドルの損失が発生しました。この脆弱性の理由は、価格関数 get_virtual_price がトークン比率を取得し、remove_liquidity 関数の raw_call 関数が get_virtual_price への外部呼び出しを実装できるため、攻撃者が flashloan を通じて価格を操作できることです。
https://www.oklink.com/zh-cn/arbitrum/tx/0x 5 db 5 c 2400 ab 56 db 697 b 3 cc 9 aa 02 a 05 deab 658 e 1438 ce 2 f 869 2c a 009 cc 45171 dd
楽観的な攻撃トランザクション:
ETH:https://www.oklink.com/zh-cn/eth/address/0x e 0 d5 51017 c 0111 ac 11108641771897 aa 33 b 2817 c
Optimistic:https://www.oklink.com/zh-cn/optimism/address/0x e 0 d5 51017 c 0111 ac 11108641771897 aa 33 b 2817 c
Arbitrum:https://www.oklink.com/zh-cn/arbitrum/address/0x e 0 d5 51017 c 0111 ac 11108641771897 aa 33 b 2817 c
アービトラム攻撃トランザクション:
https://www.oklink.com/zh-cn/arbitrum/address/0x 6 eb 2d c 694 eb 516 b 16 dc 9 fbc 678 c 6005 2b bdd 7 d 80
ハッカーのアドレス:
https://www.oklink.com/zh-cn/optimism/address/0x b 90 b 9 b 1 f 91 a 01 ea 22 a 18 2c d 84 c 1 e 22222 e 39 b 415
No.8
仲裁は契約を攻撃しました:
No.9
2月16日、AvalancheチェーンのPlatypus Financeは、自社のステーブルコインUSPに対するフラッシュローン攻撃を受け、850万ドルを損失した。この脆弱性の核心は、担保引き出しのチェックメカニズムが不完全であることであり、emergencyWithdraw() 関数は、ユーザーのポジションが現在ソルベントであるかどうかのみをチェックし、最初にチェックする必要がある借入資金の影響を無視します。これにより、ハッカーは借りた USP を保持したまま、提供された担保を引き出すことができます。
攻撃者のアドレス:
ETH:https://www.oklink.com/zh-cn/eth/address/0x 684083 f 312 ac 50 f 538 cc 4 b 634 d 85 a 2 feafaab 77 a
BSC:https://www.oklink.com/zh-cn/bsc/address/0x 684083 f 312 ac 50 f 538 cc 4 b 634 d 85 a 2 feafaab 77 a
Arbitrum:https://www.oklink.com/zh-cn/arbitrum/address/0x 684083 f 312 ac 50 f 538 cc 4 b 634 d 85 a 2 feafaab 77 a
2月17日、分散型取引所アグリゲーターのDexibleが攻撃され、イーサリアムとアービトラムで合わせて200万ドルが失われた。この脆弱性の核心は、Dexible v2 コントラクトにより、ユーザーが selfSwap 機能を通じて独自のトランザクション ルートを定義できることです。ただし、この機能では、オンチェーン許可リストを使用してルータアドレスが本当に DEX 契約であるかどうかを確認することはありません。ルーターのアドレスはチェーン上でいかなる方法でも検証されなかったので、ハッカーはトークン コントラクトを直接呼び出し、Dexible コントラクトで承認されたアカウントからトークンを転送することができました。
https://www.oklink.com/zh-cn/eth/tx/0x 138 daa 4 cbeaa 3d b 42 eefcec 26 e 234 fc 2c 89 a 4 aa 17 d 6 b 1870 fc 460 b 2856 fd 11 a 6
No.10
2 月 24 日、Shata Capital の EFVault が攻撃を受け、アップグレード時のエラーが原因で約 510 万ドルの損失が発生しました。
攻撃トランザクション:
https://www.oklink.com/zh-cn/eth/tx/0x 1 fe 5 a 53405 d 00 ce 2 f 3 e 15 b 214 c 7486 c 69 cbc 5 bf 165 cf 9596 e 86 f 797 f 62 e 81914
https://www.oklink.com/zh-cn/eth/tx/0x 3156584 3d 565 ecab 7 ab 65965 d 180 e 45 a 99 d 4718 fa 19 2c 2 f 2221410 f 65 ea 03743
攻撃契約:
https://www.oklink.com/zh-cn/eth/address/0x 8 b 5 a 8333 ec 27 2c 9 bca 1 e 43 f 4 d 009 e 9 b 2 fa d5 efc 9
No.11
攻撃トランザクション:"攻撃契約:"契約住所:
攻撃トランザクション:
https://www.oklink.com/zh-cn/bsc/tx/0x b 05164989 d 3 ccefd 68 e 81791841 c 20723 e 6 cfcaf 980 e 9 bcb d5 06 d 8551173 eedb
攻撃者のアドレス:
https://www.oklink.com/zh-cn/bsc/address/0x 2 c 1 f 05 e 120710 de 792061031 cfb 05847 ce 53 fc 56
攻撃契約:
https://www.oklink.com/zh-cn/bsc/address/ 0 x c 4 bea 60 f 5644 b 20 ebb 4576 e 34 d 84854 f 9588 a 7 e 2
契約住所:
https://www.oklink.com/zh-cn/bsc/address/ 0 x 0 ccee 62 efec 983 f 3 ec 4 bad 3247153009 fb 483551
1.2 RugPull インベントリ
No.1
1.2 RugPull インベントリ
契約住所:
https://www.oklink.com/zh-cn/polygon/token/ 0 x 078 f 358208685046 a 11 c 85 e 8 ad 32895 ded 33 a 249
No.2
契約住所:
契約住所:
https://www.oklink.com/zh-cn/bsc/address/ 0 x eda 3 eb 7 a 5494443 beb 800 cd 4 cc 70388228 cee 84 e
No.3
契約住所:
契約住所:
https://www.oklink.com/zh-cn/bsc/address/ 0 x 29 bb 058 cc 9 f 11 ec 778 a 6691 a 4 ea 4 c 54186837112
No.4
契約住所:
契約住所:
https://www.oklink.com/zh-cn/bsc/address/ 0 x 48 a 0 b 5 f 2 d 0 f 36598 f 470334 f 4 fe 21900 bf 2 b f 71 b
No.5
契約住所:
契約住所:
https://www.oklink.com/zh-cn/bsc/address/ 0 x 436 f 510 a 72 f 7972996 b 07 dc 2 edeafa 26308539 e 7
No.6
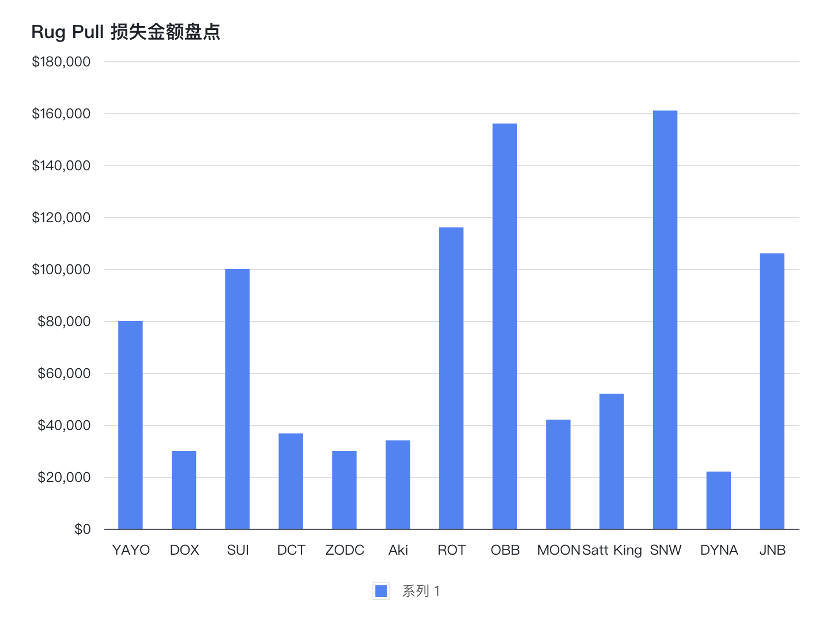
2 月 6 日、BSC チェーンの ZODC プロジェクトで RugPull が発生し、デプロイヤーは流動性を取り除き、30,000 米ドルの利益を得ました。
https://www.oklink.com/zh-cn/bsc/address/ 0 x 4 b 6 cb 2 b f 1 f 0 b 594 d 0211 c 4 df 2 b 0 dd 1 aa 4 c 7 a 1892
No.7
2月9日、BSCチェーンのAkiプロジェクトでRugPullが発生した疑いがあり、約3万4000米ドル相当の流動性がデプロイヤーによって削除された。契約住所:
契約住所:
https://www.oklink.com/zh-cn/bsc/address/ 0 x c 631 a 358 c 9 ef 5 da 18144 a 185 b 7122735 d 4 c 04 be 9
No.8
契約住所:
契約住所:
https://www.oklink.com/zh-cn/bsc/address/ 0 x d 23 b 64 dbd 334 d 1 2 c 38 f 09 cc 9 eb 23350 aa 1034 c 30
No.9
契約住所:
契約住所:
https://www.oklink.com/zh-cn/bsc/address/ 0 x 5 a 6 b 8 dad 07 2 b b 9257 dcd 6 b 3125126 c 0637 aa 2 f 0 a
No.10
契約住所:
契約住所:
https://www.oklink.com/zh-cn/bsc/address/ 0 x 5 cb 2 c 3 ed 882 e 37 da 610 f 9 ef 5 b 0 fa 25514 d 7 bc 85 b
No.11
契約住所:
契約住所:
https://www.oklink.com/zh-cn/bsc/address/ 0 x 8 d 9 b 0 d 8 cbb 313969059 a 029322 a 3911059087899
No.12
契約住所:
契約住所:
https://www.oklink.com/zh-cn/bsc/address/ 0 x 8741021 bd 9 f 7124 e 5 fcb 638 c 1 b 3 c 181260 a 99022
No.13
契約住所:
契約住所:
https://www.oklink.com/zh-cn/bsc/address/ 0 x 2682 2 d 43 f 34224707 e 267 e 6496 a 3 f 2 2 c f 8478 bdd
No.14
契約住所:
契約住所:
https://www.oklink.com/zh-cn/bsc/address/ 0 x 7 3 d 4 f 19933 ad 86 cc 004 bf 5 de 696 b 1 f 1 e 64 ec 6377
No.15
契約住所:
契約住所:
https://www.oklink.com/zh-cn/bsc/address/ 0 x 8 aa 19 e 10 d 5 2817 cacba 5 ee 066 eff 38330 c 900223
No.16
契約住所:
契約住所:
https://www.oklink.com/zh-cn/bsc/address/ 0 x 5 c 0 d 0111 ffc 63880 2 c 9 efccf 55934 d 5 c 63 ab 3 f 79
No.17
契約住所:
契約住所:
https://www.oklink.com/zh-cn/bsc/address/ 0 x 9119 e 3 f 30 c 18 b 9 e 6 b 16 ab 6589534391 e 5 e 4 a 5653
1.3 ソーシャルメディア詐欺とフィッシングのインベントリ
No.1
副題
No.2
1.3 ソーシャルメディア詐欺とフィッシングのインベントリ
No.3
2 月 1 日、Rektdogs プロジェクトの Discord サーバーが攻撃され、攻撃者はフィッシング メッセージを投稿しました。
No.4
2月1日、SquishiverseプロジェクトのDiscordが攻撃され、攻撃者はフィッシングメッセージを投稿した。
No.5
2 月 1 日、realmhunterio プロジェクトの Discord サーバーが攻撃され、攻撃者は誤ったニュースを投稿しました。
No.6
2月1日、oogyNFTプロジェクトのDiscordサーバーが攻撃され、攻撃者は誤ったニュースを流した。
No.7
2 月 1 日、SoDeadNFT プロジェクトの Discord サーバーが攻撃され、攻撃者は誤ったニュースを発表しました。
No.8
2月1日、Candies_NFTプロジェクトのDiscordサーバーが攻撃され、攻撃者は誤ったニュースを流しました。
No.9
2 月 2 日、TheSquaresNFTs プロジェクトの Discord サーバーが攻撃され、攻撃者は誤ったニュースを投稿しました。
No.10
2 月 2 日、SuperordinaryF プロジェクトの Twitter が盗まれ、攻撃者は誤ったニュースを投稿しました。
No.11
2 月 3 日、OogaVerse プロジェクトの Twitter サーバーと Discord サーバーが盗まれ、攻撃者は誤ったニュースを投稿しました。
No.12
2 月 4 日、gemxyz プロジェクトの Discord サーバーが侵害され、攻撃者が誤ったニュースを投稿しました。
No.13
2 月 5 日、loudpunxnft プロジェクトの Discord サーバーが侵害され、攻撃者が誤ったニュースを投稿しました。
No.14
2 月 6 日、3 mojiHQ プロジェクトの Discord サーバーが侵害され、攻撃者は誤ったニュースを投稿しました。
No.15
2月7日、ChimpersNFTプロジェクトのTwitterが盗まれ、攻撃者が虚偽のニュースを投稿した。
No.16
2月7日、偽のTwitterアカウントsubberxyzが誤ったニュースを投稿した。
No.17
2 月 7 日、EXONIKS_NFTs プロジェクトの Discord サーバーが侵害され、攻撃者は誤ったニュースを発表しました。
No.18
2 月 7 日、ScarecrowwNft プロジェクトの Discord サーバーが侵害され、攻撃者は誤ったニュースを流しました。
No.19
2 月 8 日、DrunkenApeSC プロジェクトの Discord サーバーが侵害され、攻撃者は誤ったニュースを投稿しました。
No.20
2 月 8 日、TheWanderverse_ プロジェクトの Discord サーバーが盗まれ、攻撃者は誤ったニュースを投稿しました。
No.21
2 月 10 日、weaboveofficial プロジェクトの Twitter アカウントが侵害され、攻撃者は誤ったニュースを投稿しました。
No.22
2 月 11 日、FusionXnft プロジェクトの Discord サーバーが侵害され、攻撃者は誤ったニュースを投稿しました。
No.23
2月14日、Yosei_NFTプロジェクトのDiscordサーバーが誤ったニュースをリリースしました。
No.24
2 月 14 日、偽アカウント LidoFinance がフィッシング メッセージを公開しました。
No.25
2 月 15 日、PRJTZUMI プロジェクトの Discord サーバーが侵害され、攻撃者は誤ったニュースを投稿しました。
No.26
2 月 15 日、ssv_network プロジェクトの Discord サーバーが侵害され、攻撃者は誤ったニュースを流しました。
No.27
2 月 15 日、Undeadscom プロジェクトの Discord サーバーが侵害され、攻撃者は誤ったニュースを投稿しました。
No.28
2 月 16 日、arts_dao プロジェクトの Discord サーバーが盗まれ、攻撃者は誤ったニュースを流しました。
No.29
2 月 18 日、OkCat_NFT プロジェクトの Discord サーバーが盗まれ、攻撃者は誤ったニュースを流しました。
No.30
2 月 18 日、偽アカウント RealFlokiInu がフィッシング メッセージを公開しました。
No.31
2 月 19 日、偽アカウント compusophy がフィッシング メッセージを公開しました。
No.32
2 月 20 日、偽アカウント API 3 D AO がフィッシング メッセージを公開しました。
No.33
2 月 20 日、gitcoin プロジェクトの Discord サーバーが侵害され、攻撃者は誤ったニュースを流しました。
No.34
2 月 21 日、偽アカウントのガベージフレンズがフィッシング メッセージを投稿しました。
No.35
2 月 21 日、偽アカウント CyberBotsNFT がフィッシング メッセージを公開しました。
No.36
2 月 21 日、fwenclub プロジェクトの Discord サーバーが侵害され、攻撃者は誤ったニュースを流しました。
No.37
2 月 22 日、fRiENDSiES_Ai プロジェクトは詐欺であることが確認されました。
No.38
2 月 22 日、DaosaurNFT プロジェクトの Discord サーバーが盗まれ、攻撃者は誤ったニュースを発表しました。
No.39
2 月 22 日、偽アカウント STFX_IO がフィッシング メッセージを公開しました。
No.40
2 月 22 日、偽アカウント Blur_io がフィッシング メッセージを投稿しました。
No.41
2 月 23 日、Level__Finance プロジェクトの Discord サーバーが盗まれ、攻撃者は誤ったニュースを流しました。
No.42
2 月 24 日、CryptoRubic プロジェクトの Discord サーバーが盗まれ、攻撃者は誤ったニュースを投稿しました。
No.43
2月24日、偽アカウントarbitrumがフィッシングメッセージを投稿した。
No.44
2 月 25 日、MurAll_art プロジェクトの Discord サーバーが侵害され、攻撃者が誤ったニュースを投稿しました。
No.45
2 月 25 日、偽アカウント lBlur_io がフィッシング メッセージを投稿しました。
No.46
2 月 28 日、gangstaguysnft プロジェクトの Discord サーバーが侵害され、攻撃者は誤ったニュースを投稿しました。
1.4 その他
No.1
副題
https://www.oklink.com/zh-cn/bsc/address/ 0 x 62 e 8 e 3036964 e 9 cfa 21 e 970 e 8257 b 27 f 487175 d 8
No.2
1.4 その他
https://www.oklink.com/zh-cn/bsc/address/ 0 x c 91 f 7096 ff 24 b 8 caee 44 f 7 c 0 c 94 b 00 b 70 cec 682 a
No.3
2月7日、BSCチェーンのLianGoProtocolプロジェクトの秘密鍵が漏洩し、通貨価格が97%以上下落し、損失額は160万ドルを超えた。契約住所:
No.4
2 月 28 日、Myalgo ウォレット攻撃により、ALgorand の資産 920 万ドル以上が盗まれた可能性があります。
2. 安全性の概要
最初のレベルのタイトル





