


DAOrayaki: ガスを使用しない 4 つのシグネチャ タイプのリスク比較


元のタイトル: Safe Signing 101
ユーザーが高額なガス料金を支払わずに自由に対話できるようになれば、Web3 は大規模に使用されることになります。そのため、ガスフリー取引には大きな期待が寄せられています。しかし、ガスレス署名については多くの誤解があります。この記事では、イーサリアムまたはその他の EVM 互換ブロックチェーンでのメッセージ署名に関連するリスクをユーザーが理解できるように、4 種類のメッセージ署名 (ガスレス署名) を紹介します。
4種類の署名
これらの署名タイプは、web3 のすべての Etherean にとって絶対に重要です。
タイプ #1 - 身元証明 (セキュリティ)
これは主に、web3 の署名の目的です。統一された標準はありませんが、一般的な項目には、サービス利用規約、ウォレットのアドレス、リプレイ攻撃を防ぐためのノンス、場合によってはソフトウェア ウォレットに署名する情報が同じであることを確認するための短い文字列などが含まれます。ハードウェアウォレットでも同様です。具体例:
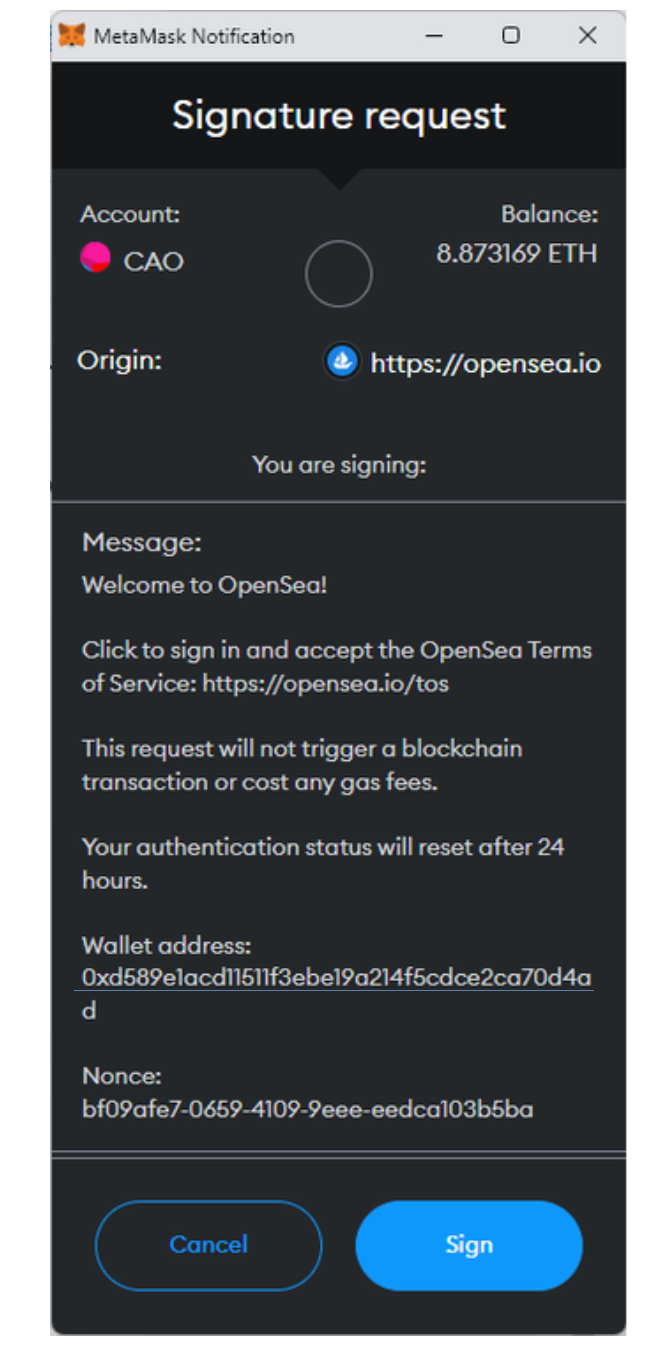
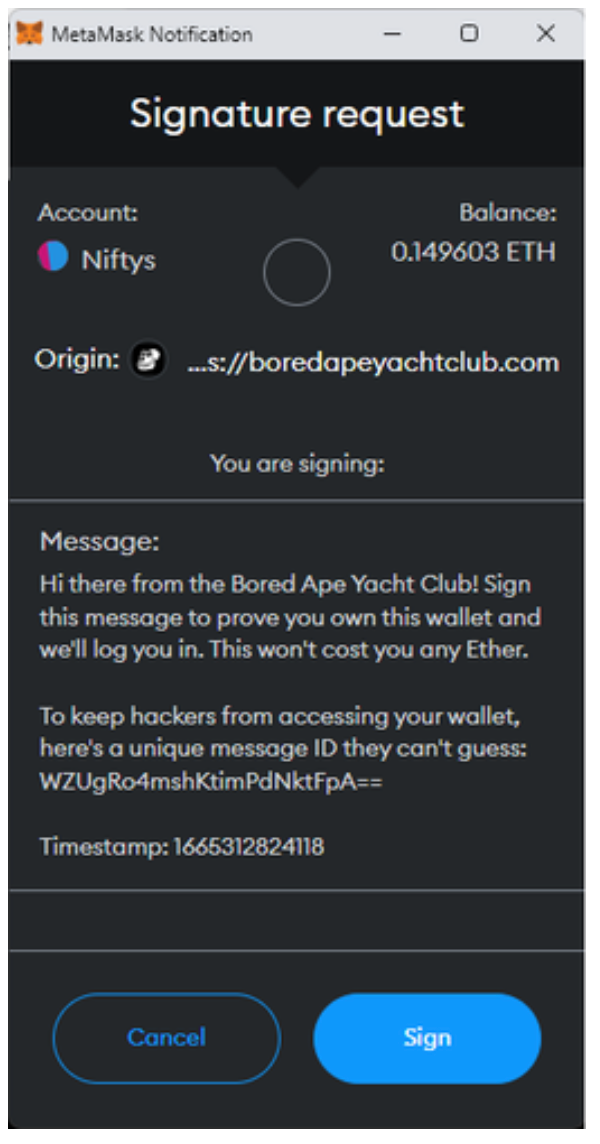
タイプ #2 - タイプ署名 [スマート コントラクト インタラクション] (注意して使用してください)
多くの場合、スマート コントラクトの一部は実装のためにオフチェーン署名に依存します。これらの種類の署名は、契約のやり取りの一部となるすべての入力を破壊します。非常に便利ですが、公的承認を得ている場合は注意が必要です。承認の記事で説明したように、この例では彼らが何をしているのかを正確に知ることができますが、この種の署名されたリクエストを示すソースが信頼できるものであることを確認する必要があります。
たとえば、Opensea の外で示されているような署名済みの承認リクエストを受け取った場合は、十分に注意し、決して署名しないでください。
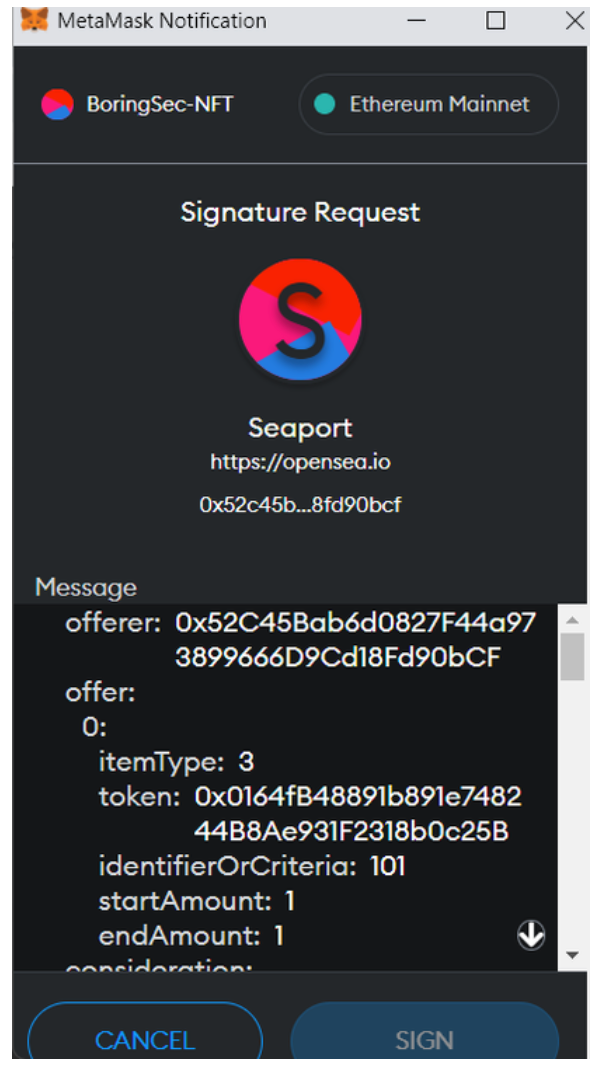
タイプ #3 - 難読化された 16 進署名 (注意してください!)
前述の EIP-712 標準に準拠した派手なタイプの署名がないからといって、それが詐欺であるとは限りません。ただし、署名する情報の種類に関係なく、相手を信頼していることを意味します。"ブラインドサイン"メッセージ。 Seaport契約のアップグレードにより、最近ではOpenseaでこれらのレバーは見られませんが、私は依然としてこの種のメッセージ、特に公的承認のあるウォレットアドレスをサインオフする前に一時停止します。
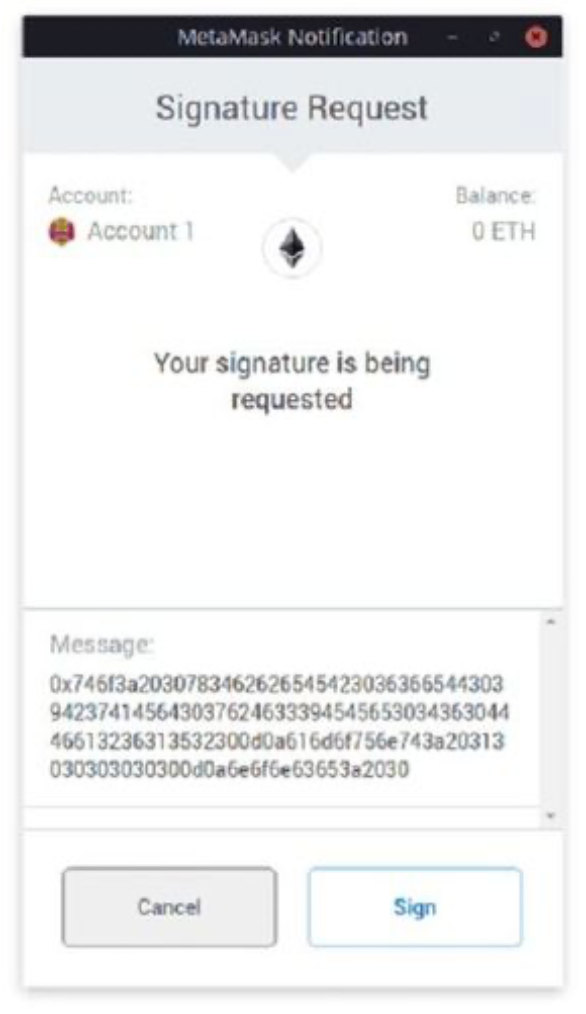
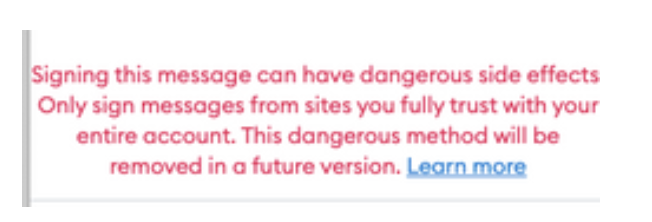
タイプ #4 - ETH_Sign - 時代遅れでちょっと怖い (危険!)
これは非常に危険なタイプの署名であり、基本的にはイーサリアムの「白紙小切手」です。リクエスタはこれを使用して、秘密キーを使用してトランザクションに署名できます。良いニュースは、Metamask が要求に応じて大きな赤い警告を表示することです。これにより、署名付きペイロードを正しく作成した場合、自分自身に ETH を送信するなど、自分の利益のためにトランザクションを「再生」することが事実上可能になります。これは、盗難されたwETH、NFT、その他のトークンのような承認に依存しません。これは、このリスクを伴う唯一のタイプの署名です。これを合法的に使用しているサービスはほとんどないため、一般的には何としても避けるべきです。
シグネチャの導入については、次の記事を参照してください。
Intro to Cryptography and Signatures in Ethereum
https://medium.com/immunefi/intro-to-cryptography-and-signatures-in-ethereum-2025 b 6 a 4 a 3 3d





