安全


文章
京東志蓮雲潘羲之
前 2 回では、ブロックチェーン パブリック チェーン システムの「トリレンマ」における「スケーラビリティ」と「分散化」について説明しましたが、今回は、ブロックチェーン パブリック チェーン システムにおけるセキュリティの問題と課題、およびいくつかの実践的な問題を組み合わせました。それでは、この一連の記事の最後のトピックであるセキュリティについて話しましょう。
多くの人の意見では、システムにとってセキュリティは必要条件ではあるが十分条件ではなく、「分散化」と「スケーラビリティ」は「トリプルパラドックス」ではなく「パラドックス」であるとさえ言う人もいます。ブロックチェーン パブリック チェーン システムのパフォーマンス ステータスを説明できるのはバイナリだけです。しかし、本当にそうなのでしょうか?
まず最初に、BTC システムのホワイトペーパーのセキュリティに関する記述を引用して、ブロックチェーン パブリック チェーン システムのセキュリティを、暗号化とプルーフ オブ ワーク (POW) に基づくコンセンサス メカニズムという範囲で定義します。システム全体における悪意のあるノードの計算能力の合計が50%を超えない限り、システムは高確率でセキュリティを保証でき、致命的な「二重支出」(二重支出)詐欺は発生しないという。
このテキストから、ブロックチェーン パブリック チェーン システムのセキュリティ範囲には 2 つの側面があることがわかります。1 つはシステム自体のセキュリティ (クラッシュ防止メカニズム)、もう 1 つはシステム参加者のデータとトランザクションのセキュリティ (プライバシー) です。保護)。
ブロックチェーン パブリック チェーン システムと集中型システムの違いの非常に重要な部分は、「セキュリティ」がシステムのパフォーマンス指標 (暗号化やコンセンサス メカニズムなどのテクノロジによって保証される) であり、全体的なニーズに基づくことができるということです。柔軟な選択と、システムの反復中の置き換えも可能です。
したがって、ブロックチェーンシステムにとって、セキュリティは必要十分条件という形で大まかに定義することも、分散化やスケーラビリティなどのシナリオの要件と切り離して評価することもできない、というのが筆者の見解です。セキュリティ技術。
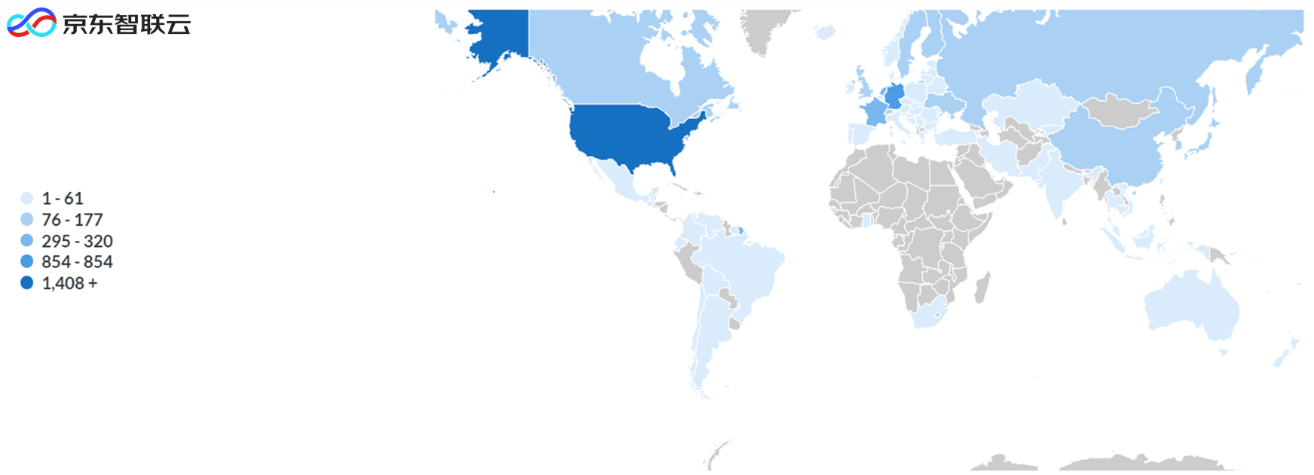
画像の説明
BTCシステムのフルノード分布図(データソース:Jingdong ZhilianクラウドBDSブロックチェーンデータサービス)
(1) コンセンサスメカニズムを狙った標的型攻撃:コンセンサスメカニズムはブロックチェーンシステムの秩序ある運用を維持するための基盤であり、信頼関係を確立していないブロックチェーンノード同士がコンセンサスを通じて新しいブロックに書き込まれたデータを共同で検証します。仕組みや情報の正確性。ブロックチェーンでは、PoW、PoS、BFT などを含む多くのコンセンサス メカニズムが使用されています (前の 2 つの記事で説明しました)。現在、PoW、PoS、および DPoS (Delegated Proof of Stake) メカニズムは大規模かつ長期にわたる実践テストを受けており、その開発は比較的成熟しています。しかし、ブロックチェーンのコンセンサス機構の長期的な開発と応用の中で、計算能力攻撃、フォーク攻撃、ウィッチ攻撃などの標的型攻撃手法も多数派生し、ブロックチェーン上の記録の改ざんなどの被害が発生しています。下の図に示すようにチェーン。
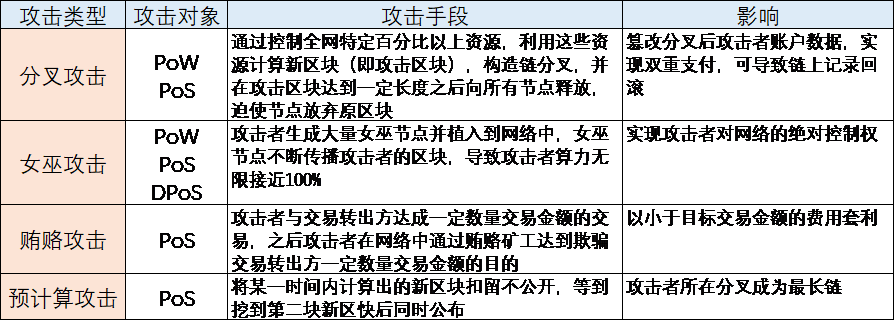
画像の説明
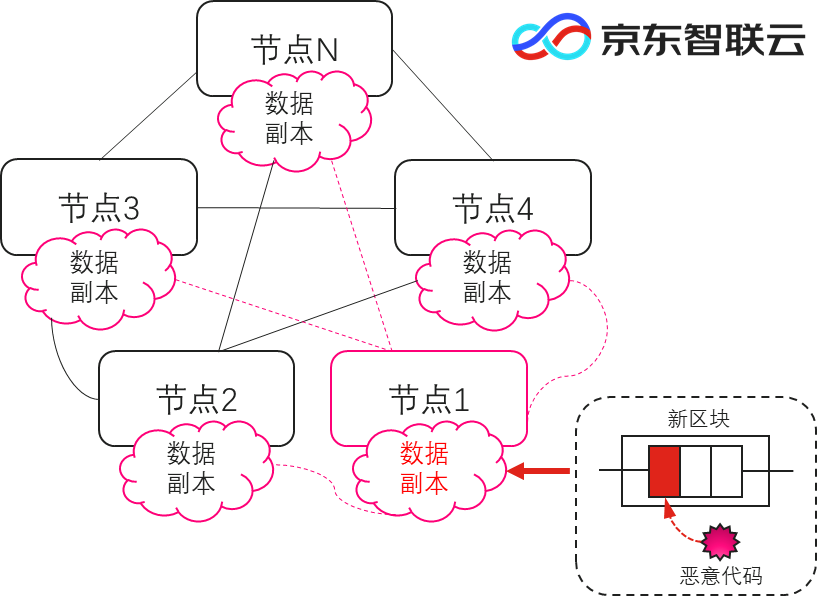
(2) 悪意のあるコードをブロックに埋め込み、分散ストレージメカニズムを使用して迅速な拡散を実現: ブロックチェーンは、オープンソースの共有プロトコルを構築することで、すべてのユーザー側でのデータの同時記録と保存を実現します。データを 1 つまたは複数のセンターに保存する従来の集中型データベースとは異なり、ブロックチェーン システムでは、すべてのユーザー側がデータの完全なコピーを保存できるため、単一または複数のノードが攻撃されることはありません。ネットワーク全体のデータは壊滅的な影響を及ぼします。これにより、ストレージの耐障害性が向上します。ただし、この分散ストレージ メカニズムはセキュリティ上の脅威の面もある程度拡大します。最も典型的なのは、悪意のあるノードがウイルスやトロイの木馬などの悪意のあるコードを新しいブロックに埋め込み、分散メカニズムを使用してネットワーク全体に自発的に拡散する可能性があることです。 、以下の図に示すように、ネットワーク攻撃を開始する機会を待っています。
画像の説明
ブロックチェーン分散ストレージ機構を利用した悪意のあるコード攻撃の模式図
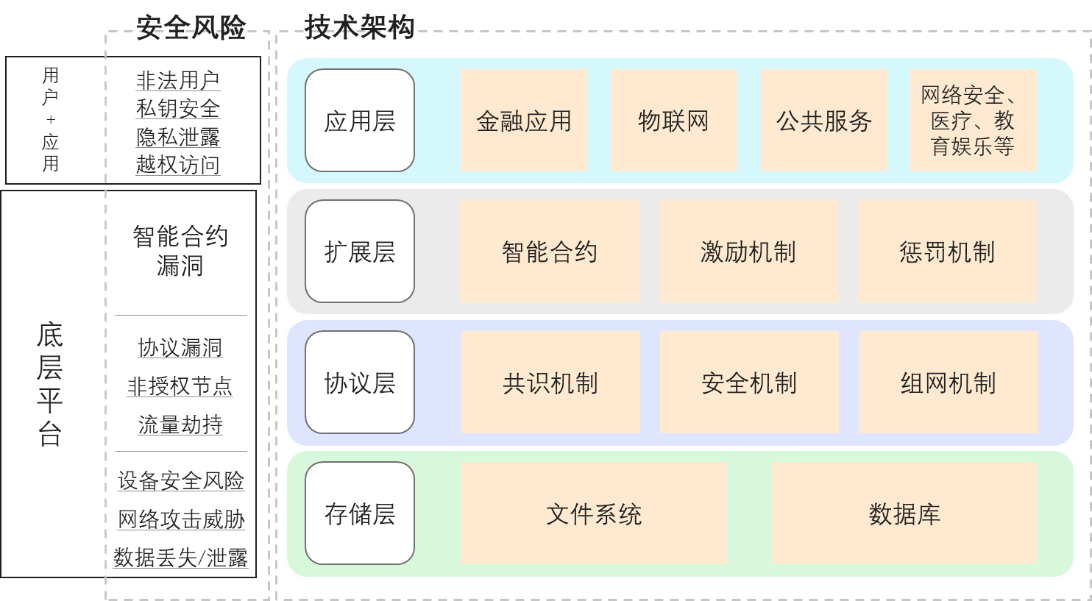
したがって、改ざん防止、分散ストレージ、ユーザーの匿名性などのブロックチェーンの技術的利点は、その開発と応用において多くの革新の余地を提供しますが、現在のさまざまな分野におけるブロックチェーン技術の応用モードはまだ広範な段階にあります。アプリケーションの統合と開発にはまだ長いプロセスが必要ですが、「ICT Institute ブロックチェーン セキュリティ ホワイト ペーパー」では、アプリケーションにおけるブロックチェーン テクノロジーのセキュリティ問題について説明されており、その概要は次のとおりです。
画像の説明
ブロックチェーンの典型的なアプリケーションアーキテクチャに対応するセキュリティリスク
上の図では、4 つのレベルのセキュリティ リスクが次のように要約されています。
ストレージ層: 主なリスクは、インフラストラクチャのセキュリティリスク、ネットワーク攻撃の脅威、データの損失と漏洩などの環境セキュリティの脅威から生じ、最終的にはブロックチェーンデータファイルの信頼性と完全性、および保存されたデータのセキュリティに影響を及ぼします。インフラセキュリティリスク、サイバー攻撃の脅威、データの損失と漏洩の3点。
プロトコル層: 主なリスクは、コアメカニズム (コンセンサスメカニズム、P2P ネットワークメカニズム、暗号技術) の設計欠陥から生じます。これらのコアメカニズムについては、最初の 2 章で紹介しました。これらのコアメカニズムのルール設計が使用される場合、悪意のあるノードの場合、システム自体のセキュリティとトランザクション セキュリティが簡単に侵害されます。これには、プロトコルの抜け穴、トラフィック攻撃、悪意のあるノードの脅威の 3 つの点が含まれます。
拡張層: 主なリスクは、コード実装のセキュリティ ホールから生じます。この層の典型的な実装はスマート コントラクト (またはプログラマブル コントラクト) であるため、スマート コントラクトの適用は比較的遅く開始され、多くの開発者はまだスマート コントラクトの理解が不足しています。契約の安全なコーディング機能により、コード内に多数のセキュリティの抜け穴が発生します。これには、契約開発の抜け穴と契約運用のセキュリティの 2 つの点が含まれます。
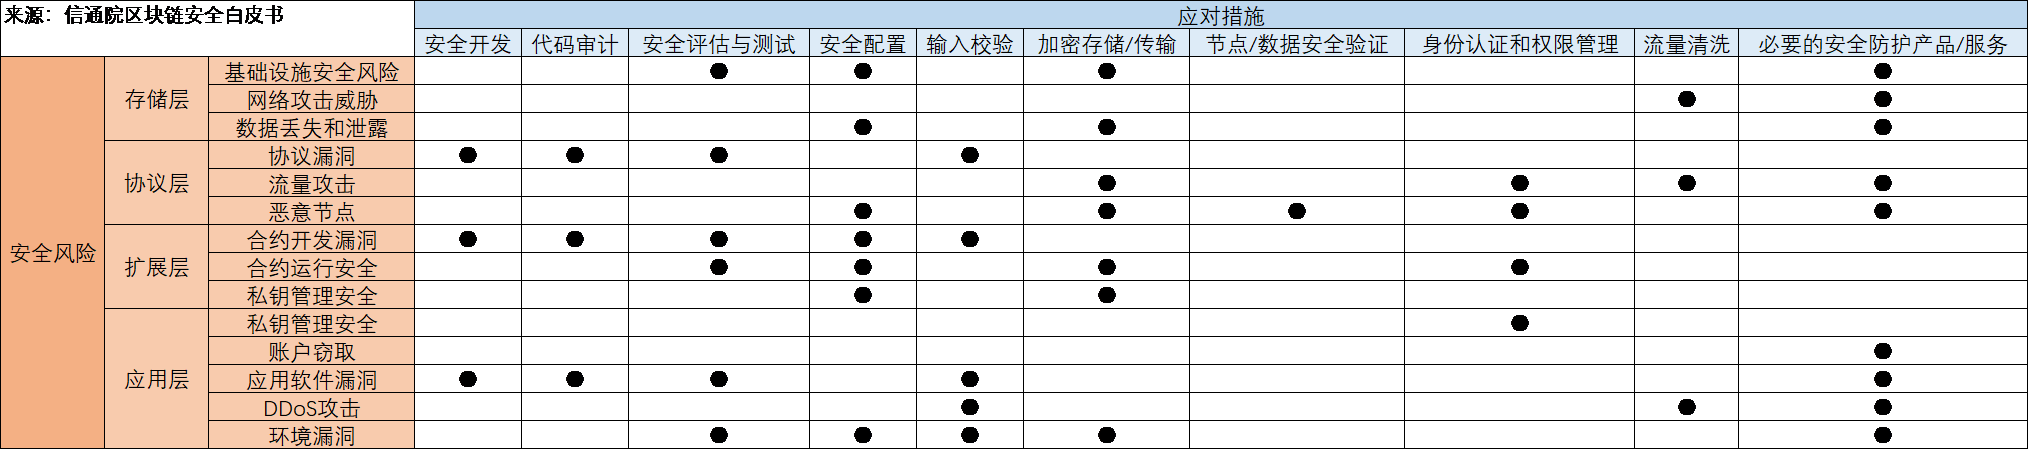
上記のリスクに対処する現在の対策は、次の図に簡単にまとめられています。
画像の説明
ブロックチェーンのリスク対応フレームワーク
ここでは、参考のためにいくつかの具体的な方法をリストします。
(1) 同期と検証に参加するノードの数を増やす: ブロックチェーン パブリック チェーン システムでは、パブリック チェーン ネットワークの正確性と安全性は一部のノードの承認に依存します。たとえば、ビットコインやイーサリアムでは、協定に従って、各マイナーがブロックを掘り出すとき、新しいブロックと履歴内の各ブロックの各トランザクションが正しいことを確認する必要があります。つまり、ビットコインマイナーがブロックを生成するとき、以前のすべてのブロックの正当性を承認しますが、EOS では、スーパーノードが署名を通じてブロックの正当性を承認します。ここではこれを「コンセンサスに参加しているノード」と呼びます。したがって、確認されたすべてのトランザクションがより多くの参加コンセンサス ノード (攻撃者を除く) によって同期および検証されていれば、システム全体のセキュリティを向上させることができます。
(2) ノードがシステムに参加するためのしきい値を増やす: ユーザー参加のしきい値を下げると、システムの分散度が向上する可能性があることを前回の記事で述べました。スケーラビリティ: 一部のコンセンサスメカニズムでは、一般のユーザーはトランザクションの同期と検証に参加せず、いくつかの方法でコンセンサスのために少数の特別なノードを選択します。各参加ノードの準備が整っていると仮定します 十分なコンピュータ リソース (より優れた CPU、より大きなハードディスク、より大きなネットワーク帯域幅など)。現時点では、「最小構成要件」を非常に低く設定する必要はありません。これに応じて、全体的なセキュリティも強化されます。システムはもっと高くなります。
(3) 攻撃応答監視:ブロックチェーン内に特定の「トランザクション設定ファイル」を作成し、特定のブロックチェーン上のトランザクションを監視し、51%攻撃やSybil攻撃などの悪意のある攻撃を検知します。
つまり、ブロックチェーン システムのセキュリティ設計の課題は、悪人によってシステムが破壊されないようにすることです。経済的利益に結びついたオープンなブロックチェーン システムでは、善良な人々だけがシステムに参加するだけでなく、悪人も参加することになります。より多くの悪人がシステムを破壊して利益を得ようとする場合、システム内に悪人がいるときにシステムのセキュリティをどのように確保するかは、従来の意味でのセキュリティ アーキテクチャの技術的な課題であるだけでなく、セキュリティメカニズムの設計。
画像の説明
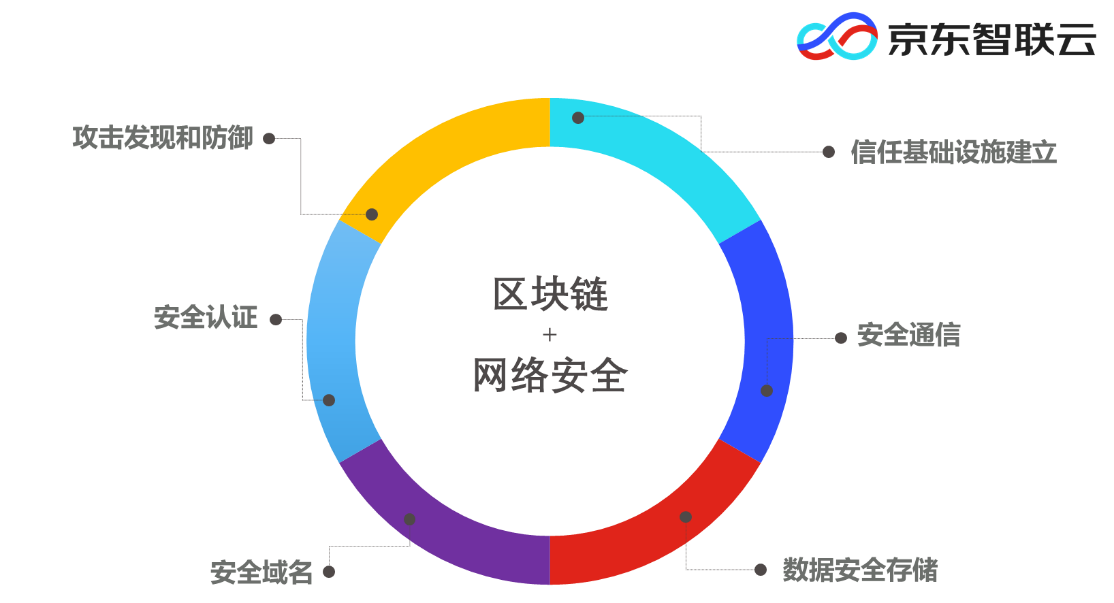
ネットワークセキュリティ分野におけるブロックチェーンの典型的な応用例
最後に、上図に示すように、ブロックチェーン技術の特性を利用して、従来のネットワークセキュリティ分野のセキュリティを強化する方法について説明します。
ブロックチェーンの分散型ポイントツーポイント通信は、容易な接続と大規模なコラボレーションの特徴を持ち、ハッシュ暗号化に基づく匿名性はユーザーのプライバシーを保護し、一意性を証明することもでき、豊富な管理権によりブロックチェーンを実現します。ネットワークとデータのセキュリティ ストレージ、配布と管理の問題、攻撃の発見と防御、セキュリティ認証、安全なドメイン名、信頼インフラストラクチャの確立、安全な通信を解決する効果的な手段として、データ セキュリティ ストレージが積極的に検討されています。
ブロックチェーン ネットワーク セキュリティの具体的な応用例をいくつか示します。
(1) ガードタイム攻撃の発見と防御のケース: データまたはシステムの状態のタイムスタンプ ハッシュを作成し、ルート タイムスタンプ ハッシュが状態を継続的に監視して、ファイル、システム、またはプログラムが許可なくアクセスされていないかどうかを確認します。現在、英国の原子力発電所、治水システム、その他国家の重要なインフラ用途に使用されています。
(3) ブロックスタックセキュアドメイン名:ブロックチェーン上にドメイン名インフラストラクチャを構築し、ドメイン名のハッシュマッピングを確立し、各ネットワークノードでドメイン名の登録、転送およびその他の操作を実行し、ドメイン名の所有者の公開鍵と秘密鍵のペアを保存し、分析を記録する 後者のドメイン名は、元の集中型ドメイン名サービスを分散させ、ハッカーによる攻撃や改ざんが可能な集中型記録がないため、ドメイン名ハイジャックやキャッシュポイズニングなどの従来の攻撃も防ぎます。
画像の説明
ブロックチェーン システム セキュリティの核心: コンセンサス
この一連の記事の最後として、著者は、スケーラビリティ、分散化、セキュリティの観点に関係なく、ブロックチェーン技術の中核となる属性は「コンセンサス」という言葉であると信じています。システムは「マネージャー」から「オーガナイザー」に変換でき、システム構築に参加するノードは連携してブロックチェーン システムの正常な動作を維持し、システムの自律性という目標を達成できます。外部からの攻撃を大幅に防止し、最終的にシステム全体のセキュリティを保証します。
「不可能なトライアングル」は厳密な実証を経て導き出された結論ではなく、業界における各パブリックチェーンの実際の運用状況をまとめたものに過ぎず、不可能なトライアングルの意味はブロックチェーンシステムを設計する際に設計者に伝えることであるアーキテクチャでは、これら 3 つの要素のバランスをとる方法に多大なエネルギーを費やすことなく、特定のアプリケーション シナリオに従ってトレードオフを行う必要があります。
さらに、不可能な三角形は制限ではなく、設計者の思考を正しい方向に導き、さまざまなトレードオフの下でさまざまなシステムを設計できるようにすることを強調する必要があります。
最後に、このシリーズの記事が、ブロックチェーン技術とブロックチェーンシステムがもたらす実際の価値をより多くの視点から知って理解するのに役立つことを心から願っています。