


全景研究報告:加密世界應對量子攻擊,各家都準備好了嗎?


- 核心觀點:量子計算對區塊鏈簽名機制構成真實但非即時的威脅,行業準備度較一年前提升,但主網可用的後量子保護仍極少,整體尚未做好準備。
- 關鍵要素:
- Google 2026年3月白皮書將破解 secp256k1 所需物理量子位元降至不足50萬,交易確認前攻擊窗口約9分鐘,搶先成功率約41%。
- 約690萬枚BTC(佔總供應量約32%)公鑰已暴露,其中約170萬枚位於早期P2PK地址,約500萬枚源於地址重複使用。
- NIST於2024年8月發布FIPS 203/204/205標準,規定易受量子攻擊演算法2030年棄用、2035年禁用;後量子簽名體積為現有64位元組簽名的10至40倍,區塊最多可能膨脹38倍。
- 各鏈進展分化明顯:Algorand、NEAR已上線原生後量子帳戶,以太坊目標約2029年、XRPL 2028年;比特幣兩項BIP仍處草案且無激活路徑。
- 帳戶抽象是關鍵結構性差異:支持帳戶自行更換簽名方案的網絡可逐個遷移,比特幣則依賴新地址類型與多年自願轉移。
- 治理難題懸而未決:全網協調升級、失聯資產(含約170萬枚中本聰時代BTC)處置、性能與成本代價均缺乏共識方案。
原創 | Odaily 星球日報(@OdailyChina)
作者|jk
讀前須知:先弄清五件事
本報告不預設讀者了解密碼學或量子物理的知識;如果你只關心結論,可以直接跳到「核心發現」;在進入正文之前,我們將先用日常的類比把五個關鍵概念講清楚
一、加密貨幣裡的「鑰匙」是怎麼回事
你的比特幣或以太幣並不是存在某個檔案裡,而是登記在區塊鏈上的某個地址名下。要花掉這筆錢,你必須出示一個「數位簽章」,向全網證明你就是這個地址的主人。生成簽章要用到私鑰,私鑰只有你自己知道;驗證簽章則用公鑰,公鑰是公開的,任何人都能拿來核對。
可以把它想成銀行留存的簽名樣本:銀行手裡有你的簽名樣本(公鑰),誰來取錢,銀行拿樣本核對筆跡(驗證簽章),但任何人看著樣本都無法模仿出一模一樣的親筆簽名(推出私鑰)。這套機制今天之所以可靠,是因為從公鑰倒推出私鑰,在數學上被認為難到無法完成。量子電腦的威脅,正是在於它可能讓這件「不可能的事」變得可行。
二、量子電腦改變了什麼
普通電腦破解密碼,像一個人拿著一大串鑰匙一把一把地試,試得再快也要天文數字級的時間。量子電腦並不是試得更快,而是換了一種解題方式:對於某一類特定的數學問題,1994 年提出的 Shor 演算法可以把耗時從「宇宙年齡量級」壓縮到「幾分鐘到幾小時」。
需要強調的是,量子電腦並非萬能。對絕大多數日常計算任務,它沒有優勢。但不幸的是,它擅長的那一類問題,恰好正是今天網際網路和區塊鏈所依賴的公鑰密碼(包括 RSA 和橢圓曲線)所建立的基礎。與此相對,雜湊函數(可以理解為一台把任何輸入攪成固定長度指紋的單向絞肉機)只會被量子演算法小幅加速,因此依靠雜湊構建的安全機制相對穩固。這也解釋了為什麼多數後量子方案都在向「基於雜湊」的方向靠攏。
三、為什麼說「不必恐慌,但不能不管」
眼下的量子電腦還遠遠不能威脅比特幣。破解一把比特幣密鑰所需的是大約 50 萬個物理量子位元,而目前最先進的公開晶片只有一百來個,差距是幾千倍。所以今天不會有人用量子電腦偷走你的幣。
但是時間表上有兩個讓人不安的因素。第一,遷移本身極其耗時:把整條區塊鏈換成新的簽章體系,需要寫程式碼、稽核、測試、協調全網升級,再讓數以億計的使用者把資產搬過去,業內普遍認為需要五到十年。第二,估算數字在迅速下降:一年前還要數百萬個量子位元(可以簡單理解為量子電腦需要破解區塊鏈所需的算力),今年已經降到不足 50 萬。這就像修建一座大橋需要十年,而洪水何時到來無法預測,合理的做法是現在就動工,而不是等水上漲起來。
四、為什麼有些幣更危險
一個地址裡的幣是否危險,取決於公鑰有沒有已經被公開。可以把它想成一個封好的信封:很多地址存放的不是公鑰本身,而是公鑰的雜湊指紋,等於把公鑰封在信封裡,只有當你花這筆錢的時候才會拆開信封。只要信封沒拆,量子電腦就無從下手。
問題在於,有一部分地址的信封早已拆開了。比特幣早期(包括中本聰時代)的一類地址直接把公鑰寫在鏈上,沒有信封;還有大量使用者重複使用同一個地址,第一次花錢時信封被拆開,之後剩餘的幣仍留在同一個地址裡,公鑰就一直公開著。這些就是報告中反覆提到的「暴露」資產,約占比特幣總量的三分之一。另外,即使是封著的信封,在你發起轉帳、交易尚未被確認的短暫窗口裡,公鑰也會被廣播出來,這是一類轉瞬即逝但並非不可能的攻擊機會。
五、所謂「後量子」,到底在解決什麼
解決思路並不複雜:換一把量子電腦也撬不開的新鎖。學界已經提出幾類候選,如基於雜湊的簽章、基於格的簽章,並且由美國 NIST 在 2024 年完成了標準化。真正困難的是接下來的三件事:新鎖更大更重,簽章體積是現在的 10 到 40 倍,直接拖慢交易速度並推高成本;換鎖需要全網同意,而去中心化網路恰恰最難統一共識;以及那些主人已經失聯、永遠不會來換鎖的幣,究竟是凍結、銷毀還是原樣放著,沒有任何方案能讓所有人都滿意。
常見的幾個誤解
誤解之一是「量子電腦一旦出現,所有加密貨幣都會歸零」。事實上,被威脅的是簽章這一個環節,網路可以透過升級簽章方案來應對,各條鏈的進展不同,風險並不均等。
誤解之二是「量子電腦會讓挖礦變得毫無意義」。挖礦依賴雜湊計算,量子演算法只帶來有限的加速,不會推翻工作量證明。
誤解之三是「這是科幻,與我無關」。目前量子電腦確實不能破解比特幣,但監管部門、託管機構和 ETF 發行人已經把它列入正式的風險清單,遷移的時間窗口也已被寫入各國的政策。
核心發現
加密行業對於量子攻擊的準備程度較一年前明顯提高,但能夠在主網上實際使用的後量子保護仍然非常少,整體而言尚未做好準備。
區塊鏈依靠私鑰簽章來證明資產歸屬,簽章的安全性建立在橢圓曲線離散對數這一數學難題之上。經典電腦無法在可行時間內求解該問題,而一台規模足夠大、具備糾錯能力的量子電腦,借助 Shor 演算法,理論上可以由公開的公鑰反推出私鑰,進而轉移他人的資產。後量子密碼,指的就是即便面對量子電腦仍被認為安全的簽章與加密方案。
「橢圓曲線離散對數」聽上去很抽象,可以用一個生活化的比喻來理解。設想在一張形狀特殊的網格上有一個公開的起點,按照固定規則從起點出發連續「跳躍」若干次,最後落在某個位置。你的私鑰就是跳躍的次數,一個極其巨大的隨機數;你的公鑰就是最終落點的位置,會被公開。已知跳躍次數,計算落點很容易,幾百步運算就能完成;反過來,只看到落點,想知道當初跳了多少次,除了把所有可能的次數一個個試過去,目前沒有更好的辦法。比特幣和以太坊使用的曲線,可能的次數多達約 2 的 256 次方,是一個天文數字,即使動用全球所有的電腦,也無法在人類甚至宇宙的壽命內試完。這正是私鑰無法被他人由公鑰推出的原因。
量子電腦之所以構成威脅,是因為它不必一個個去試。Shor 演算法利用量子疊加的特性,同時考察大量可能的次數,並從中提取出跳躍過程隱含的規律,把原本需要天文數字步驟的搜尋,壓縮成規模可控的計算量。換句話說,經典電腦是在大海裡逐滴撈針,而量子電腦找到的是針所在的規律。
具體到一次真實的攻擊,過程大致分為三步:第一步,攻擊者從區塊鏈上讀取某個地址已經公開的公鑰;第二步,用足夠大的量子電腦算出對應的私鑰;第三步,用這把私鑰偽造出一份合法簽章,把該地址裡的幣轉到自己名下。網路無法區分這份簽章是真是假,因為它在數學上與主人親手簽出的完全一樣。這也是為什麼後文反覆強調「公鑰是否已經公開」:公鑰沒有公開,攻擊的第一步就無從開始。
威脅何時來臨?
過去一年間,學界對攻破加密貨幣所需量子資源的估算大幅下降。Google Quantum AI 在 2026 年 3 月發布的白皮書(合著者包括史丹佛大學的 Dan Boneh 和以太坊基金會的 Justin Drake)給出了針對 secp256k1 曲線的兩套攻擊電路,分別需要不超過 1,200 和 1,450 個邏輯量子位元。邏輯量子位元指經過糾錯、可以可靠計算的量子位元,折算為實際硬體,在錯誤率約為千分之一的超導路線上,所需物理量子位元不足 50 萬個,完整執行約需 18 至 23 分鐘。由於約一半的計算可以提前完成,一旦某個公鑰在交易廣播時被披露,攻擊者只需約 9 分鐘即可推出私鑰。CoinDesk 在報導中提到,這意味著攻擊者有大約 41% 的機率在原交易被確認之前改走資金。富比士認為,這一結果較此前動輒數百萬物理量子位元的估算縮減了約 20 倍。
量子位元可以簡單理解為量子電腦需要破解區塊鏈所需的算力,相應來說,Q-day 就是指足夠強大的量子電腦出現的那一天。
Craig Gidney 在 2025 年 5 月的預印本中指出,破解 RSA-2048 所需的含噪量子位元已降至不足 100 萬個,而他與 Ekerå 在 2019 年的估算為 2,000 萬個。加州理工學院、Oratomic 和加州大學柏克萊分校在白皮書發布當日提交的另一份預印本則聲稱,使用中性原子路線,1 萬至 2.6 萬個量子位元便可能足夠,但這一結論來自模擬,尚無硬體驗證。此外,Google 並未公開攻擊電路本身,只用零知識證明來說明電路有效,這是該領域首次採用的「負責任披露」方式。
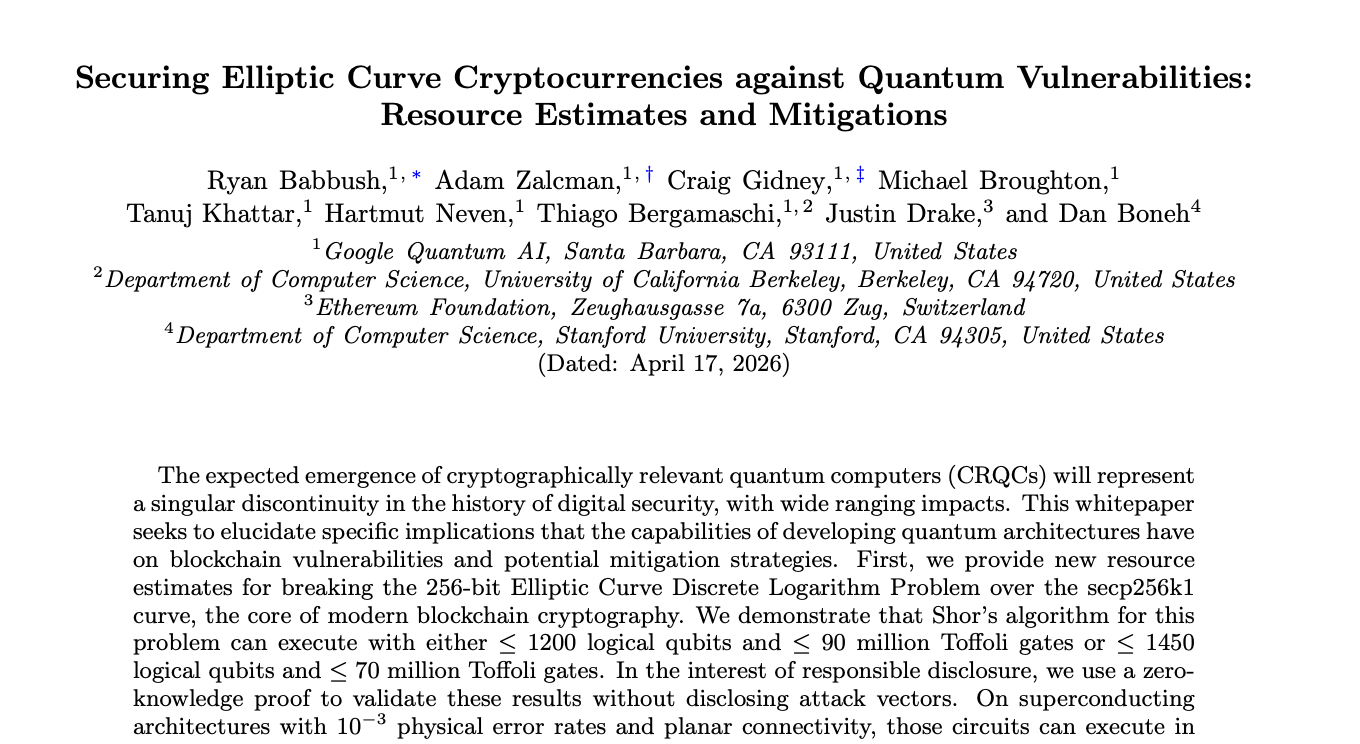
Google 論文截圖,來源:arxiv
然而,不必恐慌的原因是,硬體現狀與上述估算之間仍有很大差距。Google 的 Willow 晶片只有 105 個量子位元,公開演示中成功破解的最大橢圓曲線密鑰只有 15 位,而比特幣使用的是 256 位密鑰。Project Eleven 為此頒發的 Q-Day 獎也存在爭議,比特幣開發者認為該次輸出與隨機猜測沒有顯著區別。
關於何時會出現具備實際破解能力的機器,專家判斷大體集中在 2030 年代初至中期,並且 2030 年之前也有風險。Coinbase 顧問委員會表示,無法確信到 NIST 設定的 2035 年遷移期限時仍不會出現此類機器。Charles Hoskinson 認為 2033 年前出現商用級量子電腦的機率超過一半,Nic Carter 則估計比特幣到 2035 年易受攻擊的機率為 70%至 80%。Google 已將自身的後量子遷移時間表設定在 2029 年。
風險的性質與暴露規模
對於公開帳本,主要風險是簽章偽造,即攻擊者在公鑰已暴露的前提下推出私鑰並盜取資產,而不是業界常說的「先收集、後解密」。公鑰已經出現在鏈上的地址,其資產在大型量子電腦出現之日便處於「靜態暴露」狀態;僅以雜湊值作為地址、且從未花費過的資產,則只在交易廣播到被確認的短暫窗口內暴露。「先收集、後解密」的威脅主要落在隱私幣上,因為今天記錄下來的交易,未來可能被回溯性地去匿名化。雜湊函數本身並非薄弱環節:SHA-256 和 Keccak 在量子演算法面前僅損失平方根級別的安全強度,工作量證明挖礦和基於雜湊的承諾總體上仍然安全,這也是多數後量子方案傾向於基於雜湊的原因。
暴露的資產規模相當可觀。Coinbase 顧問委員會估計,約 690 萬枚 BTC(約占總供應量的 32%)的公鑰已暴露在鏈上,其中約 170 萬枚位於約 2 萬個早期的 P2PK 地址,約 500 萬枚源於地址重複使用,包括部分大型交易所的冷錢包。BIP-361 的作者給出的比例略高,稱截至 2026 年 3 月 1 日超過 34%。相比之下,Ripple 稱只有 0.03%的 XRP 存放於公鑰已暴露的休眠帳戶。各方數字的差異主要源於對 P2PK、地址重用和 Taproot 輸出的統計口徑不同。
各條鏈的進展與分化
就實際進展而言,各條鏈已明顯分化。QRL 自 2018 年起即以原生後量子簽章運行,Algorand 於 2026 年 8 月上線原生 Falcon 帳戶,NEAR 於 2026 年 7 月上線 ML-DSA 帳戶,Starknet 的 Falcon 帳戶已在主網運行但尚未稽核,Tezos 的相關程式碼已隨升級進入主網,但預設關閉。以太坊(約 2029 年)、XRPL(2028 年)、Sui(2027 年第一季)、Stellar 和 Hedera(2027 年前後)已有帶日期的路線圖,Solana 選定了 Falcon 但未設時間表,Cosmos SDK 已發布支援,但需由各鏈自行啟用。比特幣的兩項相關提案仍處於草案階段,缺乏啟用路徑;Cardano 仍在研究階段;Monero、Avalanche 和 BNB Chain 則沒有正式計畫。
帳戶抽象是其中最重要的結構性差異。帳戶可以自行更換簽章方案、無需整條鏈統一分叉的網路(Starknet、Algorand、NEAR、Sui、Aptos,以及 EIP-8141 落地後的以太坊),可以讓使用者逐個遷移;比特幣的帳戶模型不具備這種靈活性,遷移只能依靠新的地址類型和多年的自願轉移。
難點在於治理:怎麼確保所有人行動一致?
密碼學方案本身已有標準可循,真正懸而未決的是治理與工程問題。
首先是如何協調軟分叉或硬分叉,使整個網路同步升級。其次是對始終沒有遷移的資產如何處置,包括約 170 萬枚中本聰時代的 BTC,究竟是凍結、撤銷還是維持原狀,目前只有少數鏈作出了明確表態。第三是新簽章比現有的 64 位元組簽章大 10 至 40 倍,將直接拖累交易吞吐並推高成本。Ripple 指出,Dilithium 簽章約為現有簽章的 40 倍;Coinbase 顧問委員會警告,切換後區塊大小最多可能膨脹 38 倍;Hoskinson 則提醒,Cardano 過早切換可能使網路速度下降約 10 倍。
標準與監管
傳統金融與政府部門已經給出明確的遷移時間表,加密行業各條鏈正是在這一背景下被推動著行動。其中最關鍵的是美國 NIST 的後量子標準,它既劃定了區塊鏈可以選用的簽章方案,也規定了舊演算法退場的期限。
業內的黃金標準:NIST 標準
NIST 是美國國家標準與技術研究院,隸屬美國商務部,負責制定技術標準。它在密碼學領域的標準(如 AES、SHA 雜湊)被全球廣泛採用。2024 年 8 月,它發布了首批後量子密碼標準,所以多數區塊鏈的後量子方案都以它為準。
NIST 於 2024 年 8 月 13 日正式發布了三項後量子標準,第四項仍在制定之中。FIPS 203(ML-KEM)是一種密鑰封裝機制,用於加密通訊,





