


Khi tài khoản trở nên «có thể lập trình»: Sự tiết chế và đánh đổi từ EIP-7702, ERC-4337 đến Native AA


- Quan điểm cốt lõi: Trừu tượng hóa tài khoản thúc đẩy tài khoản Ethereum chuyển từ mô hình khóa riêng tư cố định sang hệ thống có thể lập trình, nhưng đằng sau sự tiện lợi là sự suy giảm tính xác định an toàn; ví cần cân nhắc thận trọng giữa đổi mới tính năng và an toàn tài sản người dùng, trừu tượng hóa tài khoản gốc (Native AA) có thể là hướng đi tối ưu hơn về lâu dài.
- Yếu tố then chốt:
- EIP-7702 cho phép EOA ủy thác thực thi hợp đồng thông minh, một lần ủy quyền có thể thay đổi toàn bộ ranh giới hành vi của tài khoản, rủi ro có thể lan từ một giao dịch đơn lẻ đến toàn bộ tài sản.
- ERC-4337 tách xác minh, thực thi và thanh toán Gas thành nhiều mô-đun, chuỗi thành phần phức tạp, ví phải chịu chi phí tương thích, bảo trì và kiểm tra an toàn cao hơn.
- EOA truyền thống tuy trải nghiệm cồng kềnh, nhưng mối quan hệ kiểm soát tài khoản và quy tắc xác minh tương đối xác định, lợi ích an toàn này từ lâu đã bị đánh giá thấp.
- imToken chọn thận trọng quan sát EIP-7702, dừng đầu tư sản phẩm hóa mới cho ERC-4337, chuyển sang nghiên cứu Native AA.
- Quỹ Ethereum đã đưa Native AA vào hướng cốt lõi «Improve UX», EIP-8141 (Frame Transactions) là đề xuất tiêu biểu, hiện vẫn ở giai đoạn Draft.
- Mục tiêu của Native AA là giảm sự phụ thuộc vào cơ sở hạ tầng ngoại vi như Bundler, Relayer, giảm chi phí Gas bổ sung và độ phức tạp kiến trúc.
Nếu trong thập kỷ qua, nhiệm vụ cốt lõi nhất của ví crypto là quản lý khóa riêng, ký giao dịch và hiển thị tài sản, thì trong thời gian tới, ví có thể sẽ phải đảm nhận nhiều việc hơn.
Người dùng không còn muốn trả Gas riêng cho từng giao dịch, muốn chỉ một lần ký là có thể hoàn thành nhiều bước thao tác, muốn dùng stablecoin để trả phí giao dịch, thậm chí muốn thông qua khôi phục xã hội, khóa phiên và quản lý quyền hạn linh hoạt để thoát khỏi sự phụ thuộc tuyệt đối vào một khóa riêng duy nhất.
Đằng sau những nhu cầu này, tất cả đều hướng tới cùng một hướng kỹ thuật: Trừu tượng hóa tài khoản (Account Abstraction, AA).
Với sự phát triển của các giải pháp như EIP-7702 và ERC-4337, tài khoản Ethereum đang dần chuyển từ mô hình thực thi giao dịch tương đối cố định trong quá khứ sang một hệ thống tài khoản linh hoạt hơn, có thể lập trình được.
Nhưng vấn đề cũng theo đó mà đến.
Khi một tài khoản không chỉ có thể nhận tài sản, ký giao dịch, mà còn có thể thực thi logic hợp đồng thông minh phức tạp, quản lý các cấp độ ủy quyền khác nhau, thậm chí do bên thứ ba trả Gas thay, liệu người dùng đang có được nhiều khả năng kiểm soát hơn, hay đang đưa vào nhiều rủi ro bảo mật mà bản thân không thể hiểu?
1. Từ EOA đến AA: Tại sao tài khoản Ethereum cần trở nên "có thể lập trình"?
Để hiểu về trừu tượng hóa tài khoản, trước tiên cần quay lại mô hình tài khoản cơ bản nhất của Ethereum.
Trong một thời gian dài, người dùng thông thường chủ yếu sử dụng EOA (Externally Owned Account, tài khoản sở hữu bên ngoài), chúng được kiểm soát bởi khóa riêng, người dùng ký giao dịch thông qua khóa riêng, cấu trúc tài khoản tổng thể đơn giản, quan hệ quyền hạn rõ ràng, đường dẫn thực thi giao dịch cũng tương đối dễ hiểu.
Nhưng thiết kế này cũng tồn tại một số hạn chế về trải nghiệm.
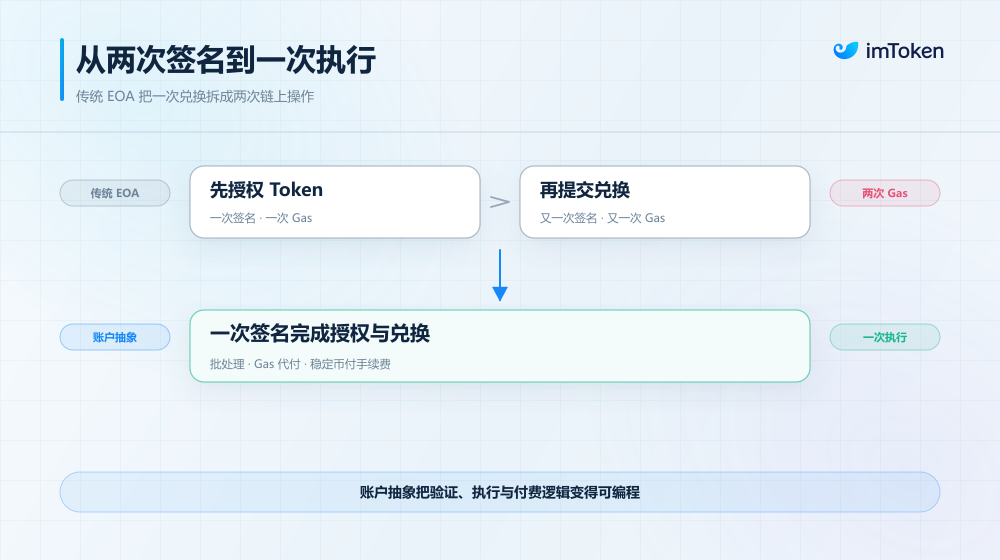
Ví dụ, người dùng muốn hoàn thành một lần đổi token trên Uniswap, thường cần phải ủy quyền ERC-20 Token trước, sau đó mới gửi giao dịch đổi, điều này có nghĩa là hai thao tác on-chain độc lập, hai lần ký, và hai lần trả Gas.
Nếu người dùng muốn dùng USDT để trả Gas, hoặc để ứng dụng chịu chi phí giao dịch thay mình, EOA truyền thống cũng không thể trực tiếp hoàn thành những việc này thông qua logic xác minh của chính tài khoản.
Quan trọng hơn, nắm được khóa riêng gần như là nắm được toàn bộ quyền kiểm soát tài khoản, người dùng rất khó trực tiếp thiết lập giới hạn chi tiêu hàng ngày ở cấp tài khoản, giới hạn quyền hạn ứng dụng, hoặc cấu hình các quy tắc ký khác nhau cho các tình huống sử dụng khác nhau.
AA cố gắng thay đổi chính những hạn chế này.
Tư tưởng cốt lõi của nó là làm cho logic xác minh, thực thi và thanh toán phí của tài khoản trở nên có thể lập trình được, để người dùng không còn chỉ có thể dựa vào một bộ quy tắc ký khóa riêng cố định, mà có thể định nghĩa tài khoản xác minh danh tính, thực thi thao tác và thanh toán phí theo nhu cầu (đọc thêm《"Thuế tài khoản" 3,35 tỷ USD: Khi EOA trở thành chi phí hệ thống, AA có thể mang lại gì cho Web3?》)
Suy cho cùng, giá trị lớn nhất của trừu tượng hóa tài khoản là cho phép ví hoàn thành những thao tác khó thực hiện trong quá khứ, nhưng từ góc độ bảo mật, vấn đề lại xuất hiện chính ở đây.
Dù sao, trong quá khứ người dùng chỉ cần quan tâm liệu mình có đang ký một giao dịch đúng hay không, và liệu chữ ký có bị lợi dụng độc hại hay không; trong khi ở hệ thống tài khoản thông minh, một lần ủy quyền trông có vẻ bình thường, đằng sau có thể liên quan đến mã thực thi tài khoản, mô-đun quyền hạn, dịch vụ thanh toán bên thứ ba, và sự phối hợp giữa nhiều vai trò khác nhau.
Người dùng có thể chỉ thấy một lần xác nhận, nhưng thực tế có thể là sự thay đổi của toàn bộ logic kiểm soát tài khoản.
Từ góc độ biện chứng này, tài khoản EOA truyền thống thực sự có vẻ cồng kềnh về trải nghiệm, nhưng nó đã cung cấp cho toàn bộ thế giới crypto một lợi ích bảo mật dễ bị đánh giá thấp trong thời gian dài — tính xác định tương đối của quan hệ kiểm soát tài khoản và quy tắc xác minh.
Người dùng nắm giữ khóa riêng và trực tiếp ký ủy quyền giao dịch, mặc dù rủi ro rò rỉ khóa riêng, ủy quyền độc hại và lừa đảo luôn tồn tại, nhưng bản thân tài khoản không cần tải logic hợp đồng thông minh phức tạp để phán quyết việc xác minh và thực thi từng giao dịch.
AA thì phá vỡ cấu trúc đơn nhất này.
2. Mặt khác của sự tiện lợi AA: Khi tài khoản mất đi "tính xác định"
Khi tài khoản có khả năng lập trình và thực thi hàng loạt mạnh hơn, đối tượng mà người dùng ký nhầm có thể không còn chỉ là ủy quyền của một token nào đó, mà còn có thể liên quan đến ủy thác tài khoản, mô-đun thực thi và quyền hạn thao tác rộng hơn, một khi những quyền hạn này thiếu ranh giới rõ ràng, rủi ro sẽ nhanh chóng lan từ một giao dịch đơn lẻ sang toàn bộ tài khoản.
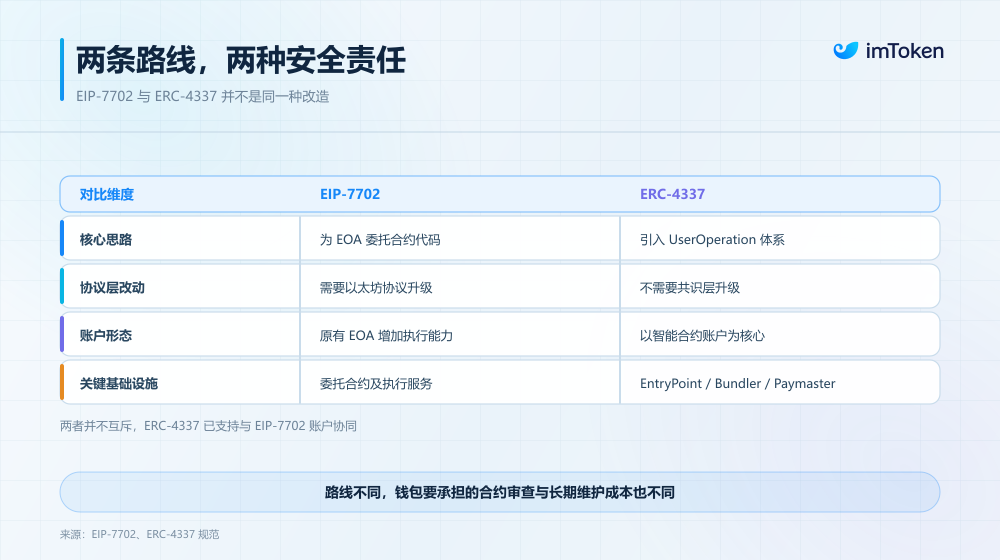
Đây cũng là lý do tại sao, dưới hướng AA, EIP-7702 và ERC-4337 mặc dù đều cải thiện trải nghiệm tài khoản, nhưng mức độ rủi ro phơi bày ở cấp độ bảo mật ví lại hoàn toàn khác nhau — cần lưu ý rằng, hai giải pháp này không hoàn toàn loại trừ lẫn nhau, giải pháp sau đã bao gồm hỗ trợ tương thích với giải pháp trước, ở đây tách hai giải pháp ra thảo luận chủ yếu là để hiểu cách triển khai tài khoản điển hình của chúng, cũng như những thách thức khác nhau mà chúng đối mặt ở cấp độ bảo mật sản phẩm.
1. EIP-7702: Một lần ủy quyền, có thể thay đổi ranh giới hành vi của toàn bộ tài khoản
Mệnh đề bảo mật đáng cảnh giác nhất của EIP-7702 nằm ở ủy thác tài khoản (Delegation).
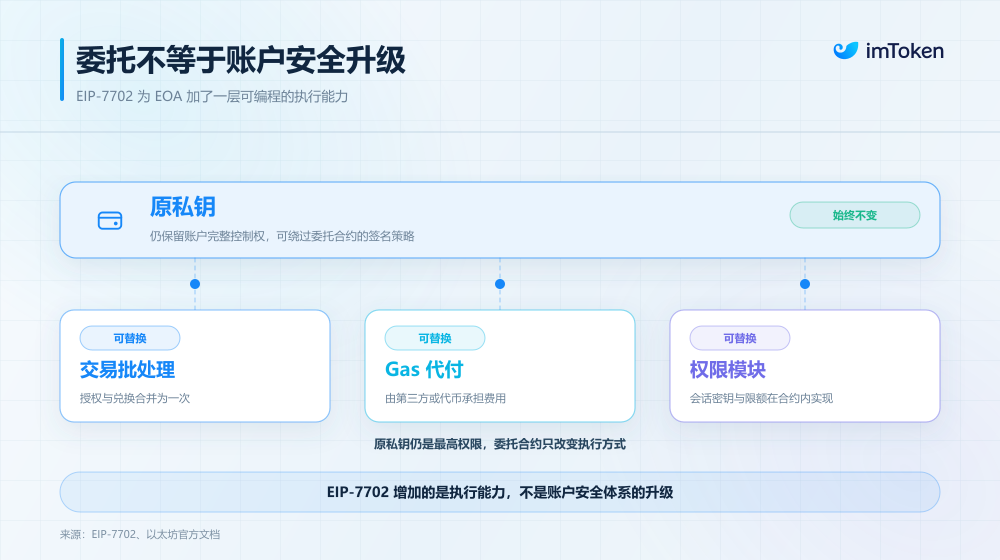
Thông qua việc ký một tin nhắn ủy quyền, EOA vốn có quy tắc cố định có thể ủy thác chính mình cho một địa chỉ hợp đồng thông minh đã được triển khai, và trực tiếp chạy theo mã hợp đồng đó.
Hợp đồng được kiểm toán đầy đủ, quyền hạn chặt chẽ, thực sự có thể cấp cho tài khoản hiện có khả năng giao dịch hàng loạt, trả Gas thay với chi phí thấp; nhưng một khi ủy thác nhầm cho hợp đồng độc hại hoặc hợp đồng có lỗ hổng nghiêm trọng, rủi ro sẽ trực tiếp xuyên thấu đến tài sản trong tài khoản.
Điều này có sự khác biệt rõ ràng so với tương tác DApp thông thường. Khi ký nhầm ủy quyền độc hại trong ứng dụng DeFi, rủi ro thường trước tiên rơi vào phạm vi quyền hạn được xác định bởi token cụ thể, hạn mức ủy quyền và hợp đồng mục tiêu; nhưng nếu người dùng cấp hạn mức vô hạn, tổn thất cũng có thể rất nghiêm trọng.
Trong khi đó, trong tình huống ủy thác của EIP-7702, mã được ủy quyền chạy trực tiếp trong ngữ cảnh tài khoản, nếu mã ủy thác có khả năng chuyển tài sản hoặc gọi hợp đồng không bị giới hạn, rủi ro có thể mở rộng từ ủy quyền token cụ thể sang toàn bộ tài khoản, ảnh hưởng đến ETH, các tài sản ERC-20 khác nhau và các thao tác giao dịch tiếp theo.
Tuy nhiên EIP-7702 không tước đi quyền kiểm soát của khóa riêng gốc đối với EOA, ngay cả khi người dùng ủy thác tài khoản cho hợp đồng có logic đa chữ ký, khóa riêng gốc vẫn có thể trực tiếp kiểm soát tài khoản, bỏ qua một số chính sách chữ ký do hợp đồng ủy thác thiết lập.
Nói cách khác, việc bổ sung khả năng thực thi hợp đồng thông minh cho EOA không đồng nghĩa với việc tự động thắt chặt ràng buộc quyền hạn của khóa riêng tầng dưới. Tương tự, mặc dù người dùng có thể hủy ủy thác bằng cách ủy quyền lại cho địa chỉ rỗng, nhưng hành động hủy bỏ không thể khôi phục các giao dịch chuyển tài sản và thay đổi trạng thái on-chain đã xảy ra.
Điều này cũng quyết định rằng ví tuyệt đối không thể đơn giản coi EIP-7702 là một phương thức ký mới, mà phải xây dựng lại toàn bộ hệ thống phòng thủ bảo mật xoay quanh giao diện ủy quyền, nhận diện hợp đồng, hiển thị quyền hạn, hủy ủy thác và cảnh báo kiểm soát rủi ro.
2. ERC-4337: Rủi ro không chỉ nằm ở hợp đồng tài khoản
Khác với việc cải tạo EOA hiện có, ERC-4337 tách xác minh tài khoản, thực thi giao dịch và thanh toán Gas thành các mô-đun độc lập, trao cho nhà phát triển không gian kết hợp linh hoạt, nhưng cũng khiến ví phải gánh chi phí quản lý thành phần phức tạp hơn.
Một UserOperation từ khi tạo đến khi lên chuỗi, thường phải trải qua một chuỗi phối hợp hoàn chỉnh: ví tạo thao tác và hoàn thành ký → Bundler nhận UserOperation, và thông qua logic xác minh mô phỏng của EntryPoint để kiểm tra off-chain → Bundler đóng gói thao tác đã vượt qua xác minh, gửi đến EntryPoint trên chuỗi → EntryPoint lại thực hiện logic xác minh tài khoản và bên thanh toán, và sau khi vượt qua thì thực thi thao tác thực tế.
Nếu liên quan đến trả phí thay, còn cần Paymaster tham gia xác minh và thanh toán phí; nếu cần tạo tài khoản thông minh mới, thì có thể liên quan đến việc triển khai và khởi tạo hợp đồng Factory.
Khi số lượng thành phần tăng vọt, ví phải đồng thời đối mặt với những thách thức phức tạp hơn về tương thích, độ tin cậy vận hành và kiểm tra bảo mật, ngoài ra, vì tài khoản thông minh không phải là lắp thêm một công tắc chức năng vào EOA hiện có, việc triển khai hợp đồng, phương thức xác minh chữ ký, cấu hình mô-đun, phiên bản EntryPoint và cơ sở hạ tầng hỗ trợ của nó, đều sẽ ảnh hưởng sâu sắc đến con đường phát triển trong tương lai.
Khi Ethereum dần tiến tới Native AA, việc tài khoản hiện có tương thích với giao thức mới như thế nào, quyền hạn ban đầu được di chuyển ra sao, địa chỉ tài khoản và tài sản duy trì tính liên tục như thế nào, đều cần được xem xét trước.
Suy cho cùng, đối với ví, chi phí thực sự của việc tích hợp một công nghệ ngày





