


Từ những năm 1990 đến nay: Bitcoin và sự tiếp nối của cypherpunk


Tiêu đề gốc: "Hàng khô | Sự tiếp nối của Bitcoin và Cypherpunk", tác giả Jameson Lopp
Từ Bitcoin đến chuỗi khối đến sổ cái phân tán, lĩnh vực tiền điện tử đang thay đổi nhanh đến mức khó có thể biết được nó đang hướng tới đâu.
Tuy nhiên, chúng ta vẫn có thể tìm thấy một số dấu vết. Mặc dù có nhiều công nghệ đổi mới trong ngành công nghiệp tiền điện tử, nhưng tất cả chúng đều dựa trên hàng thập kỷ nghiên cứu của những người đi trước. Bằng cách truy tìm lịch sử này, chúng ta có thể hiểu được động lực đằng sau phong trào Bitcoin và từ đó hiểu được tầm nhìn của Bitcoin cho tương lai.
Trước những năm 1970, mật mã chủ yếu được sử dụng bí mật bởi các cơ quan quân sự và cơ quan gián điệp. Tuy nhiên, hai ấn phẩm đã đưa mật mã học trở thành tâm điểm chú ý: Tiêu chuẩn mã hóa dữ liệu do chính phủ Hoa Kỳ xuất bản và Mật mã khóa công khai mới, cuốn sách xuất bản đầu tiên về mật mã khóa công khai của Tiến sĩ Whitfield Diffie và Tiến sĩ Martin Hellman. .
Vào những năm 1980, Tiến sĩ David Chaum đã viết nhiều bài báo về mật mã. Một trong những bài báo, "Bảo mật mà không cần nhận dạng: Hệ thống giao dịch khiến Big Brother trở thành một thứ của quá khứ," đề cập đến tiền kỹ thuật số ẩn danh và hệ thống danh tiếng ẩn danh.
Trong vài năm tới, những ý tưởng này kết hợp lại để tạo thành một phong trào.
Vào cuối năm 1992, Eric Hughes, Timothy C May và John Gilmore đã thành lập một nhóm nhỏ họp hàng tháng tại Cygnus Solutions, công ty của John Gilmore ở Khu vực Vịnh San Francisco. Nhóm có một cái tên dí dỏm là "cypherpunks (cypherpunks)", viết tắt của "cipher (mật khẩu)" và "cyberpunk (công nghệ mạng)".
Danh sách gửi thư của cypherpunks đã được tạo vào khoảng thời gian này. Vài tháng sau, Eric Hughes xuất bản "A Cypherpunk's Manifesto". Anh đã viết:
"Trong thời đại điện tử, quyền riêng tư là điều kiện tiên quyết cho một xã hội cởi mở. Quyền riêng tư không được nhầm lẫn với bí mật. Điều riêng tư là điều bạn không muốn mọi người biết, và bí mật là điều bạn không muốn ai biết. biết. Quyền riêng tư là tiết lộ bản thân bạn với thế giới một cách có chọn lọc."
Nghe có vẻ hợp lý. Nhưng bạn có thể đang nghĩ, tôi không phải là một cypherpunk, tôi không làm gì sai, tôi phải che giấu điều gì? Nhưng như Bruce Schneier nói, "không cần phải che giấu" mọi người hiểu sai tiền đề: không chỉ tội phạm mới cần quyền riêng tư và việc sử dụng các biện pháp bảo vệ quyền riêng tư không có nghĩa là có ma.
Ví dụ, bạn treo rèm cửa sổ để ngăn người ngoài nhìn vào nhà. Điều này không có nghĩa là bạn đang tham gia vào bất kỳ điều gì bất hợp pháp hoặc vô đạo đức, chỉ là bạn lo lắng về những hậu quả tiêu cực có thể xảy ra khi tiếp xúc với thế giới bên ngoài.
Nếu bạn đang đọc bài viết này, bạn sẽ thấy mình là người hưởng lợi trực tiếp từ phong trào cypherpunk.
Dưới đây là một số cypherpunks nổi tiếng và những đóng góp của họ:
Jacob Appelbaum: Nhà phát triển Tor
Julian Assange: Người sáng lập WikiLeaks
Tiến sĩ Adam Back: Người phát minh ra Hashcash và người sáng lập Blockstream
Bram Cohen: Người phát minh ra BitTorrent
Hal Finney: Tác giả chính của PGP 2.0 và người tạo ra Proof of Work có thể tái sử dụng
Tim Hudson: Đồng tác giả của SSLeay (tiền thân của OpenSSL)
Paul Kocher: Đồng tác giả của SSL 3.0
Moxie Marlinspike: Người sáng lập Open Whisper Systems (nhà phát triển Signal)
Steven Schear: Người đề xuất khái niệm "con chim hoàng yến"
Bruce Schneier: Tác giả nghiên cứu bảo mật nổi tiếng
Zooko Wilcox-O'Hearn: Nhà phát triển DigiCash và Người sáng lập Zcash
Philip Zimmermann: Người đề xuất PGP 1.0
(Ghi chú của người dịch: Hầu hết những thành tựu này là về quyền riêng tư trên Internet và một số đã trở thành cơ sở hạ tầng Internet, chẳng hạn như SSL.)
những năm 1990
Trong suốt 10 năm từ những năm 1980 đến những năm 1990, cuộc chiến mật mã đã nổ ra và chính phủ Hoa Kỳ đã cố gắng giết chết xu hướng thương mại của công nghệ mật mã.
Trong thời kỳ này, mật mã gần như được độc quyền hoàn toàn như một công nghệ quân sự và công nghệ mã hóa được đưa vào danh mục thứ 13 trong Danh sách bom, đạn của Hoa Kỳ và "xuất khẩu" bị nghiêm cấm.
Do hạn chế xuất khẩu, mã hóa SSL "có thể xuất khẩu" chỉ hỗ trợ độ dài khóa 40 bit, có thể bị bẻ khóa bằng máy tính cá nhân trong vài ngày.
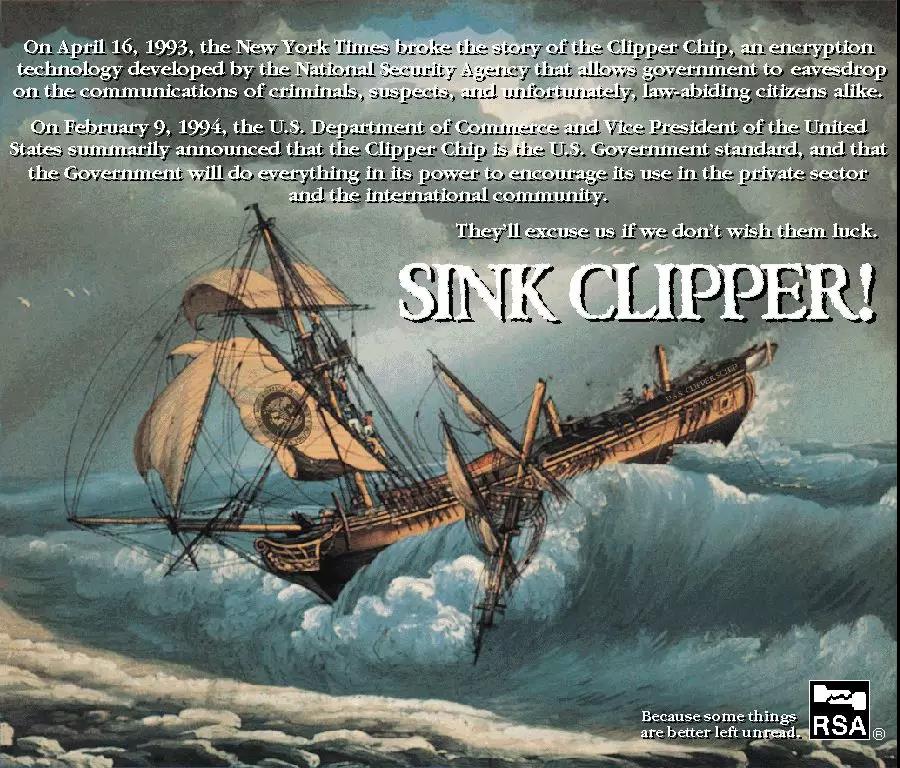
Chính phủ Hoa Kỳ cuối cùng đã từ bỏ mật mã do những người theo chủ nghĩa tự do dân sự và những người ủng hộ quyền riêng tư phàn nàn rằng chính phủ Hoa Kỳ đã vi phạm quyền riêng tư của công dân, sự phổ biến của phần mềm mã hóa bên ngoài Hoa Kỳ và việc Matt Blaze hack thành công chip Clipper bằng một cửa hậu được đề xuất bởi chính phủ Hoa Kỳ.độc quyền.
Năm 1997, Tiến sĩ Adam Back đã phát minh ra Hashcash. Hashcash là một cơ chế chống thư rác khiến những kẻ gửi thư rác mất tiền bằng cách tăng hiệu quả chi phí (thời gian và tính toán) của việc gửi email.
Adam Back cho rằng Hashcash sẽ dễ sử dụng hơn digicash của Chaum vì người dùng không cần tạo tài khoản. Ngoài ra, Hashcash cũng đã thực hiện một số biện pháp để ngăn chặn các cuộc tấn công "chi tiêu gấp đôi".
Cuối năm 1998, Wei Dai đề xuất ý tưởng về "b-money" để thực thi các thỏa thuận giữa những người tham gia ẩn danh. Ông đưa ra hai khái niệm thú vị, tôi nghĩ bạn sẽ không cảm thấy xa lạ. Khái niệm đầu tiên là cho phép mỗi người tham gia duy trì một cơ sở dữ liệu độc lập để ghi lại quyền sở hữu tiền của người dùng; khái niệm thứ hai là một biến thể của khái niệm thứ nhất, trong đó một số người tham gia ghi lại số dư tài khoản của người dùng. Người tham gia cần trả một khoản tiền gửi để ngăn chặn độc ác.
Bitcoin đã áp dụng khái niệm đầu tiên và nhiều dự án tiền điện tử khác đã áp dụng một biến thể của khái niệm thứ hai (cái mà chúng ta gọi là Proof of Stake).
Thế kỷ 21
Rõ ràng, các cypherpunks đã xây dựng dựa trên nghiên cứu của nhau trong nhiều thập kỷ, thử nghiệm và tạo ra khuôn khổ cần thiết trong những năm 1990. Tuy nhiên, điều quan trọng nhất là sự ra đời của tiền điện tử trong thế kỷ 21.
Vào năm 2004, Hal Finney đã tạo ra Proof-of-Work có thể tái sử dụng (RPOW) dựa trên Hashcash của Back. RPOW là một mã thông báo mật mã đặc biệt chỉ có thể được sử dụng một lần, giống như đầu ra giao dịch chưa được chi tiêu của Bitcoin. Tuy nhiên, việc xác minh và ngăn chặn các cuộc tấn công chi tiêu gấp đôi vẫn được thực hiện bởi các máy chủ tập trung.
Nick Szabo đã nghĩ ra "bit gold" vào năm 2005 - một bộ sưu tập kỹ thuật số được tạo dựa trên RPOW của Finney. Tuy nhiên, thay vì đề xuất một cơ chế để hạn chế tổng lượng phát hành vàng bit, Szabo hình dung rằng giá trị của mỗi đơn vị vàng bit sẽ thay đổi dựa trên số lượng tính toán cần thiết để tạo ra chúng.
Cuối cùng, vào năm 2008, Satoshi Nakamoto (một cá nhân/nhóm chưa được biết đến cho đến nay) đã xuất bản sách trắng Bitcoin, trong đó ông đề cập đến hashcash và b-money. Trên thực tế, Satoshi đã đề cập trong một email gửi cho Wei Dai rằng anh ấy đã biết về b-money từ Dr. Back.
Satoshi Nakamoto đã đề cập cụ thể đến quyền riêng tư trong sách trắng Bitcoin:
Mô tả hình ảnh
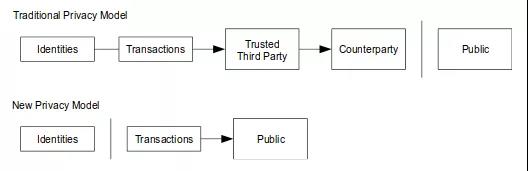
- Mô hình bảo mật của Bitcoin (Nguồn: Bitcoin Whitepaper) -
Satoshi Nakamoto đã tạo ra một hệ thống mà mọi người có thể sử dụng, mở rộng và rẽ nhánh, điều này đã thúc đẩy mạnh mẽ sự phát triển của mật mã học.
Sự ra đời của Bitcoin khiến toàn bộ phong trào cypherpunk trở nên mạnh mẽ hơn. Nó cho phép các tổ chức như WikiLeaks tiếp tục hoạt động thông qua quyên góp Bitcoin sau khi bị hệ thống tài chính truyền thống đưa vào danh sách đen.
Cuộc chiến quyền riêng tư
Tuy nhiên, những lo ngại về quyền riêng tư dường như đã bị hạ thấp khi hệ sinh thái Bitcoin đã phát triển trong những năm gần đây.
Nhiều người dùng Bitcoin ban đầu nghĩ rằng hệ thống Bitcoin sẽ cho phép họ ẩn danh hoàn toàn, nhưng chúng tôi hiểu rằng nhiều cơ quan thực thi pháp luật đã tiết lộ rằng họ có thể xác định người dùng Bitcoin trong quá trình điều tra.
Dự án bảo mật Bitcoin mở lấp đầy khoảng trống này bằng cách giáo dục người dùng về quyền riêng tư và đề xuất các trường hợp sử dụng tốt nhất cho các dịch vụ Bitcoin. Nhóm đã xây dựng một mô hình đe dọa tấn công quyền riêng tư vào ví Bitcoin.
Mô hình hiện chia những kẻ tấn công thành các loại sau:
Blockchain Observer - Kết nối các giao dịch khác nhau với cùng một danh tính bằng cách quan sát các mẫu trong luồng giá trị.
Network Watcher - Kết nối các giao dịch và địa chỉ khác nhau bằng cách quan sát hoạt động trên mạng ngang hàng.
Kẻ tấn công vật lý - Cố gắng tìm dữ liệu trên thiết bị ví để giả mạo hoặc phân tích ví.
Người tham gia giao dịch - Tạo giao dịch để theo dõi hoạt động trên chuỗi khối và xác định người giao dịch.
Nhà cung cấp Ví - Có thể yêu cầu người dùng cung cấp thông tin nhận dạng cá nhân và sau đó quan sát các giao dịch của họ.
Jonas Nick của Blockstream đã thực hiện rất nhiều nghiên cứu về các vấn đề riêng tư cho người dùng Bitcoin.
Jonas Nick đã phơi bày rất nhiều lỗ hổng riêng tư trong một buổi nói chuyện tuyệt vời. Một số lỗ hổng này đã tàn phá các khách hàng SPV Bitcoin:
Địa chỉ: https://youtu.be/HScK4pkDNds
Trong trường hợp của Bitcoin, mối đe dọa lớn nhất đối với quyền riêng tư đến từ những người quan sát chuỗi khối - vì mọi giao dịch trong mạng đều được công khai vĩnh viễn, bất kỳ ai cũng có thể đe dọa quyền riêng tư của người dùng Bitcoin, hiện tại hoặc trong tương lai.
Do đó, cách tốt nhất là không bao giờ sử dụng lại cùng một địa chỉ bitcoin, đây cũng là lời khuyên sáo rỗng.
Satoshi Nakamoto thậm chí còn nhấn mạnh điều này trong sách trắng Bitcoin:
"Để bảo vệ quyền riêng tư bổ sung, các nhà giao dịch nên sử dụng một cặp khóa mới mỗi khi họ gửi một giao dịch, trong trường hợp ai đó phát hiện ra ai sở hữu các giao dịch đó. Một giao dịch nhiều đầu vào phải chứng minh rằng tất cả các đầu vào đều từ cùng một chủ sở hữu. , vì vậy không thể tránh khỏi việc một số mối tương quan sẽ bị rò rỉ. Rủi ro ở đây là mối tương quan này có thể làm rò rỉ các giao dịch khác của chủ sở hữu khóa nếu danh tính của chủ sở hữu khóa bị tiết lộ."
Những đổi mới của Cypherpunk trong những năm gần đây
Để cải thiện quyền riêng tư của người dùng Bitcoin, nhiều hệ thống và phương pháp hay nhất đã được tạo ra trong những năm gần đây. Ví xác định phân cấp do Tiến sĩ Pieter Wuille đề xuất trong BIP32 có thể giảm đáng kể khó khăn trong việc quản lý địa chỉ trong ví Bitcoin.
Mặc dù bảo vệ quyền riêng tư không phải là mục đích chính của Pieter Wuille, ví xác định phân cấp có thể dễ dàng tạo địa chỉ mới cho các giao dịch, giúp người dùng tránh sử dụng lại địa chỉ.
Địa chỉ Elliptic Curve Diffie-Hellmann-Merkel (ECDHM) là một lược đồ địa chỉ Bitcoin được tăng cường quyền riêng tư. Địa chỉ ECDHM có thể được chia sẻ công khai. Địa chỉ ECDHM có thể được người gửi và người nhận giao dịch sử dụng để bí mật tạo địa chỉ Bitcoin truyền thống mà những người quan sát chuỗi khối không thể dự đoán được. Do đó, địa chỉ ECDHM có thể được sử dụng lại, không giống như địa chỉ Bitcoin truyền thống sẽ bị rò rỉ quyền riêng tư do sử dụng lại.
Ví dụ về lược đồ địa chỉ ECDHM bao gồm Địa chỉ ẩn do Peter Todd đề xuất, mã thanh toán có thể tái sử dụng BIP47 do Justus Ranvier đề xuất và trao đổi địa chỉ ngoài dải BIP75 do Justin Newton và cộng sự đề xuất.
Người dùng cũng có thể sử dụng máy trộn bitcoin để tăng cường quyền riêng tư, nhưng phương pháp này đòi hỏi nhiều nguồn nhân lực hơn. Khái niệm trộn mã thông báo của những người tham gia mạng tương tự như "mạng trộn" của Tiến sĩ Chaum.
Một số thuật toán trộn tiền tệ hiện có bao gồm:
CoinJoin - Thuật toán trộn tiền tệ đầu tiên là CoinJoin được đề xuất bởi Gregory Maxwell, người đồng sáng lập Blockstream. Nó cho phép người dùng tạo giao dịch với đầu vào từ nhiều bên, sau đó gửi bitcoin đến nhiều đầu ra (tức là cùng một người), vì mỗi quỹ được trộn lẫn với nhau nên rất khó tìm ra mối tương quan giữa đầu vào và đầu ra.
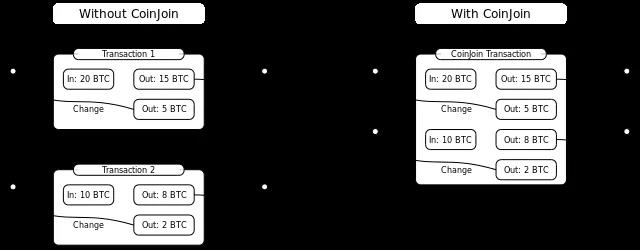
- Sơ đồ giao dịch CoinJoin đơn giản -
JoinMarket — JoinMarket do nhà phát triển Chris Belcher đề xuất cho phép người nắm giữ Bitcoin kiếm phí bằng cách cung cấp Bitcoin để tham gia trộn CoinJoin. JoinMarket sử dụng một số loại hợp đồng thông minh để ngăn khóa riêng tư của người dùng rời khỏi khu vực cục bộ, do đó giảm nguy cơ mất khóa riêng tư. Nói tóm lại, JoinMarket cho phép bạn tăng tính riêng tư của các giao dịch Bitcoin theo cách phi tập trung và chi phí thấp.
CoinShuffle — Một nhóm các nhà nghiên cứu tại Đại học Saarland ở Đức đã phát triển giao thức trộn tiền tệ phi tập trung CoinShuffle. CoinShuffle là một phiên bản cải tiến của CoinJoin không yêu cầu bên thứ ba đáng tin cậy để tạo các giao dịch tiền tệ hỗn hợp, do đó sẽ không tính phí tiền tệ hỗn hợp bổ sung.
CoinSwap - CoinSwap do Maxwell đề xuất rất khác so với CoinJoin ở chỗ nó sử dụng bộ 4 giao dịch đa chữ ký (hai giao dịch ký quỹ và hai giao dịch giải phóng ký quỹ) để cho phép trao đổi mã thông báo không tin cậy giữa hai bên. Mặc dù nó kém hiệu quả hơn nhiều so với CoinJoin, nhưng nó có thể cung cấp quyền riêng tư mạnh mẽ hơn và thậm chí thực hiện các giao dịch mã thông báo chuỗi chéo.
Trộn tiền chẳng khác nào "trốn cây vào rừng", nhưng rừng thường không lớn lắm. Trộn tiền chỉ có thể gây nhầm lẫn và không thể đạt được ẩn danh hoàn toàn, bởi vì loại kế hoạch này chỉ có thể gây khó khăn cho những người quan sát cấp thấp trong việc theo dõi dòng tiền, nhưng những người quan sát cấp cao vẫn có thể bẻ khóa các giao dịch tiền tệ hỗn hợp.
Mô tả hình ảnh
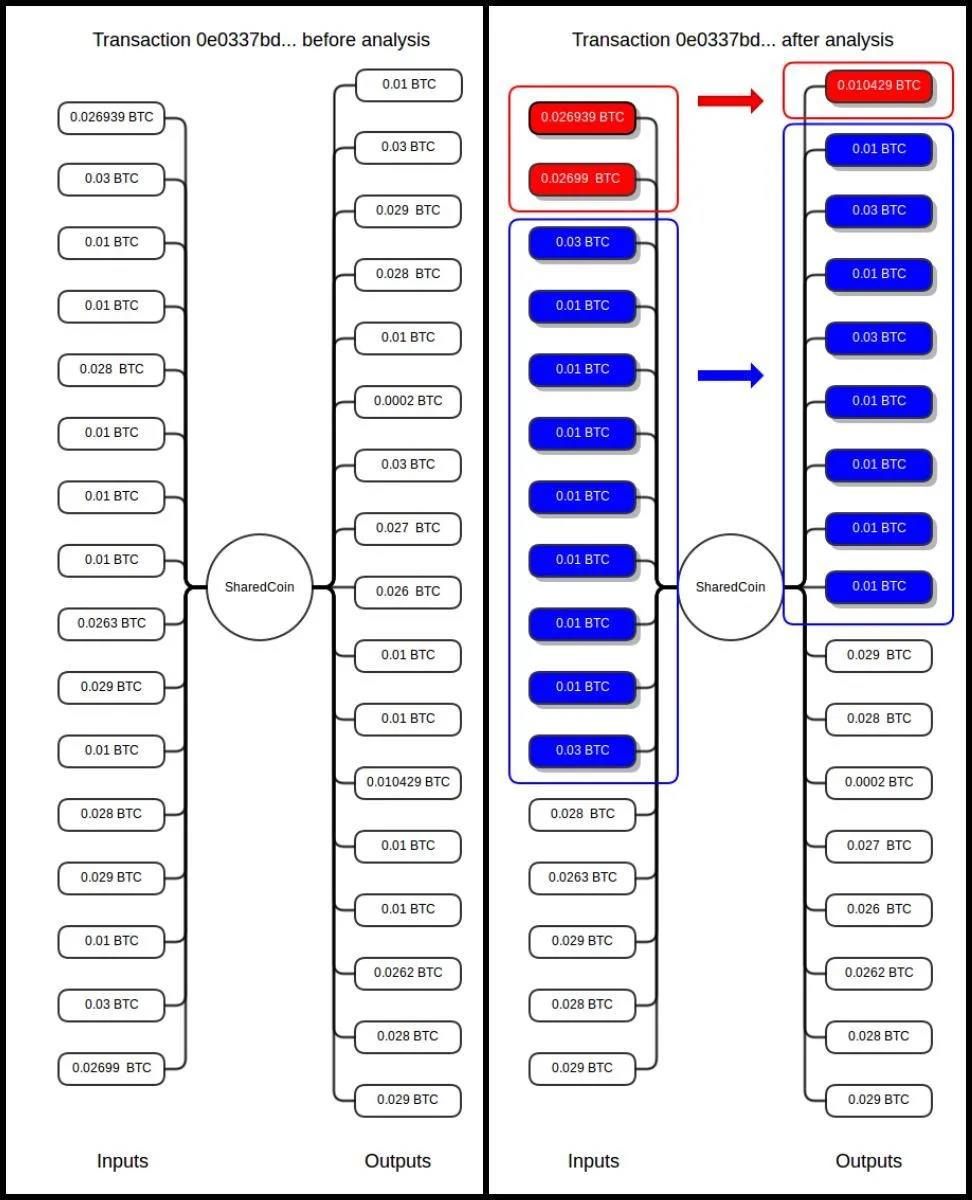
Mô tả hình ảnh
Atlas lưu ý rằng ngay cả với các công cụ phân tích thô, anh ấy vẫn có thể tìm thấy 69% đầu vào và 53% đầu ra trong một giao dịch CoinJoin.
Thậm chí còn có một số loại tiền điện tử tập trung vào quyền riêng tư.
Ví dụ: Dash của Evan Duffield và Daniel Diaz có một tính năng gọi là "Darksend". Darksend là một phiên bản cải tiến của CoinJoin, chủ yếu được cải thiện về số lượng sử dụng và tần suất trộn tiền tệ.
Sơ đồ trộn tiền tệ của Dash sử dụng các số lượng phổ biến như 0,1 DASH, 1 DASH, 10 DASH và 100 DASH, điều này làm tăng đáng kể độ khó của việc phân nhóm đầu vào và đầu ra. Trong mỗi phiên trộn, người dùng gửi cùng một lượng đầu vào và đầu ra.
Mô tả hình ảnh
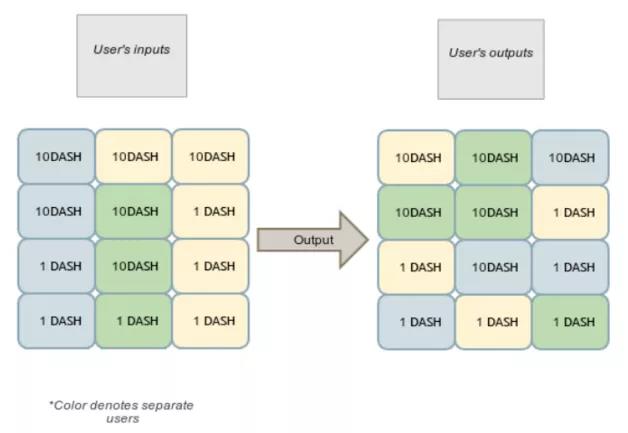
- Trộn DASH (Nguồn: Sách trắng DASH) -
Ngoài ra còn có một loại tiền riêng tư thậm chí không được xây dựng trên Bitcoin. Vào năm 2014, Nicolas van Saberhagen đã phát hành sách trắng cho CryptoNote. Một số loại tiền điện tử, chẳng hạn như Monero, được triển khai dựa trên khái niệm CryptoNote. Những đổi mới chính là chữ ký vòng mật mã và khóa một lần.
Chữ ký số phổ biến (chẳng hạn như chữ ký Bitcoin) được tạo bởi một cặp khóa (công khai và riêng tư). Do đó, miễn là ai đó có thể sử dụng khóa riêng để ký giao dịch, thì có thể chứng minh rằng địa chỉ công khai tương ứng với khóa riêng thuộc sở hữu của ta.
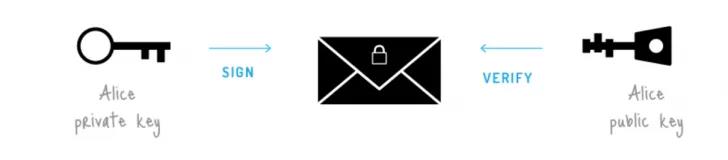
Chữ ký vòng được đề xuất lần đầu tiên bởi (chữ ký vòng) Tiến sĩ Adi Shamir và cộng sự vào năm 2001, dựa trên chữ ký nhóm (chữ ký nhóm) do Tiến sĩ Chaum và Eugene van Heyst đề xuất vào năm 1991. Chữ ký vòng yêu cầu một nhóm các bên, mỗi bên nắm giữ cặp khóa riêng.
Chữ ký vòng có thể chứng minh rằng người ký tin nhắn là thành viên của nhóm. Sự khác biệt chính giữa nó và các sơ đồ chữ ký số thông thường là người ký chỉ cần giữ một khóa riêng, nhưng người xác minh không thể xác định danh tính chính xác của người ký.
Vì vậy, nếu bạn thấy chữ ký vòng có chứa khóa công khai của Alice, Bob và Carol, bạn chỉ có thể biết rằng người ký là một trong ba người, nhưng bạn không có cách nào biết được giao dịch đã ký thuộc về ai. Chữ ký vòng cung cấp một mức độ che giấu khác, khiến những người quan sát chuỗi khối khó theo dõi ai (người khởi tạo) cho mỗi khoản thanh toán trong hệ thống.
Mô tả hình ảnh
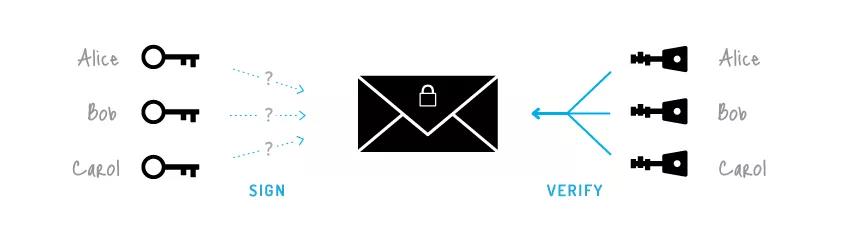
- Chữ ký nhẫn (Nguồn: https://cryptonote.org/inside/) -
CryptoNote được thiết kế để giảm thiểu rủi ro khi sử dụng lại khóa và sử dụng đầu vào để theo dõi đầu ra. Địa chỉ thanh toán là khóa một lần được tạo bằng cách sử dụng dữ liệu của người gửi và người nhận thanh toán. Ngay khi bạn sử dụng chữ ký vòng trên đầu vào, sẽ khó xác định chính xác đầu ra của giao dịch nào mà nó đã sử dụng.
Nếu một người theo dõi chuỗi khối cố gắng tìm ra mối liên hệ giữa các địa chỉ được sử dụng dựa trên các giao dịch trên chuỗi khối và vẽ biểu đồ về mối quan hệ, thì người đó sẽ nhận được một sơ đồ hình cây vì không có địa chỉ nào được sử dụng hai lần. Khả năng dendrogram tăng theo cấp số nhân với nhiều giao dịch hơn, vì mỗi chữ ký vòng sẽ thêm sự không chắc chắn vào luồng giá trị giữa các địa chỉ.
Do đó, bạn không thể xác định địa chỉ thanh toán chính xác.
Tùy thuộc vào số lượng người tham gia vào chữ ký vòng, độ che giấu của mỗi giao dịch thay đổi từ "1/2" đến "1/100". Mỗi giao dịch mới làm tăng entropy và khiến những người theo dõi chuỗi khối khó theo dõi hơn.
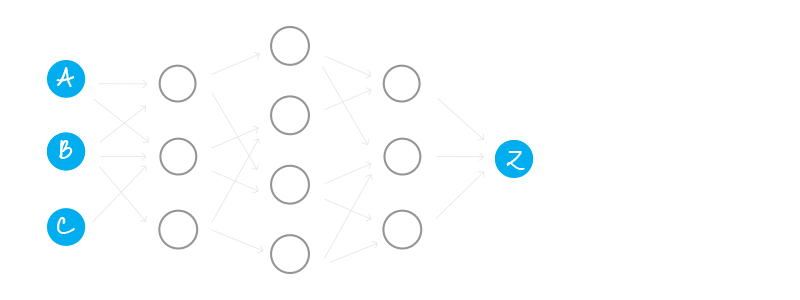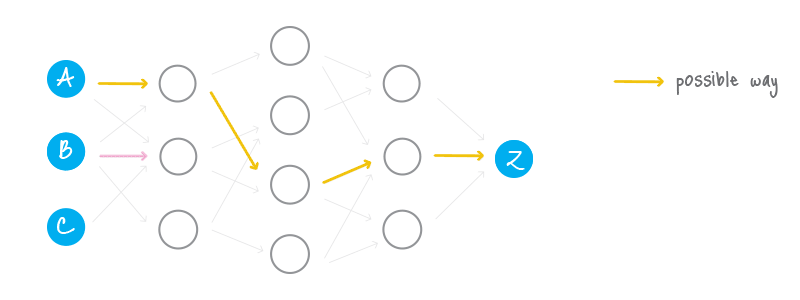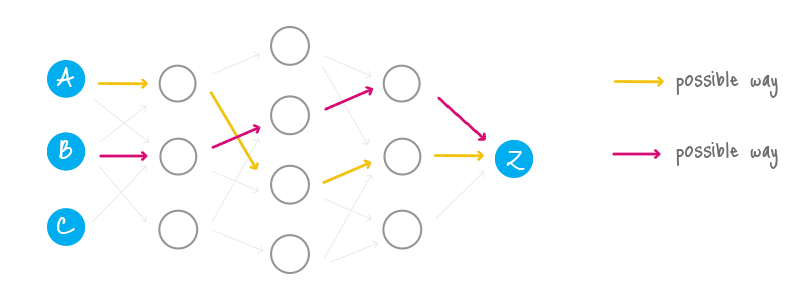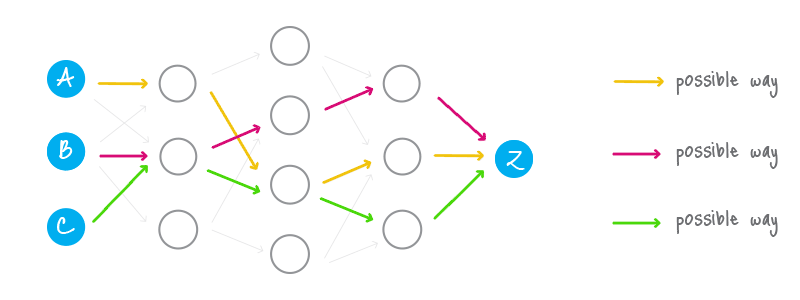
- Phân tích chống Blockchain (Nguồn: https://cryptonote.org/inside/) -
Một sự đổi mới của cypherpunk đang được thực hiện
Mặc dù vẫn còn nhiều nguy cơ tiềm ẩn đối với quyền riêng tư và bảo mật của người dùng tiền điện tử, nhưng với những nỗ lực không ngừng của các cypherpunks, tương lai sẽ rất tươi sáng.
Bằng chứng không kiến thức có thể là bước tiến lớn tiếp theo trong việc bảo vệ quyền riêng tư. Bằng chứng không kiến thức lần đầu tiên được đề xuất vào năm 1985 để mở rộng các ứng dụng tiềm năng của các giao thức mật mã.
Dựa trên "Bitcoin với giá trị đồng hình" được viết bởi Tiến sĩ Back vào năm 2013, Maxwell đã tập trung nghiên cứu về các giao dịch bí mật (Giao dịch bí mật). Các giao dịch bí mật sử dụng bằng chứng phạm vi kiến thức bằng không để tạo các giao dịch Bitcoin sao cho giá trị chứa trong giao dịch chỉ hiển thị cho các bên liên quan.
Bản thân các giao dịch bí mật đã là một bước tiến lớn. Tuy nhiên, nếu chúng tôi kết hợp nó với CoinJoin, chúng tôi có thể xây dựng một dịch vụ trộn tiền tệ cắt đứt mọi liên kết giữa đầu vào và đầu ra của giao dịch.
Maxwell đã từng chia sẻ một chủ đề về "Các yếu tố Sidechain" tại Hội nghị các nhà phát triển Bitcoin được tổ chức tại San Francisco. Tôi nhớ anh ấy đã nói điều gì đó như thế này: "Một trong những điều hối tiếc lớn nhất của những người già trong IETF (Lực lượng đặc nhiệm kỹ thuật Internet) là Internet không được xây dựng với việc truyền dữ liệu được mã hóa theo mặc định."
Maxwell rõ ràng cũng nghĩ như vậy về quyền riêng tư của bitcoin: nếu ngay từ đầu chỉ có thể sử dụng các giao dịch bí mật. Hôm nay, Blockstream đã triển khai các giao dịch bí mật trên Liquid sidechain để che giấu việc chuyển tiền giữa các sàn giao dịch.
Maxwell đã triển khai Thanh toán ngẫu nhiên không kiến thức (ZKCP) trên mạng Bitcoin và hoàn thành thành công khoản thanh toán đầu tiên. ZKCP là một giao thức giao dịch đáng tin cậy cho phép người mua mua thông tin từ người bán bằng Bitcoin. Người mua sẽ và chỉ nhận thông tin khi đã thanh toán xong. Người mua và người bán không cần phải tin tưởng lẫn nhau, hoặc dựa vào trọng tài của bên thứ ba.
Một vài năm trước, tôi đã viết một bài báo về Zerocoin và chỉ ra rằng hệ thống này cần phải giải quyết một số thách thức kỹ thuật trước khi nó có thể thực sự sử dụng được. Kể từ đó, các nhà nghiên cứu đã tạo ra các bằng chứng hiệu quả hơn và giải quyết các vấn đề về lòng tin thông qua việc tạo tham số hệ thống ban đầu. Tầm nhìn về Zerocoin sắp được hiện thực hóa với Zcash, được tạo bởi Wilcox-O'Hearn.
Zcash cung cấp quyền riêng tư thanh toán hoàn toàn trong khi sử dụng chuỗi công khai để duy trì mạng phi tập trung. Các giao dịch Zcash tự động ẩn người gửi, người nhận tiền và số tiền chuyển cho tất cả các giao dịch trên chuỗi. Chỉ người nắm giữ khóa xem mới có thể xem nội dung của giao dịch tương ứng. Do nội dung của các giao dịch Zcash được mã hóa và riêng tư nên hệ thống cần sử dụng các phương thức mã hóa mới để xác minh thanh toán.
Zcash sử dụng cấu trúc bằng chứng không kiến thức gọi là zk-SNARK. zk-SNARK được phát triển bởi một nhóm các nhà mật mã có kinh nghiệm.
Siêu dữ liệu giao dịch được mã hóa, ủy quyền và số tiền chuyển khoản sẽ không được tiết lộ. zk-SNARK được sử dụng để chứng minh tính hợp lệ của các giao dịch. Zcash hoàn toàn có thể là hệ thống thanh toán kỹ thuật số đầu tiên đạt được tính ẩn danh chống đạn.
Cypherpunk vượt qua ngọn đuốc
Trong mười năm qua mà các cypherpunks đã tìm kiếm, công nghệ máy tính cũng đã đạt được những bước tiến vượt bậc. Cả cá nhân và nhóm đều có thể giao tiếp và tương tác hoàn toàn ẩn danh.
Hai người có thể trao đổi thông tin, tiến hành kinh doanh và ký kết hợp đồng điện tử mà không cần biết tên thật và danh tính của người kia. Tất nhiên, các chính phủ sẽ cản trở hoặc ngăn chặn sự phổ biến của công nghệ này với lý do nó có khả năng đe dọa an ninh quốc gia, tạo điều kiện cho tội phạm và gây chia rẽ xã hội.
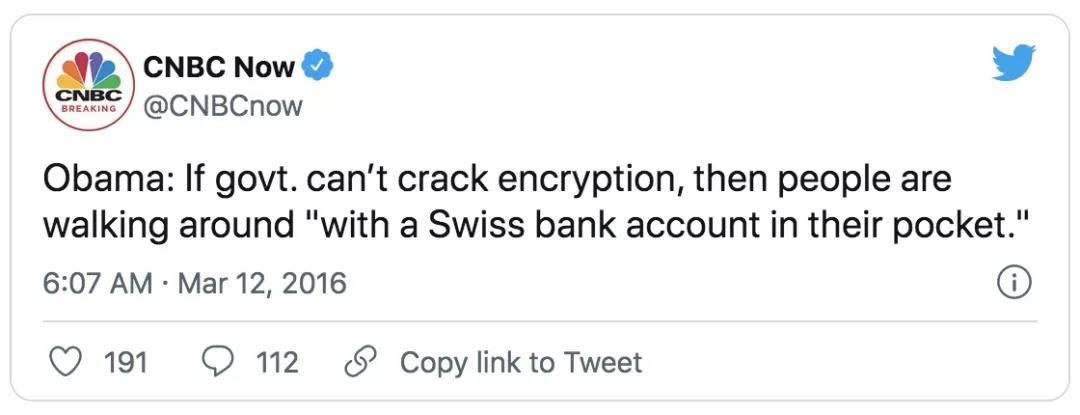
Cypherpunks biết rằng để có được quyền riêng tư, chúng ta phải bảo vệ nó. Qua nhiều thế kỷ, để bảo vệ sự riêng tư, người ta đã dùng đến nhiều cách khác nhau: thủ thỉ, gặp gỡ bí mật, thư niêm phong, cửa đóng, bắt tay bí mật và sứ giả cá nhân.
Trước thế kỷ 20, không có công nghệ bảo mật mạnh mẽ cũng như công nghệ nào có thể cho phép giám sát hàng loạt với chi phí thấp.
Bất chấp sự tồn tại của các công nghệ nâng cao quyền riêng tư, thế giới vẫn ủng hộ việc giám sát quyền riêng tư. Chúng tôi đã nhập cái mà nhiều người gọi là Cuộc chiến mật mã 2.0.
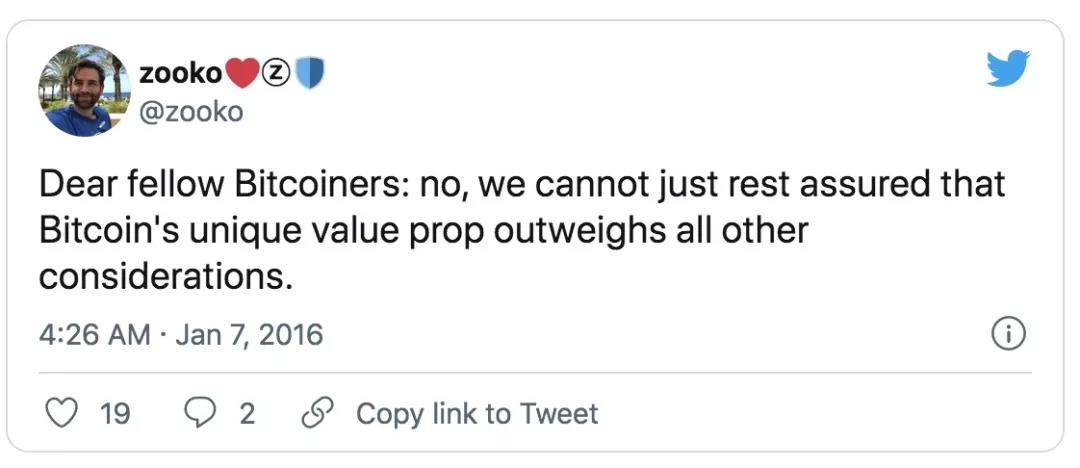
Mặc dù cypherpunks đã giành chiến thắng trong cuộc chiến mật mã đầu tiên, nhưng chúng ta không được quá khích. Zooko đã trải qua sự thất bại của các dự án cypherpunk, và anh ấy đã cảnh báo chúng ta nên chuẩn bị tâm lý cho sự thất bại.
Cypherpunks tin rằng quyền riêng tư là quyền cơ bản của con người, bao gồm cả quyền riêng tư được bảo đảm bởi chính phủ. Họ hiểu rằng bất kỳ sự xâm phạm nào đối với tính bảo mật của hệ thống vì bất kỳ lý do gì (bao gồm cả sự can thiệp của "các cơ quan đáng tin cậy") đều đe dọa đến tính bảo mật của người dùng hệ thống.
Cypherpunks viết mã. Họ biết ai đó phải viết phần mềm để bảo vệ quyền riêng tư, vì vậy họ đã tiến tới. Họ cũng tiết lộ mã để các cypherpunks khác có thể học hỏi, tấn công và cải thiện.
Cypherpunks cho phép bất kỳ ai sử dụng mã của họ và không quan tâm liệu những người khác có chấp thuận phần mềm họ viết hay không. Họ biết phần mềm của họ không thể bị xâm phạm và hệ thống phân phối rộng rãi của họ không thể bị tắt.
—–BEGIN PGP SIGNED MESSAGE—–
Hash: SHA256
Public Key: https://keybase.io/lopp/key.asc
The original Cypherpunks mailing list no longer exists, but there are more Cypherpunks now than ever before. We discuss our ideas on a wide variety of email lists, chat rooms, and social media platforms. There is much work to be done; while great progress has been made designing and deploying privacy enhancing systems, they are still far from perfect and it is still far too difficult for the average person to benefit from them. There are many battles left to be fought in the Crypto Wars; take up your keyboards and let us proceed together apace.
—–BEGIN PGP SIGNATURE—–
wsFcBAEBCAAQBQJW9VrFCRAnjdn7DA6bSQAAI68QAKxMRyGXfr8g0xhNJadJFaH6
iXJlv+PA74h3oSKV97lOAejY8yGyhyb8UodF5H3YBqSrLUCEF2Xj8U4pCl5imvSe
uuRfxbSeyUcgMonxF8W4dswcU0Ls1znLbpVkoLiRNAkkFVG+LyGY0eC7dDQ17okf
mTzjaW6/3Ed289+yz7Lj5fE6pST4L7IsOEdlyPSm/1Rn6jLVaQ/WoNGB/xPUjNZw
zagpg5qHGgcTCHCPZR9i1obsJtKLHLCRhCCxHQ6ldAiLXJn0WeOCHYIRhaC4fr0P
C+yBB2BwzXccVh4PUvgc4OEXTFvZUCkvUd88Z3j5ZN8r0ZJB83ZPITk7TMueneYW
Ery21LXG2Wv+CACwPzE+LM9GkaOLkEDgiENDq20CsM6VQl3GkiCj3KdFl9btYvzw
tpiHbmvE4HMepiVc4TjhEmIiCTMAjkcn0MRQl/tJsPw5dyQBs22++O/cslzc3w+T
Ky+7DA4jIbMk993FpDsZwyqpvkPXWylLofbqq6DmLYCu1ahpdV8X18kApeY0W2E8
rsPDr4eukXnLdDemoqFDtsIYDPb/LdQe5RaXuH7/xpWzWuOccOe305pUZnic7CO3
5cVnSg7KgUjfZhfHPijyTzHKO8QShSl7bSMW/botaO9C/wha0/+qmnWVMdUwBVyj
BLDeMjqvB87UbJE5E7rl
=hR9e
—–END PGP SIGNATURE—–
(Thông điệp đã ký có nghĩa là: Danh sách gửi thư ban đầu của cypherpunk không còn tồn tại, nhưng cộng đồng cypherpunk đã phát triển đến một quy mô chưa từng có. Chúng tôi thảo luận về ý tưởng của mình trên nhiều danh sách gửi thư, phòng trò chuyện và nền tảng xã hội. Hiện tại, chúng tôi vẫn còn rất nhiều việc phải làm làm; mặc dù đã đạt được những tiến bộ lớn trong việc thiết kế và triển khai các hệ thống nâng cao quyền riêng tư, nhưng chúng vẫn chưa hoàn hảo và người bình thường khó có thể hưởng lợi từ đó. Vẫn còn nhiều trận chiến trong cuộc chiến mật mã; Lấy bàn phím của bạn và chúng ta hãy tiến lên cùng nhau.)





