


Lừa đảo lừa đảo và Trojan khai thác ẩn đang quay trở lại, đừng trở thành cỗ máy khai thác và máy rút tiền của tin tặc


Khi bạn đang chơi "Grand Theft Auto 5" một cách thoải mái trên máy tính của mình, bạn có thể tưởng tượng rằng máy tính của mình đang bị điều khiển bởi một chương trình Trojan horse vào lúc này, cho một công ty công nghệ cách xa hàng ngàn dặm không?"khai thác mỏ", kiếm tiền điện tử cho họ?
Khi bạn đang duyệt web, bạn có để ý thấy trang quảng cáo hiện lên trên trang web không——"Airdrop tiền điện tử của Musk", bạn có thể tưởng tượng rằng nếu bạn nhấp vào quảng cáo, tài sản tiền điện tử trong ví của bạn có thể bị đánh cắp ngay lập tức không?
Không, nó không phải là tưởng tượng, nó có thật, cái trước được gọi là"Trojan khai thác ẩn", cái sau được gọi là"tiêu đề phụ"。
Sự phổ biến của các Trojan khai thác ẩn
Vào năm 2018, các cơ quan an ninh công cộng của Trung Quốc đã bẻ khóa một trường hợp Trojan khai thác liên quan đến hàng triệu máy tính.
Trò chơi "PlayerUnknown's Battlegrounds", thường được gọi là "Ăn thịt gà", đã trở nên phổ biến trên Internet và trở thành trò chơi yêu thích của nhiều game thủ. Để trở nên "bất khả chiến bại" trong trò chơi, nhiều người chơi sử dụng chương trình bổ trợ của trò chơi để có nhiều khả năng hơn, chẳng hạn như "nhắm mục tiêu tự động", "nhìn xuyên qua", "tăng tốc viên đạn", v.v. ins tuyên bố là miễn phí, nhưng bộ nhớ rất phức tạp.
Vào ngày 20 tháng 12, nhóm bảo mật của Tencent Guardian Project đã phát hiện ra một chương trình Trojan horse ẩn trong plug-in có tên "Chicken Eater" trong trò chơi "PUBG Mobile", có chức năng khai thác nền ngầm. chương trình horse Lây nhiễm hàng trăm nghìn máy người dùng.
Sau đó, các manh mối đã được chuyển đến Đội An ninh Internet của Văn phòng Công an Duy Phường để điều tra. Sau khi liên tục điều tra bởi các cơ quan an ninh công cộng,"Trojan khai thác"Đằng sau nó là một công ty Internet thông thường.
Nguyên nhân của vụ việc là do kể từ năm 2014, tiền điện tử chính được đại diện bởi Bitcoin đã trở nên phổ biến, dẫn đến sự xuất hiện của nhiều loại tiền điện tử. Sau khi nhìn thấy "lối thoát" này, kể từ năm 2015, Dalian Shengping Network Technology Co., Ltd. đã tuyển dụng các đại lý trên toàn quốc để quảng cáo các ứng dụng khách phần mềm đi kèm với ngựa Trojan khai thác. tải xuống Phần mềm giám sát khai thác và chương trình khai thác đang chạy và số tiền khai thác được sẽ được chuyển vào ví tiền điện tử của người kiểm soát công ty He Mou.
Anh ấy đã giải thích:
"Sau khi máy chủ được cấy mã độc Trojan, miễn là máy chủ được bật, phần mềm giám sát của nó sẽ phân tích tốc độ sử dụng CPU của máy tính. Khi nó thấp hơn 50%, nó sẽ bắt đầu chương trình 'khai thác' cho 'khai thác'. Nếu tốc độ sử dụng CPU cao Chỉ cần dừng 'khai thác' để tránh bị phát hiện."
Theo thống kê, kể từ năm 2015, He và những người khác đã kiểm soát trái phép 3,89 triệu máy chủ để quảng cáo thu nhập giá trị gia tăng, âm thầm cài đặt các chương trình khai thác trên hơn 1 triệu máy chủ và khai thác tổng số tiền DGB ("Gigitecoin") trong ba năm qua. ), tiền DCR ("tiền Desay") và tiền SC ("tiền Cloud") là hơn 26 triệu đồng, với tổng lợi nhuận bất hợp pháp hơn 15 triệu nhân dân tệ.
tiêu đề phụ
Trojan khai thác ẩn tràn ngập trở lại
Cách đây không lâu, công ty bảo mật Internet Avast đã công bố báo cáo nghiên cứu mới nhất cho biết đã phát hiện có tới 11 trò chơi vi phạm bản quyền nổi tiếng ẩn chứa phần mềm khai thác độc hại có thể đánh cắp tài nguyên máy tính. Sau khi người dùng tải xuống và cài đặt phần mềm trò chơi vi phạm bản quyền miễn phí này được phân phối bởi các diễn đàn và nền tảng không chính thức mà không biết, thiết bị sẽ tự động được cài đặt trình khởi chạy phần mềm độc hại có tên "Crackonosh", phần mềm này sẽ khai thác tài nguyên máy tính của người dùng để khai thác tiền mã hóa "Monero" (Monero) đằng sau hậu trường. Nó không chỉ có thể khéo léo qua mặt sự phát hiện và đánh chặn của các phần mềm diệt virus bảo mật mà còn có thể khiến thiết bị máy tính ngày càng chạy chậm hơn, thậm chí người dùng còn phải trả những khoản tiền điện khổng lồ cho việc này.
Cho đến nay, theo phát hiện của các nhà nghiên cứu Avast, trong 6 tháng qua, đã có tổng cộng hơn 12 quốc gia và khoảng 220.000 PC Windows trên toàn thế giới bị lây nhiễm phần mềm độc hại Crackonosh.
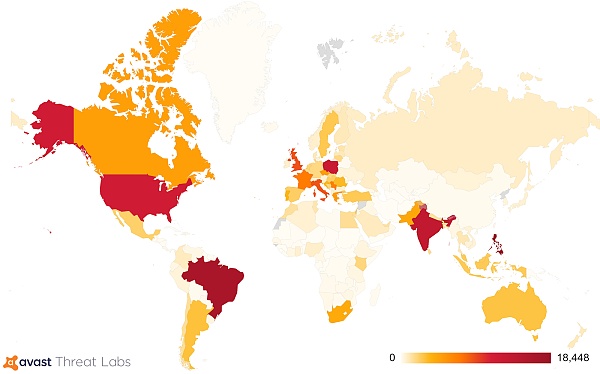
Lấy tháng 5 này làm ví dụ, trung bình hàng nghìn thiết bị máy tính vẫn bị xâm nhập mỗi ngày. Giá trị của các đồng tiền Monero được tạo ra bằng cách khai thác tích lũy được ước tính lên tới 2 triệu đô la Mỹ (khoảng 12,91 triệu RMB). Các quốc gia và khu vực bị ảnh hưởng bởi làn sóng này chủ yếu tập trung ở Bắc Mỹ, Brazil, Ấn Độ, Philippines và Đức, v.v., đặc biệt là ở Brazil, Ấn Độ và Philippines, nơi lây nhiễm mã độc vào thiết bị người dùng PC là nghiêm trọng nhất .
tiêu đề phụ
Phishing Scams hồi sinh
Kể từ đầu năm, các nhà nghiên cứu của Phòng thí nghiệm Đe dọa của Avast đã ngăn chặn và bảo vệ người dùng khỏi sự gia tăng của các trang web lừa đảo liên quan đến tiền điện tử, hầu hết trong số đó đóng vai trò là ví được lưu trữ hợp pháp. Sự gia tăng của các trang web này cao hơn ở các quốc gia nơi việc áp dụng tiền điện tử phổ biến nhất. Hoa Kỳ, Brazil và Nigeria là mục tiêu lớn nhất của những vụ lừa đảo tiền điện tử này, trong khi Vương quốc Anh, Pháp, Nga và Ấn Độ cũng chứng kiến mức độ lừa đảo cao. Đối với nghiên cứu này, Avast Threat Labs đã theo dõi 37 mẫu. Bản đồ nhiệt toàn cầu bên dưới hiển thị vị trí của hành vi lừa đảo liên quan đến mã hóa quyền truy cập của người dùng trên khắp thế giới trong sáu tháng đầu năm 2021:

Peter Kovac, một nhà nghiên cứu cấp cao tại Avast, cho biết: "Thị trường tiền điện tử đang bùng nổ ngay bây giờ. Bitcoin đã được thúc đẩy sau khi có tin tức gần đây ở El Salvador rằng nó sẽ được công nhận là đấu thầu hợp pháp tại quốc gia này — và các quốc gia khác trong khu vực cũng vậy. làm theo. Thi đua.”
tiêu đề phụ
Làm thế nào để tránh trở thành của người khác"thợ mỏ"Và một máy rút tiền cho tin tặc?
Trước hết, cách tốt nhất để ngăn chặn các Trojan khai thác ẩn là tránh nó hoàn toàn bằng cách chỉ tải xuống trò chơi và phần mềm khác từ các trang web và cửa hàng chính thức. Người dùng nên biết về các nguồn bất hợp pháp cung cấp các trò chơi cao cấp miễn phí và tránh các nhà cung cấp không chính thức.
Cố gắng không nhấp vào một số liên kết và tệp không xác định trên Internet; cố gắng không tùy tiện kết nối với các mạng và đĩa U không xác định; thử một số phần mềm đặc biệt như MinerBlock, anti-webminer và Adblock Plus, những phần mềm này có thể ngăn chặn sự xâm nhập của vi-rút khai thác. Ngoài ra, việc thường xuyên sao lưu máy tính để giảm tổn thất sau các loại virus trong máy tính cũng rất hiệu quả.
Trojan horse khai thác ban đầu không hạn chế mức tiêu thụ tài nguyên hệ thống, khi Trojan horse khai thác đang chạy, mức tiêu thụ tài nguyên của máy tính sẽ tăng lên, mức sử dụng CPU sẽ tăng đáng kể, máy tính sẽ nóng và tốc độ chạy sẽ chậm lại. xuống. Những triệu chứng rõ ràng này làm cho các Trojan khai thác sớm dễ dàng bị người dùng phát hiện và loại bỏ hơn. Sau quá trình tiến hóa, Trojan khai thác đã điều chỉnh hành vi khai thác của mình để tránh bị người dùng phát hiện, khi phát hiện thấy mức sử dụng CPU trên máy tính của người dùng cao, nó sẽ tự động tạm dừng khai thác. Khi máy tính của người dùng không hoạt động, nó sẽ hoàn toàn của tôi. Bằng cách này, Trojan khai thác đã phát triển có thể tồn tại trên máy tính của người dùng trong một khoảng thời gian dài hơn, gây khó khăn cho việc tìm thấy bất kỳ dấu hiệu bất thường nào ngay cả khi máy tính của bạn đã bị nhiễm độc. Trong trường hợp này, bạn chỉ có thể dựa vào phần mềm diệt vi-rút để kiểm tra, cảnh báo và xóa.
Nếu rõ ràng bạn có thể cảm thấy máy tính chạy chậm, bạn nên kiểm tra mức sử dụng CPU ngay lập tức, nếu phát hiện các quy trình đáng ngờ, bạn có thể đóng chúng kịp thời và kiểm tra xem có tệp khóa công khai đáng ngờ nào không. (chẳng hạn như /tmp/ddg/tmp/AnXq, /tmp/AnXqV)
Avast nhắc nhở người dùng rằng các trò gian lận lừa đảo có thể xuất hiện dưới nhiều hình thức trực tuyến, từ "quà tặng tiền điện tử của Elon Musk" đến "chúng tôi sẽ đầu tư vào bạn và kiếm XYZ% mỗi tháng." Nếu điều đó nghe có vẻ quá tốt để trở thành sự thật, thì có lẽ là như vậy.
Chủ sở hữu mã hóa nên:
Cảnh giác với các tin nhắn riêng tư không mong muốn: Cho dù trên WhatsApp/Telegram hay bất kỳ diễn đàn mạng xã hội nào khác, mọi người nên chặn ngay mọi tin nhắn không mong muốn có thể là lừa đảo. Ví dụ: nếu một tin nhắn đến từ một số không xác định hoặc nếu nó đến từ một số liên lạc nhưng là một tin nhắn bất thường và có thể khẩn cấp từ số liên lạc đó, thì điện thoại của số liên lạc đó có thể đã bị tấn công. Bạn nên liên hệ với người liên hệ, chẳng hạn như qua điện thoại và xác minh rằng họ thực sự đã gửi tin nhắn này trước khi thực hiện bất kỳ hành động nào khác. Ngay cả khi tin nhắn không liên quan gì đến mã hóa, mục đích có thể là lừa đảo, cuối cùng là do thám dữ liệu của người dùng.
Coi chừng lừa đảo trên thiết bị di động: Tin tặc đang ngày càng nhắm mục tiêu vào các thiết bị di động để đánh cắp thông tin đăng nhập mã hóa. Các cuộc tấn công này có thể đến từ mọi nơi trên thiết bị di động, bao gồm văn bản, mạng xã hội, nền tảng nhắn tin của bên thứ ba hoặc email. Ngoài lừa đảo, cũng có sự gia tăng các ứng dụng di động độc hại với các tính năng ẩn ghi lại các lần gõ phím và theo dõi hoạt động trên màn hình của mọi người. Để ngăn chặn các cuộc tấn công lừa đảo trên thiết bị di động, người dùng có thể sử dụng một số phần mềm bảo mật web cung cấp các tính năng chống lừa đảo có thể chặn các trang web nguy hiểm trên thiết bị Android. Tính năng chống lừa đảo của trình duyệt cũng hoạt động trên các thiết bị Windows và Mac.
Dựa vào các dịch vụ sử dụng các biện pháp bảo mật mạnh mẽ: Khi chọn ví lưu ký hoặc ví phần mềm, người ta nên đảm bảo rằng mọi người chọn nhà cung cấp cung cấp các biện pháp bảo mật mạnh mẽ, bao gồm cả phương pháp xác thực hai yếu tố. Để an toàn hơn, một số nền tảng khuyến khích người dùng đặt mật khẩu riêng để đăng nhập vào nền tảng và chuyển tiền. Những người muốn hoàn toàn riêng tư có thể chọn một nền tảng không yêu cầu họ gửi ID, nhưng những nền tảng này thường cung cấp các biện pháp bảo mật kém. Một số nền tảng có thể cung cấp điều này vì chúng chỉ cho phép giao dịch bằng tiền điện tử chứ không phải bằng tiền tệ fiat như EUR hoặc USD, đó là lý do tại sao chúng không bắt buộc phải tuân thủ các quy tắc AML và Biết khách hàng của bạn (KYC).
Cài đặt phần mềm chống vi-rút: Chủ sở hữu tiền điện tử phải đảm bảo rằng tất cả các thiết bị của họ đều được bảo vệ chống vi-rút mạnh mẽ. Ví dụ: nhiều người đã cài đặt phần mềm chống vi-rút trên PC của họ, nhưng không cài đặt trên thiết bị di động hoặc máy tính bảng của họ -- đó là lý do tại sao các chiến dịch phần mềm độc hại và lừa đảo di động độc hại lại rất hiệu quả để chống lại tin tặc. Tài khoản được mã hóa có thể có giá trị, vì vậy điều quan trọng đối với người dùng là đảm bảo an ninh internet mạnh mẽ trên bất kỳ thiết bị nào lưu trữ thông tin được mã hóa hoặc truy cập vào tài khoản.





