


จากปี 1990 ถึงปัจจุบัน: Bitcoin และความต่อเนื่องของ Cypherpunk


ชื่อต้นฉบับ: "สินค้าแห้ง | ความต่อเนื่องของ Bitcoin และ Cypherpunk" ผู้เขียน Jameson Lopp
ตั้งแต่ Bitcoin ไปจนถึง blockchains ไปจนถึงบัญชีแยกประเภทแบบกระจาย ฟิลด์ของ cryptocurrencies กำลังเปลี่ยนแปลงอย่างรวดเร็วจนยากที่จะมองเห็นว่ามันกำลังมุ่งหน้าไปทางไหน
อย่างไรก็ตาม เรายังสามารถพบร่องรอยบางอย่างได้ แม้ว่าจะมีเทคโนโลยีที่เป็นนวัตกรรมใหม่มากมายในอุตสาหกรรม cryptocurrency แต่ทั้งหมดนั้นขึ้นอยู่กับการวิจัยหลายทศวรรษโดยรุ่นก่อน จากการติดตามประวัติศาสตร์นี้ เราสามารถเข้าใจแรงจูงใจเบื้องหลังการเคลื่อนไหวของ Bitcoin และเข้าใจวิสัยทัศน์ของ Bitcoin สำหรับอนาคต
ก่อนปี 1970 การเข้ารหัสส่วนใหญ่ถูกใช้อย่างลับๆ โดยหน่วยงานทหารและหน่วยงานสายลับ อย่างไรก็ตาม สิ่งพิมพ์ 2 ฉบับได้นำการเข้ารหัสมาสู่จุดสนใจ ได้แก่ The Data Encryption Standard ซึ่งจัดพิมพ์โดยรัฐบาลสหรัฐฯ และ New Public-Key Cryptography ซึ่งเป็นหนังสือที่เผยแพร่ครั้งแรกเกี่ยวกับการเข้ารหัสคีย์สาธารณะโดย Dr. Whitfield Diffie และ Dr. Martin Hellman ทิศทาง" .
ในช่วงปี 1980 Dr. David Chaum ได้เขียนบทความมากมายเกี่ยวกับวิทยาการเข้ารหัสลับ หนึ่งในบทความ "ความปลอดภัยที่ไม่มีการระบุตัวตน: ระบบธุรกรรมที่ทำให้พี่ใหญ่กลายเป็นเรื่องในอดีต" กล่าวถึงเงินสดดิจิทัลที่ไม่ระบุชื่อและระบบชื่อเสียงที่ไม่ระบุชื่อ
ในอีกไม่กี่ปีข้างหน้า ความคิดเหล่านี้รวมตัวกันเป็นขบวนการ
ในช่วงปลายปี 1992 Eric Hughes, Timothy C May และ John Gilmore ได้จัดตั้งทีมเล็กๆ ขึ้นเพื่อพบปะกันทุกเดือนที่ Cygnus Solutions ซึ่งเป็นบริษัทใน San Francisco Bay Area ของ John Gilmore ทีมมีชื่อที่เฉียบแหลมว่า "cypherpunks (cypherpunks)" ซึ่งย่อมาจาก "cipher (รหัสผ่าน)" และ "cyberpunk (cyberpunk)"
รายชื่อส่งเมลของ Cypherpunks ถูกสร้างขึ้นในช่วงเวลานี้ ไม่กี่เดือนต่อมา Eric Hughes ได้เผยแพร่ "A Cypherpunk's Manifesto" เขาเขียน:
"ในยุคอิเล็กทรอนิกส์ ความเป็นส่วนตัวเป็นสิ่งที่จำเป็นสำหรับสังคมเปิด ความเป็นส่วนตัวไม่ควรสับสนกับความลับ สิ่งส่วนตัวคือสิ่งที่คุณไม่ต้องการให้ทุกคนรู้ และความลับคือสิ่งที่คุณไม่ต้องการให้ใครรู้ รู้ไว้ ความเป็นส่วนตัวคือการเลือกเปิดเผยตัวคุณต่อโลก”
ฟังดูมีเหตุผล แต่คุณอาจจะคิดว่า ฉันไม่ใช่ไซเฟอร์พังก์ ฉันไม่ได้ทำอะไรผิด ฉันต้องซ่อนอะไร แต่อย่างที่ Bruce Schneier กล่าวว่า "ไม่จำเป็นต้องซ่อน" ผู้คนเข้าใจผิด: ไม่ใช่แค่อาชญากรเท่านั้นที่ต้องการความเป็นส่วนตัว และการใช้การปกป้องความเป็นส่วนตัวไม่ได้หมายความว่ามีผี
เช่น คุณติดผ้าม่านที่หน้าต่างเพื่อป้องกันไม่ให้คนนอกมองเข้ามาในบ้าน สิ่งนี้ไม่ได้บ่งชี้ว่าคุณกำลังมีส่วนร่วมในสิ่งผิดกฎหมายหรือผิดศีลธรรม เพียงแต่ว่าคุณกังวลเกี่ยวกับผลกระทบเชิงลบที่อาจเกิดขึ้นจากการเปิดเผยตัวเองต่อโลกภายนอก
หากคุณกำลังอ่านบทความนี้ คุณจะพบว่าตัวเองได้ประโยชน์โดยตรงจากขบวนการไซเฟอร์พังก์
ต่อไปนี้คือไซเฟอร์พังค์ที่รู้จักกันดีบางส่วนและผลงานของพวกเขา:
Jacob Appelbaum: ผู้พัฒนา Tor
Julian Assange: ผู้ก่อตั้ง WikiLeaks
ดร.อดัม แบ็ค: ผู้ประดิษฐ์ Hashcash และผู้ก่อตั้ง Blockstream
Bram Cohen: ผู้ประดิษฐ์ BitTorrent
Hal Finney: หัวหน้าผู้เขียน PGP 2.0 และผู้สร้างผลงานที่สามารถนำกลับมาใช้ใหม่ได้
Tim Hudson: ผู้เขียนร่วมของ SSLeay (บรรพบุรุษของ OpenSSL)
Paul Kocher: ผู้เขียนร่วมของ SSL 3.0
Moxie Marlinspike: ผู้ก่อตั้ง Open Whisper Systems (ผู้พัฒนา Signal)
Steven Schear: ผู้เสนอแนวคิดของ "warrant canary"
Bruce Schneier: ผู้เขียนงานวิจัยด้านความปลอดภัยที่มีชื่อเสียง
Zooko Wilcox-O'Hearn: ผู้พัฒนา DigiCash และผู้ก่อตั้ง Zcash
Philip Zimmermann: ผู้เสนอ PGP 1.0
(หมายเหตุผู้แปล: ความสำเร็จส่วนใหญ่เหล่านี้เกี่ยวกับความเป็นส่วนตัวทางอินเทอร์เน็ต และบางส่วนได้กลายเป็นโครงสร้างพื้นฐานของอินเทอร์เน็ต เช่น SSL)
ทศวรรษที่ 1990
ในช่วง 10 ปีตั้งแต่ทศวรรษที่ 1980 ถึง 1990 สงครามการเข้ารหัสได้อุบัติขึ้น และรัฐบาลสหรัฐฯ พยายามที่จะทำลายแนวโน้มทางการค้าของเทคโนโลยีการเข้ารหัส
ในช่วงเวลานี้ การเข้ารหัสเกือบจะผูกขาดโดยสมบูรณ์ในฐานะเทคโนโลยีทางทหาร และเทคโนโลยีการเข้ารหัสรวมอยู่ในหมวดหมู่ที่ 13 ของรายการอาวุธยุทโธปกรณ์ของสหรัฐฯ และห้าม "ส่งออก" โดยเด็ดขาด
เนื่องจากข้อจำกัดในการส่งออก การเข้ารหัส SSL แบบ "ส่งออกได้" จึงรองรับความยาวของคีย์เพียง 40 บิตเท่านั้น ซึ่งสามารถถอดรหัสได้โดยใช้คอมพิวเตอร์ส่วนบุคคลภายในเวลาไม่กี่วัน
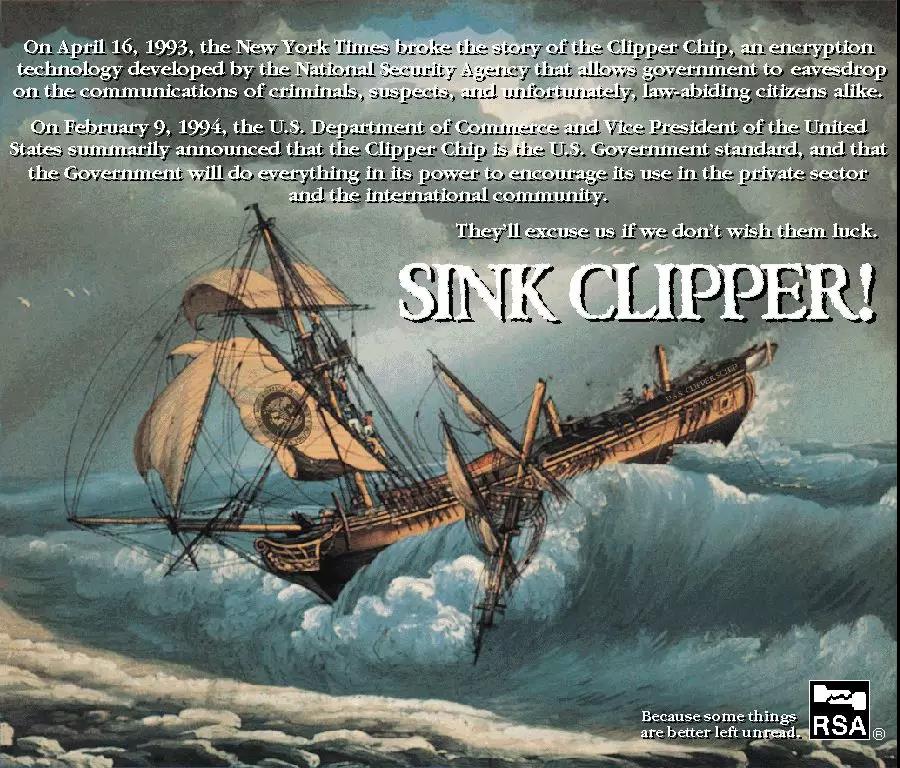
ในที่สุด รัฐบาลสหรัฐฯ ก็เลิกใช้การเข้ารหัสเนื่องจากการร้องเรียนจากนักเสรีนิยมและผู้สนับสนุนด้านความเป็นส่วนตัวว่ารัฐบาลสหรัฐฯ ละเมิดความเป็นส่วนตัวของประชาชน ความนิยมของซอฟต์แวร์เข้ารหัสนอกสหรัฐฯ และการแฮ็กชิป Clipper ที่ประสบความสำเร็จของ Matt Blaze ด้วยแบ็คดอร์ที่เสนอโดย รัฐบาลสหรัฐผูกขาด
ในปี 1997 ดร.อดัม แบ็ค ได้คิดค้นแฮชแคช Hashcash เป็นกลไกป้องกันสแปมที่ทำให้นักส่งสแปมเสียเงินโดยเพิ่มต้นทุน (เวลาและการคำนวณ) ในการส่งอีเมลอย่างมีประสิทธิภาพ
Adam Back คิดว่า Hashcash จะใช้ง่ายกว่า digicash ของ Chaum เพราะผู้ใช้ไม่จำเป็นต้องสร้างบัญชี นอกจากนี้ Hashcash ยังใช้มาตรการบางอย่างเพื่อป้องกันการโจมตี
ในช่วงปลายปี 1998 Wei Dai ได้เสนอแนวคิดของ "b-money" เพื่อบังคับใช้ข้อตกลงระหว่างผู้เข้าร่วมที่ไม่เปิดเผยตัวตน เขานำเสนอแนวคิดที่น่าสนใจสองประการ ฉันคิดว่าคุณจะไม่รู้สึกไม่คุ้นเคย แนวคิดแรกคือการอนุญาตให้ผู้เข้าร่วมแต่ละคนรักษาฐานข้อมูลอิสระเพื่อบันทึกความเป็นเจ้าของเงินของผู้ใช้ แนวคิดที่สอง แตกต่างจากแนวคิดแรกซึ่งผู้เข้าร่วมบางคนบันทึกยอดเงินในบัญชีของผู้ใช้ ผู้เข้าร่วมจำเป็นต้องจ่ายเงินมัดจำเพื่อป้องกัน ความชั่วร้าย.
Bitcoin นำแนวคิดแรกมาใช้ และโครงการ cryptocurrency อื่น ๆ อีกมากมายได้นำรูปแบบของแนวคิดที่สองมาใช้ (สิ่งที่เราเรียกว่า Proof of Stake)
ศตวรรษที่ 21
เห็นได้ชัดว่า Cypherpunks สร้างขึ้นจากการค้นคว้าของกันและกันมานานหลายทศวรรษ ทดลองและสร้างกรอบการทำงานที่จำเป็นในทศวรรษที่ 1990 อย่างไรก็ตาม สิ่งที่สำคัญที่สุดคือการถือกำเนิดของสกุลเงินดิจิทัลในศตวรรษที่ 21
ในปี 2547 Hal Finney ได้สร้างหลักฐานการทำงานที่สามารถนำกลับมาใช้ใหม่ได้ (RPOW) โดยอ้างอิงจาก Hashcash ของ Back RPOW เป็นโทเค็นการเข้ารหัสแบบพิเศษที่สามารถใช้ได้เพียงครั้งเดียว เหมือนกับเอาต์พุตธุรกรรมที่ไม่ได้ใช้ของ Bitcoin อย่างไรก็ตาม การตรวจสอบและป้องกันการโจมตีซ้ำซ้อนยังคงดำเนินการโดยเซิร์ฟเวอร์ส่วนกลาง
Nick Szabo คิดค้น "bit gold" ในปี 2548 ซึ่งเป็นของสะสมดิจิทัลที่สร้างขึ้นจาก RPOW ของ Finney อย่างไรก็ตาม แทนที่จะเสนอกลไกเพื่อจำกัดการออกบิตโกลด์ทั้งหมด Szabo มองว่ามูลค่าของบิตโกลด์แต่ละหน่วยจะแตกต่างกันไปตามปริมาณการคำนวณที่จำเป็นในการสร้างบิตโกลด์
ในที่สุด ในปี 2008 Satoshi Nakamoto (บุคคล/กลุ่มที่ยังไม่รู้จักมาก่อน) ได้เผยแพร่สมุดปกขาว Bitcoin ซึ่งเขาได้กล่าวถึง hashcash และ b-money ในความเป็นจริง Satoshi กล่าวถึงในอีเมลถึง Wei Dai ว่าเขาได้เรียนรู้เกี่ยวกับ b-money จาก Dr. Back
Satoshi Nakamoto กล่าวถึงความเป็นส่วนตัวโดยเฉพาะในกระดาษขาว Bitcoin:
คำอธิบายภาพ
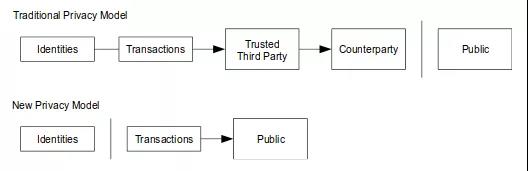
- รูปแบบความเป็นส่วนตัวของ Bitcoin (ที่มา: Bitcoin Whitepaper) -
Satoshi Nakamoto ได้สร้างระบบที่ผู้คนสามารถใช้ ขยาย และแยก ซึ่งส่งเสริมการพัฒนาการเข้ารหัสอย่างมาก
การกำเนิดของ Bitcoin ทำให้ขบวนการ Cypherpunk มีพลังมากยิ่งขึ้น ช่วยให้องค์กรต่างๆ เช่น WikiLeaks สามารถดำเนินการต่อไปผ่านการบริจาค Bitcoin หลังจากถูกขึ้นบัญชีดำโดยระบบการเงินแบบดั้งเดิม
การต่อสู้เพื่อความเป็นส่วนตัว
อย่างไรก็ตาม ความกังวลด้านความเป็นส่วนตัวดูเหมือนจะลดน้อยลงเนื่องจากระบบนิเวศของ Bitcoin เติบโตขึ้นในช่วงไม่กี่ปีที่ผ่านมา
ผู้ใช้ Bitcoin ในยุคแรก ๆ หลายคนคิดว่าระบบ Bitcoin จะช่วยให้พวกเขาไม่เปิดเผยตัวตนได้อย่างสมบูรณ์ แต่เราเข้าใจว่าหน่วยงานบังคับใช้กฎหมายหลายแห่งได้เปิดเผยว่าพวกเขาสามารถระบุตัวตนของผู้ใช้ Bitcoin ได้ในระหว่างการสืบสวน
โครงการ Open Bitcoin Privacy เติมเต็มช่องว่างนี้ด้วยการให้ความรู้แก่ผู้ใช้เกี่ยวกับความเป็นส่วนตัวและแนะนำกรณีการใช้งานที่ดีที่สุดสำหรับบริการ Bitcoin กลุ่มได้สร้างรูปแบบการโจมตีความเป็นส่วนตัวบนกระเป๋าเงิน Bitcoin
ปัจจุบันโมเดลแบ่งผู้โจมตีออกเป็นประเภทต่อไปนี้:
Blockchain Observer - เชื่อมต่อการทำธุรกรรมต่าง ๆ เข้ากับข้อมูลประจำตัวเดียวกันโดยการสังเกตรูปแบบในสายธารแห่งคุณค่า
Network Watcher - เชื่อมต่อการทำธุรกรรมและที่อยู่ต่าง ๆ โดยการสังเกตกิจกรรมบนเครือข่ายแบบเพียร์ทูเพียร์
ผู้โจมตีทางกายภาพ - พยายามค้นหาข้อมูลบนอุปกรณ์กระเป๋าเงินเพื่อยุ่งเกี่ยวกับกระเป๋าเงินหรือวิเคราะห์
ผู้เข้าร่วมธุรกรรม - สร้างธุรกรรมเพื่อติดตามกิจกรรมบนบล็อกเชนและระบุธุรกรรม
ผู้ให้บริการกระเป๋าเงิน - อาจขอให้ผู้ใช้ให้ข้อมูลที่สามารถระบุตัวบุคคลได้ จากนั้นสังเกตธุรกรรมของพวกเขา
Jonas Nick จาก Blockstream ได้ทำการวิจัยมากมายเกี่ยวกับประเด็นความเป็นส่วนตัวสำหรับผู้ใช้ Bitcoin
Jonas Nick เปิดโปงช่องโหว่ด้านความเป็นส่วนตัวมากมายในการพูดคุยที่ยอดเยี่ยม ช่องโหว่เหล่านี้บางส่วนได้สร้างความเสียหายแก่ลูกค้า SPV Bitcoin:
ที่อยู่: https://youtu.be/HScK4pkDNds
ในกรณีของ Bitcoin ภัยคุกคามที่ใหญ่ที่สุดต่อความเป็นส่วนตัวมาจากผู้สังเกตการณ์บล็อกเชน เนื่องจากทุกธุรกรรมในเครือข่ายเป็นแบบสาธารณะอย่างถาวร ใคร ๆ ก็สามารถคุกคามความเป็นส่วนตัวของผู้ใช้ Bitcoin ได้ ทั้งในปัจจุบันและอนาคต
ดังนั้นแนวทางปฏิบัติที่ดีที่สุดคืออย่าใช้ที่อยู่ bitcoin เดิมซ้ำ ซึ่งเป็นคำแนะนำที่ล้าสมัย
Satoshi Nakamoto ยังได้เน้นย้ำสิ่งนี้ในกระดาษสีขาวของ Bitcoin:
"เพื่อปกป้องความเป็นส่วนตัวเพิ่มเติม เทรดเดอร์ควรใช้คู่คีย์ใหม่ทุกครั้งที่ส่งธุรกรรม ในกรณีที่มีคนพบว่าใครเป็นเจ้าของธุรกรรมเหล่านั้น ธุรกรรมหลายอินพุตต้องแสดงว่าอินพุตทั้งหมดมาจากเจ้าของคนเดียวกัน ดังนั้น มันหลีกเลี่ยงไม่ได้ที่ความสัมพันธ์บางอย่างจะรั่วไหลออกไป ความเสี่ยงที่นี่คือความสัมพันธ์นี้อาจทำให้ธุรกรรมอื่น ๆ ของเจ้าของคีย์รั่วไหลได้หากมีการเปิดเผยตัวตนของเจ้าของคีย์"
นวัตกรรม Cypherpunk ในช่วงไม่กี่ปีที่ผ่านมา
เพื่อปรับปรุงความเป็นส่วนตัวของผู้ใช้ Bitcoin ระบบและแนวทางปฏิบัติที่ดีที่สุดจำนวนมากได้ถูกสร้างขึ้นในช่วงไม่กี่ปีที่ผ่านมา กระเป๋าเงินกำหนดลำดับชั้นที่เสนอโดย Dr. Pieter Wuille ใน BIP32 สามารถลดความยากลำบากในการจัดการที่อยู่ในกระเป๋าเงิน Bitcoin ได้อย่างมาก
แม้ว่าการปกป้องความเป็นส่วนตัวจะไม่ใช่จุดประสงค์หลักของ Pieter Wuille แต่กระเป๋าเงินที่กำหนดขึ้นตามลำดับชั้นสามารถสร้างที่อยู่ใหม่สำหรับการทำธุรกรรมได้อย่างง่ายดาย ช่วยให้ผู้ใช้หลีกเลี่ยงการใช้ที่อยู่ซ้ำ
ที่อยู่ Elliptic Curve Diffie-Hellmann-Merkel (ECDHM) เป็นรูปแบบที่อยู่ Bitcoin ที่ปรับปรุงความเป็นส่วนตัว ที่อยู่ ECDHM สามารถแชร์แบบสาธารณะได้ ผู้ส่งและผู้รับธุรกรรมสามารถใช้ที่อยู่ ECDHM เพื่อสร้างที่อยู่ Bitcoin แบบดั้งเดิมอย่างลับๆ ซึ่งผู้สังเกตการณ์บล็อกเชนไม่สามารถคาดเดาได้ ดังนั้นจึงสามารถใช้ที่อยู่ ECDHM ซ้ำได้ ซึ่งแตกต่างจากที่อยู่ Bitcoin แบบเดิมที่จะรั่วไหลของความเป็นส่วนตัวเนื่องจากการใช้ซ้ำ
ตัวอย่างของโครงร่างที่อยู่ ECDHM ได้แก่ ที่อยู่ลับที่เสนอโดย Peter Todd, รหัสการชำระเงินที่ใช้ซ้ำได้ BIP47 ที่เสนอโดย Justus Ranvier และการแลกเปลี่ยนที่อยู่ภายนอก BIP75 ที่เสนอโดย Justin Newton และคณะ
ผู้ใช้ยังสามารถใช้เครื่องผสม bitcoin เพื่อเพิ่มความเป็นส่วนตัว แต่วิธีนี้ต้องใช้ทรัพยากรบุคคลมากขึ้น แนวคิดของการผสมโทเค็นของผู้เข้าร่วมเครือข่ายคล้ายกับ "เครือข่ายผสม" ของดร. ชัม
อัลกอริธึมการผสมสกุลเงินที่มีอยู่หลายรายการประกอบด้วย:
CoinJoin - อัลกอริธึมการผสมสกุลเงินแรกคือ CoinJoin ที่เสนอโดย Gregory Maxwell ผู้ร่วมก่อตั้ง Blockstream อนุญาตให้ผู้ใช้สร้างธุรกรรมด้วยอินพุตจากหลายฝ่าย จากนั้นส่ง bitcoins ไปยังหลายเอาต์พุต (เช่น บุคคลเดียวกัน) เนื่องจากแต่ละกองทุนผสมกัน ความสัมพันธ์ระหว่างอินพุตและเอาต์พุตจึงหาได้ยาก
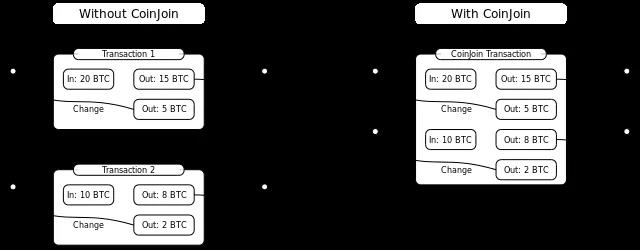
- ไดอะแกรมการทำธุรกรรม CoinJoin อย่างง่าย -
JoinMarket — JoinMarket ที่เสนอโดยนักพัฒนา Chris Belcher ช่วยให้ผู้ถือ Bitcoin ได้รับค่าธรรมเนียมโดยการให้ Bitcoin เข้าร่วมในการผสม CoinJoin JoinMarket ใช้สัญญาอัจฉริยะบางประเภทเพื่อป้องกันไม่ให้คีย์ส่วนตัวของผู้ใช้ออกจากพื้นที่ ซึ่งจะช่วยลดความเสี่ยงในการสูญเสียคีย์ส่วนตัว กล่าวโดยสรุปคือ JoinMarket ช่วยให้คุณเพิ่มความเป็นส่วนตัวในการทำธุรกรรม Bitcoin ด้วยต้นทุนที่ต่ำและกระจายอำนาจ
CoinShuffle — กลุ่มนักวิจัยที่มหาวิทยาลัยซาร์ลันด์ในเยอรมนีได้พัฒนาโปรโตคอลการผสมสกุลเงินแบบกระจายศูนย์ CoinShuffle CoinShuffle เป็น CoinJoin รุ่นปรับปรุงที่ไม่ต้องการบุคคลที่สามที่เชื่อถือได้เพื่อสร้างธุรกรรมสกุลเงินผสม ดังนั้นจะไม่มีการเรียกเก็บค่าธรรมเนียมสกุลเงินผสมเพิ่มเติม
CoinSwap - CoinSwap ที่เสนอโดย Maxwell นั้นแตกต่างจาก CoinJoin อย่างมากตรงที่ใช้ชุดของธุรกรรม multisig 4 ชุด (ธุรกรรม escrow 2 รายการและธุรกรรม escrow release 2 รายการ) เพื่อเปิดใช้งานการแลกเปลี่ยนโทเค็นที่ไม่น่าเชื่อถือระหว่างสองฝ่าย แม้ว่าจะมีประสิทธิภาพน้อยกว่า CoinJoin มาก แต่ก็สามารถให้ความเป็นส่วนตัวที่แข็งแกร่งกว่าและแม้กระทั่งการทำธุรกรรมโทเค็นข้ามสายโซ่
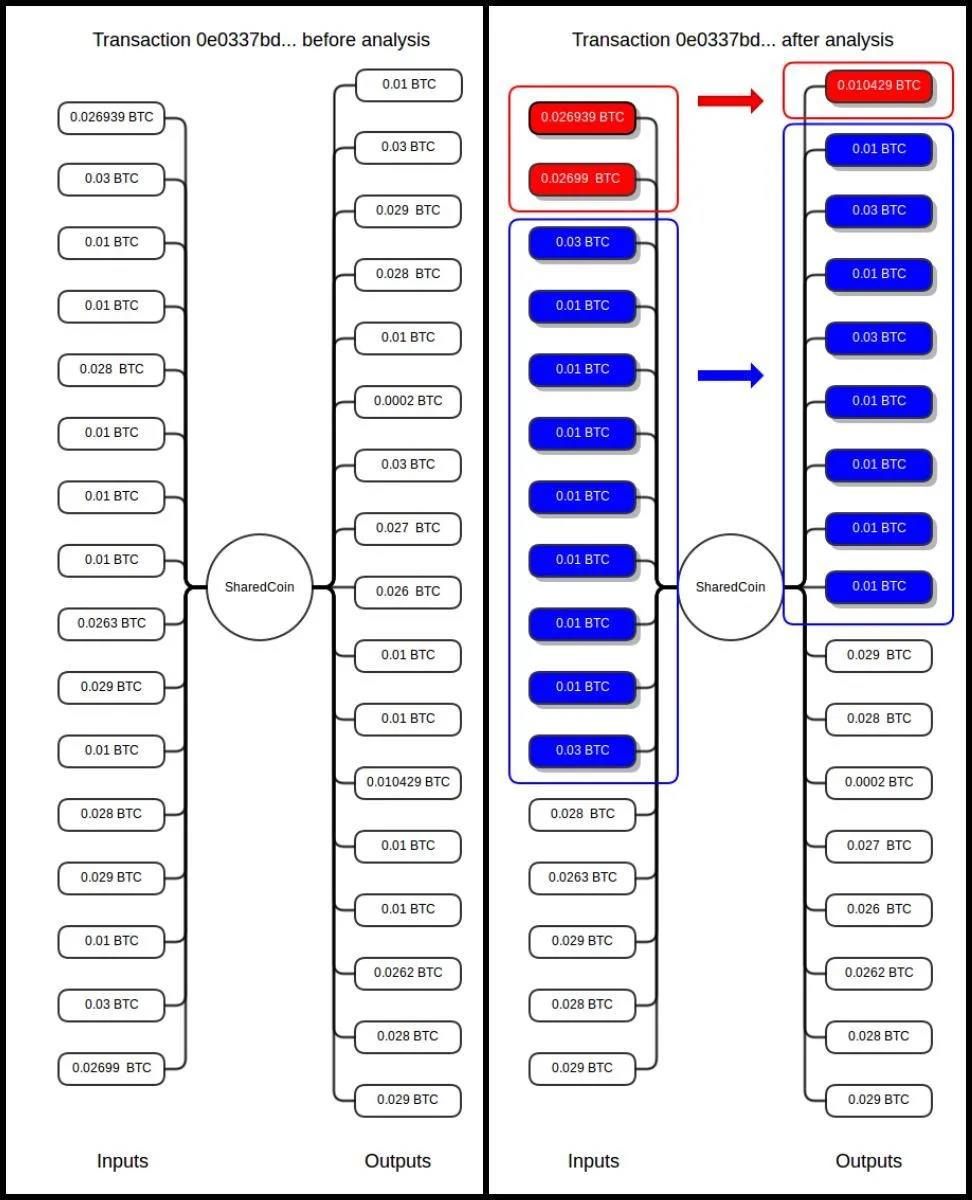
การผสมเหรียญนั้นเทียบเท่ากับการ "ซ่อนต้นไม้ในป่า" แต่ป่ามักจะไม่ใหญ่มาก การผสมเหรียญอาจทำให้เกิดความสับสนและไม่สามารถเปิดเผยตัวตนได้อย่างสมบูรณ์ เนื่องจากรูปแบบนี้จะทำให้ผู้สังเกตการณ์ระดับล่างติดตามการไหลของเงินทุนได้ยาก แต่ผู้สังเกตการณ์ระดับสูงอาจยังคงถอดรหัสธุรกรรมสกุลเงินผสม
คำอธิบายภาพ
คำอธิบายภาพ
Atlas ตั้งข้อสังเกตว่าแม้จะมีเครื่องมือวิเคราะห์อย่างหยาบ แต่เขาก็สามารถค้นหา 69% ของอินพุตและ 53% ของผลลัพธ์ในการทำธุรกรรมของ CoinJoin
มีแม้แต่สกุลเงินดิจิทัลที่เน้นความเป็นส่วนตัว
ตัวอย่างเช่น Dash โดย Evan Duffield และ Daniel Diaz มีคุณลักษณะที่เรียกว่า "Darksend" Darksend เป็นเวอร์ชันปรับปรุงของ CoinJoin ซึ่งได้รับการปรับปรุงโดยส่วนใหญ่ในด้านปริมาณการใช้งานและความถี่ในการผสมสกุลเงิน
รูปแบบการผสมสกุลเงินของ Dash ใช้จำนวนทั่วไปเช่น 0.1 DASH, 1 DASH, 10 DASH และ 100 DASH ซึ่งเพิ่มความยากในการจัดกลุ่มอินพุตและเอาต์พุตอย่างมาก ในแต่ละเซสชันการผสม ผู้ใช้จะส่งจำนวนที่เท่ากันทั้งอินพุตและเอาต์พุต
คำอธิบายภาพ
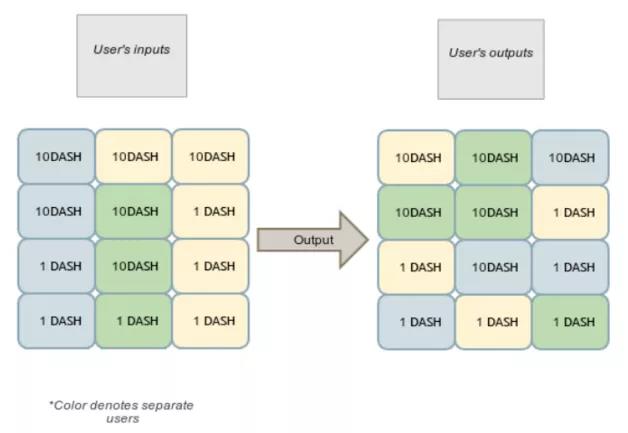
- การผสม DASH (ที่มา: DASH White Paper) -
นอกจากนี้ยังมีเหรียญความเป็นส่วนตัวประเภทหนึ่งที่ไม่ได้สร้างขึ้นจาก Bitcoin ในปี 2014 Nicolas van Saberhagen ได้ออกเอกสารไวท์เปเปอร์สำหรับ CryptoNote สกุลเงินดิจิทัลบางสกุล เช่น Monero ถูกนำมาใช้ตามแนวคิดของ CryptoNote นวัตกรรมหลักคือลายเซ็นแหวนเข้ารหัสและคีย์แบบใช้ครั้งเดียว
ลายเซ็นดิจิทัลทั่วไป (เช่น ลายเซ็น Bitcoin) สร้างขึ้นโดยคีย์คู่หนึ่ง (สาธารณะและส่วนตัว) ดังนั้น ตราบใดที่ใครบางคนสามารถใช้คีย์ส่วนตัวเพื่อลงนามธุรกรรมได้ ก็สามารถพิสูจน์ได้ว่าที่อยู่สาธารณะที่ตรงกับคีย์ส่วนตัวนั้นเป็นของ ta
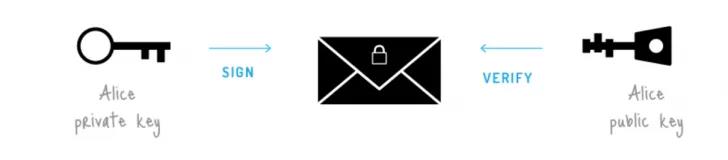
ลายเซ็นแบบวงแหวนถูกเสนอครั้งแรกโดย (ลายเซ็นแบบวงแหวน) Dr. Adi Shamir et al. ในปี 2544 ตามลายเซ็นแบบกลุ่ม (ลายเซ็นแบบกลุ่ม) ที่เสนอโดย Dr. Chaum และ Eugene van Heyst ในปี 2534 ลายเซ็นเสียงเรียกเข้าต้องใช้กลุ่มของฝ่ายต่างๆ โดยแต่ละฝ่ายจะมีคู่กุญแจของตัวเอง
ลายเซ็นเสียงเรียกเข้าสามารถพิสูจน์ได้ว่าผู้ลงนามในข้อความเป็นสมาชิกกลุ่ม ข้อแตกต่างที่สำคัญระหว่างรูปแบบลายเซ็นดิจิทัลทั่วไปคือ ผู้ลงนามต้องถือคีย์ส่วนตัวเท่านั้น แต่ผู้ตรวจสอบไม่สามารถระบุตัวตนที่แท้จริงของผู้ลงนามได้
ดังนั้นหากคุณเห็นลายเซ็นที่มีคีย์สาธารณะของ Alice, Bob และ Carol คุณสามารถบอกได้ว่าผู้ลงนามคือหนึ่งในสามคน แต่คุณไม่มีทางรู้ว่าธุรกรรมที่ลงนามนั้นเป็นของใคร ลายเซ็นแหวนทำให้เกิดความยุ่งเหยิงอีกระดับหนึ่ง ทำให้ผู้สังเกตการณ์บล็อกเชนติดตามได้ยากว่าใคร (ผู้ริเริ่ม) สำหรับการชำระเงินแต่ละครั้งในระบบ
คำอธิบายภาพ
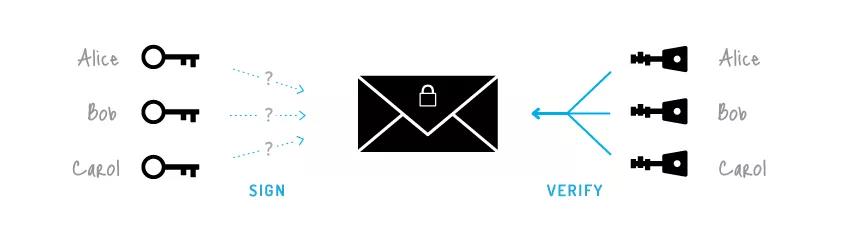
- ลายเซ็นแหวน (ที่มา: https://cryptonote.org/inside/) -
CryptoNote ได้รับการออกแบบมาเพื่อลดความเสี่ยงของการใช้คีย์ซ้ำและใช้อินพุตเพื่อติดตามเอาต์พุต ที่อยู่การชำระเงินเป็นคีย์แบบใช้ครั้งเดียวที่สร้างขึ้นโดยใช้ข้อมูลของผู้ส่งและผู้รับเงิน ทันทีที่คุณใช้ลายเซ็นเสียงเรียกเข้ากับอินพุต การกำหนดว่าเอาต์พุตของธุรกรรมใดที่ใช้ไปนั้นทำได้ยากขึ้น
หากผู้เฝ้าดูบล็อกเชนพยายามค้นหาความสัมพันธ์ระหว่างที่อยู่ที่ใช้ตามธุรกรรมบนบล็อกเชนและวาดกราฟของความสัมพันธ์ ก็จะได้แผนภาพต้นไม้เพราะไม่มีที่อยู่ใดถูกใช้ซ้ำ ความเป็นไปได้ของ dendrogram จะเพิ่มขึ้นอย่างทวีคูณเมื่อมีการทำธุรกรรมมากขึ้น เนื่องจากลายเซ็นเสียงเรียกเข้าแต่ละอันจะเพิ่มความไม่แน่นอนให้กับการไหลของมูลค่าระหว่างที่อยู่
ดังนั้นคุณจึงไม่สามารถระบุที่อยู่การชำระเงินที่แน่นอนได้
ขึ้นอยู่กับจำนวนของผู้เข้าร่วมที่เกี่ยวข้องในลายเซ็นเสียง การทำให้ยุ่งเหยิงของแต่ละธุรกรรมแตกต่างกันไปตั้งแต่ "1/2" ถึง "1/100" ธุรกรรมใหม่แต่ละรายการจะเพิ่มเอนโทรปีและทำให้ผู้เฝ้าดูบล็อกเชนติดตามได้ยากขึ้น
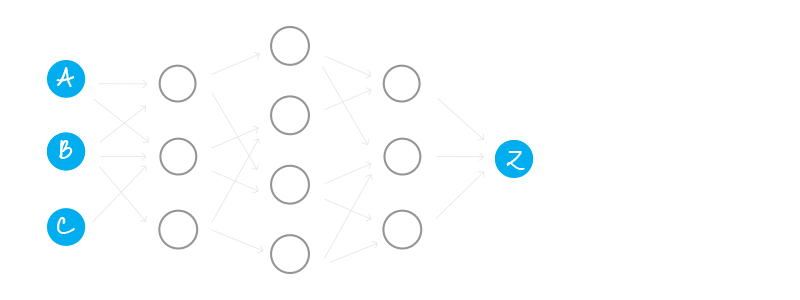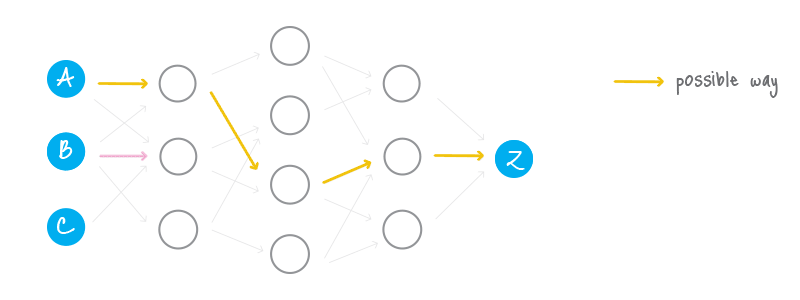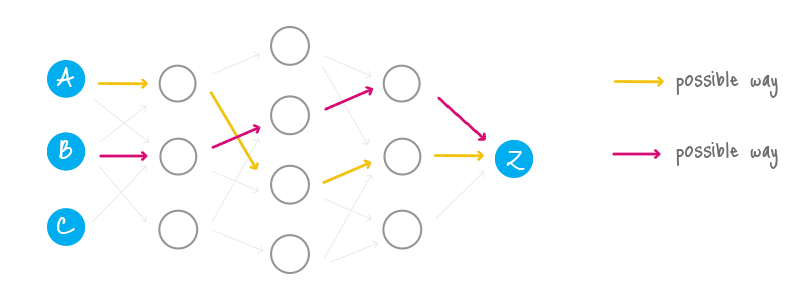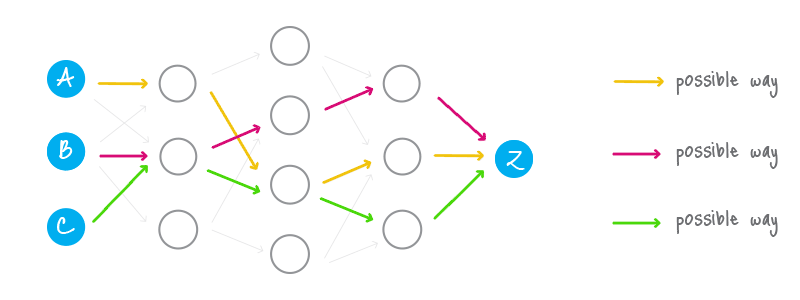
- การวิเคราะห์ต่อต้านบล็อคเชน (ที่มา: https://cryptonote.org/inside/) -
นวัตกรรม Cypherpunk ในการสร้าง
แม้ว่าจะยังมีอันตรายที่ซ่อนอยู่มากมายในความเป็นส่วนตัวและความปลอดภัยของผู้ใช้ cryptocurrency แต่ด้วยความพยายามอย่างต่อเนื่องของ cypherpunks อนาคตจะสดใส
การพิสูจน์โดยไม่มีความรู้อาจเป็นก้าวกระโดดครั้งใหญ่ในการปกป้องความเป็นส่วนตัว การพิสูจน์ด้วยความรู้เป็นศูนย์ได้รับการเสนอครั้งแรกในปี 1985 เพื่อขยายขอบเขตการใช้งานที่เป็นไปได้ของโปรโตคอลการเข้ารหัส
อ้างอิงจาก "Bitcoin with Homomorphic Value" ที่เขียนโดย Dr. Back ในปี 2013 Maxwell ได้มุ่งเน้นไปที่การวิจัยเกี่ยวกับการทำธุรกรรมที่เป็นความลับ (Confidential Transaction) การทำธุรกรรมที่เป็นความลับใช้การพิสูจน์ช่วงความรู้เป็นศูนย์เพื่อสร้างธุรกรรม Bitcoin เพื่อให้ผู้ที่เกี่ยวข้องเท่านั้นที่มองเห็นมูลค่าที่มีอยู่ในธุรกรรม
การทำธุรกรรมที่เป็นความลับเป็นก้าวสำคัญในตัวเอง อย่างไรก็ตาม หากเรารวมเข้ากับ CoinJoin เราสามารถสร้างบริการผสมสกุลเงินที่ตัดการเชื่อมต่อทั้งหมดระหว่างอินพุตและเอาต์พุตของธุรกรรม
Maxwell เคยแบ่งปันหัวข้อ "Sidechain Elements" ในงาน Bitcoin Developers Conference ที่ซานฟรานซิสโก ฉันจำได้ว่าเขาพูดประมาณนี้: "หนึ่งในความเสียใจที่ใหญ่ที่สุดของชายชราใน IETF (Internet Engineering Task Force) คืออินเทอร์เน็ตไม่ได้สร้างด้วยการถ่ายโอนข้อมูลที่เข้ารหัสโดยค่าเริ่มต้น"
เห็นได้ชัดว่า Maxwell คิดเหมือนกันเกี่ยวกับความเป็นส่วนตัวของ bitcoin: หากสามารถใช้ธุรกรรมที่เป็นความลับได้ตั้งแต่แรก วันนี้ Blockstream ได้นำธุรกรรมที่เป็นความลับมาใช้บน Liquid sidechain เพื่อปกปิดการถ่ายโอนระหว่างการแลกเปลี่ยน
Maxwell ได้ใช้ Zero-Knowledge Contingent Payment (ZKCP) บนเครือข่าย Bitcoin และชำระเงินครั้งแรกสำเร็จแล้ว ZKCP เป็นโปรโตคอลการทำธุรกรรมที่ไม่น่าเชื่อถือซึ่งอนุญาตให้ผู้ซื้อซื้อข้อมูลจากผู้ขายโดยใช้ Bitcoin ผู้ซื้อจะได้รับข้อมูลเมื่อการชำระเงินเสร็จสมบูรณ์เท่านั้น ผู้ซื้อและผู้ขายไม่จำเป็นต้องไว้วางใจซึ่งกันและกัน หรือพึ่งพาอนุญาโตตุลาการของบุคคลที่สาม
ไม่กี่ปีที่ผ่านมา ฉันได้เขียนบทความเกี่ยวกับ Zerocoin และชี้ให้เห็นว่าระบบจำเป็นต้องแก้ปัญหาทางเทคนิคบางอย่างก่อนที่จะสามารถใช้งานได้จริง ตั้งแต่นั้นเป็นต้นมา นักวิจัยได้ทำการพิสูจน์อย่างมีประสิทธิภาพมากขึ้นและจัดการกับปัญหาความน่าเชื่อถือผ่านการสร้างพารามิเตอร์เริ่มต้นของระบบ วิสัยทัศน์ของ Zerocoin กำลังจะเป็นจริงด้วย Zcash ซึ่งสร้างโดย Wilcox-O'Hearn
Zcash ให้ความเป็นส่วนตัวในการชำระเงินอย่างสมบูรณ์ในขณะที่ใช้เชนสาธารณะเพื่อรักษาเครือข่ายแบบกระจายศูนย์ ธุรกรรม Zcash จะซ่อนผู้ส่ง ผู้รับเงิน และจำนวนเงินที่โอนสำหรับธุรกรรมออนไลน์ทั้งหมดโดยอัตโนมัติ ผู้ถือคีย์การดูเท่านั้นที่สามารถดูเนื้อหาของธุรกรรมที่เกี่ยวข้องได้ เนื่องจากเนื้อหาของธุรกรรม Zcash ได้รับการเข้ารหัสและเป็นส่วนตัว ระบบจึงต้องใช้วิธีการเข้ารหัสแบบใหม่เพื่อตรวจสอบการชำระเงิน
Zcash ใช้โครงสร้างการพิสูจน์ความรู้เป็นศูนย์ที่เรียกว่า zk-SNARK zk-SNARK ได้รับการพัฒนาโดยกลุ่มนักเข้ารหัสที่มีประสบการณ์
ข้อมูลเมตาของธุรกรรมถูกเข้ารหัส และจะไม่มีการเปิดเผยการอนุญาตการโอนและจำนวนเงิน zk-SNARK ใช้เพื่อพิสูจน์ความถูกต้องของการทำธุรกรรม Zcash อาจเป็นระบบการชำระเงินดิจิทัลระบบแรกที่สามารถปกปิดตัวตนได้
Cypherpunks ผ่านคบเพลิง
ในช่วงสิบปีที่ผ่านมาที่ไซเฟอร์พังก์ค้นหา เทคโนโลยีคอมพิวเตอร์ก็มีความก้าวหน้าอย่างมากเช่นกัน ทั้งบุคคลและกลุ่มสามารถสื่อสารและโต้ตอบโดยไม่เปิดเผยตัวตนได้อย่างสมบูรณ์
คนสองคนสามารถแลกเปลี่ยนข้อมูล ดำเนินธุรกิจ และทำสัญญาอิเล็กทรอนิกส์โดยไม่ต้องรู้ชื่อจริงและตัวตนของอีกฝ่าย แน่นอนว่ารัฐบาลจะขัดขวางหรือควบคุมการแพร่กระจายของเทคโนโลยี เนื่องจากมีศักยภาพที่จะคุกคามความมั่นคงของชาติ อำนวยความสะดวกในการก่ออาชญากรรม และทำให้สังคมแตกแยก
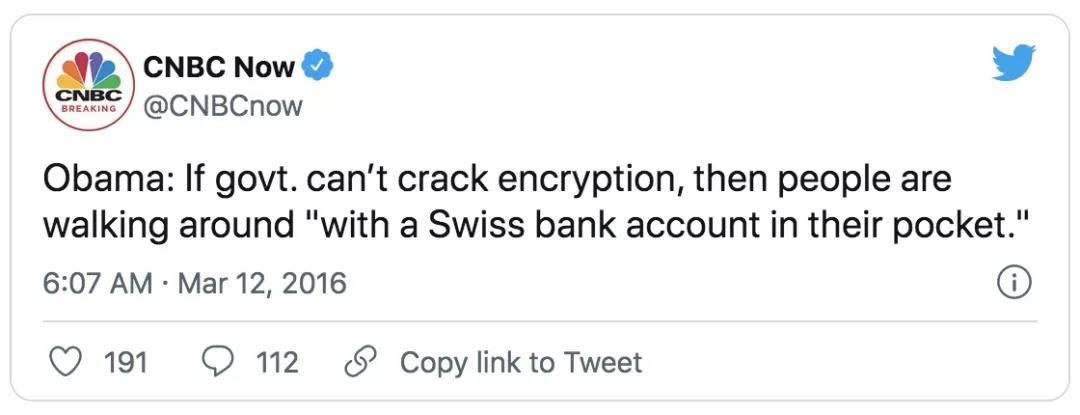
Cypherpunks รู้ว่าเพื่อให้ได้ความเป็นส่วนตัว เราต้องปกป้องมัน ตลอดหลายศตวรรษที่ผ่านมา เพื่อปกป้องความเป็นส่วนตัว ผู้คนใช้วิธีต่างๆ เช่น การกระซิบ การประชุมลับ จดหมายปิดผนึก การปิดประตู การจับมือแบบลับๆ และผู้ส่งสารส่วนตัว
ก่อนศตวรรษที่ 20 ไม่มีเทคโนโลยีความเป็นส่วนตัวที่แข็งแกร่งหรือเทคโนโลยีที่สามารถเปิดใช้งานการเฝ้าระวังจำนวนมากที่มีต้นทุนต่ำ
แม้จะมีเทคโนโลยีที่ช่วยเพิ่มความเป็นส่วนตัว แต่โลกก็ยังชอบการสอดแนมมากกว่าความเป็นส่วนตัว เราได้เข้าสู่สิ่งที่หลายคนเรียกว่า Cryptography Wars 2.0
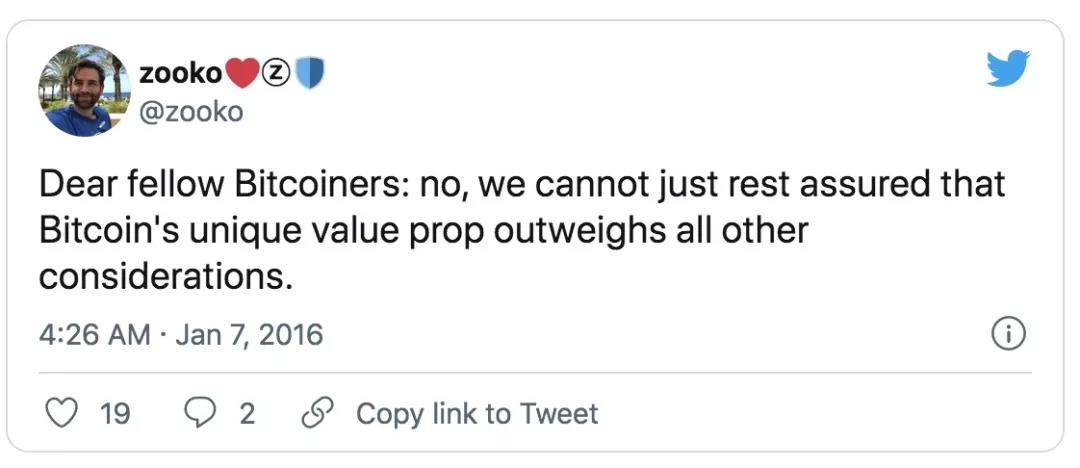
แม้ว่าพวกไซเฟอร์พังก์จะชนะในสงครามการเข้ารหัสครั้งแรก แต่เราต้องไม่หลงกล Zooko ประสบกับความล้มเหลวของโปรเจ็กต์ไซเฟอร์พังก์ และเขาเตือนให้เราเตรียมพร้อมทางจิตใจสำหรับความล้มเหลว
Cypherpunks เชื่อว่าความเป็นส่วนตัวเป็นสิทธิมนุษยชนขั้นพื้นฐาน รวมถึงความเป็นส่วนตัวที่รับประกันโดยรัฐบาล พวกเขาเข้าใจว่าการประนีประนอมความปลอดภัยของระบบไม่ว่าจะด้วยเหตุผลใดก็ตาม (รวมถึงการแทรกแซงของ "หน่วยงานที่เชื่อถือได้") จะคุกคามความปลอดภัยของผู้ใช้ระบบ
Cypherpunks เขียนโค้ด พวกเขารู้ว่าต้องมีคนเขียนซอฟต์แวร์เพื่อปกป้องความเป็นส่วนตัว ดังนั้นพวกเขาจึงเดินหน้าต่อไป พวกเขายังเปิดเผยโค้ดเพื่อให้ไซเฟอร์พังค์คนอื่นๆ สามารถเรียนรู้ โจมตี และปรับปรุงได้
Cypherpunks อนุญาตให้ทุกคนใช้รหัสของพวกเขา และไม่สนใจว่าคนอื่นจะอนุมัติซอฟต์แวร์ที่พวกเขาเขียนหรือไม่ พวกเขารู้ว่าซอฟต์แวร์ของพวกเขาไม่สามารถถูกบุกรุกได้ และระบบที่กระจายอยู่ทั่วไปไม่สามารถปิดได้
—–BEGIN PGP SIGNED MESSAGE—–
Hash: SHA256
Public Key: https://keybase.io/lopp/key.asc
The original Cypherpunks mailing list no longer exists, but there are more Cypherpunks now than ever before. We discuss our ideas on a wide variety of email lists, chat rooms, and social media platforms. There is much work to be done; while great progress has been made designing and deploying privacy enhancing systems, they are still far from perfect and it is still far too difficult for the average person to benefit from them. There are many battles left to be fought in the Crypto Wars; take up your keyboards and let us proceed together apace.
—–BEGIN PGP SIGNATURE—–
wsFcBAEBCAAQBQJW9VrFCRAnjdn7DA6bSQAAI68QAKxMRyGXfr8g0xhNJadJFaH6
iXJlv+PA74h3oSKV97lOAejY8yGyhyb8UodF5H3YBqSrLUCEF2Xj8U4pCl5imvSe
uuRfxbSeyUcgMonxF8W4dswcU0Ls1znLbpVkoLiRNAkkFVG+LyGY0eC7dDQ17okf
mTzjaW6/3Ed289+yz7Lj5fE6pST4L7IsOEdlyPSm/1Rn6jLVaQ/WoNGB/xPUjNZw
zagpg5qHGgcTCHCPZR9i1obsJtKLHLCRhCCxHQ6ldAiLXJn0WeOCHYIRhaC4fr0P
C+yBB2BwzXccVh4PUvgc4OEXTFvZUCkvUd88Z3j5ZN8r0ZJB83ZPITk7TMueneYW
Ery21LXG2Wv+CACwPzE+LM9GkaOLkEDgiENDq20CsM6VQl3GkiCj3KdFl9btYvzw
tpiHbmvE4HMepiVc4TjhEmIiCTMAjkcn0MRQl/tJsPw5dyQBs22++O/cslzc3w+T
Ky+7DA4jIbMk993FpDsZwyqpvkPXWylLofbqq6DmLYCu1ahpdV8X18kApeY0W2E8
rsPDr4eukXnLdDemoqFDtsIYDPb/LdQe5RaXuH7/xpWzWuOccOe305pUZnic7CO3
5cVnSg7KgUjfZhfHPijyTzHKO8QShSl7bSMW/botaO9C/wha0/+qmnWVMdUwBVyj
BLDeMjqvB87UbJE5E7rl
=hR9e
—–END PGP SIGNATURE—–
(ข้อความที่ลงนามหมายถึง: รายชื่อส่งเมล cypherpunk เดิมไม่มีอยู่แล้ว แต่ชุมชน cypherpunk เติบโตขึ้นเป็นขนาดที่ไม่เคยมีมาก่อน เราหารือเกี่ยวกับแนวคิดของเราเกี่ยวกับรายชื่อส่งเมล ห้องสนทนา และแพลตฟอร์มโซเชียลต่างๆ ปัจจุบัน เรายังมีงานอีกมากที่จะ แม้ว่าจะมีความก้าวหน้าอย่างมากในการออกแบบและการติดตั้งระบบเพิ่มความเป็นส่วนตัว แต่ก็ยังห่างไกลจากความสมบูรณ์แบบและเป็นเรื่องยากสำหรับคนทั่วไปที่จะได้รับประโยชน์จาก ยังมีการต่อสู้มากมายที่ต้องต่อสู้ในสงครามการเข้ารหัส คว้าคีย์บอร์ดของคุณและ พุ่งไปข้างหน้าด้วยกัน)





