


การหลอกลวงแบบฟิชชิงและโทรจันการขุดที่ซ่อนอยู่กำลังกลับมาอีกครั้ง อย่ากลายเป็นเครื่องข


เมื่อคุณเล่น "Grand Theft Auto 5" อย่างสบายใจบนคอมพิวเตอร์ของคุณ คุณนึกภาพออกไหมว่าคอมพิวเตอร์ของคุณกำลังถูกควบคุมโดยโปรแกรมม้าโทรจัน ณ เวลานี้ สำหรับบริษัทเทคโนโลยีที่อยู่ห่างออกไปหลายพันไมล์"เหมืองแร่"รับ cryptocurrency สำหรับพวกเขา?
เมื่อคุณท่องเว็บ คุณสังเกตเห็นหน้าโฆษณาที่ปรากฏขึ้นบนเว็บไซต์หรือไม่——"การเข้ารหัสลับของ Musk"คุณนึกภาพออกไหมว่าหากคุณคลิกที่โฆษณา ทรัพย์สิน cryptocurrency ในกระเป๋าเงินของคุณอาจถูกขโมยในทันที?
ไม่ใช่ ไม่ใช่เรื่องเพ้อฝัน มันเป็นเรื่องจริง อดีตเรียกว่า"โทรจันการขุดที่ซ่อนอยู่", อย่างหลังเรียกว่า"ชื่อเรื่องรอง"。
ความแพร่หลายของโทรจันการขุดที่ซ่อนอยู่
ในปี 2561 หน่วยงานรักษาความปลอดภัยสาธารณะของจีนถอดรหัสกรณีการขุดโทรจันที่เกี่ยวข้องกับคอมพิวเตอร์หลายล้านเครื่อง
เกม "PlayerUnknown's Battlegrounds" หรือที่เรียกกันทั่วไปว่า "Eating Chicken" ได้รับความนิยมทางอินเทอร์เน็ตและกลายเป็นเกมโปรดของนักเล่นเกมจำนวนมาก เพื่อให้ "อยู่ยงคงกระพัน" ในเกม ผู้เล่นหลายคนใช้โปรแกรมปลั๊กอินของเกมเพื่อให้มีความสามารถมากขึ้น เช่น "การเล็งอัตโนมัติ" "มองทะลุ" "การเร่งความเร็วกระสุน" เป็นต้น ส่วนใหญ่ของปลั๊กอิน ins อ้างว่าฟรี แต่หน่วยความจำนั้นยุ่งยาก
เมื่อวันที่ 20 ธันวาคม ทีมรักษาความปลอดภัยของโครงการ Tencent Guardian ได้ค้นพบโปรแกรมม้าโทรจันที่ซ่อนอยู่ในปลั๊กอินชื่อ "Chicken Eater" ในเกม "PUBG Mobile" โปรแกรมม้าโทรจันมีฟังก์ชันเบื้องหลังการขุดแบบเงียบ ๆ ติดเชื้อหลายร้อยคน ของผู้ใช้หลายพันเครื่อง
ต่อจากนั้น เบาะแสได้ถูกโอนไปยัง Internet Security Detachment of Weifang Public Security Bureau เพื่อสอบสวน หลังจากการสอบสวนอย่างต่อเนื่องโดยหน่วยงานความมั่นคงสาธารณะ"โทรจันขุด"ด้านหลังเป็นบริษัทอินเทอร์เน็ตทั่วไป
สาเหตุของเหตุการณ์คือตั้งแต่ปี 2014 สกุลเงินดิจิตอลหลักที่เป็นตัวแทนของ Bitcoin ได้รับความนิยม ส่งผลให้มีสกุลเงินดิจิตอลจำนวนมากเกิดขึ้น หลังจากเห็น "ทางออก" นี้ตั้งแต่ปี 2015 Dalian Shengping Network Technology Co., Ltd. ได้รับสมัครตัวแทนทั่วประเทศเพื่อโปรโมตไคลเอนต์ซอฟต์แวร์ที่มาพร้อมกับม้าโทรจันสำหรับขุด เมื่อฝังไคลเอ็นต์ในโฮสต์คอมพิวเตอร์แล้ว ก็จะเงียบ ดาวน์โหลด ซอฟต์แวร์ตรวจสอบการขุดและโปรแกรมการขุดกำลังทำงานอยู่ และเหรียญที่ขุดได้จะถูกโอนไปยังกระเป๋าเงินดิจิตอลของผู้ควบคุมบริษัท He Mou
เขาอธิบายแล้ว:
"เมื่อโฮสต์ถูกฝังด้วยม้าโทรจัน ตราบใดที่โฮสต์เปิดอยู่ ซอฟต์แวร์ตรวจสอบจะวิเคราะห์อัตราการใช้ CPU ของคอมพิวเตอร์ เมื่อต่ำกว่า 50% จะเริ่มโปรแกรม 'การขุด' สำหรับ 'การขุด' หากอัตราการใช้ CPU สูง ให้หยุด 'การขุด' เพื่อป้องกันการถูกค้นพบ"
ตามสถิติ ตั้งแต่ปี 2015 เขาและคนอื่นๆ ได้ควบคุมโฮสต์คอมพิวเตอร์ 3.89 ล้านเครื่องอย่างผิดกฎหมายเพื่อโฆษณารายได้ที่เพิ่มมูลค่า ติดตั้งโปรแกรมขุดอย่างเงียบๆ บนโฮสต์คอมพิวเตอร์มากกว่า 1 ล้านเครื่อง และขุดเหรียญ DGB ("Gigitecoin") ทั้งหมดได้ใน สามปีที่ผ่านมา ) เหรียญ DCR ("เหรียญ Desay") และเหรียญ SC ("เหรียญ Cloud") มีมากกว่า 26 ล้านชิ้น โดยมีผลกำไรที่ผิดกฎหมายรวมกว่า 15 ล้านหยวน
ชื่อเรื่องรอง
โทรจันการขุดที่ซ่อนอยู่ท่วมอีกครั้ง
ไม่นานมานี้ บริษัทรักษาความปลอดภัยทางอินเทอร์เน็ต Avast ได้เผยแพร่รายงานการวิจัยล่าสุดที่ระบุว่ามีการตรวจพบเกมละเมิดลิขสิทธิ์ที่มีชื่อเสียงมากถึง 11 เกม โดยซ่อนซอฟต์แวร์ขุดที่เป็นอันตรายซึ่งสามารถขโมยทรัพยากรคอมพิวเตอร์ได้ เมื่อผู้ใช้ดาวน์โหลดและติดตั้งซอฟต์แวร์เกมละเมิดลิขสิทธิ์เหล่านี้ฟรีที่เผยแพร่โดยฟอรัมและแพลตฟอร์มที่ไม่เป็นทางการโดยไม่รู้ตัว อุปกรณ์ดังกล่าวจะถูกฝังโดยอัตโนมัติด้วยตัวเรียกใช้งานซอฟต์แวร์ที่เป็นอันตรายที่เรียกว่า "แคร็กโคโนช" ซึ่งจะใช้ประโยชน์จากทรัพยากรคอมพิวเตอร์ของผู้ใช้ในการขุด สกุลเงินเข้ารหัส "โมเนโร" (Monero) ที่อยู่เบื้องหลัง ไม่เพียงแต่สามารถข้ามการตรวจจับและการขัดขวางของซอฟต์แวร์ป้องกันไวรัสด้านความปลอดภัยได้อย่างชาญฉลาดเท่านั้น แต่ยังทำให้อุปกรณ์คอมพิวเตอร์ทำงานช้าลงเรื่อย ๆ และแม้แต่ผู้ใช้ยังต้องจ่ายค่าไฟฟ้าจำนวนมหาศาลสำหรับสิ่งนี้
จากการตรวจพบของนักวิจัย Avast ในช่วงหกเดือนที่ผ่านมา มีมากกว่า 12 ประเทศและพีซีที่ใช้ Windows ประมาณ 220,000 เครื่องทั่วโลกติดมัลแวร์ Crackonosh
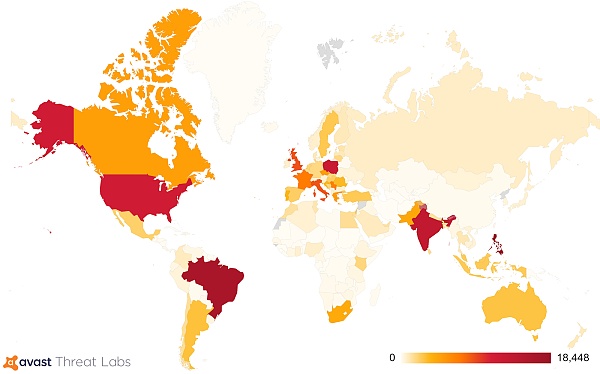
ยกตัวอย่างในเดือนพฤษภาคมนี้ อุปกรณ์คอมพิวเตอร์โดยเฉลี่ยหลายพันเครื่องยังคงถูกบุกรุกทุกวัน มูลค่าของเหรียญ Monero ที่เกิดจากการขุดสะสมคาดว่าจะสูงถึง 2 ล้านดอลลาร์สหรัฐ (ประมาณ 12.91 ล้านหยวน) ประเทศและภูมิภาคที่ได้รับผลกระทบจากคลื่นนี้ส่วนใหญ่กระจุกตัวอยู่ที่อเมริกาเหนือ บราซิล อินเดีย ฟิลิปปินส์ และเยอรมนี เป็นต้น โดยเฉพาะอย่างยิ่งในบราซิล อินเดีย และฟิลิปปินส์ ซึ่งการติดไวรัสที่เป็นอันตรายกับอุปกรณ์ของผู้ใช้พีซีนั้นร้ายแรงที่สุด .
ชื่อเรื่องรอง
ร่องรอยของการหลอกลวงแบบฟิชชิ่งฟื้นคืนชีพ
ตั้งแต่ต้นปี นักวิจัย Threat Lab ของ Avast ได้สกัดกั้นและปกป้องผู้ใช้จากการเพิ่มขึ้นของไซต์ฟิชชิ่งที่เกี่ยวข้องกับการเข้ารหัสลับ ซึ่งส่วนใหญ่เป็นกระเป๋าเงินโฮสต์ที่ถูกต้องตามกฎหมาย การเพิ่มขึ้นของไซต์เหล่านี้สูงขึ้นในประเทศที่การยอมรับ cryptocurrency แพร่หลายมากที่สุด สหรัฐอเมริกา บราซิล และไนจีเรียเป็นเป้าหมายที่ใหญ่ที่สุดของการหลอกลวง crypto เหล่านี้ โดยที่สหราชอาณาจักร ฝรั่งเศส รัสเซีย และอินเดียก็เห็นการหลอกลวงในระดับสูงเช่นกัน สำหรับการศึกษานี้ Avast Threat Labs ตรวจสอบตัวอย่าง 37 ตัวอย่าง แผนที่ความร้อนทั่วโลกด้านล่างแสดงตำแหน่งของฟิชชิงที่เกี่ยวข้องกับการเข้ารหัสการเข้าถึงของผู้ใช้ทั่วโลกในช่วงหกเดือนแรกของปี 2564:

Peter Kovac นักวิจัยอาวุโสของ Avast กล่าวว่า “ตลาด crypto กำลังเฟื่องฟูในขณะนี้ Bitcoin ได้รับแรงหนุนหลังจากข่าวล่าสุดในเอลซัลวาดอร์ว่าจะได้รับการยอมรับว่าเป็นกฎหมายของประเทศ — และประเทศอื่น ๆ ในภูมิภาคกำลังติดตาม ชุดสูท เลียนแบบ "
ชื่อเรื่องรอง
วิธีหลีกเลี่ยงการเป็นของคนอื่น"คนขุดแร่"และเครื่องกดเงินสดสำหรับแฮ็กเกอร์?
ประการแรก วิธีที่ดีที่สุดในการป้องกันโทรจันสำหรับขุดเหมืองที่ซ่อนอยู่คือการหลีกเลี่ยงโดยสิ้นเชิงโดยการดาวน์โหลดเกมและซอฟต์แวร์อื่น ๆ จากเว็บไซต์และร้านค้าทางการเท่านั้น ผู้ใช้ควรระวังแหล่งที่ผิดกฎหมายที่เสนอเกมพรีเมียมฟรีและหลีกเลี่ยงซัพพลายเออร์ที่ไม่เป็นทางการ
พยายามอย่าคลิกลิงก์และไฟล์ที่ไม่รู้จักบนอินเทอร์เน็ต พยายามอย่าเชื่อมต่อกับเครือข่ายที่ไม่รู้จักและดิสก์ U โดยไม่ตั้งใจ ลองใช้ซอฟต์แวร์พิเศษบางอย่าง เช่น MinerBlock, anti-webminer และ Adblock Plus ซึ่งสามารถป้องกันการบุกรุกของไวรัสขุดเหมือง นอกจากนี้ยังมีประสิทธิภาพมากในการสำรองข้อมูลคอมพิวเตอร์เป็นประจำเพื่อลดการสูญเสียหลังจากไวรัสต่างๆ ในคอมพิวเตอร์
ม้าโทรจันสำหรับขุดในยุคแรกๆ ไม่ได้จำกัดการใช้ทรัพยากรระบบ เมื่อม้าโทรจันสำหรับขุดกำลังทำงาน การใช้ทรัพยากรของคอมพิวเตอร์จะเพิ่มขึ้น การใช้งาน CPU จะเพิ่มขึ้นอย่างมาก คอมพิวเตอร์จะร้อน และความเร็วในการทำงานจะช้าลง ลง. อาการที่เห็นได้ชัดเหล่านี้ทำให้ผู้ใช้ค้นพบและลบโทรจันการขุดในช่วงต้นได้ง่ายขึ้น หลังจากวิวัฒนาการ โทรจันขุดได้ปรับพฤติกรรมการขุดเพื่อหลีกเลี่ยงไม่ให้ผู้ใช้ค้นพบ เมื่อตรวจพบว่าการใช้งาน CPU บนคอมพิวเตอร์ของผู้ใช้สูง มันจะระงับการขุดโดยอัตโนมัติ เมื่อคอมพิวเตอร์ของผู้ใช้ไม่ได้ใช้งาน มันจะทำงานอย่างเต็มที่ ของฉัน. ด้วยวิธีนี้ โทรจันสำหรับขุดที่พัฒนาขึ้นสามารถอยู่รอดในคอมพิวเตอร์ของผู้ใช้ได้นานขึ้น ทำให้ยากต่อการค้นหาความผิดปกติใดๆ แม้ว่าคอมพิวเตอร์ของคุณจะถูกพิษแล้วก็ตาม ในกรณีนี้ คุณสามารถพึ่งพาซอฟต์แวร์ป้องกันไวรัสเพื่อตรวจสอบ แจ้งเตือน และล้างได้เท่านั้น
หากคุณรู้สึกได้อย่างชัดเจนว่าคอมพิวเตอร์ทำงานช้าคุณควรตรวจสอบการใช้งาน CPU ทันที หากคุณพบกระบวนการที่น่าสงสัยคุณสามารถปิดได้ทันเวลาและตรวจสอบว่ามีไฟล์รหัสสาธารณะที่น่าสงสัยหรือไม่ (เช่น /tmp/ddg/tmp/AnXq, /tmp/AnXqV)
Avast เตือนผู้ใช้ว่าการหลอกลวงแบบฟิชชิ่งสามารถมีได้หลายรูปแบบทางออนไลน์ ตั้งแต่ "การแจกเงินดิจิทัลของ Elon Musk" ไปจนถึง "เราจะลงทุนให้คุณและรับ XYZ% ทุกเดือน" หากนั่นฟังดูดีเกินจริง ก็น่าจะเป็นเช่นนั้น
เจ้าของการเข้ารหัสควร:
ระวังข้อความส่วนตัวที่ไม่พึงประสงค์: ไม่ว่าจะใน WhatsApp/Telegram หรือฟอรัมโซเชียลมีเดียอื่น ๆ ผู้คนควรบล็อกข้อความที่ไม่พึงประสงค์ทันทีซึ่งอาจเป็นการฉ้อโกง ตัวอย่างเช่น หากข้อความมาจากหมายเลขที่ไม่รู้จัก หรือหากมาจากผู้ติดต่อแต่เป็นข้อความที่ผิดปกติและอาจเป็นข้อความเร่งด่วนจากผู้ติดต่อรายนั้น โทรศัพท์ของผู้ติดต่อรายนั้นอาจถูกแฮ็ก ขอแนะนำให้ติดต่อกับผู้ติดต่อ เช่น ทางโทรศัพท์ และตรวจสอบว่าพวกเขาส่งข้อความนี้จริงก่อนที่จะดำเนินการใดๆ ต่อไป แม้ว่าข้อความนั้นจะไม่เกี่ยวข้องกับการเข้ารหัส แต่เจตนาอาจเป็นฟิชชิง ซึ่งสุดท้ายแล้วเป็นการสอดแนมข้อมูลของผู้ใช้
ระวังฟิชชิงบนมือถือ: แฮ็กเกอร์กำลังกำหนดเป้าหมายอุปกรณ์มือถือมากขึ้นเพื่อขโมยข้อมูลรับรองการเข้ารหัส การโจมตีเหล่านี้อาจมาจากทุกที่บนอุปกรณ์เคลื่อนที่ รวมถึงข้อความ โซเชียลมีเดีย แพลตฟอร์มการส่งข้อความของบุคคลที่สาม หรืออีเมล นอกจากฟิชชิ่งแล้ว ยังมีแอปบนอุปกรณ์เคลื่อนที่ที่เป็นอันตรายเพิ่มขึ้นด้วยฟีเจอร์ที่ซ่อนอยู่ ซึ่งจะบันทึกการกดแป้นพิมพ์และติดตามกิจกรรมบนหน้าจอของผู้คน เพื่อป้องกันการโจมตีแบบฟิชชิงบนมือถือ ผู้ใช้สามารถใช้ซอฟต์แวร์รักษาความปลอดภัยเว็บบางตัวที่มีฟีเจอร์ต่อต้านฟิชชิงที่สามารถบล็อกเว็บไซต์อันตรายบนอุปกรณ์ Android คุณลักษณะป้องกันฟิชชิงของเบราว์เซอร์ยังใช้งานได้บนอุปกรณ์ Windows และ Mac
พึ่งพาบริการที่ใช้มาตรการรักษาความปลอดภัยที่รัดกุม: เมื่อเลือกกระเป๋าสตางค์ของผู้ดูแลหรือซอฟต์แวร์ ควรตรวจสอบให้แน่ใจว่าผู้คนเลือกผู้ให้บริการที่มีมาตรการรักษาความปลอดภัยที่เข้มงวด รวมถึงวิธีการตรวจสอบสิทธิ์แบบสองปัจจัย เพื่อความปลอดภัยยิ่งขึ้น บางแพลตฟอร์มแนะนำให้ผู้ใช้ตั้งรหัสผ่านแยกต่างหากเพื่อเข้าสู่ระบบแพลตฟอร์มและโอนเงิน ผู้ที่ต้องการความเป็นส่วนตัวอย่างสมบูรณ์อาจเลือกแพลตฟอร์มที่ไม่ต้องส่ง ID แต่แพลตฟอร์มเหล่านี้มักมีมาตรการรักษาความปลอดภัยที่ไม่ดี บางแพลตฟอร์มสามารถเสนอสิ่งนี้ได้เนื่องจากอนุญาตให้ทำธุรกรรมในสกุลเงินดิจิทัลเท่านั้น ไม่ใช่สกุลเงินทั่วไป เช่น EUR หรือ USD ซึ่งเป็นเหตุผลว่าทำไมพวกเขาจึงไม่จำเป็นต้องปฏิบัติตามกฎ AML และ Know Your Customer (KYC)
ติดตั้งซอฟต์แวร์ป้องกันไวรัส: เจ้าของสกุลเงินดิจิตอลควรตรวจสอบให้แน่ใจว่าอุปกรณ์ทั้งหมดของพวกเขามีการป้องกันไวรัสที่แข็งแกร่ง ตัวอย่างเช่น ผู้คนจำนวนมากติดตั้งซอฟต์แวร์ป้องกันไวรัสบนพีซีของตน แต่ไม่ได้ติดตั้งบนอุปกรณ์มือถือหรือแท็บเล็ต ซึ่งเป็นเหตุผลว่าทำไมแคมเปญฟิชชิงและมัลแวร์บนมือถือที่เป็นอันตรายจึงมีประสิทธิภาพในการต่อต้านแฮ็กเกอร์ บัญชีที่เข้ารหัสอาจมีค่า ดังนั้นผู้ใช้จึงต้องมั่นใจในความปลอดภัยทางอินเทอร์เน็ตที่แข็งแกร่งบนอุปกรณ์ใดๆ ที่เก็บข้อมูลที่เข้ารหัสหรือเข้าถึงบัญชี





