


Tiger Research:币安遭遇 63 亿美元史上最大黑客攻击,只靠承诺赔付真的够吗?


이 글은 Tiger Research에서 발행되었습니다. 세계 최대 암호화폐 거래소 바이낸스가 해커 공격을 받았습니다. 블록체인 연구 기관과 보안 회사가 온체인 이상 자금 흐름을 공동 추적한 후, 이 재앙적 사건의 발생을 확인했습니다.
각 측은 이 사건을 암호화폐 업계 역사상 최대 규모의 해킹 절도 사건으로 확인했습니다. 현재까지 확인된 핵심 사실은 다음과 같습니다.
핵심 요점
- 바이낸스 측은 이번 해커 공격으로 인한 총 손실 규모가 약 63억 달러에 달한다고 잠정 추산했습니다. 이 수치는 암호화폐 역사상 가장 큰 금액이 걸린 공격 사건으로 기록됩니다.
- 공격자는 악성 침투를 통해 한 직원의 개인 컴퓨터에 침입하여 바이낸스 내부 시스템에 잠입했습니다. 이후 해커는 단일 이체를 직접 제출하지 않고, 이더리움의 EIP-7702 특성을 악용하여 공격을 실행했습니다.
- 해커는 시스템을 성공적으로 유도하여 악성 승인에 서명하도록 만들었습니다. 이 승인은 해커가 지정한 악성 프로그램이 단 몇 분 만에 63종의 서로 다른 토큰 자산을 한꺼번에 비울 수 있도록 허용했습니다.
- 역사를 돌아보면, FTX의 붕괴는 내부에서 고객 자산을 무단으로 유용하여 투기한 데서 비롯되었습니다. 이에 비해 바이낸스의 이번 손실은 전적으로 외부 해커 침입에서 비롯되었으며, 플랫폼 자체는 여전히 대규모 자산 준비금을 유지하고 있습니다.
- 그럼에도 불구하고, 주요 스테이블코인 발행사들이 긴급 동결한 30억 달러의 자산은 단기간 내에 즉시 반환될 수 없습니다. 이는 현 단계에서 바이낸스가 63억 달러의 전체 결손을 우선 자체적으로 마련하여 선지급해야 함을 의미합니다.
손실 규모와 사건 타임라인
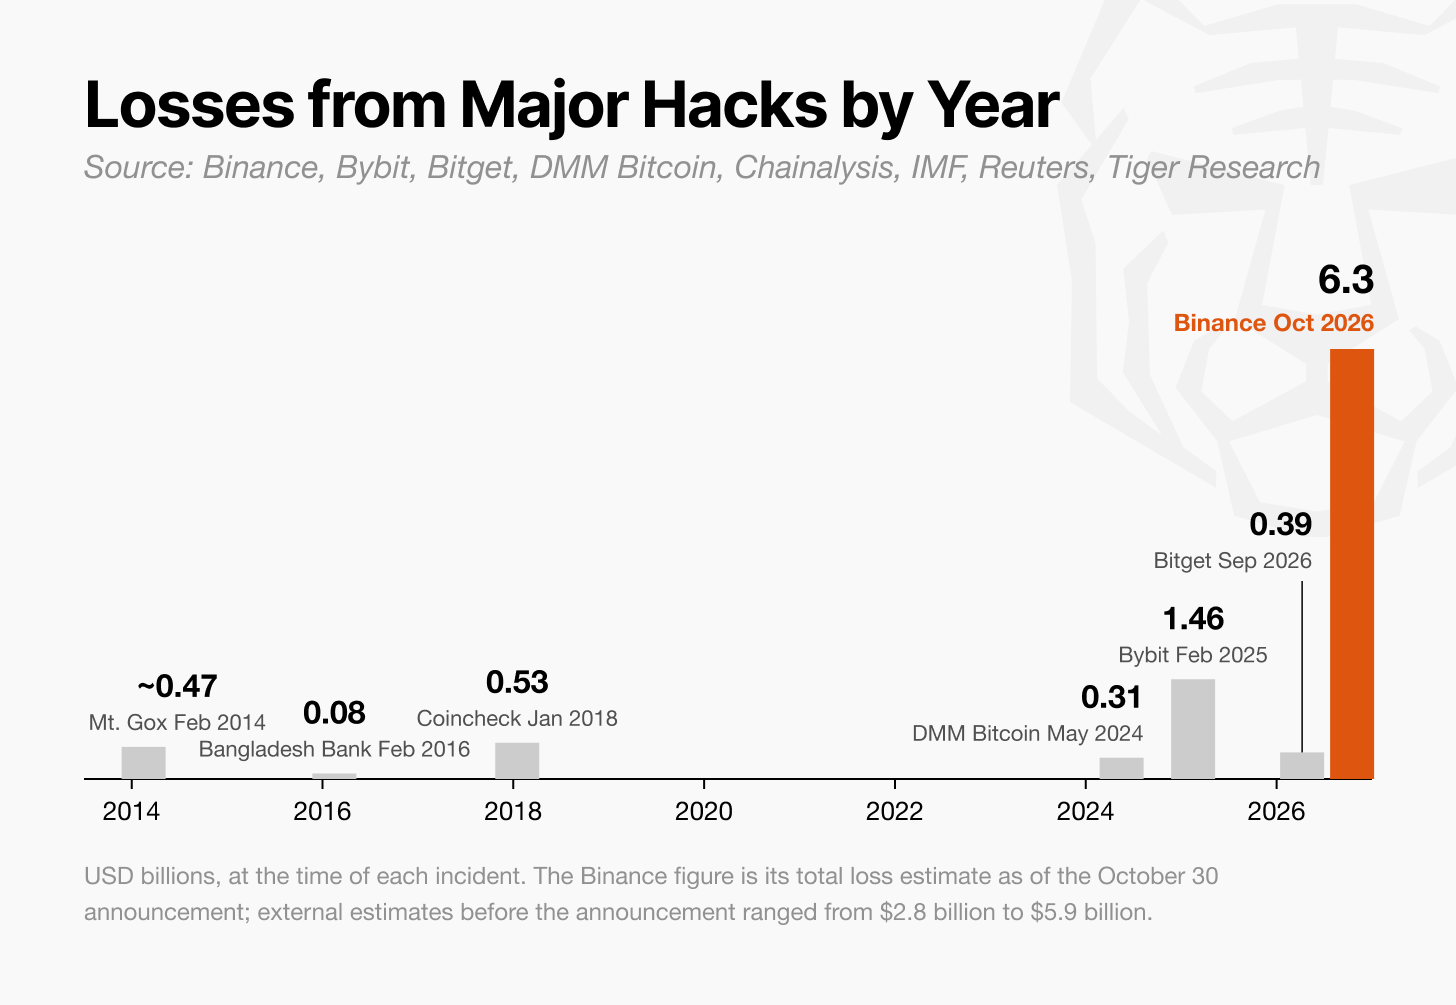
그림: 바이낸스 역사상 최대 해커 공격 핵심 타임라인 복기
세계 최대 암호화폐 거래소 바이낸스가 해커 공격을 받았습니다. 블록체인 연구 기관은 온체인 이상 이체 패턴을 발견한 후, 즉시 이 돌발 보안 사건을 확인했습니다.
전체 해커 공격은 은밀한 발동부터 전면 노출까지 수 시간 내에 빠르게 진전되었습니다. 각 측이 기록한 핵심 시간节点는 다음과 같습니다:
새벽 05:24: 해커가 바이낸스 핫월렛에서 167,464 ETH와 약 16억 달러 상당의 USDT 자산을 한꺼번에 빼냈습니다.
새벽 05:32: 온체인 독립 탐정 Spreek이 소셜 플랫폼에서 가장 먼저 공개적으로 경보를 발령하며, 바이낸스 관련 주소에서 매우 이상한 대규모 자금 이체가 발생하고 있다고 지적했습니다.
아침 06:15: 바이낸스 공동 창업자 자오창펑이 공개적으로 입장을 밝히며, 바이낸스가 실제로 해커 침입을 당한 것 같다고 말했습니다.
아침 06:16: 바이낸스 공식 트위터가 첫 공식 공지를 게시하며, 팀이 시스템의 잠재적 보안 위험을 긴급 점검 중이라고 발표했습니다.
아침 06:18~06:25: Circle이 8억 달러 상당의 USDC를 긴급 동결했고, Tether가 뒤이어 15억 7천만 달러 상당의 USDT 자산을 동결했습니다.
오전 09:13: 바이낸스가 전 사이트의 입금 및 출금 서비스를 전면 중단한다고 발표하고, 이번 사건의 모든 사용자 손실을 전액 부담하겠다고 명확히 약속했습니다.
오전 09:52: 바이낸스 측은 각 측의 온체인 협조로 약 30억 달러의 도난 관련 자금이 성공적으로 온체인에서 동결 차단되었다고 확인했습니다.
오전 11:23: 바이낸스가 공식적으로 예비 조사 결과를 대외 발표했습니다.通报에 따르면 전 플랫폼 총 손실 규모는 약 63억 달러입니다.
바이낸스가 제시한 63억 달러 손실 추산에 따르면, 이 금액은 이전 업계 기록 보유자인 Bybit의 도난 금액(14억 6천만 달러)의 4배 이상입니다.
공격 수법 전면 복기
현재까지 바이낸스는 예비 조사 브리핑만 공개했을 뿐, 완전한 기술 조사 보고서는 아직 공개하지 않았습니다. 그러나 온체인 공개 데이터와 여러 보안 전문가의 분석을 종합하면 공격 경로는 기본적으로 명확해졌습니다.
위조 서명 요청: 최근 거래소 해킹의 공통 치명타
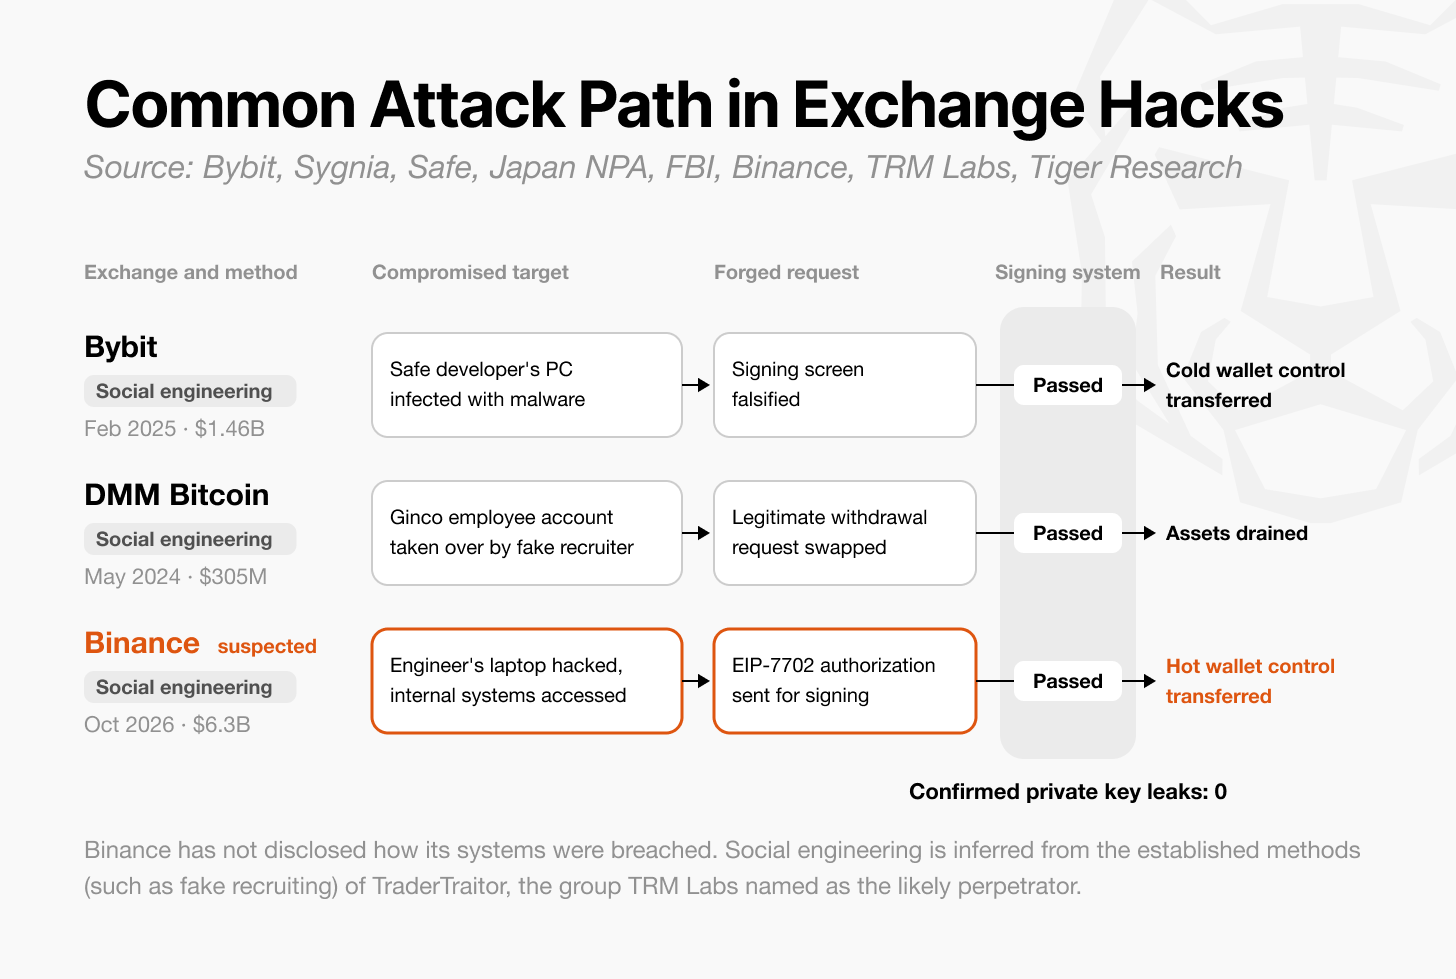
그림: 중앙화 거래소 내부 자산 출금 서명 검증 및 위조 요청 로직 도해
최근 연이어 발생한 여러 대형 거래소 해킹 사건에서 공격자는 개인 키 자체를 직접 탈취하지 않았습니다. 대신 출금 과정의 서명 검증 단계를 집중 공략했습니다.
중앙화 거래소가 외부 온체인 주소로 암호화폐 자산을 이체해야 할 때, 해당 거래는 개인 키를 보유한 전용 시스템을 통해 서명 확인을 거쳐야 합니다.
자산 안전을 보장하기 위해 대형 거래소는 일반적으로 콜드월렛(개인 키 오프라인 저장)과 멀티시그 월렛(여러 승인자가 각각 심사 확인 필요)을 채택합니다.
그러나 최종 서명 동작을 실행하기 전에, 시스템은 먼저 해당 출금 요청이 합법적으로 권한을 부여받은 직원에 의해发起되었는지 사전 검증해야 합니다. 바로 이 검증 단계가 공격자의 핵심 표적이 되었습니다.
해커가 특정 내부 직원의 사무 기기를 성공적으로 침투하면, 이를 발판으로 서명 시스템에 겉보기에는 완전히 합법적인 위조 거래 서명 요청을 보낼 수 있습니다.
서명 시스템은 합법적 자격 증명이 포함된 지시를 받으면, 이를 실제 승인으로 오판하여 자동으로 서명하고 해당 불법 출금 거래를 브로드캐스트하는 경우가 많습니다.
최근 실제 보안 사례에서 공격자는 대부분 사회공학적 수법을 통해 먼저 내부 직원의 물리적 기기를 장악했습니다.
사회공학적 공격은 본질적으로 소프트웨어 하위의 순수 코드 논리 취약점이 아니라 인간의 약점과 인적 부주의를 악용합니다. 해커는 주로 스피어 피싱이나 채용 공고 등의 수법으로 독을 심습니다.
이전에 발생한 여러 심각한 사건에서도 공격자는 마찬가지로 직원 기기 감염을 돌파구로 삼아 성공했습니다.
2025년 2월 Bybit이 겪은 14억 6천만 달러 해킹 사건을 예로 들면, 공격자는 직원에게 위조 이력서를 보내 악성 트로이 목마를 은밀히 심은 후 내부 요청을 성공적으로 탈취했습니다.
2024년 5월 DMM Bitcoin이 3억 5백만 달러를 손실한 사건에서는 북한 해커 조직이 역시 채용 담당자를 사칭하여 특정 엔지니어를 대상으로 표적 독극물 공격을 통해 침투를 실행했습니다.
이 두 가지 전형적 사례에서 공격자는 모두 먼저 내부 인원을 기만하여 내부망 권한을 획득한 후, 감염된 단말기를 통해 자금 이체 요청을 위조했습니다.
바이낸스 피해의 차별화된 핵심 차이
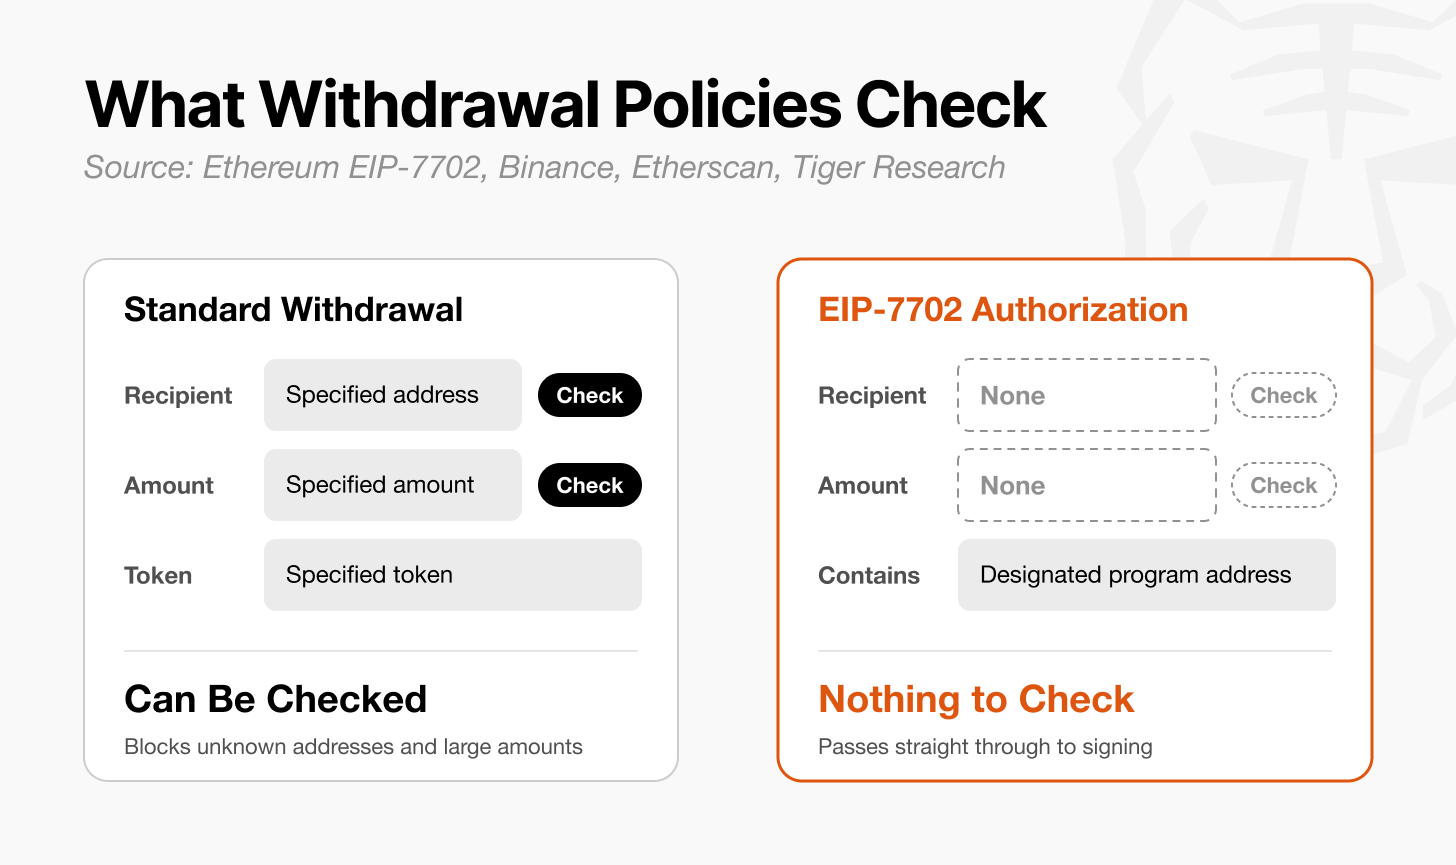
그림: 이더리움 EIP-7702 승인 메커니즘과 대량 자산 도난 과정 분석
현재 징후로 판단하면, 바이낸스의 이번 실패도 전형적인 사회공학적 침투에서 시작되었습니다.
바이낸스 측은 브리핑에서 한 내부 엔지니어의 노트북이 침해되었으며, 해커가 바로 이 기기를 통해 바이낸스 내부망 환경에 성공적으로 침투했다고 확인했습니다.
그러나 이번 손실 총액이 기하급수적으로 폭증하게 된 핵심 요인은 이더리움 생태계가 도입한 새로운 특성, 즉 EIP-7702입니다.
EIP-7702 메커니즘은 일반 외부 계정(EOA)이 스마트 컨트랙트 프로그램을 지정하여 해당 계정을 대신해 사전 설정된 작업을 임시로 실행하도록 위임 승인에 서명할 수 있게 합니다.
공격자는 이를 극히 교활하게 악용했습니다. 바이낸스 내부망에 침투한 후, 해커는 직원 단말기를 조작하여 대상 핫월렛이 EIP-7702 승인 지시에 서명하도록 유도했습니다.
불과 3분 후, 해커는 해당 악성 컨트랙트 프로그램을 가동했습니다. 이 프로그램은极히 짧은 시간 내에 63종의 서로 다른 토큰 자산을 연속으로 빨아들였습니다.
기존의 전통적 공격에서 해커는 각 토큰마다 개별적으로 서명 요청을 구성하고 제출해야 했습니다. 따라서 전체 절도 과정은 일반적으로 오랜 시간이 걸렸습니다.
긴 시간 창은 종종 거래소 리스크 관리 시스템에 경보와 차단 시간을 제공할 수 있었습니다. 예를 들어 Bybit 사건에서 해커는 이체를 완료하는 데 1시간 16분이 걸렸습니다.
그러나 바이낸스 사례에서는 해커가 단 한 건의 EIP-7702 승인 서명만으로 수십 종의 주요 자산을 순식간에 대량 출금했습니다. 이로 인해 방어 측은 거의 반응할 시간이 없었습니다.
바이낸스는 FTX의 전철을 밟아 붕괴할 것인가?
현재 전 시장 각 측이 가장 우려하는 핵심 문제는 이번 거액 손실이 바이낸스를当年의 FTX처럼 붕괴로 이끌 것인지 여부입니다.
FTX의 자금 유용과는 본질적으로 다른 외부 공격
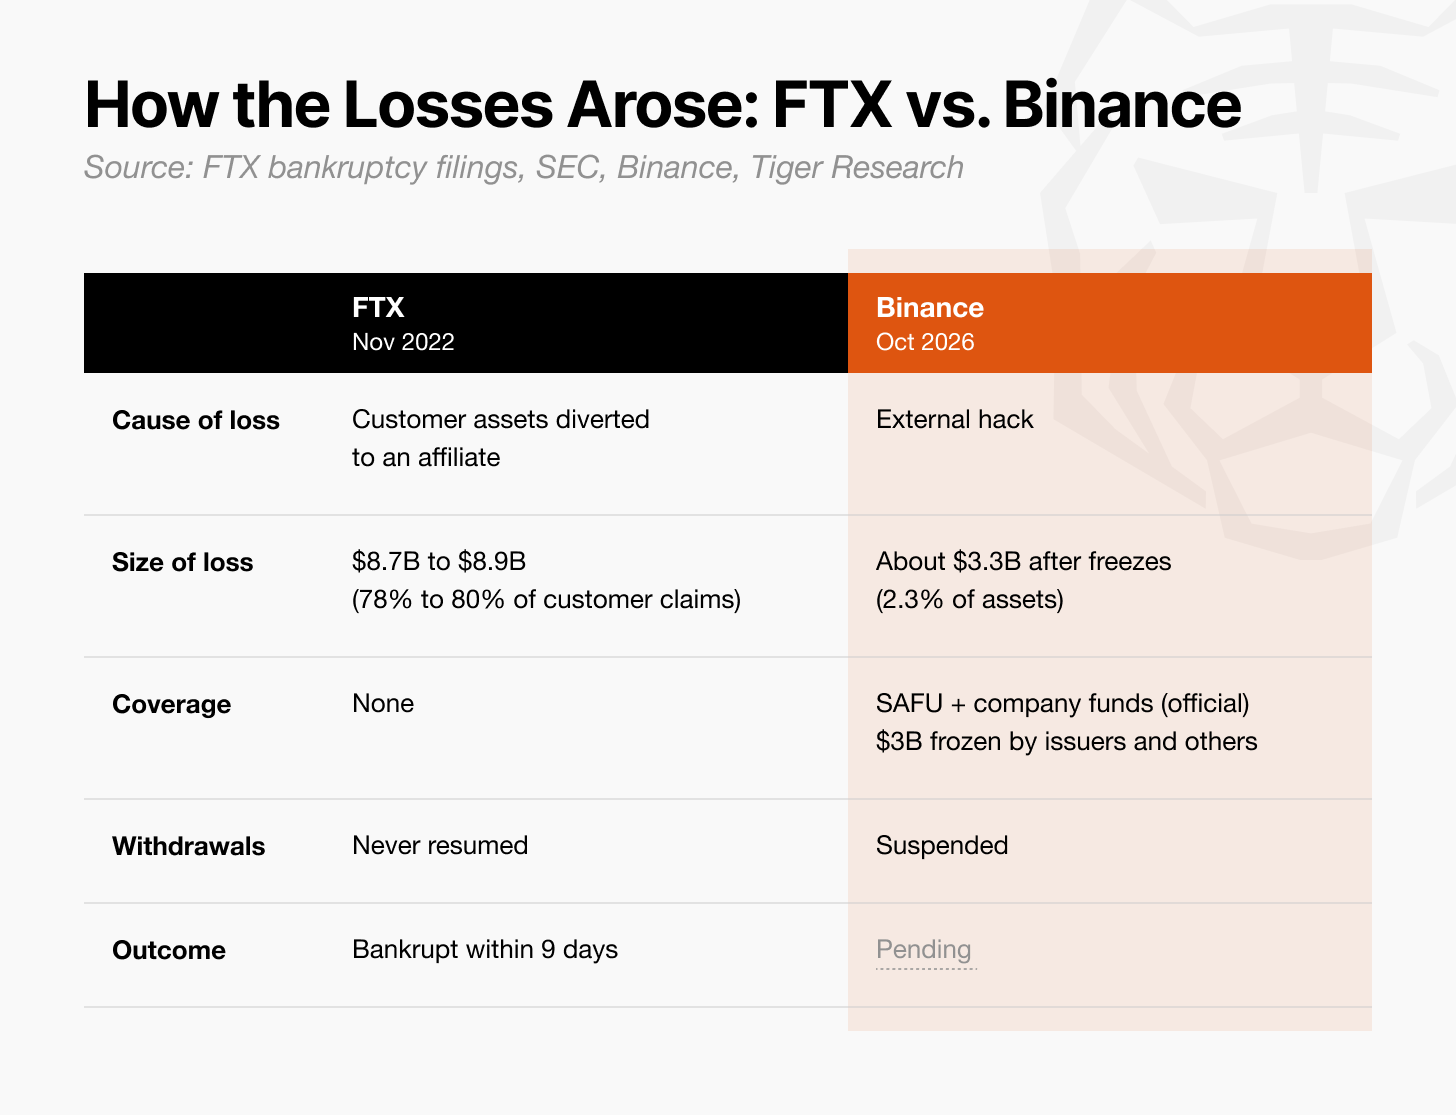
그림: FTX 내부 자금 유용에 따른 부채 초과와 바이낸스 외부 해커 공격의 본질 비교
위기의 근원에서 보면, 바이낸스와 FTX가 직면한 문제는 본질적 차원에서 다릅니다.
FTX 붕괴의 근본 원인은 우발적 외부 해커 절도가 아니라, 경영진이 장기간 은밀히 고객 자산을 불법 유용하여 관계 헤지펀드 Alameda에 무한한 레버리지 대출을 제공한 데 있었습니다.
2022년 5월 Terra-Luna 붕괴가 전网踩踏을 촉발했을 때, Alameda의 외부 채권자들은 대출 상환을 요구했습니다. FTX는 이후 수십억 달러의 고객 예금을 유용하여 구멍을 메웠습니다.
자산 가격 폭락과 담보 가치 제로화로 FTX는 실제로 80억 달러 이상의 대차대조표 영구적 채무 초과 상태에 빠졌고, 따라서 뱅크런이 발생했을 때 순식간에 붕괴했습니다.
이와 뚜렷한 대조를 이루는 것은, 바이낸스의 이번 위기가 순전히 외부 해커로 인한 단일 지점 자산 도난에서 비롯되었다는 점입니다. 바이낸스 자체의 자산 부채 구조에는 자발적으로 자금을 유용한 치명적 블랙홀이 없습니다.
바이낸스는 손실을 감당하고 메울 충분한 재력이 있는가?
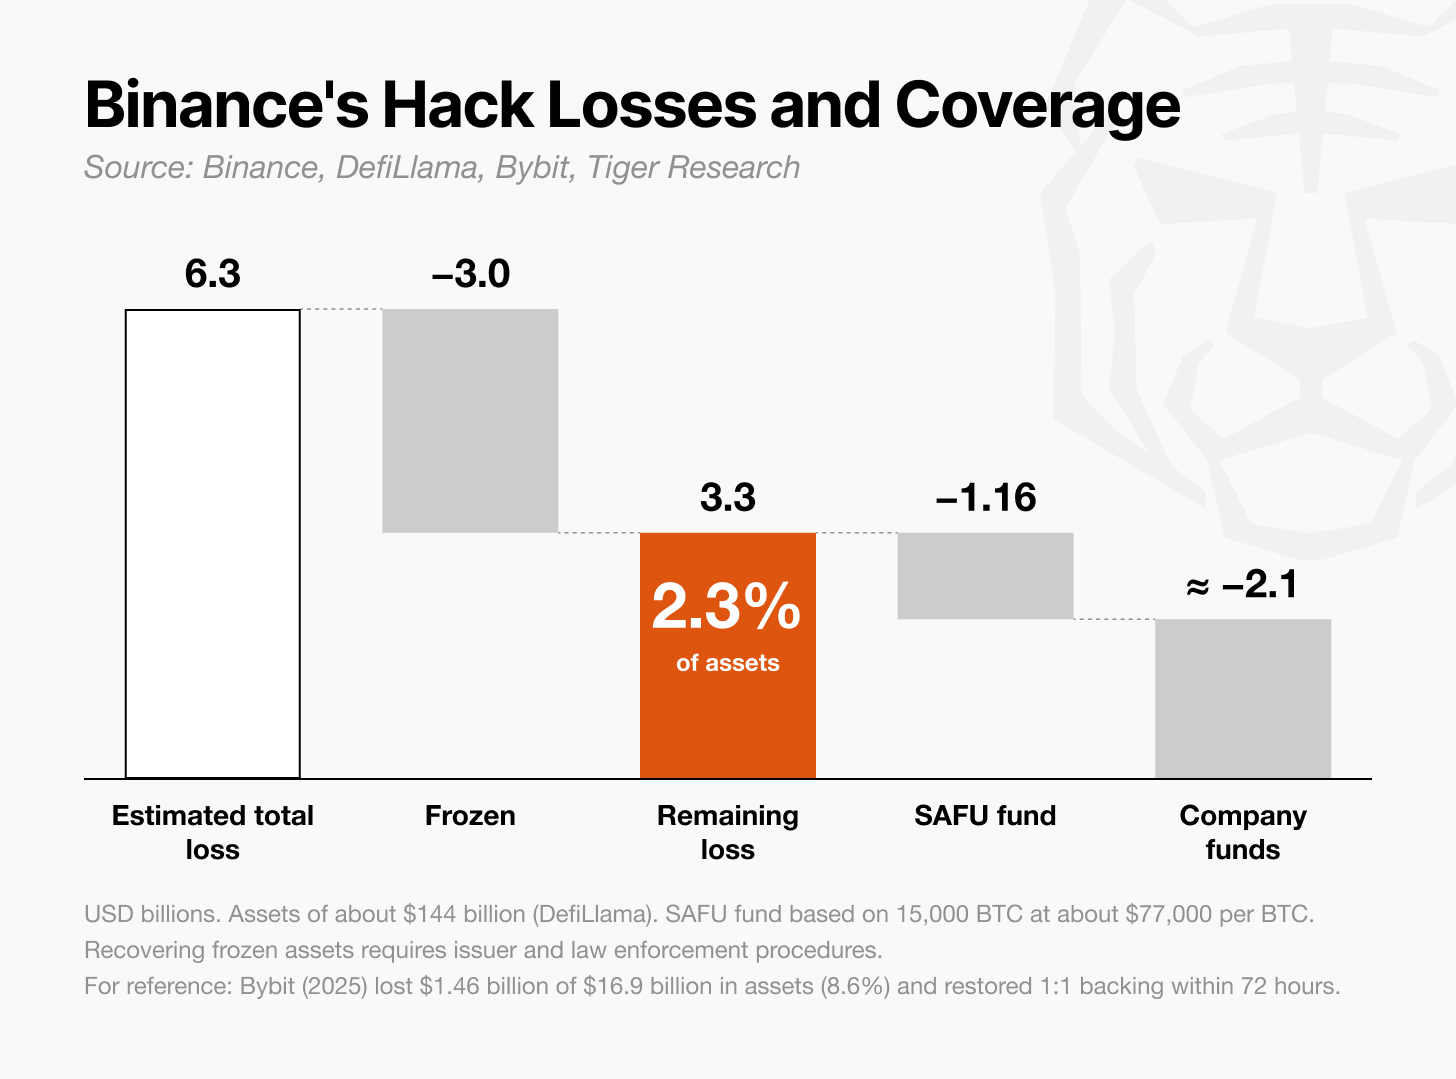
그림: 바





