






Certik: 2023년 1분기 Web3.0 산업 보안 보고서


요약
요약
● 악의적인 행위자는 2023년 1분기에 Web 3.0 프로토콜에서 3억 2천만 달러(320,332,058) 이상의 가치를 훔쳤습니다.
● 이 수치는 2022년 4분기 자산 손실 9억 5천만 달러의 약 1/3, 2022년 1분기 자산 손실 13억 달러의 약 1/4에 해당합니다.
● 2023년 1분기에는 1억 9,700만 달러 규모의 오일러 파이낸스(Euler Finance) 위반 사고로 인해 손실의 60% 이상을 초래한 보안 사고가 단 한 건 있었습니다.
● 90건의 출구 사기 "뒤에" 총 3,100만 달러(31,043,335)의 자산이 도난당했으며, 52건의 플래시 대출 공격 및 오라클 조작 취약점으로 인해 2억 2,000만 달러(222,963,86) 이상의 손실이 발생했습니다. 오일러 사건은 플래시 론 공격의 평균 손실액을 428만8000달러로 직접 끌어올린 반면 출구 사기로 인한 평균 자산 손실액은 34만5000달러로 낮아졌다.
기사 끝에 PDF 다운로드 링크가 첨부되어 있습니다.
소개
소개Euler Finance전반적으로 2023년 1분기는 비교적 조용합니다. 적자는 2022년 동기 대비 24%에 불과해 지난해 4분기 9억5000만달러에서 크게 줄어든 것이다. 1분기에 60% 이상의 손실이 발생할 경우
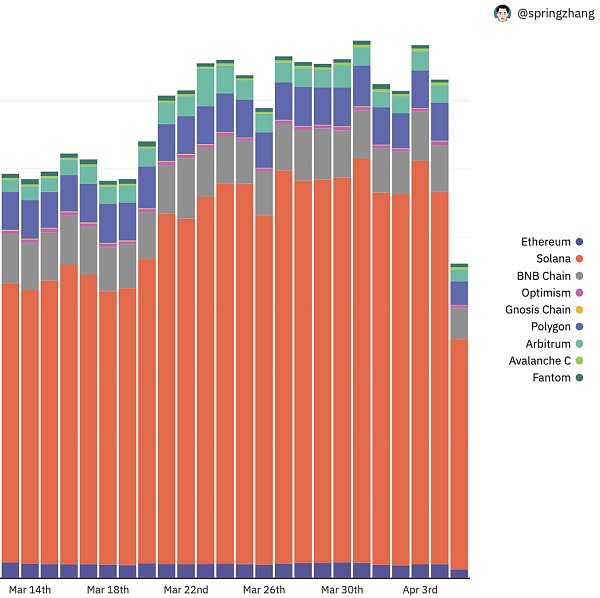
우량자산의 가치는 지난해 동기 대비 크게 떨어졌지만 1분기 들어 가격이 강하게 회복됐다. 주요 네트워크의 일일 거래량도 꾸준히 유지되거나 증가하고 있습니다. 이더리움은 하루 평균 약 110만 건의 거래를 처리하며, BNB 체인도 연초 일일 거래량의 지속적인 감소를 역전시켜 하루 거래량 225만 건에서 연말까지 평균 약 400만 건으로 반등했습니다. 3월의.
이미지 설명
출처: 듄 애널리틱스
특히 Arbitrum 생태계는 2월 말 일일 거래량 기준으로 이더리움을 능가한 최초의 L2가 되었으며, 3월 에어드랍 이후 거래량이 또 한 번 급증했습니다. 1분기에 Arbitrum의 보안 사고로 인해 약 426만 1000만 달러의 손실이 발생했으며 이는 모든 Web 3.0 블록체인 전체 손실의 1.45%를 차지합니다.
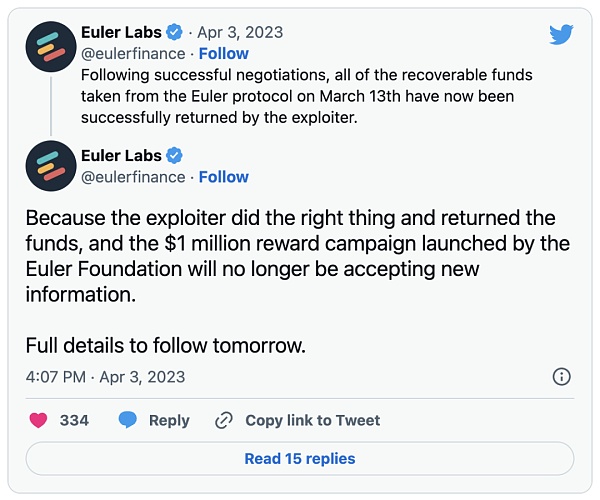
오일러 파이낸스 해킹이 이번 분기의 가장 큰 보안 사건이었지만 대부분의 자금이 결국 반환되어 사건의 영향이 약화되었습니다. 이번 분기에 해킹, 사기 및 익스플로잇으로 인한 손실이 감소한 이유를 정확하게 설명하거나 추측할 수는 없지만, 큰 가능성 중 하나는 Web3.0 보안의 중요성에 대한 대중의 인식과 함께 자산 가격이 낮아졌기 때문입니다. 하지만 지속적으로 성장하고 있습니다. 이러한 추세가 2분기까지, 심지어 2023년 한 해 내내 계속되길 바랍니다."오일러의 손실: 1억 9,700만 달러"회수 가능한 모든 자금
Euler Finance반환되었다
"사용자가 거의 모든 웹 3.0 통화 자산을 빌려주고 빌릴 수 있도록 하는 이더리움의 비수탁 프로토콜"입니다. 2023년 3월 13일, 공격자는 플래시 론을 사용하여 여러 Euler Finance 풀을 공격했습니다. 그들은 결국 약 1억 9,700만 달러를 훔쳤습니다. 이 사고만으로도 1분기 전체 Web 3.0 보안 사고 손실이 두 배 이상 증가했습니다.
게다가 오일러 백서의 민트 기능은 예치금의 19배로 제한되는 값을 가지고 있다고 설명되어 있지만 여러 번 호출될 때 레버리지 요소를 실제로 제어할 수 없습니다.
공격 과정
공격 과정"repay"공격자 flash는 AAVE에서 3,000만 DAI를 빌려 eDAI 계약을 통해 Euler에게 2,000만 DAI를 예치하고 2,000만 eDAI를 받았습니다. 공격자가 2,000만 DAI를 예치하기 전에 오일러 풀의 DAI 잔고는 890만이었습니다. 그런 다음 공격자는 `eDAI.mint()`를 호출합니다. 이 특별한 '민트' 기능은 Eule Financer의 고유한 기능으로 사용자가 반복적으로 빌리고 갚을 수 있도록 합니다. 이는 차입 주기를 생성하는 방법이며 그 결과 레버리지 차입 포지션이 생성됩니다. 민트를 호출했을 때 2억 dDAI, 1억 9560만 eDAI를 받았다. (참고: dToken은 부채 토큰을 나타내고 eToken은 모기지 자산을 나타냅니다.) 옮기다"mint", eDAI 풀의 1,000만 DAI를 Euler에게 상환하면 1,000만 dDAI가 소멸됩니다. 그럼 다시 전화해
, 공격 계약을 위해 2억 dDAI와 1억 9,560만 eDAI의 형태로 또 다른 차입 포지션을 만듭니다. 이때 공격자의 위치는 3억 9천만 dDAI와 4억 eDAI이다."donate"'donateToReserves'(취약한 기능은 2022년 7월에 도입됨)를 호출하여 1억 개의 eDAI를 오일러로 전송합니다. 이 법의 부수적 지위에 대한 적절한 점검이 없기 때문에,
마지막 공격자는 위험 조정 부채가 담보 가치를 훨씬 초과하여 청산될 수 있는 "위반자"(불량 수준의 부채가 있는 주소)가 됩니다. 공격자가 배포한 청산인 계약은 "위반자"를 청산하기 시작했고 청산인은 플랫폼이 작동하는 방식을 이용하여 20%의 수익을 얻었습니다.
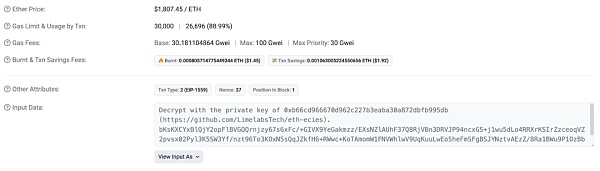
공격 후 Ronin Bridge 공격과 관련된 지갑은 암호화된 메시지와 "암호 해독 도구"에 대한 링크를 첨부하여 온체인 메시지를 통해 Euler 공격자와 통신했습니다. 이는 Euler 공격자로부터 자금을 훔치려는 맬웨어일 가능성이 높습니다.
그것은 사건의 흥미로운 발전이며 전문 해커들이 Web 3.0 공간에서 사용하는 다양한 전술과 전술을 드러내는 것입니다.
3월 20일, 해커들은 블록체인에 협상 의지를 알리는 메시지를 보냈습니다.
"우리는 영향을 받는 모든 사람이 이러한 문제를 좀 더 쉽게 해결할 수 있도록 하고 싶습니다. 우리는 우리 소유가 아닌 것을 보관할 생각이 없습니다. 안전한 통신을 설정하고 합의에 도달합시다."
- 트랜잭션 ID: 0xcc73...6a1c0
이 사건은 Web3.0 분야의 다른 많은 해킹 사건에 비해 "해피" 엔딩을 가지고 있지만 프로젝트가 해커의 "좋은 의도"를 기대할 수 있다는 의미는 아닙니다. 도난당한 가치의 대부분은 절대 반환되지 않으므로 사전 예방적인 보안 예방 조치가 중요합니다.
이미지 설명
출처: 트위터
Kokomo Finance 외 89건의 출구 사기
출구 사기의 지속적인 위협은 1분기에 특히 분명했습니다. 2023년 첫 3개월 동안 89건의 출구 사기가 투자자로부터 3,100만 달러 이상을 훔쳤습니다.우리가 일반적으로 프로젝트 폭주라고 부르는 사기를 종료하십시오. "Rug Pull"이라고도 알려진 일반적으로 사기꾼은 프로젝트에서 갑자기 많은 자금을 인출하고 프로젝트를 "살찌게 한" 후 프로젝트를 종료하여 결국 투자자가 보유한 토큰의 가치를 잃게 됩니다. 지난 몇 년간 출구 사기의 확산과 영향을 보여주는 많은 통계가 있지만, 그들의 특성과 가해자를 조사하는 데이터와 보고서는 적습니다. CertiK는 출구 사기의 시작부터 종료까지 전체 주기를 검사합니다.러그 풀 40개
유동성에서 궁극적으로 제거되는 공통점과 차이점을 더 잘 이해하기 위해. 프로젝트의 특성을 파악하고 정성적, 정량적 분석을 수행함으로써 Rug Pulls의 공통적인 특성을 파악하고 분석할 수 있었습니다.
Kokomo Finance는 Optimism에 배포된 이더리움용 Layer 2 스케일링 솔루션입니다. 2023년 3월 26일, Kokomo Finance는 출구 사기를 실행했습니다. 프로젝트 팀이 관리하는 배포자 계약은 프로토콜의 대출 기능을 중단하고 예치금을 외부 주소로 전송하여 141 wBTC의 손실을 초래하는 악의적인 계약을 구현했습니다. 전형적인 이탈 사기에서와 마찬가지로 팀은 나중에 모든 소셜 미디어 계정을 삭제했으며 프로젝트 웹 사이트에 더 이상 액세스할 수 없습니다.
1쿼터에 가장 큰 구멍도 아니었고 독특하지도 않았다. 그러나 대신 이러한 유형의 사기가 계속되고 있음을 나타냅니다. 즉, Web 3.0 사용자로부터 합산하기 위해 돈을 훔쳤습니다.
Web3.0 연못에서 여러 번 피싱하는 사기꾼
BombFlower
Web3.0 및 암호화의 세계는 끊임없이 진화하고 있습니다. 그리고 이러한 발전으로 커뮤니티는 새롭고 더 복잡한 위협과 도전에 직면하기 시작했습니다. 이러한 위협 중 하나는 사용자를 속여 귀중한 자산을 제공하도록 설계된 가짜 지갑의 확산입니다. 이러한 가짜 지갑은 Web3.0 커뮤니티에서 지속적으로 발생하는 문제이며 이를 식별하고 노출하기 위해서는 헌신적인 노력과 연구가 필요할 것입니다.
CertiK는 조직화된 사기 조직을 적발했습니다. 이 그룹은 사용자를 속이고 사용자 자산을 훔치기 위해 배치된 가짜 지갑을 조직했습니다. 이 그룹이 사용하는 특정 회피 안티 포렌식 기능은 드물기 때문에 이름을 BombFlower로 지정했습니다. 그룹에서 사용하는 탐지 회피 기술로 인해 이러한 가짜 지갑 모바일 앱은 주류 맬웨어 탐지 도구에서 놓칠 가능성이 높습니다.
BombFlower 그룹은 일반적으로 이러한 가짜 지갑을 합법적인 지갑과 매우 유사하게 디자인합니다. 예를 들어 도메인 이름을 약간만 변경한 원래 웹 사이트와 유사한 디자인 및 레이아웃을 사용합니다. 사용자가 구별하기 어렵습니다.
가짜 지갑에는 Hook 기술의 생성 기능인 백도어가 포함되어 있으며 지갑의 Javascript 코드(예: index.android.bundle) 또는 smali 코드에 직접 악성 코드를 주입합니다.
Monkey Drainer
사용자는 지갑 애플리케이션이 다운로드되는 웹사이트의 도메인 이름을 다시 확인해야 하며 기본적인 예방책으로 웹 3.0 통화 거래에 사용되는 모든 컴퓨터에서 맬웨어 방지 소프트웨어를 실행해야 합니다.
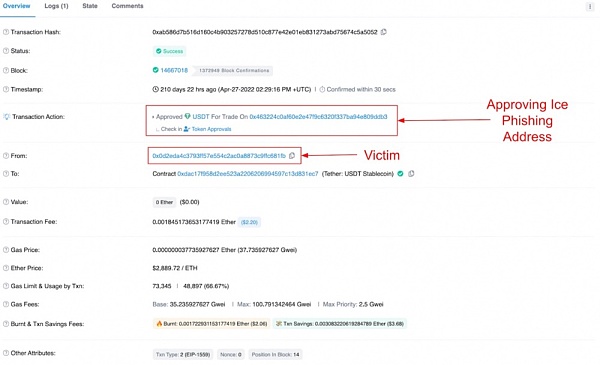
Ice Phishing우리는 일반적으로 Monkey Drainer로 알려진 피싱 키트를 이용하는 일부 사기꾼을 보았습니다. 이러한 피싱 키트는 악의적인 공격자가 Web3.0 커뮤니티에서 자산을 훔칠 수 있는 빠르고 쉬운 도구를 제공합니다. 이 키트는 악의적인 공급업체가 사용자의 자금을 훔치려는 사기꾼에게 판매하며 "사기 전문가"에 익숙하지 않더라도 피싱 키트로 일부 먹이를 잡을 수 있습니다. Monkey Drainer 키트 및 유사한 피싱 키트는 "Ice Phishing"이라는 기술을 사용하여 사용자가 무제한 권한으로 토큰을 사용하도록 속입니다.
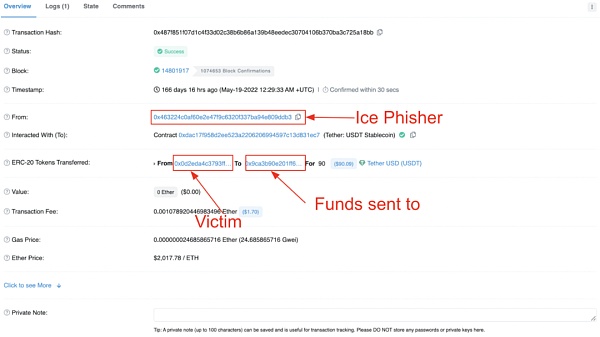
이는 Web3.0 세계에 고유한 공격 유형으로, 사용자를 속여 권한에 서명하도록 하여 사기꾼이 사용자 계정의 자산을 직접 소비할 수 있도록 합니다. 이것은 사회 공학의 한 형태이며 로그인 자격 증명, 지갑 또는 개인 키나 암호와 같은 자산 정보를 포함한 사용자 데이터를 훔치는 데 자주 사용되는 기존의 피싱 공격과 다릅니다. 이로 인해 아이스 피싱은 Web3.0 사용자에게 더 큰 위협이 됩니다. DeFi 프로토콜과 상호 작용하려면 사용자가 권한을 부여해야 하고 사기꾼은 자신이 승인한 악성 주소가 합법적이라고 사용자를 설득하기만 하면 되기 때문입니다. 사용자가 사기꾼이 자산을 사용하도록 승인하면 계정이 도난당할 위험이 있습니다.
사용자는 revoke.cash 또는 Etherscan의 Token Approval Checker와 같은 사이트를 사용하여 자신이 부여한 권한을 확인함으로써 아이스 피싱으로부터 자신을 보호할 수 있습니다. 알 수 없는 주소나 승인 없이 거래를 시작하는 주소가 있는 경우 부여된 모든 권한을 철회해야 합니다.
전통적인 금융 시스템이 타격을 입다
기관이 예금 이동 및 유동성 문제와 씨름하면서 할인 창구 차입 증가와 비상 준비금 설정은 은행 시스템 내의 지속적인 취약성을 부각시켰습니다. 반대로 Web 3.0 통화 생태계는 이러한 격동의 시기에 효과적으로 기능할 수 있는 능력을 입증했습니다. 예를 들어, SVB가 Circle 예금을 없애는 것을 걱정하는 사용자는 연중무휴 시장에서 USDC를 Web 3.0 통화로 거래할 수 있으며 거래를 기꺼이 받아들이는 사용자는 그에 따라 보상을 받을 수 있습니다.
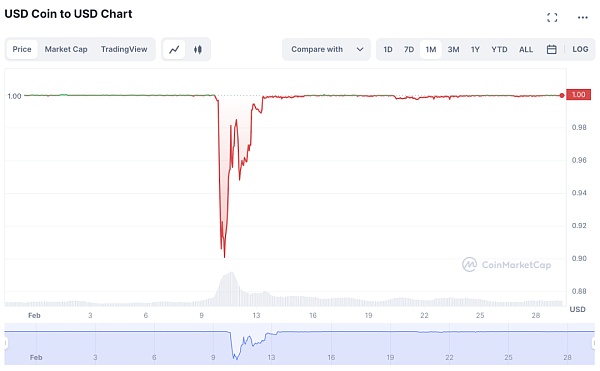
이미지 설명
출처: 코인마켓캡
Web 3.0 화폐 생태계의 주요 목표는 항상 전통적인 금융에 대한 탈중앙화되고 자유롭고 공정한 대안을 구축하는 것이었습니다. 더 많은 Web 3.0 화폐 기반 솔루션을 개발함으로써 업계는 점점 취약해지는 전통적인 금융 시스템으로부터 더 고립될 수 있습니다. 이 중 후자는 종종 안정성을 유지하기 위해 정부 개입 및 거래 중단을 요구합니다.
미국과 유럽 금융 시스템의 최근 사건은 의심할 여지 없이 기존 은행의 약점을 드러냈고 Web 3.0 통화 생태계는 더 큰 탄력성과 효율성을 입증했습니다. 전통적인 금융에 대한 의존도를 줄임으로써 Web 3.0 통화 생태계는 번창할 기회를 갖게 될 것이며 점점 취약해지는 전통적인 은행 시스템에 대한 강력하고 분산된 대안이 될 것입니다.
커뮤니티를 위한 스카이넷: 개요Skynet for Community2023년 1분기에 CertiK는
, Web3.0 생태계에서 신뢰와 투명성을 높이기 위해 설계된 올인원 보안, 실사 및 데이터 플랫폼입니다. 이 플랫폼은 커뮤니티 사용자, 투자자 및 프로젝트 팀에게 Web3.0 생태계를 쉽게 조사하고 이해하는 데 필요한 도구와 리소스를 제공하기 위해 노력합니다.
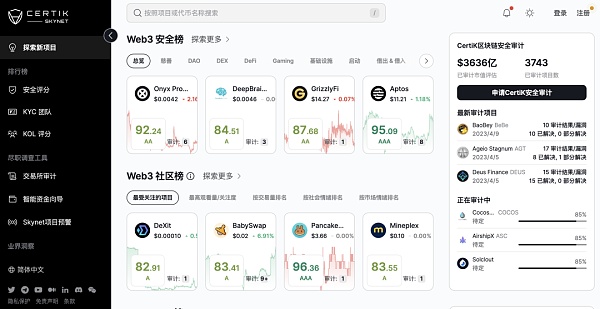
매일 수백만 개의 데이터 포인트를 생성하는 수천 개의 Web 3.0 프로젝트로 인해 사용자는 소음 속에서 길을 잃기 쉽습니다. Skynet for Community의 풍부한 데이터 기반 통찰력은 사용자가 새로운 프로젝트를 발견하고, 관심 있는 프로젝트에 대한 실사를 수행하고, Web 3.0 공간의 최신 뉴스 및 개발 정보를 파악하는 데 도움이 됩니다. 이 플랫폼은 방대한 양의 데이터를 Web 3.0의 가장 액세스하기 쉬운 보안 중심 실사 도구로 집계합니다. 실행 가능한 온체인 및 소셜 데이터에 대한 포괄적인 실사를 수행하든, 스마트 계약 감사를 완료하기 위한 최신 프로젝트를 발견하든, 가장 가치 있는 업계 통찰력과 보안 모범 사례를 발굴하든, Skynet for Community는 프로세스를 단순화하고 이러한 모든 데이터는 사용자가 검색할 수 있는 하나의 플랫폼입니다. 새로 디자인된 인터페이스와 강력한 기능을 갖춘 Skynet for Community는 정보에 입각한 결정을 내리고 Web3.0 생태계에서 신뢰와 투명성을 촉진하기 위한 최고의 도구입니다.
커뮤니티를 위한 스카이넷: 솔루션
Skynet for Community의 홈페이지는 기본적으로 "새 프로젝트 탐색"으로 설정되어 있습니다. 이 페이지에서 관심있는 항목을 쉽게 검색하고 언제 어디서나 새로운 항목을 검색할 수 있습니다.
Web3.0 보안 목록은 보안 점수와 시장 성과를 기준으로 프로젝트를 나열하고 순위를 매깁니다. 보안 점수는 프로젝트의 코드 보안, 기본 상태, 운영 탄력성, 커뮤니티 신뢰, 시장 안정성 및 거버넌스 강도를 계산하고 고려하는 독점 알고리즘을 통해 생성된 점수입니다. 보안 점수 순위표를 통해 사용자는 보안 상태를 기반으로 최고 성능의 프로젝트를 신속하게 식별하고 유사한 프로젝트와 비교할 수 있습니다.Web3.0 KYC 팀 목록은 프로젝트에서 획득한 CertiK KYC 배지의 상태에 따라 공개되고 순위가 매겨집니다. 엄격한 배경 조사를 통과한 프로젝트 팀은CertiK KYC 배지
, CertiK는 검증 가능한 정보와 프로젝트 팀이 제공한 정보의 수준에 따라 KYC 골드 배지, KYC 실버 배지 또는 KYC 브론즈 배지를 수여합니다. KYC 배지는 우리가 프로젝트 배후의 팀을 알고 있고 CertiK KYC 표준에 따라 조사 및 검증을 수행했음을 보여줄 것이며 또한 준수 조치를 이행하려는 프로젝트 팀의 약속을 나타냅니다.Web3.0 KOL 목록은 각 KOL의 영향 점수에 따라 순위가 매겨지며, 이는 KOL 출력으로서 콘텐츠의 영향과 범위를 반영합니다. 이것리더보드
웹 3.0 산업을 형성하고 있는 KOL을 식별하는 데 관심이 있는 사람들에게 도움이 됩니다. 또한 KOL과 관련된 커뮤니티 및 프로젝트에 대한 개요도 제공하여 사용자가 이 분야의 핫스팟과 동향을 더 잘 이해할 수 있도록 합니다.
Exchange Audit Analytics를 사용하면 사용자가 온체인 자산 보유를 표시하여 중앙 집중식 거래소에 대한 실사를 수행할 수 있습니다. 이것은 예비 증서 확인의 첫 번째이자 가장 중요한 단계입니다.
Skynet 프로젝트 조기 경보 시스템은 Web3.0 통화 분야에서 Rug Pull 공격 및 취약성 이벤트에 대한 최초의 조기 경보를 제공할 수 있습니다. 시스템은 다양한 정보 소스를 실시간으로 모니터링하여 잠재적인 Rug Pull 공격 및 악용을 식별하고 보고합니다. 사용자는 "새 프로젝트 탐색" 페이지의 "Web3.0 핫 스마트 펀드 목록"을 통해 지갑 분석기에 액세스하거나 프로젝트 세부 정보 페이지의 토큰 체인에 있는 모니터링 및 거버넌스 및 자율성 모듈에서 지갑 주소를 클릭할 수도 있습니다. 그것을 보려면.
Smart Fund Wizard는 Smart Currency Wallet Analyzer 기능의 접근점으로 사용자가 직접 지갑 주소를 검색하여 지갑 검색 추이, 스마트 펀드 목록, 유동성 거래 페어 등을 조회할 수 있습니다. Wallet Analyzer는 지갑 주소 분석을 제공하고 주요 지갑 특성, 지갑 간의 관계 및 토큰 거래 활동의 시각적 그림을 표시하여 사용자가 지갑 간의 온체인 트랜잭션을 쉽게 해석할 수 있도록 합니다.
지금 Skynet for Community 플랫폼에 로그인하고 Skynet 교육 허브를 읽고 마스터 클래스 교육을 시청하고 높은 수준의 실사를 수행하십시오!
CertiK 종단 간 보안 솔루션
Web 3.0 보안을 위한 노력의 일환으로 CertiK는 프로젝트에서 엔드투엔드 보안 솔루션을 채택하는 데 도움이 되는 다양한 도구를 개발했습니다.CertiK 보안 리더보드
Web 3.0 사용자가 CertiK의 감사 및 보안 팀의 전문 지식을 활용하여 투자 프로젝트의 보안 위험을 더 깊이 이해하고 정보에 입각한 결정을 내릴 수 있도록 지원함으로써 이러한 사용자는 전체 생태계를 새로운 차원으로 끌어 올립니다.
SkyTrace온체인 트랜잭션 모니터링과 오프체인 데이터(예: 사회적 여론)를 결합하여 수백 개의 웹 3.0 플랫폼에서 실시간 및 포괄적인 보안 모니터링 및 분석을 수행할 수 있습니다. Skynet Skynet Dynamic Scanning System의 고급 버전인 Skynet Premium은 2021년 CertiK에서 공식적으로 출시될 예정입니다. 위협 탐지 모델은 기계 학습을 통해 끊임없이 변화하는 스마트 계약 위험 환경과 동시에 진화할 것입니다. 이는 또한 위협 인텔리전스 라이브러리와 스마트 계약 취약성 라이브러리가 계속 축적됨에 따라 끊임없이 변화하는 스마트 계약 위험 환경에 적응할 수 있도록 플랫폼이 더욱 발전할 것임을 의미합니다. 현재 Skynet 동적 스캐닝 시스템은 Skynet 신뢰 점수의 더 많은 차원, 프로젝트별 프로젝트 하이라이트 및 조기 경고와 같은 새로운 기능을 추가하여 완전히 업그레이드되었습니다.
Ethereum 및 BSC 지갑의 트랜잭션 데이터를 분석하고 시각화하는 데 도움이 되는 스마트하고 직관적인 추적 도구입니다. 이 도구는 자신의 개인 지갑 또는 프로젝트 팀의 지갑을 오가는 의심스러운 트래픽을 식별하고 추적하기 위한 심층 분석을 제공합니다.CertiK KYC 프로젝트 신원 조회 서비스
AI 기반 감지 시스템을 사용한 ID 진위 확인을 포함하여 프로젝트 팀에 대한 신원 확인을 제공하여 개인이 진위를 확인하고 ID와 일치하는지 확인합니다. 인증 프로세스 중 실시간 유효성 검사 외에도 CertiK는 각 프로젝트 팀원과 실시간 화상 통신을 수행하여 신원 및 기타 필요한 매개 변수를 확인합니다. 팀의 익명성이 증가함에 따라 프로젝트의 위험한 행동이 점점 더 가능해지고 있습니다. 또한 CertiK 보안 리더보드는 KYC 조사를 통과한 프로젝트 팀에 브론즈, 실버, 골드 KYC 배지를 수여하여 프로젝트 팀을 최대한 익명화하고 보다 완전한 책임 시스템을 구축하며 프로젝트 신뢰성.
CertiK 침투 테스트는 운영 환경에서 Web3.0 애플리케이션을 보호하기 위한 포괄적인 솔루션의 필수 부분입니다. 당사의 침투 테스트 서비스는 숙련된 윤리적 해커 팀이 독점적인 도구를 사용하여 수행하여 코드에서 가장 작은 취약성까지 찾아냅니다.
SkyHarbor는 디지털 자산을 보호하고 모니터링하는 올인원 솔루션을 제공합니다. 고급 모니터링 및 위협 감지 시스템을 통해 SkyHarbor는 시스템의 취약성 또는 의심스러운 활동을 신속하게 식별하여 자산을 항상 안전하게 보호할 수 있습니다.
생태계
생태계
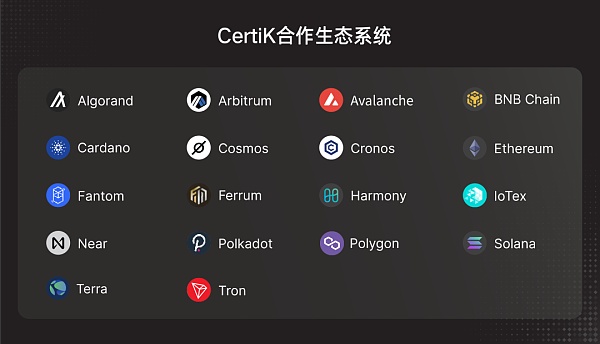
CertiK의 감사 및 종단 간 솔루션은 현재 시장에 나와 있는 대부분의 생태계를 포괄하고 거의 모든 주류 프로그래밍 언어를 지원하여 블록체인 플랫폼, 웹 3.0 자산 거래 플랫폼 및 스마트 계약과 같은 영역에서 다양한 생태 체인에 대한 서비스를 제공합니다. 보안 기술 지원을 제공합니다. 현재 협력하고 있는 생태계는 다음과 같습니다.
CertiK Consulting과 제휴하여 Web 3.0을 최대한 활용하고 경험 많은 분석가 팀이 기술 평가, 독점 연구 및 전략적 조언을 포함하는 전체 서비스를 제공합니다.
CertiK는 Web 3.0 세계를 보호하기 위해 최선을 다하고 있으며 Web 3.0의 보안 미래와 개발을 지속적으로 분석하기 위해 보안 데이터에 집중할 것입니다. 사용자가 "지구 개"와 공중에 발을 디디는 사람을 멀리하고 기술을 사용하여 기술 가치와 보트를 운반하는 방법을 제공하도록 도와줍니다.
보고서의 PDF 버전이 포함되었으며 링크가 생성되었습니다. 다운로드하여 볼 수 있습니다.
다운로드 방법⬇️





