


1990년대부터 현재까지: 비트코인과 사이퍼펑크의 지속


원래 제목: "Dry goods | The continuation of Bitcoin and Cypherpunk", 저자 Jameson Lopp
비트코인에서 블록체인, 분산 원장에 이르기까지 암호화폐 분야는 너무 빠르게 변화하고 있어 어디로 향하고 있는지 알기 어려울 수 있습니다.
그러나 여전히 몇 가지 흔적을 찾을 수 있습니다. 암호화폐 산업에는 많은 혁신적인 기술이 있지만 모두 전임자의 수십 년간의 연구를 기반으로 합니다. 이 역사를 추적함으로써 우리는 비트코인 운동의 동기를 이해할 수 있고, 미래에 대한 비트코인의 비전을 이해할 수 있습니다.
1970년대 이전에 암호는 주로 군사 기관과 스파이 기관에서 비밀리에 사용되었습니다. 그러나 미국 정부에서 발행한 The Data Encryption Standard와 Whitfield Diffie 박사와 Martin Hellman 박사가 공개 키 암호화에 대해 처음으로 출판한 책인 New Public-Key Cryptography라는 두 출판물이 암호화를 각광받게 했습니다. 방향" .
1980년대에 Dr. David Chaum은 암호화에 관한 수많은 논문을 저술했습니다. "식별 없는 보안: 빅 브라더를 과거의 일로 만드는 거래 시스템"이라는 논문 중 하나는 익명의 디지털 현금과 익명의 평판 시스템을 언급합니다.
향후 몇 년 동안 이러한 아이디어가 합쳐져 운동을 형성했습니다.
1992년 말, Eric Hughes, Timothy C May, John Gilmore는 John Gilmore의 San Francisco Bay Area 회사인 Cygnus Solutions에서 매달 만나는 소규모 팀을 구성했습니다. 팀명은 'cipher(비밀번호)'와 'cyberpunk(사이버펑크)'의 줄임말인 'cypherpunks(사이퍼펑크)'로 재치 있는 이름을 지었다.
cypherpunks 메일링 리스트는 이 시기에 만들어졌습니다. 몇 달 후 Eric Hughes는 "A Cypherpunk's Manifesto"를 발표했습니다. 그가 썼다:
"전자 시대에 사생활은 열린 사회를 위한 전제 조건입니다. 사생활을 비밀과 혼동해서는 안 됩니다. 사적인 것은 모든 사람에게 알리고 싶지 않은 것이고 비밀은 아무에게도 알리고 싶지 않은 것입니다. 프라이버시는 세상에 자신을 선택적으로 드러내는 것입니다."
합리적으로 들립니다. 하지만 당신은 '나는 사이퍼펑크가 아니야, 난 아무 잘못도 없는데, 뭘 숨겨야 해? 그러나 Bruce Schneier가 말했듯이 "숨길 필요가 없다"는 전제가 잘못된 것입니다. 범죄자에게만 개인 정보가 필요한 것이 아니라 개인 정보 보호 기능을 사용한다고 해서 유령이 있는 것도 아닙니다.
예를 들어, 외부인이 집안을 볼 수 없도록 창문에 커튼을 칩니다. 이것은 귀하가 불법적이거나 부도덕한 일에 연루되어 있음을 나타내는 것이 아니라 외부 세계에 자신을 노출시키는 부정적인 영향에 대해 우려하고 있다는 것입니다.
이 기사를 읽고 있다면 당신은 사이퍼펑크 운동의 직접적인 수혜자임을 알게 될 것입니다.
다음은 잘 알려진 사이퍼펑크와 그들의 기여입니다.
Jacob Appelbaum: Tor 개발자
Julian Assange: WikiLeaks의 설립자
Adam Back 박사: Hashcash의 발명가이자 Blockstream의 설립자
Bram Cohen: BitTorrent의 발명가
Hal Finney: PGP 2.0의 수석 저자이자 재사용 가능한 작업 증명 제작자
Tim Hudson: SSLeay(OpenSSL의 전신) 공동 저자
Paul Kocher: SSL 3.0의 공동 저자
Moxie Marlinspike: Open Whisper Systems 설립자(Signal 개발자)
Steven Schear: "영장 카나리아" 개념 제안자
Bruce Schneier: 저명한 보안 연구 저자
Zooko Wilcox-O'Hearn: DigiCash 개발자 및 Zcash 설립자
필립 짐머만: PGP 1.0 제안자
(번역자 주: 이러한 성과의 대부분은 인터넷 프라이버시에 관한 것이며 일부는 SSL과 같은 인터넷 인프라가 되었습니다.)
1990년대
1980년대부터 1990년대까지 10년 동안 암호 전쟁이 발발했고 미국 정부는 암호 기술의 상업적 경향을 죽이려고 했습니다.
이 기간 동안 암호는 군사 기술로 거의 완전히 독점되었으며 암호 기술은 미국 군수품 목록 13번째 범주에 포함되었으며 "수출"이 엄격히 금지되었습니다.
수출 제한으로 인해 "내보내기 가능한" SSL 암호화는 40비트 키 길이만 지원하며 개인용 컴퓨터를 사용하여 며칠 안에 해독할 수 있습니다.
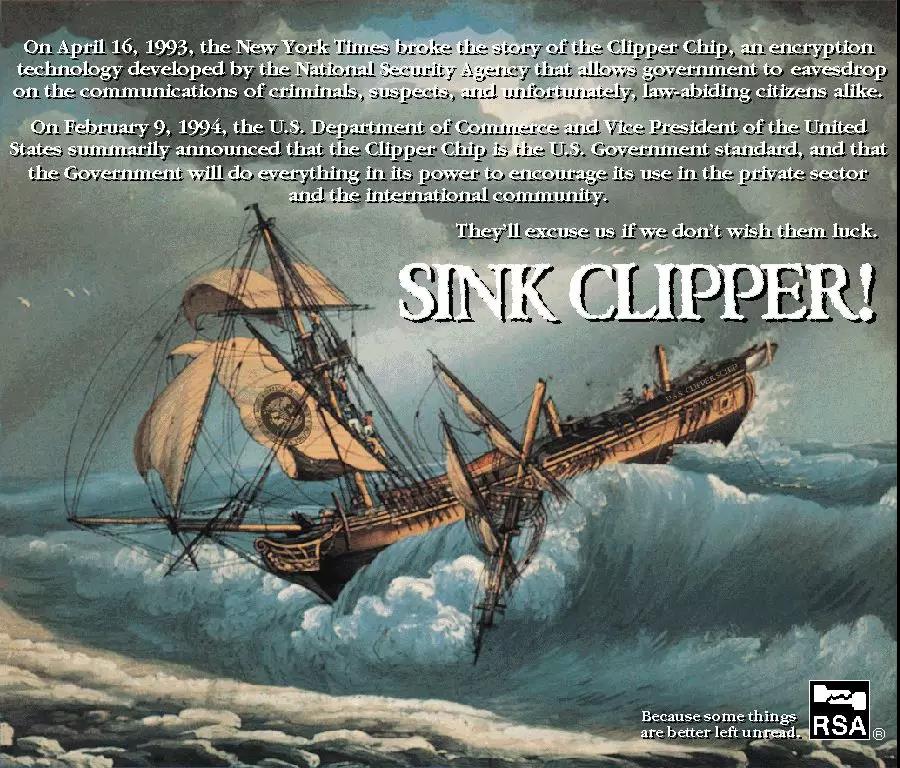
미국 정부가 시민의 사생활을 침해했다는 시민 자유지상주의자와 프라이버시 옹호론자들의 항의, 미국 외 지역에서 암호화 소프트웨어의 인기, Matt Blaze가 제안한 백도어로 Clipper 칩 해킹에 성공하면서 미국 정부는 결국 암호화를 포기했습니다. 미국 정부 독점.
1997년 Adam Back 박사는 Hashcash를 발명했습니다. Hashcash는 이메일을 보내는 (시간 및 컴퓨팅) 비용을 효과적으로 증가시켜 스패머가 돈을 잃게 만드는 스팸 방지 메커니즘입니다.
Adam Back은 사용자가 계정을 만들 필요가 없기 때문에 Hashcash가 Chaum의 digicash보다 사용하기 쉬울 것이라고 생각합니다. 또한 Hashcash는 "이중 지출" 공격을 방지하기 위한 조치도 취했습니다.
1998년 말, Wei Dai는 익명의 참여자 간의 계약을 시행하기 위해 "b-money"라는 아이디어를 제안했습니다. 두 가지 흥미로운 콘셉트를 제시했는데, 낯설지 않으실 것 같아요. 첫 번째 개념은 각 참가자가 독립적인 데이터베이스를 유지하여 사용자 자금의 소유권을 기록하도록 하는 것이고, 두 번째 개념은 일부 참가자가 사용자의 계정 잔액을 기록하는 첫 번째 개념의 변형입니다. 사악한.
비트코인은 첫 번째 개념을 채택했고 다른 많은 암호화폐 프로젝트는 두 번째 개념의 변형을 채택했습니다(현재 지분 증명이라고 함).
21 세기
분명히, 사이퍼펑크들은 수십 년 동안 서로의 연구를 기반으로 하여 1990년대에 필요한 프레임워크를 실험하고 생성했습니다. 그러나 가장 중요한 것은 21세기 암호화폐의 탄생이다.
2004년 Hal Finney는 Back의 Hashcash를 기반으로 재사용 가능한 작업 증명(RPOW)을 만들었습니다. RPOW는 비트코인의 미사용 트랜잭션 출력과 마찬가지로 한 번만 사용할 수 있는 특수 암호화 토큰입니다. 그러나 확인 및 이중 지출 공격 방지는 여전히 중앙 집중식 서버에서 수행됩니다.
Nick Szabo는 2005년 Finney의 RPOW를 기반으로 만든 디지털 수집품인 "bit gold"를 내놓았습니다. 그러나 Szabo는 비트골드의 총 발행량을 제한하는 메커니즘을 제안하는 대신 각 비트골드 단위의 가치가 비트골드를 생성하는 데 필요한 계산량에 따라 달라질 것이라고 생각합니다.
마지막으로 2008년 Satoshi Nakamoto(지금까지 알려지지 않은 개인/그룹)는 해시캐시와 b-money를 언급한 비트코인 백서를 발표했습니다. 실제로 Satoshi는 Wei Dai에게 보낸 이메일에서 Dr. Back에게 b-money에 대해 배웠다고 언급했습니다.
사토시 나카모토는 비트코인 백서에서 프라이버시를 구체적으로 언급했습니다.
이미지 설명
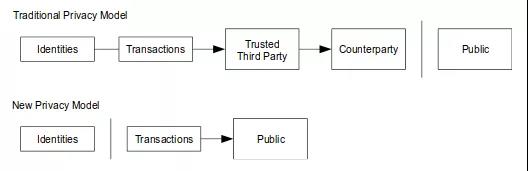
- 비트코인의 프라이버시 모델 (출처: 비트코인 백서) -
Satoshi Nakamoto는 사람들이 사용, 확장 및 포크할 수 있는 시스템을 만들어 암호화 개발을 크게 촉진했습니다.
비트코인의 탄생은 전체 사이퍼펑크 운동을 더욱 강력하게 만들었습니다. 이를 통해 WikiLeaks와 같은 조직은 기존 금융 시스템에 의해 블랙리스트에 오른 후에도 비트코인 기부를 통해 계속 운영할 수 있습니다.
프라이버시 싸움
그러나 최근 몇 년 동안 비트코인 생태계가 성장함에 따라 개인 정보 보호 문제는 경시된 것으로 보입니다.
많은 초기 비트코인 사용자는 비트코인 시스템이 완전히 익명이 될 것이라고 생각했지만, 많은 법 집행 기관이 조사 중에 비트코인 사용자를 식별할 수 있음을 밝힌 것으로 알고 있습니다.
Open Bitcoin Privacy Project는 사용자에게 개인 정보 보호에 대해 교육하고 Bitcoin 서비스에 대한 최상의 사용 사례를 추천함으로써 이러한 격차를 해소합니다. 이 그룹은 비트코인 지갑에 대한 개인 정보 보호 공격의 위협 모델을 구성했습니다.
이 모델은 현재 공격자를 다음 범주로 나눕니다.
Blockchain Observer - 가치 흐름의 패턴을 관찰하여 서로 다른 트랜잭션을 동일한 ID에 연결합니다.
Network Watcher - P2P 네트워크에서 활동을 관찰하여 서로 다른 트랜잭션 및 주소를 연결합니다.
물리적 공격자 - 지갑을 조작하거나 분석하기 위해 지갑 장치에서 데이터를 찾으려고 합니다.
트랜잭션 참여자 - 트랜잭션을 생성하여 블록체인의 활동을 추적하고 트랜잭션을 식별합니다.
지갑 공급자 - 사용자에게 개인 식별 정보를 제공하도록 요청한 다음 거래를 관찰할 수 있습니다.
Blockstream의 Jonas Nick은 Bitcoin 사용자의 개인 정보 보호 문제에 대해 많은 연구를 수행했습니다.
조나스 닉(Jonas Nick)은 훌륭한 강연에서 많은 개인 정보 보호 구멍을 폭로했습니다. 이러한 취약점 중 일부는 SPV 비트코인 클라이언트에 치명적인 영향을 미쳤습니다.
주소: https://youtu.be/HScK4pkDNds
비트코인의 경우 프라이버시에 대한 가장 큰 위협은 블록체인 관찰자입니다. 네트워크의 모든 거래가 영구적으로 공개되기 때문에 누구나 현재 또는 미래에 비트코인 사용자의 프라이버시를 위협할 수 있습니다.
따라서 가장 좋은 방법은 동일한 비트코인 주소를 절대 재사용하지 않는 것인데, 이 역시 진부한 조언입니다.
Satoshi Nakamoto는 비트코인 백서에서도 이 점을 강조했습니다.
"추가적인 개인 정보 보호 조치로 거래자는 거래를 보낼 때마다 새 키 쌍을 사용해야 합니다. 누군가 해당 거래의 소유자를 알아낼 경우를 대비하여 말입니다. 다중 입력 거래는 입력이 모두 동일한 소유자로부터 온 것임을 보여주어야 합니다. , 그래서 일부 상관 관계가 유출되는 것은 불가피합니다. 여기서 위험은 이 상관 관계가 키 소유자의 신원이 공개될 경우 키 소유자의 다른 트랜잭션을 유출할 수 있다는 것입니다."
최근 몇 년간의 사이퍼펑크 혁신
Bitcoin 사용자의 개인 정보 보호를 개선하기 위해 최근 몇 년 동안 많은 시스템과 모범 사례가 만들어졌습니다. BIP32에서 Pieter Wuille 박사가 제안한 계층적 결정론적 지갑은 비트코인 지갑에서 주소 관리의 어려움을 크게 줄일 수 있습니다.
개인 정보 보호가 Pieter Wuille의 주요 목적은 아니지만 계층적 결정론적 지갑은 트랜잭션을 위한 새 주소를 쉽게 생성할 수 있으므로 사용자가 주소 재사용을 방지할 수 있습니다.
ECDHM(Elliptic Curve Diffie-Hellmann-Merkel) 주소는 프라이버시가 강화된 비트코인 주소 체계입니다. ECDHM 주소는 공개적으로 공유할 수 있습니다. ECDHM 주소는 거래 발신자와 수신자가 블록체인 관찰자가 예측할 수 없는 기존 비트코인 주소를 비밀리에 생성하는 데 사용할 수 있습니다. 따라서 재사용으로 인해 프라이버시가 유출되는 기존의 비트코인 주소와 달리 ECDHM 주소는 재사용할 수 있습니다.
ECDHM 주소 체계의 예로는 Peter Todd가 제안한 스텔스 주소, Justus Ranvier가 제안한 BIP47 재사용 가능한 지불 코드, Justin Newton 등이 제안한 BIP75 대역 외 주소 교환이 있습니다.
사용자는 비트코인 믹서를 사용하여 프라이버시를 강화할 수도 있지만 이 방법에는 더 많은 인력이 필요합니다. 네트워크 참여자들의 믹싱 토큰 개념은 차움 박사의 "믹스 네트워크"와 유사합니다.
몇 가지 기존 통화 혼합 알고리즘은 다음과 같습니다.
CoinJoin - 최초의 통화 혼합 알고리즘은 Blockstream의 공동 창립자인 Gregory Maxwell이 제안한 CoinJoin입니다. 이를 통해 사용자는 여러 당사자의 입력으로 트랜잭션을 생성한 다음 비트코인을 여러 출력(즉, 동일한 사람)으로 보낼 수 있습니다. 각 자금이 함께 혼합되어 있기 때문에 입력과 출력 간의 상관 관계를 찾기 어렵습니다.
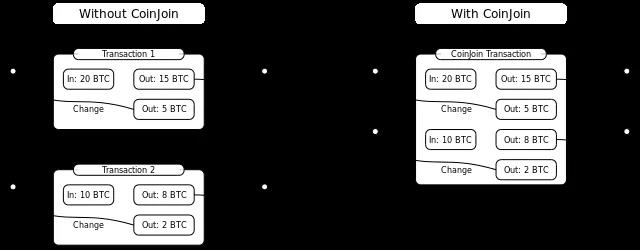
- 간단한 CoinJoin 트랜잭션 다이어그램 -
JoinMarket — 개발자 Chris Belcher가 제안한 JoinMarket은 비트코인 보유자가 CoinJoin 믹싱에 참여하도록 비트코인을 제공함으로써 수수료를 받을 수 있도록 합니다. JoinMarket은 일종의 스마트 계약을 사용하여 사용자의 개인 키가 해당 지역을 떠나지 않도록 하여 개인 키 분실 위험을 줄입니다. 요컨대, JoinMarket을 사용하면 저비용 및 탈중앙화 방식으로 비트코인 거래의 프라이버시를 높일 수 있습니다.
CoinShuffle — 독일 Saarland 대학의 연구원 그룹이 탈중앙화 통화 혼합 프로토콜인 CoinShuffle을 개발했습니다. CoinShuffle은 신뢰할 수 있는 제3자가 혼합 통화 거래를 생성할 필요가 없는 개선된 버전의 CoinJoin이므로 추가 혼합 통화 수수료가 부과되지 않습니다.
CoinSwap - Maxwell이 제안한 CoinSwap은 4개의 다중서명 트랜잭션(2개의 에스크로 트랜잭션 및 2개의 에스크로 해제 트랜잭션) 세트를 사용하여 두 당사자 간에 신뢰할 수 없는 토큰 교환을 가능하게 한다는 점에서 CoinJoin과 매우 다릅니다. CoinJoin보다 훨씬 덜 효율적이지만 더 강력한 개인 정보 보호를 제공하고 교차 체인 토큰 트랜잭션을 실현할 수도 있습니다.
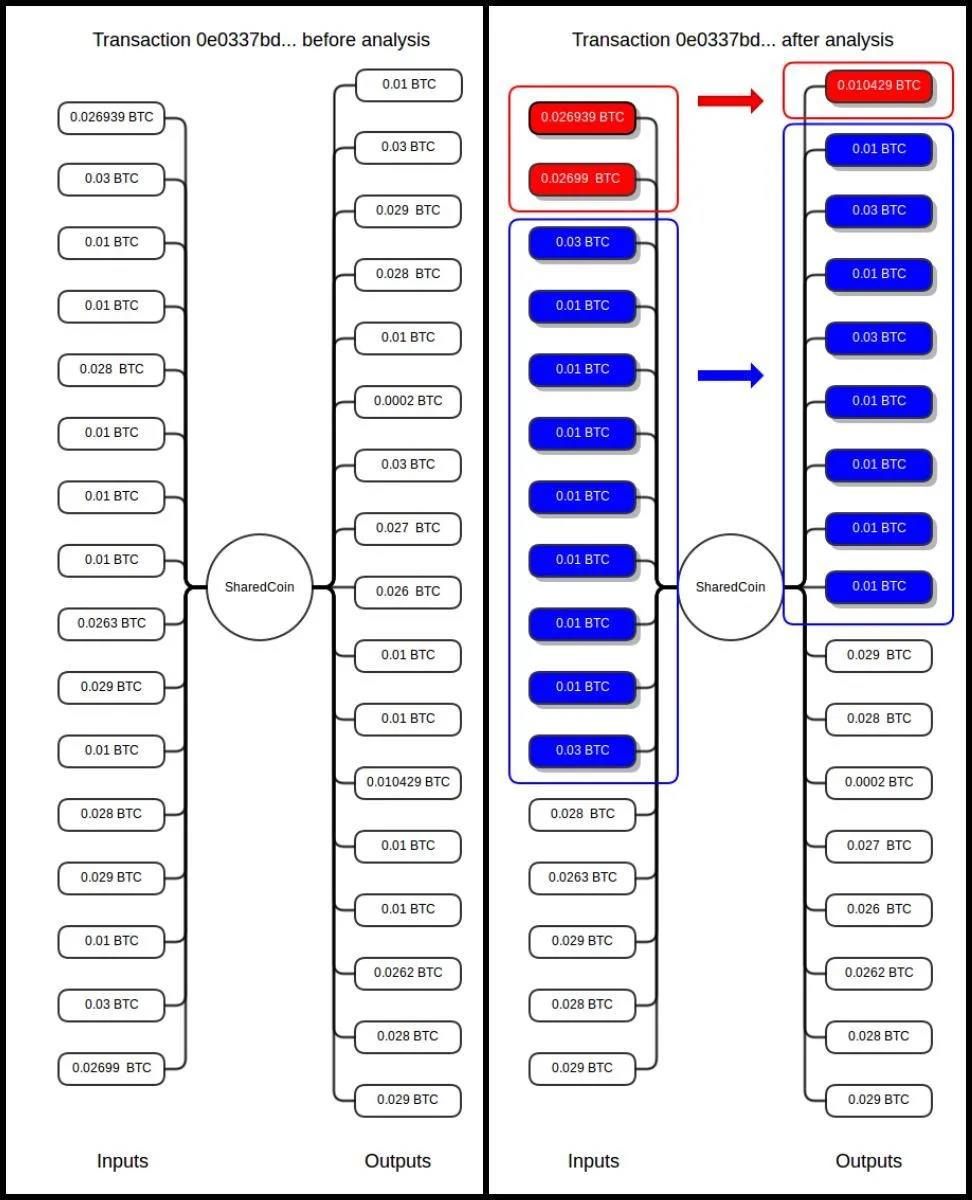
동전을 섞는 것은 "숲에 나무를 숨기는 것"과 같지만 일반적으로 숲은 그다지 크지 않습니다. 혼합 코인은 혼란만 야기할 수 있으며 완전한 익명성을 달성할 수 없습니다. 이러한 유형의 계획은 낮은 수준의 관찰자가 자금 흐름을 추적하는 것을 어렵게 만들 수 있지만 높은 수준의 관찰자는 여전히 혼합 통화 거래를 해독할 수 있기 때문입니다.
이미지 설명
이미지 설명
Atlas는 조잡한 분석 도구로도 CoinJoin 트랜잭션에서 입력의 69%와 출력의 53%를 찾을 수 있었다고 언급했습니다.
개인 정보 보호에 중점을 둔 암호 화폐도 있습니다.
예를 들어 Evan Duffield와 Daniel Diaz의 Dash에는 "Darksend"라는 기능이 있습니다. Darksend는 CoinJoin의 개선된 버전으로 주로 사용량과 통화 혼합 빈도가 개선되었습니다.
Dash의 통화 혼합 체계는 0.1 DASH, 1 DASH, 10 DASH 및 100 DASH와 같은 공통 금액을 사용하므로 입력 및 출력 그룹화의 어려움이 크게 증가합니다. 각 믹싱 세션에서 사용자는 입력 및 출력과 동일한 양을 제출합니다.
이미지 설명
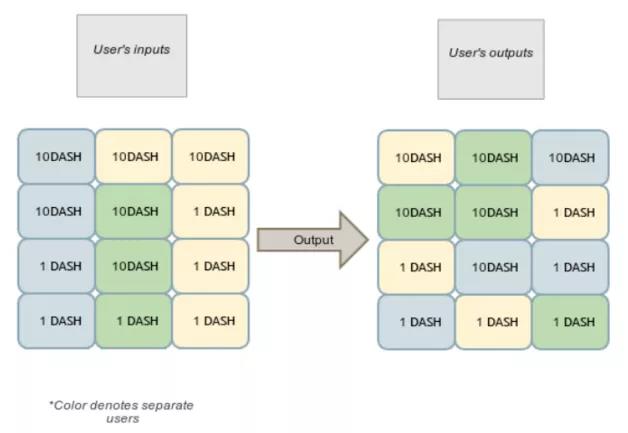
- DASH 믹싱 (출처: DASH 백서) -
Bitcoin 위에 구축되지 않은 프라이버시 코인 클래스도 있습니다. 2014년 Nicolas van Saberhagen은 CryptoNote에 대한 백서를 발표했습니다. Monero와 같은 일부 암호 화폐는 CryptoNote의 개념을 기반으로 구현됩니다. 주요 혁신은 암호화 링 서명과 일회성 키입니다.
일반적인 디지털 서명(예: 비트코인 서명)은 한 쌍의 키(공개 및 비공개)로 생성됩니다. 따라서 누군가 개인 키를 사용하여 트랜잭션에 서명할 수 있는 한 개인 키에 해당하는 공용 주소가 ta의 소유임을 증명할 수 있습니다.
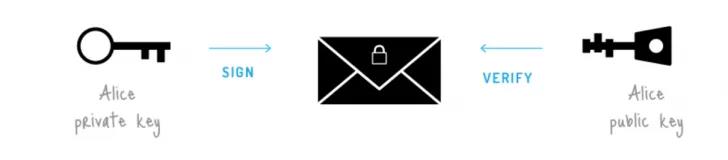
링 시그니처는 1991년 Dr. Chaum과 Eugene van Heyst가 제안한 그룹 시그니처(group signature)를 기반으로 2001년 Dr. Adi Shamir 등에 의해 처음 제안되었습니다. 링 서명에는 각각 고유한 키 쌍을 보유하는 당사자 그룹이 필요합니다.
링 서명은 메시지 서명자가 그룹 구성원임을 증명할 수 있습니다. 일반 디지털 서명 방식과의 주요 차이점은 서명자가 개인 키만 보유하면 되지만 검증자는 서명자의 정확한 신원을 확인할 수 없다는 점입니다.
따라서 Alice, Bob, Carol의 공개 키가 포함된 링 서명을 보면 서명자가 셋 중 하나라는 것만 알 수 있지만 서명된 트랜잭션이 누구의 것인지 알 수 있는 방법은 없습니다. 링 서명은 또 다른 수준의 난독화를 제공하여 블록체인 관찰자가 시스템의 각 결제에 대해 누가(발신자)인지 추적하기 어렵게 만듭니다.
이미지 설명
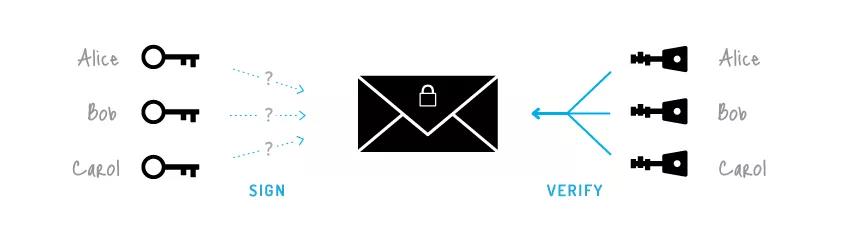
- 링 서명 (출처: https://cryptonote.org/inside/) -
CryptoNote는 키 재사용 및 입력을 사용하여 출력을 추적하는 위험을 완화하도록 설계되었습니다. 지불 주소는 발신자와 수취인의 데이터를 사용하여 생성된 일회성 키입니다. 입력에 링 서명을 사용하는 즉시 어떤 트랜잭션의 출력을 소비했는지 정확히 결정하기가 더 어려워집니다.
블록체인 감시자가 블록체인 상의 트랜잭션을 기반으로 사용된 주소 간의 연관성을 찾고 관계의 그래프를 그리려고 하면 두 번 사용된 주소가 없기 때문에 트리 다이어그램을 얻을 수 있습니다. 각 링 서명이 주소 간 가치 흐름에 불확실성을 추가하므로 덴드로그램 가능성은 더 많은 트랜잭션으로 기하급수적으로 증가합니다.
따라서 정확한 수취인 주소를 확인할 수 없습니다.
링 서명에 참여하는 참여자 수에 따라 각 트랜잭션의 난독화는 "1/2"에서 "1/100"까지 다양합니다. 각각의 새로운 트랜잭션은 엔트로피를 증가시키고 블록체인 관찰자가 추적하기 어렵게 만듭니다.
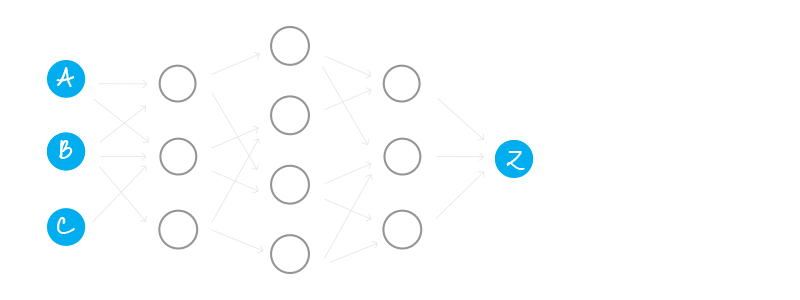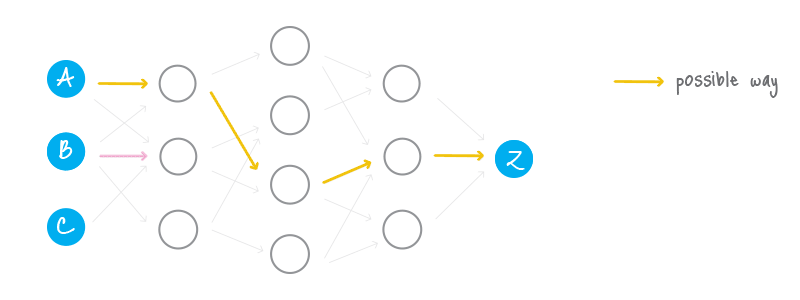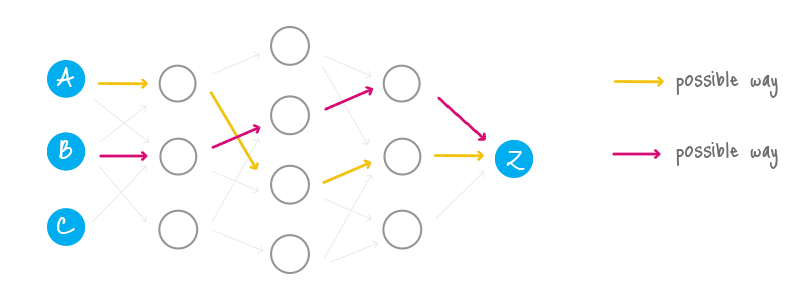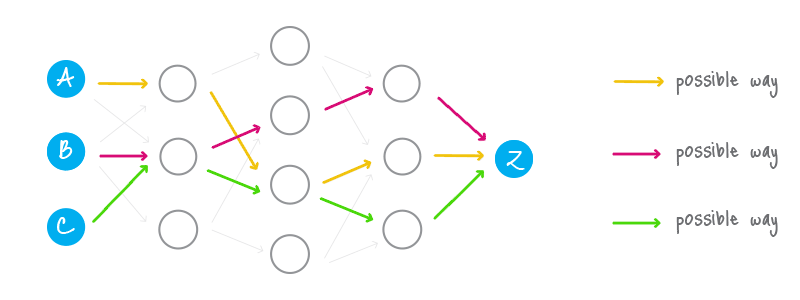
- 안티 블록체인 분석 (출처: https://cryptonote.org/inside/) -
제작 중인 사이퍼펑크 혁신
암호화폐 사용자의 프라이버시와 보안에는 여전히 숨겨진 위험이 많이 있지만, 사이퍼펑크의 지속적인 노력으로 미래는 밝을 것입니다.
영지식 증명은 개인 정보 보호의 다음 큰 도약이 될 수 있습니다. 영지식 증명은 1985년에 암호화 프로토콜의 잠재적인 응용 프로그램을 확장하기 위해 처음 제안되었습니다.
맥스웰은 2013년 Dr. Back이 작성한 "동형적 가치를 지닌 비트코인"을 기반으로 기밀 거래(Confidential Transaction)에 대한 연구에 매진하고 있습니다. 기밀 트랜잭션은 영지식 범위 증명을 사용하여 트랜잭션에 포함된 값이 관련된 당사자만 볼 수 있도록 비트코인 트랜잭션을 생성합니다.
기밀 거래는 그 자체로 큰 발전입니다. 그러나 CoinJoin과 결합하면 트랜잭션 입력과 출력 사이의 모든 링크를 차단하는 통화 혼합 서비스를 구축할 수 있습니다.
맥스웰은 샌프란시스코에서 열린 비트코인 개발자 회의에서 "사이드체인 요소"에 대한 주제를 공유한 적이 있습니다. "IETF(Internet Engineering Task Force)의 노인들이 가장 후회하는 것 중 하나는 기본적으로 암호화된 데이터 전송으로 인터넷이 구축되지 않았다는 것입니다."
맥스웰은 비트코인의 개인 정보 보호에 대해서도 같은 생각을 하고 있는 것 같습니다. 오늘날 Blockstream은 Liquid 사이드체인에서 기밀 트랜잭션을 구현하여 거래소 간의 전송을 마스킹했습니다.
Maxwell은 Bitcoin 네트워크에서 ZKCP(Zero-Knowledge Contingent Payment)를 구현하고 첫 번째 지불을 성공적으로 완료했습니다. ZKCP는 구매자가 비트코인을 사용하여 판매자로부터 정보를 구매할 수 있도록 하는 무신뢰 거래 프로토콜입니다. 구매자는 결제가 완료된 경우에만 정보를 받게 됩니다. 구매자와 판매자는 서로를 신뢰하거나 제3자 중재에 의존할 필요가 없습니다.
몇 년 전에 나는 Zerocoin에 대한 기사를 썼고 시스템이 진정으로 사용 가능해지기 전에 몇 가지 기술적 문제를 해결해야 한다고 지적했습니다. 그 이후로 연구원들은 증명을 보다 효율적으로 만들고 초기 시스템 매개변수 생성을 통해 신뢰 문제를 해결했습니다. Zerocoin의 비전은 Wilcox-O'Hearn이 만든 Zcash로 실현될 것입니다.
Zcash는 분산형 네트워크를 유지하기 위해 퍼블릭 체인을 사용하면서 완전한 지불 프라이버시를 제공합니다. Zcash 거래는 모든 온체인 거래에 대한 발신자, 수취인 및 이체 금액을 자동으로 숨깁니다. 보기 키 소유자만 해당 트랜잭션의 내용을 볼 수 있습니다. Zcash 거래 내용은 암호화되고 비공개이므로 시스템은 지불을 확인하기 위해 새로운 암호화 방법을 사용해야 합니다.
Zcash는 zk-SNARK라는 영지식 증명 구조를 사용합니다. zk-SNARK는 숙련된 암호 전문가 그룹에 의해 개발되었습니다.
트랜잭션 메타데이터는 암호화되며 전송 권한 및 금액은 공개되지 않습니다. zk-SNARK는 트랜잭션의 유효성을 증명하는 데 사용됩니다. Zcash는 방탄 익명성을 달성한 최초의 디지털 결제 시스템일 가능성이 높습니다.
사이퍼펑크가 횃불을 통과하다
사이퍼펑크들이 찾아온 지난 10년 동안 컴퓨터 기술도 크게 발전했습니다. 개인과 그룹 모두 완전한 익명으로 통신하고 상호 작용할 수 있습니다.
두 사람은 서로의 실명과 신원을 모른 채 정보를 교환하고 업무를 수행하며 전자 계약을 체결할 수 있습니다. 물론 정부는 기술이 국가 안보를 위협하고 범죄를 조장하며 사회 분열을 유발할 가능성이 있다는 이유로 기술의 확산을 방해하거나 억제할 것입니다.
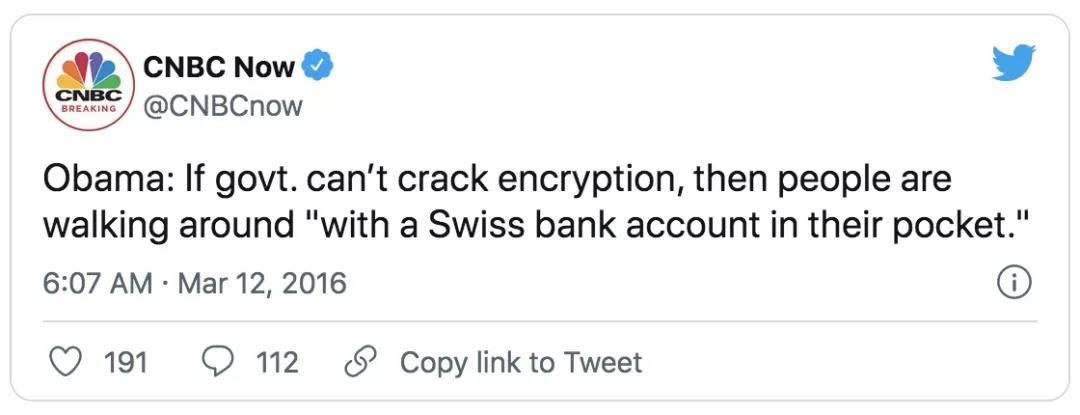
사이퍼펑크는 프라이버시를 얻으려면 보호해야 한다는 것을 알고 있습니다. 수세기 동안 사람들은 프라이버시를 보호하기 위해 속삭임, 비밀 회의, 봉인된 편지, 닫힌 문, 비밀 악수 및 개인 메신저와 같은 다양한 수단에 의지했습니다.
20세기 이전에는 강력한 프라이버시 기술이나 저비용 대량 감시를 가능하게 하는 기술이 없었습니다.
프라이버시 강화 기술의 존재에도 불구하고 세계는 여전히 프라이버시보다 감시를 선호합니다. 우리는 많은 사람들이 Cryptography Wars 2.0이라고 부르는 것에 들어갔습니다.
사이퍼펑크가 1차 암호화 전쟁에서 승리했지만 우리는 그것에 휘둘려서는 안 됩니다. Zooko는 사이퍼펑크 프로젝트의 실패를 경험했으며 정신적으로 실패에 대비하라고 경고했습니다.
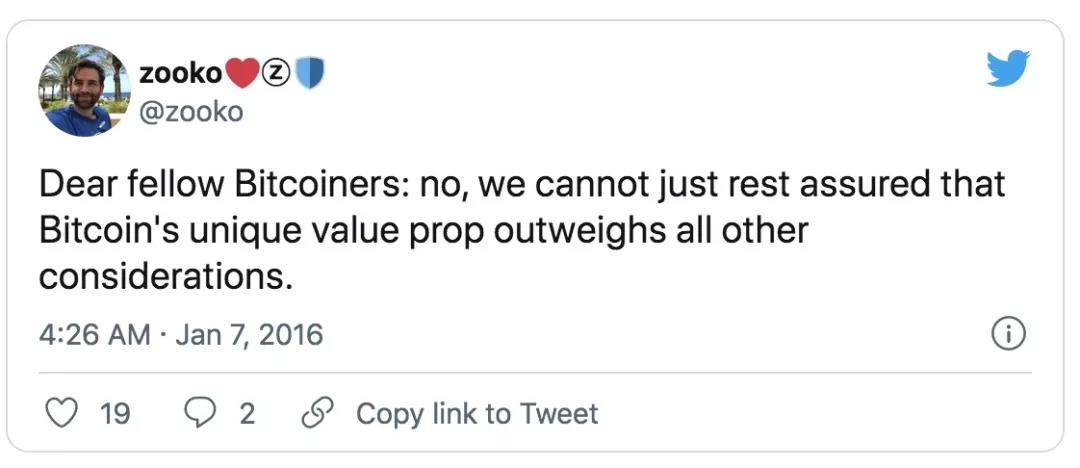
Cypherpunks는 프라이버시가 정부가 보장하는 프라이버시를 포함하여 근본적인 인권이라고 믿습니다. 그들은 어떤 이유로든 시스템 보안의 손상("신뢰할 수 있는 기관"의 개입 포함)이 시스템 사용자의 보안을 위협한다는 것을 이해합니다.
사이퍼펑크는 코드를 작성합니다. 그들은 프라이버시를 보호하기 위해 누군가가 소프트웨어를 작성해야 한다는 것을 알았고 그래서 나섰습니다. 또한 다른 사이퍼펑크가 배우고 공격하고 개선할 수 있도록 코드를 노출합니다.
사이퍼펑크는 누구나 자신의 코드를 사용할 수 있도록 허용하며 다른 사람이 자신이 작성한 소프트웨어를 승인하는지 여부는 신경 쓰지 않습니다. 그들은 소프트웨어가 손상될 수 없고 널리 분산된 시스템을 종료할 수 없다는 것을 알고 있습니다.
—–BEGIN PGP SIGNED MESSAGE—–
Hash: SHA256
Public Key: https://keybase.io/lopp/key.asc
The original Cypherpunks mailing list no longer exists, but there are more Cypherpunks now than ever before. We discuss our ideas on a wide variety of email lists, chat rooms, and social media platforms. There is much work to be done; while great progress has been made designing and deploying privacy enhancing systems, they are still far from perfect and it is still far too difficult for the average person to benefit from them. There are many battles left to be fought in the Crypto Wars; take up your keyboards and let us proceed together apace.
—–BEGIN PGP SIGNATURE—–
wsFcBAEBCAAQBQJW9VrFCRAnjdn7DA6bSQAAI68QAKxMRyGXfr8g0xhNJadJFaH6
iXJlv+PA74h3oSKV97lOAejY8yGyhyb8UodF5H3YBqSrLUCEF2Xj8U4pCl5imvSe
uuRfxbSeyUcgMonxF8W4dswcU0Ls1znLbpVkoLiRNAkkFVG+LyGY0eC7dDQ17okf
mTzjaW6/3Ed289+yz7Lj5fE6pST4L7IsOEdlyPSm/1Rn6jLVaQ/WoNGB/xPUjNZw
zagpg5qHGgcTCHCPZR9i1obsJtKLHLCRhCCxHQ6ldAiLXJn0WeOCHYIRhaC4fr0P
C+yBB2BwzXccVh4PUvgc4OEXTFvZUCkvUd88Z3j5ZN8r0ZJB83ZPITk7TMueneYW
Ery21LXG2Wv+CACwPzE+LM9GkaOLkEDgiENDq20CsM6VQl3GkiCj3KdFl9btYvzw
tpiHbmvE4HMepiVc4TjhEmIiCTMAjkcn0MRQl/tJsPw5dyQBs22++O/cslzc3w+T
Ky+7DA4jIbMk993FpDsZwyqpvkPXWylLofbqq6DmLYCu1ahpdV8X18kApeY0W2E8
rsPDr4eukXnLdDemoqFDtsIYDPb/LdQe5RaXuH7/xpWzWuOccOe305pUZnic7CO3
5cVnSg7KgUjfZhfHPijyTzHKO8QShSl7bSMW/botaO9C/wha0/+qmnWVMdUwBVyj
BLDeMjqvB87UbJE5E7rl
=hR9e
—–END PGP SIGNATURE—–
(서명된 메시지의 의미: 원래 사이퍼펑크 메일링 리스트는 더 이상 존재하지 않지만 사이퍼펑크 커뮤니티는 전례 없는 규모로 성장했습니다. 우리는 다양한 메일링 리스트, 채팅방 및 소셜 플랫폼에서 우리의 아이디어를 논의합니다. 현재 우리는 아직 할 일이 많습니다. 개인 정보 보호 강화 시스템의 설계 및 배포에서 상당한 진전이 있었지만 완벽하지 않고 일반 사람들이 혜택을 받기 어렵습니다.암호화 전쟁에는 여전히 많은 전투가 있습니다. 키보드를 잡고 함께 앞으로 돌격하자.)





