


量子計算時代,加密資產還安全嗎?從以太坊後量子路線圖談起


- 核心觀點:量子計算對區塊鏈的威脅已從理論推演進入工程落地階段,以太坊基金會設定2029年底為L1全面實現後量子抗性的目標,密碼學遷移需提前多年佈局,錢包角色將從私鑰管理工具進化為長期資產安全管理基礎設施。
- 關鍵要素:
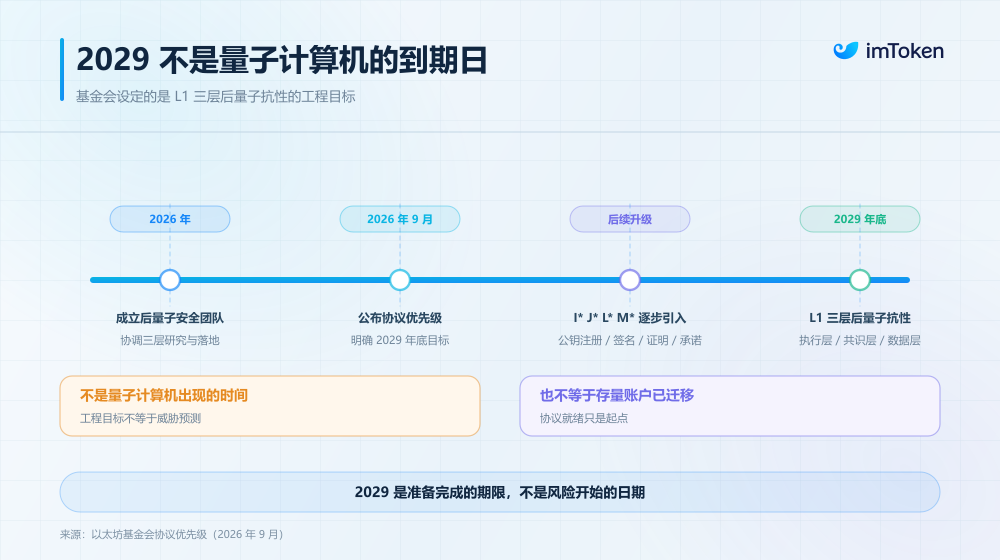
- 以太坊基金會成立Post-Quantum Security專門團隊,計劃2029年12月前在執行層、共識層、數據層全面實現後量子抗性。
- ECDSA與BLS等橢圓曲線簽名首當其衝,Shor演算法理論上可在多項式時間內反推私鑰;而Keccak-256等雜湊函數因Grover演算法僅有平方級加速,韌性更強。
- 僅發起過鏈上交易的EOA帳戶會暴露完整公鑰,從未對外簽名的冷錢包地址仍受雜湊單向性保護,風險並不均等。
- 執行層推進EIP-8141原生帳戶抽象實現密鑰輪換,EIP-8288用遞迴STARK聚合壓縮後量子簽名;共識層探索leanXMSS雜湊簽名與leanVM聚合方案。
- KZG多項式承諾及部分依賴橢圓曲線配對的SNARK同樣面臨量子風險,基於雜湊的STARK更具後量子安全屬性,遷移需延伸至L2與Rollup。
- 用戶遷移核心挑戰在於保留原帳戶地址與資產關係,需在現有體系仍安全時主動授權新密鑰接管,並警惕借量子恐慌誘導助記詞洩露的新型攻擊。
如果有一天,一台量子電腦能夠在極短時間內,從鏈上已經暴露的公鑰推導出私鑰,那今天建立在密碼學基礎上的加密資產安全體系,還能繼續成立麼?
過去很長一段時間,加密行業對量子計算的討論多停留在理論推演層面,即承認比特幣、以太坊等主流區塊鏈廣泛使用的橢圓曲線密碼學,未來可能被具有足夠計算能力的量子電腦攻破,但還比較遙遠。
事實上,到了 2026 年,這一議題已經正式邁入工程落地階段——以太坊基金會不僅成立了專門的後量子安全研究團隊,更在最新協議規劃中將 2029 年底設定為 L1 在執行層、共識層和數據層全面實現後量子抗性的工程目標。
對於一個擁有數億帳戶、龐大資產規模和複雜應用生態的開放網路來說,更換密碼學體系遠遠不是一次簡單的軟體升級。
尤其是站在普通用戶的視角,真正的挑戰往往不在於「如何生成一把新的抗量子私鑰」,而在於如何在更換簽名演算法的過程中,依然安全、無縫地控制原有的帳戶與資產。
一、量子計算真正威脅的是什麼?
要理解量子計算對加密資產的影響,首先需要把區塊鏈安全體系拆解開來看。
目前以太坊主要依靠四類密碼學組件維持運轉,分別服務於帳戶、共識、數據可用性和應用層證明,它們解決的問題各不相同,面對量子計算的風險敞口也並不均等:
- ECDSA:普通用戶帳戶使用的橢圓曲線數位簽章演算法,用於證明交易發起者的所有權;
- BLS:以太坊 PoS 共識層使用的簽名演算法,可將數十萬驗證者的投票高效聚合成單個簽名;
- ZK-proof systems:Rollup 等應用使用的零知識證明系統;
- KZG:用於 Blob 與 Rollup 數據可用性(DA)驗證的多項式承諾方案;
其中,首當其衝的是 ECDSA 與 BLS 這類基於橢圓曲線離散對數難題的非對稱密碼學。
眾所周知,傳統電腦想要從公開金鑰反推出私鑰,在計算上幾乎不可行,但運行 Shor 演算法的容錯量子電腦,理論上可以在多項式時間內求解橢圓曲線離散對數問題,從而破壞 ECDSA、BLS 等基於相關數學假設的公鑰密碼學安全性。
一旦私鑰被還原,攻擊者無需竊取助記詞,也不必攻破錢包客戶端,就能直接偽造合法簽名轉移資產,同理,驗證者密鑰、協議多簽管理權限以及跨鏈橋控制密鑰,也都面臨著類似的長期考驗。
相比之下,以 Keccak-256 為代表的雜湊函數對量子計算更具韌性。Grover 演算法雖然可以帶來平方級加速,但不會像 Shor 演算法那樣直接將其從指數級安全問題變成多項式時間可解問題。
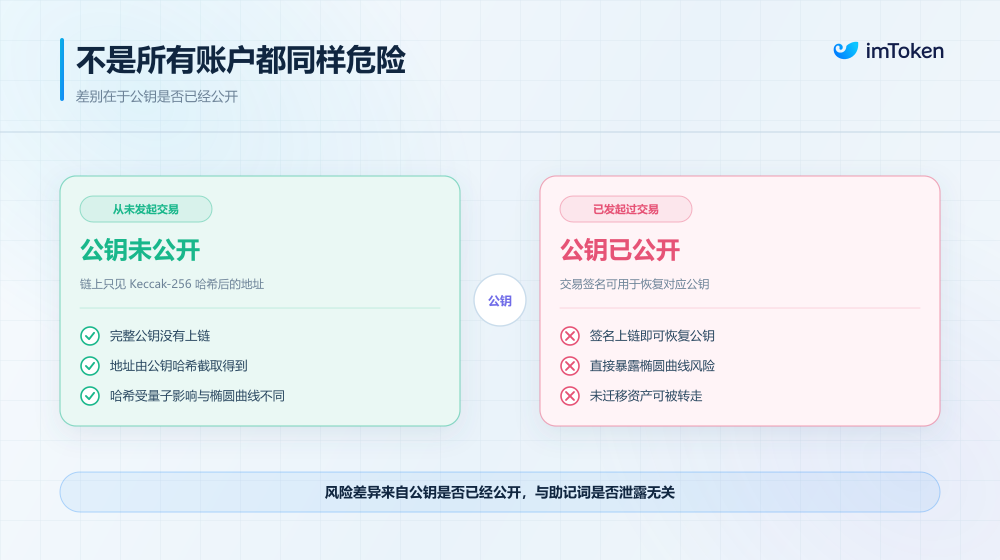
這也引出一個常被忽略的關鍵細節,那就是並非所有以太坊帳戶在量子威脅面前都處於同等風險狀態。
以太坊普通 EOA 的地址,是由公鑰經過 Keccak-256 雜湊後截取得到的。
因此,如果你的某個冷錢包從未對外發起過任何一筆鏈上交易,也未曾在鏈下公開過簽名,那麼鏈上記錄的就只有雜湊後的地址,完整公鑰從未暴露,依然受雜湊單向性的保護;但只要該地址發起過哪怕一次轉帳或合約授權,攻擊者就能透過公開的交易簽名還原出完整公鑰,使其直接暴露在未來橢圓曲線被攻破的風險之下。
當然,現階段全球尚未出現具備密碼學破解能力的量子電腦,普通用戶完全不必因此恐慌性轉移資產。
以太坊基金會後量子團隊也多次強調,具有實際威脅的容錯量子電腦仍需跨越大量硬體規模與量子糾錯的工程鴻溝(延伸閱讀《量子計算到底威脅了什麼?一份通嚮後量子時代的 Crypto 用戶指南》)。
但問題在於,密碼學遷移本身需要多年時間,如果等到威脅真正出現才開始準備,可能已經來不及了。
二、以太坊正在做哪些準備?
2026 年,以太坊基金會成立了專門的 Post-Quantum Security 團隊,負責協調後量子密碼學在協議層的研究和工程落地。
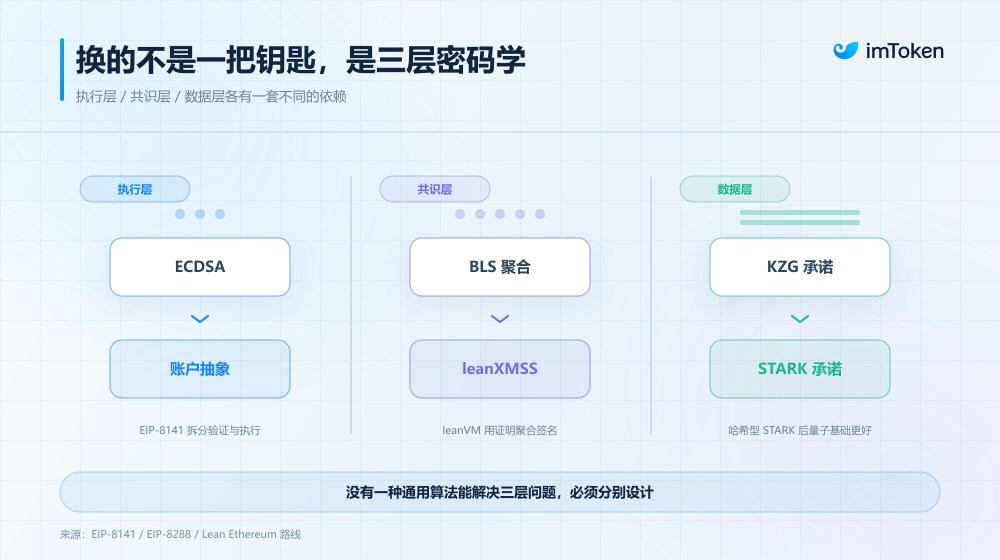
與簡單地尋找一種新的簽名演算法不同,以太坊正在嘗試從執行層、共識層和數據層三個方向,同時推進密碼學體系的升級。
1. 執行層:讓帳戶不再被一把私鑰永久綁定
對於普通用戶來說,最直接的變化來自執行層。
傳統以太坊 EOA 的帳戶授權邏輯相對固定,即用戶透過 secp256k1 私鑰生成簽名,網路透過 ECDSA 驗證簽名是否合法。
這種設計足夠簡單,也經過了長期驗證,卻使得帳戶的身份與特定的簽名體系高度綁定。如果未來 ECDSA 不再安全,用戶就需要更換簽名演算法,但如果只是簡單地換一把新的私鑰,往往意味著生成一個新的帳戶地址,原有資產、合約互動記錄和應用關係也可能需要重新遷移。
這顯然不是一個理想的解決方案。
為了打破這一枷鎖,以太坊正加速推進原生帳戶抽象,其中最具代表性的是 EIP-8141(延伸閱讀《原生帳戶抽象 + 抗量子威脅:EIP-8141 為何還沒成為以太坊 Hegotá 的頭牌?》)。
它試圖將交易驗證、實際執行和 Gas 支付拆分成不同的執行環節,讓帳戶能夠透過可編程邏輯決定一筆交易是否有效,從而幫助帳戶逐步擺脫對 ECDSA 私鑰的固定依賴,實現原生密鑰輪換,並為未來引入不同的簽名驗證演算法留下空間。
與此同時,以太坊也在研究後量子簽名驗證預編譯,讓智慧合約和帳戶驗證邏輯能夠更高效地原生驗證新的簽名類型。
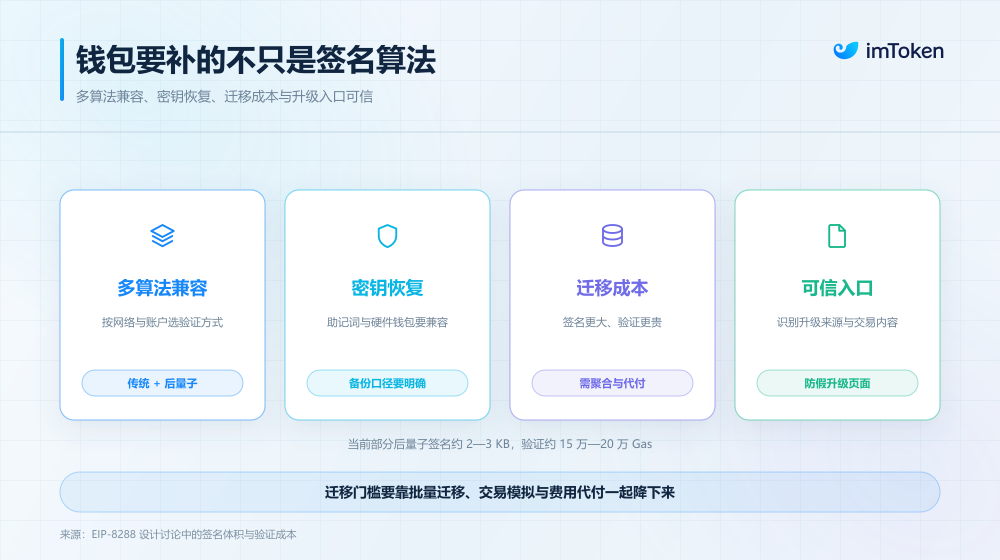
但這還只是第一步。由於後量子簽名通常遠大於傳統 ECDSA/BLS 簽名,以太坊還需要解決由此帶來的數據和計算成本問題。比如 EIP-8288 就提出利用遞迴 STARK 聚合,將大量後量子簽名的驗證結果壓縮成更緊湊的證明,從而降低鏈上數據與驗證負擔。
2. 共識層:用雜湊簽名替代傳統 BLS
除了執行層,共識層更是關乎以太坊網路的底層 PoS 運行機制。
而當前 PoS 共識高度依賴 BLS 簽名的聚合特性,若直接替換為普通後量子簽名,龐大的簽名體積將顯著增加節點間的 P2P 網路傳播、存儲與驗證成本。
為此,以太坊的 Lean Ethereum 路線提出了兩個值得關注的技術方向。
- leanXMSS:一種基於雜湊函數的後量子簽名方案,計劃用於替代驗證者目前使用的 BLS 簽名,從根源上消除橢圓曲線依賴;
- leanVM:專為高效聚合後量子簽名而設計的極簡零知識虛擬機,嘗試透過遞迴 STARK 等抗量子零知識證明,將大量驗證者的雜湊簽名壓縮為緊湊證明,在確保抗量子安全的同時守住共識性能底線;
這也說明,後量子升級不存在「一招鮮」的通用演算法,驗證者共識與普通用戶錢包需要各自匹配最契合的密碼學工具。
3. 數據層:KZG 和 ZK 證明也需要考慮量子安全
除了帳戶簽名和驗證者簽名,數據層同樣存在長期挑戰。
以太坊近年來大量使用 KZG 多項式承諾機制,尤其是在 Blob 和 Rollup 數據可用性方面,而 KZG 的安全性依賴橢圓曲線配對相關的數學假設,因此也需要考慮未來量子計算帶來的影響。
另外,在應用層,Rollup 等系統使用的部分 ZK 證明也存在類似問題,尤其是一些依賴橢圓曲線配對的 SNARK,其安全假設同樣可能受到 Shor 演算法影響;相比之下,基於雜湊函數構建的 STARK 不依賴橢圓曲線離散對數假設,因此具有更好的後量子安全屬性。
這意味著,後量子遷移並不只是以太坊 L1 的問題,未來還需要逐步延伸到 L2、Rollup 和各種鏈上應用。
從時間表來看,以太坊基金會在 2026 年 9 月公布的協議優先級中,明確提出爭取在 2029 年 12 月之前,讓 Ethereum L1 在執行層、共識層和數據層實現後量子抗性,後續升級節點也將逐步引入後量子公鑰註冊、簽名驗證、共識證明和數據承諾等基礎設施。
這會是一項涉及整個生態系統的長期工程。
三、如何讓用戶安全地完成資產遷移?
如果說前兩部分討論的是以太坊如何解決底層密碼學問題,那麼對於普通用戶而言,最值得關注的其實是當現有簽名體系需要升級時,我們的錢包應該怎麼做?
這件事遠比重新生成一把私鑰複雜。
首先需要解決的是帳戶身份問題。
對於傳統 EOA 來說,帳戶地址與公鑰存在直接的數學關聯,如果用戶直接使用一套新的後量子密鑰體系,通常需要生成新的帳戶身份,再將原有資產轉移過去。
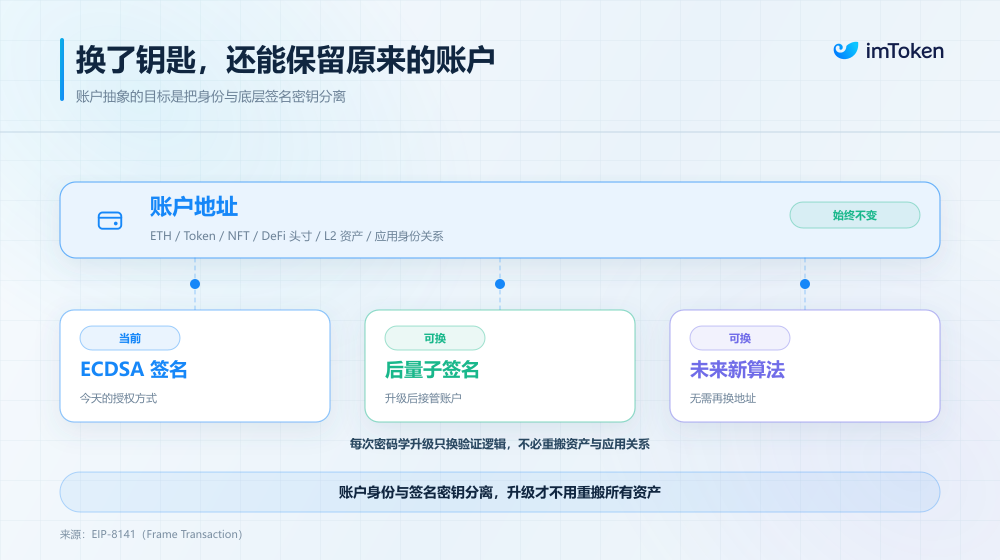
但這會帶來一系列問題。除了 ETH 和 ERC-20 Token,用戶可能還持有 NFT、DeFi 協議中的存款和頭寸,以及不同 L2 網路上的資產,一些應用還會根據用戶地址記錄權限、積分、歷史互動和身份關係。
如果每次密碼學升級都需要更換帳戶地址,用戶就必須重新處理這些資產和應用關係,遷移成本會非常高。
因此,帳戶抽象的重要性就體現出來了,它可以盡可能將帳戶身份與底層簽名密鑰分離,讓帳戶透過可編程的驗證邏輯來決定誰有權控制資產。
理論上,這意味著用戶未來有機會在保留原有帳戶地址的情況下,更換底層簽名演算法,而不必把所有資產重新搬到另一個地址。
這也是 EIP-8141 所希望提供的能力之一。
其次,是新舊密鑰之間的遷移。一個理想的遷移流程,應該是在現有密碼學體系仍然安全的時候,由用戶主動授權新的後量子密鑰接管帳戶。
例如,錢包可以先在安全環境中生成新的後量子密鑰,再透過現有帳戶的有效簽名,授權更新帳戶的驗證規則。
如果原有 ECDSA 私鑰仍然安全,這個過程就可以按照正常的帳戶升級流程進行,但如果量子電腦已經具備破解現有私鑰的能力,情況就完全不同了。
此時,攻擊者和真正的用戶可能都擁有偽造原有帳戶簽名的能力,系統將很難僅憑舊密鑰判斷究竟誰才是合法所有者。
這也是為什麼提前遷移如此重要。
此外,還有一類更加棘手的帳戶——長期沒有使用、私鑰已經丟失,或者所有者根本不知道需要升級的錢包,這些帳戶可能仍然持有大量資產,卻無法主動完成遷移。
對於這類資產,究竟應該允許它們繼續留在原有地址,還是在未來透過協議治理採取凍結等措施,目前仍然存在爭議。
最後,也是最容易被忽略的一點,那就是安全遷移本身不能成為新的攻擊入口。
當整個行業開始討論量子威脅時,攻擊者很可能利用用戶的恐慌情緒,製造所謂的「量子安全升級」「私鑰驗證」或「資產遷移」頁面,誘導用戶輸入助記詞、簽署惡意授權。
因此,未來錢包不僅要提供遷移工具,還必須讓用戶能夠清楚識別升級來源、驗證交易內容,並確認新的授權邏輯究竟控制了哪些資產。
寫在最後
從今天來看,量子計算還遠沒有達到能夠直接威脅主流區塊鏈密碼學體系的程度。
但這並不意味著行業可以忽略它。
以太坊正在推進的後量子路線圖,實際上也就明





