知名白帽駭客,暗訪華人洗錢團隊實錄


- 核心觀點:知名白帽駭客ZachXBT臥底潛入一個華人洗錢團隊,獲取其協助北韓Lazarus Group清洗Bybit 15億美元被盜資金的證據,並協助凍結部分資金、將線索移交執法部門。
- 關鍵要素:
- ZachXBT偽裝成洗錢客戶,自墊34.97萬USDC與化名「Jimmy Green」的團隊成員完成多筆交易,每筆承受5%虧損以獲取信任。
- Jimmy Green聲稱其團隊協助洗掉了Bybit 15億美元被盜資金中的絕大部分,且能提前透露資金轉移動向,與鏈上觀察吻合。
- 透過交易截圖和鏈上比對,ZachXBT鎖定一個關聯超1200萬美元Bybit被盜資金的Solana地址集群,該集群透過BTC→ETH→SOL→Tron跨鏈兌換。
- 與集群相關的44.2萬USDT被Tether成功凍結,該團隊還採用非流動性代幣在Uniswap LP中洗錢的新型手法。
- Jimmy透露曾為另一客戶清洗300萬美元詐騙贓款,資金可追溯至已遭制裁的匯旺擔保熱錢包。
- ZachXBT自2022年以來已協助凍結超7500萬美元與北韓駭客事件相關的資金,調查結果已共享給執法部門。
本文來自:ZachXBT
編譯|Odaily 星球日報(@OdailyChina);譯者|Azuma(@azuma_eth)
編者按:本文為知名白帽駭客 ZachXBT 關於其此前暗訪某華人洗錢團隊進行調查的最新文章。文中,ZachXBT 介紹了自己是如何偽裝成需要洗錢的客戶,與該團隊成員進行溝通的細節。在獲取了該團隊成員的信任後,ZachXBT 從對方口中獲悉,該團隊曾親手洗掉了 Bybit 近 15 億美元被盜資金中的絕大部分。ZachXBT 還在調查取得一定線索後,協助凍結了部分被盜資金,並已將線索對接給執法部門。
以下為 ZachXBT 原文內容,由 Odaily 星球日報編譯。
我近期臥底潛入了一個有組織的華人犯罪團隊,該團隊曾在多次駭客攻擊事件中為朝鮮駭客組織 Lazarus Group 洗錢超過 10 億美元。
我偽裝成客戶進行了情報收集,協助對 2025 年 2 月 Bybit 駭客事件的被盜資金進行了凍結,並在鏈上完成了對非法活動的溯源與歸因。
這件事始於 2025 年 2 月,在朝鮮駭客組織「TraderTraitor」從 Bybit 竊取 15 億美元後不久,我注意到一個異常現象 —— 有超過 15 個帳號在 Telegram 和 Discord 的公開群組中,公開發帖為與被盜資金直接相關的訂單尋求客服幫助。
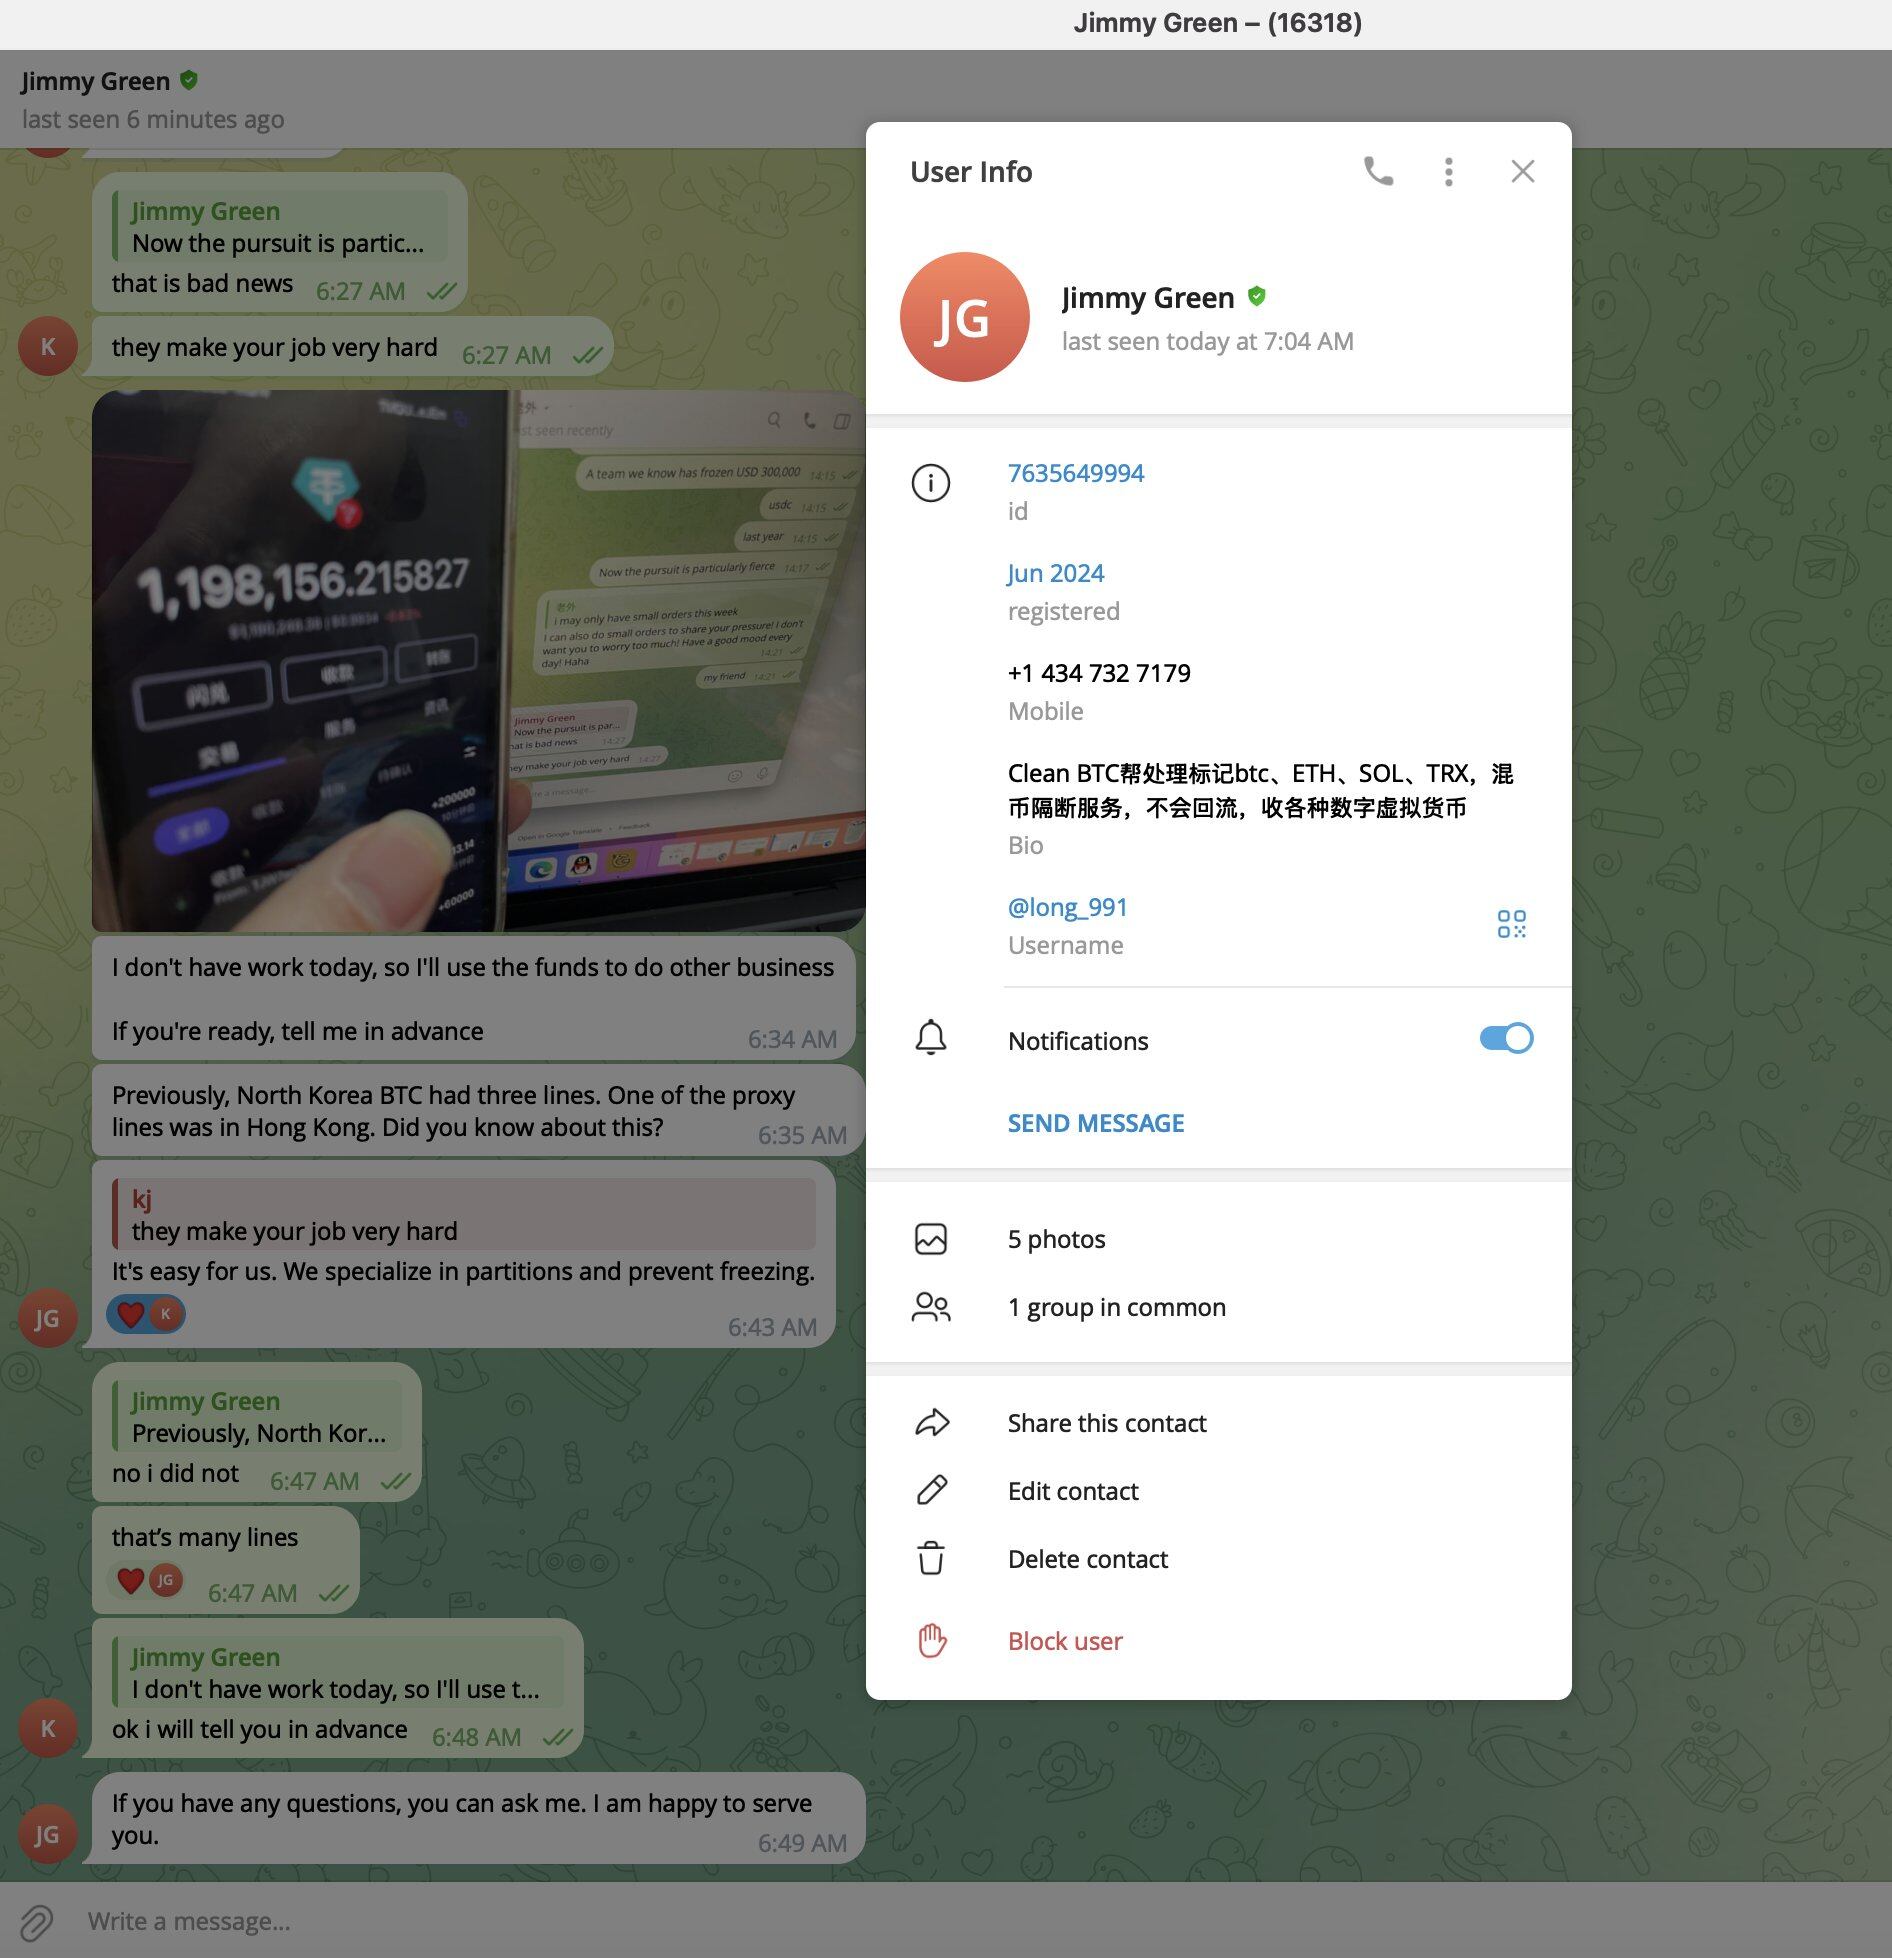
我開始主動聯繫這些帳號,其中一人在 Telegram 上使用的化名是「Jimmy Green」。
- Jimmy Green 的 Telegram 使用者名稱:long_991
- Jimmy Green 的 Telegram ID:7635649994
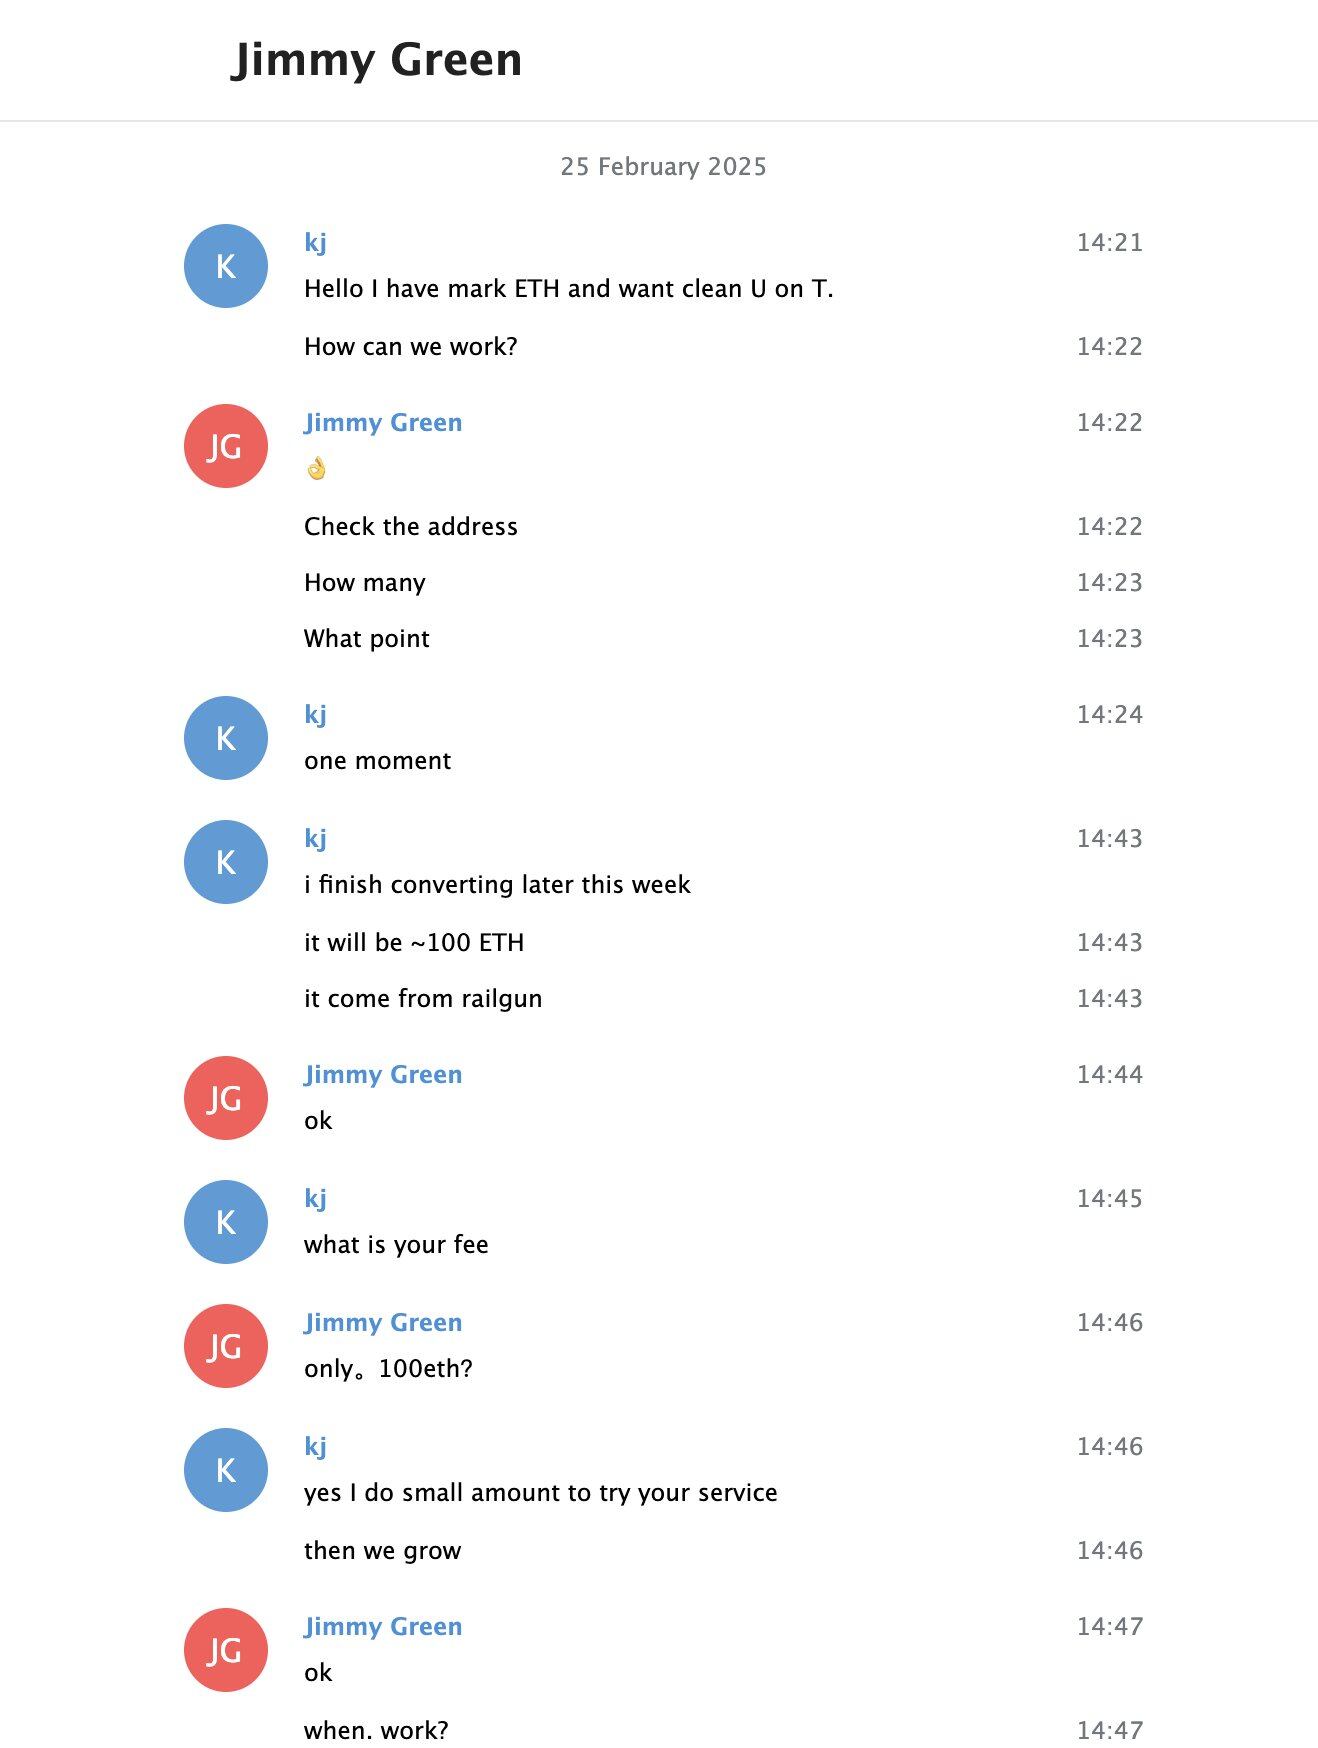
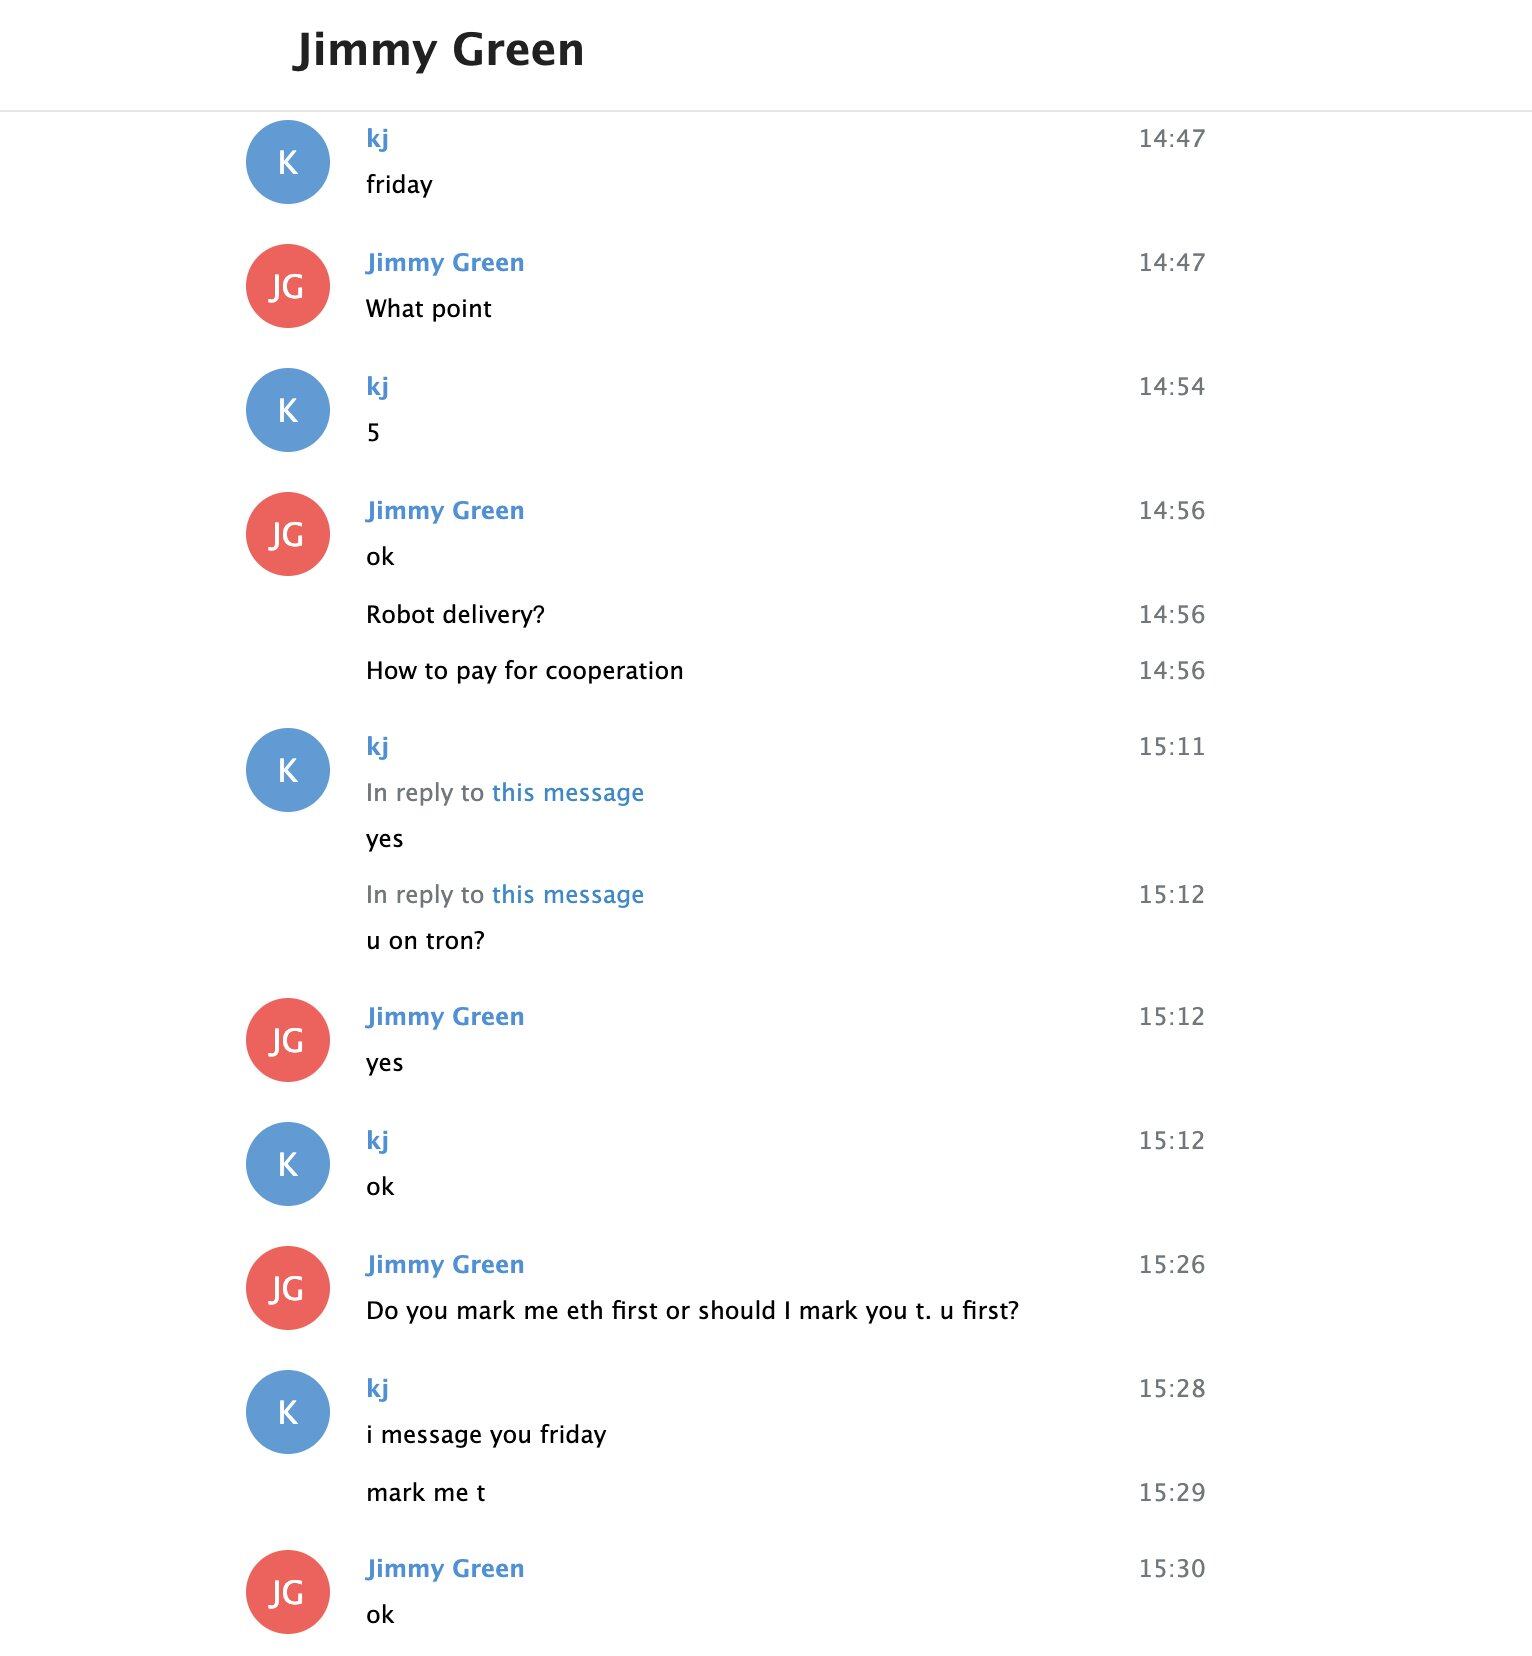
2025 年 3 月 6 日,我往以太坊上的一個新地址充值了 34.97 萬 USDC,準備與 Jimmy Green 進行數筆交易。
- 我的地址:0x073256b50d66a7eb005f2a504d0a4fb6ea62a276
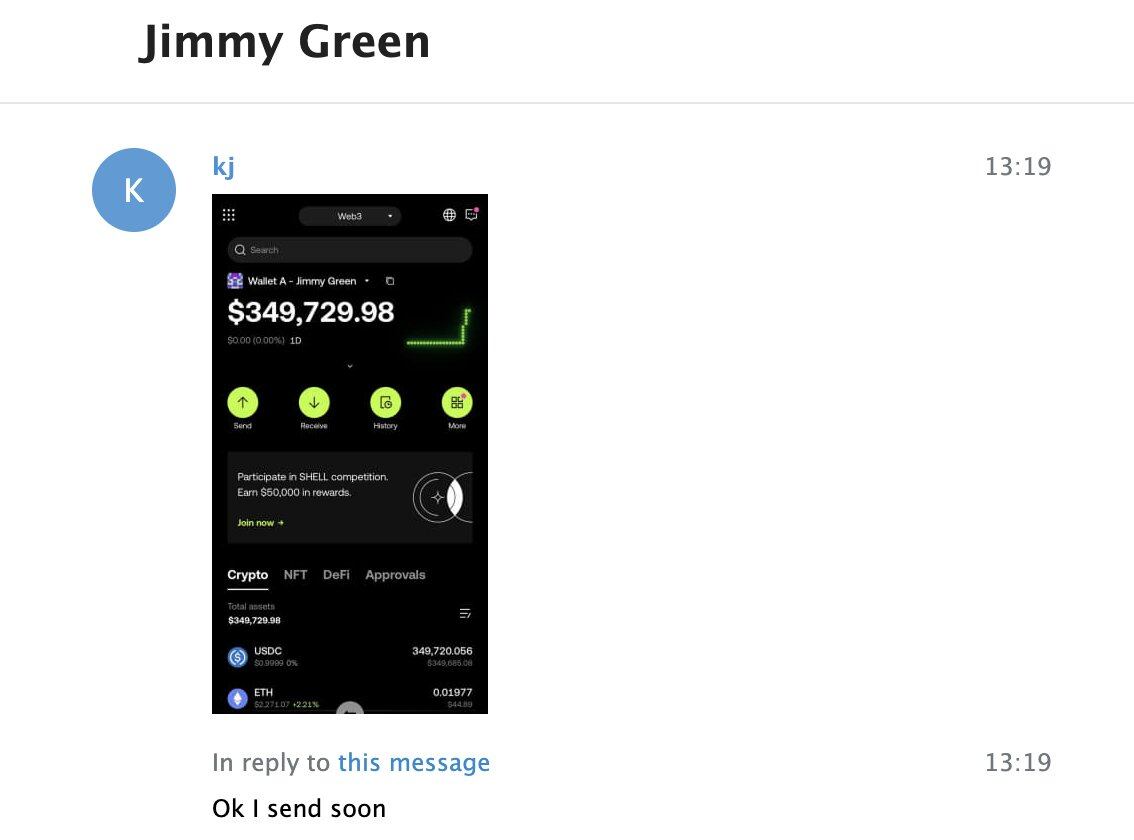
Jimmy 提供了他的地址(0xbaa5 開頭)讓我轉入 USDC,以此換取他 Tron 鏈上的 USDT。
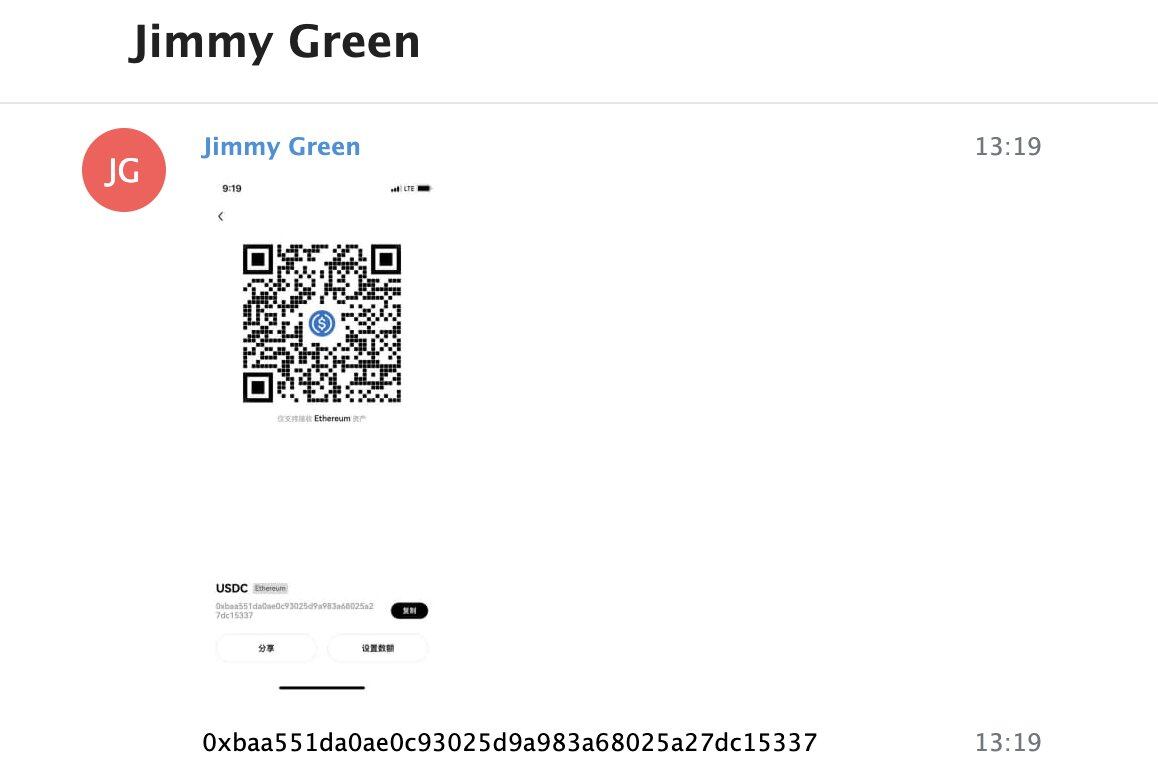
0xbaa5 開頭地址的 Gas 費係由另一個 0xbcb4 開頭地址提供,而該地址可直接追溯至 Bybit 被黑資金,並已被列入 Bybit 被黑事件的公開黑名單網站中。
- Jimmy Green 的以太坊地址:0xbaa551da0ae0c93025d9a983a68025a27dc15337
- Jimmy Green 的 Tron 地址:TPwXAPwYaDCm7GrzNFiMmNnofrxEVURXRM

為了獲取信任,我又與他完成了數筆交易,Jimmy Green 使用的其他地址如下。
- 0x1893ef01e700b1359280e11736d1b89fe97ed216
- TS5hY6mm6UsCLNdVDWnsRA69LuAwfdn158
- TMGjdFeBf9T6kGB9ZmLzeaAPYWBokuyTuS
在此之後,Jimmy 開始在資金轉移前提前向我透露他們為朝鮮轉移 Bybit 被盜資金的動向,以及他們在香港和中國大陸運作的基本細節。
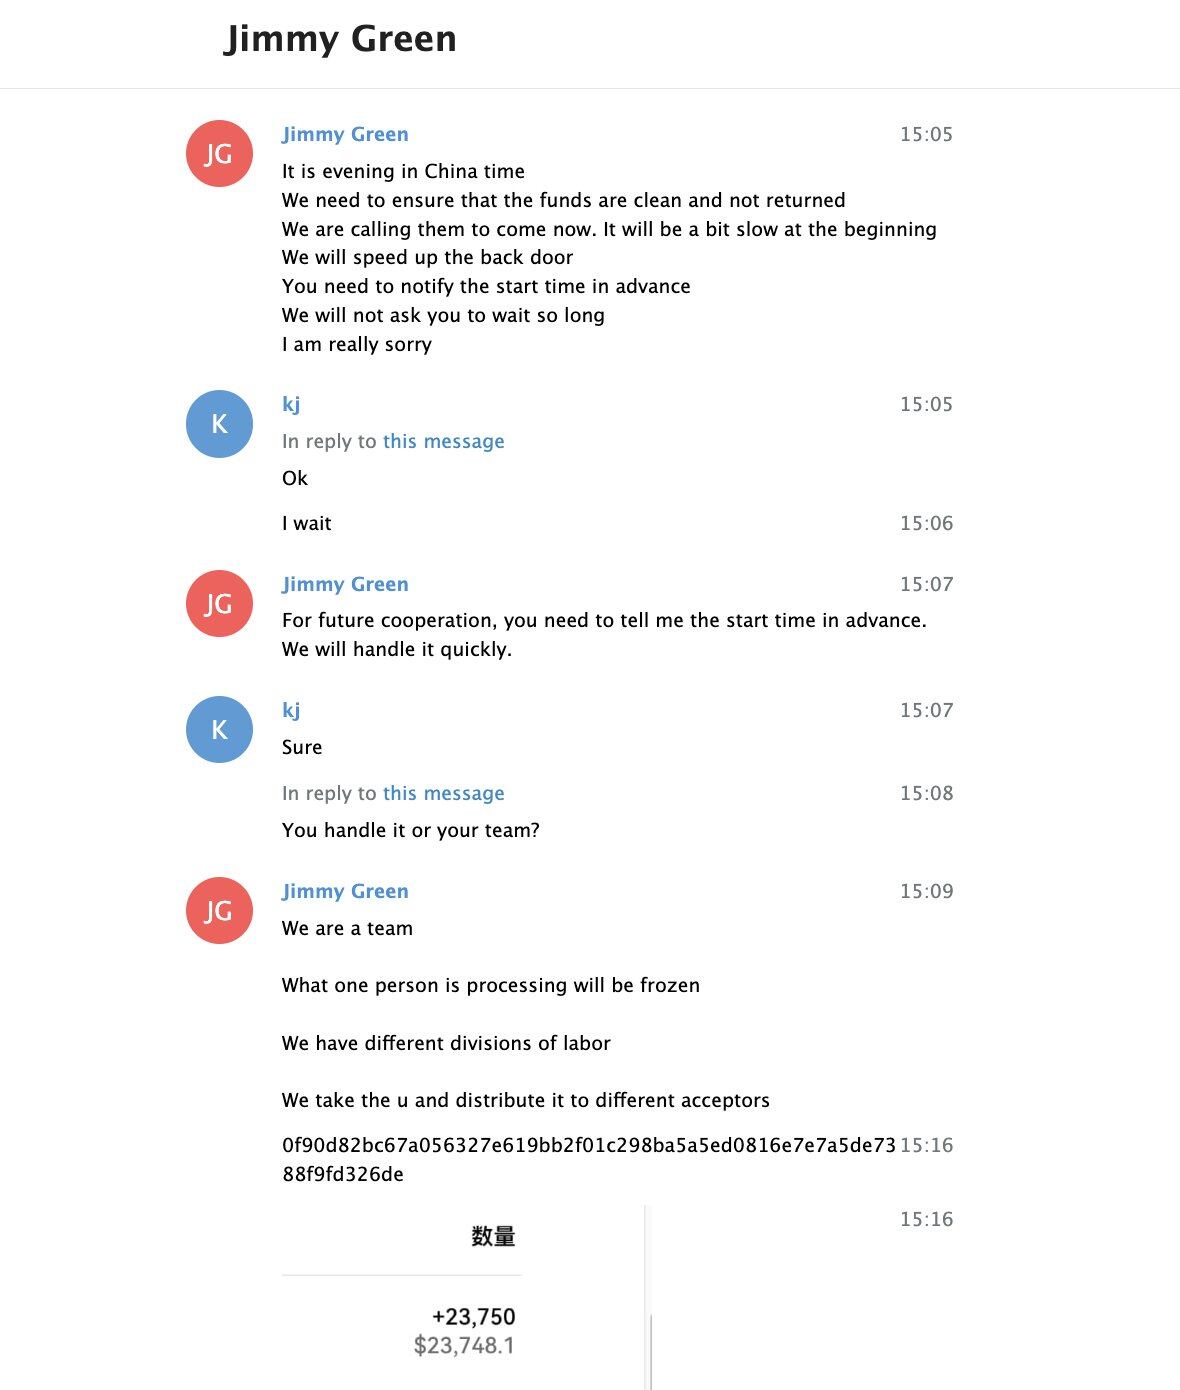
比如,他會提前一天透露資金將被轉移到 Solana,結果第二天鏈上果然發生了轉移。他聲稱自己的團隊協助洗掉了 Bybit 15 億美元被盜資金中的絕大部分,這與我觀察到的洗錢模式完全吻合。
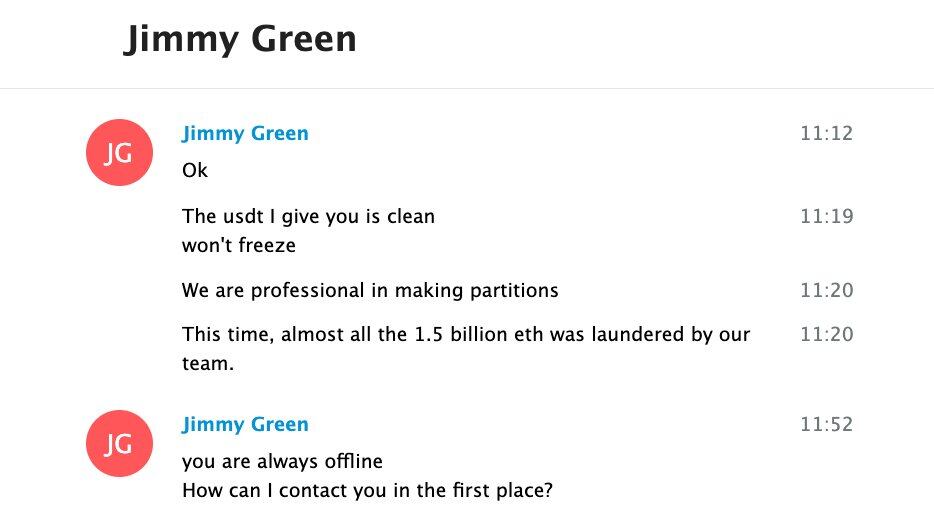
此時我意識到,我必須承受每筆訂單 5% 的虧損繼續交易,賭一把盡可能快地獲取更多具備可操作性的情報。
在 2025 年 3 月 12 日的一個案例中,Jimmy 分享了一張自己跨鏈轉移資金的截圖。透過 THORChain 瀏覽器上的金額和時間戳比對,我成功匹配到了在他發訊息後幾分鐘內創建的一筆訂單。
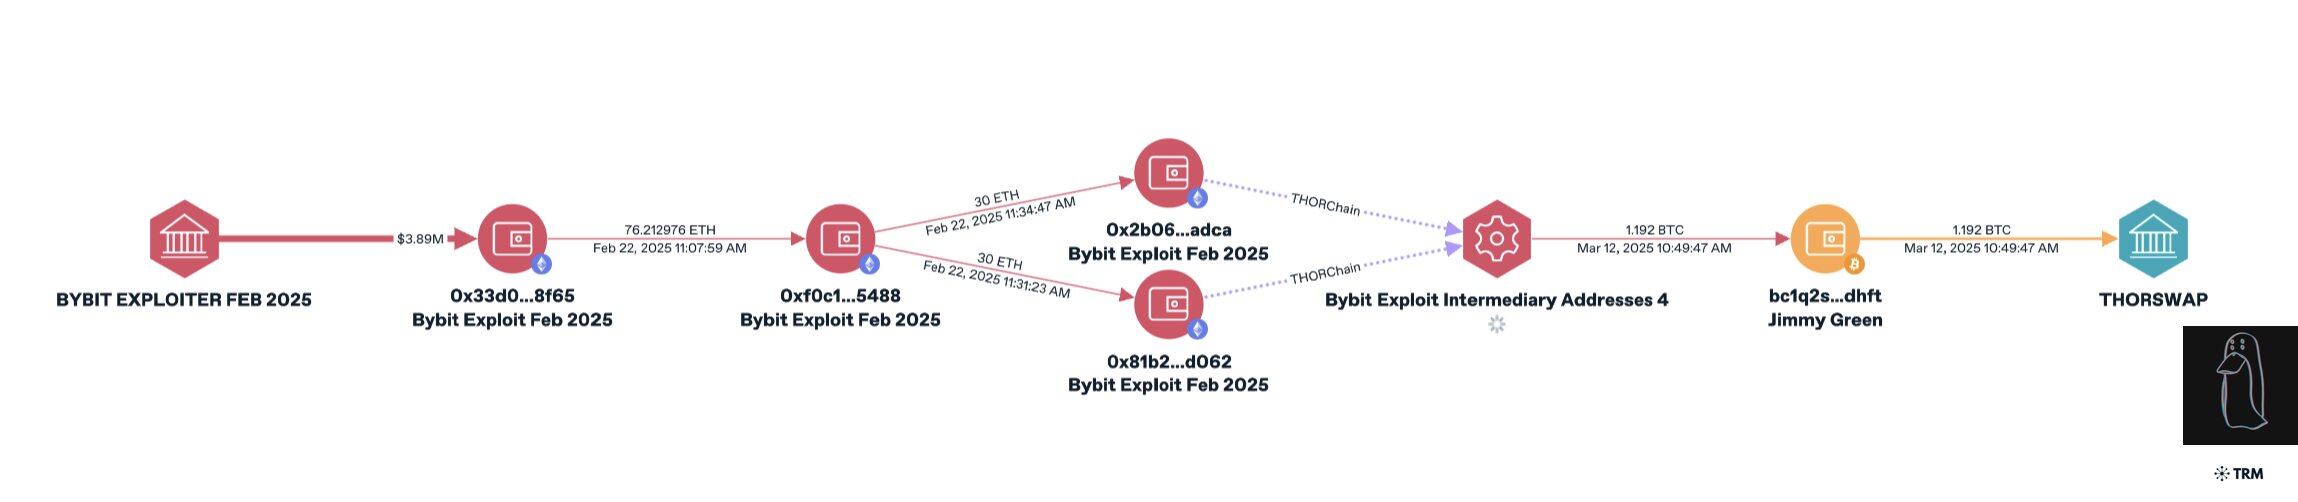
- 交易哈希:81a85130b36057428e64b6f97215f77b5a197776a8f1b3a61c8cd0ee1ebfa8c1
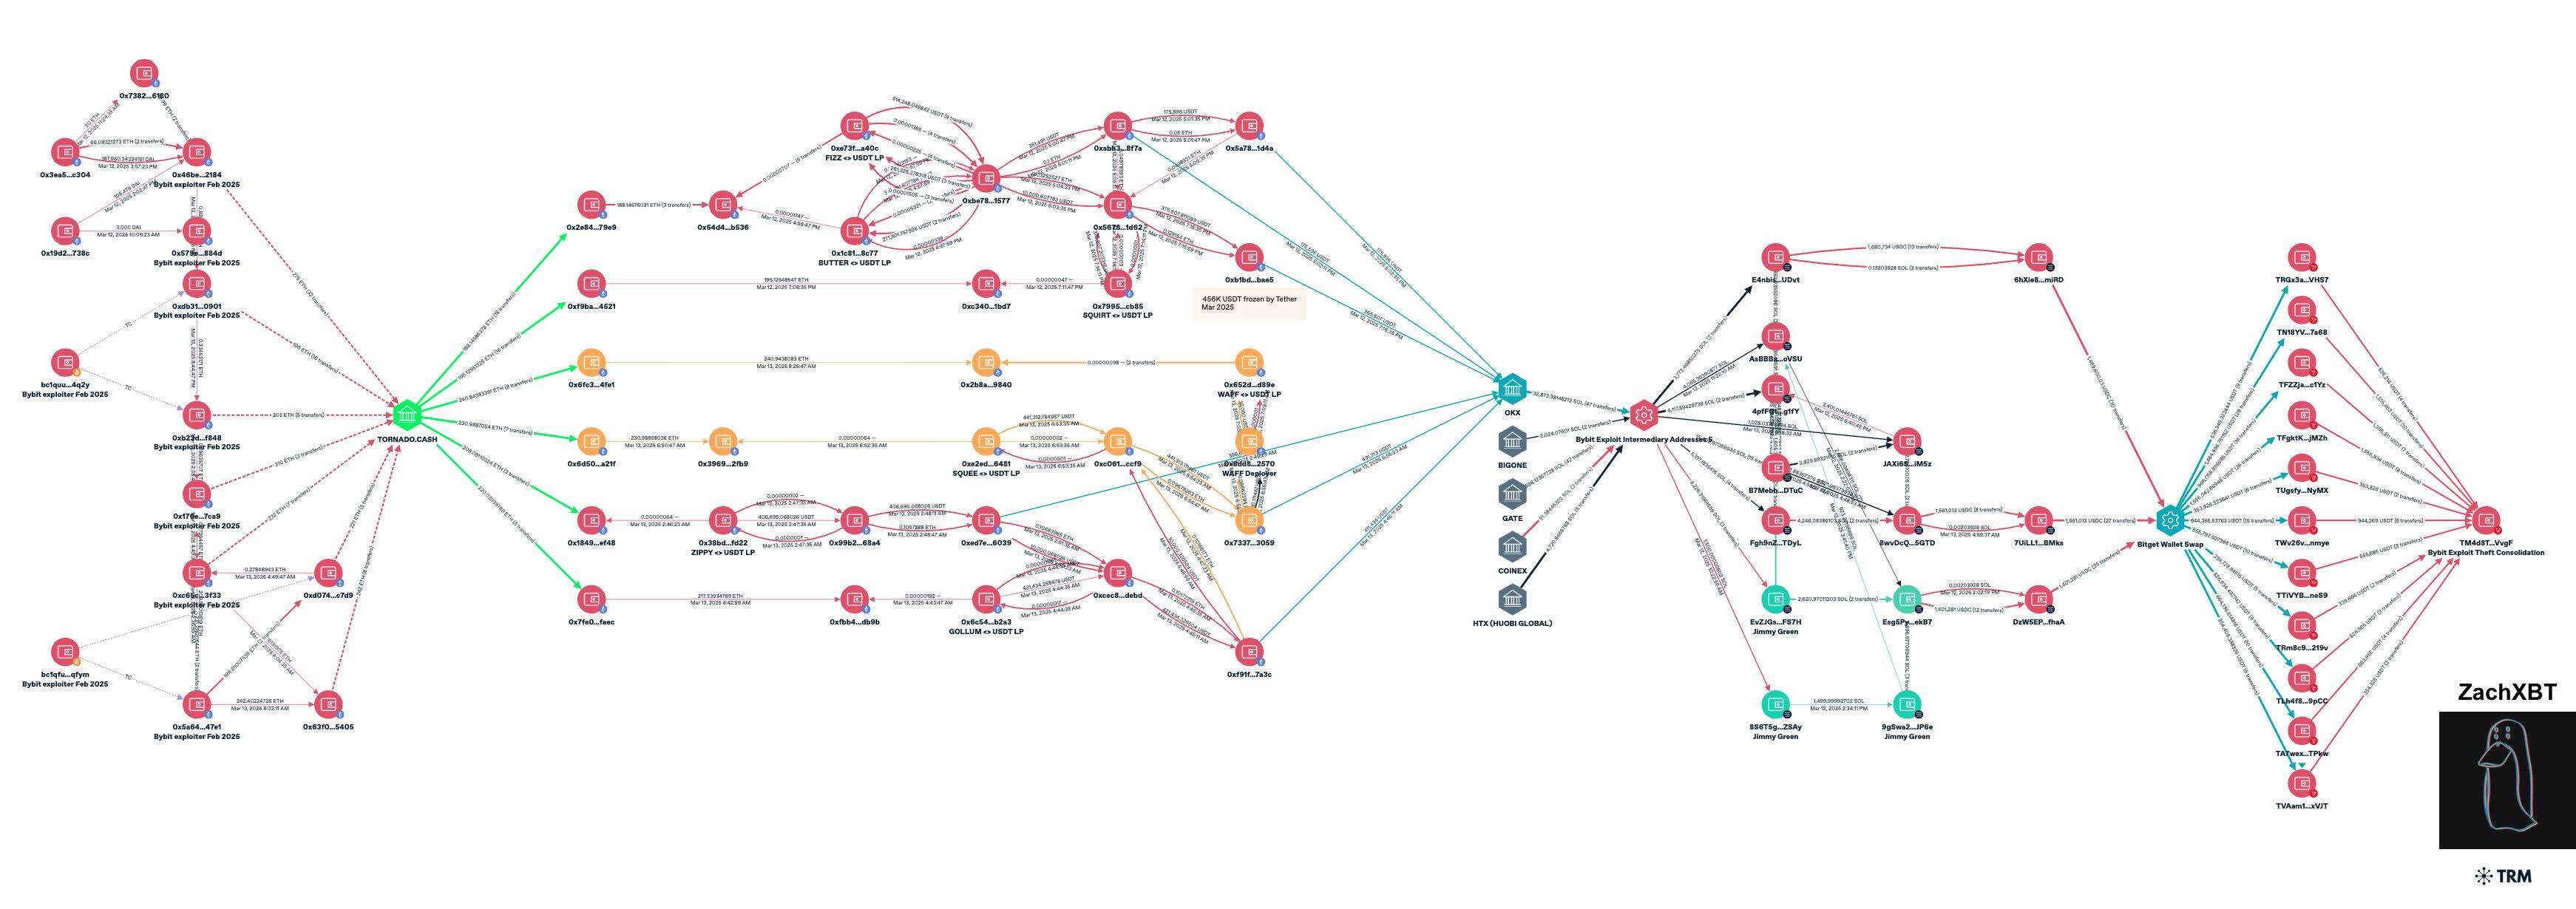
Jimmy 還提供了三個 Solana 地址(具體如下),這些地址揭示了一個關聯著超過 1200 萬美元 Bybit 被盜資金的地址集群,該集群當時正即時透過 BTC ➡️ ETH ➡️ SOL ➡️ Tron 鏈進行跨鏈兌換。
- 9gSwa2Mew9P21Wxs8nFgDujTurKZx1nBEVRv6K5sJP6e
- EvZJGsDymrSUQyF23HLKEgUpjfd9XN1GTmm8AG6pFS7H
- 8S6T5gL2w5z4M9TCehMgQjxVm3Q6R7WDHp6WFfbtZSAy
隨後,與該集群相關的 44.2 萬 USDT 被 Tether 成功凍結(0x652d7f9edaaa8891be2de74ea568d70af823d89e)。該集群還採用了一種新型洗錢手法:利用非流動性代幣在 Uniswap 流動性池(LP)中洗錢。
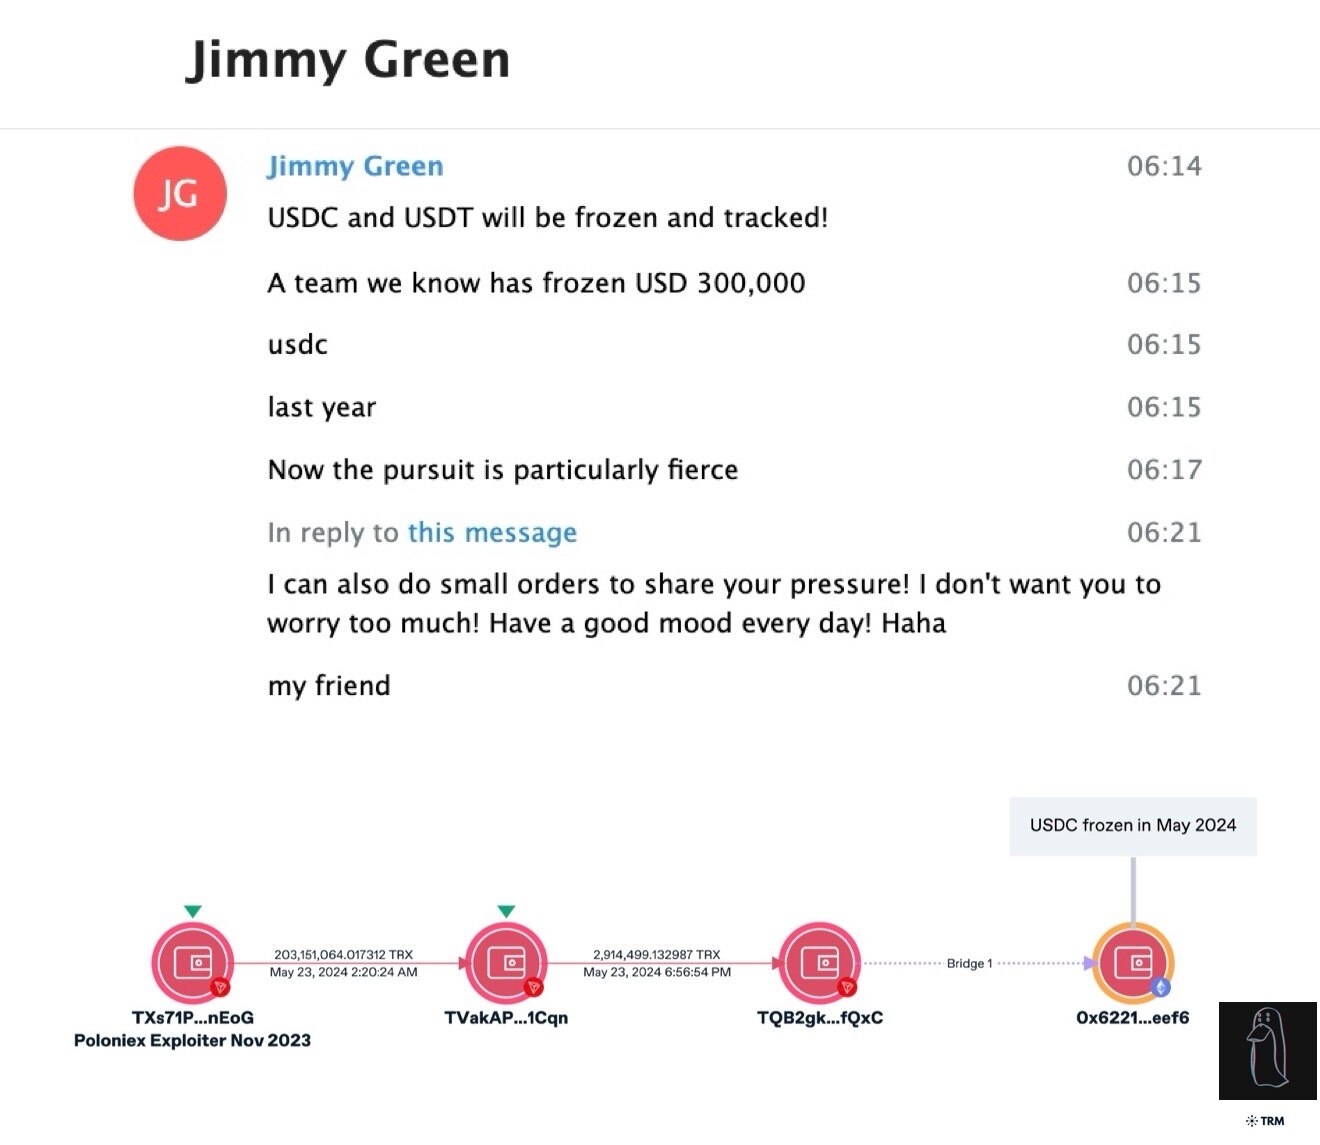
Jimmy 曾提到他認識的一個團隊在 2024 年被凍結了大約 30 萬美元。我在鏈上確認了這筆凍結,實際金額為源自 Poloniex 被盜事件的 33.2 萬 USDC。
Jimmy 還透露他們曾為另一位客戶清洗了 300 萬美元的詐騙贓款。我將這些資金追溯到了匯旺擔保(Huione Guarantee)的一個熱錢包,該平台現已被制裁,其前董事長也已被捕。
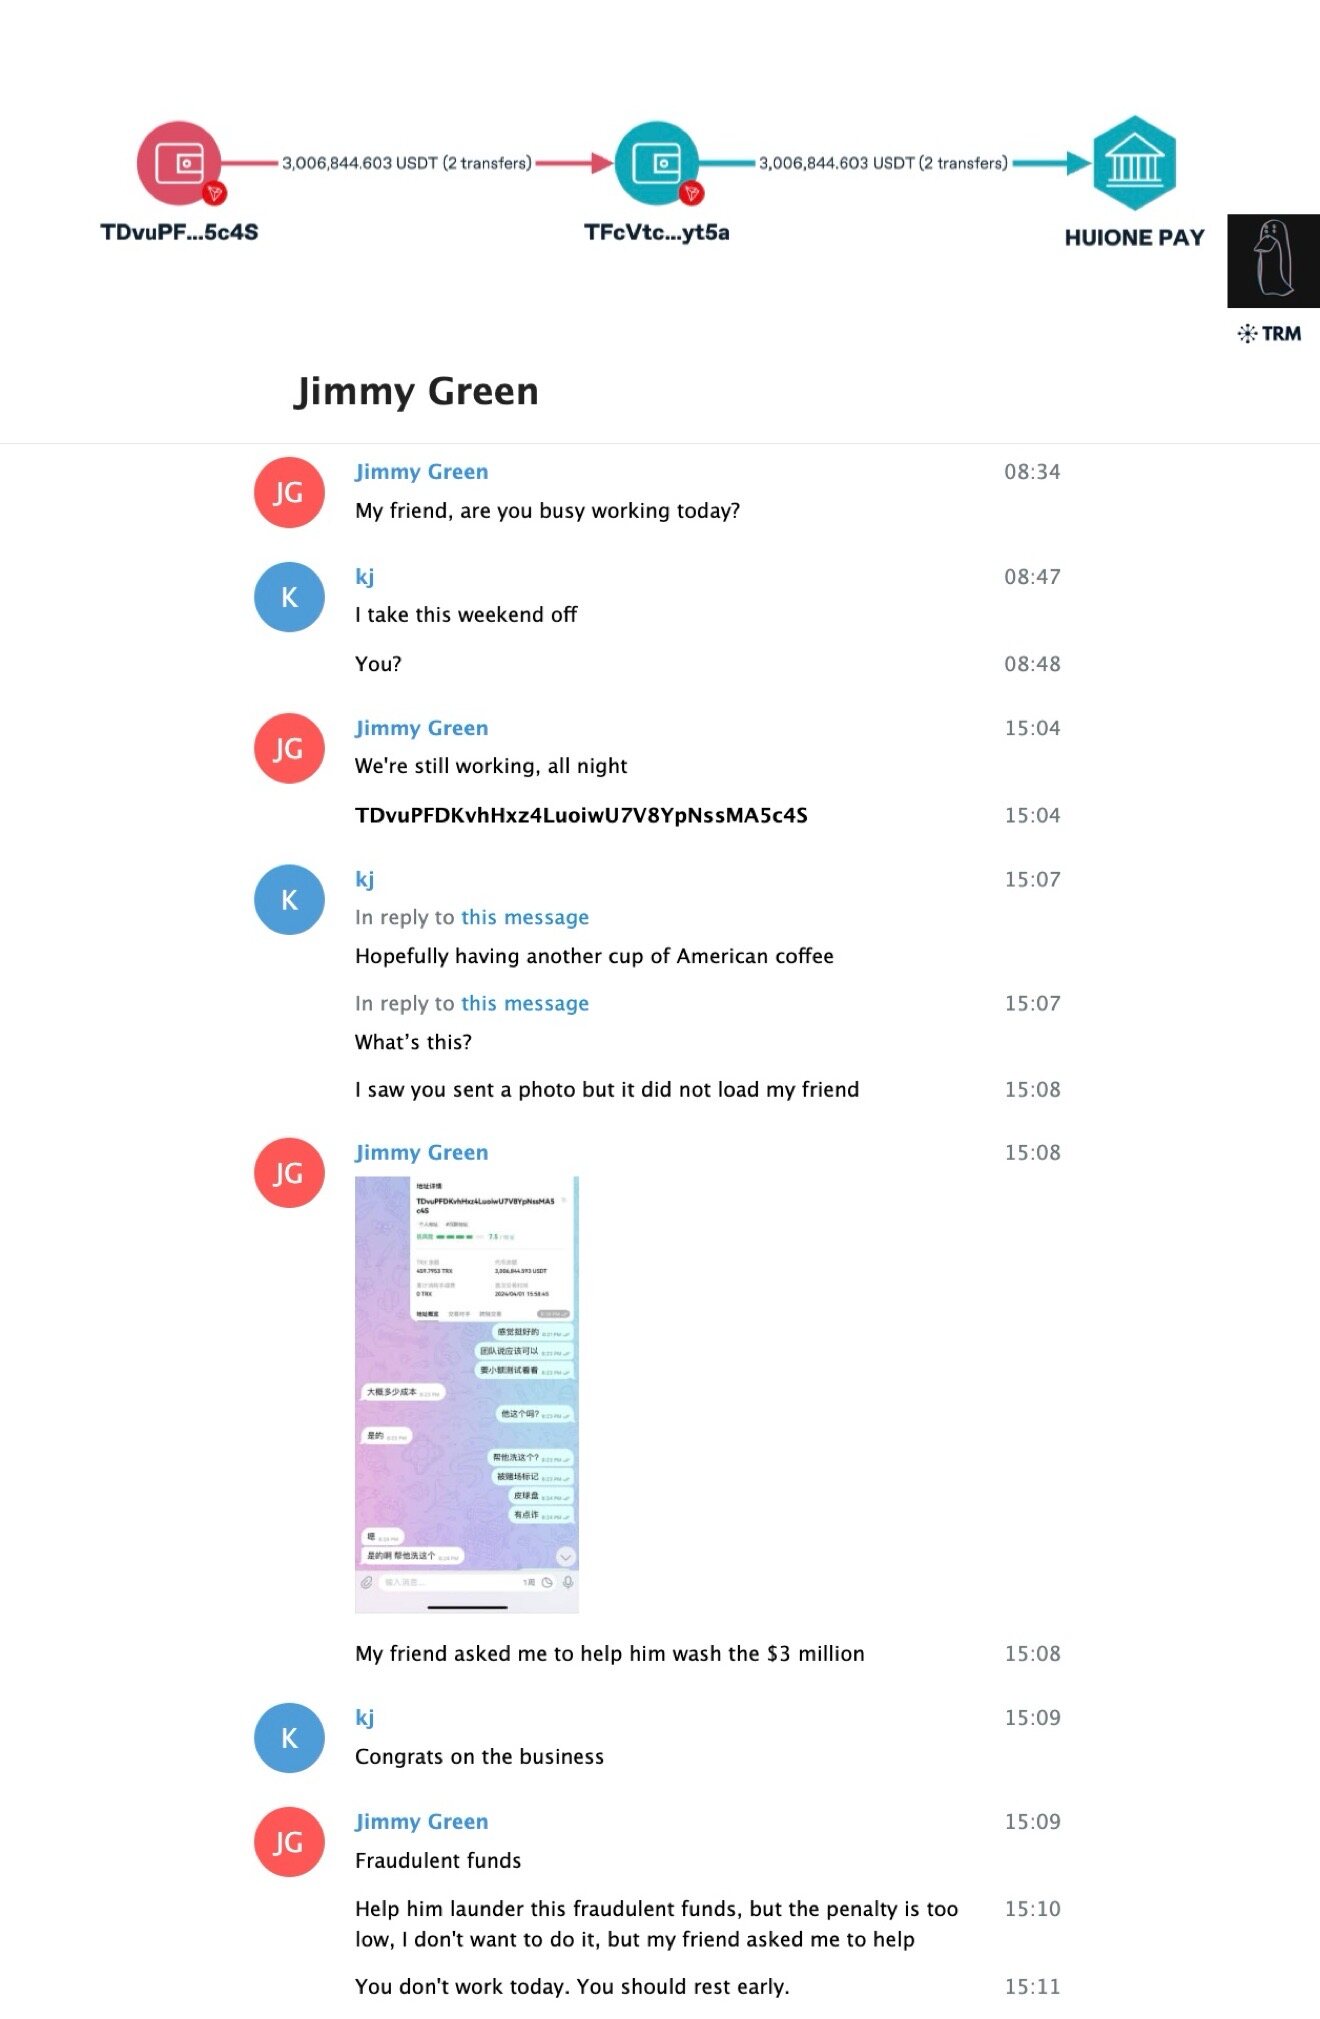
在整個溝通期間,除了討論為朝鮮洗錢的事項外,我和 Jimmy 之間還聊了大量的日常瑣事。他聊過打麻將、抓野兔、美食、減脂餐、家庭生活,以及去迪士尼度假。
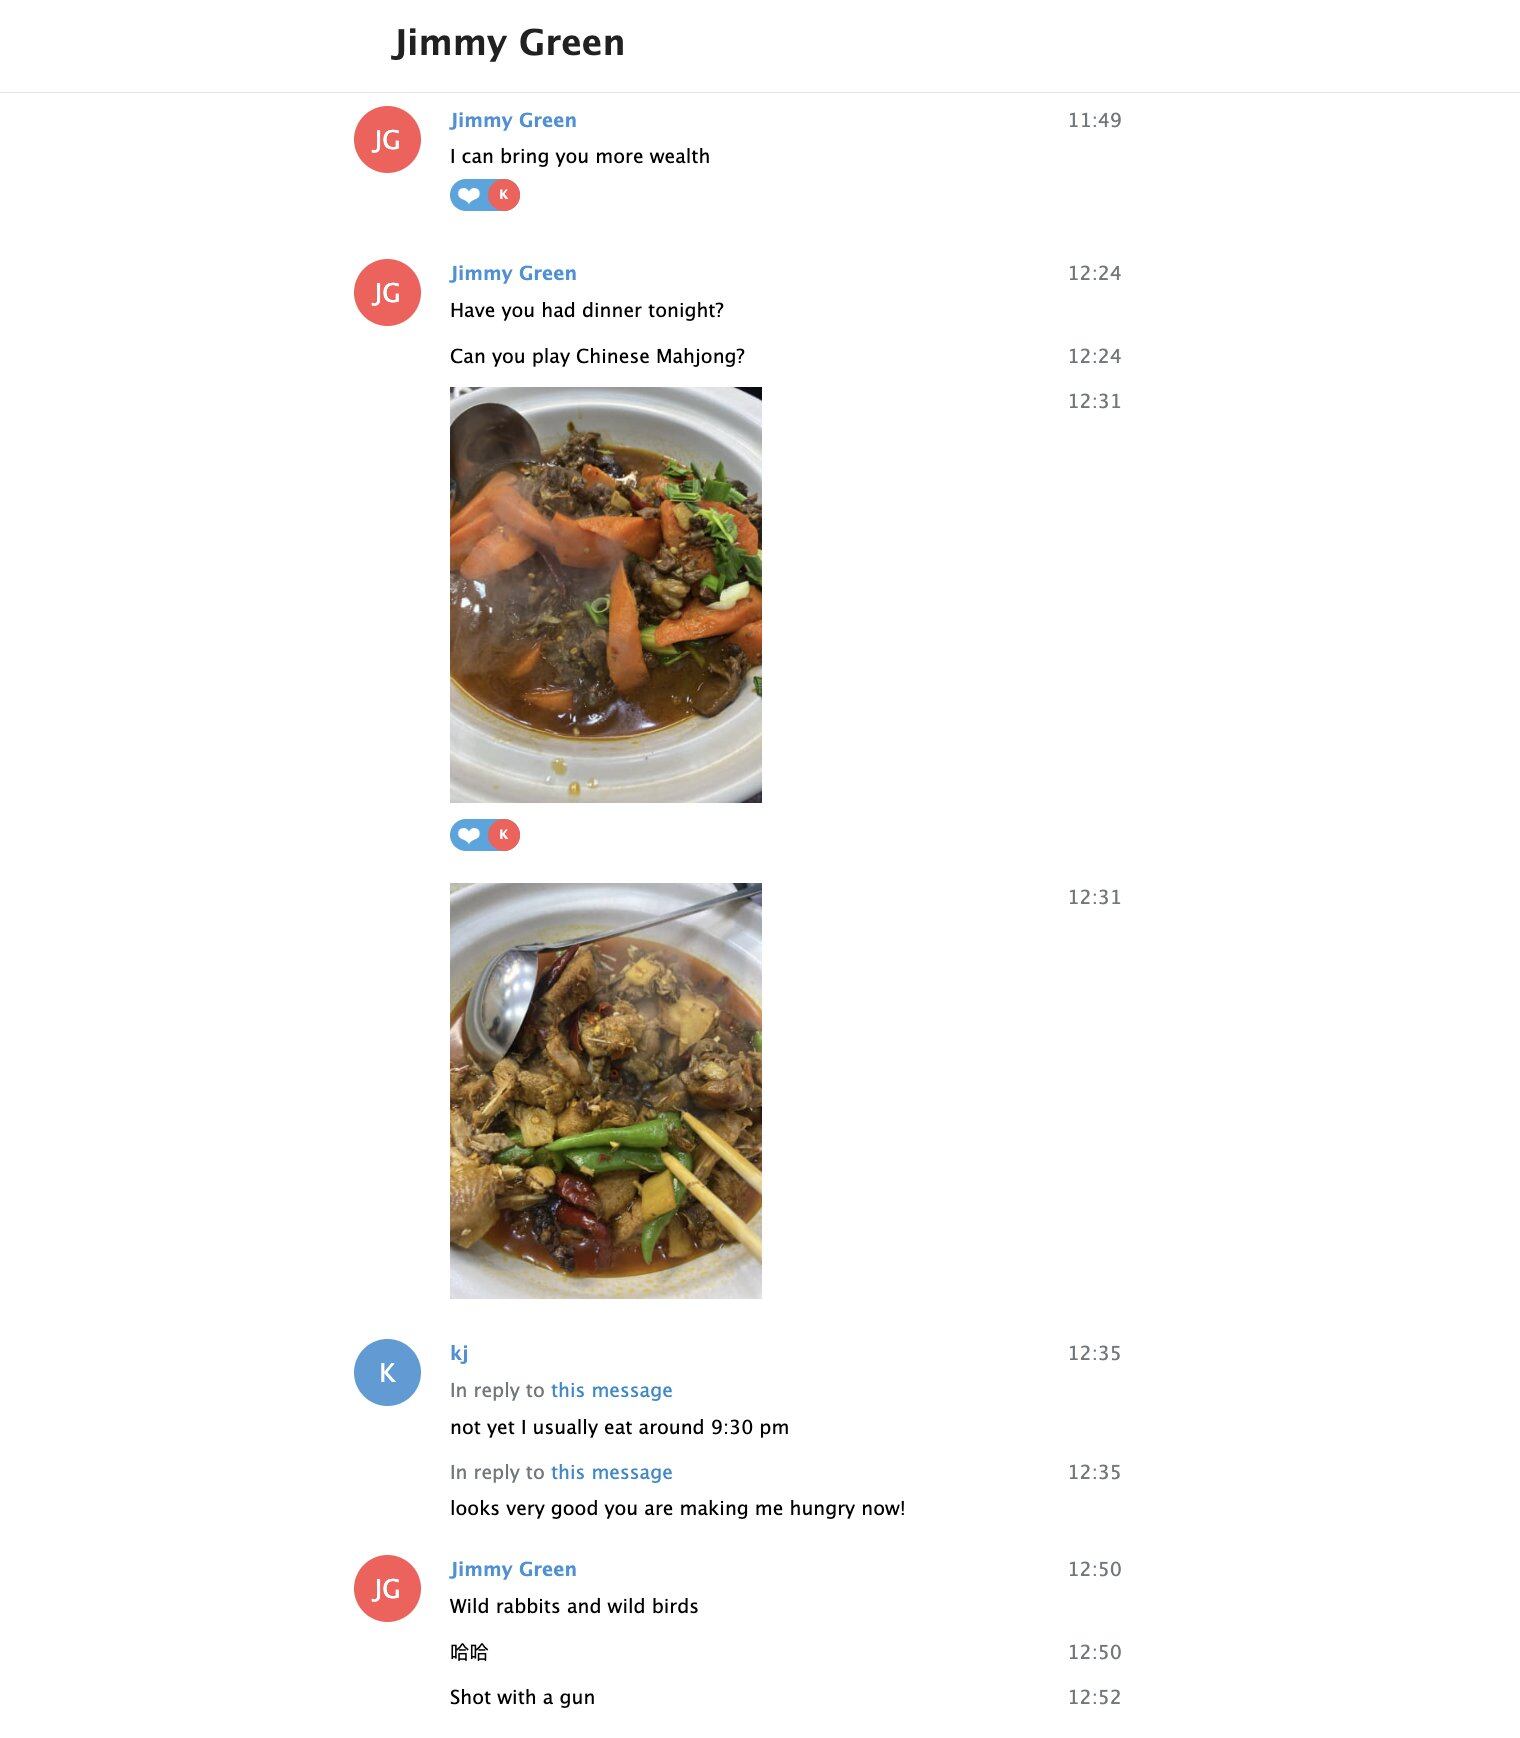
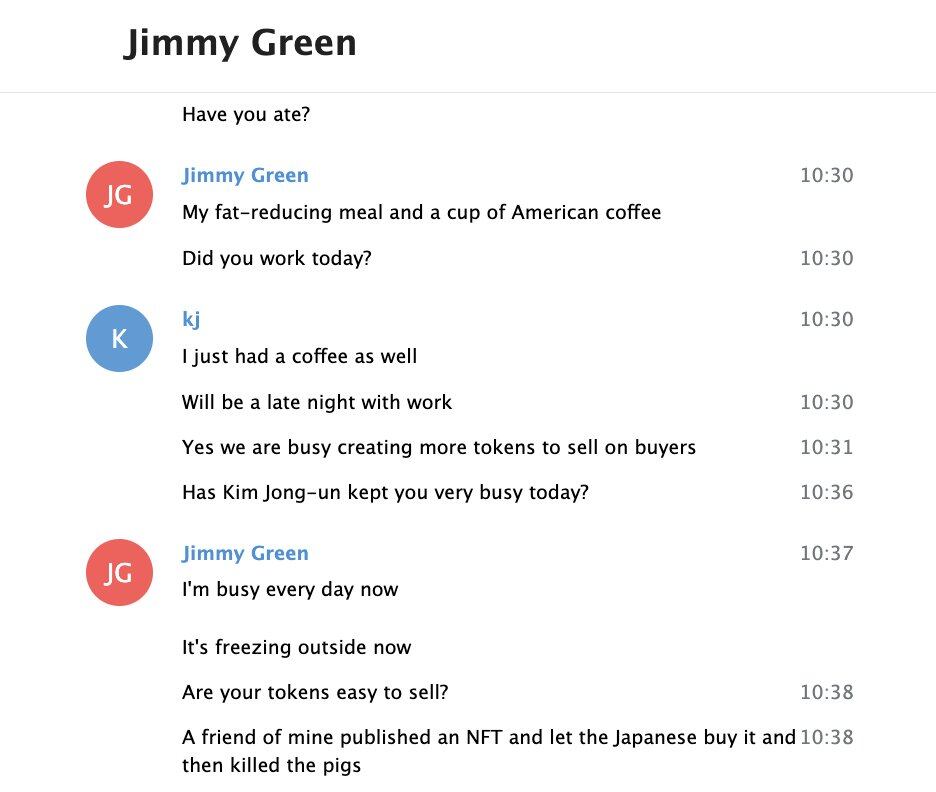
值得一提的是,他的語法很彆扭,可能是使用了翻譯軟體。
我之所以發布這篇文章,是希望能繼續獲得來自基金會或個人的資助捐款,因為這能讓我承擔更高的風險,去調查那些別人可能認為不可行或代價過高的特殊案件。
在這個案子中,我自墊了 34.97 萬美元本金,每筆訂單都要承受 5% 的虧損,還要承擔 Jimmy 隨時捲款跑路的風險,以及與犯罪集團直接打交道所帶來的未知人身危險。
自 2022 年以來,我已協助凍結了超過 7500 萬美元與朝鮮駭客事件相關的資金。我的調查發現已第一時間共享給了私營領域值得信賴的調查員以及負責此案的執法部門。
由於調查的高度敏感性,我此前無法更早公開這些細節。這也是我這項工作令人沮喪的一面:我無法總是按自己的意願及時公開調查結果,目前我手中還積壓著其他案件的大量重要發現。
如果你對這起案件有所共鳴,並且有能力提供支持,歡迎隨時與我聯繫。