


突發:北韓駭客再度出手,Bitget熱錢包損失超3.5億美元


- 核心觀點:Bitget熱錢包遭駭客攻擊,損失約3.516億美元,官方稱冷錢包及大部分資產未受影響,用戶保護基金可全額覆蓋,事件暴露熱錢包環節安全漏洞。
- 關鍵要素:
- 攻擊發生在凌晨2時31分,駭客透過入侵錢包基礎設施後端系統偽造交易數據,排除私鑰洩露可能。
- 被盜資產包括ETH、USDT、USDC、XAUT、BNB、AVAX等,涉及Arbitrum、Avalanche等多條公鏈。
- Bitget採用熱、溫、冷三層錢包架構,本次僅部分熱錢包和溫錢包受影響,冷錢包安全。
- 平台已暫停提幣,執法機構介入調查,用戶保護基金規模逾4.64億美元可覆蓋損失。
- CEO Gracy Chen表示部分IP與北韓駭客組織VPN吻合,但未最終確認,初步排除內部人員作案。
原創|Odaily 星球日報(@OdailyChina)
作者|Wenser(@wenser 2010)

又是一年中秋節,沒想到比節日更早到來的,是業內又一起 CEX 大規模駭客攻擊事件。
今日凌晨 2 時 31 分,Bitget 部分熱錢包出現大規模異常轉帳,初時鏈上監控資金被盜規模超 1 億美元,後來經Bitget 官方人員確認這一數字很快擴大至 3.516 億美元。
官方發文稱,冷錢包及平台絕大部分資產未受影響;Bitget 用戶保護基金當前規模逾 4.64 億美元,可全額覆蓋被盜資產。目前,出於資金安全考慮,Bitget 平台提幣功能暫時關閉,待安全核查完成後將有序恢復;執法機構及鏈上安全機構已介入調查;平台後續將以小時級別持續更新並在 24 小時內發布完整事件報告,包括根本原因分析與整改措施。
為了提振用戶信心,Bitget CEO Gracy Chen 也進行了直播,實時同步事件進展及當下現狀。
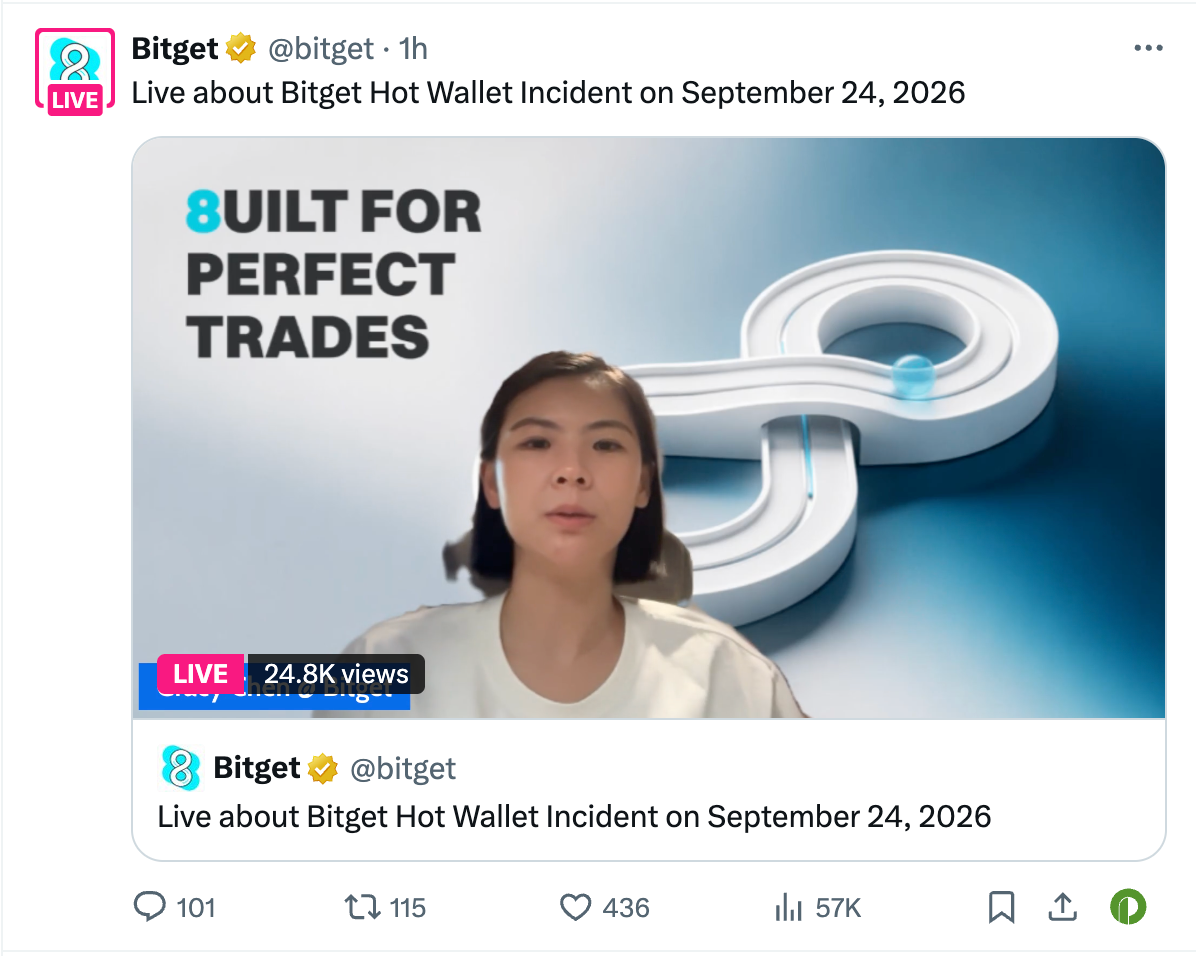
從幣安到 Bybit,幾乎每一家頭部交易所都曾與類似的駭客攻擊正面交鋒。恰逢 Bitget 成立 8 週年,這場攻擊對這家老牌交易所而言,或許也是一次重要的洗禮——它檢驗的不只是安全防線,更是信任的厚度、應對的韌性與品牌的成色。
突遭駭客洗劫熱錢包,損失規模超 3.5 億美元
凌晨 3 時 57 分,加密交易員 DCF GOD 發文表示,Bitget 熱錢包疑似遭遇攻擊,損失金額為 2000 萬美元。具體細節為,新錢包地址 0xe410 在 6 分鐘內透過 UniswapX + 1inch Fusion 使用來自 Bitget 熱錢包的 1967 萬 USDT 在 Arbitrum 鏈上買入了 7111 枚 ETH,溢價最高達現貨價格的 5%。彼時 WETH/USDC 流動性池規模為 2870 美元,如果有人只是想買入 ETH,這根本說不通。
外部視角:駭客測試轉帳,Bitget 快速響應暫停提幣並歸集資產
凌晨 4 時 8 分,The Block 研究負責人 Steven 隨後發文跟進表示:「過去一小時內,有約 1.74 億美元資金透過多條公鏈、從冷熱錢包轉入地址 0x770b10b273fC44Fe9197D6bF20F145c2e98463Ee。」值得一提的是,此次攻擊與以往快速實施大額轉帳的安全事件不一樣的是,鏈上數據顯示駭客甚至進行了小額轉帳測試。
4 時 12 分左右,Steven 監測到 Bitget 疑似暫停提幣,彼時其相關冷熱錢包內的資產仍高達 5 億美元,避免了損失的進一步擴大。其也給出了自己的猜測:「我傾向於認為這確實是駭客攻擊,但並非大規模攻擊,而是少數安全性較弱的錢包暴露了漏洞。」
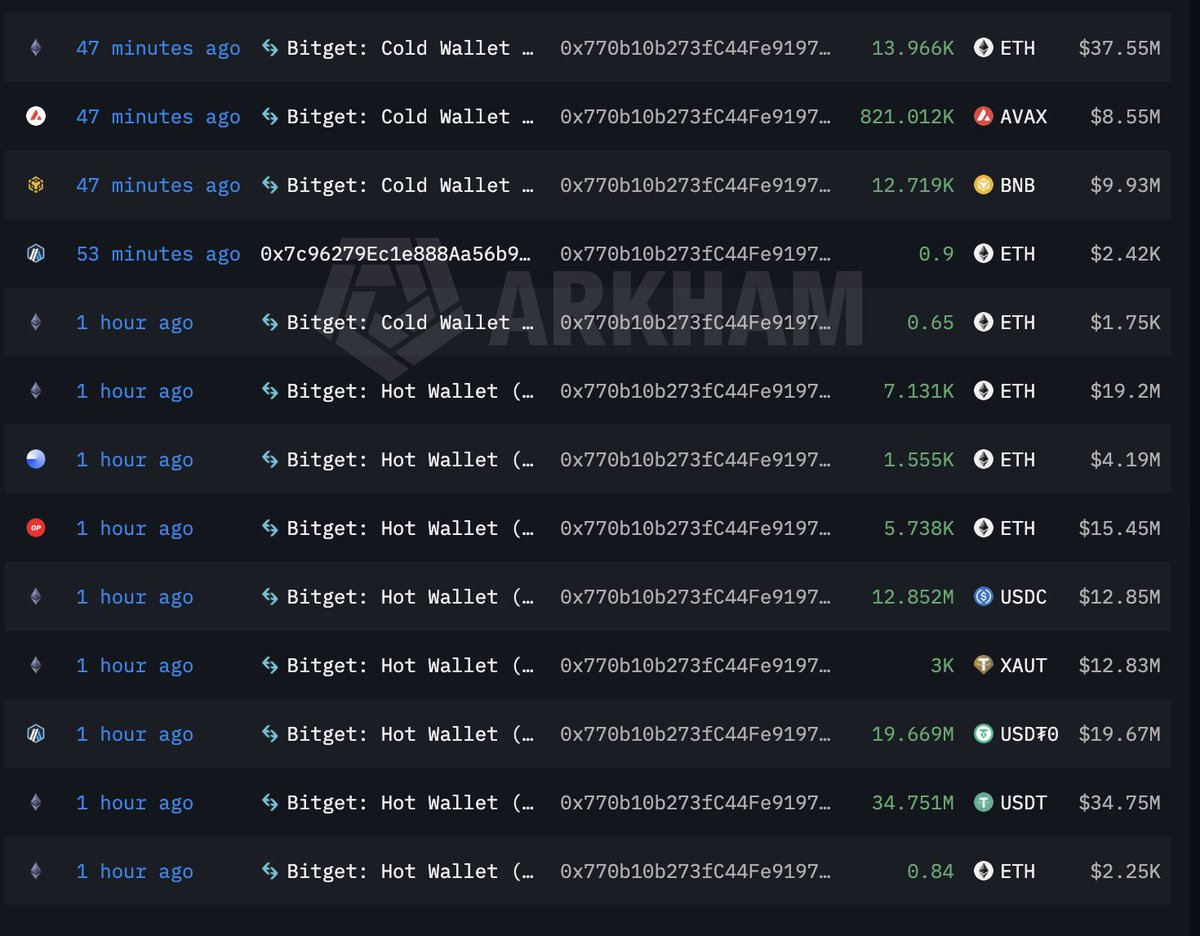
4 時 50 分,鏈上數據顯示,Bitget 部分熱錢包資產被歸集至冷錢包地址 0xffa8DB7B38579e6A2D14f9B347a9acE4d044cD54,但該冷錢包隨後將資金轉移至駭客地址當中。
業內專家認為這可能不是交易所私鑰被盜,而是 Bitget 某大客戶所為,因此才會出現(1)駭客沒有盜走 Bitget 錢包中的全部資金;(2)Bitget 錢包地址會將資金歸集至一個曾向攻擊者轉帳的錢包地址。
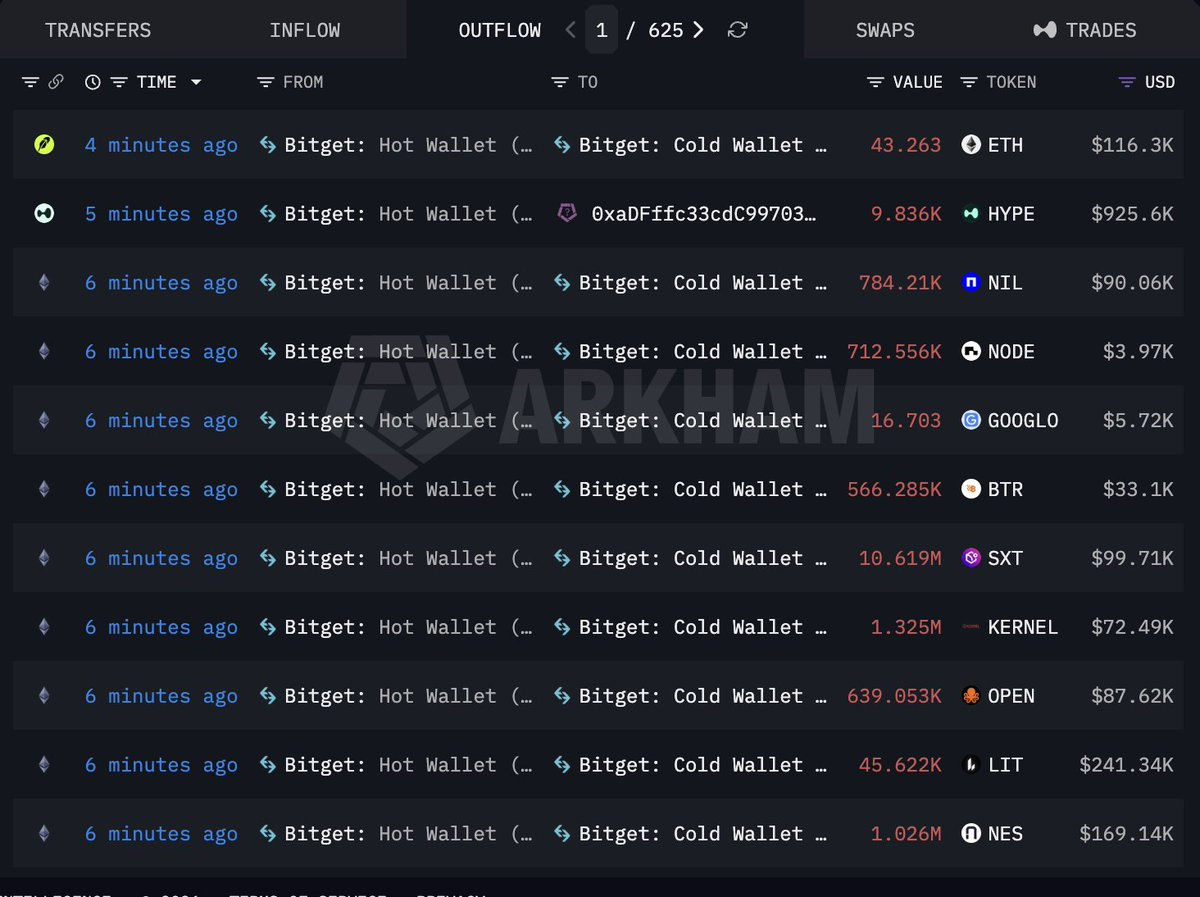
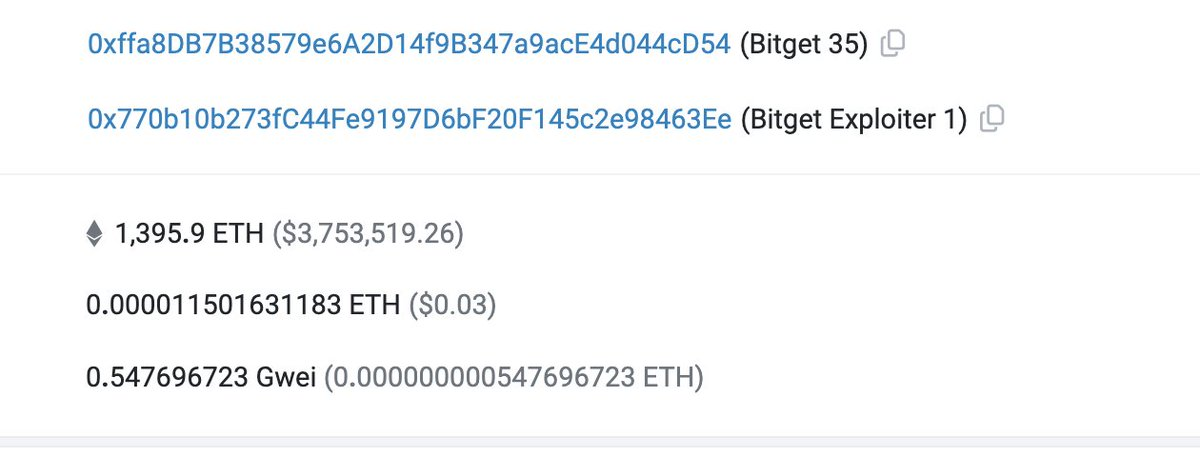
凌晨 5 時 10 分,鏈上數據顯示,Avalanche 鏈上的一筆 800 萬美元 USDC 被轉入駭客地址,漏洞攻擊仍在持續。
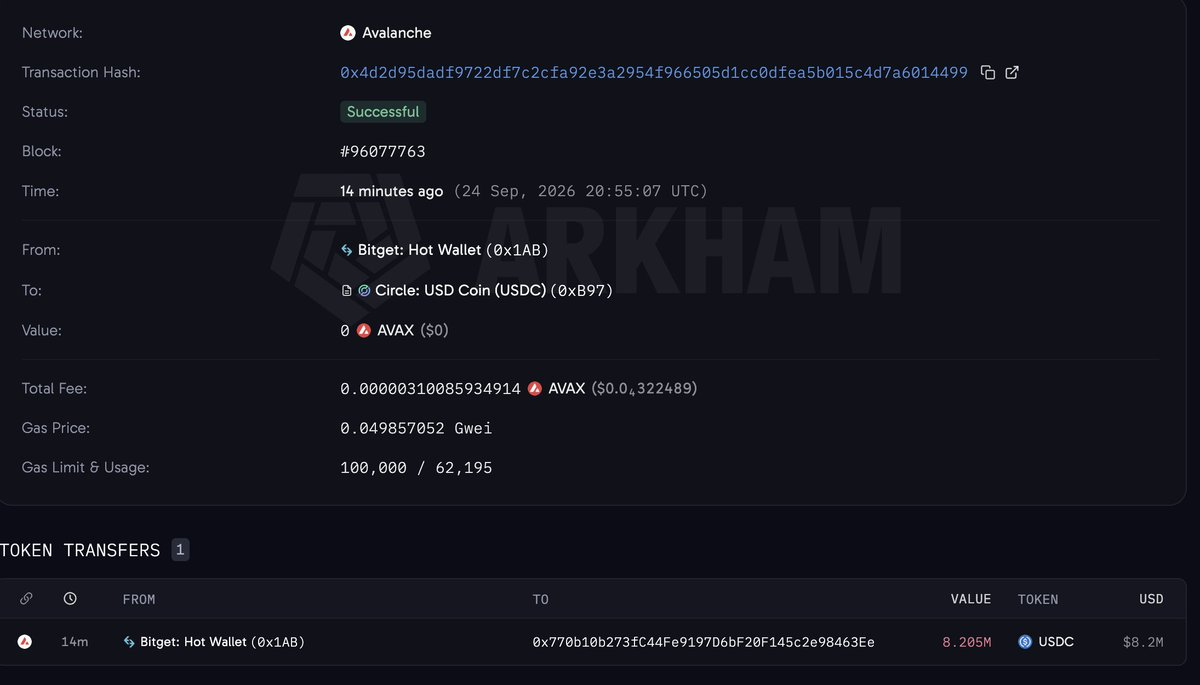
5 時 30 分,Bitget CEO Gracy Chen 正式發布官方公告,詳細介紹被盜資金規模、時間、應急預案及後續跟進流程,相關安全處理系統開始有條不紊地快速運轉;Bitget 華語負責人謝家印隨後也發文快速通報了此次駭客攻擊的具體情況。值得注意的是,在隨後的 CEO 直播中,Gracy Chen 也強調了,Bitget 平台採用熱、溫、冷三層錢包架構,本次駭客攻擊僅涉及部分熱錢包和溫錢包,冷錢包及絕大部分平台資產未受影響。
駭客攻擊關鍵信息:駭客錢包地址、Bitget 官方錢包地址、損失資產細節
5 時許,鏈上監測平台 Bubblemaps 發文表示,駭客首先將資金歸集到 0x770b10b273fC44Fe9197D6bF20F145c2e98463Ee;隨後進行資產兌換後,進一步分發至以下地址:
- 0x469Ac1406dE92f82C0563477240a3627057425DC;
- 0xe410a2E5710Ee787bcaa63f52A3943ff71F0d946;
- 0xD2C2f029eFF5caCc686F24377CfdDcfc82d9F899;
- 0x7c96279Ec1e888Aa56b9B836e0dB26ca48573E1C;
- 0x94A43df7687A8494948Be937400e9d5D33135DA0;
- 0xA6dD3F218B65E32Ccc37BE30f74884133c655545。
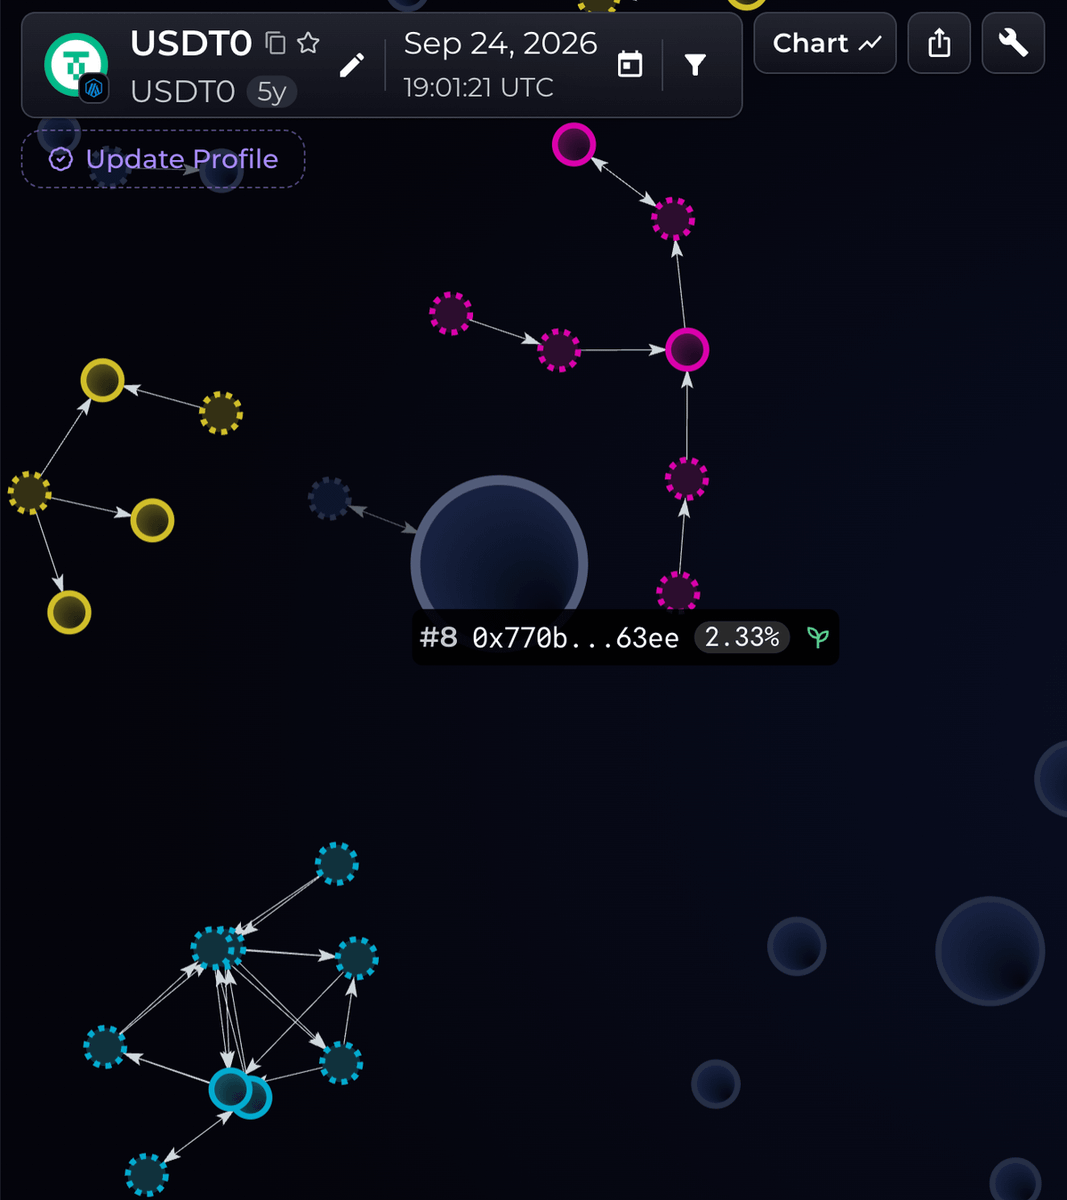
Bitget 被盜熱錢包地址包括:
- 0x1AB4973a48dc892Cd9971ECE8e01DcC7688f8F23;
- 0xffa8DB7B38579e6A2D14f9B347a9acE4d044cD54;
- 0x97b9D2102A9a65A26E1EE82D59e42d1B73B68689;
- 0x5bdf85216ec1e38D6458C870992A69e38e03F7Ef;
- 0x1AB4973a48dc892Cd9971ECE8e01DcC7688f8F23。
5 時 42 分,Bitget Wallet 官方發布通告,提醒用戶可暫時取消錢包相關合約授權,等待官方的進一步審查確認。
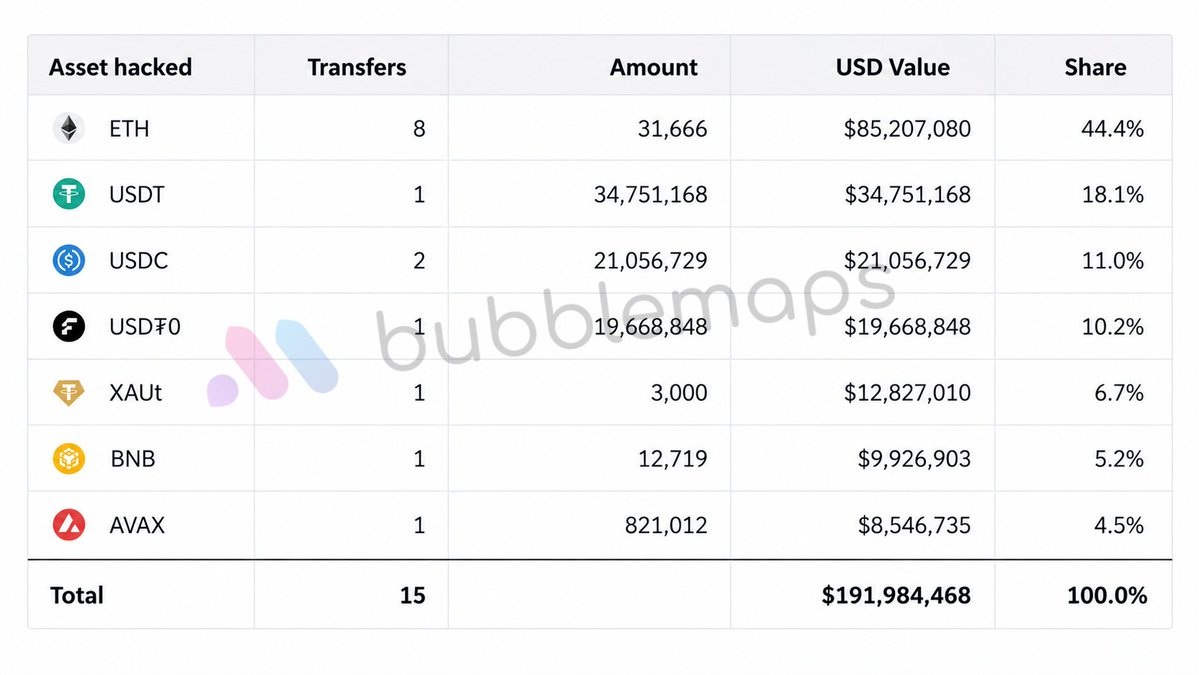
截至 5 時 33 分,Bitget 官方人員發布通告時,據 Bubblemaps 監測,Bitget 此次駭客攻擊被盜資金總量達 1.91 億美元,主要被盜資產包括 ETH、USDT、USDC、USDT0、XAUT、BNB、AVAX,具體數據如下:
被盜原因:朝鮮駭客?離職員工?還是其他?
截至撰稿時,Bitget 此次巨額資產被盜事件的具體細節還未釋出,市場上有人猜測或為 Bybit 15 億美元被盜案元兇、朝鮮駭客組織 Lazarus Group 所為;加密 KOL、Hertzflow 創始人加密韋陀喊話提醒 Bitget 官方:「建議嚴查技術部門離職人員。」
有鑑於現有信息來看,安全漏洞出在熱錢包環節,也有不少人猜測或為內部員工所為,這也符合 Bitget 官方暫停提幣後,仍有一筆約 800 萬美元的資金從熱錢包轉入駭客主地址的行為軌跡。
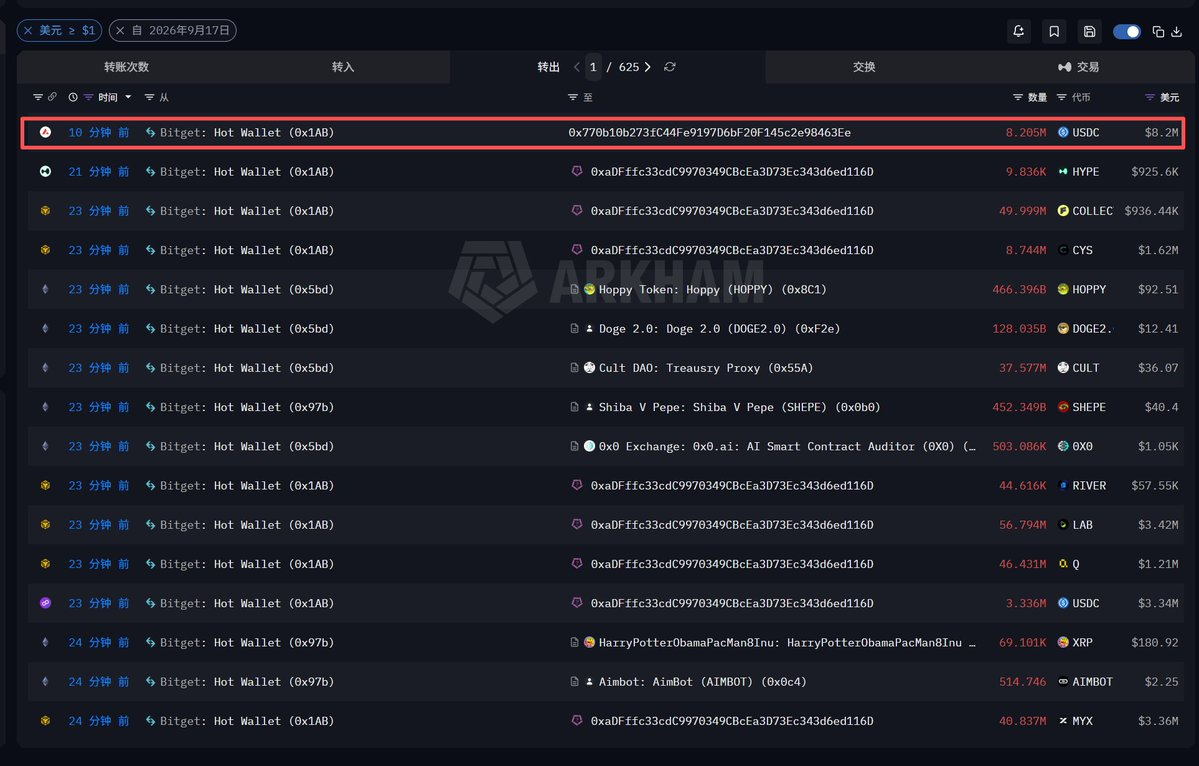
最新消息,Bitget CEO 對外發文回應道:「目前可以確認的消息:進攻階段:Bitget 安全團隊在追蹤攻擊來源方面已取得初步進展。駭客入侵了其錢包基礎設施內的一個關鍵後端系統,利用該系統偽造交易數據,並觸發我們的授權流程以轉出資金。目前已排除私鑰洩露的可能——這意味著風險更嚴重的相關場景均不成立。資金損失已得到控制,後續不會再發生未經授權的轉帳行為。具體的系統入侵手段仍在積極調查中,待相關信息確認後我們將發布完整的技術報告。
關於恢復提幣:多個技術團隊正同步開展系統修復與安全加固工作,同時也在同步籌備提現恢復事宜。一旦確定具體時間安排,Bitget 官方將第一時間公布。
此外,在平台安全事件直播問答中,Gracy Chen 也表示,初步調查發現,部分相關 IP 地址與某朝鮮駭客組織使用的 VPN 服務相吻合,攻擊模式也與該組織此前行動存在相似之處,因此不排除其參與此次涉及約 3.516 億美元的攻擊,但目前尚未最終確認攻擊者身份。她還表示,Bitget 目前不認為此次事件屬於內部人員作案。攻擊者透過入侵平台系統轉移資金,並未偽造用戶提幣請求,且未獲取冷錢包或熱錢包私鑰。目前團隊仍在調查具體受影響系統及攻擊者的入侵方式。
希望 Bitget 能扛過此次考驗。眼下正是牛市重啟的關鍵時刻,加密行業實在承受不起又一次大規模安全風暴。





