


當 AI Agent 加速湧入內網:「網安」的主戰場,變了


- 核心觀點:AI Agent 進入企業後,安全矛盾從「模型智商」轉向「失控的權限」,網安控制面正從網路和終端轉向身分、資料與執行時,誰能率先將 Agent 安全需求轉化為 ARR 成長,誰就能贏得本輪重估。
- 關鍵要素:
- Agent 擁有合法憑證卻能因邏輯漂移或惡意 Prompt 執行越權操作,傳統「管人管設備」的安全架構失效,企業須新增「行為是否符合初始授權目的」這一判斷維度。
- PANW 平台化最徹底,Prisma AIRS 覆蓋模型、資料、Agent 與 Runtime,季度收入 34.1 億美元同比增長 34%,平台型公司擁有最短商業化路徑。
- CRWD 以 Falcon 端點遙測延展至 Runtime,收入同比增長 26%,ARR 增長 25%;S 則以 Purple AI 探索 Security Agent 接管初級分析師工作流。
- SAIL 披露 AI-driven ARR 超 7000 萬美元,AI 產品貢獻超 30% 淨新增 ARR,驗證 Identity 治理從產品故事進入真實合約階段。
- VRNS 總收入同比增長約 18%,SaaS ARR 增長 52%(剔除遷移約 25%),AI Data Security 能否接棒增長是關鍵觀察點。
- ZS 收入與 ARR 均增長約 25%,正從 Employee→App 擴展至 Agent→App 的 Zero Trust 新需求;FTNT 押注 Private AI 帶來的網路隔離與安全採購週期。
- 估值分化明顯:CRWD、NET 維持高溢價,PANW、FTNT 屬質量防禦,SAIL、VRNS、ZS、OKTA 彈性待證,率先證明 Agent 拉動淨增 ARR 者將迎估值修復。
過去兩年,矽谷和科技圈拼了命讓大模型「變聰明」。
但當模型走出對話框、戴上工牌變成 Agent,從 Palantir 的 AIP 現場到各家大廠的落地內網,企業的 CTO 們突然發現,智商不再是首要矛盾,失控的權限,才是災難的源頭。
給一個 Agent 分配帳號,它能秒讀 SharePoint、跑 SQL、改程式碼,甚至在 ERP 裡點下付款審批。它不是雇員,卻有系統憑證;它不是傳統軟體,卻可以主動調用工具、存取資料並執行任務。
過去二十年,企業網安的潛台詞無非是「管住人和設備,守好自家庭院」,但今天,一個合法的 Agent 拿著合法的 Token,在合法的業務流裡,因為邏輯漂移或是一句有毒的 Prompt,就能幹出誰都沒料到的越權操作。
這時候,誰說了算?
這也是這一輪網安重估與過去最大的不同,AI 一方面降低了攻擊門檻,另一方面又創造了新的安全對象:模型、Agent、MCP、機器身分、企業資料和 Runtime(執行時)。
換句話說,網安的控制面,正無可逆轉地從外圍網路和終端,砸向身分、資料和 Runtime(執行時)。
一、「網安」,為什麼突然又成了 AI 主線
過去十幾年,企業網安大致形成了一套穩定的分工。
防火牆負責網路入口,EDR 盯住終端,IAM 管理身分和登入,資料安全負責敏感資訊,SOC 則負責處理已經發生的告警。
這套體系的底層邏輯很簡單,一直圍繞人和設備展開——操作者要么是員工,要么是入侵者,那只要能夠識別這個人是誰、設備是否可信、網路連接是否安全,大部分問題就已經有了比較成熟的處理方式。
Agent 把這套邏輯打得稀碎。
一個 Agent 即便身分合法、登入正常,也依然可能因為權限過大、錯誤調用工具,或者受到惡意 Prompt 和外部內容影響,做出原本沒有人預期的行為。
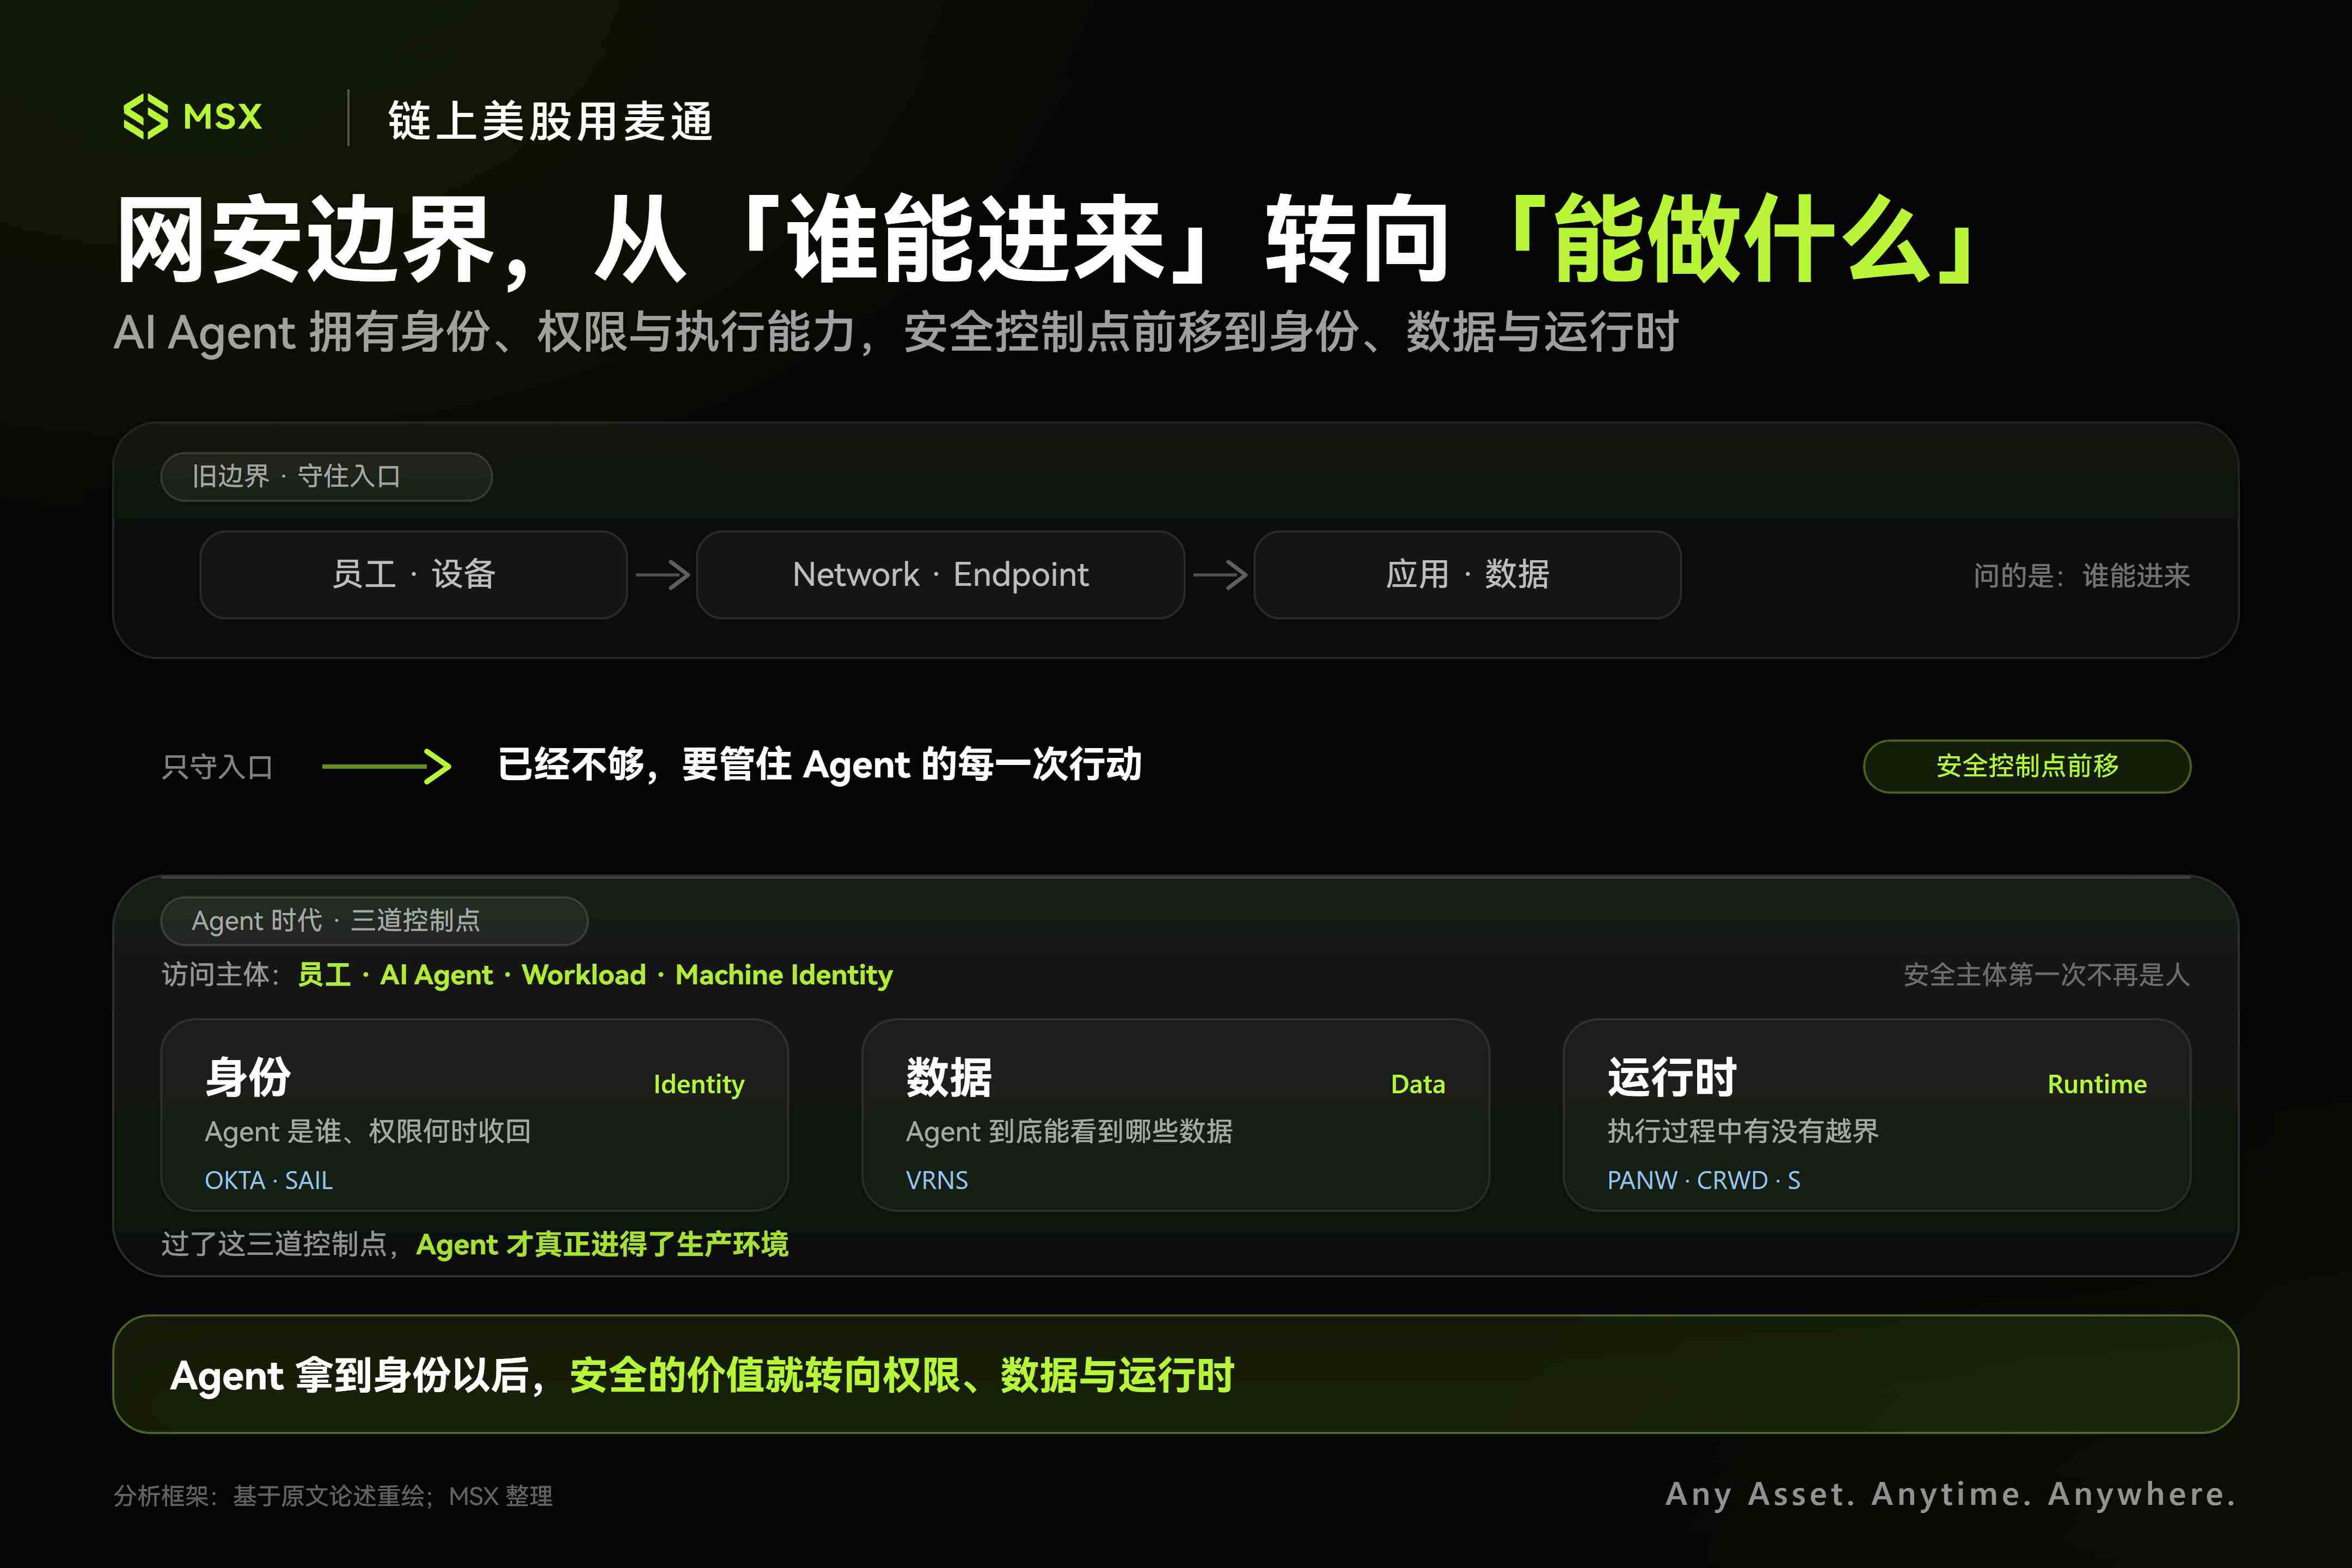
因此,企業安全必須多回答一個過去從沒遇到過的問題,那就是它現在做的事,到底還符不符最初給它授權的目的?
如果沿著 Agent 真正進入企業之後的鏈路來看,目前這批網安公司其實可以分成三派:一類負責搭平台,一類控制身分和資料,另一類守住網路和存取入口。
二、從 PANW、CRWD 到 SAIL、VRNS,誰卡在真正的咽喉上?

1.PANW、CRWD、S:平台型巨頭,最短的商業化變現路徑
Palo Alto Networks(PANW)仍然是平台化最徹底的一家。
它早已經不再只依賴傳統防火牆,而是把 Network Security、Cloud Security、SOC、Identity 和 AI Security 不斷往一個平台裡收,Prisma AIRS 現在已經覆蓋模型、資料、AI Application 和 Agent,同時加入 AI Runtime Firewall、Red Teaming 等能力。
因此 PANW 想解決的其實是整條鏈路,包括 AI 使用什麼模型、存取什麼資料、調用什麼工具,以及真正運行起來以後,有沒有發生異常行為。最新季度公司收入達到 34.1 億美元,同比增長 34%,雖然包含了併購增量,但還是說明,當新的安全預算出現在,大平台通常擁有最短的商業化路徑。
畢竟客戶已經在那裡,合約已經在那裡,新產品可以直接往原有體系裡做交叉銷售。
CrowdStrike(CRWD)的切入點則不同,相比更聚焦執行層。
Agent 的推理或許在雲端,但真正的動作落地——跑腳本、寫臨時檔案、調系統進程,最終還是發生在伺服器、容器或員工終端上,這恰好是 Falcon 平台的舒適區,把端點遙測(Telemetry)順理成章延展到 Runtime,CRWD 天生就站在動作發生的第一現場。
因此 CRWD 最核心的資產一直是 Falcon 平台,以及從大量 Endpoint 和 Cloud Workload 中積累的 Telemetry,最新季度收入同比增長 26%,ARR 同比增長 25%,淨新增 ARR 的表現更強,也說明 CRWD 正在從 Endpoint 向 Identity、Cloud、Runtime 和 SOC 擴張。
SentinelOne(S)走的也是類似方向,只是規模明顯更小。
它的 Purple AI 野心更激進一點,與其做輔助工具,不如讓 Security Agent 接管初級分析師的工作流,進一步走向自動調查、關聯事件和觸發響應。
如果這一步真正跑通,AI 改變的就不只是網安公司的產品功能,而是安全軟體本身的使用方式與計費模式。
2.OKTA、SAIL、VRNS:增量純度最高的新安全鎖
如果說 PANW 和 CRWD 這種平台勝在體量,那 Agent 帶來的原生增量,最先擊中的其實是 Identity 和 Data。
Okta(OKTA)和 SailPoint(SAIL)都在往 Agent Identity 擴,只是兩家的傳統優勢不同。
Okta 更靠近 Authentication 和 Access Management,處理的是「你是誰、能不能登入、可以存取哪個應用」;SailPoint 則更偏 Identity Governance,關心的是一個權限為什麼存在、誰批准的、應該保留多久,以及任務結束以後是否應該被回收。
放在人身上,這套治理已經很複雜,放到 Agent 身上,問題無疑會更棘手。因為 Agent 生命週期可能很短,也可能長期存在,還可能調用多個工具、繼承使用者權限,甚至進一步生成新的 Agent。
這也是 SAIL 最近資料裡比較值得看的部分,它最新季度 ARR 同比增長 25%,SaaS ARR 增長 36%,更重要的是,公司披露 AI-driven ARR 已經超過 7000 萬美元,AI 產品貢獻了超過 30% 的淨新增 ARR,證明 Identity 已經從產品故事進入真實合約。
相比之下,OKTA 最新季度收入增長約 11%,現金流和利潤率持續改善,但整體增速明顯低於頭部網安平台,所以下一階段真正需要證明的,是這些新產品什麼時候能夠重新影響整體增長曲線。
VRNS 則站在另一條非常直接的 Agent 邏輯上,也就是資料,而它長期做的就是敏感資料發現、權限分析、資料分類和威脅檢測,現在又開始把 AI Governance 和 AI Runtime 加入同一套體系。
畢竟 Agent 越強,企業越需要先搞清楚一件事,這個 Agent 到底能看到什麼。最新季度 VRNS 總收入同比增長約 18%,SaaS ARR 同比增長 52%,當然這個 52% 裡包含大量傳統客戶向 SaaS 遷移的影響,如果剔除 conversion,SaaS ARR 增速約為 25%。
所以 VRNS 目前真正值得觀察的,是 SaaS 轉型效應逐漸淡化以後,AI Data Security 能不能接過增長。
如果 Agent 真正進入企業生產環境,那麼資料權限很可能不是一個「可選安全模組」,而會成為部署之前必須先解決的問題。
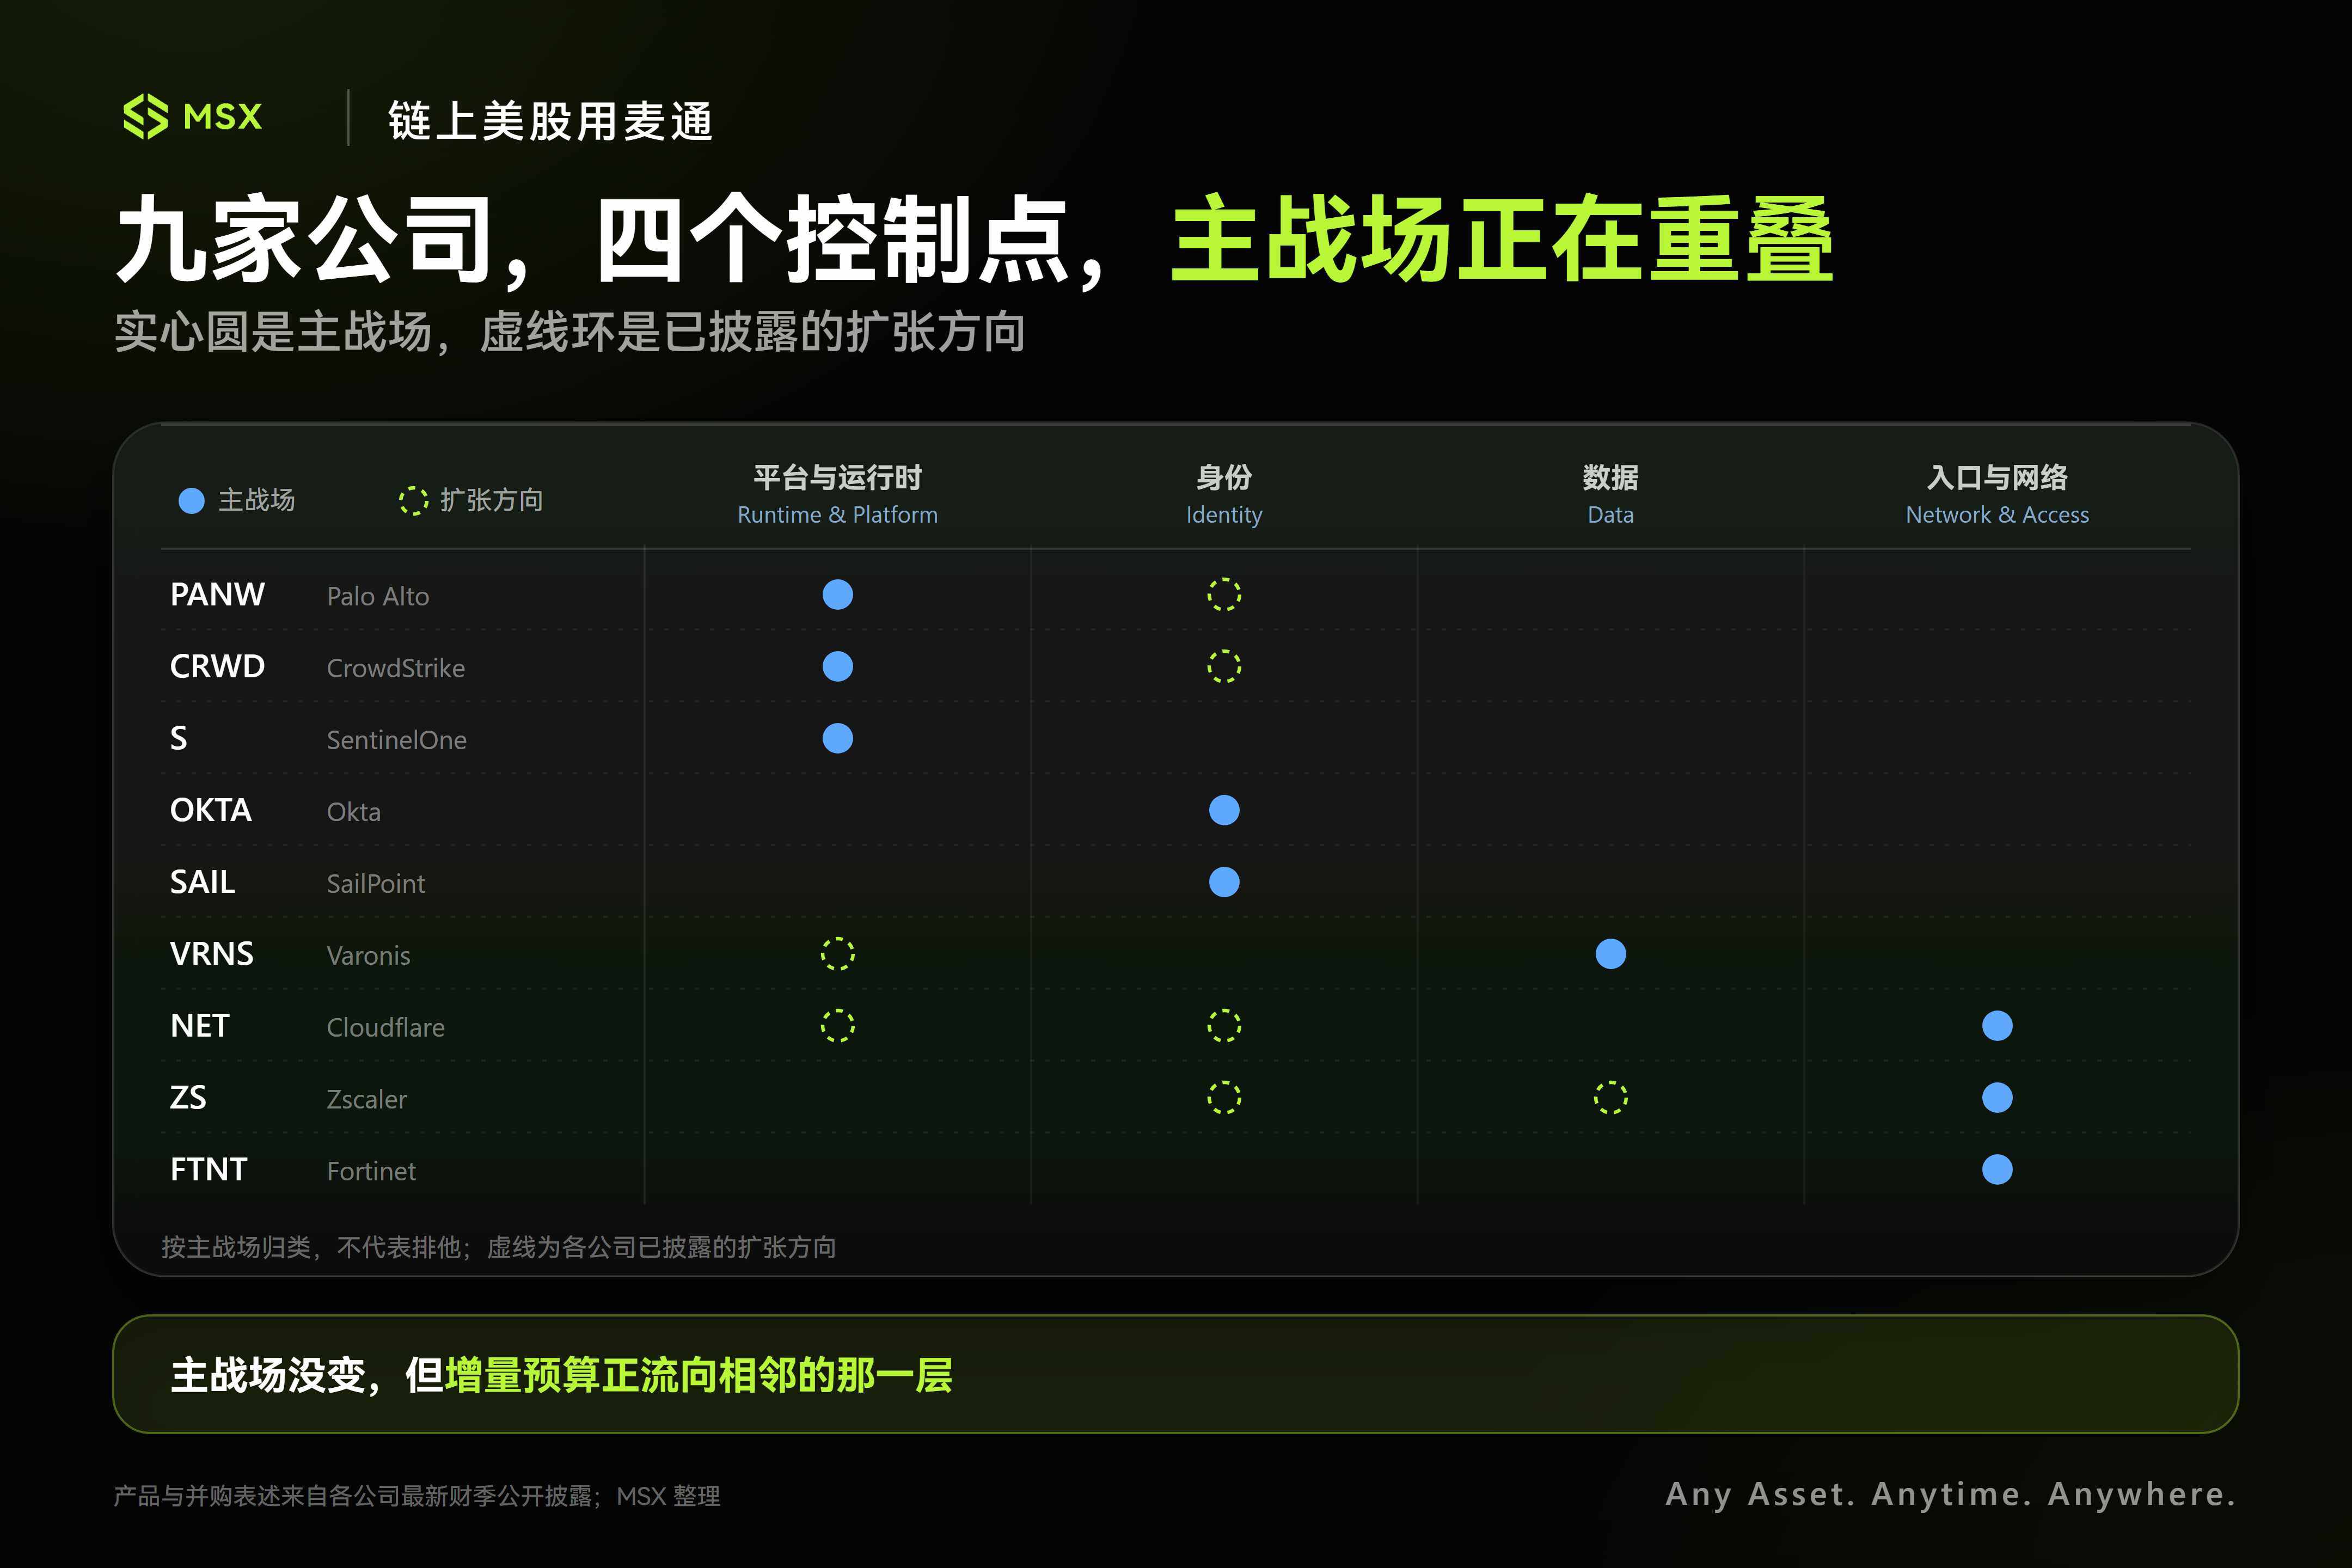
3.FTNT、ZS、NET:網路主體變了,管道依然在
Agent 帶來的變化,並不意味著傳統網路安全會失去價值,只是未來存取企業應用和網際網路的,不再只有員工和設備。
Zscaler(ZS)的 Zero Trust 過去主要管理 Employee → Application,未來會逐漸擴展為 Employee + Workload + Agent → Application,那 Agent 數量越多,需要被認證、授權和隔離的機器存取也會越多。
因此只要機器存取的流量指數級爆發,Zero Trust 閘道的計費點就在。
最新季度 ZS 收入和 ARR 都增長約 25%,不過剔除 Red Canary 併購影響後,兩項增速更接近 20%,從這個角度看,ZS 後面真正要驗證的,是 Agent-to-App 這套新需求能不能重新推動新增 ARR 加速。
Fortinet(FTNT)的 AI 邏輯則更偏基礎設施,吃到了私有化部署的紅利。
它並不是典型的 Agent Security 公司,但如果越來越多金融、醫療、大企業和政府項目建設自己的 GPU 叢集、Private Cloud 和 AI Factory,網路隔離、東西向流量、防火牆、SASE 和安全營運的需求自然都會增加。
這些恰好是 Fortinet 長期積累的能力,換句話說,它賭的是傳統基建在新算力週期的剛需,以及 Private AI 會不會開啟一輪新的企業網路與安全採購週期。
Cloudflare 又更特殊,它胃口最大,估值也最貴(延伸閱讀《GPT、Claude、Grok 集體掉線,為啥都懷疑 Cloudflare?》)。
NET 本來就不能簡單歸類成網安公司。CDN、WAF、DDoS、Zero Trust、Workers 和全球 Edge Network,使它同時處在網際網路基礎設施、雲和安全幾個位置,Agent 普及以後,網際網路本身的流量結構也可能改變。
過去更多是 Human-to-Web,未來會出現越來越多 Agent-to-API、Agent-to-Agent。Agent 會自己存取網站、調用模型、執行程式碼,甚至完成機器支付,說到底,Cloudflare 真正押注的,並不只是 AI Security,而是一個更大的變化:
如果網際網路越來越多的流量由機器主動產生,NET 能不能成為這層 Agent Internet 的重要入口,這也是它相比其他網安公司的最大不同——想像空間更大,但估值裡提前反映的預期也更多。

三、估值分水嶺:看誰先把 Agent 算進 ARR
把產業邏輯放回基本面和估值,市場其實已經給出了很誠實的用腳投票:
- 高溢價陣營(CRWD、NET):維持 20%+ 甚至更高的成長預期,市場交易的是它們借 AI 繼續擴充 TAM 的想像力,給的 EV/Sales 始終在最高一檔;
- 質量防禦陣營(PANW、FTNT):增速沒有那麼狂暴,但依靠平台深度、網路基礎設施屬性和極其扎實的自由現金流托底;
- 彈性待證陣營(SAIL、VRNS、ZS、OKTA):估值中樞相對克制,但也意味著機會,只要有一家能率先證明 Agent 產品正在實質性拉動淨增 ARR,就容易迎來一輪估值修復;
走到現在,網安的 AI 敘事已經走過了「駭客也在用 AI,所以全行業受益」的撒胡椒麵階段。
因為這個邏輯太寬了,幾乎每家網安公司都可以講,都可以發布 Copilot、Agent、Runtime Security 或 Agent Identity,也都可以解釋為什麼 AI 會擴大自己的 TAM。
現在真正出現分化的,是企業自己開始大規模使用 AI,於是原來的安全架構也必須跟著重新設計,就看誰能夠把這些新需求清楚地算進自己的財報裡,並進一步帶動整體收入重新加速。
這才是 PANW、CRWD、SAIL、VRNS、ZS、FTNT 和 NET 能夠被放到一起討論的原因,可以預見的是,它們之間的差異反而會越來越大。

平台型公司比的是分發效率,身分和資料公司比的是新控制點能不能快速商業化,網路與基礎設施公司則要證明 Agent 和 Private AI 最終會帶來新的流量與採購週期。
所以這輪行情往後走,最值得看的,就是誰能夠最早證明,Agent 正在改變自己的增長曲線。
這也是為什麼 SAIL 最近披露的 AI-driven ARR,會比單純發布一個 Agent 產品更值得關注。只要 AI 產品真的有人買,新增 ARR 開始出現,整體增長重新抬頭,且這些收入最後還能變成利潤和現金流,那資本市場自然會用腳投票。
從這個角度看,網安並不是 AI 主線之外突然冒出來的一條新故事。
AI 越能幹,企業對「失控」的恐懼就越深,而這一輪網安行情的贏家,就看誰能最快把這種恐懼,兌換成每個季度財報裡實打實的現金流。
關注官方 X,獲取美股資訊
加入官方社群,討論熱點話題





