大門安全課 01|Gate & BlockSec:如何防範盜號、釣魚與身份冒用


- 核心觀點:社會工程攻擊已成為Web3行業造成損失最大、技術含量卻不高的一類風險,攻擊者不破解代碼或密碼學,而是利用信任、貪婪與疏忽誘導用戶主動完成轉賬或簽名,因此安全防線必須從「防代碼漏洞」擴展到「防判斷失誤」。
- 關鍵要素:
- 常見社會工程攻擊分五類:真實社交賬號被接管、SIM Swap後定向詐騙、長期經營關係誘導投資、招聘或商務誘餌植入惡意軟件、冒充交易所客服。
- Cheng v. T-Mobile案中攻擊者通過SIM Swap接管真實Telegram賬號,誘騙受害者轉出15 BTC;GrassCall攻擊則以Web3線上面試為名植入竊密程序。
- Gate風控設四道閘門:登錄、提現、出金方式開關、安全設置冷靜期。新提現地址有24至48小時冷靜期,同步修改2FA或密碼將鎖定全賬戶提現。
- 熟人作案中傳統身份認證可能失效,系統痕跡全指向「本人操作」,因此推薦Passkey(天然抗釣魚、綁定域名、需生物識別)與Gate Ukey物理密鑰。
- 賬號失陷處置原則:先用可信設備阻斷訪問、檢查上游郵箱與手機、發布風險提示、轉移剩餘資產,並保存交易哈希、攻擊地址、聊天記錄等證據。
- 鏈上資金可追蹤但不等於可追回,需交易所、穩定幣發行方、安全公司與執法機構協作;Gate儲備金率127%、規模82.15億美元,由Hacken審計並開源。
- 加固建議:身份、設備、資產、驗證渠道四重隔離,大額操作走第二渠道確認,警惕「攝像頭無法工作」「更新Zoom插件」等誘導命令。
先問一個問題。
你的合作夥伴在 Telegram 上發來訊息:公司收款地址換了,請把這一期的款項打到新地址;對方還附上了一張蓋章確認函。你會先做什麼?
如果答案是「先轉,回頭再確認」,這篇文章就是為你準備的。很多資產損失,並不是從一段複雜程式碼、一次系統入侵開始的,攻擊者不必破解區塊鏈,也不必攻破密碼學。他只需要利用你的善意和信任、或是引起你的貪婪和疏忽。
這也是 Gate 特別策劃《大門安全課》的第一期。我們邀請區塊鏈安全公司 BlockSec 與 Gate 安全團隊,從安全機構和交易平台兩個視角,聊一聊這個行業裡造成損失最多、技術含量卻往往並不高的一類攻擊:盜號釣魚、社會工程和熟人作案。
嘉賓簡介
BlockSec 周亞金教授:周亞金教授是香港中文大學副教授,同時也是區塊鏈安全公司 BlockSec 的聯合創始人,在安全領域的國際頂級會議及期刊上發表 50 餘篇高水平論文,超萬次引用。目前,他正在探索如何重構系統基礎設施,以提升 AI 智能體的效率與安全性。
BlockSec 成立於 2021 年,專注區塊鏈安全與合規,業務覆蓋鏈上安全防護、資金追蹤調查和數位資產合規三個方向。目前服務全球 1000 多家客戶,累計保護鏈上資產超過 500 億美元,非法地址標籤庫規模達 6 億以上,單個案件完整還原的最大資金規模為 16 億美元。
Gate 安全團隊:大家好,很高興發起這個欄目。Gate 安全部門負責平台帳戶、交易與資產安全體系的建設,同時也長期處理用戶的異常帳戶申訴與協查請求。
Gate 成立於 2013 年,是行業內首家推出 100% 儲備金證明的交易平台,目前服務全球超過 6000 萬用戶。安全對我們而言不是一個附加功能,而是這門生意能否成立的前提。我們希望透過《大門安全課》,把這些真實風險背後的共同機制講清楚。
Q1. 能否分享一些社會工程類的真實被盜案例?帳號是怎麼被盜的?主流的方式有哪幾種?
BlockSec 周亞金教授:社會工程攻擊的核心特徵是,攻擊者並不直接突破區塊鏈底層、智能合約或密碼學機制,而是透過控制身份、通信渠道,或利用既有信任關係,誘導受害者主動完成轉帳、簽名、授權或安裝惡意程式。常見的有五類。
1)社交媒體帳號被接管。攻擊者不偽造帳號,而是直接控制真實帳號,再借助它長期積累的影響力推廣代幣或釣魚連結。帳號是真的,不等於帳號此刻發出的信息也是真的。
2)通信渠道被接管後的定向詐騙。美國聯邦法院公開文件披露的 Cheng v. T-Mobile 案是典型:攻擊者透過 SIM Swap 控制手機號,進而接管真實 Telegram 帳號,利用雙方原本存在的比特幣交易關係,以高於市價收購為由誘導受害者轉出 15 BTC。帳號是真的,聯繫人是真的,歷史合作也是真的,但此刻發出指令的人已經不是原來那個人。
3)長期經營關係後誘導投資。攻擊者以朋友、投資顧問、租客或潛在合作方的身份進入受害者的日常社交圈,在數月甚至更長時間裡建立信任,再引導其登入虛假投資平台。這類攻擊不需要盜取任何帳號,攻擊者是主動成為一個你信任的人。
4)以招聘或商務合作為誘餌植入惡意軟體。2025 年披露的 GrassCall 攻擊中,攻擊者以 Web3 線上面試為名要求下載會議軟體,該軟體實際包含竊密程式,目標是瀏覽器憑據和加密錢包。類似的還有以「攝像頭無法工作」「需要更新 Zoom 外掛」為由,誘導用戶運行終端命令。
Gate 安全團隊:周教授梳理的五類攻擊,我們在申訴處理中幾乎每一類都遇到過。和我們在申訴、協查裡看到的內容也是高度一致:攻擊者往往不需要攻破交易所系統。
因為我們平台的安全防線是很厚的,比如:AI 與機器學習的實時威脅檢測、全鏈路加密傳輸、分散式流量清洗、Anycast 與 DNSSEC 部署,這些都在持續運行。但社會工程攻擊不是攻破平台測的這些安全防線,而是透過掌握用戶本人的私人信息來實施攻擊行為。這也是我們做這個欄目的原因。有些風險靠平台加固就能解決,有些必須靠用戶自己識別,而後者恰恰是損失最大的一類攻擊。
同時補充兩個我們從交易平台側才能看到的角度。
第一個是頻率的錯覺。名人帳號被盜上了新聞的都是大案,但從我們交易所收到的工單看,真正高頻的不是這類名人,而是普通人。被盜的 Telegram 帳號向熟人催付款、修改合作收款地址,或是冒充項目方發布假 Mint 地址等等。單筆金額可能只有幾千美元,不會有任何媒體報導,但數量遠超前者,用戶會希望我們幫忙攔截交易。
第二個是:冒充交易所客服。攻擊者會偽裝成 Gate 客服,透過郵件、短信或社交平台私信聯繫用戶,理由通常是帳戶異常、需要驗證、有一筆提現待確認。針對這一點,我們提供了兩個可以立刻用起來的工具。
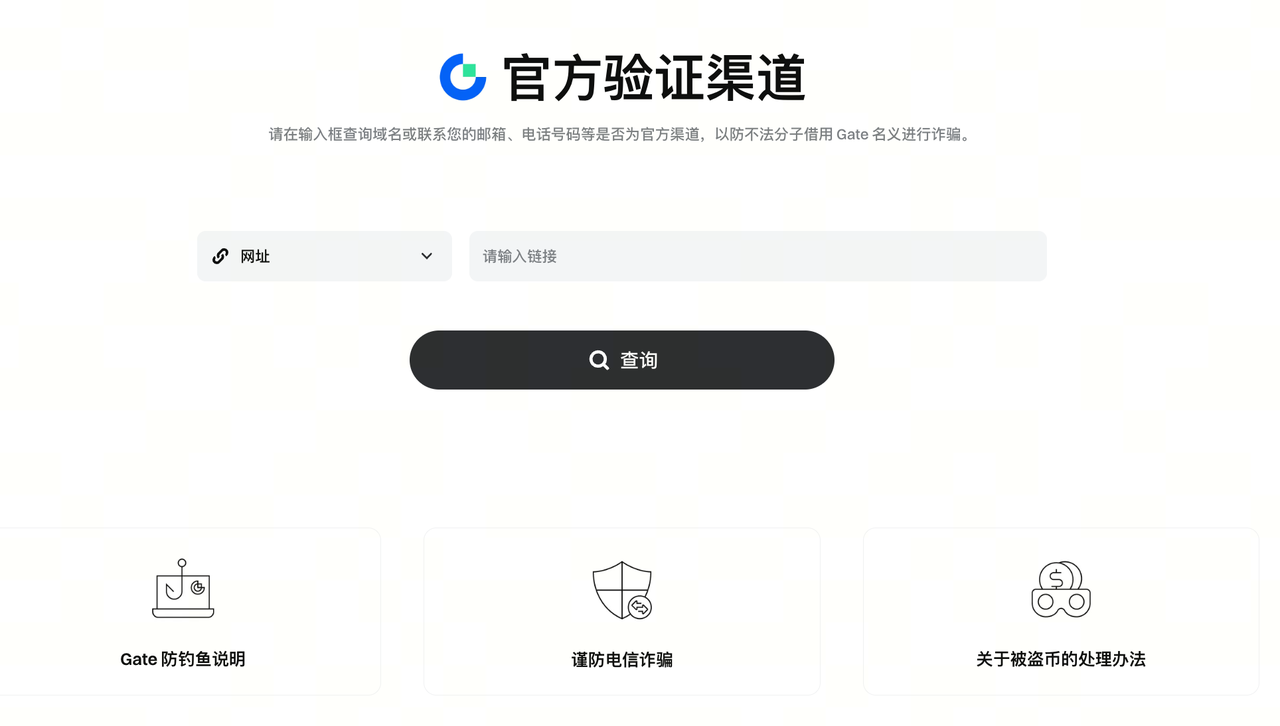
首先是官方驗證渠道上,我們可以直接查詢任意域名或聯繫郵箱是否屬於 Gate 官方。我們希望用戶養成一個習慣:收到任何自稱來自 Gate 的消息,先來這裡查一次,這個動作只需要十幾秒。
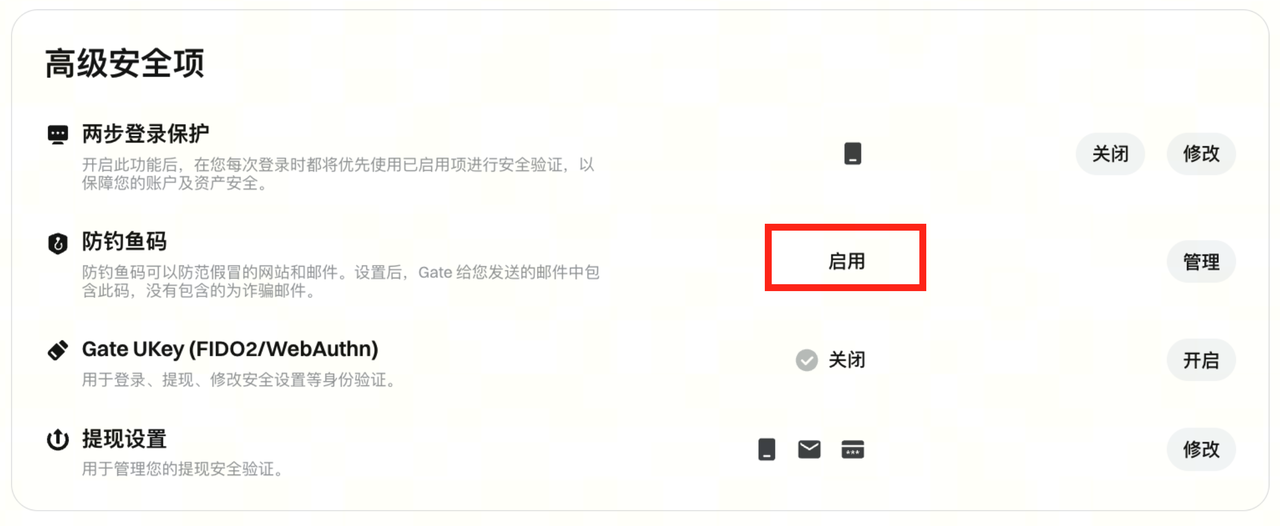
其次是防釣魚碼。這是一串由用戶自己設定的字符,所有 Gate 發出的郵件都會帶上它。反過來說,任何一封沒有這串碼的「Gate 郵件」,一律是偽造的。這道機制的價值在於它不依賴用戶的判斷力。用戶不需要去分辨發件人域名裡那個多出來的字母,也不需要判斷措辭像不像官方,只需要看有沒有那串自己設的碼。
Q2. 名人帳號被盜後發出了代幣合約地址,以及朋友的帳號疑似被盜號,普通用戶怎麼驗證和操作最安全?
BlockSec 周亞金教授:首先需要建立一個基本原則:帳號真實性與信息真實性必須分別驗證。 即使信息來自經過認證的官方帳號、項目方帳號、名人帳號,或者長期聯繫的熟人帳號,也不應僅憑帳號身份直接執行高風險操作。特別是購買新發行代幣、連接錢包、簽署鏈上交易、授予 Token Approval 等,需要格外謹慎。
對於名人或項目方突然發布的代幣合約地址,可以從以下幾個維度驗證。
1)跨渠道驗證。 不應只依賴單一 X、Telegram、Discord 或微信帳號。應同時檢查官方網站、其他官方社交媒體渠道、社區公告以及可信第三方信息源。如果一個項目突然宣布新的 Token、Airdrop 或 Mint,但官方網站和其他官方渠道完全沒有同步信息,本身就應被視為異常信號。
2)驗證鏈上資產和合約狀態。 可關注合約部署時間、Deployer 地址、流動性規模、Holder 集中度、主要地址之間是否存在明顯資金關聯,以及是否存在快速拉升和集中拋售行為。普通用戶不一定需要完成專業級鏈上調查,但至少應透過可信的區塊鏈瀏覽器和安全工具進行基礎檢查。
3)不要在未經確認的情況下搶跑。 社會工程攻擊非常依賴 FOMO 和緊迫感。「馬上結束」「限時領取」「現在不買就沒有了」等信息,本質上都在壓縮用戶驗證信息的時間。對於未經充分驗證的新資產,等待和確認通常比搶先交易更加安全。
如果是朋友、合作夥伴或公司同事突然提出轉帳、更換收款地址等要求,則應透過獨立於原通信渠道的第二渠道進行驗證。例如:Telegram 收到轉帳請求後透過電話確認;郵件收到更換收款地址通知後,透過此前已經確認的聯繫方式核實;大額轉帳前重新確認地址,並先進行小額測試。最重要的原則是:不應在同一個可能已經被攻擊者控制的通信渠道中,同時完成指令發起和身份驗證。
Q3. 作為中心化交易所,Gate 看到的帳戶風險和鏈上錢包被盜有什麼不同?平台能提供哪些額外的保護?
Gate 安全團隊:最根本的差別是時間。因為鏈上錢包被盜,從簽名到資產轉移是一步完成的,幾秒鐘,終局,沒有中間環節可以介入。而在交易平台內,從有人拿到用戶的登入憑證,到資產真的離開用戶的帳戶,中間還隔著很多步。比如說 Gate 的帳戶安全是按四個環節設計的:登入、交易、提現、安全設置。每個環節都有獨立的驗證手段,風險不是一路暢通無阻的。這些具體都包括:
1) 登入環節。登入密碼、郵箱、短信、Google 驗證器,以及 IP 地址監測。出現不尋常的登入位置時系統會給出提示,這個提示的價值在於時效性。帳戶裡還有安全日誌,會記錄登入和關鍵操作的歷史,懷疑有異常時這是最直接的自查入口。
2) 提現環節。資金密碼是獨立於登入態的憑證,不參與日常登入。這意味著即使有人拿到了用戶的登入權限,他離動用戶的錢還差一道從未在登入流程裡出現過的憑證。此外,在提現環節會根據環境變化、金額、帳戶綜合風險,會有動態驗證,高風險的提現會觸發嚴格的驗證來確保資產不會輕易被盜。
3)出金方式開關。暫時用不到的通道可以先關掉,少一條通道,就少一個可被利用的出口。等需要用的时候再經過核身驗證後打開,這樣也不會影響正常體驗。
4)安全設置環節。這一層有一個很多用戶不知道、但在這類攻擊裡最關鍵的機制:冷靜期。
新添加的提現地址會有 24 小時至 48 小時的強制冷靜期,在這期間無法向該地址提現。而如果用戶在添加新地址的同時,還重置或修改了谷歌驗證碼、資金密碼或綁定手機號,整個帳戶的提現功能都會被鎖定。
這條值得展開說說。社會工程攻擊的典型路徑是,攻擊者拿到帳戶控制權之後,第一件事往往是修改綁定信息或者添加自己的提現地址,把原主人踢出去。而這個動作本身就會觸發鎖定。也就是說,即使攻擊者已經完全接管了用戶的帳戶,他也無法立刻把錢轉走,而用戶會收到通知,有一整天的時間來處置。
在攻擊者已經掌握用戶全部信息的情境下,這類機制是唯一還在起作用的東西。
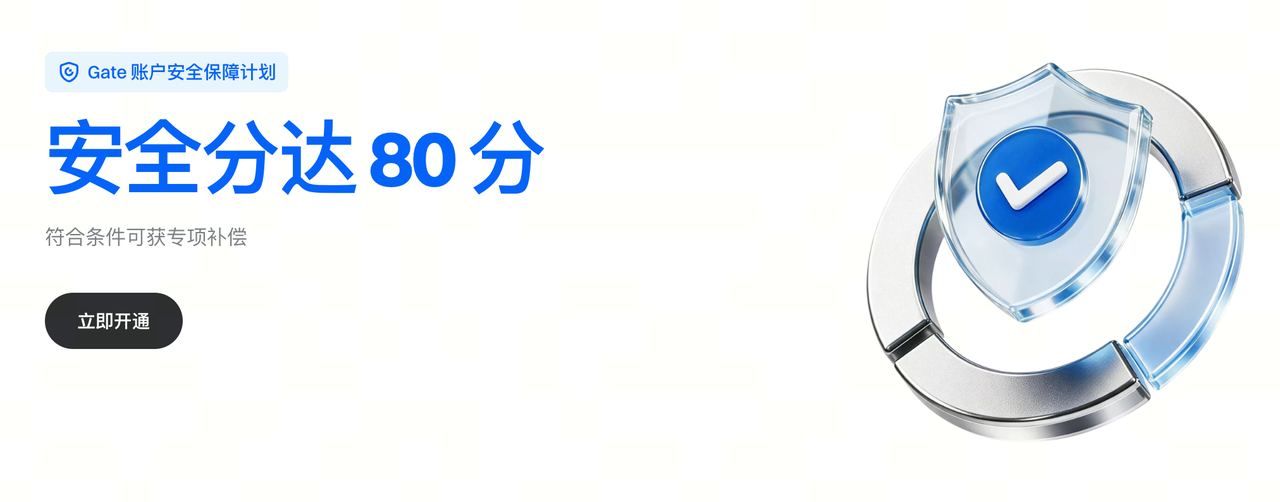
同時我們最近還上線做了一個安全分機制,把已經開啟和尚未開啟的防護項逐條列出來並給出評分。它的作用不是打分本身,而是把「我該做點什麼」這個模糊的念頭,變成一張可以一項項點完的清單。我們建議用戶把安全分做到 80 分以上,達到之後還可以領取保障類產品。
Q4. 當用戶發現自己的社交媒體帳號已經被盜,正確的處理順序是什麼?
BlockSec 周亞金教授:帳號失陷後的處置,應首先判斷風險影響範圍。需要確認問題究竟只局限於社交媒體帳號,還是已經進一步影響:郵箱、手機號碼、密碼管理工具、錢包、交易所帳號、雲服務和開發環境。如果主要是社交媒體帳號失陷,建議按照以下順序處理。
1)立即阻斷攻擊者繼續訪問。使用可信設備修改密碼,強制退出其他登入 Session,撤銷異常 OAuth 和第三方應用授權,並重新配置 MFA。如果平台支持,應同時檢查近期登入設備、登入位置及安全設置變化。
2)檢查上游身份體系。重點檢查綁定郵箱、手機號碼和主設備是否已經被控制。很多社交媒體帳號被盜實際上只是攻擊結果,而真正的攻擊入口可能是郵箱失陷、SIM Swap、Browser Session 被盜、惡意程式或 Credential 洩露。如果只修改社交帳號密碼,卻不處理上游入口,攻擊者可能很快再次取得控制權。
3)盡快控制外部影響。透過官方網站、其他社交媒體帳號、郵件、社區渠道等發布風險提示,明確告知:暫時不要相信被盜帳號發出的連結、合約地址、投資信息、轉帳請求或軟體安裝要求。對於項目方、KOL 或機構帳號而言,這一步尤其重要。帳號失陷造成的主要損失,可能不是帳號所有者本人的資產,而是攻擊者利用其社會影響力攻擊大量 Followers 和合作夥伴。
4)如果錢包或資產憑證可能洩露,優先保護剩餘資產。如果懷疑 Private Key、Seed Phrase、Wallet Session 或其他 Wallet Credential 已經洩露,應盡快使用可信設備創建新的安全錢包,並轉移仍然可控的資產。同時檢查並撤銷舊地址中的高風險 Token Approval 和其他授權。
整體原則可以概括為:先控制風險和保護資產,再進行完整取證。但在止損過程中,也需要盡可能保存:登入通知、郵件、短信、聊天記錄、惡意連結、安裝程式、設備日誌、交易哈希、攻擊地址、相關截圖。這些材料對於後續的鏈上資金追蹤、交易所協查以及執法調查具有重要價值。
Gate 安全團隊:從交易所這一側出發,我們補充一些建議和內容:首先社交帳號失陷之後,攻擊者的下一步往往是獲取更多信息,可能會嘗試接管用戶的交易所帳戶,因為那裡通常有更直接的資產。若已發生站內異常提現或登入,保留訂單號、時間、截圖,便於協查。發現異常之後,第一時間聯繫官方客服凍結帳戶,帳戶出金通道就會自動關閉。其次也可以及時修改帳號綁定的安全項,比如密碼、Google 驗證器、Passkey。這些和周教授說的轉移鏈上資產可以同時進行,不衝突。
其次如果涉及到我們平台內的安全問題,建議用戶第一時間聯繫客服。我們收到的很多協查請求,是在事發幾天甚至幾週之後。這個時間差往往是決定性的。資金在鏈上的移動速度以分鐘計,一旦完成多跳轉移和跨鏈,可介入的空間會迅速收窄。
周教授列的那份材料清單,如果能在第一時間整理好並同步給平台,實際幫助會大很多。如果站內已經發生異常提現或登入,請一併保留訂單號、時間和截圖,帳戶裡的安全日誌可以直接查到這部分記錄。Gate 安全團隊是 7X24 小時值守的,官網也設有專門的執法請求入口,供執法機構走正式協查流程。
還有一點經常被忽視的要點是:這個時候是二次詐騙的高發期,所以用戶務必要更小心。用戶在被盜之後會在社交平台上求助,緊接著就會有各種「資產追回服務」找上門,利用用戶此時脆弱的心理,聲稱可以幫用戶把錢要回來,先收一筆服務費,這類騙局很多,用戶此時應該讓自己冷靜下來,選擇靠譜的安全機構合作。
有些冒充者甚至會偽裝成交易所的官方協查人員。所以請務必只透過官方渠道聯繫客服,而驗證對方是不是官方,還是回到前面說的官方驗證渠道。
Q5. 熟人作案和外部攻擊有什麼不同?用戶