


CertiK:SushiSwap智能合約漏洞事件分析

本文約952字,閱讀全文需要約2分鐘
CertiK安全研究團隊發SushiSwap項目智能合約中存在多個安全漏洞。該漏洞可能被智能合約擁有者利用,同時該項目智能合約還存在嚴重的重入攻擊漏洞。

AI總結
展開


CertiK安全研究團隊發SushiSwap項目智能合約中存在多個安全漏洞。該漏洞可能被智能合約擁有者利用,同時該項目智能合約還存在嚴重的重入攻擊漏洞。
二級標題
圖片來源:
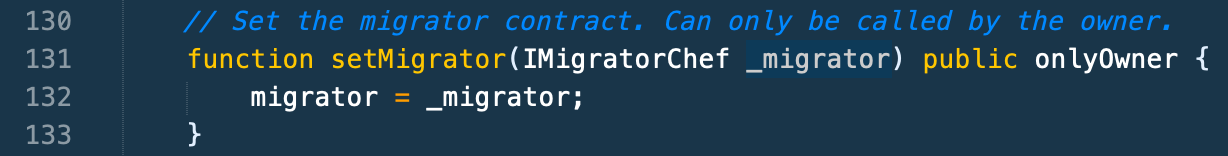
MasterChief.sol:131
圖片描述https://github.com/sushiswap/
圖片來源:
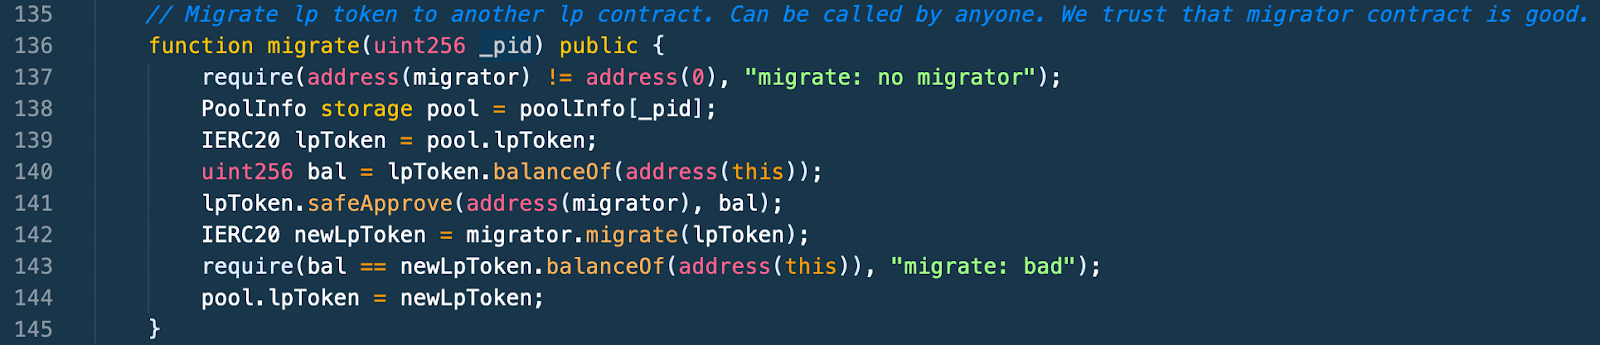
MasterChief.sol:136 。
圖片描述https://github.com/sushiswap/
圖片描述
簡而言之,如果智能合約擁有者將migrator的值指向一個包含惡意migrate方法代碼的智能合約,那麼該擁有者可以進行任何其想進行的惡意操作,甚至可能取空賬戶內所有的代幣。
二級標題
二級標題
二級標題
該漏洞的啟示(劃重點)
· 智能合約擁有者不應該擁有無限的權利,必須通過社區監管及治理(governance)來限制智能合約擁有者並確保其不會利用自身優勢進行惡意操作。
· 智能合約代碼需要經過嚴格的安全驗證和檢查之後,才能夠被允許公佈。
當前SushiSwap項目創建者表示,已將該項目遷移到時間鎖定(Timelock)合約,即任意SushiSwap項目智能合約擁
Sushiswap
安全
智能合约
歡迎加入Odaily官方社群


推薦文章





