


上線前25萬枚CRV被提前挖出,Curve官方就這麼認了?


8月14日上午,穩定幣兌換平台Curve團隊宣布代幣CRV正式推出,已經開始發放,並在去中心化交易平台Matcha推出CRV/USDC交易對。
CRV代幣總供應量為30.3億枚,初始發行數量為13億枚。
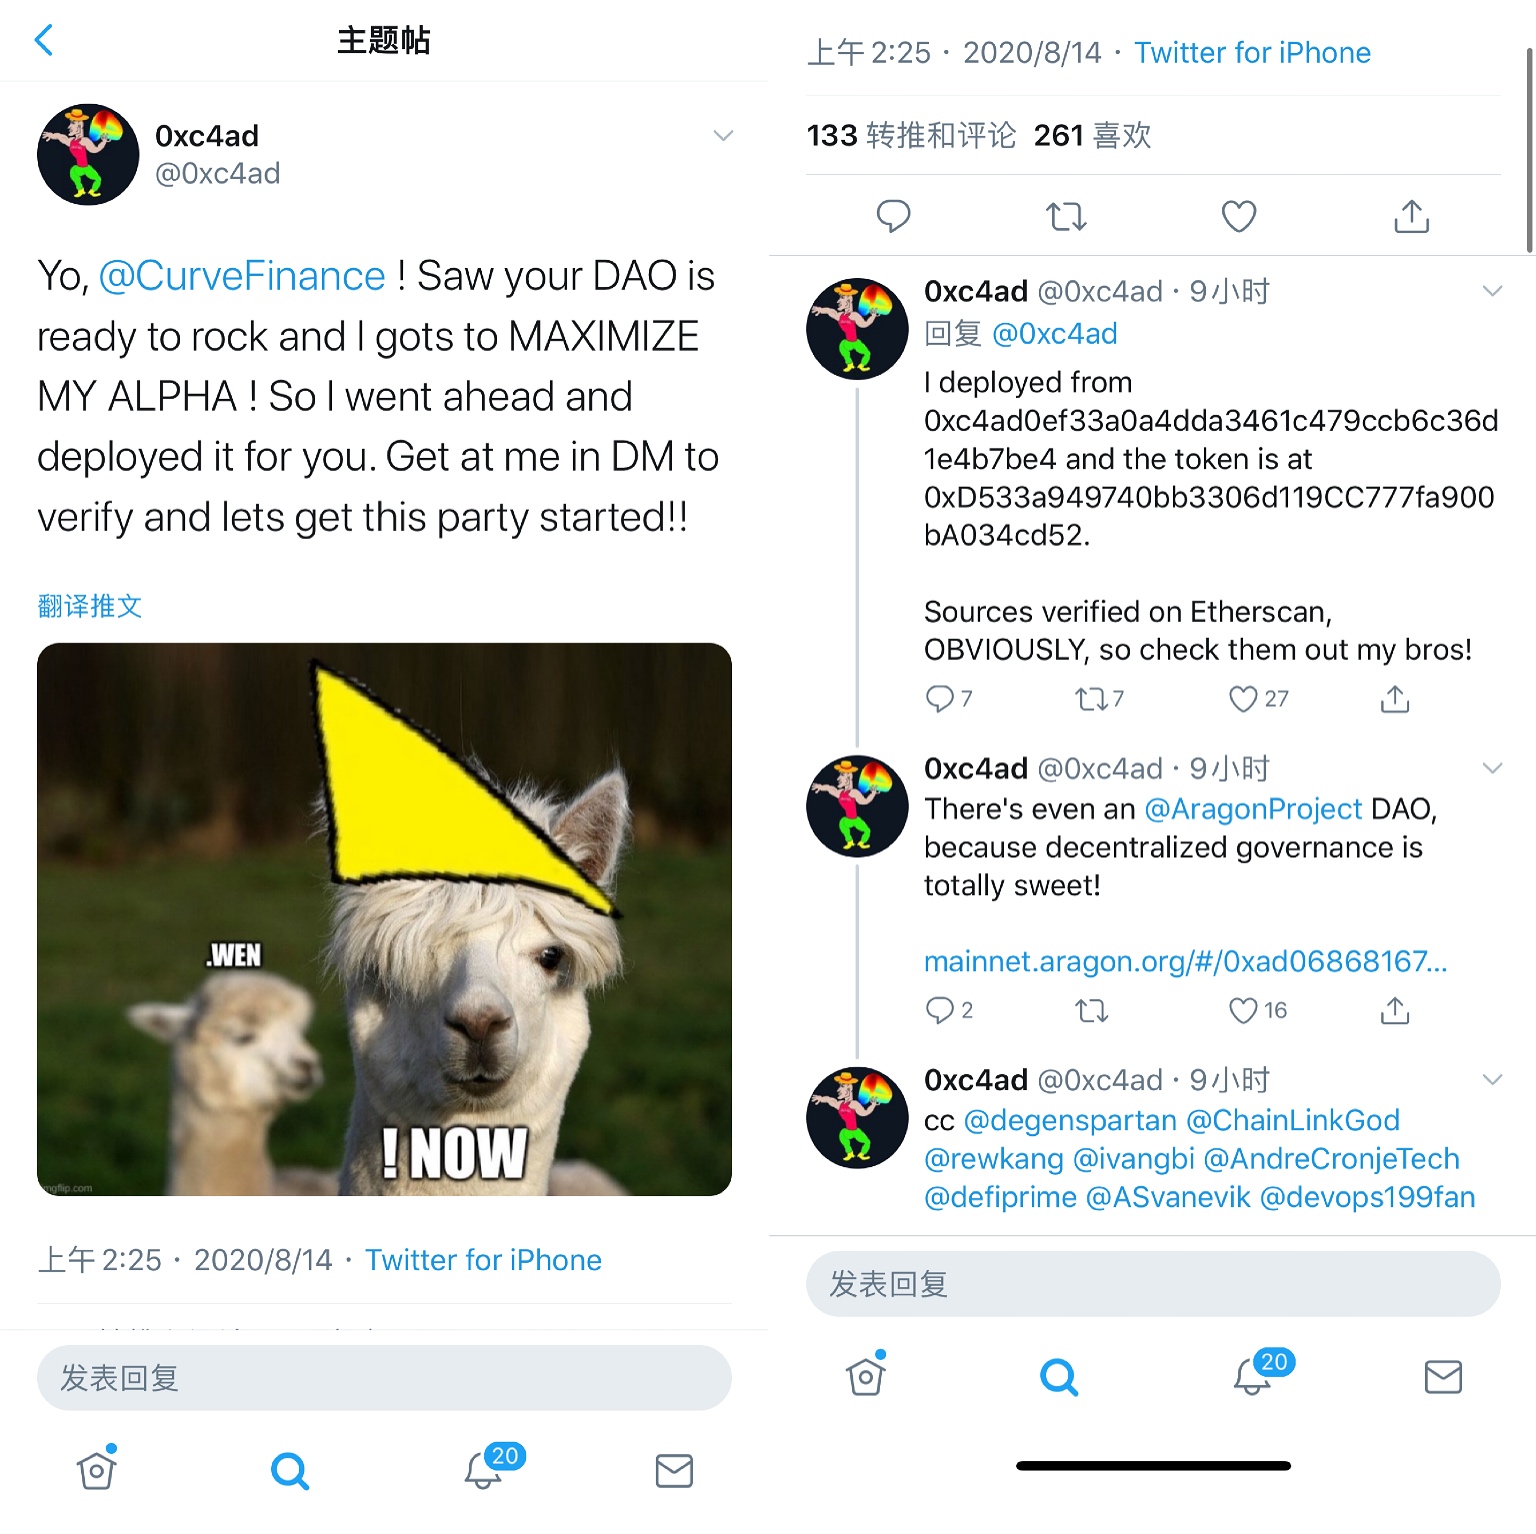
但是,就在Curve正式宣布推出CRV的前幾個小時,據Twitter網友,此前已經有匿名開發者提前披露代幣合約地址(CRV合約地址:0xD533a949740bb3306d119CC777fa900bA034cd52)和申領方法,數百個地址已經在官方正式發布之前領取了CRV代幣。
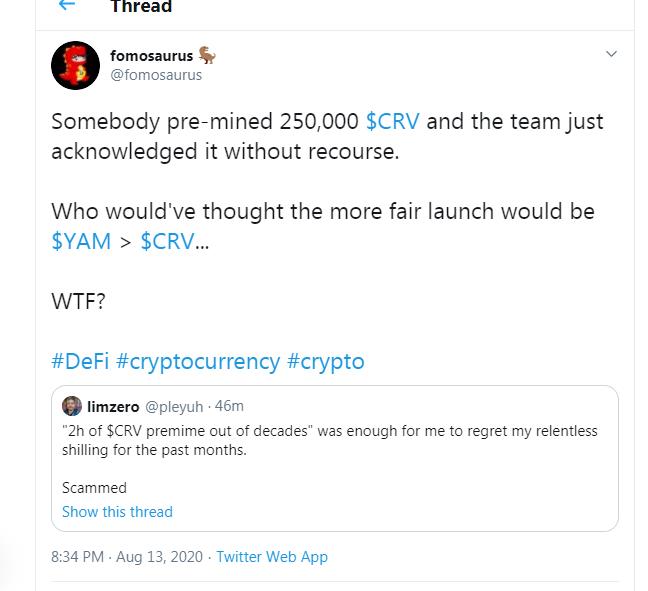
據Twitter網友爆料,一位名為“0xc4ad”的推特網友花了20個ETH(合計8460美金)提前部署了CRV合約,在Curve官方正式發布CRV之前,“0xc4ad”已經通過該合約地址挖到了25萬枚CRV,按照CRV截稿之前的價格(52 USD)計算,合計為1300萬美元。
最初Curve團隊對此表示懷疑,但後來又發推文表示,該地址是具有正確代碼、數據和管理密鑰的可接受的部署。
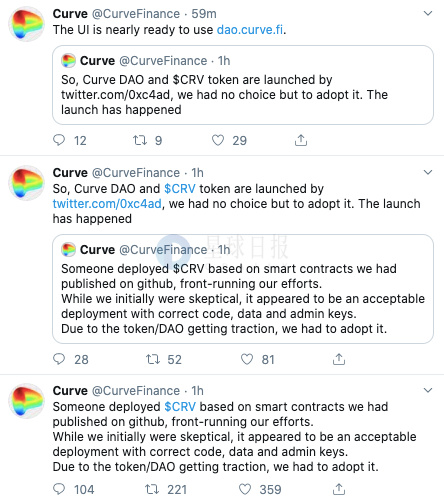
結果是,Curve官方不得不去採用推特用戶0xc4ad的Curve DAO和代幣。
看到這裡,很多人可能會有所疑問:為什麼CRV能被別人提前部署?這部分被提前挖到的CRV可以正常在市場交易嗎?會不會對CRV造成砸盤影響?以及Curve團隊為何不重新部署一個合約地址?
PeckShield(派盾)品牌總監郝天告訴Odaily,Curve代碼在部署前已經開源,任何人都可以看到, 別有用心的參與者也在其中,攻擊者通過觀察項目方部署合約的舉動,比如,Etherscan或全節點交易池之類的,發現項目方做出了部署合約的舉動,攻擊者與此同時也部署了一模一樣的合約,或以更高的gas部署費搶先部署成功了。
在項目方發現部署失敗後的時間空檔內,攻擊者已經瘋狂啟動了預挖, 自然同時也被項目方發現了,項目方於是開始披露出現的狀況,並和攻擊者協商處理方案。
一種處理方案是:項目方和攻擊者協商,要求其交出私鑰,然後銷毀掉預挖的代幣,重新宣布啟動挖礦;另一種則是:項目方重新部署新合約啟動項目,但考慮到項目已有的知名度,這需要一定的其他成本考量。
郝天提醒各位投資者,無論如何,目前已經啟動的項目合約,官方還沒有實際控制權,建議用戶務必不要參與,避免資產遭受損失。
也有網友認為此事是Curve官方的失職,認為官方沒必要認可一個搶跑的合約。但是目前來看,這件事對官方來說是沒有什麼損失的,這提前被挖出的25萬枚CRV只能由之前那些提供流動性的人或者二級市場的買家來買單了。





